

Përshëndetje të gjithëve.
Unë jam administrator i sistemit Linux, kam bërë trasferimin nga Rusia në Australi me një vizë profesionale të pavarur në vitin 2015, por ky artikull nuk do të flasë për si të vendosësh një traktor për një derr. Ka mjaft artikuj të tillë (nëse ka interes, mund të shkruaj edhe për këtë), kështu që do të doja të flisja për atë se si në punën time në Australi si inxhinier linux-ops kam qenë iniciatori i migrimit nga një sistem monitorimi në një tjetër. Konkretesht — Nagios => Icinga2.
Artikulli është pjesërisht teknik dhe pjesërisht — për komunikimin me njerëzit dhe problemet që lidhen me ndryshimin e kulturës dhe metodave të punës.
Fatkeqësisht, etiketa «code» nuk ndriçon kodin e Puppet dhe yaml, kështu që duhej të përdorja «plaintext».
Asgjë nuk e parashikonte të keqen në mëngjesin e 21 dhjetorit 2016. Unë, si zakonisht, po lexoja Habr si një anonim i pa regjistruar gjatë dy orëve të para të ditës së punës, duke pirë kafe dhe u ndesha me .
Duke qenë se në kompaninë time përdorej Nagios, pa menduar shumë, krijova një biletë në Redmine dhe dërgova lidhjen në bisedën e përgjithshme, duke e konsideruar këtë të rëndësishme. Iniciativa është e dënueshme edhe në Australi, kështu që inxhinieri kryesor e ngarkoi këtë problem mbi mua, pasi e kisha zbuluar.
Ekran nga Redmine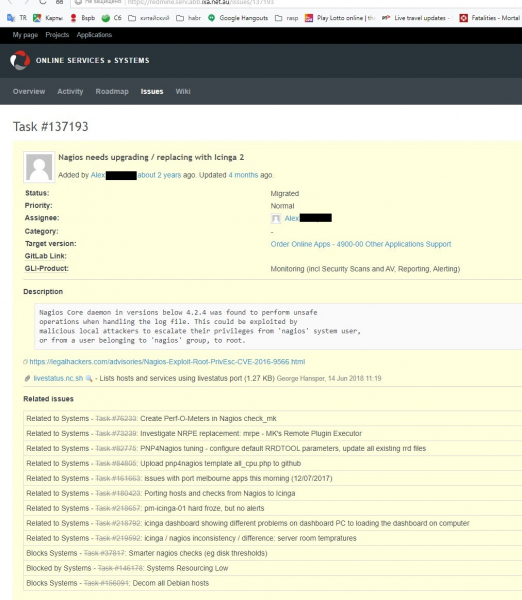
Në departamentin tonë, para se të paraqesësh mendimin tënd është e zakonshme të ofrosh të paktën një alternativë, edhe nëse zgjedhja është e qartë, kështu që fillova të kërkoja në Google se cilat sistemi monitorimi ishin aktualisht në treg, pasi në Rusinë në vendin tim të fundit të punës kisha një sistem të vetë-shkruar, shumë primitiv, por megjithatë plotësisht funksional dhe duke përmbushur të gjitha detyrat e caktuara. Python, Politekniku i Shën Petersburgut dhe metro janë të shkëlqyera. Jo, metro — është e tmerrshme. Kjo është personale (11 vjet punë) dhe meriton një artikull të veçantë, por jo tani.
Pak për rregullat e ndryshimeve në konfigurimin e infrastrukturës në vendin tim aktual të punës. Ne përdorim Puppet, Gitlab dhe parimin Infrastructure as Code, kështu që:
- Nuk ka ndryshime manuale përmes SSH duke modifikuar ndonjë skedë në makinat virtuale. Gjatë tre viteve të punës kam marrë shumë herë kritikë për këtë, herën e fundit një javë më parë dhe nuk mendoj se do të jetë hera e fundit. E vërteta është — të korrigjosh një rresht në konfigurim, të rinisësh shërbimin dhe të shikosh nëse problemi është zgjidhur — 10 sekonda. Të krijosh një degë të re në Gitlab, të bësh push, të presësh derisa r10k të funksioni në Puppetmaster, të nisësh Puppet —environment=mybranch dhe të presësh disa minuta derisa të përfundojë — minimumi 5 minuta.
- Çdo ndryshim bëhet duke krijuar një Merge Request në Gitlab dhe kërkohet miratimi nga të paktën një anëtar të ekipit. Ndryshimet serioze sipas vendimeve të liderit të ekipit kërkojnë dy ose tre miratime.
- Të gjitha ndryshimet në një mënyrë ose tjetër janë tekstuale (pasi manifestet e Puppet, skriptet dhe të dhënat Hiera janë tekst), skedarët binary janë tepër të papërshtatshëm dhe për miratimin e atyre skedarëve nevojiten arsye të forta.
Pra, opsionet që kam shqyrtuar:
- Munin — nëse infrastruktura ka më shumë se 10 serverë, administrimi kthehet në një ferr (nga . Nuk kisha dëshirë të veçantë ta kontrolloja këtë, kështu që besoja në fjalën e tjetrit).
- Zabbix — e kam vëzhguar prej kohësh, që nga koha në Rusi, por atëherë ishte tepër i tepërt për detyrat e mia. Këtu — u detyrova ta braktis për shkak të përdorimit të Puppet si menaxher konfigurimi dhe Gitlab si sistem kontrolli versioni. Në atë moment, aq sa kam kuptuar — Zabbix ruan të gjithë konfigurimin në një bazë të dhënash, dhe nga ajo erdhi pyetja se si të menaxhohej konfigurimi në kushtet aktuale dhe si të ndiqeshin ndryshimet.
- Prometheus — është ajo në të cilën do të arrijmë përfundimisht, sipas ndjenjave në departament, por në atë moment nuk arrita ta realizoja dhe nuk arrita të demonstroja një mostër funksionuese në mënyrë reale (Proof of Concept), kështu që u detyrova të heq dorë.
- Ishte edhe disa opsione të tjera, të cilat kërkonin një riparim të plotë të sistemit, ose ishin në fazat fillestare / braktisur dhe për këtë arsye u hodhën poshtë.
Në fund, u ndala te Icinga2 për tre arsye:
1 — kompatibilitet me Nrpe (shërbimi klientor që ekzekuton kontrollet përmes komandave nga Nagios). Kjo ishte shumë e rëndësishme, sepse në atë kohë kishim 135 (tani në 2019 janë 165) makina virtuale me shumë shërbime/kontrolle të krijuara vetë dhe ristrukturimi i gjithë kësaj do të ishte një stres i madh.
2 — të gjithë skedarët e konfigurimit janë tekstualë, çka lejon që të redaktohet lehtë, të krijohen kërkesa për bashkimin e skedarëve me mundësinë për të parë, çfarë është shtuar ose fshirë.
3 — ky është një projekt OpenSource i gjallë dhe në zhvillim. Ne e duam shumë OpenSource dhe kontribuojmë sa mundemi në të përmes krijimit të Kërkesave për të Tërhequr dhe Problemesh për të zgjidhur.
Pra, le të fillojmë me Icinga2.
E para me të cilën u përballa — inertësia e kolegëve. Të gjithë ishin mësuar me Nagios/Nadjius (edhe këtu nuk arritëm të pajtohemi se si ta shqiptojmë) dhe ndërfaqen e CheckMK. Tek Icinga, ndërfaqja duket ndryshe (këto ishte një disavantazh), por ka mundësinë për ta konfiguruar fleksibël atë që dëshirojmë të shohim përmes filtrave për çdo parameter (këto ishte një avantazh, por për të luftova shumë).
Filtër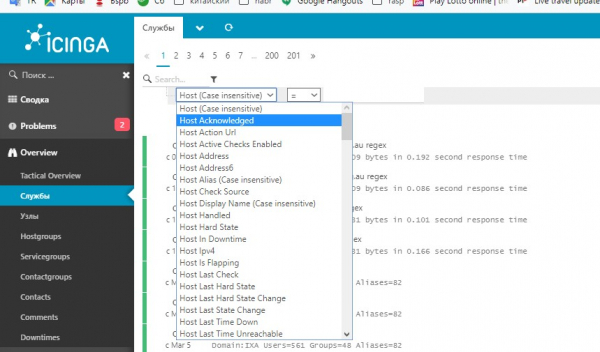
Vlerësoni marrëdhënien e madhësisë së shenjës së rrotullimit me madhësinë e fushës për rrotullim.
E dyta — të gjithë ishin mësuar të shihnin të gjithë infrastrukturën në një monitor, sepse CheckMk lejon të punosh me disa hoste Nagios, por ndërfaqja e Icinga nuk e bëri këtë (në të vërtetë e bënte, por për këtë më poshtë). Alternativa ishte një gjë që quhej Thruk, por dizajni i saj shkaktonte ndjenja të neveritshme te të gjithë anëtarët e ekipit përveç njërit — atij që e propozoi (nuk isha unë).
Në djall me Thruk — vendim unanim i ekipit.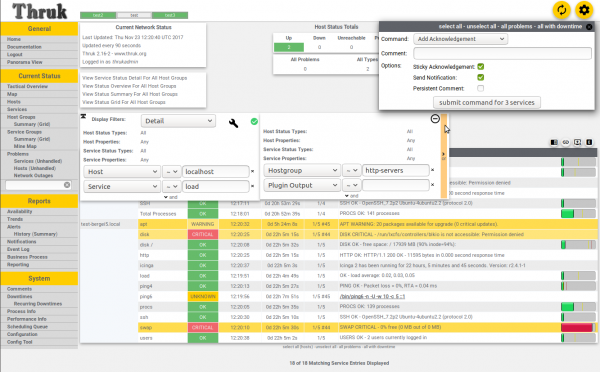
Pas disa ditësh mendimesh, unë propozoja idenë e monitorimit me klaster, ku ka një master-host në zonën e prodhimit dhe dy nënshtrues - një në dev/test dhe një host i jashtëm, i vendosur te një ofrues tjetër me qëllim që të monitorojë shërbimet tona nga pikëpamja e klientit ose një vëzhguesi të jashtëm. Kjo konfigurim lejonte të shihnim të gjitha problemet në një ndërfaqe web dhe funksiononte mjaft mirë, por Puppet… Problemi me Puppet ishte se master-host tani duhej të dinte për të gjitha hostet dhe shërbimet/kontrollimet në sistem dhe duhej të shpërndante ato midis zonave (dev-test, staging-prod, ext), por dërgimi i ndryshimeve përmes Icinga API merrte disa sekonda, ndërsa kompilimi i katalogut Puppet për të gjitha shërbimet për të gjitha hostet merrte disa minuta. Më këtë ende akuzohen, megjithëse kam shpjeguar disa herë si funksionon gjithçka dhe pse gjithçka është kaq e gjatë.
E treta - një mori SnowFlakes (flake që përfaqësojnë gjëra që dalin nga sistemi i përgjithshëm, sepse përmbajnë diçka të veçantë, për këtë arsye rregullat e përgjithshme nuk janë të zbatueshme. Kjo u zgjidh përmes një sulmi të drejtpërdrejtë - nëse ka alarmet, por në fakt gjithçka është në rregull, atëherë këtu duhet të thellohemi dhe të kuptojmë pse po alarmon, megjithëse nuk duhet. Ose përkundrazi - pse Nagios panikohet, ndonëse Icinga jo.
E katërta - Nagios kishte punuar këtu për tre vjet para meje dhe kishte fillimisht më shumë besim se sistemi im modern hipster, kështu që çdo herë që Icinga shkaktonte panik - askush nuk bëntë asgjë, derisa Nagios të alarmonte për të njëjtin çështje. Por shumë rrallë Icinga jepte alarmet reale përpara Nagios dhe unë e mendoj këtë si një gabim të rëndësishëm, për të cilin do të flas në seksionin “Përfundimet”.
Si rezultat, implementimi u vonua më shumë se 5 muaj (ishte planifikuar për 28 qershor 2018, realisht - 3 dhjetor 2018), kryesisht për shkak të “kontrollit të paritetit” - atij dreqi, kur ka disa shërbime në Nagios, për të cilat askush nuk kishte dëgjuar për disa vite, por PIKËRISHT TANI ata, e lënë, dolën crit pa ndonjë arsye dhe më duhej të shpjegoja pse ata nuk ishin në panelin tim dhe duhej t'i shtoja në Icinga, që “kontrolli i paritetit është përfunduar” (Të gjitha shërbimet/kontrollimet në Nagios përputhen me shërbimet/kontrollimet në Icinga)
Zbatimi:
E para e — lufta Code vs Data, në stilin Puppet. Të dhënat, pra të gjitha, duhet të jenë në Hiera dhe ashtu siç është. Të gjithë kodin — në skedarët .pp. Variablat, abstraksionet, funksionet — gjithçka shkon në pp.
Në fund — kemi një sërë makinash virtuale (165 në momentin e shkruajtur të artikullit) dhe 68 aplikacione web, të cilat duhet të monitorohen për funksionalitetin dhe vlefshmërinë e certifikatat SSL. Por për shkak të historisë problematike, informacioni për monitorimin e aplikacioneve merret nga një repo të veçantë gitlab dhe formati i të dhënave nuk është ndryshuar që nga Puppet 3, gjë që krijon vështirësi të mëtejshme në konfigurim.
Kodi Puppet për aplikacionet, ruani sytë
përcakto profile::shërbimet::monitorimi::docker_apps(
  Hash $lista_aplikacioneve,
  Hash $aplikacionet_e_qasshme_nga,
  Hash $lista_e_qasshme_e_aplikacioneve,
  Hash $defaultet_e_webhost,
  Hash $defaultet_e_webcheck,
  Hash $përjashtimet_e_shërbimeve,
  Hash $objektivat,
  Hash $kontrollet_e_aplikacioneve,
  )
{
#### APLIKACIONET ####
  $zona = $emri
  $lista_aplikacioneve.each | String $emri_aplikacioni, Hash $të_Dhënat_e_aplikacionit |
  {

    $grupi_njoftues = { 'grupi_njoftues' => ($defaultet_e_webcheck[$zona]['grupi_njoftues'] + pick($të_Dhënat_e_aplikacionit['grupi_njoftues'], {} )) } # shton njoftime për grupin e parazgjedhur (sistemet) + çdo grup i përcaktuar në int/pm_docker_apps.eyaml

    $të_Dhënat = merge($defaultet_e_webhost, $aplikacionet_e_qasshme_nga, $të_Dhënat_e_aplikacionit)

    $domenu_i_saj $të_Dhënat_e_aplikacionit['domenu_i_saj']

    $regexp = pick($të_Dhënat_e_aplikacionit['kontrollo_regex'], 'html')        # Zgjidh një regex për të kontrolluar

    $kontrollo_url = $të_Dhënat_e_aplikacionit['kontrollo_url'] ? {
      undef   => { 'http_uri' => '\/\' },
      default => { 'http_uri' => $të_Dhënat_e_aplikacionit['kontrollo_url'] }
    }

    $kontrollo_regex = $regexp ?{
      'absent' => {},
      default  => {'http_pritet_trupi_regex' => $regexp}
    }

    $domenu_i_saj.each | String $vhost, Hash $vdata | {        # Ndaj një aplikacion sipas domenesh nëse ka dy ose më shumë
      $emri_vhost = {'http_vhost' => $vhost}

      $variablat = $të_Dhënat['variablat'] + $emri_vhost + $kontrollo_regex + $kontrollo_url

      $adresa_ip_web = is_array($vdata['adresa_ip_web']) ? {  # Bëni adresën IP një array nëse nuk është, sepse askizzy ka 2 ips dhe është një array
        true  => $vdata['adresa_ip_web'],
        false => [$vdata['adresa_ip_web']],
      }

      $qasshmeria_nga_zonat = [$zona] + $lista_e_qasshme_e_aplikacioneve[$të_Dhënat['e_qasshme_nga']] # Kombinoni zonën e parazgjedhur (ku eshte e përcaktuar aplikacioni) dhe zonat shtesë nëse ekzistojnë
      $adresa_ip_web.each | String $adresa_ip | {            # Për çdo IP (nëse kemi shumë)
        $shtesa = length($adresa_ip_web) ? {                  # Nëse kemi më shumë se një - shtoni IP si një shtesë në këtë emër hosti për të shmangur dyfishimin e burimeve
          1       => '',
          default => "_${adresa_ip}"
        }
        $octetet = split($adresa_ip, '.')
        $etiketa_ip = "${octetet[2]}.${octetet[3]}" # Përdorimi i oktetëve të fundit shkakton një kolizion midis nginx-vip 203.15.70.94 dhe ip ekst. 49.255.194.94

        $qasshmeria_nga_zonat.each | $prefix_zonë |{
          $objektivi_zonës = $objektivat[$prefix_zonë]

          $emri_nginx_vip = "${prefix_zonë}_nginx-vip-${etiketa_ip}" # Nëse është një host për ext - prefix bëhet 'ext_' (ext_nginx-vip...)
          $nginx_host_vip = {
            $emri_nginx_vip => {
              siguro        => prezent,
              objektivi        => $objektivi_zonës,
              adresa       => $adresa_ip,
              kontrollo_komandë => 'hostalive',
              grupe        => ['nginx_vip',],
            }
          }

          $variablat_ssl = $kontrollimet_e_aplikacioneve['ssl']
          $variablat_regex = $kontrollimet_e_aplikacioneve['http'] + $variablat + $defaultet_e_webcheck[$zona] + $grupi_njoftues

          if !defined( Profiles::Services::Monitoring::Host[$emri_nginx_vip] ) {
          ensure_resources('profiles::services::monitoring::host', $nginx_host_vip)
          }

          if !defined( Icinga2::Object::Service["${emri_nginx_vip}_ssl"] ) {
            icinga2::object::service {"${emri_nginx_vip}_ssl":
              siguro         => $të_Dhënat['siguro'],
              cakto         => ["host.name == $emri_nginx_vip",],
              grupe         => ['webchecks',],
              kontrollo_komandë  => 'ssl',
              intervali_i_kontrollimit => $përjashtimet_e_shërbimeve['ssl']['intervali_i_kontrollimit'],
              objektivi         => $objektivat['shërbimet'],
              apliko          => true,
              variablat           => $variablat_ssl
            }
          }
          if $regexp != 'absent'{
            if !defined(Icinga2::Object::Service["${vhost}${$shtesa} regex"]){
              icinga2::object::service {"${vhost}${$shtesa} regex":
                siguro          => $të_Dhënat['siguro'],
                cakto          => ["match(*_nginx-vip-${etiketa_ip}, host.name)",],
                grupe          => ['webchecks',],
                kontrollo_komandë   => 'http',
                intervali_i_kontrollimit  => $përjashtimet_e_shërbimeve['regex']['intervali_i_kontrollimit'],
                objektivi          => $objektivat['shërbimet'],
                mundeso_flapping => true,
                apliko           => true,
                variablat            => $variablat_regex
              }
            }
          }
        }
      }
    }
  }
}
Kodi i konfigurimit të hosteve dhe shërbimeve duket gjithashtu tmerrshëm:
monitoring/config.pp
class profiles::services::monitoring::config(
  Array $default_config,
  Array $hostgroups,
  Hash $hosts = {},
  Hash $host_defaults,
  Hash $services,
  Hash $service_defaults,
  Hash $service_overrides,
  Hash $webcheck_defaults,
  Hash $servicegroups,
  String $servicegroup_target,
  Hash $user_defaults,
  Hash $users,
  Hash $oncall,
  Hash $usergroup_defaults,
  Hash $usergroups,
  Hash $notifications,
  Hash $notification_defaults,
  Hash $notification_commands,
  Hash $timeperiods,
  Hash $webhost_defaults,
  Hash $apps_access_list,
  Hash $check_commands,
  Hash $hosts_api = {},
  Hash $targets = {},
  Hash $host_api_defaults = {},
)
{

  # Profiles::Services::Monitoring::Hostgroup <> # do të aktivizohet kur të kalojmë plotësisht në icinga
#### APLIKACIONE ####
  rast $location {
    'int', 'ext': {
      $apps_by_zone = {}
    }
    'pm': {
      $int_apps         = hiera('int_docker_apps')
      $int_app_defaults = hiera('int_docker_app_common')

      $st_apps          = hiera('staging_docker_apps')
      $srs_apps         = hiera('pm_docker_apps_srs')
      $pm_apps          = hiera('pm_docker_apps') + $st_apps + $srs_apps
      $pm_app_defaults  = hiera('pm_docker_app_common')

      $apps_by_zone = {
        'int' => $int_apps,
        'pm'  => $pm_apps,
      }

      $app_access_by_zone = {
        'int' => {'accessible_from' => $int_app_defaults['accessible_from']},
        'pm'  => {'accessible_from' => $pm_app_defaults['accessible_from']},
      }
    }

    defaut: {
      mos dështosh('Ju lutem sigurohuni që nodi të ketë faktorin e $location të vendosur (int, pm, ext)')
    }
  }

  file { '/etc/icinga2/conf.d/':
    siguroh => directory,
    recurse => true,
    purge   => true,
    owner   => 'icinga',
    group   => 'icinga',
    mode    => '0750',
    notify  => Service['icinga2'],
  }

  $default_config.each | String $file_name |{
    file {"/etc/icinga2/conf.d/${file_name}":
      siguroh => present,
      source => "puppet:////modules/profiles/services/monitoring/default_config/${file_name}",
      owner  => 'icinga',
      group  => 'icinga',
      mode    => '0640',
    }
  }

  $app_checks = {
    'ssl' => $services['webchecks']['checks']['ssl']['vars'],
    'http' => $services['webchecks']['checks']['http_regexp']['vars']
  }

  $apps_by_zone.each | String $zone, Hash $app_list | {
    profiles::services::monitoring::docker_apps{$zone:
      app_list             => $app_list,
      apps_accessible_from => $app_access_by_zone[$zone],
      apps_access_list     => $apps_access_list,
      webhost_defaults     => $webhost_defaults,
      webcheck_defaults    => $webcheck_defaults,
      service_overrides    => $service_overrides,
      targets              => $targets,
      app_checks           => $app_checks,
    }
  }

####    HOSTET    ####

  # Profiles::Services::Monitoring::Host <> # Ky është për invazionin e anijes kur të jetë gati.
  $hosts_has_large_disks = query_nodes('mountpoints.*.size_bytes >= 1099511627776')

  $hosts.each | String $hostgroup, Hash $list_of_hosts_with_settings | {           # Ndarja e listave të site-ve sipas hostgroups - docker_host/gluster_host/etc
    $list_of_hosts_in_group = $list_of_hosts_with_settings['hosts']
    $hostgroup_settings     = $list_of_hosts_with_settings['settings']
    $merged_hostgroup_settings = deep_merge($host_defaults, $list_of_hosts_with_settings['settings'])
    $list_of_hosts_in_group.each | String $host_name, Hash $host_settings |{  # Ndarja e listave sipas hosteve
      # A është ky host në arrayn $hosts_has_large_disks? Nëse po, vendosni host.vars.has_large_disks
      if ( $hosts_has_large_disks.reduce(false) | $found, $value| { ( $value =~ "^${host_name}" ) or $found } ) {
        $vars_has_large_disks = { 'has_large_disks' => true }
      } else {
        $vars_has_large_disks = {}
      }
      $host_data = deep_merge($merged_hostgroup_settings, $host_settings)
      $hostgroup_settings_vars = pick($hostgroup_settings['vars'], {})
      $host_settings_vars = pick($host_settings['vars'], {})
      $host_notify_group = delete_undef_values($host_defaults['vars']['notify_group'] + $hostgroup_settings_vars['notify_group'] + $host_settings_vars['notify_group'])
      $host_data_vars = delete_undef_values(deep_merge($host_data['vars'] , {'notify_group' => $host_notify_group}, $vars_has_large_disks)) # Ndarja e variablave veçmas

      $hostgroups = delete_undef_values([$hostgroup] + $host_data['groups'])

      profiles::services::monitoring::host{$host_name:
        siguroh             => $host_data['ensure'],
        display_name       => $host_data['display_name'],
        address            => $host_data['address'],
        groups             => $hostgroups,
        target             => $host_data['target'],
        check_command      => $host_data['check_command'],
        check_interval     => $host_data['check_interval'],
        max_check_attempts => $host_data['max_check_attempts'],
        vars               => $host_data_vars,
        template           => $host_data['template'],
      }
    }
  }
  if !empty($hosts_api){                                                                # Të gjitha hostet e menaxhuara nga API
    $hosts_api.each | String $zone, Hash $hosts_api_zone | {                            # Ndarja e hosteve të api sipas zonave
      $hosts_api_zone.each | String $hostgroup, Hash $list_of_hosts_with_settings | {   # Ndarja e listave të site-ve sipas hostgroups - docker_host/gluster_host/etc
        $list_of_hosts_in_group = $list_of_hosts_with_settings['hosts']
        $hostgroup_settings     = $list_of_hosts_with_settings['settings']
        $merged_hostgroup_settings = deep_merge($host_api_defaults, $list_of_hosts_with_settings['settings'])
        $list_of_hosts_in_group.each | String $host_name, Hash $host_settings |{        # Ndarja e listave sipas hosteve
          # A është ky host në arrayn $hosts_has_large_disks? Nëse po, vendosni host.vars.has_large_disks
          if ( $hosts_has_large_disks.reduce(false) | $found, $value| { ( $value =~ "^${host_name}" ) or $found } ) {
            $vars_has_large_disks = { 'has_large_disks' => true }
          } else {
            $vars_has_large_disks = {}
          }
          $host_data = deep_merge($merged_hostgroup_settings, $host_settings)
          $hostgroup_settings_vars = pick($hostgroup_settings['vars'], {})

          $host_settings_vars = pick($host_settings['vars'], {})
          $host_api_notify_group = delete_undef_values($host_defaults['vars']['notify_group'] + $hostgroup_settings_vars['notify_group'] + $host_settings_vars['notify_group'])
          $host_data_vars = delete_undef_values(deep_merge($host_data['vars'] , {'notify_group' => $host_api_notify_group}, $vars_has_large_disks))
          $hostgroups = delete_undef_values([$hostgroup] + $host_data['groups'])

          if defined(Profiles::Services::Monitoring::Host[$host_name]){
            $hostname = "${host_name}_from_${zone}"
          }
          else
          {
            $hostname = $host_name
          }
          profiles::services::monitoring::host{$hostname:
            siguroh             => $host_data['ensure'],
            display_name       => $host_data['display_name'],
            address            => $host_data['address'],
            groups             => $hostgroups,
            target             => "${host_data['target_base']}/${zone}/hosts.conf",
            check_command      => $host_data['check_command'],
            check_interval     => $host_data['check_interval'],
            max_check_attempts => $host_data['max_check_attempts'],
            vars               => $host_data_vars,
            template           => $host_data['template'],
          }
        }
      }
    }
  }

#### FUND I HOSTEVE ####

####   SHËRBIME   ####

  $services.each | String $service_group, Hash $s_list |{             # Grupi i shërbimeve dhe lista e shërbimeve në atë grup
    $service_list = $s_list['checks']                                 # Lista e kontrolleve aktuale, veçmas nga cilësimet e SG
    $service_list.each | String $service_name, Hash $data |{

      $merged_defaults = merge($service_defaults, $s_list['settings']) # defaultet globale të shërbimeve + defaultet e grupit të shërbimeve
      $merged_data = merge($merged_defaults, $data)

      $settings_vars = pick($s_list['settings']['vars'], {})
      $this_service_vars = pick($data['vars'], {})
      $all_service_vars = delete_undef_values($service_defaults['vars'] + $settings_vars + $this_service_vars)

      # Nëse ne e kalojmë kohën e kontrollit të defaultit, por jo nrpe_timeout, bëj që nrpe_timeout të jetë e njëjtë me check_timeout
      if ( $merged_data['check_timeout'] and ! $this_service_vars['nrpe_timeout'] ) {
        # NB: Icinga do ta konvertojë 1m në 60 automatikisht!
        $nrpe = { 'nrpe_timeout' => $merged_data['check_timeout'] }
      } else {
        $nrpe = {}
      }

      # Në përgjithësi përdorim nrpe dhe të gjitha urdhërat ekzekutohen përmes nrpe. Pra vars.nrpe_command = $service_name është një vlerë e parazgjedhur
      # Nëse është urdhri i Icinga-s nga ana e serverit - nuk na nevojitet 'nrpe_command',
      # por nuk ka dëm që të kemi atë variabël dhe kodi është më i shkurtër

      if $merged_data['check_command'] == 'nrpe'{
        $check_command = $merged_data['vars']['nrpe_command'] ? {
          undef   => { 'nrpe_command' => $service_name },
          default => { 'nrpe_command' => $merged_data['vars']['nrpe_command'] }
        }
      }else{
        $check_command = {}
      }

      # Duke mbledhur $vars nga cilësimet globale të shërbimeve, cilësimet e grupit të shërbimeve, këtë cilësim të veçantë të kontrollit dhe mos ta harrojmë cilësimin nrpe.
      if $all_service_vars['graphite_template'] {
        $graphite_template = {'check_command' => $all_service_vars['graphite_template']}
      }else{
        $graphite_template = {'check_command' => $service_name}
      }
      $service_notify = [] + pick($settings_vars['notify_group'], []) + pick($this_service_vars['notify_group'], []) # pick është e nevojshme kudo, përndryshe bëhet "Vlera '' nuk mund të konvertohet në Numeric"

      $service_notify_group = $service_notify ? {
        []      => $service_defaults['vars']['notify_group'],
        default => $service_notify
      } # Cakto grupin e parazgjedhur (sistemet) nëse nuk janë përcaktuar grupe të tjera

      $vars = $all_service_vars + $nrpe + $check_command + $graphite_template + {'notify_group' => $service_notify_group}

      # Kjo duhet të bashkohet veçmas, sepse bashkimi i saj si pjesë e MERGED_DATA do të mbivendosë listat në vend të bashkimit, kështu që humbasim disa "cakto" dhe "injoro" vlera

      $assign = delete_undef_values($service_defaults['assign'] + $s_list['settings']['assign'] + $data['assign'])
      $ignore = delete_undef_values($service_defaults['ignore'] + $s_list['settings']['ignore'] + $data['ignore'])

      icinga2::object::service {$service_name:
        siguroh             => $merged_data['ensure'],
        apply              => $merged_data['apply'],
        enable_flapping    => $merged_data['enable_flapping'],
        assign             => $assign,
        ignore             => $ignore,
        groups             => [$service_group],
        check_command      => $merged_data['check_command'],
        check_interval     => $merged_data['check_interval'],
        check_timeout      => $merged_data['check_timeout'],
        check_period       => $merged_data['check_period'],
        display_name       => $merged_data['display_name'],
        event_command      => $merged_data['event_command'],
        retry_interval     => $merged_data['retry_interval'],
        max_check_attempts => $merged_data['max_check_attempts'],
        target             => $merged_data['target'],
        vars               => $vars,
        template           => $merged_data['template'],
      }
    }
  }
#### FUND I SHËRBIMEVE ####

#### GJERË OTHER BORING ####

  $servicegroups.each | $servicegroup, $description |{
    icinga2::object::servicegroup{ $servicegroup:
      target       => $servicegroup_target,
      display_name => $description
    }
  }

  $hostgroups.each| String $hostgroup |{
    profiles::services::monitoring::hostgroup { $hostgroup:}
  }

  $notifications.each | String $name, Hash $settings |{

    $assign = pick($notification_defaults['assign'], []) + $settings['assign']
    $ignore = pick($notification_defaults['ignore'], []) + $settings['ignore']

    $merged_settings = $settings + $notification_defaults

    icinga2::object::notification{$name:
      target       => $merged_settings['target'],
      apply        => $merged_settings['apply'],
      apply_target => $merged_settings['apply_target'],
      command      => $merged_settings['command'],
      interval     => $merged_settings['interval'],
      states       => $merged_settings['states'],
      types        => $merged_settings['types'],
      assign       => delete_undef_values($assign),
      ignore       => delete_undef_values($ignore),
      user_groups  => $merged_settings['user_groups'],
      period       => $merged_settings['period'],
      vars         => $merged_settings['vars'],
    }
  }

  # Bashkimi i cilësimeve të njoftimeve për përdoruesit me cilësime të tjera
  $users_oncall = deep_merge($users, $oncall)
  # Magji. Mos e preki.
  create_resources('icinga2::object::user', $users_oncall, $user_defaults)
  create_resources('icinga2::object::usergroup', $usergroups, $usergroup_defaults)
  create_resources('icinga2::object::timeperiod',$timeperiods)
  create_resources('icinga2::object::checkcommand', $check_commands)
  create_resources('icinga2::object::notificationcommand', $notification_commands)

  profiles::services::sudoers { 'icinga_runs_ping_l2':
    siguroh            => present,
    sudoersd_template => 'profiles/os/redhat/centos7/sudoers/icinga.erb',
  }

}
Unë vazhdoj të punoj mbi këtë kod dhe ta përmirësoj sa më shumë të jetë e mundur. Megjithatë, ky kod mundësoi përdorimin e një sintakse të thjeshtë dhe të qartë në Hiera:
Të dhënat
profiles::services::monitoring::config::services:
  perf_checks:
    settings:
      check_interval: '2m'
      assign:
        - 'host.vars.type == linux'
    checks:
      procs: {}
      load: {}
      memory: {}
      disk:
        check_interval: '5m'
        vars:
          notification_period: '24x7'
      disk_iops:
        vars:
          notifications:
            - 'silent'
      cpu:
        vars:
          notifications:
            - 'silent'
      dns_fqdn:
        check_interval: '15m'
        ignore:
          - 'xenserver in host.groups'
        vars:
          notifications:
            - 'silent'
      iftraffic_nrpe:
        vars:
          notifications:
            - 'silent'
  logging:
    settings:
      assign:
        - 'logserver in host.groups'
    checks:
       rsyslog: {}
      nginx_limit_req_other: {}
      nginx_limit_req_s2s: {}
      nginx_limit_req_s2x: {}
      nginx_limit_req_srs: {}
     logstash: {}
      logstash_api:
        vars:
          notifications:
            - 'silent'
Të gjitha kontrollimet janë të ndara në grupe, ku secili grup ka cilësime të paracaktuara si dhe ku dhe sa shpesh të kryhen këto kontrollime, cilat njoftime të dërgohen dhe kujt.
Në çdo kontrollim mund të anashkalosh çdo opsion dhe gjithçka kështu ka përfunduar duke u kombinuar me cilësimet e paracaktuara të të gjitha kontrollimeve në përgjithësi. Prandaj, në config.pp është shkruar një kod i tillë — atje ndodh kombinimi i të gjitha cilësimeve të paracaktuara me cilësimet e grupeve dhe më pas me çdo kontrollim individual.
Një tjetër ndryshim i rëndësishëm është mundësia për të përdorur funksione në cilësime, për shembull, funksioni për zëvendësimin e portit, adresës dhe url për kontrollimin http_regex.
http_regexp:
  assign:
    - 'host.vars.http_regex'
    - 'static_sites in host.groups'
  check_command: 'http'
  check_interval: '1m'
  retry_interval: '20s'
  max_check_attempts: 6
  http_port: '{{ if(host.vars.http_port) { return host.vars.http_port } else { return 443 } }}'
  vars:
    notification_period: 'host.vars.notification_period'
    http_vhost: '{{ if(host.vars.http_vhost) { return host.vars.http_vhost } else { return host.name } }}'
    http_ssl: '{{ if(host.vars.http_ssl) { return false } else { return true } }}'
    http_expect_body_regex: 'host.vars.http_regex'
    http_uri: '{{ if(host.vars.http_uri) { return host.vars.http_uri } else { return "\/" } }}'
    http_onredirect: 'follow'
    http_warn_time: 8
    http_critical_time: 15
    http_timeout: 30
    http_sni: true
Kjo do të thotë — nëse në përkufizimin e hostit ka një variabël http_port — përdoreni atë, përndryshe 443. Për shembull, ndërfaqja web e jabber është në 9090, dhe Unifi — në 7443.
http_vhost do të thotë të injorosh DNS-në dhe të marrësh këtë adresë.
Nëse në host është përcaktuar uri — atëherë shko përmes tij, përndryshe merr "\/".
Me http_ssl ka ndodhur një histori qesharake — ky ndryshim nuk donte të ndizte sipas kërkesës. E kosa shumë deri sa arrita të kuptoj se variabla ishte në përkufizimin e hostit:
http_ssl: falsePërdoret në shprehje
if(host.vars.http_ssl) { return false } else { return true }si false dhe në fund rezulton
if(false) { return false } else { return true }këshilla është se kontrolli i ssl është gjithmonë aktiv. U zgjidh duke ndryshuar sintaksën:
http_ssl: noPërfundimet:
Avantazhet:
- Tani kemi një sistem monitorimi, jo dy siç ishte për 7-8 muajt e fundit, ose një të vjetër dhe të cenueshme.
- Struktura e të dhënave të hosteve / shërbimeve (kontrollit) tani është (në mendimin tim) shumë më e lexueshme dhe e kuptueshme. Për të tjerët, kjo u duk se nuk ishte aq e qartë, kështu që pata nevojë të krijoj disa faqe në wiki-n lokale për të shpjeguar si funksionon gjithçka dhe çfarë duhet të rregullohet.
- Ka mundësi për konfigurimin fleksibël të kontrolleve me ndihmën e variablave dhe funksioneve, për shembull për kontrollin http_regexp modelin e kërkuar, kodin e kthimit, url dhe portin mund të përcaktohen në cilësimet e hostit.
- Ka disa panele (dashboards), për secilën prej të cilave mund të përcaktoni listën e alarmave që do të shfaqen dhe të menaxhoni gjithçka përmes Puppet dhe merge requests.
Disavantazhet:
- Inercia e anëtarëve të ekipit — Nagios punonte, punonte dhe punonte, ndërsa kjo Isinga jote gjithmonë bllokohet dhe ngadalësohet. Po si të shoh histori? Oh, e qartë, ajo nuk përditësohet... (Problemi real — historia e alarmave nuk përditësohet automatikisht, vetëm me F5)
- Inercia e sistemit — kur klikoj në ndërfaqen web në 'përditëso' (check now) — rezultati i ekzekutimit varet nga moti në Mars, sidomos për shërbimet e komplikuara që kërkojnë dhjetëra sekonda për të përfunduar. Një rezultat i tillë është një gjë normale.

- Në përgjithësi, sipas statistikave gjashtë-mujore të punës së dy sistemeve ngjitur, Nagios gjithmonë funksiononte më shpejt se Icinga dhe kjo më irritonte shumë. Siç më duket, atje kanë bërë ndonjë truk me timerat dhe kontrolli çdo pesë minuta në fakt ndodh çdo 5:30 ose diçka e tillë.
- Nëse rinis shërbimin në çdo moment (systemctl restart icinga2) — të gjitha kontrollet që në atë moment ishin duke u ekzekutuar do të japin alarmin critical në ekran dhe nga anash duket se gjithçka ka rënë ().
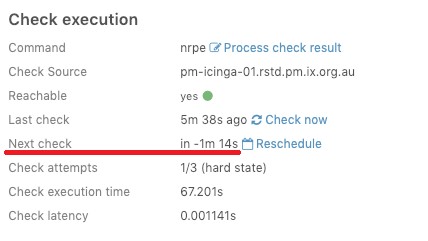
Por në tërësi — funksionon.
Burimi: habr.com
