

 Minimizimi i rreziqeve të përdorimit të DoH dhe DoT
Mbrojtja nga DoH dhe DoT
A kontrolloni trafikun tuaj DNS? Organizatat investojnë shumë kohë, para dhe përpjekje në sigurimin e rrjeteve të tyre. Megjithatë, një nga fushat që shpesh nuk merret me rëndësi të duhur është DNS.
Një përmbledhje e mirë e rreziqeve që sjell DNS është në konferencën Infosecurity.
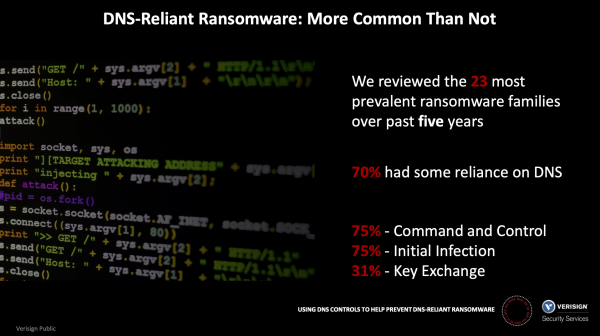 31% e klasave të anketuara të malware-it përdorën DNS për shkëmbimin e çelësave. Konkluzionet e hulumtimit
31% e klasave të anketuara të malware-it përdorën DNS për shkëmbimin e çelësave.
Problemi është serioz. Sipas laboratorit hulumtues Palo Alto Networks Unit 42, rreth 85% e malware-it përdorin DNS për të vendosur një kanal menaxhimi dhe kontrolli, duke lejuar sulmuesit të futur me lehtësi malware në rrjetin tuaj dhe gjithashtu të vjedhin të dhëna. Që nga krijimi i tij, trafik DNS ka qenë kryesisht i paenkriptuar dhe lehtësisht i analizueshëm nga mekanizmat mbrojtëse NGFW.
Janë shfaqur protokolle të reja për DNS, të cilat janë të drejtuara për të rritur privatësinë e lidhjeve DNS. Ato mbështeten aktivisht nga ofruesit kryesorë të shfletuesve dhe ofruesit e tjerë të softuerit. Shpejt në rrjetet korporative do të fillojë rritja e trafikut DNS të enkriptuar. Trafiku i enkriptuar DNS, i cili nuk analizohet si duhet dhe është i lejuar, paraqet një kërcënim për sigurinë e kompanisë. Një kërcënim të tillë e paraqesin kriptologët, të cilët përdorin DNS për shkëmbimin e çelësave të enkriptimit. Sulmuesit tani kërkojnë shpërblim prej disa milion dollarësh për rikthimin e aksesit në të dhënat tuaja. Në kompaninë Garmin, për shembull, paguan 10 milion dollarë.
Me konfigurimin e duhur, NGFW mund të ndalojnë ose mbrojnë përdorimin e DNS-over-TLS (DoT) dhe mund të përdoren për të ndaluar përdorimin e DNS-over-HTTPS (DoH), duke lejuar analizimin e gjithë trafikut DNS në rrjetin tuaj.
Çfarë është DNS e enkriptuar?
Çfarë është DNS
Sistemi i emrave të domeleve (DNS) shndërron emrat e domeleve të lexueshëm nga njeriu (për shembull, adresa ) në IP-adresa (p.sh., në 34.107.151.202). Kur përdoruesi shkruan një emër domeni në shfletuesin e uebit, shfletuesi dërgon një kërkesë DNS në serverin DNS, duke kërkuar IP-në që lidhet me këtë emër domeni. Në përgjigje, serveri DNS kthen IP-në që do të përdorë ky shfletues.
Kërkesat dhe përgjigjet DNS dërgohen në rrjet si tekst të thjeshtë në formë të pakriptuar, çka e bën atë të ndjeshëm ndaj spiunazhit ose ndryshimeve në përgjigje dhe përçues nga shfletuesi në serverë të dëmshëm. Kriptimi DNS e bën më të vështirë ndjekjen e kërkesave DNS ose ndryshimin e tyre gjatë transmetimit. Kriptimi i kërkesave dhe përgjigjeve DNS ju mbron nga sulmet Man-in-the-Middle, duke ruajtur funksionet e njëjtë që ka protokolli tradicional DNS (sistemi i emrave të domenëve) në tekst të hapur.
Gjatë disa viteve të fundit janë implementuar dy protokolle të kriptimit DNS:
DNS-over-HTTPS (DoH)
DNS-over-TLS (DoT)
Këto protokolle kanë një karakteristikë të përbashkët: qëllimisht fshehin kërkesat DNS nga çdo përmbysje… dhe nga siguruesit e organizatës gjithashtu. Protokollet zakonisht përdorin protokollin TLS (Siguria e Transportit të së Dhënave) për të vendosur një lidhje të kriptuar midis klientit që bën kërkesat dhe serverit që zgjidh kërkesat DNS, përmes një porte që zakonisht nuk përdoret për trafik DNS.
Privatësia e kërkesave DNS është një përfitim i madh i këtyre protokolleve. Megjithatë, ato krijojnë probleme për siguruesit që duhet të ndjekin trafikun e rrjetit dhe të zbulojnë dhe bllokojnë lidhjet e dëmshme. Duke qenë se protokollet ndryshojnë në implementim, metodat e analizës do të jenë të ndryshme për DoH dhe DoT.
DNS over HTTPS (DoH)
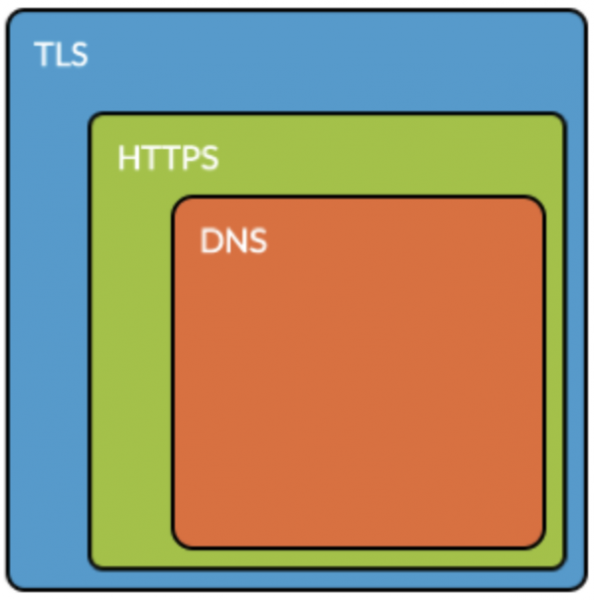 DNS brenda HTTPS
DoH përdor portin e njohur 443 për HTTPS, për të cilin në RFC është specifikuar se qëllimi është "të përzihet trafiku DoH me trafikun tjetër HTTPS në të njëjtën lidhje", "të vështirësohet analizimi i trafikut DNS" dhe, në këtë mënyrë, të anashkalohen masat e kontrollit korporativ ( ). Protokolli DoH përdor kriptimin TLS dhe sintaksën e kërkesave të ofruar nga standardet e zakonshme HTTPS dhe HTTP/2, duke shtuar kërkesat dhe përgjigjet DNS mbi kërkesat standarde HTTP.
Rreziqet që lidhen me DoH
Nëse nuk mund të dalloni trafikun e zakonshëm HTTPS nga kërkesat DoH, aplikacionet brenda organizatës suaj mund (dhe do) të anashkalojnë cilësimet lokale DNS, duke drejtuar kërkesat në serverë të jashtëm që përgjigjen për kërkesat DoH, duke anashkaluar çdo monitorim, përkatësisht duke shkatërruar mundësinë e kontrollit mbi trafikun DNS. Në mënyrë ideale, duhet të kontrolloni DoH duke përdorur funksionet e dekriptimit të HTTPS.
DHE në versionin e fundit të shfletuesve të tyre, dhe të dy kompanitë po punojnë për të përdorur DoH si parazgjedhje për të gjithë kërkesat DNS. për integrimin e DoH në sistemet e saj operative. Një pengesë është se jo vetëm kompanitë e respektuara të zhvilluesve të softuerit, por edhe keqbërësit kanë filluar të përdorin DoH si një mjet për të anashkaluar masat tradicionale të firewall-it në korporatë. ( Për shembull, shikoni artikujt e mëposhtëm: , dhe .) Në çdo rast, si trafiku i mirë, ashtu edhe ai i dëmshëm DoH do të mbesin të papërfillshëm, duke lënë organizatën të verbuar ndaj përdorimit të keq të DoH si një kanal për menaxhimin e malware-it (C2) dhe vjedhjen e të dhënave të ndjeshme.
Sigurimi i dukshmërisë dhe kontrollit të trafikut DoH
Si zgjidhja më e mirë për kontrollin e DoH ne rekomandojmë të konfiguroni dekriptimin e trafikut HTTPS dhe bllokimin e trafikut DoH në NGFW (emri i aplikacionit: dns-over-https).
Së pari, sigurohuni që NGFW të jetë i konfiguruar për dekriptimin e HTTPS, sipas .
Së dyti, krijoni një rregull për trafikun e aplikacionit 'dns-over-https', siç është treguar më poshtë:
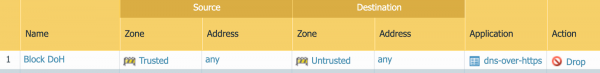 Rregulli NGFW i Palo Alto Networks për të bllokuar DNS-over-HTTPS
Si alternativë e përkohshme (nëse organizata juaj nuk ka implementuar plotësisht dekriptimin e HTTPS), NGFW mund të konfigurohet për të aplikuar veprimin 'ndalo' për identifikimin e aplikacionit 'dns-over-https', por efekti do të jetë i kufizuar në bllokimin e serverëve të njohur DoH sipas emrit të tyre të domain-it, pasi pa dekriptimin e HTTPS, trafiku DoH nuk mund të verifikohet në tërësi (shih. dhe kërkoni për frazën 'dns-over-https').
DNS mbi TLS (DoT)
 DNS brenda TLS
Ndërsa protokolli DoH përpiqet të përzihet me trafik tjetër në të njëjtin port, DoT përdor në vend të saj për herë të parë një port të veçantë, të rezervuar për këtë qëllim të vetëm, duke ndaluar madje përdorimin e të njëjtit port për trafikun tradicional të papërcjellë DNS ( ).
Protokolli DoT përdor protokollin TLS për të siguruar enkriptimin, i cili inkapsulon kërkesat standarde të protokollit DNS, me trafik që përdor portin e njohur 853 ( ). Protokolli DoT u zhvillua për të lehtësuar organizatat përblenë trafikun në port, ose të pajtohen me përdorimin e tij, por të përfshijnë dekriptimin në këtë port.
Rreziqet që lidhen me DoT
Google implementoi DoT në klientin e tij , me këtë parametrin për një përdorim automatik të DoT aktivizuar si parazgjedhje, nëse është i disponueshëm. Nëse keni vlerësuar rreziqet dhe jeni të gatshëm të përdorni DoT në nivel organizate, atëherë administratorët e rrjetit duhet të lejojnë qartë trafikun e dalshëm në portin 853 përmes përimetrin e tyre për këtë protokoll të ri.
Sigurimi i shikueshmërisë dhe kontrollit të trafikut DoT
Si një praktikë më e mirë për kontrollin e DoT ne rekomandojmë ndonjë nga të mëposhtmet, në varësi të kërkesave të organizatës tuaj:
Konfiguroni NGFW për dekryptimin e të gjitha trafikëve për portin e destinacionit 853. Me dekryptimin e trafikut, DoT do të shfaqet si një aplikacion DNS, për të cilin mund të aplikoni çdo veprim, për shembull, të aktivizoni një abonim. për kontrollin e domaineve DGA apo edhe të ardhshëm dhe anti-spyware.
Si një alternativë, mund të bllokoni plotësisht trafikun 'dns-over-tls' përmes portit 853 me motorin App-ID. Zakonisht ai është i bllokuar si parazgjedhje, nuk nevojiten veprime (nese nuk e keni lejuar veçmas aplikimin 'dns-over-tls' ose trafikun përmes portit 853).
Burimi: habr.com
