

TL;DR Nëse pajisjet mobile të kompanisë suaj kanë nevojë për antivirus, do të thotë se diçka po bëhet gabim dhe antivirusi nuk do t’ju ndihmojë.
Ky postim është rezultat i debateve të forta mbi pyetjen nëse një telefon mobil korporativ ka nevojë për antivirus, në cilat raste ai funksionon dhe kur është i padobishëm. Artikulli analizon modelet e kërcënimeve nga të cilat, në teori, antivirusi duhet të mbrojë.
Shitësit e antivirusëve shpesh arrijnë t’i bindin klientët korporativë se antivirusi do ta rrisë ndjeshëm sigurinë e tyre, por në shumicën e rasteve kjo është një mbrojtje iluzore, që vetëm ul vigjilencën si të përdoruesve, ashtu edhe të administratorëve.
Infrastruktura e duhur korporative
Kur një kompani ka dhjetëra apo edhe mijëra punonjës, konfigurimi manual i çdo pajisjeje të përdoruesit bëhet i pamundur. Cilësimet mund të ndryshojnë çdo ditë, vijnë punonjës të rinj, ndërsa telefonat mobilë dhe laptopët e tyre prishen ose humbasin. Si rezultat, e gjithë puna e administratorëve do të përbëhej nga vendosja e përditshme e konfigurimeve të reja në pajisjet e punonjësve.
Në kompjuterët desktop, kjo çështje ka filluar të zgjidhet prej kohësh. Në botën e Windows, zakonisht, një menaxhim i tillë bëhet me ndihmën e Active Directory, sistemeve të centralizuara të autentifikimit (Single Sign In) etj. Por tani, përveç kompjuterëve, të gjithë punonjësit kanë edhe smartfonë, ku zhvillohet një pjesë e konsiderueshme e proceseve të punës dhe ruhen të dhëna të rëndësishme. Microsoft u përpoq t’i bashkonte telefonat e vet me Windows Phone në një ekosistem të vetëm me Windows, por kjo ide vdiq bashkë me fundin zyrtar të Windows Phone. Prandaj, në mjedisin korporativ, në çdo rast duhet zgjedhur mes Android dhe iOS.
Sot, në mjedisin korporativ, për menaxhimin e pajisjeve të punonjësve, është në trend koncepti UEM (Unified endpoint management). Kjo është një sistem i centralizuar për menaxhimin e pajisjeve mobile dhe kompjuterëve desktop.
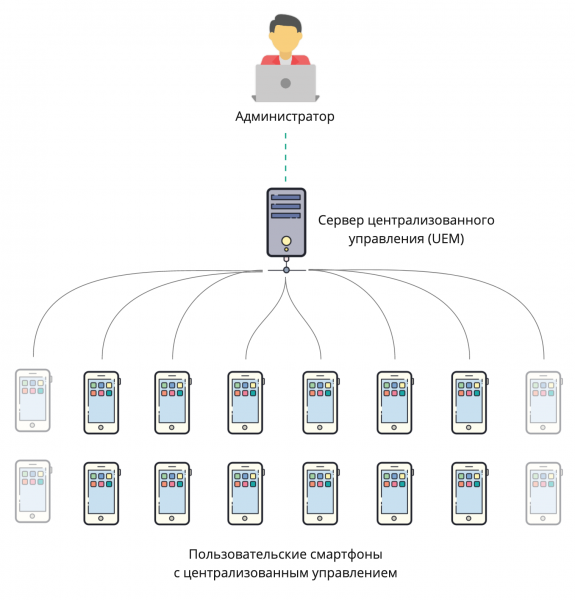
Menaxhimi i centralizuar i pajisjeve të përdoruesve (Unified endpoint management)
Administratori i sistemit UEM mund të vendosë politika të ndryshme për pajisjet e përdoruesve. Për shembull, t’i lejojë përdoruesit kontroll më të madh ose më të kufizuar mbi pajisjen, instalimin e aplikacioneve nga burime të palëve të treta etj.
Çfarë mund të bëjë UEM:
Të menaxhojë të gjitha cilësimet — administratori mund t'ia ndalojë plotësisht përdoruesit ndryshimin e cilësimeve në pajisje dhe t’i ndryshojë ato në distancë.
Të kontrollosh softuerin në pajisje — të lejojë instalimin e programeve në pajisje dhe t’i instalojë automatikisht pa dijeninë e përdoruesit. Gjithashtu, administratori mund të ndalojë ose të lejojë instalimin e programeve nga dyqani i aplikacioneve ose nga burime të pabesueshme (nga skedarët APK në rastin e Android).
Bllokim në distancë — nëse telefoni humbet, administratori mund ta bllokojë pajisjen ose të fshijë të dhënat. Disa sisteme lejojnë gjithashtu të caktohet fshirja automatike e të dhënave nëse telefoni nuk është lidhur me serverin për më shumë se N orë, për të përjashtuar mundësinë e tentativave për thyerje offline, kur sulmuesit kanë arritur të heqin kartën SIM përpara se nga serveri të dërgohej komanda për fshirjen e të dhënave.
Të mbledhësh statistika — të gjurmojë aktivitetin e përdoruesit, kohën e përdorimit të aplikacioneve, vendndodhjen, nivelin e baterisë etj.
Çfarë llojesh UEM ekzistojnë
Ekzistojnë dy qasje thelbësisht të ndryshme për menaxhimin e centralizuar të smartfonëve të punonjësve: në njërin rast, kompania blen për punonjësit pajisje nga i njëjti prodhues dhe zakonisht zgjedh një sistem menaxhimi nga i njëjti furnizues. Në rastin tjetër, punonjësit përdorin pajisjet e tyre personale për punë, dhe këtu nis një mozaik sistemesh operative, versioneshe dhe platformash.
BYOD (Bring your own device, Sill pajisjen tënde) — koncept në të cilin punonjësit përdorin për punë pajisjet dhe llogaritë e tyre personale. Disa sisteme të menaxhimit të centralizuar lejojnë shtimin e një llogarie të dytë pune dhe ndarjen e plotë të të dhënave personale nga ato të punës.
— sistemi i integruar i menaxhimit të centralizuar nga Apple. Mund të menaxhojë vetëm pajisje Apple, kompjuterë me macOS dhe telefona me iOS. Mbështet BYOD; krijohet një mjedis i dytë i izoluar me një llogari tjetër iCloud.
— lejon menaxhimin e telefonave me Android dhe Apple iOS, si edhe të desktopëve me Windows 10. Deklarohet mbështetje për BYOD.
— mbështet vetëm pajisjet mobile Samsung. Megjithatë, menjëherë mund të përdoret vetëm .
Në fakt, ka shumë më tepër ofrues UEM, por nuk do t’i shqyrtojmë të gjithë në këtë artikull. Gjëja kryesore që duhet mbajtur parasysh është se sisteme të tilla tashmë ekzistojnë dhe i lejojnë administratorit të konfigurojë pajisjet e përdoruesve në përputhje me modelin ekzistues të kërcënimeve.
Modeli i kërcënimeve
Para se të zgjidhni mjetet e mbrojtjes, duhet të kuptoni nga çfarë po mbrohemi dhe çfarë është skenari më i keq që mund të ndodhë në rastin tonë konkret. Me fjalë të thjeshta: trupi ynë është i cenueshëm si ndaj plumbit, ashtu edhe ndaj një piruni me gozhdë, por ne nuk veshim jelek antiplumb sa herë dalim nga shtëpia. Prandaj, në modelin tonë të kërcënimeve nuk përfshihet rreziku për t’u qëlluar rrugës për në punë, edhe pse statistikisht kjo nuk është aq e pamundur. Nga ana tjetër, në kushte të caktuara, mbajtja e jelekut antiplumb është plotësisht e justifikuar.
Në kompani të ndryshme, modelet e kërcënimeve ndryshojnë. Le të marrim, për shembull, smartfonin e një korrieri që po shkon të dorëzojë një pako te klienti. Në smartfonin e tij ka vetëm adresën e dorëzimit aktual dhe itinerarin në hartë. Gjëja më e keqe që mund t’u ndodhë të dhënave të tij është rrjedhja e adresave të dorëzimit të pakove.
Tani të marrim smartfonin e një kontabilisti. Ai ka qasje në rrjetin e korporatës përmes VPN, ka të instaluar aplikacionin e bankës korporative dhe ruan dokumente me informacion me vlerë. Është e qartë se vlera e të dhënave në këto dy pajisje ndryshon ndjeshëm dhe ato duhen mbrojtur në mënyra të ndryshme.
A do të na shpëtojë antivirusi?
Fatkeqësisht, pas sloganeve të marketingut humbet kuptimi i vërtetë i detyrave që kryen antivirusi në një pajisje mobile. Le ta shqyrtojmë në detaje se çfarë bën antivirusi në telefon.
Auditimi i sigurisë
Shumica e antivirusëve modernë për pajisje mobile kryejnë auditim të cilësimeve të sigurisë në pajisje. Ndonjëherë ky auditim quhet «kontroll i reputacionit të pajisjes». Antivirusët e konsiderojnë pajisjen të sigurt nëse plotësohen katër kushte:
- Pajisja nuk është e komprometuar (root, jailbreak).
- Në pajisje është vendosur një fjalëkalim.
- Në pajisje nuk është lejuar debugimi përmes USB.
- Në pajisje nuk lejohet instalimi i aplikacioneve nga burime jo të besueshme (sideloading).
Nëse si rezultat i kontrollit pajisja njihet si e pasigurt, antivirusi do ta njoftojë pronarin për këtë dhe do të propozojë çaktivizimin e funksionalitetit «të rrezikshëm» ose rikthimin e firmware-it të fabrikës nëse ka shenja të root ose jailbreak.
Sipas praktikave të korporatave, nuk mjafton vetëm të njoftohet përdoruesi. Është e nevojshme të përjashtohen konfigurimet e pasigurta. Për këtë, me ndihmën e sistemit UEM, duhet të konfigurohen politika sigurie në pajisjet mobile. Ndërsa në rast të zbulimit të root / jailbreak, duhet të fshihen menjëherë të dhënat e korporatës nga pajisja dhe t’i bllokohet qasja në rrjetin korporativ. Edhe kjo është e mundur me ndihmën e UEM. Vetëm pas këtyre procedurave pajisja mobile mund të konsiderohet e sigurt.
Kërkimi dhe heqja e viruseve
Ndryshe nga mendimi i përhapur se për iOS nuk ekzistojnë viruse, kjo nuk është e vërtetë. Në mjedisin real ende janë të përhapura exploit-et për versionet e vjetra të iOS, të cilat nëpërmjet shfrytëzimit të cenueshmërive në shfletues. Megjithatë, për shkak të arkitekturës së iOS, zhvillimi i antiviruseve për këtë platformë është i pamundur. Arsyeja kryesore është se aplikacionet nuk mund të marrin qasje në listën e aplikacioneve të instaluara dhe kanë shumë kufizime në qasjen te skedarët. Listën e aplikacioneve të instaluara në iOS mund ta marrë vetëm UEM, por as UEM nuk mund të marrë qasje te skedarët.
Me Android situata është ndryshe. Aplikacionet mund të marrin informacion për aplikacionet e instaluara në pajisje. Ato madje mund të marrin qasje edhe te distributivët e tyre (për shembull, Apk Extractor dhe analogët e tij). Aplikacionet Android kanë gjithashtu mundësi qasjeje te skedarët (për shembull, Total Commander etj.). Aplikacionet Android mund të dekompilohen.
Me këto mundësi, algoritmi i mëposhtëm antivirus duket plotësisht logjik:
- Kontrolli i aplikacioneve
- Merrni listën e aplikacioneve të instaluara dhe shumat e kontrollit (KS) të distributivëve të tyre.
- Kontrolloni aplikacionet dhe KS-të e tyre fillimisht në bazën lokale, pastaj në atë globale.
- Nëse aplikacioni është i panjohur, dërgojeni distributivin e tij në bazën globale për analizë dhe dekompilim.
- Kontrolli i skedarëve, kërkimi i nënshkrimeve të viruseve
- Kontrolloni KS-të e skedarëve fillimisht në bazën lokale, më pas në atë globale.
- Kontrolloni praninë e përmbajtjes së pasigurt në skedarë (skripte, exploit-e etj.) sipas bazës lokale, pastaj asaj globale.
- Nëse zbulohet malware, duhet të njoftohet përdoruesi dhe/ose t’i bllokohet përdoruesit qasja te malware dhe/ose informacioni të dërgohet në UEM. Dërgimi i informacionit në UEM është i nevojshëm, sepse antivirusi nuk mund ta heqë vetë malware nga pajisja.
Shqetësimin më të madh e shkakton mundësia e dërgimit të shpërndarjeve të programeve nga pajisja në një server të jashtëm. Pa këtë nuk mund të zbatohet «analiza e sjelljes» që prodhuesit e antiviruseve pretendojnë, sepse në pajisje nuk është e mundur të ekzekutohet aplikacioni në një «sandbox» të veçantë ose të bëhet dekompilimi i tij (sa efektiv është kjo në rastin e përdorimit të obfuscation është një çështje më vete dhe komplekse). Nga ana tjetër, në pajisjet mobile të punonjësve mund të jenë të instaluara aplikacione korporative që antivirusi nuk i njeh, sepse ato nuk gjenden në Google Play. Këto aplikacione mobile mund të përmbajnë të dhëna sensitive, për shkak të të cilave nuk publikohen në dyqanin publik. Dërgimi i këtyre shpërndarjeve te prodhuesi i antivirusit duket i papërshtatshëm nga pikëpamja e sigurisë. Ka kuptim që ato të shtohen te përjashtimet, por deri tani nuk kam dijeni për ekzistencën e një mekanizmi të tillë.
Malware pa privilegje root mund të
1. Të vendosë mbi aplikacion një dritare të vetën të padukshme ose të injektojë tastierën e vet për të kopjuar të dhënat që fut përdoruesi – kredencialet e llogarive, të dhënat e kartave bankare etj. Një shembull i fundit është cenueshmëria , me ndihmën e së cilës është e mundur të zëvendësohet ekrani aktiv i aplikacionit dhe kështu të merret qasje në të dhënat që fut përdoruesi. Për përdoruesin, kjo nënkupton mundësinë e vjedhjes së llogarisë Google me qasje te kopja rezervë e pajisjes dhe te të dhënat e kartave bankare. Për organizatën, nga ana e saj, është e rëndësishme të mos humbasë të dhënat e veta. Nëse të dhënat ndodhen në memorien private të aplikacionit dhe nuk përfshihen në kopjen rezervë të Google, atëherë malware nuk do të mund të marrë qasje tek ato.
2. Të marrë qasje në të dhënat në drejtoritë publike – shkarkime, dokumente, galeri. Në këto drejtori nuk rekomandohet të ruhen informacione me vlerë për kompaninë, sepse çdo aplikacion mund të marrë qasje në to. Madje edhe vetë përdoruesi gjithmonë do të mund të ndajë një dokument konfidencial përmes çdo aplikacioni të disponueshëm.
3. Të bezdisë përdoruesin me reklama, të minojë bitkoinë, të jetë pjesë e një botnet-i etj.. Kjo mund të ndikojë negativisht në funksionimin e përdoruesit dhe/ose të pajisjes, por nuk do të përbëjë kërcënim për të dhënat e korporatës.
Malware me privilegje root teorikisht mund të bëjë pothuajse gjithçka. Ato hasen rrallë, sepse komprometimi i pajisjeve moderne Android përmes një aplikacioni është praktikisht i pamundur. Herën e fundit që u zbulua një dobësi e tillë ishte në vitin 2016. Bëhet fjalë për Dirty COW, të cilit iu caktua numri . Thelbësorja këtu është se, sapo të zbulohen shenja komprometimi, klienti UEM do të fshijë të gjithë informacionin e korporatës nga pajisja, prandaj gjasat për vjedhje të suksesshme të të dhënave me ndihmën e malware të tilla në mjedisin korporativ janë të ulëta.
Skedarët keqdashës mund të dëmtojnë si pajisjen mobile, ashtu edhe sistemet e korporatës në të cilat ajo ka qasje. Le t’i shqyrtojmë këta skenarë më në detaje.
Dëm ndaj pajisjes mobile mund të shkaktohet, për shembull, nëse në të shkarkohet një imazh që, kur hapet ose kur provohet të vendoset si sfond, e kthen pajisjen në një “tullë” ose e rinis atë. Me shumë gjasa kjo do të dëmtojë pajisjen ose përdoruesin, por nuk do të ndikojë te konfidencialiteti i të dhënave. Edhe pse ka edhe përjashtime.
Së fundmi u diskutua dobësia . U pretendua se me ndihmën e saj mund të merrej qasje në konsolën e pajisjeve mobile Samsung përmes një imazhi të infektuar, të dërguar me email, mesazher ose MMS. Edhe pse qasja në konsolë nënkupton mundësi qasjeje vetëm te të dhënat në drejtoritë publike, ku nuk duhet të ketë informacion konfidencial, konfidencialiteti i të dhënave personale të përdoruesve vihet gjithsesi në rrezik, dhe kjo i frikësoi përdoruesit. Megjithatë, në praktikë pajisjet mund të sulmohen vetëm me ndihmën e MMS. Dhe për një sulm të suksesshëm duhet të dërgohen nga 75 deri në 450 (!) mesazhe. Antivirusi këtu, për fat të keq, nuk do të ndihmojë, sepse nuk ka qasje në regjistrin e mesazheve. Për t’u mbrojtur nga kjo, ka vetëm dy mundësi. Të përditësohet OS ose të bllokohet MMS. Opsionin e parë mund ta presësh gjatë dhe të mos e marrësh fare, sepse prodhuesit e pajisjeve nuk nxjerrin përditësime për të gjitha pajisjet. Çaktivizimi i pranimit të MMS në këtë rast është shumë më i thjeshtë.
Dëm për sistemet korporative mund të shkaktojnë skedarët që transferohen nga pajisjet mobile. Për shembull, në një pajisje mobile mund të ketë një skedar të infektuar që nuk i bën dëm vetë pajisjes, por mund të infektojë një kompjuter Windows. Përdoruesi ia dërgon këtë skedar me email kolegut të tij. Ky i fundit e hap në PC dhe kështu mund ta infektojë pajisjen. Por në rrugën e këtij vektori sulmi qëndrojnë të paktën dy antiviruse: një në serverin e emailit dhe tjetri në PC-në e marrësit. Shtimi i një antivirusi të tretë në pajisjen mobile në këtë zinxhir duket më shumë si paranojë.
Siç shihet, kërcënimin më të madh në botën dixhitale korporative e përbën malware pa privilegje root. Nga mund të vijë ai në një pajisje mobile?
Më shpesh ato instalohen përmes sideloading, adb ose dyqaneve të palëve të treta, të cilat duhet të jenë të ndaluara në pajisjet mobile me qasje në rrjetin korporativ. Mbeten dy rrugë për depërtimin e malware: përmes Google Play ose përmes UEM.
Para publikimit në Google Play, të gjitha aplikacionet i nënshtrohen verifikimit të detyrueshëm. Por për aplikacionet me numër të vogël instalimesh, kontrolli zakonisht kryhet pa përfshirje njerëzore, vetëm në mënyrë automatike. Prandaj, ndonjëherë malware depërton edhe në Google Play, megjithëse jo shpesh. Një antivirus, bazat e të cilit përditësohen në kohë, do të jetë në gjendje të zbulojë aplikacionet me malware në pajisje më herët se Google Play Protect, i cili aktualisht mbetet prapa për nga shpejtësia e përditësimit të bazave antivirus.
UEM mund të instalojë në pajisjen mobile çdo aplikacion, përfshirë malware, ndaj çdo aplikacion duhet të verifikohet paraprakisht. Aplikacionet mund të kontrollohen si gjatë zhvillimit të tyre me mjete të analizës statike dhe dinamike, ashtu edhe menjëherë para shpërndarjes duke përdorur “sandbox” të specializuara dhe/ose zgjidhje antivirus. E rëndësishme është që në këtë rast aplikacioni verifikohet vetëm një herë, përpara se të ngarkohet në UEM. Për rrjedhojë, edhe në këtë rast antivirusi në pajisjen mobile nuk është i nevojshëm.
Mbrojtja e rrjetit
Si pjesë e mbrojtjes së rrjetit, në varësi të prodhuesit të antivirusit, mund të ofrohen një ose disa nga funksionet e mëposhtme.
Filtrimi i URL përdoret për këto qëllime:
- Bllokimin e trafikut sipas kategorive të burimeve. Për shembull, për të ndaluar shikimin e lajmeve ose përmbajtjeve të tjera jo-korporative para drekës, kur punonjësi është më produktiv. Në praktikë, bllokimi zakonisht funksionon me shumë kufizime — prodhuesit e antiviruseve jo gjithmonë arrijnë të përditësojnë në kohë direktoritë e kategorive të burimeve, duke pasur parasysh ekzistencën e shumë «pasqyrave». Për më tepër, ka anonimizues dhe Opera VPN, ndaj të cilëve bllokimi zakonisht nuk zbatohet.
- Mbrojtje nga phishing-u ose zëvendësimi i hosteve të synuara. Për këtë, URL-të te të cilat lidhet pajisja kontrollohen paraprakisht sipas bazës së të dhënave të antivirusit. Lidhjet, si dhe burimet ku ato çojnë (duke përfshirë ridrejtimet e mundshme të shumëfishta), verifikohen sipas bazës së faqeve të njohura phishing. Gjithashtu krahasohen emri i domenit, certifikata dhe adresa IP midis pajisjes celulare dhe serverit të besuar. Nëse klienti dhe serveri marrin të dhëna të ndryshme, atëherë kemi ose MITM («njeriu në mes», man in the middle), ose bllokim të trafikut me anë të të njëjtit antivirus ose llojeve të ndryshme të proxy-ve dhe filtrave web në rrjetin ku është lidhur pajisja celulare. Të thuhet me siguri se ka dikë në mes është e vështirë.
Për të marrë qasje në trafikun celular, antivirusi ose krijon një VPN, ose përdor mundësitë e Accessibility API (API për aplikacione të destinuara për persona me aftësi të kufizuara). Funksionimi i njëkohshëm i disa VPN-ve në një pajisje celulare është i pamundur, ndaj mbrojtja e rrjetit nga antiviruse që krijojnë VPN-në e tyre nuk është e zbatueshme në mjedisin korporativ. VPN-ja e antivirusit thjesht nuk do të funksionojë së bashku me VPN-në korporative, e cila përdoret për qasje në rrjetin e kompanisë.
Dhënia e aksesit të antivirusit te Accessibility API sjell një rrezik tjetër. Qasja në Accessibility API në praktikë do të thotë t'i lejohet të bëjë pothuajse gjithçka në emër të përdoruesit — të shohë atë që sheh përdoruesi, të kryejë veprime me aplikacionet në vend të përdoruesit etj. Duke pasur parasysh se përdoruesi duhet t'ia japë shprehimisht këtë akses antivirusit, ka shumë të ngjarë që ai të refuzojë. Ose, nëse detyrohet, do të blejë një telefon tjetër pa antivirus.
Firewall
Nën këtë emërtim të përgjithshëm fshihen tri funksione:
- Mbledhja e statistikave të përdorimit të rrjetit me ndarje sipas aplikacioneve dhe llojit të rrjetit (Wi-Fi, operator celular). Shumica e prodhuesve të pajisjeve Android i ofrojnë këto të dhëna në aplikacionin «Cilësimet». Dublikimi i tyre në ndërfaqen e antivirusit mobil duket i tepërt. Interes mund të paraqesë informacioni i përmbledhur për të gjitha pajisjet. Këto të dhëna mblidhen dhe analizohen me sukses nga sistemet UEM.
- Kufizimi i trafikut mobil – vendosja e një limiti dhe njoftimi kur ai arrihet. Për përdoruesit e shumicës së pajisjeve Android, këto funksione janë të disponueshme në aplikacionin «Cilësimet». Konfigurimi i centralizuar i kufizimeve është detyrë e UEM, jo e antivirusit.
- Në thelb, ekranimi i rrjetit (firewall). Ose, thënë ndryshe, bllokimi i aksesit te adresa dhe porta të caktuara IP. Duke marrë parasysh DDNS në të gjitha burimet e njohura dhe nevojën për të aktivizuar për këtë qëllim VPN, i cili, siç u përmend më sipër, nuk mund të funksionojë njëkohësisht me VPN kryesor, ky funksion duket i pazbatueshëm në praktikën korporative.
Verifikimi i besueshmërisë së Wi-Fi
Antiviruset mobile mund të vlerësojnë sigurinë e rrjeteve Wi-Fi me të cilat lidhet pajisja mobile. Mund të supozohet se kontrollohen prania dhe qëndrueshmëria e enkriptimit. Ndërkohë, të gjitha programet moderne përdorin enkriptim për transmetimin e të dhënave sensitive. Prandaj, nëse një program është i cenueshëm në nivelin e kanalit, atëherë ai është po aq i rrezikshëm për t’u përdorur përmes çdo kanali interneti, dhe jo vetëm përmes Wi-Fi publik.
Prandaj, Wi-Fi publik, përfshirë edhe pa enkriptim, nuk është as më i rrezikshëm dhe as më pak i sigurt se çdo kanal tjetër i pabesueshëm i transmetimit të të dhënave pa enkriptim.
Mbrojtje nga spam-i
Mbrojtja, si rregull, reduktohet në filtrimin e thirrjeve hyrëse sipas një liste të përcaktuar nga përdoruesi ose sipas një baze të spamuesve të njohur, që bezdisin pa pushim me sigurime, kredi dhe ftesa në teatër. Edhe pse gjatë vetëizolimit nuk telefonojnë, së shpejti do të rifillojnë. Filtrimit i nënshtrohen vetëm thirrjet. Mesazhet në versionet aktuale të Android nuk filtrohen. Duke pasur parasysh ndryshimin e rregullt të numrave nga spamuesit dhe pamundësinë për të mbrojtur kanalet tekstuale (SMS, mesazherë), ky funksionalitet ka më shumë karakter marketingu sesa vlerë praktike.
Mbrojtje kundër vjedhjes
Kryerja e veprimeve në distancë me pajisjen mobile në rast humbjeje ose vjedhjeje. Alternativë ndaj shërbimeve Find My iPhone dhe Find My Device nga Apple dhe Google. Ndryshe nga zgjidhjet e tyre analoge, shërbimet e prodhuesve të antivirusëve nuk mund të bllokojnë pajisjen nëse keqbërësi ka arritur ta rikthejë në cilësimet e fabrikës. Por nëse kjo ende nuk ka ndodhur, me pajisjen mund të bëhen në distancë veprimet e mëposhtme:
- Të bllokohet. Mbrojtje ndaj një hajduti jo fort të aftë, sepse anashkalohet lehtësisht duke e rikthyer pajisjen në cilësimet e fabrikës përmes recovery.
- Të zbulohen koordinatat e pajisjes. E dobishme kur pajisja është humbur së fundmi.
- Të aktivizohet një sinjal i fortë zanor, që pajisja të gjendet sipas tij edhe nëse në të është aktivizuar modaliteti pa zë.
- Të rikthehet pajisja në cilësimet e fabrikës. Ka kuptim kur përdoruesi e ka pranuar se pajisja është humbur pa kthim, por nuk dëshiron që të dhënat e ruajtura në të të zbulohen.
- Të bëhet një foto. Të fotografohet keqbërësi nëse e mban telefonin në duar. Funksionaliteti më i dyshimtë: gjasat që keqbërësi të jetë duke parë telefonin në dritë të mirë janë të ulëta. Ndërsa prania në pajisje e një aplikacioni që mund të kontrollojë fshehurazi kamerën e smartphone-it, të bëjë foto dhe t’i dërgojë ato në serverin e vet, ngjall shqetësim të arsyeshëm.
Ekzekutimi i komandave në distancë është funksionalitet bazë në çdo sistem UEM. Aty mungon vetëm fotografimi në distancë. Kjo është rruga më e sigurt që përdoruesit, pas përfundimit të orarit të punës, t’u heqin bateritë telefonave dhe t’i vendosin në një qese Faraday.
Funksionet kundër vjedhjes në antivirusët mobilë janë të disponueshme vetëm për Android. Në iOS këto veprime mund t’i kryejë vetëm UEM. Në një pajisje iOS mund të ketë vetëm një UEM — kjo është një veçori arkitekturore e iOS.
Përfundimet
- Situata në të cilën përdoruesi mund të instalojë një program të dëmshëm në telefon është E PAPRANUESHME.
- Një UEM i konfiguruar siç duhet në një pajisje korporative e eliminon nevojën për antivirus.
- Në rast të përdorimit të cenueshmërive 0-day në sistemin operativ, antivirusi është i padobishëm. Ai mund vetëm t’i tregojë administratorit se pajisja është e cenueshme.
- Të përcaktojë nëse dobësia po shfrytëzohet, antivirusi nuk mundet. Po ashtu, nuk mund të lëshojë përditësim për një pajisje për të cilën prodhuesi nuk publikon më përditësime sigurie. Më së shumti, kjo zgjat një ose dy vjet.
- Nëse lëmë mënjanë kërkesat e rregullatorëve dhe marketingun, antivirusët mobilë korporativë nevojiten vetëm në pajisjet Android, ku përdoruesit kanë qasje në Google Play dhe në instalimin e programeve nga burime të palëve të treta. Në të gjitha rastet e tjera, efektiviteti i përdorimit të antivirusëve nuk është më shumë se një placebo.
Burimi: habr.com
