

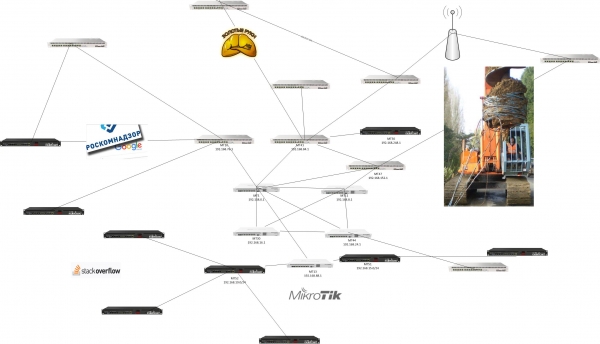
Përshëndetje të gjithëve. Ky artikull është për ata që kanë shumë pajisje MikroTik në park dhe duan të arrijnë maksimalizimin e uniformitetit, për të mos u lidhur me çdo pajisje veç e veç. Në këtë artikull do të përshkruaj një projekt që, fatkeqësisht, nuk arriti në kushte operacionale për shkak të faktorëve njerëzorë. Në thelb: më shumë se 200 routera, konfigurim i shpejtë dhe trajnim i personelit, uniformizim sipas rajoneve, filtrimi i rrjeteve dhe hosteve të caktuar, mundësia e shtimit të lehtë të rregullave në të gjitha pajisjet, regjistrimi dhe kontrolli i aksesit.
Ajo që është përshkruar më poshtë nuk pretendon të jetë një rast i gatshëm, por shpresoj se do t'ju ndihmojë në planifikimin e rrjeteve tuaja dhe minimalizimin e gabimeve. Ndoshta disa pika dhe zgjidhje do t'ju duken jo krejt të sakta – nëse kështu është, shkruani në komentet. Kritika në këtë rast do të jetë një përvojë në thesarin e përbashkët. Prandaj, lexues, shihni në komentet, ndoshta autori ka bërë një gabim të rëndë – komuniteti do të ndihmojë.
Numri i routerave 200-300, të shpërndarë në qytete të ndryshme me cilësi të ndryshme të lidhjes me internetin. Duhet të bëhet gjithçka e bukur dhe qartë për të shpjeguar administratorëve lokalë si do të funksionojë gjithçka.
Tani, nga ku fillon çdo projekt. Sigurisht, nga TL.
- Organizimi i planit të rrjeteve në të gjitha degët sipas kërkesave të klientit, segmentimi i rrjeteve (nga 3 në 20 rrjete në degë në varësi të numrit të pajisjeve).
- Konfigurimi i pajisjeve në çdo degë. Kontrolli i shpejtësisë reale të kalimit të provajdit në kushte të ndryshme pune.
- Organizimi i mbrojtjes së pajisjeve, menaxhimi me listë të bardhë, auto-zhbërja e sulmeve me regjistrimin automatik në listën e zezë për një periudhë të caktuar, minimizimi i përdorimit të mjeteve të ndryshme teknike që përdoren për kapjen e aksesit të menaxhimit dhe heqja e mbështetjes.
- Organizimi i lidhjeve të sigurta VPN me filtrimin sipas rrjeteve sipas kërkesave të klientit. Min. 3 lidhje VPN nga çdo degë në qendër.
- Bazuar në pikat 1, 2. Zgjedhja e rrugëve optimale për ndërtimin e VPN të qëndrueshme. Teknologjia e rutimit dinamik mund të zgjidhet nga ekzekutivi me një arsyetim të saktë.
- Organizimi i prioritizimit të trafikëve sipas protokolleve, porteve, hosteve dhe shërbimeve të tjera specifike që përdor klienti. (VOIP, hoste me shërbime të rëndësishme)
- Organizimi i monitoringut dhe logimit të ngjarjeve të routerëve për të reaguar në kohë nga stafi i mbështetjes teknike.
Siç e kuptojmë, në disa raste, dokumenti i kërkesave përgatitet nga kërkesat. Këto kërkesa i kam formuluar vetë, duke dëgjuar problemet kryesore. Kam lejuar mundësinë që këto pika mund të realizohen nga dikush tjetër.
Cilat mjete do të përdoren për përmbushjen e këtyre kërkesave:
- Stoku ELK (pas një kohe, kuptova se në vend të logstash do të përdoret fluentd).
- Ansible. Për lehtësimin e administratës dhe ndarjen e aksesit do të përdorim AWX.
- GITLAB. Këtu nuk ka nevojë për shpjegim. Ku pa kontrollet e versioneve të konfigurimeve tona.
- PowerShell. Do të ketë një skenar të thjeshtë për gjenerimin fillestar të konfigurimeve.
- Dokumentacioni wiki, për shkruarjen e dokumentacioneve dhe udhëzimeve. Në këtë rast, përdorim habr.com.
- Monitoring do të realizohet përmes zabbix. Atje do të vizatohet gjithashtu një skemë lidhjesh për të kuptuar më mirë.
Momentet e konfigurimeve EFK
Për pikën e parë do të përshkruaj vetëm ideologjinë sipas së cilës do të ndërtohen indekset. Ekzistojnë shumë
artikuj të shkëlqyer për konfigurimin dhe marrjen e logeve nga pajisjet në menaxhimin mikrotik.
Do të ndalemi në disa momente:
1. Sipas skemës, duhet të mendojmë për marrjen e logeve nga vende të ndryshme dhe në porte të ndryshme. Për këtë ne do të përdorim një agregator logesh. Po ashtu, na pëlqen të bëjmë grafikë universale për të gjithë routerët me mundësinë për ndarjen e aksesit. Atëherë indekset do t'i ndërtojmë si më poshtë:
këtu është një pjesë e konfigurimit me fluentd lloji elasticsearch
logstash_format true
emri_indeksit mikrotiklogs.north
logstash_prefix mikrotiklogs.north
flush_interval 10s
hosts :9200
port 9200
Kështu mund të bashkojmë routerët dhe të segmentojmë sipas planit - mikrotiklogs.west, mikrotiklogs.south, mikrotiklogs.east. Pse ta komplikohet kaq shumë? Ne kuptojmë se do të kemi 200 dhe më shumë pajisje. Nuk mund ta ndjekim gjithçka. Me versionin 6.8 të elasticsearch, na janë të disponueshme konfigurimet e sigurisë (pa blerë licencë), kështu që mund të shpërndajmë të drejtat për shikimin midis punonjësve të mbështetjes teknike ose administratorëve lokalë të sistemeve.
Tabelat, grafiket - këtu duhet thjesht të bien dakord - ose të përdorin njëlloj, ose secili bën siç do të ketë më lehtë.
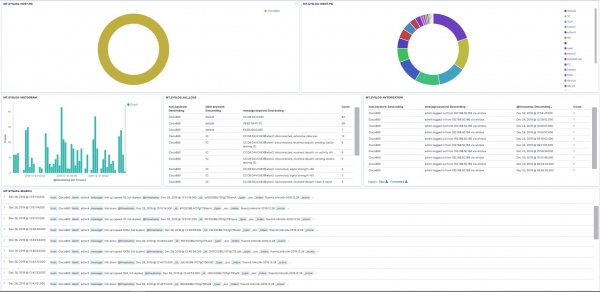
2. Rreth regjistrimit. Nëse në rregullat e firewall aktivizojmë log, atëherë emrat i bëjmë pa hapësira. Është e qartë se duke përdorur një konfigurim të thjeshtë në fluentd, ne mund të filtrojmë të dhënat dhe të bëjmë panele të këndshme. Në figurën më poshtë - routeri im në shtëpi.
3. Rreth hapësirës së zënë dhe logeve. Në mesatare, me 1000 mesazhe në orë, loget zënë rreth 2-3 mb në ditë, që, pranojmë, nuk është shumë. Versioni i elasticsearch 7.5.
ANSIBLE.AWX
Për fatin tonë, kemi një modulin e gatshëm për routeros.
Pata përmendur për AWX, por komandat më poshtë janë vetëm për ansible në formë të pastër - mendoj se për ata që kanë punuar me ansible, nuk do të ketë probleme në përdorimin përmes gui awx.
Pranoj sinqerisht, deri tani kam parë udhëzime të tjera që përdorin ssh, dhe të gjithë patën probleme të ndryshme me kohën e përgjigjes dhe shumë probleme të tjera. Të përsëris, deri në betejë nuk arriti , e merrni këtë informacion si një eksperiment, që nuk arriti më tej se një stendë me 20 routerë.
Na nevojitet të përdorim një certifikat ose llogari. Këtu ju duhet të vendosni, unë jam për certifikatat. Një moment i hollë rreth të drejtave. Po jap të drejta për write - të paktën 'reset config' nuk do të mund të realizohet.
Rreth gjenerimit, kopjimit të certifikatës dhe importit nuk duhet të ketë probleme:
Në përmbledhje lista e komandaveNë PC-në tuaj
ssh-keygen -t RSA, përgjigjeni pyetjeve, ruani çelësin.
Kopjojmë në mikrotik:
user ssh-keys import public-key-file=id_mtx.pub user=ansible
Përpara duhet të krijoni një llogari dhe t'i jepni asaj të drejta.
Kontrolloni lidhjen nëpërmjet certifikatës
ssh -p 49475 -i /keys/mtx ansible@192.168.0.120
Shkruajmë vi /etc/ansible/hosts
MT01 ansible_network_os=routeros ansible_ssh_port=49475 ansible_ssh_user= ansible
MT02 ansible_network_os=routeros ansible_ssh_port=49475 ansible_ssh_user= ansible
MT03 ansible_network_os=routeros ansible_ssh_port=49475 ansible_ssh_user= ansible
MT04 ansible_network_os=routeros ansible_ssh_port=49475 ansible_ssh_user= ansible
Dhe një shembull playbook: --- name: add_work_sites
hosts: testmt
serial: 1
connection: network_cli
remote_user: mikrotik.west
gather_facts: yes
tasks:
--- name: add Work_sites
routeros_command:
commands:
--- /ip firewall address-list add address=gov.ru list=work_sites comment=Ticket665436_Ochen_nado
--- /ip firewall address-list add address=habr.com list=work_sites comment=for_habr
Siç shihet nga konfigurimi i lartpërmendur, përgatitja e playbook-ve tona nuk është punë e vështirë. Mjafton të zotëroni mirë cli mikrotik. Le të imagjinojmë një situatë kur në të gjithë routerët duhet të hiqet lista e adresave me të dhëna të caktuara, atëherë:
Gjeni dhe fshini/ip firewal address-list remove [find where list=«gov.ru»]
Unë qëllimisht nuk e vura këtu të gjithë listimin e firewall-it pasi do të jetë individual për çdo projekt. Por mund të them me siguri, përdorni vetëm listën e adresave.
Për GITLAB gjithçka është e qartë. Nuk do të ndalem në këtë moment. Është gjithçka e bukur sipas detyrave, templates, handlers.
Powershell
Këtu do të ketë 3 skedarë. Pse powershell? Mund të zgjidhni çdo mjet për gjenerimin e konfiguracioneve, secili çfarë e preferon. Në këtë rast të gjithë kanë Windows në PC, përse të bëjmë në bash, kur powershell është më i lehtë. Çdo kush çfarë e do.
Skriçti vete (i thjeshtë dhe i kuptueshëm):[cmdletBinding()]
Param(
[Parameter(Mandatory=$true)]
[string]$EXTERNALIPADDRESS,
[Parameter(Mandatory=$true)]
[string]$EXTERNALIPROUTE,
[Parameter(Mandatory=$true)]
[string]$BWorknets,
[Parameter(Mandatory=$true)]
[string]$CWorknets,
[Parameter(Mandatory=$true)]
[string]$BVoipNets,
[Parameter(Mandatory=$true)]
[string]$CVoipNets,
[Parameter(Mandatory=$true)]
[string]$CClientss,
[Parameter(Mandatory=$true)]
[string]$BVPNWORKs,
[Parameter(Mandatory=$true)]
[string]$CVPNWORKs,
[Parameter(Mandatory=$true)]
[string]$BVPNCLIENTSs,
[Parameter(Mandatory=$true)]
[string]$cVPNCLIENTSs,
[Parameter(Mandatory=$true)]
[string]$NAMEROUTER,
[Parameter(Mandatory=$true)]
[string]$ServerCertificates,
[Parameter(Mandatory=$true)]
[string]$infile,
[Parameter(Mandatory=$true)]
[string]$outfile
)
Get-Content $infile | Foreach-Object {$_.Replace("EXTERNIP", $EXTERNALIPADDRESS)} |
Foreach-Object {$_.Replace("EXTROUTE", $EXTERNALIPROUTE)} |
Foreach-Object {$_.Replace("BWorknet", $BWorknets)} |
Foreach-Object {$_.Replace("CWorknet", $CWorknets)} |
Foreach-Object {$_.Replace("BVoipNet", $BVoipNets)} |
Foreach-Object {$_.Replace("CVoipNet", $CVoipNets)} |
Foreach-Object {$_.Replace("CClients", $CClientss)} |
Foreach-Object {$_.Replace("BVPNWORK", $BVPNWORKs)} |
Foreach-Object {$_.Replace("CVPNWORK", $CVPNWORKs)} |
Foreach-Object {$_.Replace("BVPNCLIENTS", $BVPNCLIENTSs)} |
Foreach-Object {$_.Replace("CVPNCLIENTS", $cVPNCLIENTSs)} |
Foreach-Object {$_.Replace("MYNAMERROUTER", $NAMEROUTER)} |
Foreach-Object {$_.Replace("ServerCertificate", $ServerCertificates)} | Set-Content $outfile
Ju lutem më falni, nuk mund të publikoj të gjitha rregullat pasi do të dukej jo aq bukur. Mund të krijoni rregullat vetë, duke u udhëhequr nga praktikat më të mira.
Për shembull, ja një listë lidhjesh nga e cila u udhëhoqa unë::Securing_Your_Router
:IP/Firewall/Filter
:OSPF-examples
:Winbox
:Upgrading_RouterOS
:IP/Fasttrack — këtu duhet të dini që kur aktivizoni fasttrack, rregullat e prioritizimit dhe shenjimit të trafikut nuk do të funksionojnë – e dobishme për pajisje të dobëta.
Simbolet e ndryshoreve:Shembujt e marra janë këto rrjete:
192.168.0.0/24 rrjeti i punës
172.22.4.0/24 rrjeti VOIP
10.0.0.0/24 rrjeti për klientët pa akses në rrjetin lokal
192.168.255.0/24 rrjeti VPN për filialet e mëdha
172.19.255.0/24 rrjeti VPN për të vegjlit
Adresa e rrjetit përbëhet nga 4 numra decimalë, përkatësisht A.B.C.D, në të njëjtën parim funksionon zëvendësimi, nëse gjatë ekzekutimit kërkon B, atëherë, duhet të jepni për rrjetin 192.168.0.0/24 numrin 0, dhe për C = 0.
$EXTERNALIPADDRESS — adresa e dhënë nga ofruesi.
$EXTERNALIPROUTE — ruta e paracaktuar në rrjetin 0.0.0.0/0
$BWorknets — Rrjeti i punës, në shembullin tonë këtu do të jetë 168
$CWorknets — Rrjeti i punës, në shembullin tonë këtu do të jetë 0
$BVoipNets — Rrjeti VOIP, në shembullin tonë këtu 22
$CVoipNets — Rrjeti VOIP, në shembullin tonë këtu 4
$CClientss — Rrjeti për klientët – akses vetëm në internet, në rastin tonë këtu 0
$BVPNWORKs — Rrjeti VPN për filiala të mëdha, në shembullin tonë 20
$CVPNWORKs — Rrjeti VPN për filiala të mëdha, në shembullin tonë 255
$BVPNCLIENTS — Rrjeti VPN për filiala të vogla, domethënë 19
$CVPNCLIENTS — Rrjeti VPN për filiala të vogla, domethënë 255
$NAMEROUTER — emri i routerit
$ServerCertificate — emri i certifikatës, që do të importoni paraprakisht
$infile — Tregoni rrugën për skedarin nga i cili do të lexoni konfigurimin, për shembull D:config.txt (më mirë rruga në anglisht pa thonjëza dhe hapësira)
$outfile — tregoni rrugën ku do të ruani, për shembull D:MT-test.txt
Qëllimisht kam ndryshuar adresat në shembuj për shkak të arsyeve të qarta.
Kam lënë jashtë pikën për identifikimin e sulmeve dhe sjelljeve anomale – kjo meriton një artikull të veçantë. Por duhet theksuar se në këtë kategori mund të përdoren vlerat e të dhënave të monitorimit nga Zabbix + të dhënat e përpunuara curl me elasticsearch.
Në cilat momente duhet të përqendrohen vëmendja:
- Plani i rrjeteve. Më mirë ta hartoni atë menjëherë në një format të lexueshëm. Mjafton një excel. Fatkeqësisht, shumë shpesh shoh që rrjetet hartohen sipas parimit ‘U hap një filiale e re, ja ju /24’. Askush nuk e zbret se sa pajisje priten në këtë vend dhe nëse do të ketë rritje të mëtejshme. Për shembull, është hapur një dyqan i vogël, ku fillimisht është e qartë se pajisjet nuk do të kalojnë 10, përse të ndahen /24? Për filiala të mëdha – përkundrazi, ndahen /24, por pajisjet bëhen 500 — ndoshta mund të shtohet një rrjet, por dëshirojmë ta mendojmë gjithçka menjëherë.
- Rregullat e filtrimit. Nëse projekti parashikon se do të ketë ndarje rrjetesh dhe maksimal segmentim. Praktikat më të mira ndryshojnë me kalimin e kohës. Disa herë ndaheshin rrjeti i PC-ve dhe rrjeti i printerëve, tani është krejtësisht normale të mos ndahen këto rrjete. Duhet të përdoret shëndeti i mendjes dhe të mos shumohen shumë nëndivisione atje ku nuk janë të nevojshme dhe të mos bashkohen në një rrjet të gjithë pajisjet.
- Caktimet ‘ar’ në të gjithë routerat. Pra, nëse keni vendosur për planin. Duhet ta parashikoni menjëherë dhe të bëni përpjekje për t'u siguruar që të gjitha caktimet janë identike – të jenë vetëm lista të adresave dhe adresa IP të ndryshme. Në rastin e problemeve që ndodhin, koha për rregullim do të jetë më e vogël.
- Aspektet organizative janë po aq të rëndësishme sa ato teknike. Shpesh, punonjësit dembelë zbatojnë rekomandimet e dhëna "me dorë", pa përdorur konfigurimet dhe skritet e gatshme, gjë që përfundojnë me probleme të panevojshme.
Për rrugëtimin dinamik. U përdor OSPF me ndarjen në zona. Por kjo është një stendë testi, në kushte reale është më interesante të konfiguroni gjëra të tilla.
Shpresoj që askush të mos jetë i zhgënjyer që nuk publikova konfigurimet e rrugëzuesve. Mendoj se mjaftojnë lidhjet, dhe më pas gjithçka varet nga kërkesat. Sigurisht, janë të nevojshme më shumë teste.
Uroj të gjithëve që në vitin e ri të realizojnë projektet e tyre. Qofshi gjithmonë me access granted!!!
Burimi: habr.com
