

Transferimi i të dhënave dhe aplikacioneve në mbështetje paraqet një sfidë të re për SOC-të e korporatave, të cilat nuk janë gjithmonë të gatshme për të monitoruar infrastrukturën e huaj. Sipas Netoskope, një ndërmarrje mesatare (për sa duket në SHBA) përdor 1246 shërbime të ndryshme në mbështetje, që është 22% më shumë se një vit më parë. 1246 shërbime mbështetje!!! 175 prej tyre lidhen me shërbimet HR, 170 me marketingun, 110 — në fushën e komunikimeve dhe 76 në financa dhe CRM. Në Cisco përdoren "vetëm" 700 shërbime të jashtme të mbështetjes. Prandaj, më shqetësojnë këto numra. Por në çdo rast, problemi nuk është te ata, por te fakti se mbështetja po fillon të aplikohet gjithnjë e më aktivisht nga një numër gjithnjë e në rritje kompanish, të cilat do të dëshironin të kishin të njëjtat mundësi për monitorimin e infrastrukturës së mbështetjes, si në rrjetin e tyre të brendshëm. Dhe kjo tendencë po rritet — sipas në vitin 2023 SHBA priten të mbyllin 1200 Qendrat e të Dhënave (6250 tashmë janë mbyllur). Por kalimi në mbështetje nuk është vetëm "o le të transferojmë serverat tanë te një ofrues të jashtëm". Një arkitekturë të re IT, një software të ri, procese të reja, kufizime të reja… Të gjitha këto sjellin ndryshime të konsiderueshme në funksionimin e jo vetëm IT, por edhe të sigurisë informative. Dhe nëse ofruesit kanë mësuar si të sigurojnë sigurinë e mbështetjes vetë (sigurisht ka rekomandime të mjaftueshme), monitorimi i sigurisë informative në mbështetje, veçanërisht në platformat SaaS, ka sfida të konsiderueshme, për të cilat do të flasim.
Supozoni që kompania juaj ka transferuar një pjesë të infrastrukturës së saj në cloud... Ndalo. Jo kështu. Nëse infrastruktura është transferuar dhe ju po mendoni tani se si do ta monitoroni, atëherë tashmë keni humbur. Nëse nuk është Amazon, Google ose Microsoft (edhe ato me disa përjashtime), është e mundshme që të mos keni shumë mundësi për monitorimin e të dhënave dhe aplikacioneve tuaja. E mira është nëse ju jepet mundësia për të punuar me log-et. Ndërsa ndonjëherë të dhënat për ngjarjet e sigurisë janë të aksesueshme, ndonjëherë ju nuk keni qasje në to. Për shembull, Office 365. Nëse keni licencën më të lartë E1, atëherë ngjarjet e sigurisë nuk janë të aksesueshme fare. Me licencën E3, të dhënat ruhen vetëm për 90 ditë, dhe vetëm me E5 - për një vit (përveç se këtu ka disa nuanca të tjera, që lidhen me nevojën për të kërkuar veçmas disa funksione për punën me log-et nga mbështetja e Microsoft). Përveç kësaj, licenca E3 është shumë më e dobët në lidhje me funksionet e monitorimit krahasuar me Exchange-in e korporatës. Për të arritur të njëjtin nivel, ju nevojitet licenca E5 ose një licencë shtesë Advanced Compliance, të cilat mund të kërkojnë para shtesë që nuk ishin parashikuar në modelin tuaj financiar për kalimin në infrastrukturën cloud. Dhe ky është vetëm një shembull i nënvlerësimit të çështjeve të lidhura me monitorimin e sigurisë në cloud. Në këtë artikull, duke mos pretenduar për plotësinë e përshkrimit, dëshiroj të tërheq vëmendjen në disa nuanca që duhen marrë parasysh kur zgjidhni ofruesin e cloud në aspektin e sigurisë. Në fund të artikullit, do të jap një listë kontrolli që duhet të përmbushni përpara se të mendoni se pyetja e monitorimit të sigurisë në cloud është zgjidhur.
Mund të identifikohen disa probleme tipike që çojnë në incidente në mjediset cloud, ndaj të cilave shërbimet e sigurisë nuk arrijnë të reagojnë ose nuk i shohin fare:
- Log-et e sigurisë nuk ekzistojnë. Kjo është një situatë mjaft e zakonshme, veçanërisht për lojtarët e rinj në tregun e zgjidhjeve cloud. Por nuk duhet të hedhim menjëherë një cross mbi ta. Lojtarët më të vegjël, sidomos ata vendas, janë më të ndjeshëm ndaj kërkesave të klientëve dhe mund të zbatohen me shpejtësi disa funksione të kërkuara duke ndryshuar planin e miratuar për produktet e tyre. Po, nuk do të jetë një analog i GuardDuty nga Amazon ose moduli i “Mbrojtjes Proaktive” nga Bitrix, por është diçka.
- IB nuk e di se ku ruhen logët ose nuk ka qasje në to. Këtu është e nevojshme të fillohen negociatat me ofruesin e shërbimeve cloud – ndoshta ai do t'ia ofrojë të tillë informacion, nëse e sheh klientin si të rëndësishëm për vetë. Por në përgjithësi, nuk është shumë mirë që aksesin në logë e ofrojnë "me një vendim të veçantë".
- Ndonjëherë ndodh që logët tek ofruesi i cloud-it janë, por ata ofrojnë monitorim dhe regjistrim të kufizuar të ngjarjeve, të pamjaftueshme për zbulimin e të gjitha incidenteve. Për shembull, ata mund t'ju japin vetëm logët e ndryshimeve në faqe ose logët e përpjekjeve të autentikimit të përdoruesve, por ngjarje të tjera, si për shembull rreth trafikut të rrjetit, nuk i jepni, gjë që do të fshehë një pjesë të madhe të ngjarjeve që karakterizojnë përpjekjet për të komprometuar infrastrukturën tuaj cloud.
- Logët ekzistojnë, por është e vështirë të automatizohet qasja në to, gjë që i detyron ata të monitorohen jo vazhdimisht, por sipas një programi. Dhe nëse për më tepër, logët nuk mund të shkarkohen në mënyrë automatike, atëherë eksportimi i logëve, për shembull në formatin Excel (siç ndodh me disa ofrues të brendshëm të zgjidhjeve cloud), mund ta bëjë atë të papëlqyeshëm për shërbimin korporativ të IB.
- Nuk ka monitorim të logëve. Kjo, ndoshta, është arsyeja më e paqartë e shfaqjes së incidenteve të IB në ambientet cloud. Duket se logët janë dhe mund të automatizohet qasja në to, por askush nuk e bën këtë. Pse?
Koncepti i sigurisë së ndarë në cloud
Kalimi në re është gjithmonë një kërkim balancimi midis dëshirës për të mbajtur kontrollin mbi infrastrukturën dhe transferimin e saj në duar më profesionale të ofruesit të shërbimeve në re, i cili specializohet në mbështetje. Edhe në fushën e sigurisë së mjediseve në re, ky balancim duhet të kërkohet. Sidomos, që balanci do të ndryshojë vazhdimisht në varësi të modelit të ofrimit të shërbimeve në re (IaaS, PaaS, SaaS). Në çdo rast, duhet të mbani mend se të gjithë ofruesit e shërbimeve në re sot ndjekin të ashtuquajturin model të përgjegjësisë tëndërruar dhe të sigurisë së ndarë. Diçka përgjigjet reja, diçka përgjigjet klienti, i cili ka vendosur në re të dhënat e tij, aplikacionet e tij, makinat e tij virtuale dhe burimet e tjera. Do të ishte e paarsyeshme të mendohej se, duke shkuar në re, ne do të transferonim gjithë përgjegjësinë te ofruesi. Por është gjithashtu e pamundur të ndërtojmë të gjithë sigurinë vetë gjatë kalimit në re. Nevojitet një balancim, i cili do të varet nga shumë faktorë: — strategjia e menaxhimit të rreziqeve, modeli i kërcënimeve, mekanizmat e mbrojtjes që ka ofruesi i shërbimeve në re, legjislacioni etj.
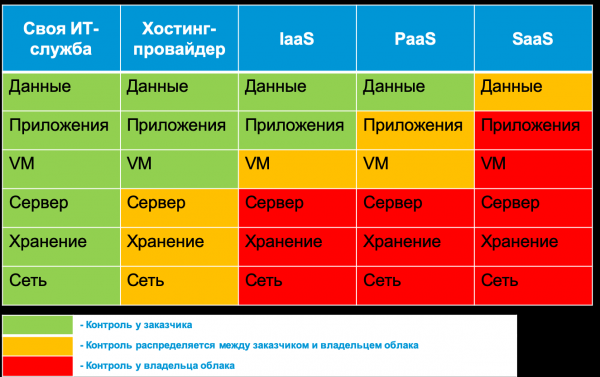
Për shembull, klasifikimi i të dhënave të vendosura në re është gjithmonë përgjegjësi e klientit. Ofruesi i shërbimeve në re ose një ofrues i jashtëm mund të ndihmojë vetëm me mjetet që do të ndihmojnë në etiketimin e të dhënave në re, zbulojën e shkeljeve, fshirjen e të dhënave që shkelin legjislacionin ose maskimin e tyre me ndonjë metodë. Nga ana tjetër, siguria fizike është gjithmonë përgjegjësi e ofruesit të shërbimeve në re, e cila nuk mund të shpërndahet me klientët. Ndërsa gjithçka që ndodhet mes të dhënave dhe infrastrukturës fizike është pikërisht ajo që është objekt i diskutimit të këtij artikulli. Për shembull, disponueshmëria e re është përgjegjësi e ofruesit, ndërsa konfigurimi i rregullave të MSË ose aktivizimi i enkriptimit është tashmë përgjegjësi e klientit. Në këtë artikull do të përpiqemi të shikojmë se cilat mekanizma monitorimi të sigurisë ofrojnë sot ofruesit popullorë të shërbimeve në re në Rusi, cilat janë karakteristikat e përdorimit të tyre, dhe kur është mirë të shikoni drejt zgjidhjeve të jashtme (përdorimi i Cisco E-mail Security), që zgjeron mundësitë e re në aspektin e sigurisë kibernetike. Në disa raste, veçanërisht kur ndiqni një strategji multi-re, nuk do të keni zgjedhje tjetër përveçse të përdorni zgjidhje të jashtme për monitorimin e sigurisë në disa mjedise re (për shembull, Cisco CloudLock ose Cisco Stealthwatch Cloud). Por në disa raste, do të kuptoni se ofruesi i shërbimeve në re që keni zgjedhur (apo që ju është imponuar) nuk ofron fare mundësi për monitorimin e sigurisë. Kjo është e pakëndshme, por gjithashtu shumë e rëndësishme, pasi lejon të vlerësohet në mënyrë të arsyeshme niveli i rrezikut që lidhet me përdorimin e kësaj re.
Cikli i jetës së monitorimit të sigurisë së re
Për të monitoruar sigurinë e reve që po përdorni, keni vetëm tre mundësi:
- të mbështeteni në mjetet e ofruara nga ofruesi juaj i shërbimeve në re,
- të përdorni zgjidhjet e kompanive të treta, të cilat do të monitorojnë platformat tuaja IaaS, PaaS ose SaaS,
- të ndërtoni infrastrukturën tuaj të monitorimit të mjediseve të re (vetëm për platformat IaaS/PaaS).
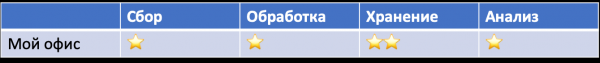
Le të shohim se cilat janë veçoritë e secilës nga këto mundësi. Por para se të fillojmë, është e nevojshme të kuptojmë skemën e përgjithshme që do të përdoret për monitorimin e platformave cloud. Unë do të veçoja 6 komponentët kryesorë të procesit të monitorimit të sigurisë në cloud:
- Pregatisja e infrastrukturës. Përcaktimi i aplikacioneve dhe infrastrukturës së nevojshme për mbledhjen e ngjarjeve të rëndësishme për sigurinë, në magazinë.
- Mbledhja. Në këtë fazë, ngjarjet e sigurisë grumbullohen nga burime të ndryshme për t'u transferuar më pas për përpunim, ruajtje dhe analizë.
- Përpunimi. Në këtë fazë, të dhënat transformohen dhe pasurohen për të lehtësuar analizën e mëvonshme.
- Ruajtja. Ky komponent është përgjegjës për ruajtjen afatshkurtër dhe afatgjatë të të dhënave të mbledhura, të përpunuara dhe "të papërpunuara".
- Analiza. Në këtë fazë keni mundësinë të zbuloni incidentet dhe të reagoni ndaj tyre në mënyrë automatike ose manuale.
- Raportimi. Kjo fazë ndihmon në formimin e treguesve kyç për palët e interesuara (menaxhimi, auditorët, ofruesi i cloud, klientët etj.) që na ndihmojnë të marrim vendime të caktuara, siç është ndërrimi i ofruesit ose forcimi i sigurisë.
Kuptimi i këtyre komponentëve do t'ju lejojë të përcaktoni shpejt se çfarë mund të merrni nga ofruesi juaj, dhe çfarë do t'ju duhet ta bëni vetë ose me ndihmën e konsultantëve të jashtëm.
Kapacitetet e ndërtuara të shërbimeve cloud
Më parë kam shkruar se shumë shërbime të cloud sot nuk ofrojnë asnjë mundësi për monitorimin e sigurisë së informacionit. Në përgjithësi, tema e sigurisë së informacionit nuk i kushtohet shumë vëmendje. Për shembull, një nga shërbimet e njohura ruse për dërgimin e raporteve në organet shtetërore përmes Internetit (nuk do ta përmend emrin e tij). E gjithë seksioni për sigurinë e këtij shërbimi qendron rreth përdorimit të SKZ-së me certifikatë. Seksioni për sigurinë e informacionit të një shërbimi tjetër vendas të cloud për menaxhimin elektronik të dokumenteve është shumë më i madh. Aty flitet për certifikatat e çelive publike, kriptografinë e certifikuar, elimimin e dobësive në web, mbrojtjen nga sulmet DDoS, përdorimin e MSE-së, kopjimin rezervë dhe madje kryerjen e rregullt të auditit të sigurisë së informacionit. Por për monitorimin nuk thuhet asnjë fjalë, as për mundësinë e marrjes së aksesit në ngjarjet e sigurisë së informacionit, të cilat mund të jenë të rëndësishme për klientët e këtij ofruesi shërbimi.
Në përgjithësi, nga mënyra si e përshkruan ofruesi i cloud çështjet e sigurisë së informacionit në faqen e tij dhe në dokumentacion, mund të kuptohet se sa seriozisht e merr ai këtë çështje. Për shembull, nëse lexoni udhëzimet për produktet "Moy Ofis", atje nuk ka asnjë fjalë për sigurinë, ndërsa në dokumentacionin për produktin e veçantë "Moy Ofis. KS3", i cili është i destinuar për mbrojtjen nga akseset e paautorizuara, ka vetëm një renditje të zakonshme të pikave të urdhrit të 17-të të FSTEK që përmbush "Moy Ofis.KS3", por nuk përshkruhet si i realizon dhe, më e rëndësishmja, si të integroni këto mekanizma me sigurinë e informacionit të kompanisë. Ndoshta një dokumentacion i tillë ekziston, por në akses publik, në faqen e "Moy Ofis" nuk e kam gjetur. Megjithatë, ndoshta thjesht nuk kam akses në këtë informacion sekret...
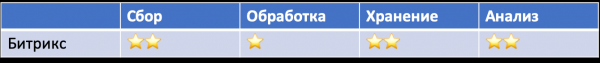
Situata tek Bitrix është ndjeshëm më e mirë. Dokumentacioni përshkruan formatet e regjistrave të ngjarjeve dhe, çudi, regjistrin e sulmeve, i cili përmban ngjarje të lidhura me kërcënimet potenciale për platformën cloud. Nga atje mund të nxirrni IP-në, emrin e përdoruesit ose mikut, burimin e ngjarjes, kohën, User Agent, tipin e ngjarjes, etj. Megjithatë, puna me këto ngjarje mund të bëhet ose nga paneli i kontrollit të cloud-it, ose të shkarkoni të dhënat në formatin MS Excel. Tani është e vështirë të automatizoni punën me regjistrat e Bitrix, dhe do t'ju duhet të bëni një pjesë të punës manualisht (shkarkimi i raportit dhe ngarkimi i tij në SIEM-in tuaj). Por nëse e kujtojmë se edhe para pak kohësh nuk kishte një mundësi të tillë, kjo është një përparim i madh. Dua të theksoj gjithashtu se shumë ofrues të huaj të cloud-it ofrojnë funksionalitete të ngjashme "për fillestarët" — ose shiko regjistrat me sy përmes panelit të kontrollit, ose shkarkoni të dhënat të tuajat (meqë të shumtët shkarkojnë të dhënat në formatin .csv, e jo Excel).
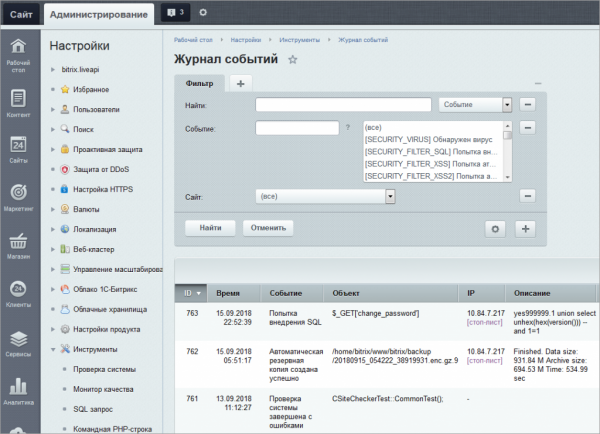
Nëse nuk e merrni në konsideratë zgjedhjen pa regjistra, ofruesit e cloud zakonisht ju ofrojnë tri mundësi për të monitoruar ngjarjet e sigurisë — panellet e kontrollit, eksportin e të dhënave dhe aksesin përmes API. E para duket se zgjidh shumë probleme për ju, por nuk është krejtësisht e tillë, — kur ka disa regjistra duhet të kaloni ndërmjet ekraneve që i shfaqin ato, duke humbur pamjen e përgjithshme. Për më tepër, është e vështirë që ofruesi i cloud të ofrojë mundësinë për korrelacionin e ngjarjeve të sigurisë dhe për analizimin e tyre nga pikëpamja e sigurisë (zakonisht jeni duke u marrë me të dhëna të papërpunuara, në të cilat duhet të merret vesh vetë). Ka përjashtime dhe për to do të flasim më vonë. Në fund, ia vlen të pyesim se cilat ngjarje regjistron ofruesi juaj i cloud, në çfarë formati, dhe sa i përshtaten ato procesit tuaj të monitorimit të sigurisë së informacionit? Për shembull, identifikimi dhe autentifikimi i përdoruesve dhe mysafirëve. Po ashtu, Bitrix ju lejon të regjistroni datën dhe orën e kësaj ngjarjeje, emrin e përdoruesit apo të mysafirit (nëse ka modulin "Web-Analitika"), objektin të cilit iu qas dhe elemente të tjera tipike për një faqe web. Por shërbimet e korporatave të sigurisë së informacionit mund t'i nevojitet informacion nëse përdoruesi hyri në cloud nga një pajisje e besueshme (p.sh., në rrjetin korporativ, këtë detyrë e realizon Cisco ISE). Dhe një detyrë kaq e thjeshtë, si funksioni geo-IP, i cili do të ndihmojë të përcaktoni nëse llogaria e përdoruesit të shërbimit të cloud është vjedhur? Dhe madje edhe nëse ofruesi i cloud ju ofron këtë, kjo është e pamjaftueshme. Cisco CloudLock nuk analizon thjesht gjeolokacionin, por përdor mësimin e makinerive dhe analizon të dhënat historike për çdo përdorues dhe ndjek anomalitë e ndryshme në përpjekjet për identifikim dhe autentifikim. Një funksionalitet të ngjashëm ka vetëm MS Azure (nëse ka një abonim përkatës).
Ka një vështirësi tjetër — për shumë ofrues të shërbimeve në re, monitorimi i sigurisë është një temë e re, me të cilën ata sapo kanë filluar të merren, ndonjëherë ata vazhdojnë të ndryshojnë zgjidhjet e tyre. Sot kanë një version API, nesër një tjetër, pasnesër një të tretë. Kjo duhet gjithashtu të merret parasysh. E njëjta gjë vlen edhe për funksionalitetin, i cili mund të ndryshojë, dhe që duhet të konsiderohet në sistemin e monitorimit të sigurisë. Për shembull, Amazon fillimisht kishte shërbime të veçanta për monitorimin e ngjarjeve në re — AWS CloudTrail dhe AWS CloudWatch. Më pas u shfaq një shërbim i veçantë për monitorimin e ngjarjeve të sigurisë — AWS GuardDuty. Pas një kohe, Amazon launchoi sistemin e ri të menaxhimit Amazon Security Hub, i cili përfshin analizën e të dhënave të marra nga GuardDuty, Amazon Inspector, Amazon Macie dhe disa të tjerë. Një shembull tjetër, është mjeti i integrimit të logëve Azure me SIEM — AzLog. Ai u përdor nga shumë ofrues SIEM, derisa në vitin 2018 Microsoft shpalli ndalimin e zhvillimit dhe mbështetjes së tij, çka la shumë klientë, që e përdornin këtë mjet, para një problemi (si u zgjidh kjo, do të flasim më vonë).
Prandaj, monitoroni me kujdes të gjitha funksionalitetet e monitorimit që ofron ofruesi juaj i shërbimeve në re. Ose besoni te ofruesit e jashtëm të zgjidhjeve, të cilët do të veprojnë si ndërmjetës midis SOC tuaj dhe reja që dëshironi të monitoroni. Po, do të jetë më shtrenjtë (edhe pse jo gjithmonë), por kështu do t'i kaloni të gjitha përgjegjësitë mbi shpatullat e të tjerëve. Ose jo të gjitha? Duke kujtuar konceptin e sigurisë së ndarë, do të kuptojmë se nuk do të mund të kalojmë asgjë — do të duhet të merremi vetë me mënyrën sesi ofruesit e ndryshëm të shërbimeve në re e sigurojnë monitorimin e sigurisë së të dhënave tuaja, aplikacioneve, makinave virtuale dhe burimeve të tjera të vendosura në re. Dhe do të fillojmë me atë që ofron Amazon në këtë aspekt.
Shembulli: Monitorimi i sigurisë në IaaS në bazë të AWS
Po, po, e kuptoj se Amazon nuk është shembulli më i mirë për shkak se është një shërbim amerikan dhe mund të bllokohet në kuadër të luftës kundër ekstremizmit dhe shpërndarjes së informacionit të ndaluar në territorin e Rusisë. Në këtë publikim do të doja thjesht të tregoj se sa ndryshojnë platformat e ndryshme cloud në mundësitë e monitorimit të sigurisë së informacionit dhe ndaj çfarë duhet të kushtohet vëmendje kur transferoni proceset tuaja kryesore në cloud nga pikëpamja e sigurisë. Dhe nëse ndonjë nga zhvilluesit rusë të zgjidhjeve cloud merr ndonjë gjë të dobishme për vete, atëherë kjo do të ishte shkëlqyer.
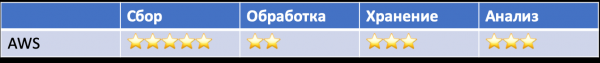
Së pari, duhet thënë se Amazon nuk është një forte e paprekshme. Klientëve të tij u ndodhin rregullisht incidente të ndryshme. Për shembull, Deep Root Analytics patën të dhëna të vjedhura që përfshinin emrat, adresat, datat e lindjes, dhe numrat e telefonit të 198 milion votuesve. Një kompani izraelite si Nice Systems pati vjedhje të 14 milion regjistrimeve për abonentët e Verizon. Megjithatë, mundësitë e integruara të AWS ju lejojnë të zbuloni një gamë të gjerë incidentsh. Për shembull:
- ndikimi në infrastrukturë (DDoS)
- kompromitimi i nyjës (injektimi i komandave)
- kompromitimi i llogarisë dhe akses i paautorizuar
- konfigurim i gabuar dhe dobësi
- ndërfaqe dhe API të pa mbrojtura.
Ky mos përputhje është e lidhur me faktin se për sigurinë e të dhënave të klientit, siç e zbuluam më lart, është përgjegjës vetë klienti. Dhe nëse ai nuk është kujdesur për aktivizimin e mekanizmave të mbrojtjes dhe nuk ka aktivizuar mjetet e monitorimit, ai do të mësojë për incidentin vetëm nga mediat ose nga klientët e tij.
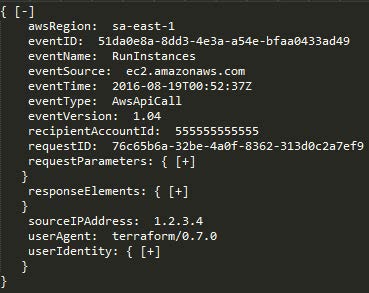
Për identifikimin e incidenteve, mund të përdoren një gamë të gjerë shërbimesh për monitorim të zhvilluara nga Amazon (edhe pse ato shpesh plotësohen nga mjete të jashtme, siç është osquery). Në AWS, ndiqen të gjitha veprimet e përdoruesve, pavarësisht se si kryhen ato - përmes konsolës së menaxhimit, komandës, SDK-së ose shërbimeve të tjera të AWS. Të gjitha regjistrimet e veprimeve të çdo llogarie AWS (përfshirë emrin e përdoruesit, veprimin, shërbimin, parametrat e aktiviteteve dhe rezultatin e saj) dhe përdorimi i API-t janë të disponueshme përmes shërbimit AWS CloudTrail. Ju mund të shikoni këto ngjarje (p.sh., hyrjen në konsolën AWS IAM) nga konsola CloudTrail, t’i analizonit me Amazon Athena ose t’i “doni” ato në zgjidhje të jashtme, siç janë Splunk, AlienVault etj. Regjistrimet e AWS CloudTrail ruhen në bucket-in tuaj AWS S3.
Dy shërbime të tjera të AWS ofrojnë një sërë mundësish të rëndësishme për monitorim. Së pari, Amazon CloudWatch është një shërbim monitorimi për burimet dhe aplikacionet e AWS, i cili lejon, ndër të tjera, identifikimin e anomalive të ndryshme në cloud-in tuaj. Të gjitha shërbimet e integruara të AWS, si Amazon Elastic Compute Cloud (servera), Amazon Relational Database Service (baza të dhënash), Amazon Elastic MapReduce (analizë të dhënash) dhe më shumë se 30 shërbime të tjera të Amazon, përdorin Amazon CloudWatch për ruajtjen e regjistrimeve të tyre. Zhvilluesit mund të përdorin API-në e hapur nga Amazon CloudWatch për të shtuar funksionin e monitorimit të regjistrave në aplikacionet dhe shërbimet e tyre, gjë që lejon zgjerimin e gamës së ngjarjeve që analizohet në kontekstin e sigurisë informatike.

Së dyti, shërbimi VPC Flow Logs lejon analizimin e trafikut rrjetor që dërgohet ose merret nga serverat tuaj AWS (nga jashtë ose brenda), si dhe midis mikrosherbimeve. Kur ndonjë prej burimeve tuaja AWS VPC ndërvepron me rrjetin, shërbimi VPC Flow Logs regjistron informacion rreth trafikut rrjetor, duke përfshirë ndërfaqen rrjetore të burimit dhe destinacionit, si dhe adresat IP, portet, protokollin, numrin e bajtave dhe numrin e pakove që keni parë. Ata që kanë përvojë në sigurinë e rrjeteve lokale e njohin këtë si ekuivalentin e rrjedhave. , të cilat mund të krijohen nga switch-e, router-e dhe firewalle të nivelit të korporatave. Këto log-e janë të rëndësishme për qëllime monitorimi të sigurisë, sepse, ndryshe nga ngjarjet e veprimeve të përdoruesve dhe aplikacioneve, lejojnë që të mos humbasim edhe ndërveprimin më rrjet në mjedisin virtual privat të cloud-it AWS.

Pra, këto tre shërbime AWS — AWS CloudTrail, Amazon CloudWatch dhe VPC Flow Logs — së bashku ofrojnë një përfaqësim mjaft efikas mbi përdorimin e llogarisë tuaj, sjelljen e përdoruesve, menaxhimin e infrastrukturës, aktivitetin e aplikacioneve dhe shërbimeve, si dhe aktiviteten rrjet. Për shembull, me ndihmën e këtyre shërbimeve mund të zbulojmë anomalitë e mëposhtme:
- Përpjekjet për të skanuar faqen, për të kërkuar backdoor-e, për të kërkuar dobësi përmes shpërthimeve të "gabimeve 404".
- Sulmet me injection (për shembull, SQL injection) përmes shpërthimeve të "gabimeve 500".
- Mjetet e njohura për sulme si sqlmap, nikto, w3af, nmap etj. përmes analizës së fushës User Agent.
Amazon Web Services ka zhvilluar gjithashtu shërbime të tjera për qëllime të sigurisë kibernetike, të cilat lejojnë zgjidhjen e shumë problemeve të tjera. Për shembull, në AWS ka një shërbim të integruar për auditimin e politikave dhe konfigurations — AWS Config. Ky shërbim siguron auditim të vazhdueshëm të burimeve tuaja AWS dhe të konfigurimeve të tyre. Le të shqyrtojmë një shembull të thjeshtë: supozoni se dëshironi të siguroheni që fjalëkalimet e përdoruesve të jenë të çaktivizuara në të gjitha serverat tuaj dhe qasja të jetë e mundur vetëm në bazë të certifikatave. AWS Config lejon që ta kontrolloni lehtësisht këtë për të gjithë serverat tuaj. Ekzistojnë edhe politika të tjera që mund të aplikohen në serverat tuaj në cloud: "Asnjë server nuk mund të përdorë portin 22", "Vetëm administratorët mund të ndryshojnë rregullat e firewall-it" ose "Vetëm përdoruesi Ivashko mund të krijojë llogari të reja përdoruesish, dhe ai mund ta bëjë këtë vetëm të martën". Në verën e vitit 2016, shërbimi AWS Config u zgjerua për të automatizuar zb discovery e shkeljeve të politikave të dizajnuara. AWS Config Rules janë, në thelb, kërkesa të vazhdueshme për konfigurimin e shërbimeve që po përdorni nga Amazon, të cilat gjenerojnë ngjarje në rast shkeljesh të politikave përkatëse. Për shembull, në vend që të ekzekutoni herë pas here kërkesat AWS Config për të kontrolluar që të gjithë diskët e serverit virtual të jenë të enkriptuar, AWS Config Rules mund të përdoren për kontrollin e vazhdueshëm të diskëve të serverit për të verifikuar përmbushjen e këtij kushti. Dhe, çfarë është më e rëndësishmja, në kontekstin e këtij publikimi, çdo shkelje gjeneron ngjarje që mund të analizohen nga shërbimi juaj të sigurisë informative.

Po ashtu, në AWS ka ekuivalente për zgjidhjet tradicionale të sigurisë së informacionit të korporatave, të cilat gjithashtu gjenerojnë ngjarje sigurie që ju mund dhe duhet t'i analizoni:
- zbulimi i sulmeve — AWS GuardDuty
- kontrolli i rrjedhjes së informacionit — AWS Macie
- EDR (ndonëse duket paksa e çuditshme të flasësh për terminale në cloud) — AWS Cloudwatch + zgjidhje open source si osquery ose GRR
- analiza Netflow — AWS Cloudwatch + AWS VPC Flow
- analiza DNS — AWS Cloudwatch + AWS Route53
- AD — AWS Directory Service
- menaxhimi i llogarive — AWS IAM
- SSO — AWS SSO
- analiza e sigurisë — AWS Inspector
- menaxhimi i konfigurimeve — AWS Config
- WAF — AWS WAF.
Nuk e do të përshkruaj në detaje të gjitha shërbimet e Amazon që mund të jenë të dobishme në kontekstin e sigurisë informative. E rëndësishme është të kuptohet se të gjitha ato mund të gjenerojnë ngjarje, të cilat ne mund dhe duhet të analizojmë në kontekstin e ISH, duke angazhuar si mundësitë e brendshme të vetë Amazonit, ashtu edhe zgjidhje të jashtme, për shembull, SIEM, të cilat mund të mbledhin ngjarjet e sigurisë në qendrën tuaj të monitorimit dhe t'i analizojnë ato aty, së bashku me ngjarjet nga shërbime të tjera cloud ose nga infrastruktura e brendshme, perimetrin ose pajisjet mobile.
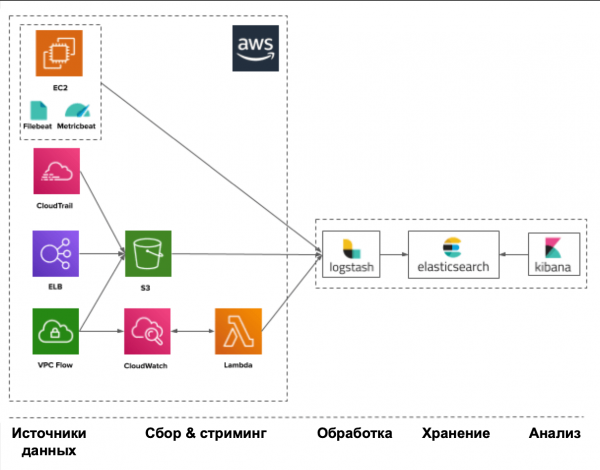
Në çdo rast, gjithçka fillon me burimet e të dhënave që ju ofrojnë ngjarjet e ISH. Midis këtyre burimeve mund të përfshihen:
- CloudTrail — përdorimi i API-ve dhe veprat e përdoruesve
- Trusted Advisor — kontrolli i sigurisë për përputhshmërinë me praktikat e mira
- Config — inventarizimi dhe konfigurimi i llogarive dhe cilësimeve të shërbimeve
- VPC Flow Logs — lidhjet me ndërfaqet virtuale
- IAM — shërbimi i identifikimit dhe autentikimit
- ELB Access Logs — regjistrat e balancuesit të ngarkesës
- Inspector — dobësitë në aplikacione
- S3 — depoja e skedarëve
- CloudWatch — aktiviteti i aplikacioneve
- SNS — shërbimi i njoftimeve.
Amazon, duke ofruar një gamë të tillë burash ngjarjesh dhe mjete për gjenerimin e tyre, është shumë i kufizuar në mundësitë për të analizuar të dhënat e mbledhura në kontekstin e ISH. Do t'ju duhet të studioni vetë regjistrat ekzistues, duke kërkuar aty tregues të përputhshmërisë. AWS Security Hub, i cili është lanceruar së fundmi nga Amazon, ka për qëllim të zgjidhë këtë problem, duke u bërë një lloj SIEM cloud për AWS. Por aktualisht, ai është vetëm në fillim të rrugës së tij dhe është i kufizuar si në numrin e burimeve me të cilat puna, ashtu edhe nga kufizime të tjera të vendosura nga arkitektura dhe abonimet e vetë Amazonit.
Shembulli: Monitorimi i ISH në IaaS bazuar në Azure
Nuk dua të hyj në një polemikë të gjatë se cili nga tre ofruesit e shërbimeve cloud (Amazon, Microsoft ose Google) është më i mirë (për më shumë, secili prej tyre ka specifikën e tij dhe është i përshtatshëm për zgjidhjen e detyrave të caktuara); le të përqendrohemi te mundësitë e monitorimit të sigurisë informacionit që ofrojnë këta lojtarë. Është e vërtetë që Amazon AWS ka qenë një nga të parët në këtë segment dhe ka ecur më përpara në aspektin e funksioneve të sigurisë informacionit (ndonëse shumë e pranojnë se përdorimi i tyre është paksa i komplikuar). Por kjo nuk do të thotë se ne do të injorojmë mundësitë që na ofrojnë Microsoft dhe Google.
Produktet e Microsoft gjithmonë janë karakterizuar nga "hapja" e tyre dhe situata në Azure është e ngjashme. Për shembull, nëse AWS dhe GCP gjithmonë i qasën konceptit "gjithçka që nuk lejohet, është e ndaluar", Azure ka një qasje krejt të kundërt. Për shembull, duke krijuar një rrjet virtual në cloud dhe një makinë virtuale brenda tij, të gjitha portat dhe protokollet janë të hapura dhe të lejuara si parazgjedhje. Prandaj, do t'ju duhet të shpenzoni pak më shumë përpjekje për konfigurimin fillestar të sistemit të kontrollit të aksesit në cloud nga Microsoft. Dhe kjo gjithashtu vë përpara kërkesa më të rrepta për monitorimin e aktivitetit në cloud Azure.
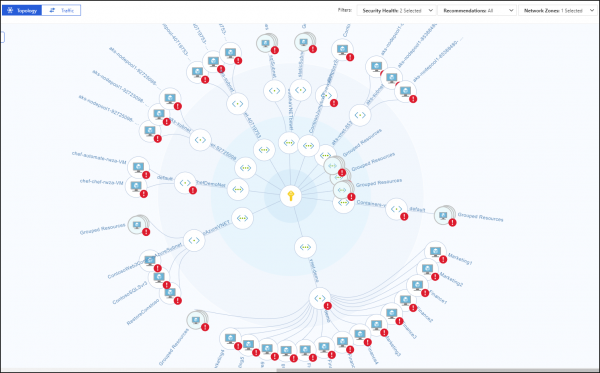
AWS ka një veçori që lidhet me monitorimin e burimeve tuaja virtuale; nëse ato ndodhen në regjione të ndryshme, përballeni me vështirësi në konsolidimin e ngjarjeve dhe analizimin e tyre të njëkohshëm. Kjo do t'ju detyrojë të përdorni truke të ndryshme, siç është krijimi i kodit tuaj për AWS Lambda, i cili do të transferojë ngjarjet midis regjioneve. Në Azure nuk ka një problem të tillë — mekanizmi i tij Activity Log monitoron të gjitha aktivitetet brenda organizatës pa kufizime. E njëjta gjë vlen për AWS Security Hub, i cili u zhvillua së fundmi nga Amazon për të konsoliduar shumë funksione sigurie në një qendër të vetme sigurie, por vetëm brenda regjionit të tij, gjë që, megjithatë, nuk është relevante për Rusinë. Azure ka Qendrën e Sigurisë e cila nuk lidhet me kufizime regjioni, duke ofruar akses në të gjitha funksionet e sigurisë së platformës cloud. Më tej, për ekipe të ndryshme lokale, ajo mund të ofrojë grupin e vet të mundësive të mbrojtjes, duke përfshirë dhe ngjarjet e sigurisë të menaxhuara prej tyre. AWS Security Hub ende po përpiqet të ngjajë me Azure Security Center. Por duhet të shtojmë një nuancë negative — mund të nxirrni shumë nga Azure nga ato që u përmendën më parë për AWS, por kjo është më e lehtë vetëm për Azure AD, Azure Monitor dhe Azure Security Center. Të gjitha mekanizmat e tjerë të mbrojtjes në Azure, duke përfshirë analizimin e ngjarjeve të sigurisë, aktualisht menaxhohen në një mënyrë që nuk është shumë e përshtatshme. Pjesërisht problemi zgjidhet nga API, i cili ndërlidh të gjitha shërbimet e Microsoft Azure, por do të kërkojë përpjekje shtesë për të integruar cloud-in tuaj me SOC-in tuaj dhe për të pasur specialistë të kualifikuar (ashtu si me çdo SIEM tjetër që punon me API të clouds). Disa SIEM, për të cilat do flasim më tutje, tashmë e mbështesin Azure dhe mund të automatizojnë detyrën e monitorimit të tij, por edhe me ta ka disa vështirësi — nuk janë të gjithë në gjendje të marrin të gjitha log-ët që ka Azure.
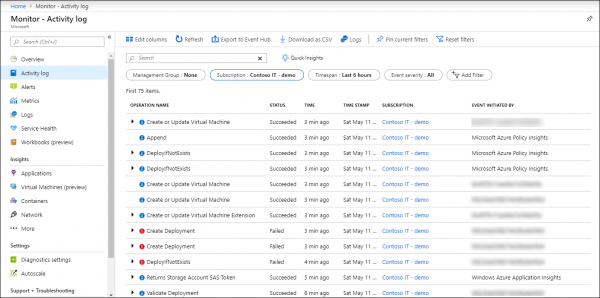
Koleksioni i ngjarjeve dhe monitorimi i tyre në Azure ofrohet përmes shërbimit Azure Monitor, i cili është mjeti kryesor për mbledhjen, ruajtjen dhe analizën e të dhënave në re të Microsoft dhe burimeve të tij — depozitave Git, kontejnerëve, mashinave virtuale, aplikacioneve etj. Të gjitha të dhënat, të mbledhura nga Azure Monitor, ndahen në dy kategori — metrika, të mbledhura në kohë reale dhe që përshkruajnë treguesit kyç të aktivitetit të tij, dhe logjet e regjistrimit, që përmbajnë të dhëna të organizuara në regjistrime, karakterizues të aspekteve të ndryshme të aktiviteteve të burimeve dhe shërbimeve të Azure. Për më tepër, përmes API-t të Kolektorit të të Dhënave, shërbimi Azure Monitor mund të mbledhë të dhëna nga çdo burim REST për të ndërtuar skenarët e vet të monitorimit.
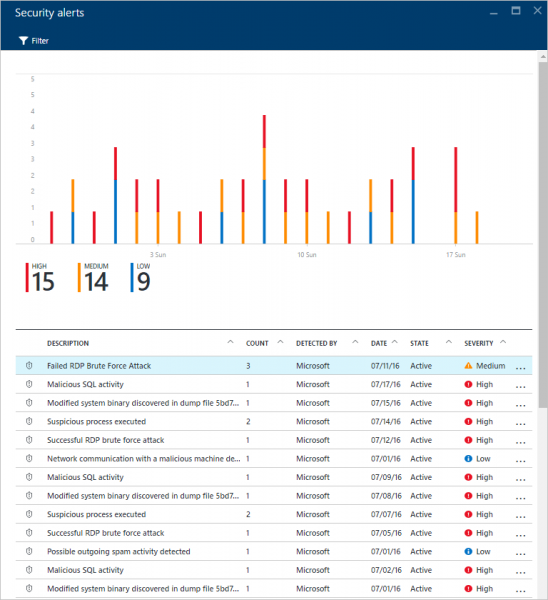
Ja disa burime ngjarjesh të sigurisë që Azure ofron dhe të cilat mund t'i qaseni përmes Azure Portal, CLI, PowerShell ose REST API (disa vetëm përmes Azure Monitor / Insight API):
- Aktiviteti Logs — ky regjistër përgjigjet për pyetje klasike si “kush”, “çfarë” dhe “kur” në lidhje me çdo operacion regjistrimi (PUT, POST, DELETE) mbi burimet në re. Ngjarjet, që lidhen me aksesin për të lexuar (GET), nuk përfshihen në këtë regjistër, ashtu si një numër i caktuar tjetër.
- Diagnostic Logs — përmban të dhëna mbi operacionet me ndonjë burim që hyn në abonimin tuaj.
- Raportimi i Azure AD — përmban si aktiviteten e përdoruesve ashtu edhe aktivitetin sistemor, të lidhur me menaxhimin e grupeve dhe përdoruesve.
- Windows Event Log dhe Linux Syslog — përmban ngjarjet nga makinat virtuale të strehuara në re.
- Metrikat — përmban telemetri mbi gjendjen e performancës dhe “shëndetit” të shërbimeve dhe burimeve tuaja në re. Ato matën çdo minutë dhe ruajnë deri në 30 ditë.
- Network Security Group Flow Logs — përmban të dhëna mbi ngjarjet e sigurisë në rrjet, të mbledhura përmes shërbimit Network Watcher dhe monitorimit të burimeve në nivelin e rrjetit.
- Storage Logs — përmban ngjarje në lidhje me aksesin në depozitë.
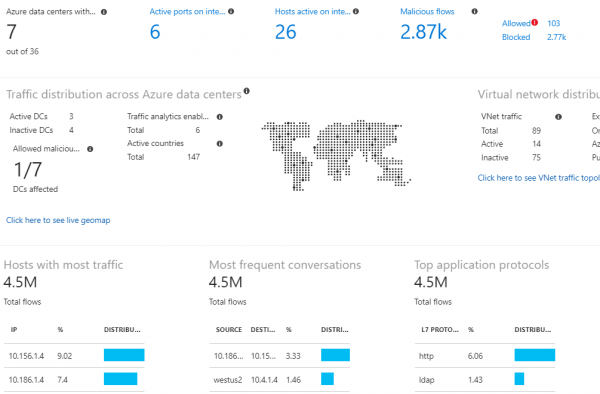
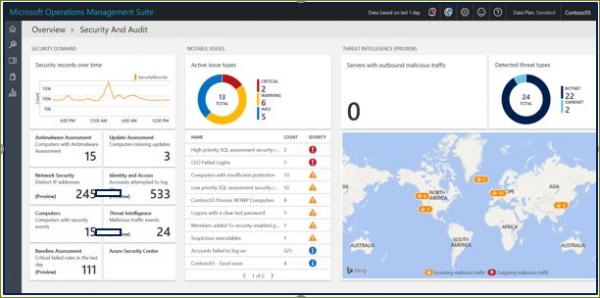
Për monitorimin, mund të përdorni SIEM të jashtëm ose Azure Monitor të integruar dhe shtesat e tij. Ne do të diskutojmë për sistemet e menaxhimit të ngjarjeve të sigurisë, por për tani le të shohim se çfarë ofron Azure për analizimin e të dhënave në kontekstin e sigurisë. Ekrani kryesor për të gjitha ato që lidhen me sigurinë në Azure Monitor është Log Analytics Security and Audit Dashboard (versioni falas mbështet ruajtjen e një sasi të kufizuar ngjarjesh për vetëm një javë). Ky panel është i ndarë në 5 zona kryesore, të cilat vizualizojnë statistikat përmbledhëse mbi atë që ndodh në mjedisin tuaj të re të cloud-it:
- Fushat e Sigurisë — treguesit kryesorë të sasisë lidhur me sigurinë — numri i incidenteve, numri i nodave të komprometuar, nodet e papatchuara, ngjarjet e sigurisë në rrjet etj.
- Çështjet e Dukshme — shfaq numrin dhe rëndësinë e problemeve aktive me sigurinë
- Zbulimet — shfaq modelet e sulmeve që janë përdorur kundër jush
- Inteligjenca për Kërcënimet — shfaq informacionin gjeografik për nodet e jashtme që po ju sulmojnë
- Kërkesat e zakonshme për siguri — kërkesa tipike që do t'ju ndihmojnë të monitoroni më mirë sigurinë tuaj.
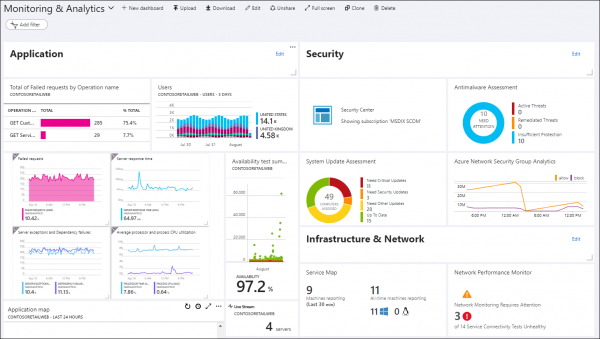
Si shtesa të Azure Monitor, mund të përmendim Azure Key Vault (mbrojtja e çelësave kriptografikë në cloud), Malware Assessment (analiza e mbrojtjes nga kodet e dëmshme në makinat virtuale), Azure Application Gateway Analytics (analiza, ndër të tjera, e logeve të firewall-it në cloud) etj. Këto mjete, të pasuruara me rregulla të caktuara për përpunimin e ngjarjeve, lejojnë vizualizimin e aspekteve të ndryshme të aktiviteteve të shërbimeve cloud, duke përfshirë sigurinë, dhe identifikimin e devijimeve nga puna. Por, siç ndodh shpesh, çdo funksionalitet shtesë kërkon një abonim përkatës të paguar, që do t'ju kërkojë investime financiare, të cilat duhet t'i planifikoni paraprakisht.
Azure ka një sërë mundësish të ndërtuara për monitorimin e kërcënimeve, të cilat janë të integrora në Azure AD, Azure Monitor dhe Azure Security Center. Ndër to, për shembull, zbulimi i ndërveprimit të makinave virtuale me IP të njohura si të dëmshme (falë integrimit me shërbimet e Inteligjencës mbi Kërcënimet nga Microsoft), zbulimi i viruseve në infrastrukturën në re duke marrë sinjale alarmi nga makinat virtuale që janë të vendosura në re, sulmet e tipit “përputhje e fjalëkalimit” ndaj makinave virtuale, dobësitë në konfigurimin e sistemit të identifikimit të përdoruesve, hyrja në sistem nga anën e anonimizuar ose nga nodet e infektuara, rrjedhja e llogarive, hyrja në sistem nga vende të pazakonta etj. Sot, Azure është një nga pak ofruesit e shërbimeve cloud që ofron mundësi të ndërtuara për Inteligjencën mbi Kërcënimet për të pasuruar ngjarjet e mbledhura të sigurisë.
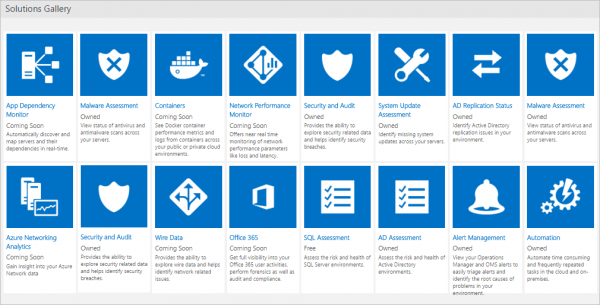
Siç u tha më parë, funksionaliteti mbrojtës dhe, si pasojë, ngjarjet e sigurisë që ai gjeneron, nuk janë të disponueshme për të gjithë përdoruesit në të njëjtën mënyrë, por kërkojnë një abonim të caktuar që përfshin funksionalitetin që ju nevojitet, i cili gjeneron ngjarjet për monitorimin e sigurisë. Për shembull, disa nga funksionet e përshkruara në paragrafin e kaluar për monitorimin e abnormaliteteve në llogaritë janë të disponueshme vetëm në licencën premium P2 për shërbimin Azure AD. Nëse nuk e keni atë, siç ndodh edhe në rastin e AWS, do t'ju duhet të analizoni ngjarjet e mbledhura të sigurisë "duke e bërë manualisht". Gjithashtu, në varësi të llojit të licencës për Azure AD, nuk do t'ju jenë në dispozicion të gjitha ngjarjet për analizë.
Në portalin Azure, ju mund të menaxhoni si kërkesat për regjistrat e regjistrimit që ju interesojnë, ashtu edhe të konfiguroni panele për vizualizimin e treguesve kryesorë të sigurisë. Për më tepër, aty gjithashtu mund të zgjidhni shtesa të Azure Monitor që ju lejojnë të zgjeroni funksionalitetin e logeve të Azure Monitor dhe të merrni një analizë më të thellë të ngjarjeve nga perspektiva e sigurisë.
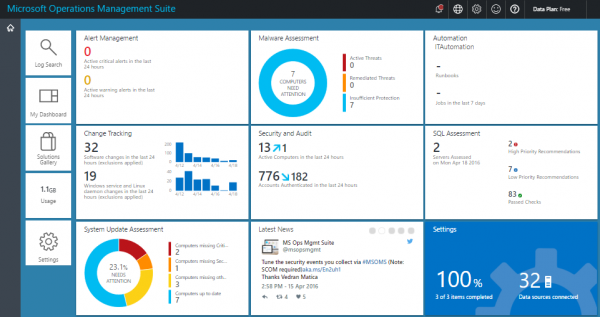
Nëse ju nevojitet jo vetëm mundësia për të punuar me log-et, por një qendër gjithëpërfshirëse sigurie për platformën tuaj cloud Azure, duke përfshirë menaxhimin e politikave të sigurisë, atëherë mund të flasim për nevojën për të punuar me Azure Security Center, shumica e funksioneve të dobishme të të cilit janë të aksesueshme për një tarifë shtesë, për shembull, zbulimi i kërcënimeve, monitorimi jashtë Azure, vlerësimi i përputhshmërisë etj. (në versionin falas ju është e aksesueshme vetëm vlerësimi i sigurisë dhe rekomandimet për zgjidhjen e problemeve të identifikuara). Ai konsolidon të gjitha çështjet e sigurisë në një vend. Në thelb, mund të flasim për një nivel më të lartë sigurie se sa ajo që ju ofron Azure Monitor, pasi në këtë rast të dhënat e mbledhura nga e gjithë fabrika juaj cloud pasurohen me ndihmën e shumë burimeve, si Azure, Office 365, Microsoft CRM online, Microsoft Dynamics AX, outlook.com, MSN.com, Microsoft Digital Crimes Unit (DCU) dhe Microsoft Security Response Center (MSRC), mbi të cilat aplikohen algoritme të avancuara të mësimit të makinerive dhe analizës së sjelljes, që në fund duhet të rrisin efikasitetin e zbulimit të kërcënimeve dhe reagimin ndaj tyre.
Azure ka edhe një SIEM të tijin — ai u shfaq në fillim të vitit 2019. Ky është Azure Sentinel, i cili mbështetet në të dhëna nga Azure Monitor, dhe gjithashtu mund të integtohet me zgjidhje të jashtme për sigurinë (për shembull, NGFW ose WAF), lista e të cilave vazhdimisht plotësohet. Përveç kësaj, falë integrimit të Microsoft Graph Security API, ju keni mundësinë të lidhni feed-e të vetë tuaj për Threat Intelligence me Sentinel, duke pasuruar mundësitë për analizimin e incidenteve në cloud-in tuaj Azure. Mund të konstatoni se Azure Sentinel është SIEM-i i parë "nativ" që është shfaqur për ofruesit e cloud-it (të njëjtit Splunk ose ELK, të cilat mund të vendosen në cloud, për shembull, AWS, në fakt janë zhvilluar nga ofrues të shërbimeve tradicionale cloud). Azure Sentinel dhe Security Center mund të quhen si SOC-i për cloud-in Azure, dhe ato mund të mjaftojnë për ju (me disa rezervime) nëse nuk keni më asnjë infrastrukturë dhe i keni transferuar të gjitha burimet tuaja kompjuterike në cloud dhe kjo do të ishte cloud Microsoft Azure.
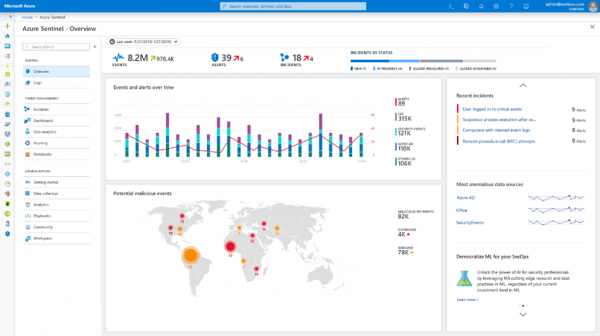
Megjithatë, pasi mundësitë e integruara të Azure (edhe nëse keni një abonim për Sentinel) shpesh nuk janë të mjaftueshme për qëllimet e monitorimit të sigurisë së informacionit dhe integrimit të këtij procesi me burime të tjera të ngjarjeve të sigurisë (si në cloud ashtu edhe brenda), lind nevoja për eksportimin e të dhënave të mbledhura në sisteme të jashtme, të cilat mund të përfshijnë edhe SIEM. Kjo bëhet si nëpërmjet API-ve, ashtu edhe me ndihmën e zgjatjeve speciale, të cilat aktualisht janë në dispozicion vetëm për këto SIEM — Splunk (Azure Monitor Add-On për Splunk), IBM QRadar (Microsoft Azure DSM), SumoLogic, ArcSight dhe ELK. Së fundmi, kishte më shumë SIEM të tillë, por që nga 1 qershori 2019, Microsoft ndaloi mbështetje për Azure Log Integration Tool (AzLog), i cili në fillim të ekzistencës së Azure dhe në mungesë të standardizimit të duhur të punës me log-et (Azure Monitor ende nuk kishte ekzistuar), lejonte lehtësisht integrimin e SIEM-ve të jashtme me cloud-in e Microsoft. Tani situata ka ndryshuar dhe Microsoft rekomandon platformën Azure Event Hub si mjetin kryesor të integrimit për SIEM-të e tjerë. Shumë tashmë kanë realizuar një integrim të tillë, por kini kujdes — ato mund të kapin jo të gjitha log-et e Azure, por vetëm disa (shikoni në dokumentacionin për SIEM-in tuaj).
Duke përfunduar një përmbledhje të shkurtër mbi Azure, dua të jap një rekomandim të përgjithshëm për këtë shërbim cloud - para se të pretendoni për funksionet e monitorimit të sigurisë në Azure, është e rëndësishme të konfiguroni me kujdes dhe ta provoni që ato funksionojnë siç është shkruar në dokumentacion dhe siç ju thanë konsultantët e Microsoft (sepse ata mund të kenë pikëpamje të ndryshme mbi funksionalitetin e funkcioneve të Azure). Nëse keni mundësi financiare, mund të nxirrni shumë të dobishme nga Azure në aspektin e monitorimit të sigurisë. Nëse ka burime të kufizuara, siç ndodh edhe me AWS, do t'ju duhet të mbështeteni vetëm në forcat tuaja dhe në të dhënat bruto që ju ofron Azure Monitor. Dhe mbani mend se shumë funksione monitorimi kanë kosto dhe është mirë të informoheni paraprakisht për politikën e çmimeve. Për shembull, mund të ruani të dhëna deri në 31 ditë deri në një maksimum prej 5 GB për klientin pa pagesë; tejkalimi i këtyre vlerave do t'ju kërkojë të shpenzoni shtesë (rreth 2+ dollarë për ruajtjen e çdo GB shtesë nga klienti dhe 0,1 dollarë për ruajtjen e 1 GB për çdo muaj të mëtejshëm). Puna me telemetrinë e aplikacioneve dhe metrikat gjithashtu mund të kërkojë fonde shtesë, ashtu si puna me alarmin dhe njoftimet (një limit i caktuar është në dispozicion pa pagesë, i cili mund të mos mjaftojë për nevojat tuaja).
Shembulli: Monitorimi i sigurisë në IaaS në bazë të Google Cloud Platform
Google Cloud Platform, krahasuar me AWS dhe Azure, duket si një i ri, por kjo është për një pjesë të mirë. Ndryshe nga AWS, i cili ka zhvilluar gradualisht mundësitë e tij, përfshirë ato mbrojtëse, GCP, si Azure, menaxhohet shumë më mirë në mënyrë centrale, çka ul numrin e gabimeve dhe kohën e implementimit në kompani. Në aspektin e sigurisë, GCP është, ndoshta befasueshëm, midis AWS dhe Azure. Ka gjithashtu një regjistrim të ngjarjeve të unifikuar për të gjithë organizatën, por ai nuk është i plotë. Disa funksione janë ende në fazën beta, por gradualisht ky defekt do të eliminohet dhe GCP do të bëhet një platformë më e pjekur në aspektin e monitorimit të sigurisë.
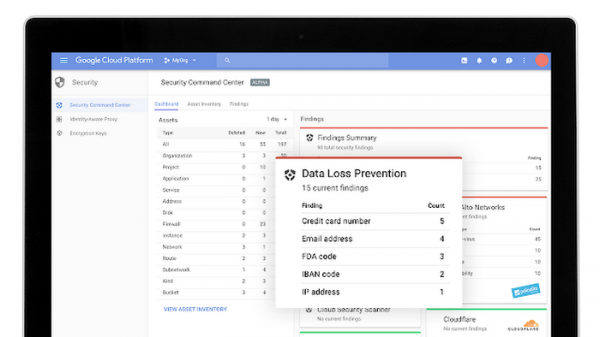
Instrumenti kryesor për regjistrimin e ngjarjeve në GCP është Stackdriver Logging (analog i Azure Monitor), që ju lejon të mbledhni ngjarje në mbarë infrastrukturën tuaj cloud (si dhe nga AWS). Nga pikëpamja e sigurisë në GCP, çdo organizatë, projekt ose dosje ka katër log-e regjistrimi:
- Admin Activity — përmban të gjitha ngjarjet që lidhen me aksesin administrativ, si krijimi i një makine virtuale, ndryshimi i të drejtave të aksesit, etj. Ky log shkruhet gjithmonë, pavarësisht dëshirës tuaj dhe ruan të dhënat e tij për 400 ditë.
- Data Access — përmban të gjitha ngjarjet që lidhen me punën me të dhënat nga përdoruesit cloud (krijimi, ndryshimi, leximi, etj.). Sapo fillimisht, ky log nuk shkruhet, pasi volumi i tij rritet shumë shpejt. Për këtë arsye, koha e ruajtjes së tij është vetëm 30 ditë. Për më tepër, në këtë log nuk shkruhen të gjitha ngjarjet. P.sh., ngjarjet që lidhen me burimet e aksesueshme publikisht për të gjithë përdoruesit ose ato që janë të aksesueshme pa u identifikuar në GCP, nuk shkruhen në të.
- System Event — përmban ngjarje sistemike që nuk lidhen me përdoruesit, ose veprime të administratorit që ndryshon konfigurimin e burimeve cloud. Shkruhet gjithmonë dhe ruhet për 400 ditë.
- Access Transparency — është një shembull unik i log-ut të regjistrimit, i cili regjistron të gjitha veprimet e punonjësve të Google (por për momentin jo për të gjitha shërbimet GCP), të cilët qasen në infrastrukturën tuaj në kuadër të kryerjes së detyrave të tyre profesionale. Ky log ruhet për 400 ditë dhe nuk është i aksesueshëm për çdo klient GCP, vetëm në përputhje me disa kushte (ose mbështetje e nivelit Gold ose Platinum, ose praninë e 4 roleve të caktuar brenda mbështetjes korporative). Një funksion i ngjashëm ka gjithashtu, p.sh., në Office 365 — Lockbox.
Shembulli i log-ut: Access Transparency
{
 insertId:  "abcdefg12345"
 jsonPayload: {
  @type:  "type.googleapis.com/google.cloud.audit.TransparencyLog"
  location: {
   principalOfficeCountry:  "SHBA"
   principalEmployingEntity:  "Google LLC"
   principalPhysicalLocationCountry:  "CA"
  }
  product: [
   0:  "Ruaj Cloud"
  ]
  reason: [
    detail:  "Numri i rastit: bar123"
    type:  "MBËSHTETJE_NË_DYFISH"
  ]
  accesses: [
   0: {
    methodName: "GoogleInternal.Read"
    resourceName: "//googleapis.com/storage/buckets/[BUCKET_NAME]/objects/foo123"
    }
  ]
 }
 logName:  "projects/[PROJECT_NAME]/logs/cloudaudit.googleapis.comaccess_transparency"
 operation: {
  id:  "12345xyz"
 }
 receiveTimestamp:  "2017-12-18T16:06:37.400577736Z"
 resource: {
  labels: {
   project_id:  "1234567890"
  }
  type:  "project"
 }
 severity:  "NJOFTIM"
 timestamp:  "2017-12-18T16:06:24.660001Z"
}
Q akses në log-et e përmendura është i mundshëm në disa mënyra (afërsisht ashtu siç u shqyrtua më parë me Azure dhe AWS) — përmes ndërfaqes së Shikuesit të Logëve, përmes API, përmes Google Cloud SDK, ose përmes faqes Aktiviteti të projektit tuaj, për të cilin jeni të interesuar për ngjarje. Po ashtu, ato mund të eksportohen në zgjidhje të jashtme për analizë të mëtejshme. Kjo bëhet përmes eksportimit të logëve në ruajtjen BigQuery ose Cloud Pub/Sub.
Përveç Stackdriver Logging, platforma GCP ofron gjithashtu funksionalitetin Stackdriver Monitoring, i cili lejon të gjurmoni metrika kyçe (performancën, qëndrueshmërinë, gjendjen e përgjithshme etj.) të shërbimeve dhe aplikacioneve në cloud. Të dhënat e përpunuara veçmas dhe vizualizuar mund të lehtësojnë identifikimin e problemeve në infrastrukturën tuaj cloud, përfshirë kontekstin e sigurisë. Por duhet të theksohet se ky funksionalitet nuk do të jetë shumë i pasur pikërisht në kontekstin e sigurisë kibernetike, pasi deri më sot GCP nuk ka një ekuivalent të AWS GuardDuty dhe nuk mund të veçojë mes të gjitha ngjarjeve të regjistruara ato që janë të këqija (Google zhvilloi Event Threat Detection, por për momentin është në beta dhe është herët për të folur për dobishmërinë e tij). Stackdriver Monitoring mund të përdoret si një sistem për zbuluar anomalitë, të cilat do të hetohen më pas për të gjetur shkakun e shfaqjes së tyre. Por në kushtet e mungesës së stafit të kualifikuar në fushën e sigurisë kibernetike në GCP, ky detyrë duket e vështirë për momentin.
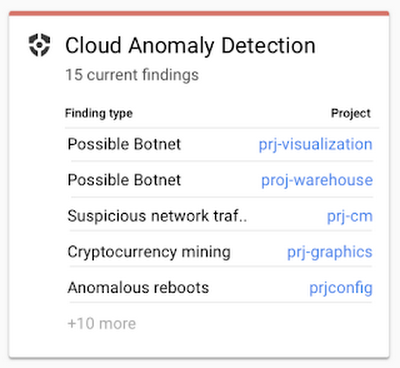
Po ashtu, është e rëndësishme të përmendim një listë disa moduleve për sigurinë kibernetike, të cilat mund të aplikohen brenda cloud-it tuaj GCP dhe të cilat janë të ngjashme me ato që ofron AWS:
- Cloud Security Command Center — është ekuivalenti i AWS Security Hub dhe Azure Security Center.
- Cloud DLP — zbulimi dhe redaktimi automatik (p.sh., maskimi) i të dhënave të vendosura në cloud, sipas më shumë se 90 politikave të paracaktuar të klasifikimit.
- Cloud Scanner — skaneri i dobësive të njohura (XSS, Flash Injection, biblioteka të papatchuara etj.) në App Engine, Compute Engine dhe Google Kubernetes.
- Cloud IAM — menaxhimi i aksesit në të gjitha resurset e GCP.
- Cloud Identity — menaxhimi i llogarive të përdoruesve, pajisjeve dhe aplikacioneve GCP nga një konsolë e vetme.
- Cloud HSM — mbrojtja e çelësave kriptografikë.
- Cloud Key Management Service — menaxhimi i çelësave kriptografikë në GCP.
- VPC Service Control — krijimi i një perimetri të sigurt rreth resurseve tuaja GCP për t'i mbrojtur ato nga rrjedhjet.
- Titan Security Key — mbrojtje kundër phishing.
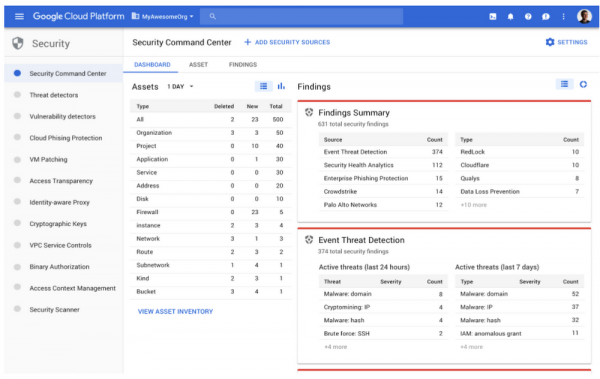
Shumë nga këto module gjenerojnë ngjarje sigurie, të cilat mund të dërgohen në depozitin BigQuery për analizë ose eksport në sisteme të tjera, përfshirë edhe SIEM. Siç e përmendëm më sipër, GCP është një platformë që po zhvillohet aktivisht dhe tani Google po zhvillon një sërë modulash të rinj për sigurimin e informacionit për platformat e tij. Ndër to është Event Threat Detection (tani në beta), e cila skanon logët e Stackdriver për shenjat e aktivitetit të paautorizuar (analoge me GuardDuty në AWS), ose Policy Intelligence (në alfa), e cila do të lejojë zhvillimin e politikave inteligjente të aksesit në resurset e GCP.
Kam bërë një përmbledhje të vogël të mundësive të ndërtuara për monitorim në platformat e njohura cloud. Por a keni specialistë që mund të punojnë me logët 'të papërpunuara' të ofruesit IaaS (jo të gjithë janë të gatshëm të blejnë mundësi të avancuara nga AWS, Azure apo Google)? Për më tepër, një proverb i njohur thotë: 'beso, por kontrollo', e cila në fushën e sigurisë është më e vërtetë se kurrë. Sa besoni te mundësitë e ndërtuara të ofruesit cloud që ju japin ngjarje sigurie? Sa shumë përqendrohen ato në siguri?
Ndonjëherë është e dobishme të shqyrtohen zgjidhjet e jashtme për monitorimin e infrastrukturave në cloud, të cilat mund të plotësojnë sigurinë e ndërtuar në cloud, dhe herë pas here këto zgjidhje janë opsioni i vetëm për të marrë të dhëna mbi sigurinë e të dhënave dhe aplikacioneve tuaja të vendosura në cloud. Për më tepër, ato janë më të përshtatshme, pasi merret me të gjitha detyrat e analizës së log-ëve të nevojshme, të gjeneruara nga shërbime të ndryshme cloud nga ofrues të ndryshëm cloud. Një shembull i tillë i një zgjidhjeje të jashtme mund të jetë Cisco Stealthwatch Cloud, e cila fokusohet në një detyrë të vetme - monitorimin e anomalisë së sigurisë në mjediset cloud, të cilat përfshijnë jo vetëm Amazon AWS, Microsoft Azure dhe Google Cloud Platform, por edhe cloud privat.
Shembuj: Monitorimi i Sigurisë me Stealthwatch Cloud
AWS ofron një platformë fleksibile për përpunim, por kjo fleksibilitet sjell atë që kompanitë bëjnë më lehtë gabime që çojnë në probleme të sigurisë. Dhe modeli i ndarë i sigurisë vetëm e nxit këtë. Ekzekutimi në cloud i aplikacioneve me vulnerabilitete të panjohura (me ato të njohura mund të përballet, për shembull, AWS Inspector ose GCP Cloud Scanner), fjalëkalime të dobëta, konfigurime të pasakta, insajderë etj. Dhe të gjitha këto reflektohen në sjelljen e burimeve cloud, pas të cilave mund të monitorohet Cisco Stealthwatch Cloud, i cili është një sistem monitorimi të sigurisë dhe zbërthimi të sulmeve në cloud publik dhe privat.
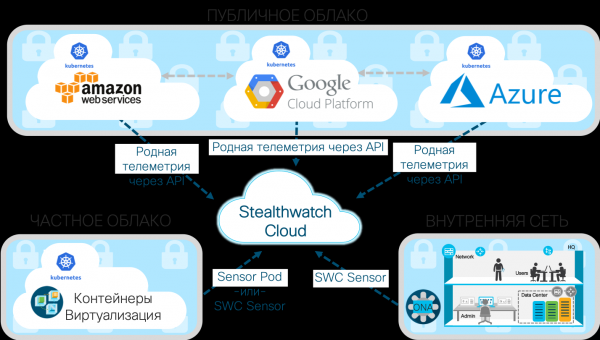
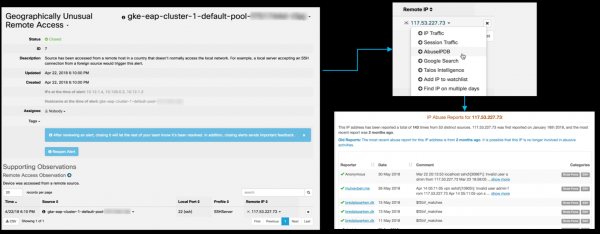
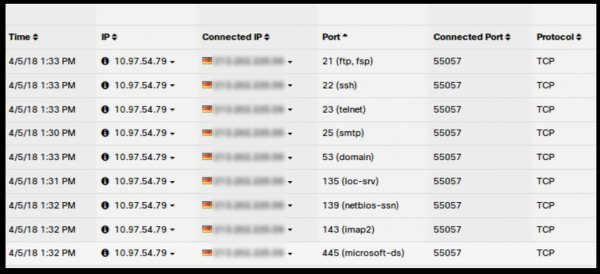
Një nga veçoritë kyçe të Cisco Stealthwatch Cloud është aftësia për të modeluar entitete. Me të, mund të krijoni një model programor (dmth, një imitim pothuajse në kohë reale) të çdo burimi tuajin në cloud (pavarësisht nëse është AWS, Azure, GCP apo diçka tjetër). Këtu përfshihen serverët dhe përdoruesit, si dhe llojet e burimeve specifike për mjedisin tuaj cloud, si grupet e sigurisë dhe grupet e shërbimeve për auto-skalim. Këto modele përdorin si input rrjedha të dhënash të strukturuara, të ofruara nga shërbimet cloud. Për shembull, për AWS, këto do të ishin VPC Flow Logs, AWS CloudTrail, AWS CloudWatch, AWS Config, AWS Inspector, AWS Lambda dhe AWS IAM. Modelimi i entiteteve zbulon automatikisht rol dhe sjelljen e çdonjërit nga burimet tuaja (mund të flasim për profili i gjithë aktivitetit cloud). Ndër këto role janë: pajisja mobile Android ose Apple, serveri Citrix PVS, serveri RDP, gateway-i i postës, klienti VoIP, serveri terminal, kontrolluesi i domenit, etj. Pastaj, ai monitoron vazhdimisht sjelljen e tyre për të përcaktuar kur ndodh një sjellje e rrezikshme ose kërcënuese për sigurinë. Ju mund të identifikoni provat e fjalëkalimit, sulmet DDoS, rrjedhjet e të dhënave, aksesin e paligjshëm në distancë, veprimet e malware-it, skanimin e dobësive dhe kërcënime të tjera. Për shembull, ky është një shembull i zbulesës së një përpjekjeje për qasje të largët nga një vend i pazakontë për organizatën tuaj (Korea e Jugut) në një kluster Kubernetes përmes SSH:
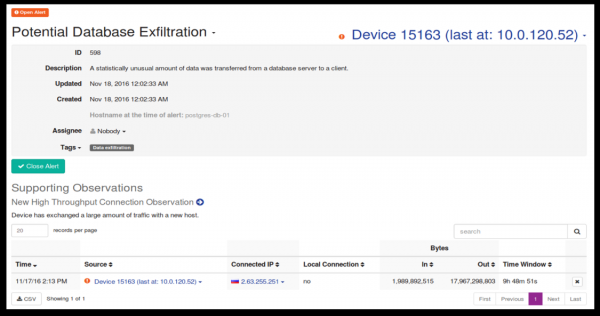
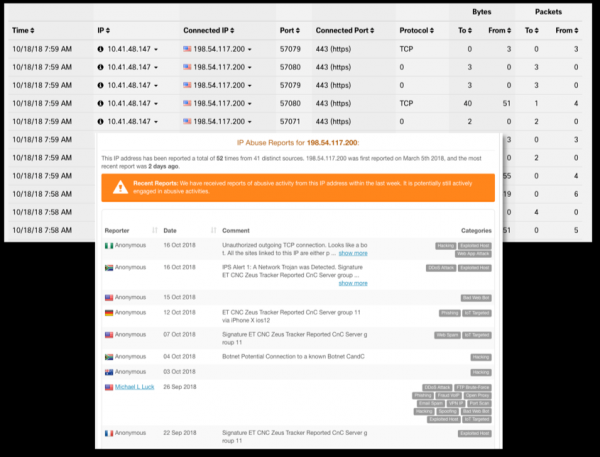
Këtu është mënyra si duket një dyshim për rrjedhje informacioni nga databaza Postgress në një vend, me të cilin nuk është bërë ndonjëherë ndërveprim:
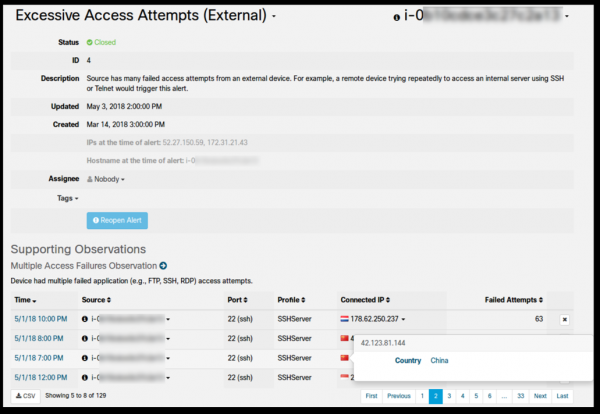
Së fundi, këtu është një shembull i numrit të madh të përpjekjeve të dështuara për qasje përmes SSH nga Kina dhe Indonezia nga një pajisje e largët:
Ose, supozoni se që një instancë e serverit në VPC, sipas politikës, nuk duhet kurrë të jetë një destinacion për hyrje të largët në sistem. Supozoni më tej se në këtë kompjuter ka ndodhur një hyrje e largët për shkak të një ndryshimi të gabuar të politikës së rregullave të firewall-it. Funksioni i modelimit të entiteteve do të zbulojë dhe do të raportojë këtë aktivitet („Hyrje e pazakontë nga larg“) në një kohë reale pothuajse dhe do të tregojë thirrjen specifike API nga AWS CloudTrail, Azure Monitor ose GCP Stackdriver Logging (duke përfshirë emrin e përdoruesit, datën dhe orën, ndër detaje të tjera), të cilat shkaktuan ndryshimin në rregullin e MCSE. Pastaj, këto informacione mund të dërgohen në SIEM për analizë.
Aftësi të ngjashme realizohen për çdo ambient në re, të mbështetur nga Cisco Stealthwatch Cloud:
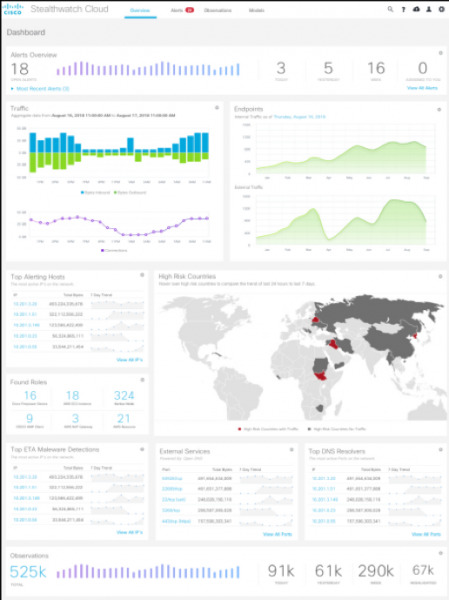
Modelimi i entiteteve është një formë unike e automatizimit të sigurisë, e cila mund të zbulojë një problem të panjohur më parë me njerëzit, proceset ose teknologjitë tuaja. Për shembull, ajo lejon të zbulojë ndër të tjera probleme sigurie si:
- A ka dikush zbuluar një backdoor në programin që ne përdorim?
- Ka ndonjë program ose pajisje të jashtme në re tonë?
- Apo abuzon përdoruesi i autorizuar me privilegjet?
- A është bërë një gabim konfigurimi që lejon hyrje të largët ose përdorim tjetër të paqëllimshëm të burimeve?
- A ka ndonjë rrjedhje të të dhënave nga serverët tanë?
- A po përpiqet ndonjë person të lidhet me ne nga një vend jo tipik gjeografik?
- A është reja jonë e infektuar me kode të dëmshme?
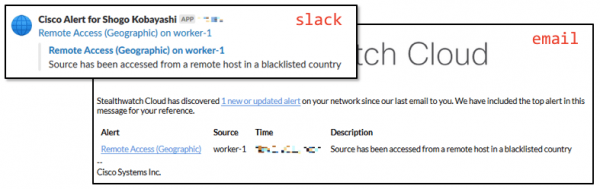
Një ngjarje e zbuluar e sigurisë mund të dërgohet si një biletë përkatëse në Slack, Cisco Spark, sistemin e menaxhimit të incidenteve PagerDuty, si dhe të dorëzohet në disa SIEM, përfshirë Splunk ose ELK. Në përmbledhje, mund të thuhet se nëse kompania juaj përdor një strategji multi-cloud dhe nuk kufizohet në një ofrues të vetëm të shërbimeve në re, mundësitë për monitorimin e sigurisë, të cilat u përmendën më lart, aplikimi i Cisco Stealthwatch Cloud është një opsion i shkëlqyer për të marrë një set të unifikuar të mundësive për monitorimin e lojtarëve kryesorë të cloud-it — Amazon, Microsoft dhe Google. E veçanta është se nëse krahasoni çmimet e Stealthwatch Cloud me licencat e avancuara për monitorimin e sigurisë në AWS, Azure ose GCP, mund të rezultojë se zgjidhja e Cisco mund të jetë madje më e lirë se mundësitë e ndërtuara në zgjidhjet e Amazon, Microsoft dhe Google. E çuditshme, por kështu është. Dhe sa më shumë re dhe mundësi të saj përdorni, aq më e dukshme do të jetë përparësia e një zgjidhjeje të konsoliduar.
Për më tepër, Stealthwatch Cloud mund të monitorojë edhe re private që janë vendosur në organizatën tuaj, për shembull, duke u bazuar në kontejnerët Kubernetes ose duke monitoruar rrjedhat Netflow ose trafikun rrjetor që merret përmes pasqyrimit në pajisjet rrjetësore (edhe ato prodhim vendas), të dhënat AD ose serverët DNS etj. Të gjitha këto të dhëna do të pasurohen me informacionin Threat Intelligence, i mbledhur nga departamenti Cisco Talos, që është grupi më i madh në botë i kërkuesve të kërcënimeve të sigurisë.
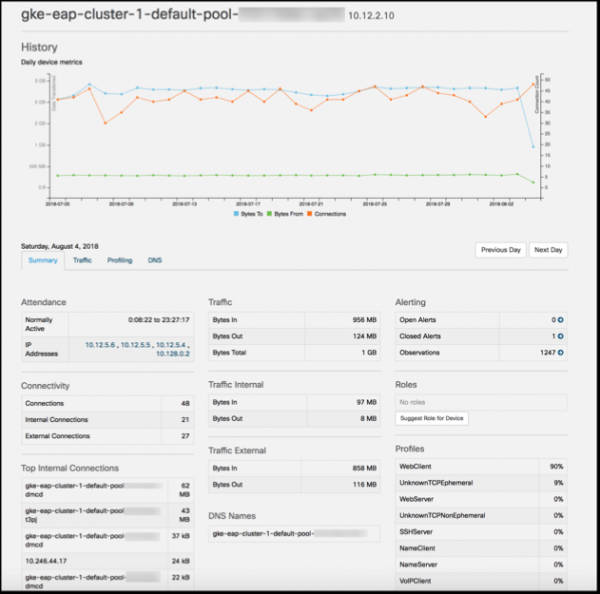
Kjo ju lejon të realizoni një sistem të vetëm monitorimi për re publike dhe hibride që mund të përdorë kompania juaj. Informacioni i mbledhur mund të analizohet më pas duke përdorur mundësitë e integruara të Stealthwatch Cloud ose të dërgohet në SIEM-in tuaj (në mënyrë të paracaktuar mbështeten Splunk, ELK, SumoLogic dhe disa të tjera).
Me do këtë, ne do ta përfundojmë pjesën e parë të artikullit, ku shqyrtova mjetet e brendshme dhe të jashtme për monitorimin e sigurisë në platforma IaaS/PaaS, që na lejojnë të zbulojmë dhe reagojmë shpejt ndaj incidenteve që ndodhin në mjediset cloud që ka zgjedhur organizata jonë. Në pjesën e dytë do të vazhdojmë temën dhe do të shqyrtojmë mundësitë e monitorimit të platformave SaaS duke marrë si shembuj Salesforce dhe Dropbox, si dhe do të përpiqemi të përmbledhim dhe të mbledhim gjithçka së bashku duke krijuar një sistem të njëjtë monitorimi të sigurisë për ofrues të ndryshëm cloud.
Burimi: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish