

Ky artikull është dedikuar veçorive të monitorimit të pajisjeve rrjetore duke përdorur protokollin SNMPv3. Do të flasim për SNMPv3, do të ndaj përvojat e mia në krijimin e shablloneve të plota në Zabbix, dhe do të tregoj se çfarë mund të arrihet në organizimin e alerteve të shpërndara në një rrjet të madh. Protokolli SNMP është themelor për monitorimin e pajisjeve rrjetore, dhe Zabbix është shumë i përshtatshëm për monitorimin e një numri të madh objektesh dhe përmbledhjen e volumit të konsiderueshëm të metrikeve që vijnë.
Disa fjalë për SNMPv3
Të fillojmë me qëllimin e protokollit SNMPv3 dhe veçoritë e përdorimit të tij. Detyrat e SNMP janë monitorimi i pajisjeve rrjetore dhe menaxhimi elementar, duke dërguar komanda të thjeshta (për shembull, aktivizimi dhe çaktivizimi i ndërfaqeve rrjetore ose ribashkimi i pajisjes).
Dallimi kryesor i protokollit SNMPv3 nga versionet e tij të mëparshme janë funksionet klasike të sigurisë [1-3], domethënë:
- autentifikimi (Authentication), i cili përcakton se kërkesa është marrë nga një burim i besueshëm;
- kriptimi (Encryption), për të parandaluar zbardhjen e të dhënave të transmetuara gjatë kapjes nga persona të tretë;
- integriteti (Integrity), pra garancia se paketa nuk është falsifikuar gjatë transmetimit.
SNMPv3 parashikon përdorimin e një modeli sigurie, ku strategjia e autentifikimit përcaktohet për një përdorues të caktuar dhe grupin të cilit ai i përket (në versionet e mëparshme të SNMP, në kërkesën nga serveri në objektin e monitorimit, krahasohej vetëm "community", një varg tekstual me "fjalëkalimin", që transmetohej në mënyrë të hapur (plain text)).
SNMPv3 sjell konceptin e niveleve të sigurise - nivelet e pranueshme të sigurisë, që përcaktojnë konfigurimin e pajisjes dhe sjelljen e agentit SNMP të objektit të monitorimit. Kombinimi i modelit të sigurisë dhe nivelit të sigurisë përcakton se cili mekanizëm sigurie përdoret gjatë përpunimit të paketës SNMP [4].
Në tabelë janë përshkruar kombinimet e modeleve dhe niveleve të sigurisë SNMPv3 (tre kolona të para i kam lënë ashtu siç janë në origjinal):
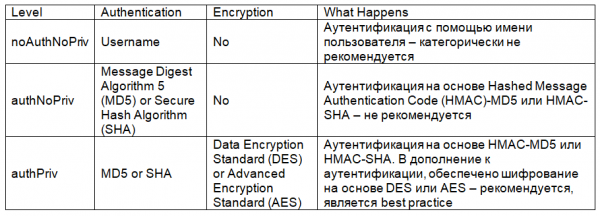
Prandaj, ne do të përdorim SNMPv3 në modin e autentifikimit me përdorimin e kriptimit.
Konfigurimi i SNMPv3
Monitorimi i pajisjeve rrjetore parashikon konfigurimin e njëjtë të protokollit SNMPv3 si në serverin e monitorimit, ashtu edhe në objektin e vëzhgimit.
Të fillojmë me konfigurimin e pajisjes rrjetore Cisco, konfigurimi minimal i nevojshëm është si më poshtë (për konfigurimin përdorim CLI, emrat dhe fjalëkalimet i kam thjeshtuar për të shmangur konfuzionin):
snmp-server group snmpv3group v3 priv read snmpv3name
snmp-server user snmpv3user snmpv3group v3 auth md5 md5v3v3v3 priv des des56v3v3v3
snmp-server view snmpv3name iso included
Rreshti i parë snmp-server group përcakton grupin e përdoruesve SNMPv3 (snmpv3group), modin e leximit (read) dhe të drejtën e qasjes së grupit snmpv3group për të parë degët specifike të pemës MIB të objektit të monitorimit (snmpv3name më vonë në konfigurim përcakton se të cilat dega të pemës MIB grupi snmpv3group do të mund të ketë qasje).
Rreshti i dytë snmp-server user përcakton përdoruesin snmpv3user, përkatësinë e tij në grupin snmpv3group, si dhe aplikimin e autentifikimit md5 (fjalëkalimi për md5 — md5v3v3v3) dhe enkriptimit des (fjalëkalimi për des — des56v3v3v3). Sigurisht, në vend të des është më mirë të përdoret aes; këtu po e jap thjesht si shembull. Gjithashtu, kur përcaktoni përdoruesin, mund të shtoni një listë aksesesh (ACL), e cila rregullon adresat IP të serverëve të monitorimit që kanë të drejtë të monitorojnë këtë pajisje – kjo gjithashtu është praktikë më e mirë, por nuk do ta komplikoja shembullin tonë.
Rreshti i tretë snmp-server view përcakton emrin kod që përcakton degët e pemës MIB snmpv3name, në mënyrë që ato të mund të kërkohen nga grupi i përdoruesve snmpv3group. ISO, në vend të përcaktimit të rreptë të një dege të vetme, lejon grupin e përdoruesve snmpv3group të ketë qasje në të gjitha objektet e pemës MIB të objektit të monitorimit.
Konfigurimi i ngjashëm i pajisjes Huawei (poashtu në CLI) është si më poshtë:
snmp-agent mib-view included snmpv3name iso
snmp-agent group v3 snmpv3group privacy read-view snmpv3name
snmp-agent usm-user v3 snmpv3user group snmpv3group
snmp-agent usm-user v3 snmpv3user authentication-mode md5
            md5v3v3v3
snmp-agent usm-user v3 snmpv3user privacy-mode des56
            des56v3v3v3
Pasi të konfigurohen pajisjet rrjetore, është e nevojshme të kontrollohet qasja nga serveri i monitorimit përmes protokollit SNMPv3; unë do të përdor snmpwalk:
snmpwalk -v 3 -u snmpv3user -l authPriv -A md5v3v3v3 -a md5 -x des -X des56v3v3v3 10.10.10.252 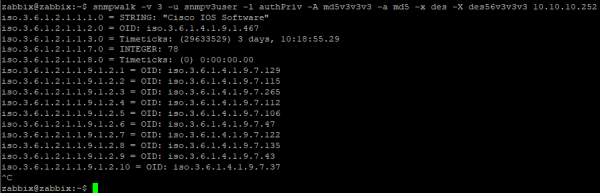
Një mjet më i qartë për të kërkuar objekte të veçanta OID, duke përdorur skedarë MIB – snmpget:

Tani kalojmë në konfigurimin e elementeve të dhënash tipike për SNMPv3, brenda shabllonit Zabbix. Për thjeshtësi dhe pavarësi nga MIB, unë përdor OID numerike:
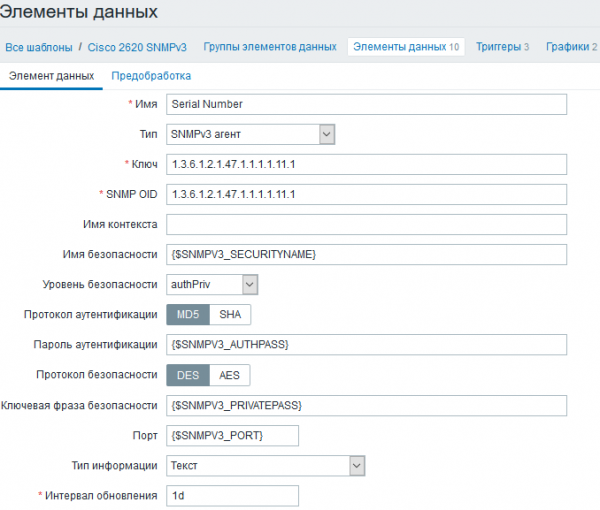
Unë përdor makro të personalizuara në fushat kryesore, pasi ato do të jenë të njëjta për të gjitha elementet e të dhënave në model. Ato mund të vendosen brenda modelit, nëse në rrjetin tuaj të gjithë pajisjet rrjetike kanë parameteret SNMPv3 të njëjta, ose brenda nodit të rrjetit, nëse parameteret SNMPv3 për objekte të ndryshme monitorimi ndryshojnë:
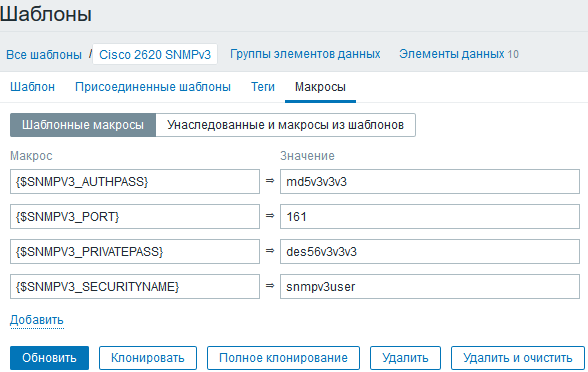
Vini re, sistemi i monitorimit disponon vetëm emrin e përdoruesit dhe fjalëkalimet për autentikimin dhe enkriptimin. Grupi i përdoruesve dhe zona e objekteve MIB për të cilat lejohet akses, vendosen në objektin e monitorimit.
Tani kalojmë në mbushjen e modelit.
Modeli i pyetjeve në Zabbix
Një rregull i thjeshtë kur krijoni çdo model pyetjesh është t'i bëni ato sa më të detajuara:
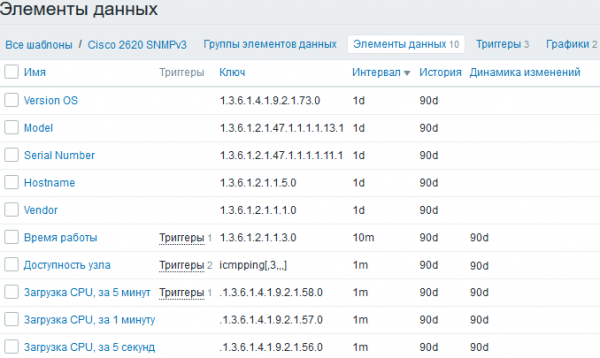
Unë i kushtoj vëmendje të madhe inventarizimit, për ta bërë më të lehtë punën me një rrjet të madh. Më vonë për këtë, ndërsa tani – trigjerët:
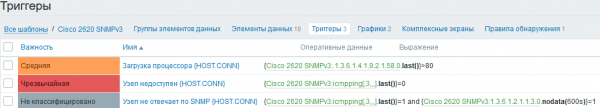
Për lehtësimin e vizualizimit të trigjerëve, emrat e tyre përmbajnë makro sistemike {HOST.CONN}, për të shfaqur në panelin e instrumenteve në seksionin e alarmerëve jo vetëm emrat e pajisjeve, por edhe adresat IP, edhe pse kjo është më shumë një çështje komoditeti sesa nevoje. Për të përcaktuar mosfunksionimin e pajisjes, përveç kërkesës standarde echo, unë përdor verifikimin e aksesit të nodit përmes protokollit SNMP, kur objekti është në dispozitë për ICMP, por nuk përgjigjet në kërkesat SNMP – një situatë e tillë është e mundur, për shembull, në rastin e duplikimit të adresave IP në pajisje të ndryshme, për shkak të konfigurations së gabuar të skulpturave të zjarrit, ose parametrit të gabuar SNMP në objektet e monitorimit. Nëse përdoret vetëm verifikimi i aksesit të nodit përmes ICMP, gjatë hetimit të incidenteve në rrjet, të dhënat e monitorimit mund të mos jenë në dispozicion, prandaj është e nevojshme të kontrollohet ardhja e tyre.
Tani kalojmë në zbulimin e ndërfaqeve rrjetore – kjo është funksioni më i rëndësishëm i monitorimit për pajisjet rrjetore. Për shkak se në pajisjet rrjetore mund të ketë qindra ndërfaqe, është e nevojshme të filtrohen ato që nuk janë të nevojshme, për të mos e mbingarkuar vizualizimin dhe për të mos e errësuar bazën e të dhënave.
Unë përdor funksionin standard të zbulimit për SNMP, me shumë parametra të zbulueshëm, për një filtrimin më të fleksibël:
discovery[{#IFDESCR},1.3.6.1.2.1.2.2.1.2,{#IFALIAS},1.3.6.1.2.1.31.1.1.1.18,{#IFADMINSTATUS},1.3.6.1.2.1.2.2.1.7] 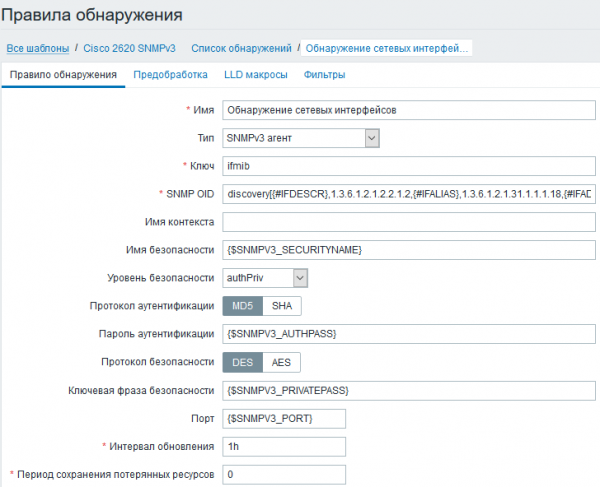
Në rastin e një zbulimi të tillë, mund të filtrohet ndërfaqet e rrjetit sipas llojeve të tyre, përshkrimeve të përdoruesve "description" dhe statusit administrativ të porteve. Filtrat dhe shprehjet e rregullta për filtrimin në rastin tim duken si më poshtë:
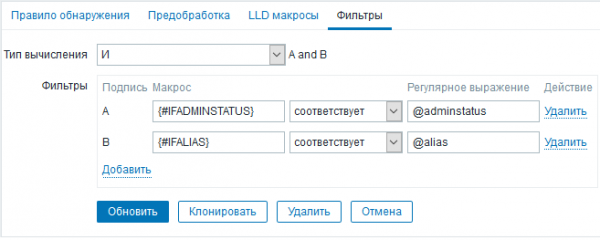
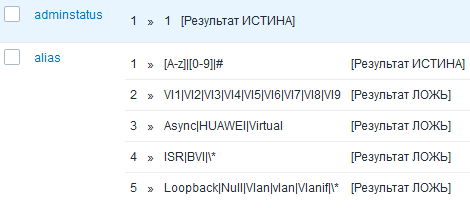
Në rast zbulimi, do të përjashtohen ndërfaqet e mëposhtme:
- ato që janë çaktivizuar manualisht (adminstatus<>1), falë IFADMINSTATUS;
- ato që nuk kanë përshkrim tekstual, falë IFALIAS;
- ato që kanë simbol *, falë IFALIAS;
- ato që janë shërbim ose teknike, falë IFDESCR (në rastin tim, në shprehjet e rregullta IFALIAS dhe IFDESCR kontrollohen me një shprehje të vetme rregullare alias).
Modeli për mbledhjen e të dhënave për protokollin SNMPv3 pothuajse është gati. Nuk do të ndalemi më shumë te prototipat e elementeve të të dhënave për ndërfaqet e rrjetit, por do të kalojmë te rezultatet.
Rezultatet e monitoringut
Së pari – inventarizimi i një rrjeti të vogël:
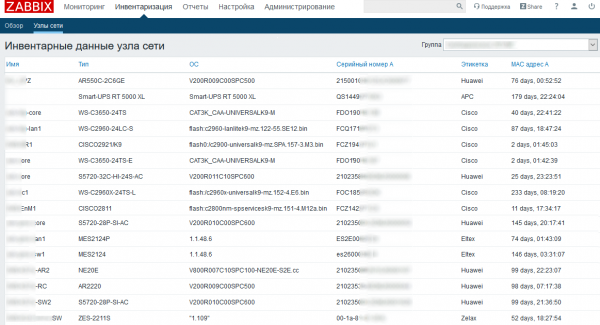
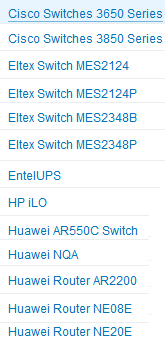
Nëse përgatiten modele për çdo seri pajisjesh rrjeti – mund të arrihet një përbërje e lehtë për analizë e të dhënave për softuerin aktual, numrat serialë, dhe njoftimin për ardhjen e një pastruesi në server (për shkak të Uptime të ulët). Një përzgjedhje e listës sime të modeleve është më poshtë:
Dhe tani – paneli kryesor i monitoringut, me triggere të shpërndara sipas niveleve të rëndësishmërisë:
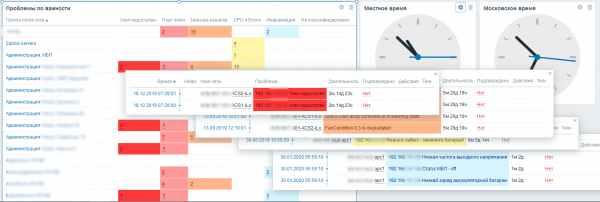
Falë një qasjeje të plotë ndaj modeleve për çdo model pajisjeje në rrjet, mund të arrihet që brenda një sistemi monitoringu të organizohet një instrument për parashikimin e defekteve dhe aksidenteve (në prani të sensorëve dhe metrikeve përkatëse). Zabbix është shumë i përshtatshëm për monitoringun e infrastrukturave rrjetore, serverike dhe shërbimore, dhe detyra e mirëmbajtjes së pajisjeve rrjetore e demonstron qartë mundësitë e tij.
Lista e burimeve të përdorura:1. Hucaby D. CCNP Routing and Switching SWITCH 300-115 Official Cert Guide. Cisco Press, 2014. fq. 325-329.
2. RFC 3410.
3. RFC 3415.
4. Udhëzuesi i Konfigurimit të SNMP, Cisco IOS XE Release 3SE. Kapitulli: SNMP Version 3.
Burimi: habr.com
