

Përshëndetje, Habr!
Në këtë artikull do të flas për gjenerimin e numrave pseudo-t rastësor nga pjesëmarrësit që nuk i besojnë njëri-tjetrit. Siç do të shohim më poshtë, të realizosh një gjenerator "gjithmonë" të mirë është mjaft e lehtë, por një gjenerator të shkëlqyer është e vështirë.
Pse na nevojitet në fakt të gjenerojmë numra të rastit për pjesëmarrësit që nuk i besojnë njëri-tjetrit? Një nga fushat e aplikimit është aplikacionet e decentralizuara. Për shembull, një aplikacion që pranon një bast nga një pjesëmarrës dhe ose dyfishon shumën me një probabilitet prej 49%, ose e merr me 51%, do të funksionojë vetëm nëse mund të marrë një numër të rastësor pa paragjykim. Nëse një sulmues mund të ndikojë në rezultatin e punës së gjeneratorit të numrave të rastit, dhe madje edhe të rrisë fares shanset për të marrë një pagesë në aplikacion, ai do të mund të zbrazë atë lehtë.
Kur zhvillojmë një protokoll të shpërndarë për gjenerimin e numrave të rastit, ne duam që ai të ketë tri veti:
Ai duhet të jetë pa paragjykim. Në fjalë të tjera, asnjë pjesëmarrës nuk duhet të ndikojë në ndonjë mënyrë në rezultatin e gjeneratorit të numrave të rastit.
Ai duhet të jetë i paparashikueshëm. Në fjalë të tjera, asnjë pjesëmarrës nuk duhet të ketë mundësinë të parashikojë se cili numër do të gjenerohet (ose të nxjerrë ndonjë nga vetitë e tij) para se ai të gjenerohet.
Protokolli duhet të jetë funksional, do të thotë të jetë i qëndrueshëm ndaj faktit që një përqindje e disa pjesëmarrësve të shkëputen nga rrjeti ose të përpiqen qëllimisht të ndalojnë protokollin.
Në këtë artikull, ne do të shqyrtojmë dy qasje: RANDAO + VDF dhe qasjen që bazohet në kodet fshirëse. Në pjesën tjetër do ta shqyrtojmë në detaje qasjen që bazohet në nënshkrimet me prag.
Por përpara se të fillojmë, le të shqyrtojmë një algoritëm të thjeshtë dhe mjaft të përdorur, i cili është funksional, i paparashikueshëm, por i paragjykuar.
RANDAO
RANDAO është një qasje shumë e thjeshtë dhe, për më tepër, mjaft e përdorur për të marrë rastësishmëri. Të gjithë pjesëmarrësit e rrjetit fillimisht zgjedhin lokalisht një numër pseudo-t rastësor, pastaj çdo pjesëmarrës dërgon një hash të numrit të zgjedhur. Më pas, pjesëmarrësit e zbulojnë numrat e zgjedhur njëri pas tjetrit, dhe kryejnë një operacion XOR mbi numrat e zbuluar, dhe rezultati i këtij operacioni bëhet rezultati i punës së protokollit.
Hapi i publikimit të hash-eve para se të zbulohet numrat është i nevojshëm, që sulmuesi të mos mund të zgjedhë numrin e tij pasi të ketë parë numrat e pjesëmarrësve të tjerë. Kjo do t'i jepte atij mundësinë për të përcaktuar në mënyrë të vetme rezultatin e gjeneratorit të numrave të rastësishëm.
Gjatë protokollit, pjesëmarrësit duhet të arrijnë dy herë në një marrëveshje të përbashkët (të ashtuquajturin konsensus): kur të fillojnë të zbulojnë numrat e zgjedhur dhe për pasojë të ndalen së pranuari hash-e, dhe kur të përfundojnë pranimin e numrave të zgjedhur dhe të llogarisin numrin e rastësishëm përfundimtar. Arritja e këtyre vendimeve midis pjesëmarrësve që nuk i besojnë njëri-tjetrit është një detyrë e vështirë, dhe ne do të kthehemi në të në artikujt në vazhdim; në këtë artikull do ta supozojmë se një algoritëm konsensusi është në dispozicion.
Cilat nga karakteristikat që përshkruam më sipër ka RANDAO? Ai është i paparashikueshëm, ka të njëjtin jetëgjatësi si protokolli i konsensusit në të cilin bazohet, por është i favorizuar. Në veçanti, sulmuesi mund të vëzhgojë rrjetin, dhe pasi pjesëmarrësit e tjerë të zbulojnë numrat e tyre, ai mund të llogarisë XOR-in e tyre dhe të vendosë nëse të zbulojë ose jo numrin e tij, për të ndikuar në rezultat. Ndërsa kjo nuk i lejon sulmuesit të përcaktojë në mënyrë të vetme rezultatin e gjeneratorit të numrave të rastësishëm, ende i jep atij 1 bit ndikimi. Dhe nëse sulmuesit kontrollojnë disa pjesëmarrës, numri i bitëve të kontrolluar do të jetë i barabartë me numrin e pjesëmarrësve nën kontrollin e tyre.
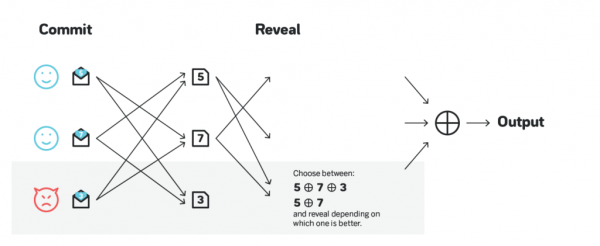
Ndikimi i sulmuesve mund të pakësohet ndjeshëm nëse kërkohet që pjesëmarrësit të zbulojnë numrat në rend. Atëherë, sulmuesi do të mund të ndikojë në rezultatin vetëm nëse zbulohet i fundit. Ndërsa ndikimi është shumë më i vogël, algoritmi ende është i favorizuar.
RANDAO + VDF
Një nga opsionet për ta bërë RANDAO të paanshëm është si në vijim: pas zbules së të gjithëve numrave dhe pas llogaritjes së XOR-it, rezultati i tij jepet si hyrje për një funksion që merr shumë kohë për t'u llogaritur, por lejon të verifikohet saktësia e llogaritjes shumë shpejt.
(vdf_output, vdf_proof) = VDF_compute(input) // kjo është shumë e ngadaltë
correct = VDF_verify(input, vdf_output, vdf_proof) // kjo është shumë e shpejtë
Ky funksion quhet Verifiable Delay Function, ose VDF. Nëse llogaritja e rezultatit përfundimtar zgjat më shumë se faza e zbulimit të numrave, atëherë një sulmues nuk do të jetë në gjendje të parashikojë efektin e demonstrimit ose fshehjes së numrit të tij, dhe për pasojë ai do të humbasë mundësinë për të ndikuar në rezultat.
Zhvillimi i një VDF të mirë është jashtëzakonisht i vështirë. Kohët e fundit janë bërë disa përparime, për shembull dhe e cila e bëri VDF më të aplikueshme në praktikë, dhe Ethereum 2.0 në afat të gjatë planifikon të përdorë RANDAO me VDF si burim të numrave të rastësishëm. Përveç faktit që ky qasje është e paparashikueshme dhe e paanshme, ajo ka një avantazh suplementar që përkatësia, nëse të paktën dy pjesëmarrës janë të disponueshëm në rrjet (në kushtet që protokolli i konsensusit të përdorur është i vlefshëm për të punuar me një numër kaq të vogël pjesëmarrësish).
Vështirësia më e madhe e këtij qasje është në përcaktimin e një VDF, në mënyrë që edhe një pjesëmarrës me pajisje të specializuara shumë të shtrenjta të mos jetë në gjendje ta llogarisë atë deri në përfundimin e fazës së zbulimit. Në mënyrë ideale, algoritmi duhet të ketë madje edhe një rezervë të rëndësishme, le të themi, 10x. Në figurën më poshtë është shfaqur një sulm nga një pjesëmarrës që ka një ASIC të specializuar, i cili i lejon atij të ekzekutojë VDF më shpejt se koha e caktuar për zbulimin e konfirmimit RANDAO. Ky pjesëmarrës ende mund të llogarisë rezultatin përfundimtar duke përdorur ose jo numrin e tij, dhe pas kësaj, në bazë të llogaritjeve, mund të zgjedhë ta tregojë atë ose jo.
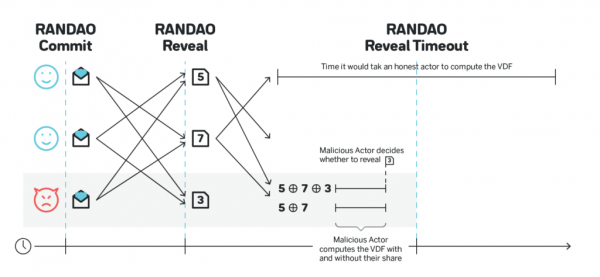
Për familjen e sipërpërmendur të VDF-ve, performanca e një ASIC të specializuar mund të jetë më shumë se 100 herë më e lartë se ajo e pajisjeve normale. Pra, nëse faza e zbulimit zgjat 10 sekonda, atëherë VDF, e llogaritur në një të tillë ASIC, duhet të zgjasë më shumë se 100 sekonda për të pasur një rezervë sigurie 10-fish, dhe, kështu, e njëjta VDF e llogaritur në pajisje normale duhet të kushtojë 100 x 100 sekonda = ~ 3 orë.
Fondi Ethereum planifikon të zgjidhë këtë problem përmes krijimit të ASIC publikë falas. Sapo kjo të ndodhi, të gjitha protokollet e tjera gjithashtu mund të përfitojnë nga kjo teknologji, por deri në atë kohë, qasja RANDAO + VDF nuk do të jetë po aq e qëndrueshme për protokollet që nuk mund të investojnë në zhvillimin e ASIC-it të tyre të vet.
Shumë artikuj, video dhe informacione të tjera mbi VDF janë mbledhur në .
Përdorim kodet fshirëse
Në këtë seksion ne do të shqyrtojmë protokollin e gjenerimit të numrave të rastit që përdor . Ai mund të përballojë deri në ⅓ të sulmuesve, duke mbetur i qëndrueshëm, dhe lejon ekzistencën e deri në ⅔ sulmuesve, përpara se ata të mund të parashikojnë ose ndikojnë në rezultatin.
Ideja kryesore e protokollit është si më poshtë. Për thjeshtësi, le të supozojmë se ka saktësisht 100 pjesëmarrës. Le të supozojmë gjithashtu se të gjithë pjesëmarrësit lokalisht kanë një çelës privat, dhe çelësat publikë të të gjithë pjesëmarrësve janë të njohur nga të gjithë pjesëmarrësit:
Çdo pjesëmarrës lokalisht krijon një varg të gjatë, e ndan atë në 67 pjesë, krijon kode fshirëse për të marrë 100 aksione, të tilla që çdo 67 janë të mjaftueshme për të rikonstruktuar vargun, i cakton secilës nga 100 aksionet një nga pjesëmarrësit dhe i kodon ato me çelësin publik të të njëjtit pjesëmarrës. Pastaj të gjitha aksionet e koduara publikohen.
Pjesëmarrësit përdorin një konsensus, për të arritur një marrëveshje mbi setet e koduara nga 67 pjesëmarrës konkret.
Sapo konsensusi të arrihet, çdo pjesëmarrës merr aksionet e koduara në secilin nga 67 setet, të koduara me çelësin e tyre publik, i dekriptojnë të gjitha këto aksione dhe publikojnë të gjitha këto aksione të dekriptuara.
Sapo 67 pjesëmarrës përfundojnë hapat (3), të gjitha setet e miratuara mund të dekodohen plotësisht dhe të rikonstruktohen për shkak të pronave të kodit fshirës, dhe numri përfundimtar mund të merret si XOR i vargjeve fillestare, me të cilat pjesëmarrësit filluan në (1).
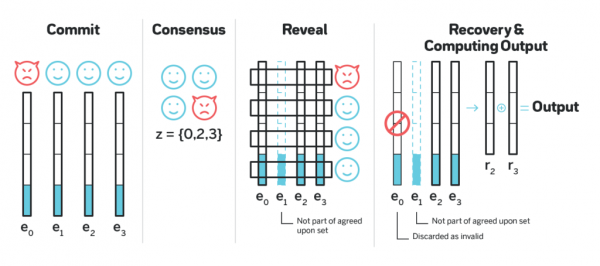
Është e mundur të tregohet se ky protokoll është i paanshëm dhe i paparashikueshëm. Numri i rastësishëm rezultues është i përcaktuar pasi të arrihet konsensusi, por askush nuk e di atë derisa ⅔ e pjesëmarrësve të dekodojnë pjesët e koduara me çelësat e tyre publikë. Pra, numri i rastësishëm është përcaktuar përpara publikimit të informacionit të mjaftueshëm për rikuperimin e tij.
Çfarë ndodh nëse në hapin (1) një nga pjesëmarrësit u dërgon pjesëmarrësve të tjerë pjesë të koduara që nuk janë një kod fshirës i saktë i një vargu të caktuar? Pa ndryshime të tjera, pjesëmarrësit e ndryshëm nuk do të jenë në gjendje të rikuperojnë vargun fare, ose do të rikuperojnë vargje të ndryshme, që do të rezultojë në numra të ndryshëm rastësorë për pjesëmarrës të ndryshëm. Për të parandaluar këtë, mund të bëhet si më poshtë: çdo pjesëmarrës, përveç pjesëve të koduara, llogarit gjithashtu të gjitha këtyre pjesëve, dhe çdo pjesëmarrës dërgon si pjesën e koduar, ashtu edhe rrënjën e pemës Merkle, dhe provën e përfshirjes së pjesës në pemën Merkle. Në konsensusin në hapin (2), pjesëmarrësit nuk bien dakord thjesht për shumë grupe, por për shumë rrënjë specifike të këtyre pemëve (nëse ndonjë pjesëmarrës largohet nga protokolli dhe dërgon rrënjë të ndryshme të pemës Merkle për pjesëmarrës të ndryshëm, dhe këto dy rrënjë tregohen gjatë konsensusit, vargu i tij nuk përfshihet në grupin rezultues). Pas konsensusit, ne do të kemi 67 vargje të koduara dhe rrënjët përkatëse të pemës Merkle, të tilla që ka të paktën 67 pjesëmarrës (nuk është e nevojshme që të jenë ata të njëjtë që sugjeruan vargjet përkatëse), për të cilat për çdo nga 67 vargjet ka një mesazh me pjesën e kodit fshirës dhe provën e përfshirjes së pjesës së tyre në pemën Merkle të përshtatshme.
Kur në hapin (4) një pjesëmarrës dekodifikon 67 pjesë për një varg të caktuar, dhe përpiqet të rikuperojë vargun origjinal, është e mundur një nga variantet e mëposhtme:
Vargu rikuperohet, dhe nëse më pas kodifikohet përsëri me kodet fshirëse dhe llogaritet pemën Merkle për pjesët e llogaritura lokal, rrënja përputhet me atë mbi të cilën është arritur konsensusi.
Vargu rikuperohet, por rrënja e llogaritur lokal nuk përputhet me atë mbi të cilën është arritur konsensusi.
Vargu nuk rikuperohet.
Është e lehtë të tregohet se nëse për të paktën një pjesëmarrës ndodhi mënyra (1), atëherë për të gjithë pjesëmarrësit do të ndodhë mënyra (1), dhe përkundrazi, nëse për të paktën një pjesëmarrës ndodhi mënyra (2) ose (3), atëherë për të gjithë pjesëmarrësit do të ndodhë mënyra (2) ose (3). Pra, për çdo rresht në grup, ose të gjithë pjesëmarrësit e rikthejnë me sukses, ose të gjithë pjesëmarrësit nuk e rikthejnë dot. Numri i rastësishëm që rezulton është XOR vetëm i atyre rreshtave që pjesëmarrësit arritën t'i rikthenin.
Nënshkrimet e pragut
Një qasje tjetër për rastësinë është përdorimi i ashtuquajturave nënshkrime BLS. Gjeneratori i numrave të rastësishëm, i bazuar në nënshkrimet e pragut, ka të njëjtat garanci si algoritmi i mësipërm i bazuar në kodet e fshirjes, por ka një asimptotikë ndjeshëm më të ulët të numrit të mesazheve të dërguara për çdo numër të gjeneruar.
Nënshkrimet BLS janë një konstrukcion që lejon disa pjesëmarrës të krijojnë një nënshkrim të përbashkët për një mesazh. Këto nënshkrime përdoren shpesh për të kursyer hapësirë dhe bandwidth duke mos kërkuar shpërndarjen e disa nënshkrimeve.
Përdorimi i shpeshtë për nënshkrimet BLS në protokollet e blockchain, përveç gjenerimit të numrave të rastësishëm, është nënshkrimi i bllokëve në protokollet BFT. Le të themi se 100 pjesëmarrës krijojnë blloqe, dhe blloku konsiderohet i përfunduar nëse 67 nga ata e nënshkruajnë atë. Të gjithë ata mund të paraqesin pjesët e nënshkrimit të tyre BLS dhe të përdorin një algoritëm konsensusi për të pajtuar 67 nga ata, dhe më pas t'i bashkojnë ato në një nënshkrim të vetëm BLS. Çdo 67 (ose më shumë) pjesë mund të përdoren për të krijuar nënshkrimin përfundimtar, i cili do të varet nga cilat 67 nënshkrime janë bashkuar, dhe prandaj mund të ndryshojë, por megjithatë zgjedhja e ndryshme e 67 pjesëmarrësve do të formonte një nënshkrim të ndryshëm, çdo nënshkrim i tillë do të ishte një nënshkrim i saktë për bllokun. Pjesëmarrësit e tjerë pastaj kanë mjaftueshëm të marrin përmes rrjetit dhe të verifikojnë vetëm një nënshkrim për çdo bllok, në vend të 67, që ndjeshëm zvogëlon ngarkesën në rrjet.
Duket se nëse çelësat e mbyllur që përdorin pjesëmarrësit gjenerohen në një mënyrë të caktuar, atëherë pavarësisht nga cila janë 67 nënshkrime (ose më shumë, por asnjëherë më pak), nënshkrimi që rezulton do të jetë i njëjtë. Kjo mund të përdoret si burim rastësie: pjesëmarrësit së pari bien dakord për një mesazh të caktuar që do të nënshkruajnë (kjo mund të jetë rezultati i RANDAO-s ose thjesht hash i bllokut të fundit, në të vërtetë nuk ka rëndësi, mjafton të ndryshojë çdo herë dhe të jetë e rënë dakord), dhe krijojnë një nënshkrim BLS për të. Rezultati i gjenerimit do të jetë i paparashikueshëm, derisa 67 pjesëmarrës të ofrojnë pjesët e tyre, dhe pas kësaj, daljet tashmë janë të paracaktuara dhe nuk mund të varen nga veprimet e ndonjë pjesëmarrësi.
Ky qasje ndaj rastësisë është e qëndrueshme, nëse së paku ⅔ e pjesëmarrësve janë online dhe ndjekin protokollin, dhe është e paanshme dhe e paparashikueshme derisa së paku ⅓ e pjesëmarrësve të ndjekin protokollin. Është e rëndësishme të theksohet se një sulmues, i cili kontrollon më shumë se ⅓, por më pak se ⅔ e pjesëmarrësve, mund të ndalojë protokollin, por nuk mund të parashikojë ose të ndikojë në daljen e tij.
Nënshkrimet me prag vetë janë një temë shumë interesante. Në pjesën e dytë të artikullit ne do të shqyrtojmë në detaje se si ato funksionojnë, dhe si duhet të gjenerohen çelësat e pjesëmarrësve për t'u përdorur nënshkrimet me prag si një gjenerator numrash të rastësishëm.
Në përfundim
Ky artikull është i pari në një seri artikujsh teknikë në blog . NEAR është një protokoll blockchain dhe platformë për zhvillimin e aplikacioneve të decentralizuara me fokus në lehtësinë e zhvillimit dhe lehtësinë e përdorimit për përdoruesit fundorë.
Kodi i protokollit është i hapur, realizimi ynë është i shkruar në Rust, mund të gjendet .
Të shikoni se si duket zhvillimi nën NEAR, dhe të eksperimentoni në online IDE, mund të .
Të ndiqni të gjitha lajmet në rusisht mund të bëhet në dhe në , ndërsa në anglisht në zyrtarin .
Shihemi së shpejti!
Burimi: habr.com
