

Në fillim të vitit, në raportin mbi probleme dhe disponueshmërinë e internetit për vitin 2018-2019 , se përhapja e TLS 1.3 është e paevitueshme. Disa kohë më parë, ne vetë implementuam versionin 1.3 të protokollit Transport Layer Security dhe, pasi mbledhëm dhe analizuam të dhënat, përfundimisht jemi gati të flasim për veçoritë e këtij kalimi.
Kryetarët e grupit të punës IETF TLS :
"Me shkurt, TLS 1.3 duhet të ofrojë një themel më të sigurt dhe më efikas për Internetin në 20 vitet e ardhshme."
Zhvillimi ka zgjatur 10 vjet. Ne në Qrator Labs, së bashku me gjithë industrinë tjetër, kemi ndjekur me kujdes procesin e krijimit të protokollit nga projekti fillestar. Gjatë kësaj kohe ishin të nevojshme 28 versione radhazi të draftit për të arritur në një protokoll të balancuar dhe të lehtë për tu implementuar në vitin 2019. Mbështetje aktive për TLS 1.3 nga tregu tashmë është e dukshme: implementimi i një protokolli sigurie të provuar dhe të besueshëm përmbush kërkesat e kohës.
Sipas Eric Rescorla (drejtori teknik i Firefox dhe autori i vetëm i TLS 1.3) :
"Kjo është një zëvendësim i plotë i TLS 1.2, duke përdorur të njëjtat çelësa dhe certifikata, për këtë arsye klienti dhe serveri mund të komunikojnë automatikisht përmes TLS 1.3, nëse të dy e mbështesin atë," tha ai. "Tashmë ka mbështetje të mirë në nivelin e bibliotekave, dhe Chrome dhe Firefox përfshijnë TLS 1.3 si standard."
Paralelisht, grupi i punës IETF TLS po përfundon , duke shpallur versionet e vjetra të TLS (përveç vetëm TLS 1.2) të papërshtatshme dhe të papërdorshme. Më shumë gjasa, RFC përfundimtar do të publikohet deri në fund të verës. Ky është një sinjal tjetër për industrinë IT: azhurnimi i protokolleve të enkriptimit nuk duhet kaluar në dorë.
Lista e implementimeve aktuale të TLS 1.3 është në dispozicion në Github për të gjithë ata që kërkojnë bibliotekën më të përshtatshme: . Është e dukshme se pranim dhe mbështetje e protokollit të azhurnuar do të jetë - dhe është duke ndodhur - me hapa të shpejtë. Kuptimi se sa thelbësor është enkriptimi në botën moderne është përhapur mjaft gjerësisht.
Çfarë ka ndryshuar krahasuar me TLS 1.2?
Nga :
"Si e bën TLS 1.3 botën më të mirë?"
TLS 1.3 përfshin avantazhe të caktuara teknike — siç është procesi i thjeshtuar i dorëzimit (handshake) për të vendosur një lidhje të sigurt — si dhe lejon klientët të rifillojnë më shpejt seancat me серверët. Këto masa synojnë të reduktojnë vonesën në krijimin e lidhjeve dhe numrin e lidhjeve të dështuara në kanale të dobëta, të cilat shpesh përdoren si justifikim për ofrimin e vetëm lidhjeve HTTP pa enkriptim.
Një tjetër aspekt i rëndësishëm është se mbështetja për disa algoritme të vjetra dhe të pasigurta të enkriptimit dhe hash-it është eliminuar, të cilat ende lejohet të përdoren (ndonëse nuk rekomandohen) me versionet më të hershme të TLS, duke përfshirë SHA-1, MD5, DES, 3DES dhe AES-CBC, njëherësh duke shtuar mbështetje për grupe të reja çelësash. Përmirësime të tjera përfshijnë më shumë elemente të enkriptimeve të dorëzimit (p.sh. tani shkëmbimi i informacionit mbi certifikatën është i enkriptuar), për të reduktuar volumet e sugjerimeve për ndonjë interceptues të mundshëm të trafikut, si dhe përmirësime në sigurinë e avansuar të së ardhmes kur përdoren disa metoda të shkëmbimit të çelësave, në mënyrë që komunikimi në çdo kohë të jetë i sigurt, edhe nëse algoritmet e përdorura për enkriptimin e tij janë kompromentuar në të ardhmen.
Zhvillimi i protokolleve moderne dhe DDoS
Siç mund ta keni lexuar tashmë, gjatë zhvillimit të protokollit , në grupin e punës IETF TLS . Tani është e qartë se disa biznese (duke përfshirë institucione financiare) do të duhet të ndryshojnë mënyrën e sigurimit të rrjetit të tyre për t'u përshtatur me sigurinë që tani është e integruar në protokoll .
Arsyet për të cilat mund të nevojitet kjo janë të përshkruara në një dokument, . Në një dokument 20-faqësh përmenden disa shembuj kur një biznes mund të dëshirojë të bëjë dekodimin e trafikëve jashtë-bandë (çfarë PFS nuk e lejon), për qëllime monitorimi, përputhjeje me rregullat ose për të siguruar mbrojtjen nga sulmet DDoS në nivel aplikacioni (L7).
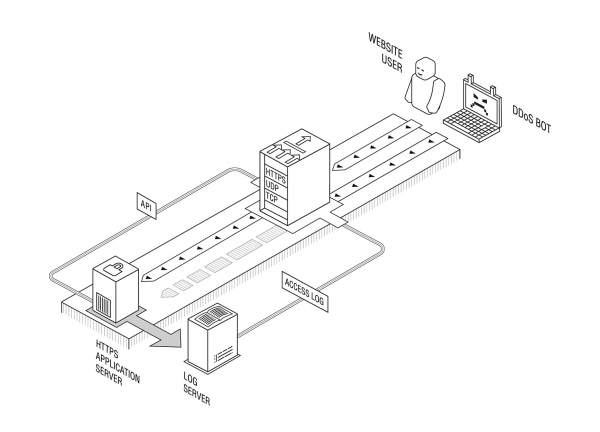
Megjithëse ne definitivisht nuk jemi gati të diskutojmë mbi kërkesat rregullatore, produkti ynë për neutralizimin e sulmeve DDoS në aplikacione (përfshirë zgjidhjen, Informacioni i/ihteta sensitive dhe/ose konfidenciale) u krijua në vitin 2012 me mbështetje PFS, kështu që për klientët dhe partnerët tanë nuk ishte e nevojshme të bënin asnjë ndryshim në infrastrukturën e tyre pas azhurnimit të versionit TLS në anën e serverit.
Gjithashtu, që nga momenti i zbatimit, nuk janë identifikuar probleme të lidhura me enkriptimin e transportit. Zyrtarisht: TLS 1.3 është gati për përdorim në prodhim.
Megjithëse, ka ende një problem që lidhet me zhvillimin e protokolleve të brezit të ardhshëm. Ai qëndron në faktin se përparimi në zhvillimin e protokolleve në IETF zakonisht varet shumë nga rezultatet e kërkimeve shkencore, dhe gjendja e kërkimeve akademike në fushën e neutralizimit të sulmeve të shpërndara të refuzimit të shërbimit është mjaft dëshpëruese.
Një shembull i mirë mund të jetë të broushurës IETF 'Menaxhimi i QUIC', e cila është një pjesë e grupit të ardhshëm të protokolleve QUIC: në të thuhet se 'metodat moderne të zbuloj dhe neutralizim [sulmeve DDoS] zakonisht përfshijnë matje pasive duke përdorur të dhëna për flukset rrjetore'.
E fundit, në të vërtetë, është shumë e rrallë në mjediset korporative reale (dhe vetëm pjesërisht e aplikueshme për ofruesit e shërbimeve të internetit), dhe në çdo rast është e dyshimtë se është 'rast i zakonshëm' në botën reale — por vazhdimisht shfaqet në publikimet shkencore, zakonisht pa mbështetje nga testimi i gjithë spektrit të potencialeve sulmeve DDoS, duke përfshirë sulmet në nivel aplikacioni. Këto të fundit, për shkak të shpërndarjes globale të TLS, duket se nuk mund të zbulohen përmes masave pasive të matjes së paketave dhe flukseve rrjetorë.
Po ashtu, ne akoma nuk e dimë se si prodhuesit e pajisjeve për neutralizimin e DDoS do të adaptohen në realitetet e TLS 1.3. Për shkak të kompleksitetit teknik të mbështetjes së protokollit jashtë bandës, mund të kërkohet ndonjë kohë për azhurnim.
Vendosja e objektivave të duhura për drejtimin e kërkimeve shkencore është një detyrë serioze për ofruesit e shërbimit të neutralizimit të DDoS. Një nga fushat ku mund të fillohet zhvillimi është në IRTF, ku studiuesit mund të bashkëpunojnë me industrinë për të përmirësuar njohuritë e tyre në fushat problematike dhe për të gjetur drejtime të reja kërkimore. Ne gjithashtu jemi të gatshëm të mirëpresim çdo studiues, nëse ka, mund të na kontaktoni për çështje ose propozime lidhur me kërkimin për DDoS ose me grupin kërkimor SMART, në adresën
Burimi: habr.com
