

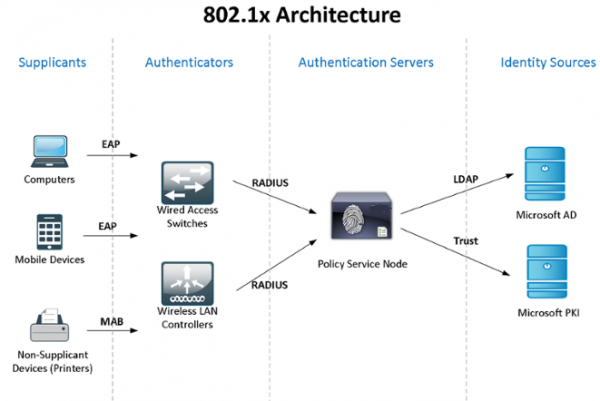
Le të shqyrtojmë në praktikë përdorimin e Windows Active Directory + NPS (2 serverë për sigurimin e qëndrueshmërisë) + standardin 802.1x për kontrollin e aksesit dhe autentifikimin e përdoruesve – kompjuterëve të domenit – pajisjeve. Mund të njihemi me teorinë për standardin në Wikipedia, në lidhjen:
Duke qenë se “laboratori” im është i kufizuar për nga burimet, po bashkoj rolet NPS dhe kontrolluesin e domenit, por unë ju rekomandoj që këto shërbime kritike të ndahen.
Nuk di për mënyra standarde për sinkronizimin e konfigurimeve (politikat) të Windows NPS, prandaj do të përdorim skripte PowerShell, të cilat do të ekzekutohen nga planifikuesi i detyrave (autori është ish-kolegu im). Për autentifikimin e kompjuterëve të domenit dhe për pajisjet që nuk e përkrahin 802.1x (telefonat, printerët etj), do të konfigurohet politika grupore dhe do të krijohen grupe sigurie.
Në fund të artikullit do të flas për disa nuanca të punës me 802.1x – si mund të përdoren switch-et e pa menaxhuara, dynamic ACL etj. Do të ndajem informacion mbi “defektet” e kapura...
Të fillojmë me instalimin dhe konfigurimin e failover NPS në Windows Server 2012R2 (në 2016 është e ngjashme): përmes Server Manager -> Add Roles and Features Wizard zgjedhim vetëm Network Policy Server.
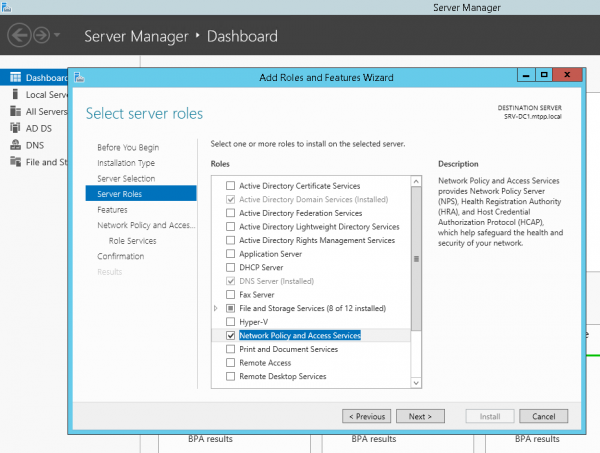
ose përmes PowerShell:
Install-WindowsFeature NPAS -IncludeManagementToolsNjë shpjegim i vogël – pasi që për Protected EAP (PEAP) ju nevojitet patjetër një certifikat për të konfirmuar autencitetin e serverit (me të drejtat përkatëse të përdorimit) që do të jetë në të besuara në kompjuterët klientë, ndoshta ju duhet të instaloni edhe rolin Certification Authority. Por le ta supozojmë se CA keni tashmë instaluar...
Të bëjmë të njëjtën gjë edhe në serverin e dytë. Të krijojmë një dosje për skriptin C:Scripts në të dy serverët dhe një dosje rrjetore në serverin e dytë SRV2NPS-config$
Në serverin e parë do të krijojmë një skript PowerShell C:ScriptsExport-NPS-config.ps1 me përmbajtjen e mëposhtme:
Export-NpsConfiguration -Path "SRV2NPS-config$NPS.xml"Pas kësaj do të konfigurojmë një detyrë në Task Sheduler: "Export-NpsConfiguration”
powershell -executionpolicy unrestricted -f "C:ScriptsExport-NPS-config.ps1" Ekzekuto për të gjithë përdoruesit — Ekzekuto me të drejta maksimale
Çdo ditë — Përsërit detyrën çdo 10 minuta për 8 orë.
Në NPS-in rezervë do të konfiguroni importin e konfigurimeve (politikat):
do të krijoni skript PowerShell:
echo Import-NpsConfiguration -Path "c:NPS-configNPS.xml" >> C:ScriptsImport-NPS-config.ps1dhe një detyrë për ekzekutimin e tij çdo 10 minuta:
powershell -executionpolicy unrestricted -f "C:ScriptsImport-NPS-config.ps1" Ekzekuto për të gjithë përdoruesit — Ekzekuto me të drejta maksimale
Çdo ditë — Përsërit detyrën çdo 10 minuta për 8 orë.
Tani, për të verifikuar, do të shtojmë në NPS në njërin nga serverët (!) disa switch-e si klientë RADIUS (IP dhe Shared Secret), dy politika lidhjeje: WIRED-Connect (Kushti: "Lloji i portës NAS - Ethernet") dhe WiFi-Enterprise (Kushti: "Lloji i portës NAS - IEEE 802.11"), si dhe politikën rrjetit Qasje në Pajisjet Rrjet Cisco (Administruesit e Rrjetit):
Kushtet:
Grupet Windows - domainsg-network-admins
Kufizimet:
Metodat e verifikimit - Verifikimi me tekst të hapur (PAP, SPAP)
Parametrat:
Atributet RADIUS: Standard - Service-Type - Login
Të varura nga ofruesi - Cisco-AV-Pair - Cisco - shell:priv-lvl=15
Nga ana e switch-eve, konfigurimet e mëposhtme:
aaa new-model
aaa local authentication attempts max-fail 5
!
!
aaa group server radius NPS
 server-private 192.168.38.151 auth-port 1812 acct-port 1813 key %shared_secret%
 server-private 192.168.10.151 auth-port 1812 acct-port 1813 key %shared_secret%
!
aaa authentication login default group NPS local
aaa authentication dot1x default group NPS
aaa authorization console
aaa authorization exec default group NPS local if-authenticated
aaa authorization network default group NPS
!
aaa session-id common
!
identity profile default
!
dot1x system-auth-control
!
!
line vty 0 4
 exec-timeout 5 0
 transport input ssh
 escape-character 99
line vty 5 15
 exec-timeout 5 0
 logging synchronous
 transport input ssh
 escape-character 99
Pas konfigurimit, pas 10 minutash, të gjithë klientët e politikave duhet të shfaqen gjithashtu dhe në NPS-në rezervë dhe ne do të mund të identifikoheshim në switch-e duke përdorur llogarinë Active Directory, anëtar i grupit domainsg-network-admins (të cilin e kemi krijuar më parë).
Tani do të kalojmë në konfigurimin e Active Directory - do të krijojmë politika grupore dhe fjalëkalimi, do të krijojmë grupet e nevojshme.
Politika grupore Computers-8021x-Settings:
Konfigurimi i Kompjuterit (Aktivizuar)
   Politikat
     Cilësimet e Windows
        Cilësimet e Sigurisë
          Shërbimet e Sistemit
     Wired AutoConfig (Modaliteti i Nisjes: Automatike)
Politikat e Rrjetit të Wired (802.3)
NPS-802-1x
Emri	NPS-802-1x
Përshkrimi	802.1x
Cilësimet Globale
CILËSIMI	VLERË
Përdorni shërbimet e rrjetit LAN të çelësit për klientët	Aktivizuar
Kredencialet e ndara për verifikimin e rrjetit	Aktivizuar
Profili i Rrjetit
Cilësimet e Sigurisë
Aktivizoni përdorimin e verifikimit IEEE 802.1X për qasje në rrjet	Aktivizuar
Të detyrohet përdorimi i verifikimit IEEE 802.1X për qasje në rrjet	Çaktivizuar
Cilësimet IEEE 802.1X
Verifikimi i Kompjuterit	Vetëm kompjuter
Numri maksimal i dështimeve të verifikimit	10
Numri maksimal i mesazheve EAPOL-Start
Periudha e mbajtjes (sekonda)
Periudha e nisjes (sekonda)
Periudha e verifikimit (sekonda)
Pronat e Metodës së Verifikimit të Rrjetit
Metoda e verifikimit	PEAP e Mbrojtur (PEAP)
Validoni certifikatën e serverit	Aktivizuar
Konektimi me këta serverë
Mos e kërkoni përdoruesin të autorizojë serverë të rinj ose autoritetet e certifikatave të besuara	Çaktivizuar
Aktivizoni riparimin e shpejtë	Aktivizuar
Disconnect nëse serveri nuk prezanton TLV kriptobinding	Çaktivizuar
Të detyrohet mbrojtja e qasjes në rrjet	Çaktivizuar
Konfigurimi i Metodës së Verifikimit
Metoda e verifikimit	Fjalëkalim i siguruar (EAP-MSCHAP v2)
Përdorni automatikisht emrin dhe fjalëkalimin tim të Windows (dhe domain-in nëse ka)	Aktivizuar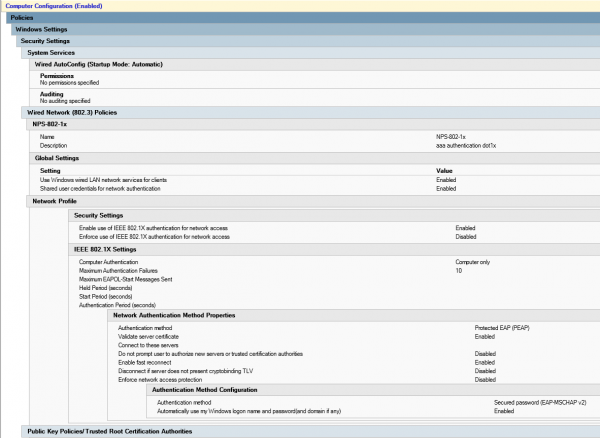
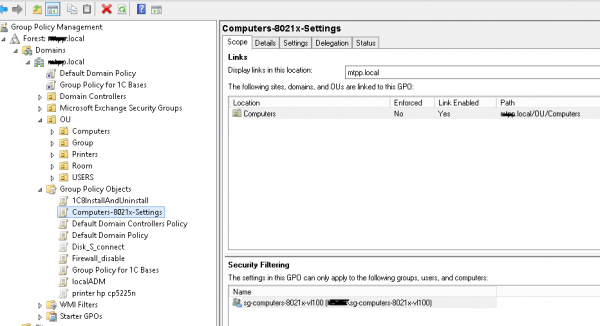
Do të krijojmë një grup sigurie sg-computers-8021x-vl100, ku do do shtojmë kompjuterët që duam të shpërndajmë në VLAN 100 dhe të konfigurojmë filtrimin për politikën grupore të krijuar më parë në këtë grup:
Të sigurohemi që politika të ketë funksionuar me sukses duke hapur “Qendrat e Menaxhimit të Rrjetit dhe Qasjes së Përbashkët (Parametrat e Rrjetit dhe Internetit) – Ndrysho parametrat e adapatorit (Konfigurimi i parametrave të adapatorit) – Pronat e adapatorit”, ku do të mund të shohim skedën “Verifikimi i Autenticitetit”:
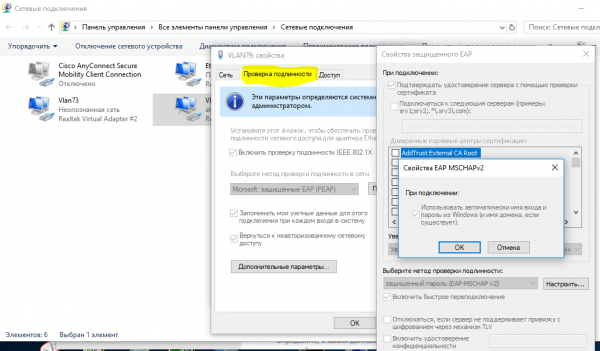
Kur të jemi siguruar që politika po aplikohet me sukses – mund të kalojmë në konfigurimin e politikës rrjetore në NPS dhe porteve të përçuesve të nivelit të qasjes.
Do të krijojmë një politikë rrjetore neag-computers-8021x-vl100:
Kushtet:
  Grupet Windows - sg-computers-8021x-vl100
  Lloji i Portës NAS - Ethernet
Kufizimet:
  Metodat e Autenticitetit - Microsoft: Protected EAP (PEAP) - Autenticitet i pakriptuar (PAP, SPAP)
  Lloji i Portës NAS - Ethernet
Parametrat:
  Standard:
   Framed-MTU 1344
   TunnelMediumType 802 (përfshin të gjitha mediat 802 plus formati kanonike të Ethernet)
   TunnelPrivateGroupId  100
TunnelType VLAN-të Virtuale 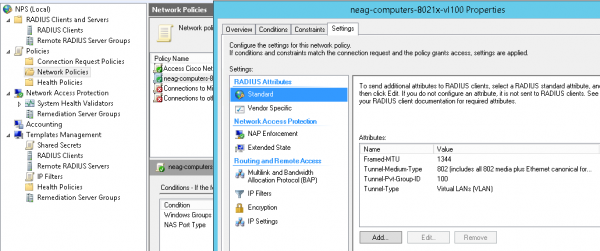
Parametrat tipikë për portin e përçuesit (vërej se përdoret lloji i autentifikimit “multi-domain” – Data & Voice, si dhe ka mundësinë e autentifikimit sipas adresës MAC. Gjatë “periudhës së kalimit” ka kuptim të përdoren në parametrat:
authentication event fail action authorize vlan 100
authentication event no-response action authorize vlan 100
vlan id nuk është “karantinë”, por i njëjtë me atë ku kompjuteri i përdoruesit duhet të hyjë, pasi të autentikohet me sukses – derisa të jemi të sigurt se gjithçka funksionon siç duhet. Këto të njëjtat parameter mund të përdoren edhe në skenare të tjera, për shembull, kur në këtë port lidhet një përçues i pa menaxhuar dhe dëshiron që të gjitha pajisjet e lidhura në të, që nuk kanë kaluar autentikimin, të shkojnë në një VLAN të caktuar (“karantinë”).
Parametrat e portit të përçuesit në modin 802.1x host-mode multi-domain
default int range Gi1/0/39-41
int range Gi1/0/39-41
shu
des PC-IPhone_802.1x
switchport mode access
switchport nonegotiate
switchport voice vlan 55
switchport port-security maximum 2
authentication event fail action authorize vlan 100
authentication event no-response action authorize vlan 100
authentication host-mode multi-domain
authentication port-control auto
authentication violation restrict
mab
dot1x pae authenticator
dot1x timeout quiet-period 15
dot1x timeout tx-period 3
storm-control broadcast level pps 100
storm-control multicast level pps 110
no vtp
lldp receive
lldp transmit
spanning-tree portfast
no shu
exit
Të sigurohemi që kompjuterët/telefonat të kenë kaluar me sukses autentikimin mund të kontrollohet me komandën:
sh authentication sessions int Gi1/0/39 detTani do të krijojmë një grup (p.sh., sg-fgpp-mab ) në Active Directory për telefonat dhe do të shtojmë një pajisje për teste (në rastin tim, kjo është Grandstream GXP2160 me adresën MAC 000b.82ba.a7b1 dhe me llogarinë përkatëse domain 00b82baa7b1).
Për grupin e krijuar do të ulim kërkesat e politikës së fjalëkalimeve (duke përdorur nëpërmjet Qendrës Administrative të Active Directory -> domain -> System -> Password Settings Container) me parametrat e tillë Password-Settings-for-MAB:
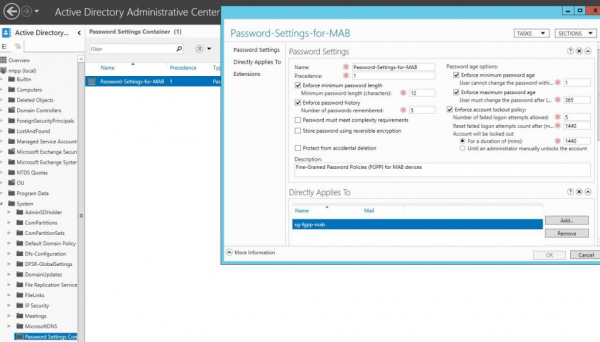
në këtë mënyrë do të lejojmë përdorimin e adresës MAC të pajisjeve si fjalëkalime. Pas kësaj, mund të krijojmë një politikë rrjeti për autentifikimin 802.1x me metodën mab, do ta quajmë neag-devices-8021x-voice. Parametrat janë si më poshtë:
- NAS Port Type – Ethernet
- Windows Groups – sg-fgpp-mab
- Llojet EAP: Autentifikim i pakriptuar (PAP, SPAP)
- Atributet RADIUS – Specifike për Prodhuesin: Cisco – Cisco-AV-Pair – Vlera e atributit: device-traffic-class=voice
pas autentifikimit të suksesshëm (mos harro të konfigurosh portin e switch-it), do të shohim informacionin nga porta:
sh authentication se int Gi1/0/34
----------------------------------------
            Interface:  GigabitEthernet1/0/34
          MAC Address:  000b.82ba.a7b1
           IP Address:  172.29.31.89
            User-Name:  000b82baa7b1
               Status:  Authz Success
               Domain:  VOICE
       Oper host mode:  multi-domain
     Oper control dir:  both
        Authorized By:  Authentication Server
      Session timeout:  N/A
         Idle timeout:  N/A
    Common Session ID:  0000000000000EB2000B8C5E
      Acct Session ID:  0x00000134
               Handle:  0xCE000EB3

Lista e metodave të ekzekutimit:
       Metoda   Shteti
       dot1x    Dështoi
       mab      Authc Sukses
Tani, siç e premptova, do të shqyrtojmë disa situata jo shumë të dukshme. Për shembull, na nevojitet të lidhim kompjuterët/pajisjet e përdoruesve përmes një switch-i të papërdorur. Në këtë rast, konfigurimet e portit do të duken si më poshtë:
konfigurimet e portit të switch-it në mënyrën 802.1x host-mode multi-auth
interface GigabitEthernet1/0/1
description *SW – 802.1x – 8 mac*
shu
switchport mode access
switchport nonegotiate
switchport voice vlan 55
switchport port-security maximum 8  ! rrit numrin e adresave MAC të lejuara
authentication event fail action authorize vlan 100
authentication event no-response action authorize vlan 100
authentication host-mode multi-auth  ! – moda e autentifikimit
authentication port-control auto
authentication violation restrict
mab
dot1x pae authenticator
dot1x timeout quiet-period 15
dot1x timeout tx-period 3
storm-control broadcast level pps 100
storm-control multicast level pps 110
no vtp
spanning-tree portfast
no shu
P.S. u vërejt një defekt shumë të çuditshëm – nëse pajisja ishte lidhur përmes një switch-i të tillë dhe pastaj u lidhi me një switch të menaxhuar, ajo NUK do të funksionojë derisa të ribashkohen(!) switch-i. Deri tani nuk kam gjetur mënyra të tjera për të zgjidhur këtë problem.
Një çështje tjetër e lidhur me DHCP (nëse përdoret ip dhcp snooping) – pa këto opsione të tilla:
ip dhcp snooping vlan 1-100
no ip dhcp snooping information option
pseudos i merr dhe ip adresi s'po merret... ndoshta është një veçori e serverit tonë DHCP
Dhe gjithashtu Mac OS & Linux (në të cilat mbështetja për 802.1x është natyrale) përpiqen të kalojnë autentifikimin nga përdoruesi, edhe nëse është konfiguruar autentifikimi sipas adresës MAC.
Në pjesën tjetër të artikullit do të shqyrtojmë përdorimin e 802.1x për Wireless (në varësi të grupit të cilit i përket llogaria e përdoruesit, do ta "hedhim" në rrjetin përkatës (vlan), edhe pse do të lidhen me një SSID të vetëm).
Burimi: habr.com
