

Ky kjo artikull përbën vazhdimin , i dedikuar veçorive të konfigurimit të pajisjeve Palo Alto Networks . Këtu dëshirojmë të flasim për konfigurimin e IPSec Site-to-Site VPN në pajisje Palo Alto Networks dhe për një mundësi të konfigurimit të lidhjes me disa ofrues interneti.
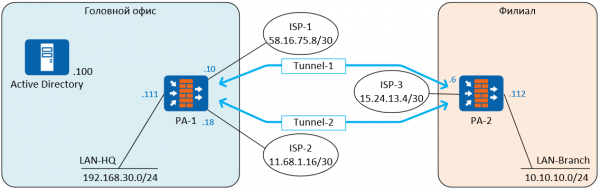
Për ilustrim do të përdoret skema standarde e lidhjes së zyrës qendrore me degën. Për të siguruar një lidhje interneti të qëndrueshme, në zyrën qendrore përdoren dy ofrues: ISP-1 dhe ISP-2. Dega ka lidhje vetëm me një ofrues, ISP-3. Mes firewalls PA-1 dhe PA-2 krijohen dy tunele. Tunelet punojnë në modin Active-Standby, Tunnel-1 është aktiv, Tunnel-2 do të fillojë të transmetojë trafik në rast se Tunnel-1 dështon. Tunnel-1 përdor lidhjen me ofruesin e internetit ISP-1, Tunnel-2 përdor lidhjen me ofruesin e internetit ISP-2. Të gjitha adresat IP janë gjeneruar rastësisht për qëllime ilustruese dhe nuk kanë të bëjnë me realitetin.
Për të ndërtuar Site-to-Site VPN do të përdoret IPSec - një grup protokollesh për sigurimin e mbrojtjes së të dhënave të transmetuara përmes protokollit IP. IPSec do të punojë duke përdorur protokollin e sigurisë ESP (Encapsulating Security Payload), që do të sigurojë enkriptimin e të dhënave të transmetuara.
Në IPSec janë IKE (Internet Key Exchange) - protokolli që përgjigjet për negociatën e SA (association security), parametrave të sigurisë që përdoren për të mbrojtur të dhënat e transmetuara. Firewalls PAN mbështesin IKEv1 dhe IKEv2.
Në IKEv1 Lidhja VPN ndërtohet në dy etapa: IKEv1 Phase 1 (tuneli IKE) dhe IKEv1 Phase 2 (tuneli IPSec), kështu krijohen dy tunele, njëri prej të cilëve shërben për shkëmbimin e informacionit administrativ ndërmjet firewalls, tjetri - për transmetimin e trafikut. Në IKEv1 Phase 1 ekzistojnë dy mënyra funksionimi - modus kryesor dhe modus agresiv. Modus agresiv përdor më pak mesazhe dhe punon më shpejt, por nuk mbështet Mbrojtjen e Identitetit të Palës.
IKEv2 erën e tij ishte IKEv1, dhe krahasuar me IKEv1 avantazhi kryesor është kërkesat më të vogla për bandë e gjerë dhe negociata më e shpejtë e SA. Në IKEv2 përdoren më pak mesazhe administrativ (vetëm 4), mbështetet protokolli EAP, MOBIKE dhe është shtuar mekanizmi i kontrollit të disponueshmërisë së palës, me të cilën krijohet tuneli - Liveness Check, i cili zëvendëson Dead Peer Detection në IKEv1. Nëse kontrolli nuk kalon, atëherë IKEv2 mund të riparojë tunelin dhe pastaj të rikthejë automatikisht kur të jetë e mundur. Më shumë detaje mbi dallimet mund të .
Nëse tuneli krijohet midis firewalleve të prodhuesve të ndryshëm, atëherë ka mundësi të ketë gabime në implementim IKEv2, dhe për kompatibilitet me një pajisje të tillë ka mundësi të përdoret IKEv1. Në raste të tjera, është më mirë të përdoren IKEv2.
Hapat e konfigurimit:
• Konfigurimi i dy ofruesve të internetit në modin ActiveStandby
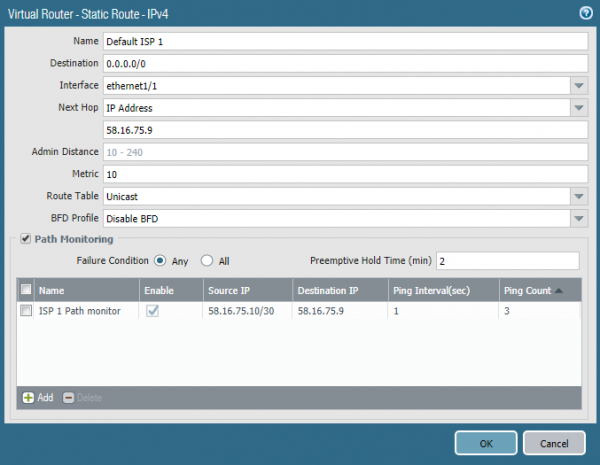
Ka disa mënyra për të realizuar këtë funksionalitet. Njëra nga to përfshin përdorimin e mekanizmit Path Monitoring, i cili është bërë i disponueshëm duke filluar nga versioni PAN-OS 8.0.0. Në këtë shembuj përdoret versioni 8.0.16. Ky funksion është i ngjashëm me IP SLA në routerat Cisco. Në parametrin e rrugës statike defaulte konfigurimi dërgon paketa ping në një IP të caktuar nga një adresë burimi e caktuar. Në këtë rast, ndërfaqja ethernet1/1 bën ping në portin e paracaktuar çdo sekondë. Nëse nuk ka përgjigje për tre ping pas njëri-tjetrit, rruga konsiderohet e papunuar dhe hiqet nga tabela e routing-ut. Një rrugë e tillë konfigurohet në drejtim të ofruesit të dytë të internetit, por me një metrikë më të lartë (ai është rezervë). Pasi rruga e parë të hiqet nga tabela, firewalli do të fillojë të dërgojë trafik përmes rrugës së dytë — Fail-Over. Kur ofruesi i parë fillon të përgjigjet në ping, rruga e tij do të kthehet në tabelë dhe do të zëvendësojë të dytën për shkak të metrikes më të mirë — Fail-Back. Procesi Fail-Over zgjat disa sekonda në varësi të intervaleve të përcaktuara, por, në çdo rast, procesi nuk është i menjëhershëm, dhe gjatë kësaj kohe humbet trafik. Fail-Back ndryshe kalon pa humbje të trafikut. Ka mundësi ta bësh Fail-Over më të shpejtë, me anë të BFD, nëse ofruesi i internetit e ofron këtë mundësi. BFD përkrahja fillon nga modeli PA-3000 Series dhe VM-100. Si adresë për ping është më mirë të përcaktohet një adresë publike, që është gjithmonë e aksesueshme.
• Krijimi i një ndërfaqe tuneli
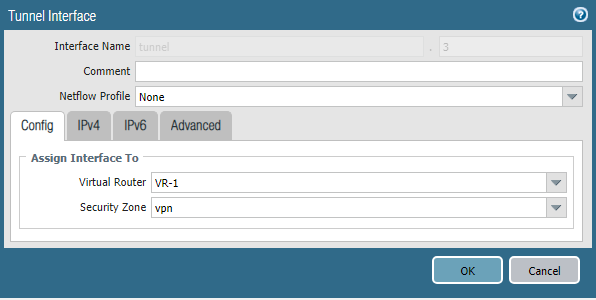
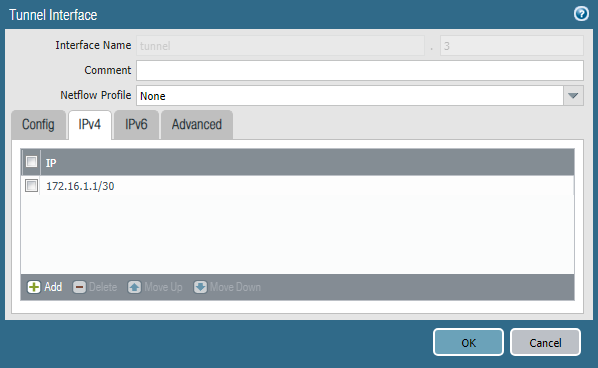
Trafiku brenda tunelit kalon përmes ndërfaqeve virtuale speciale. Në secilën prej tyre duhet të konfigurohet një IP nga rrjeti transit. Në këtë shembuj, për Tunnel-1 do të përdoret nënrrjeti 172.16.1.0/30, dhe për Tunnel-2 — nënrrjeti 172.16.2.0/30.
Ndërfaqja e tunelit krijohet në seksionin Network -> Interfaces -> TunnelDuhet të specifikoni një router virtual dhe një zonë sigurie, si dhe një adresë IP nga rrjeti përkatës të transportit. Numri i ndërfaqes mund të jetë çfarëdo.
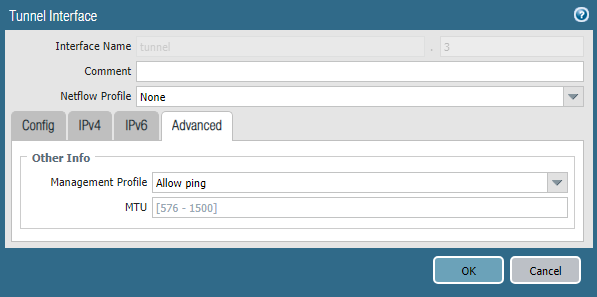
Në seksionin Të avancuara mund të caktohet Profili i Menaxhimit, i cili do të lejojë ping në këtë ndërfaqe, kjo mund të jetë e dobishme për testim.
• Konfigurimi i IKE Profile
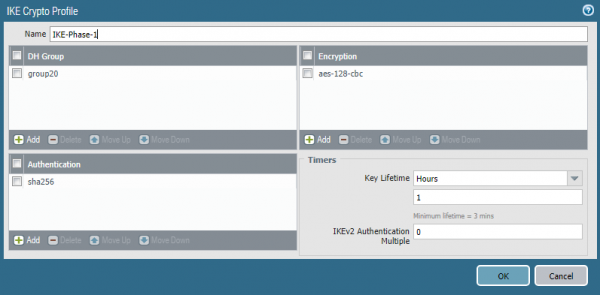
IKE Profile është përgjegjës për fazën e parë të krijimit të lidhjes VPN, këtu specifikohen parametrat e tunelit IKE Faza 1. Profili krijohet në seksionin Network -> Network Profiles -> IKE Crypto. Duhet të specifikoni algoritmin e enkriptimit, hash, grupin e Diffie-Hellman dhe kohën e jetës së çelësave. Në përgjithësi, sa më të komplikuar të jenë algoritmat, aq më keq është performanca, ata duhet të zgjidhen duke u bazuar në kërkesat specifike për sigurinë. Megjithatë, nuk rekomandohet kategorizikisht të përdoret grupi i Diffie-Hellman nën 14 për mbrojtjen e informacionit të rëndësishëm. Kjo ndodhi për shkak të dobësisë së protokollit, e cila mund të neutralizohet vetëm duke përdorur madhësinë e moduleve 2048 bit ose më lart, ose algoritmet e kriptografisë eliptike, të cilat përdoren në grupet 19, 20, 21, 24. Këto algoritme kanë performancë më të mirë krahasuar me kriptografinë tradicionale. . Dhe .
• Konfigurimi i IPSec Profile
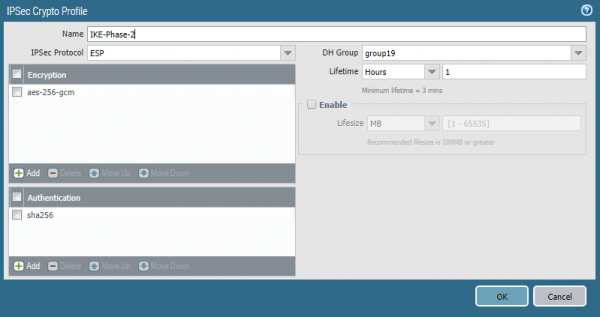
Faza e dytë e krijimit të lidhjes VPN — tuneli IPSec. Parametrat SA për të konfigurohen në Network -> Network Profiles -> IPSec Crypto Profile. Këtu duhet të specifikoni protokollin IPSec — AH ose ESP, si dhe parametrat SA — algoritmet e hash, enkriptimit, grupet e Diffie-Hellman dhe kohën e jetës së çelësave. Parametrat SA në IKE Crypto Profile dhe IPSec Crypto Profile mund të mos përputhen.
• Konfigurimi i IKE Gateway
IKE Gateway — është një objekt qëkatëson një router ose një firewall, me të cilin ndodhet tuneli VPN. Për çdo tunel duhet të krijohet një IKE Gateway. Në këtë rast, krijohen dy tunel, njëri përmes secilit ofrues të internetit. Specifikohet ndërfaqja përkatëse dalëse dhe adresa e saj IP, adresa IP e partnerit, dhe çelësi i përgjithshëm. Si një alternativë ndaj çelësit të përgjithshëm mund të përdoren certifikatat.
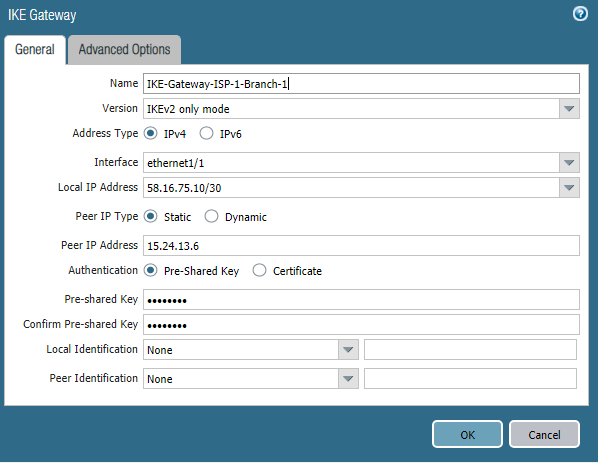
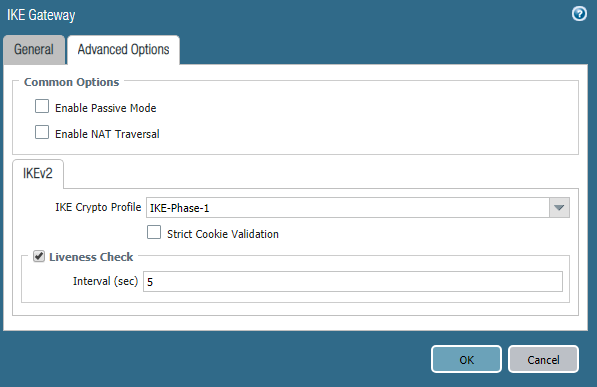
Këtu specifikohet profili i krijuar më parë IKE Crypto Profile. Parametrat e objektit të dytë IKE Gateway janë të ngjashëm, përveç adresave IP. Nëse firewall-i i Palo Alto Networks ndodhet pas një router NAT, atëherë duhet të aktivizohet mekanizmi Shkalla e NAT Traversal.
• Konfigurimi i Tunelit IPSec
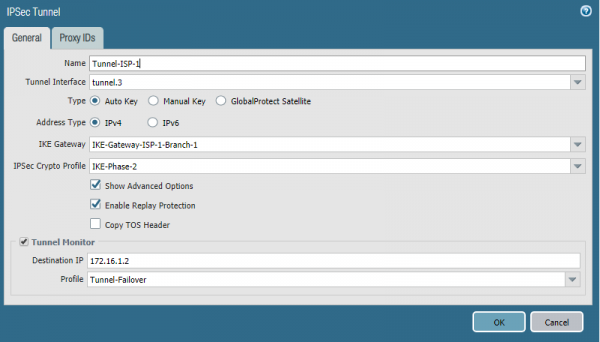
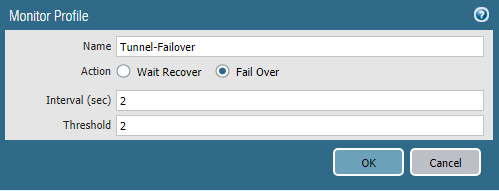
Tuneli IPSec — është një objekt, në të cilin specifikohen parametrat e tunelit IPSec, siç tregohet nga emri. Këtu duhet të specifikoni interfacinë e tunelit dhe objektet e krijuara më parë. IKE Gateway, Profili Crypto IPSec. Për të siguruar kalimin automatik të rrugëzim në tunelin rezervë, duhet të aktivizoni Monitori i Tunelit. Ky është një mekanizëm që kontrollon nëse bashkëbiseduesi është aktiv, nëpërmjet trafikut ICMP. Si adresë destinacioni duhet të specifikoni adresën IP të interfacinë të tunelit të bashkëbiseduesit me të cilin ndërtohet tuneli. Në profil specifikohen timerat dhe veprimi në rast të humbjes së lidhjes. Prisni të Rikthehet – pritet që lidhja të rikthehet, Shkeli i Dështimit — dërgoni trafikun përmes një rruge tjetër, nëse ka. Konfigurimi i tunelit të dytë është plotësisht i ngjashëm, specifikohet interfaci i dytë i tunelit dhe IKE Gateway.
• Konfigurimi i rrugëzimit
Në këtë shembull përdoret rrugëzim statik. Në firewall-in PA-1, përveç dy rrugeve default, duhet të specifikoni dy rrugë deri në subnet-in 10.10.10.0/24 në degë. Një rrugë përdor Tunnel-1, tjetra Tunnel-2. Rrugën përmes Tunnel-1 është kryesorja, pasi ka metrik më të vogël. Mekanizmi Path Monitoring nuk përdoret për këto rrugë. Për kalimin është përgjegjës Monitori i Tunelit.
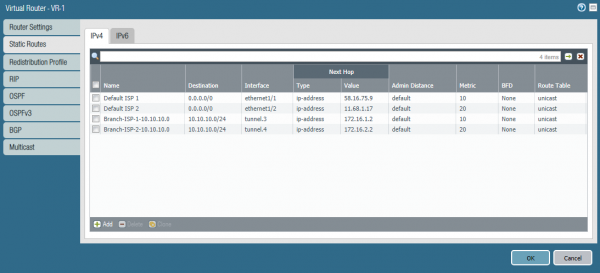
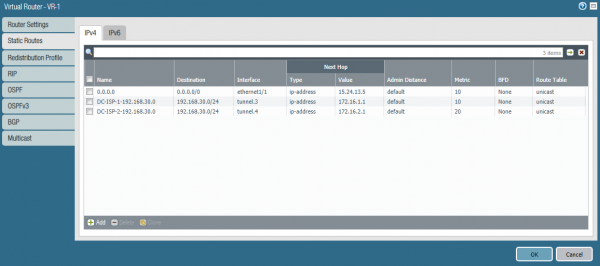
Rrugë të ngjashme për subnet-in 192.168.30.0/24 duhet të konfiguroni në PA-2.
• Konfigurimi i rregullave të rrjetit
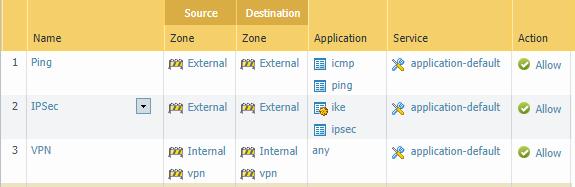
Për funksionimin e tunelit, nevojiten tre rregulla:
- Për funksionimin Monitori i Rrugës lejoni ICMP në interfacinë e jashtme.
- Për IPSec lejoni aplikacionet ike dhe ipsec në interfacinë e jashtme.
- Lejoni trafikun midis subneteve të brendshme dhe interfacinëve të tunelit.
Përfundim
Në këtë artikull shqyrtohet një variant i konfigurimit të lidhjes së besueshme të internetit dhe Site-to-Site VPN. Shpresojmë që informacioni ka qenë i dobishëm dhe lexuesi ka marrë një ide për teknologjitë e përdorura në Palo Alto Networks. Nëse keni pyetje për konfigurimin dhe dëshira për temat e artikujve të ardhshëm — shkruani ato në komentet, do të jemi të lumtur të përgjigjemi.
Burimi: habr.com
