

Përshëndetje të gjithëve!
E di, se di OpenVPN ka shumë konfigursione të bërë. Megjithatë, unë vetë u përballa me faktin se nuk ka informacion të sistematizuar mbi temën e titullit dhe vendosa të ndaj përvojën time, kryesisht me ata që nuk janë guru në administrimin e OpenVPN, por dëshirojnë të arrijnë një lidhje midis nëndegëve si site-to-site në NAS Synology. Njëherazi, do ta lë edhe për veten time një shënim për kujtim.
Kështu. Kam një NAS Synology DS918+ me paketën VPN Server, i konfigurur me OpenVPN dhe përdoruesit që mund të lidhen me серверin VPN. Nuk do të hyj në detaje të konfigurimit të serverit në ndërfaqen DSM (portali web i serverit NAS). Këto informata ndodhen në faqen e prodhuesit.
Problemi është se ndërfaqja DSM (në datën e publikimit versioni 6.2.3) ka një numër të kufizuar konfigurimesh për menaxhimin e serverit OpenVPN. Në rastin tonë, nevojitet një skemë lidhjeje midis site-ve, dmth. hostet e nëndegës së klientit VPN duhet të shohin hostet e nëndegës së serverit VPN dhe anasjelltas. Konfigurimet tipike të disponueshme në NAS, lejojnë të konfiguroni qasjen vetëm nga hostet e nëndegës së klientit VPN drejt hosteve të nëndegës së serverit VPN.
Për të konfigururar qasjen në nëndegët e klientëve VPN nga nëndega e serverit VPN, do të na nevojitet të hyjmë në NAS përmes SSH dhe të modifikojmë dosjen e konfigurimit të serverit OpenVPN manualisht.
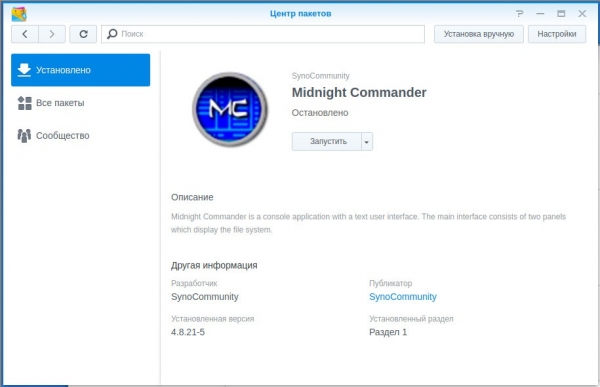
Për redaktimin e dosjeve në NAS përmes SSH, më pëlqen të përdor Midnight Commander. Për këtë, unë aktivizova burimin në Qendren e Paketave dhe instalova paketën Midnight Commander.
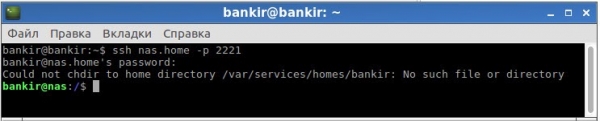
Hyni përmes SSH në NAS me një llogari administratori.
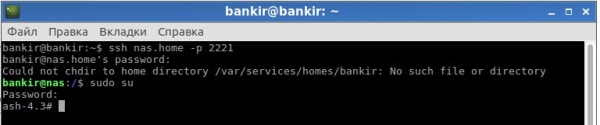
Shkruani sudo su dhe përsëri jepni fjalëkalimin e administratorit:
Shkruani komandën mc dhe nisi Midnight Commander:
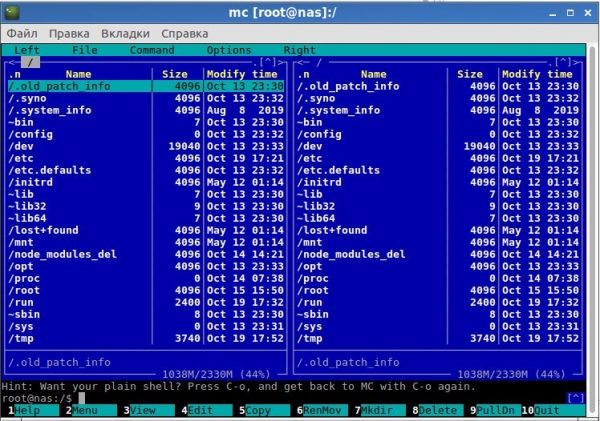
Më pas kaloni në katalogun /var/packages/VPNCenter/etc/openvpn/ dhe gjeni dosjen openvpn.conf:
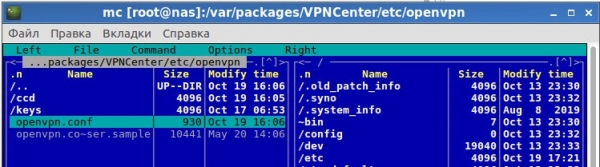
Sipas detyrës, na nevojitet të lidhim 2 nëndegë të largëta. Për këtë, krijojmë përmes DSM 2 llogari në NAS me të drejta të kufizuara për të gjitha shërbimet NAS dhe japim qasje vetëm për lidhjen VPN në konfigurimet e VPN Server. Për çdo klient, na nevojitet të konfiguroni një IP statike të caktuar nga serveri VPN dhe rutuese përmes kësaj IP-je të trafikut nga nëndega e serverit VPN në nëndegën e klientit VPN.
Të dhënat e origjinës:
Nëndega e serverit VPN: 192.168.1.0/24.
Grupi i adresave të serverit OpenVPN 10.8.0.0/24. Vetë serveri OpenVPN merr adresën 10.8.0.1.
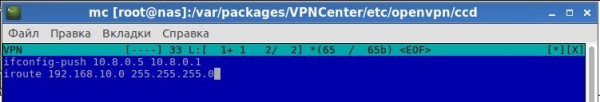
Nëndega e klientit VPN 1 (përdoruesi VPN): 192.168.10.0/24, duhet të marrë në serverin OpenVPN një adresë statike 10.8.0.5
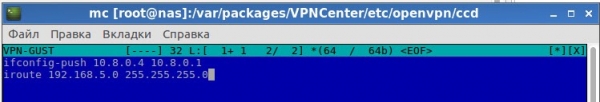
N subneti VPN e klientit 2 (përdoruesi VPN-GUST): 192.168.5.0/24, duhet të marrë një adresë statike 10.8.0.4 në serverin OpenVPN.
Në katalogun e konfigurimeve krijojmë një dosje ccd dhe prej saj krijojmë skedarët e konfigurimeve me emra përkatës me emrat e përdoruesve.
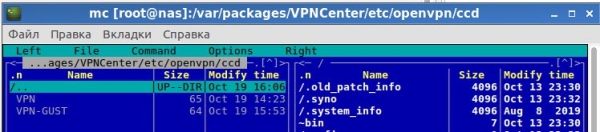
Për përdoruesin VPN në skedar shkruajmë cilësimet e mëposhtme:
Për përdoruesin VPN-GUST në skedar shkruajmë si më poshtë:
Tani duhet vetëm të konfiguroni serverin OpenVPN - të shtoni parametrin për të lexuar cilësimet e klientëve dhe të shtoni rruget mbi subnetet e klientëve:
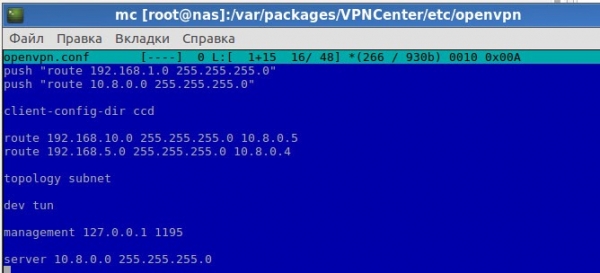
Në skrinshotin e dhënë, dy rreshtat e parë të konfigurimit vendosen përmes ndërfaqes DSM (vënia e shenjës në parametrin "Lejo klientët të kenë akses në rrjetin lokal të serverit" në cilësimet e serverit OpenVPN).
Rreshti client-config-dir ccd tregon që cilësimet e klientëve ndodhen në dosjen ccd.
Pastaj dy rreshta të cilësimeve shtojnë rruge mbi subnetet e klientëve përmes portave përkatëse OpenVPN.
Dhe në fund, për funksionim të saktë është e nevojshme të aplikoni topologjinë subnet.
Të gjitha cilësimet e tjera në skedarin nuk i prekim.
Pas shkruarjes së cilësimeve mos harroni të riaktivizoni shërbimin VPN Server në menaxherin e paketave. Në hostet ose portin për hostet, duhet të shkruani rruget mbi subnetet e klientëve përmes NAS.
Në rastin tim, porta për të gjitha hostet e subnetit, ku ndodhet NAS (IP-ja e tij 192.168.1.3), ishte routeri (192.168.1.1). Në këtë router kam shtuar në tabelën statike të rrugeve regjistrimet për rrjetet 192.168.5.0/24 dhe 192.168.10.0/24 drejtuar në portën 192.168.1.3 (NAS).
Mos harroni se me firewall aktiv në NAS, do të jetë e nevojshme ta konfiguroni atë po ashtu. Për më tepër, në anën e klientit mund të jetë aktivizuar një firewall, i cili gjithashtu do të duhet të konfiguroni.
P.S. Unë nuk jam profesionist në teknologjitë rrjetësore dhe veçanërisht në punën me OpenVPN, thjesht po ndaj përvojën time dhe publikoj cilësimet që kam bërë, duke lejuar të konfiguroj lidhjen ndërmjet subnetve në tipin site-to-site. Ndoshta ka edhe një konfigurim më të thjeshtë dhe/ose të saktë, do të jem vetëm i lumtur, nëse ndani përvojën tuaj në komentet.
Burimi: habr.com
