

Ne kemi përdorur pajisjet Huawei për një kohë të gjatë në . Kohët e fundit ne dhe gjatë shtimit të pajisjeve të reja, lindi ideja për të ndarë një checklist ose një mbledhje të cilësimeve bazë me shembuj.
Në rrjet ka shumë udhëzime të ngjashme për përdoruesit e pajisjeve Cisco. Megjithatë, për Huawei ka pak artikuj të tillë dhe ndonjëherë është e nevojshme të kërkosh informacion në dokumentacion ose të mbledhësh nga disa artikuj. Shpresojmë se do të jetë e dobishme, le të fillojmë!
Në këtë artikull do të përshkruajmë pikat e mëposhtme:
Koneksioni i parë
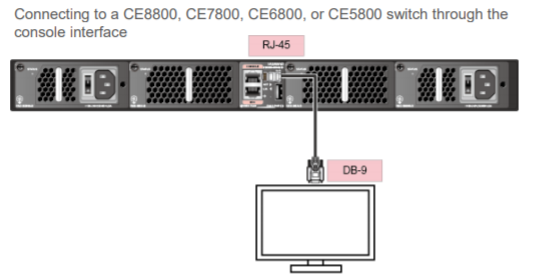 Koneksioni me switch-in përmes ndërfaqes së konsolës
Sipas parazgjedhjes, switch-at Huawei vijnë pa konfigurime paraprake. Pa një skedar konfigurimi në kujtesën e switch-it, kur ndizet, aktivizohet protokolli ZTP (Zero Touch Provisioning). Nuk do ta përshkruajmë këtë mekanizëm në detaje, vetëm do të theksojmë se është i përshtatshëm për punën me numër të madh pajisjesh ose për të kryer konfigurimin nga distanca. Një përmbledhje të ZTP .
Për konfigurimin fillestar pa përdorur ZTP është e nevojshme një koneksion me konsolën.
Parametrat e lidhjes (plotësisht standarde)
Shpejtësia e transmetimit: 9600
Biti i të dhënave (B): 8
Biti i paritetit: Asnjë
Biti i ndalimit (S): 1
Mënyra e kontrollit të fluksit: Asnjë
Pas lidhjes do të shihni një kërkesë për të vendosur një fjalëkalim për lidhjen e konsolës.
Vendosni një fjalëkalim për lidhjen e konsolës
Një fjalëkalim fillestar është i nevojshëm për hyrjen e parë përmes konsolës.
Vazhdoni të vendosni atë? [Y/N]: y
Vendosni një fjalëkalim dhe mbajeni të sigurt!
Në të kundërt, nuk do të jeni në gjendje të hyni përmes konsolës.
Ju lutemi konfiguroni fjalëkalimin e hyrjes (8-16)
Shkruani fjalëkalimin:
Konfirmoni fjalëkalimin:
Thjesht vendosni fjalëkalimin, konfirmoni atë dhe është gati! Të ndryshoni fjalëkalimin dhe parametrat e tjerë të autentikimit në portin e konsolës mund të bëhet më vonë me komandat e mëposhtme:
Shembulli i ndryshimit të fjalëkalimit
<HUAWEI> system-view
[~HUAWEI] user-interface console 0
[~HUAWEI-ui-console0] authentication-mode password
[~HUAWEI-ui-console0] set authentication password cipher <пароль>
[*HUAWEI-ui-console0] commit
Konfigurimi i stekimit (iStack)
Pasi merrni qアクセスo në switch-e, nëse është e nevojshme mund të konfiguroni stekun. Për të bashkuar disa switch-e në një pajisje logjike, në Huawei CE përdoret teknologjia iStack. Topologjia e stekut është rrethore, dmth. për çdo switch rekomandohet të përdoren minimum 2 porte. Numri i portëve varet nga shpejtësia e dëshiruar e ndërveprimit të switch-eve në stek.
Është e rekomandueshme gjatë stekimit të përfshihen uplinks, shpejtësia e të cilave zakonisht është më e lartë se ajo e portëve për lidhjen e pajisjeve përfundimtare. Kështu, mund të arrihet një kapacitet më i lartë duke përdorur një numër më të vogël portesh. Gjithashtu, për shumicën e modelevë ka kufizime në përdorimin e porteve gigabit për stekimin. Rekomandohet të përdoren të paktën porte 10G.
Ka dy variante konfigurimi, të cilat paksa dallojnë në rendin e hapave:
Konfigurimi paraprak i switch-eve dhe më pas lidhja e tyre fizike.
Së pari instalimi dhe lidhja e switch-eve me njëri-tjetrin, pastaj konfigurimi i tyre për të punuar në stek.
Rendi i veprimeve për këto variante duket si më poshtë:
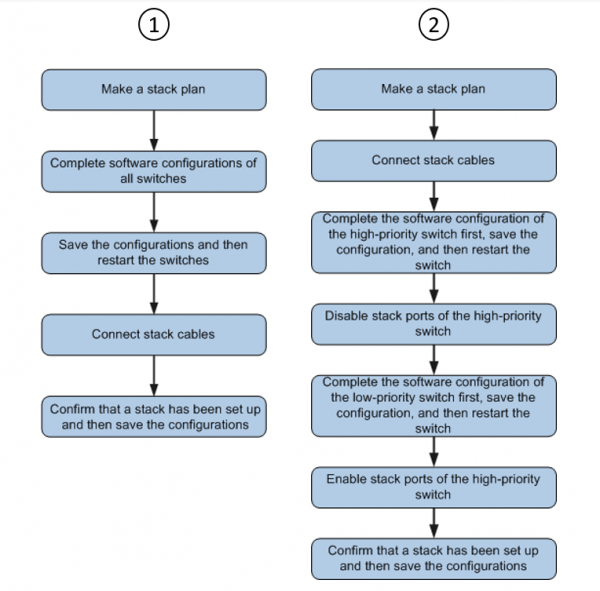 Rendi i veprimeve për dy variantet e stekimit të switch-eve
Të shqyrtojmë variantin e dytë (më të gjatë) të konfigurimit të stekut. Për këtë nevojitet të kryhen hapat e mëposhtëm:
Planifikojmë punimet duke pasur parasysh pushimin e mundshëm. Hartojmë rendin e veprimeve.
Kryejmë montimin dhe lidhjen kabllore të switch-eve.
Konfigurojmë parametrat bazë të stekut për switch-in master:
[~HUAWEI] stack
3.1. Konfigurojmë parametrat që na nevojiten
#
stack member 1 renumber X — ku X është ID e re e switch-it në stek. Në mënyrë默认, ID = 1
dhe për switch-in master mund ta lëmë ID-në si default.
#
stack member 1 priority 150 — caktojmë prioritetin. Switch-i me prioritetin më të lartë do të emërohet si master-switch i stekut. Vlera e prioritetit
në mënyrë默认: 100.
stack member { member-id | all } domain
#
— cakto Domain ID për stekun. Në mënyrë默认, domain ID nuk është caktuar.
sysname SwitchA
#
Shembulli:
<HUAWEI> system-view
[~HUAWEI] HUAWEI]
[[~SwitchA] commit
stack [~SwitchA-stack]
SwitchA-stack] stack member 1 priority 150
[stack member 1 domain 10 SwitchA]
[stack member 1 domain 10 quit
[3.2 Konfigurojmë ndërfaqen e portës së stekimit (shembull) commit
interface stack-port 1/1
stack SwitchA-Stack-Port1/1]
[port member-group interface 10ge 1/0/1 to 1/0/4 Warning: Pasi të përfundojë konfigurimi,
1. Ndërfaqja(t) (10GE1/0/1-1/0/4) do të konvertohen në mënyrën stek dhe do të konfigurohen me
1. Ndërfaqja(e) (10GE1/0/1-1/0/4) do të konvertohet në modin stack dhe do të konfigurohet me
port crc-statistics trigger error-down command nëse konfigurimi nuk ekziston.
2. Interface-t mund të shkojnë në Error-Down (crc-statistics) sepse nuk ka konfigurim shutdown në interface. Të vazhdojmë? [Y/N]: y
[port member-group interface 10ge 1/0/1 to 1/0/4 commit
[~SwitchA-Stack-Port1/1] return
Më poshtë, duhet të ruajmë konfigurimin dhe të ristartojmë switch-in:
<SwitchA> ruaj
Paralajmërim: Konfigurimi aktual do të shkruhet në pajisje. Të vazhdojmë? [Y/N]: y
<SwitchA> reboot
Paralajmërim: Sistemi do të ristartohet. Të vazhdojmë? [Y/N]: y
4. Çmendim portet për stackimin në switch-in master (shembuj)
stack SwitchA-Stack-Port1/1]
[*SwitchA-Stack-Port1/1] ndalo
[*SwitchA-Stack-Port1/1] commit
5. Konfigurojmë switch-in e dytë në stack në përputhje me të parin:
<HUAWEI> system-view
[*HUAWEI] sysname SwitchB
[*HUAWEI] commit
[~SwitchB] [~SwitchA-stack]
[~SwitchB-stack] stack member 1 priority 120
[*SwitchB-stack] SwitchA]
[*SwitchB-stack] stack member 1 renumber 2 inherit-config
Paralajmërim: Konfigurimi i stack-ut të anëtarit ID 1 do të trashëgohet te anëtari ID 2
pas rikthimit të pajisjes. Të vazhdojmë? [Y/N]: y
[*SwitchB-stack] quit
[*SwitchB] commit
Konfigurojmë portet për stackim. Vini re se megjithëse është dhënë komanda “stack member 1 renumber 2 inherit-config”, member-id në konfigurim përdoret me vlerën “1” për SwitchB.
Kjo ndodh sepse member-id i switch-it do të ndryshohet pas ristartimit dhe deri atëherë switch-i ende ka member-id që i korrespondon 1. Parametri “inherit-config” është pikërisht ai që nevojitet për të ruajtur të gjitha konfigurimet e stack-ut pas rikthimit të switch-it për anëtarin 2, i cili do të jetë switch-i, pasi ID i tij i anëtarit u ndryshua nga 1 në 2.
[~SwitchB] SwitchA-Stack-Port1/1]
[*SwitchB-Stack-Port1/1] Warning: Pasi të përfundojë konfigurimi,
1. Ndërfaqja(t) (10GE1/0/1-1/0/4) do të konvertohen në mënyrën stek dhe do të konfigurohen me
1. Interface-t (10GE1/0/1-1/0/4) do të konvertohen në modin stack
dhe do të konfigurohen me port crc-statistics trigger error-down command nëse konfigurimi nuk
ekziston.
2. Interface-t mund të shkojnë në Error-Down (crc-statistics) sepse nuk ka konfigurim shutdown në
interface.
Të vazhdojmë? [Y/N]: y
[*SwitchB-Stack-Port1/1] commit
[~SwitchB-Stack-Port1/1] return
Rikthejmë SwitchB
<SwitchB> ruaj
Paralajmërim: Konfigurimi aktual do të shkruhet në pajisje. Të vazhdojmë? [Y/N]: y
<SwitchB> reboot
Paralajmërim: Sistemi do të ristartohet. Të vazhdojmë? [Y/N]: y
6. Aktivizojmë portet e stackimit në switch-in master. Është e rëndësishme të aktivizojmë portet para se të përfundojë rikthimi i switch-it B, sepse nëse i aktivizojmë pas, switch-i B rikthehet përsëri.
stack SwitchA-Stack-Port1/1]
[~SwitchA-Stack-Port1/1] undo shutdown
[*SwitchA-Stack-Port1/1] commit
[~SwitchA-Stack-Port1/1] return
7. Kontrollojmë funksionimin e stack-ut me komandën “display stack”
Shembulli i daljes së komandës pas konfigurimit të saktë
<SwitchA> display stack
———————————————————————————
MemberID Rol MAC Priority DeviceType Description
———————————————————————————
+1 Master 0004-9f31-d520 150 CE6850-48T4Q-EI
2 Standby 0004-9f62-1f40 120 CE6850-48T4Q-EI
———————————————————————————
+ tregon pajisjen ku ndodhet interfejsi i aktivizuar i menaxhimit.
8. Ruajmë konfigurimin e stack-ut me komandën “ruaj”. Konfigurimi përfundon.
dhe mund të shihet gjithashtu në faqen e internetit të Huawei.
Konfigurimi i aksesit
Më parë punuam përmes lidhjes konsol. Tani, duhet të lidhemi me switch-in tonë (stakun) përmes rrjetit. Për këtë, i nevojitet një interface (një ose më shumë) me adresë IP. Zakonisht, adresa për switch-in caktohet në interface-in në VLAN-in e rrjetit të menaxhimit ose në një port të veçantë menaxhimi. Por, natyrisht, gjithçka varet nga topologjia e lidhjes dhe funksioni i caktuar i switch-it.
Shembuj i caktimit të adresës për interface-in VLAN 1:
[~HUAWEI] interface vlan 1
[~HUAWEI-Vlanif1] ip address 10.10.10.1 255.255.255.0
[~HUAWEI-Vlanif1] commit
Fillimisht, mund të krijoni në mënyrë eksplicite një VLAN dhe t'i caktoni një emër, për shembull:
[~Switch] vlan 1
[*Switch-vlan1] name TEST_VLAN (emri i VLAN-it është një element tërësor i zgjedhjes)
Ka një këshillë të vogël për emërimin — shkruani emrat e strukturave logjike me letra të mëdha (ACL, Route-map, ndonjëherë emrat e VLAN-eve), në mënyrë që të jetë më e lehtë t'i gjeni ata në skedarin e konfigurimit. Mund ta merrni "në armë" 😉
Pra, kemi VLAN, tani "e lidhim" atë në ndonjë port. Për variantin e përshkruar në shembull, nuk është e nevojshme, pasi të gjithë portet e switch-it janë ndryshe në VLAN 1. Nëse duam të caktojmë një port në një VLAN tjetër, përdorim komandat përkatëse:
Caktimi i portit në modin access:
[~Switch] interface 25GE 1/0/20
[~Switch-25GE1/0/20] port link-type access
[~Switch-25GE1/0/20] port access vlan 10
[~Switch-25GE1/0/20] commit
Caktimi i portit në modin trunk:
[~Switch] interface 25GE 1/0/20
[~Switch-25GE1/0/20] port link-type trunk
[~Switch-25GE1/0/20] port trunk pvid vlan 10 — caktoni VLAN-in native (frejmat në këtë VLAN nuk do të kenë etiketë në titullin)
[~Switch-25GE1/0/20] port trunk allow-pass vlan 1 to 20 — lejojmë vetëm VLAN-et me etiketë nga 1 deri në 20 (për shembull)
[~Switch-25GE1/0/20] commit
Kemi përfunduar me caktimin e interface-ve. Tani kalojmë në konfigurimin e SSH.
Do të japim vetëm setin e nevojshëm të komandave:
Caktojmë emrin e switch-it
<HUAWEI> system-view
[~HUAWEI] sysname SSH Server
[*HUAWEI] commit
Gjenerojmë çelësat
[~SSH Server] rsa local-key-pair create //Generate the local RSA host and server key pairs.
Emri i çelësit do të jetë: SSH Server_Host
Shtrirja e madhësisë së çelësit publik është (512 ~ 2048).
VËREJTJE: Gjenerimi i çiftit të çelësave do të zgjasë pak.
Input the bits in the modulus [default = 2048] : 2048
[*SSH Server] commit
Caktojmë interface-in VTY
[~SSH Server] user-interface vty 0 4
[~SSH Server-ui-vty0-4] authentication-mode aaa
[SSH Server-ui-vty0-4] user privilege level 3
[SSH Server-ui-vty0-4] protocol inbound ssh
[*SSH Server-ui-vty0-4] quit
Krijojmë një përdorues lokal "client001" dhe caktomë autentifikimin me fjalëkalim
[[SSH Server] aaa
[[SSH Server-aaa] local-user client001 password irreversible-cipher
[[SSH Server-aaa] local-user client001 level 3
[[SSH Server-aaa] local-user client001 service-type ssh
[[SSH Server-aaa] quit
[[SSH Server] ssh user client001 authentication-type password
Aktivizojmë shërbimin SSH në switch
[~SSH Server] stelnet server enable
[*SSH Server] commit
Prekja përfundimtare: caktojmë service-type për përdoruesin client001
[~SSH Server] ssh user client001 service-type stelnet
[*SSH Server] commit
Konfigurimi përfundoi. Nëse keni bërë gjithçka siç duhet, mund të lidheni me switch-in përmes rrjetit lokal dhe të vazhdoni punën.
Më shumë detaje mbi konfigurimin e SSH mund të gjeni në dokumentacionin e Huawei — dhe .
Konfigurimi i parametrave të bazës së sistemit
Në këtë bllok do të shqyrtojmë një numër të vogël të komandave të ndryshme për konfigurimin e mundësive më të popullshme.
1. Konfigurimi i kohës së sistemit dhe sinkronizimi i saj përmes NTP.
Për të konfiguroni kohën lokalë në switch, mund të përdorni komandat e mëposhtme:
clock timezone <time-zone-name> { add | minus } <offset>
clock datetime [ utc ] HH:MM:SS YYYY-MM-DD
Shembull konfigurimi i kohës lokalë
clock timezone MSK add 03:00:00
clock datetime 10:10:00 2020-10-08
Për të sinkronizuar kohën përmes NTP me serverin, futni komandën e mëposhtme:
ntp unicast-server [ version number | authentication-keyid key-id | source-interface interface-type
Shembull komande për sinkronizimin e kohës përmes NTP
ntp unicast-server 88.212.196.95
commit
2. Për të punuar me switch-in, ndonjëherë është e nevojshme të konfiguroni të paktën një rrugë — rruga default ose default route. Për të krijuar rrugët përdoret komandën e mëposhtme:
ip route-static ip-address { mask | mask-length } { nexthop-address | interface-type interface-number [ nexthop-address ] }
Shembull komande për krijimin e rrugëve:
system-view
ip route-static 0.0.0.0 0.0.0.0 192.168.0.1
commit
3. Konfigurimi i modit të punës së protokollit Spanning-Tree.
Për përdorimin e saktë të switch-it të ri në një rrjet ekzistues, është e rëndësishme të kushtohet vëmendje zgjedhjes së modit të punës së STP. Gjithashtu, është mirë ta konfiguroni menjëherë atë. Nuk do të qëndrojmë shumë këtu, pasi tema është mjaft e gjerë. Do të përshkruajmë vetëm modet e punës së protokollit:
stp mode { stp | rstp | mstp | vbst } — në këtë komandë zgjedhim modin e nevojshëm. Moti default: MSTP. Ai është gjithashtu mod i rekomanduar për punën në switch-et Huawei. Ka përputhshmëri prapasektoriale me RSTP.
Shembulli
system-view
stp mode mstp
commit
4. Shembull konfigurimi i portit të switch-it për lidhjen e pajisjeve përfundimtare.
Të shqyrtojmë shembullin e konfigurimit të portit akses për trajtimin e trafikut në VLAN10
[SW] interface 10ge 1/0/3
[SW-10GE1/0/3] port link-type access
[SW-10GE1/0/3] port default vlan 10
[SW-10GE1/0/3] stp edged-port enable
[*SW-10GE1/0/3] quit
Kushtoni vëmendje komandës “stp edged-port enable” — ajo lejon të përshpejtoni procesin e kalimit të portit në gjendjen forwarding. Megjithatë, nuk duhet ta përdorni këtë komandë në portet ku janë lidhur switch-e të tjera.
Gjithashtu, mund të jetë e dobishme komanda “stp bpdu-filter enable”.
5. Shembull konfigurimi i Port-Channel në modin LACP për lidhjen me switch-e të tjerë ose servera.
Shembulli
[SW] interface eth-trunk 1
[SW-Eth-Trunk1] port link-type trunk
[SW-Eth-Trunk1] port trunk lejo-pas vlan 10
[SW-Eth-Trunk1] modi lacp-static (ose mund të përdoret lacp-dinamik)
[SW-Eth-Trunk1] quit
[SW] interface 10ge 1/0/1
[SW-10GE1/0/1] eth-Trunk 1
[SW-10GE1/0/1] quit
[SW] interface 10ge 1/0/2
[SW-10GE1/0/2] eth-Trunk 1
[*SW-10GE1/0/2] quit
Mos harro “commit” dhe pastaj vazhdojmë me interfacin eth-trunk 1.
Të kontrollosh gjendjen e lidhjes së agreguar mund të përdoret komanda “display eth-trunk”.
Ne përshkruam momentet kryesore të konfigurimit të switch-ve Huawei. Sigurisht, mund të zhytet edhe më thellë në temë dhe disa aspekte nuk janë përshkruar, por përpiqeshim të tregojmë ato kryesore, komandat më të kërkuara për konfigurimin fillestar.
Shpresojmë që ky “manual” t'ju ndihmojë të konfiguroni switch-at pak më shpejt.
Gjithashtu do të ishte e shkëlqyer, nëse në komentet do të shkruani komanda që, sipas mendimit tuaj, mungojnë në artikull, por gjithashtu mund të lehtësojnë konfigurimin e switch-ve. Për më tepër, si gjithmonë, do të jemi të lumtur të përgjigjemi në pyetjet tuaja.
Burimi: habr.com
