

Ne kemi zhvilluar DevOps sa kemi mundur. Ishim 8 persona, dhe Vasja ishte më i shkëlqyeri për Windows. Papritmas Vasja iku, dhe unë mora një sfidë për të nxjerrë në pah një projekt të ri që ofron zhvillim për Windows. Kur hodha në tryezë të gjithë grackën e zhvillimit për Windows, e kuptova se situata ishte e dhimbshme...
Kështu fillon historia Aleksandër Sinçinov në . Kur eksperti kryesor i Windows u largua nga kompania, Aleksandri u pyet se çfarë të bënte tani. Të kalonte në Linux, sigurisht! Aleksandri do të tregojë se si arriti të krijonte një precedent dhe të transferonte një pjesë të zhvillimit për Windows në Linux, duke ilustruar me një projekt të realizuar për 100,000 përdorues të fundit.
Si të dërgosh lehtësisht dhe në mënyrë pa stres projektin në RPM, duke përdorur TFS, Puppet, Linux .NET core? Si të mbash versionimin e DB të projektit, kur zhvilluesit e parë dëgjojnë fjalët Postgres dhe Flyway, dhe data e fundit është nesër? Si të integrosh me Docker? Si të motivojnë zhvilluesit .NET të braktisin Windows-in dhe smoothies për Puppet dhe Linux? Si të zgjidhësh konflikte ideologjike, kur nuk ke as forcë, as dëshirë dhe as burime për të mbështetur Windows në prodhim? Për këtë, si dhe për Web Deploy, testimin, CI, praktikat e përdorimit të TFS në projektet ekzistuese, dhe natyrisht, për këmbët e thyera dhe zgjidhjet që funksionojnë, në transkriptin e fjalimit të Aleksandrit.
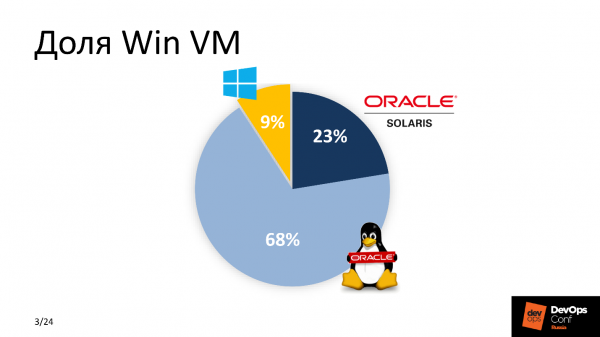
Pra, Vasja iku, detyra është në duar të mia, zhvilluesit presin me kazma me padurim. Kur e kuptova përfundimisht se Vasja nuk do të kthehej, fillova punën. Së pari vlerësova përqindjen e Win VM në paradin tonë. Numri nuk ishte në favor të Windows.
Duke qenë se ne po zhvillojmë aktivisht DevOps, e kuptova se duhej të ndryshonim qasjen për lansimin e aplikacionit të ri. Zgjidhja ishte një - sa më shumë që ishte e mundur, të kalonim gjithçka në Linux. Google më ndihmoi - në atë kohë, .Net ishte tashmë portuar në Linux, dhe e kuptova se kjo ishte zgjidhja!
Pse .NET core me Linux?
Për këtë kishte disa arsye. Ndërmjet "të paguash" dhe "të mos paguash" shumica do të zgjedhin të dytën - si unë. Licenca për MSDB kushton rreth 1,000 $, mbështetje e parkut të makinave virtuale Windows arrin qindra dollarë. Për një kompani të madhe, këto janë shpenzime të mëdha. Prandaj kursimi — është arsyeja e parë. Nuk është më e rëndësishmja, por është një nga më të rëndësishmet.
Makinat virtuale Windows ndjekin më shumë burime se vëllezërit e tyre nga Linux - janë më të rheavy. Duke marrë parasysh shkallën e madhe të kompanisë, ne zgjodhëm Linux.
Sistemi thjesht integrohet në CI-në ekzistuese. Ne e shohim veten si DevOps progresiv, përdorim Bamboo, Jenkins dhe GitLab CI, prandaj pjesa më e madhe funksionon në Linux.
Arsyeja e fundit është shoqërimi i lehtë. Na nevojitej të ulte pragun e hyrjes për "shoqëruesit" - djemtë që kuptojnë pjesën teknike, sigurojnë vazhdimësinë dhe mbështesin shërbimet nga niveli i dytë. Ata tashmë ishin të njohur me stakun Linux, prandaj ishte shumë më e lehtë për ta të kuptonin produktin e ri, ta mbanin dhe ta shoqëronin, sesa të shpenzonin burime të tjera për të kuptuar funksionalitetin e ngjashëm të softuerit për platformën Windows.
Kërkesat
E para dhe më e rëndësishmja është lehtësia e zgjidhjes së re për zhvilluesit. Jo të gjithë prej tyre ishin të gatshëm për ndryshime, veçanërisht pas fjalës Linux. Zhvilluesit duan Visual Studio të tyren, TFS me teste automatike për ndërtimet dhe smuzi. Si ndodh shpërndarja në prodhim - nuk është e rëndësishme për ta. Prandaj vendosëm të mos ndryshonim procesin e zakonshëm dhe të lëmë gjithçka pa ndryshime për zhvillimin Windows.
Projekti i ri duhet të integrohet në CI-në ekzistuese. Railsat ishin tashmë atje dhe e gjithë puna duhej të kryhej duke marrë parasysh parametrat e sistemit të menaxhimit të konfigurimit, standardet e pranueshme të shpërndarjes dhe sistemet e monitorimit.
Thjeshtësia në mbështetje dhe operim, si kusht për pragun minimal të hyrjes për të gjithë pjesëmarrësit e rinj nga departamente të ndryshme dhe departamenti i mbështetjes.
Afati është - dje.
Grupi i zhvillimit Windows
Me çfarë ka punuar ekipi Windows?
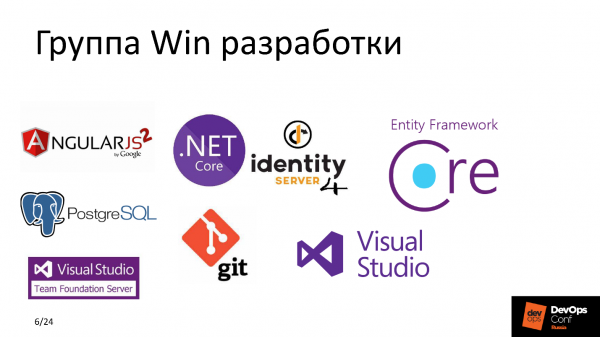
Tani mund të them me siguri se IdentityServer4 është një alternativë e shkëlqyer falas për ADFS me mundësi të ngjashme, ose që Entity Framework Core është një parajsë për zhvilluesin, ku mund të shkruajë kërkesa në DB në termat e OOP pa u shqetësuar për shkruajtjen e skripteve SQL. Por atëherë, gjatë diskutimit të planit të veprimit, e shikoja këtë Stak si shkrim të vjetër, duke njohur vetëm PostgreSQL dhe Git.
Në atë kohë, ne aktivisht përdornim Puppet si sistem menaxhimi të konfiguracionit. Në shumicën e projekteve tona përdorim GitLab CI, Elastic, balancojmë shërbimet me ngarkesa të larta me ndihmën e HAProxy, monitorojmë gjithçka me ndihmën e Zabbix, lidhjeve Nëse tashmë e dini se çfarë është analiza e grupeve dhe se si ta bëni në SQL, kaloni menjëherë në seksionin e fundit. dhe Prometheus, Jaeger, dhe e gjithë kjo funksionon në harduerin HP c ESXi në VMware. Të gjithë e njohin - klasika e zhanrit.
Le të shohim dhe të përpiqemi të kuptojmë se çfarë ndodhi para se të nisim këto përzierje.
Çfarë ndodhi
TFS është një sistem mjaft i fuqishëm, i cili jo vetëm që dërgon kodin nga zhvilluesi në makinerinë përfundimtare të prodhimit, por gjithashtu ka një paketë për një integrim shumë fleksibël me shërbime të ndryshme – për të siguruar CI në nivelin multi-platformë.
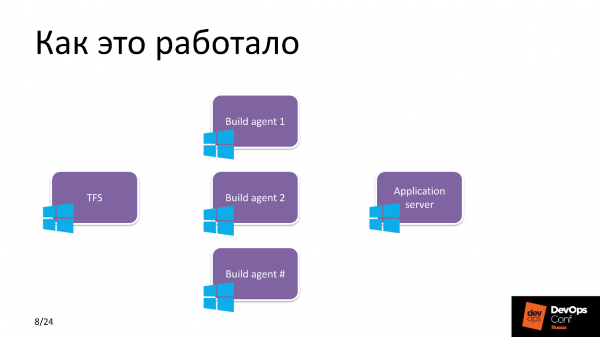
Një herë, kishte vetëm dritare të pafundme. TFS përdorte disa agjentë Build, mbi të cilët grumbulloheshin shumë projekte. Në çdo agjent kishte 3-4 punëtorë për të bërë paralelizmin e detyrave dhe për të optimizuar procesin. Më pas, sipas planeve të lëshimit, TFS dorëzonte një Build të sapogatuar në serverin e aplikacioneve Windows.
Çfarë donim të arrinim
Për dërgimin dhe zhvillimin përdorim TFS, ndërsa aplikacionin e aktivizojmë në serverin e aplikacioneve Linux, dhe ndërmjet tyre ndodhin disa magji. Ky Magic Box është thelbi i punës së ardhshme. Para se ta ndajmë atë në pjesë, do të bëj një hap mënjanë dhe do të them dy fjalë mbi aplikacionin.
Projekti
Aplikacioni ofron funksionalitet për operimin e kartave të parapaguara.
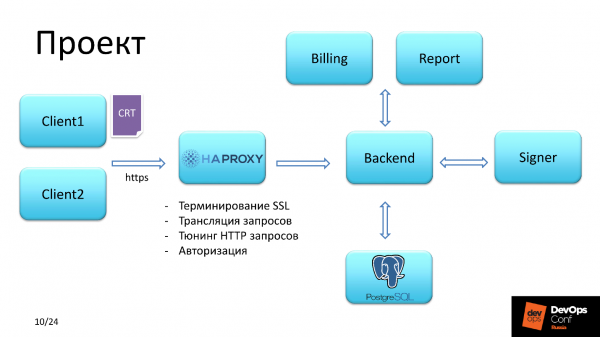
Client
Ekzistuan dy lloje përdoruesish. First kishte akses duke u autorizuar me një certifikatë SSL SHA-2. Të të dytë kishte akses me emrin e përdoruesit dhe fjalëkalimin.
HAProxy
Më pas, kërkesa e klientit shkonte në HAProxy, i cili zgjidhte detyrat e mëposhtme:
- autorizimi fillestar;
- terminimi SSL;
- tuning i kërkesave HTTP;
- transmetimi i kërkesave.
Verifikimi i certifikatës së klientit bëhej nëpërmjet zinxhirit. Ne authority dhe mund ta lejojmë një gjë të tillë, pasi ne vetë lëshojmë certifikata për klientët e shërbimit.
Kujdes mbi pikën e tretë, do të kthehemi tek ajo më vonë.
Backend
Backend-in planifikonim ta bëmë në Linux. Backend-i bashkëvepronte me DB, ngarkonte listën e nevojshme të privilegjeve dhe më pas, në përputhje me privilegjet e përdoruesit të autorizuar, jepte akses për nënshkrimin e dokumenteve financiare dhe dërgimin e tyre për ekzekutim, ose gjenerimin e ndonjë raporti.
Kursimi me HAProxy
Përveç dy konteksteve, me të cilët ecin çdo klient, ekzistonte edhe konteksti identity. IdentityServer4 që pikërisht lejon autorizimin, është një alternativë falas dhe e fuqishme për ADFS — Shërbimet e Federatës së Drejtorisë Aktivitetit.
Kërkesa në identity përpunoheshin në disa hapa. Hapi i parë – klient shkonte në backend, i cili shkëmbeu të dhëna me këtë server dhe kontrolloi për praninë e tokenit për klientin. Nëse nuk e gjente - kërkesa kthehej mbrapsht në kontekstin nga i cili erdhi, por tashmë me një ridrejtim, dhe me ridrejtim shkonte te identity.
Hapi i dytë - kërkesa shkonte në faqen e autorizimit në IdentityServer, ku klienti regjistrohej, dhe në bazën e të dhënave të IdentityServer shfaqej ai tokeni i shumëpritur.
Hapi i tretë - klienti ridirektohej mbrapsht në kontekstin nga i cili erdhi.
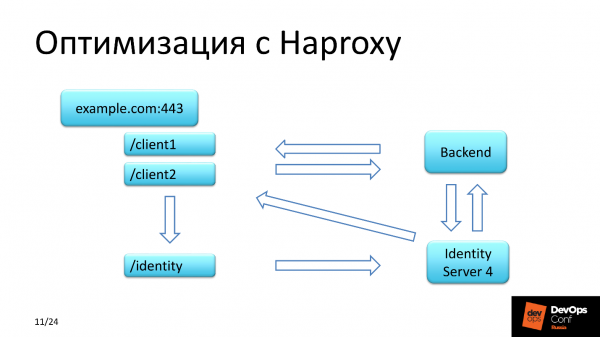
IdentityServer4 ka një veçori: përgjigjja në kërkesën e kthimit e kthen nëpërmjet HTTP. Pavarësisht se si u përpoqa me konfigurimin e serverit, pavarësisht se sa përmenda dokumentacionin, çdo herë merrnim kërkesën fillestare të klientit me URL, e cila erdhi përmes HTTPS, ndërsa IdentityServer ktheu të njëjtin kontekst, por me HTTP. Ishim të shokuar! Dhe e kaluam gjithë këtë përmes kontekstit të identitetit te HAProxy, dhe në header-at dh obliged më modifikuar protokollin HTTP në HTTPS.
Cila është përmirësimi dhe ku kursyem?
Kursyem para, duke përdorur një zgjidhje falas për autorizimin e grupit të përdoruesve, burimet, pasi nuk e nxorrëm IdentityServer4 si një nod të veçantë në një segment të veçantë, por e përdorëm atë në përputhje me backend-in në të njëjtin server ku funksionon backend-i i aplikacionit.
Si duhet të punojë
Pra, siç e premtova - Magic Box. Tani e kuptojmë se sigurisht po i afrohemi Linux-it. Le të formulojmë detyrat specifike që kërkonin zgjidhje.
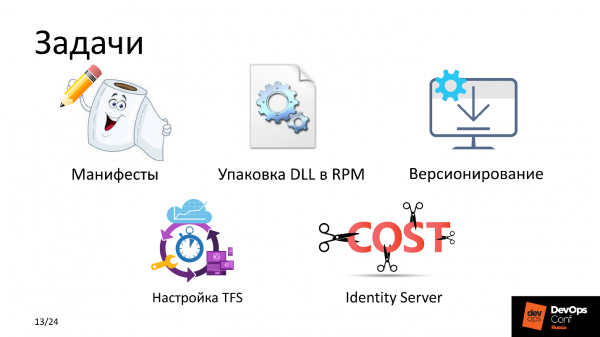
Manifestet Puppet. Për të shpërndarë dhe menaxhuar konfigurimin e shërbimit dhe aplikacionit, duhej të shkruhen receta të shkëlqyera. Rul me laps tregon qartë se sa shpejt dhe cilësisht u realizua kjo.
Metoda e shpërndarjes. Standardi është RPM. Të gjithë e dinë se në Linux nuk ka si të ndodhi pa të, por projekti vetë pas ndërtimit përbënte një grup DLL-skedash ekzekutiv. Ishin rreth 150; projekti është mjaft i rëndë. Zgjidhja e vetme harmonike është të paketosh këtë binar në RPM dhe të nisësh aplikacionin nga ajo.
Versionimi. Na nënën si do të lirohemi shumë shpesh, dhe duhej të vendosnim se si do të formojmë emrin e paketës. Ky është një çështje që lidhet me integrimin me TFS. Build-agentin e kishim në Linux. Kur TFS dërgon një detyrë në trajtuesin – worker – në Build-agent, ai i dërgon edhe një grup variablash, të cilat kalojnë në ambientin e procesit të trajtuesit. Në këto variabla ambienti kalon emri i Build, emri i versionit dhe variabla të tjera. Më shumë rreth kësaj në seksionin 'ndërtimi i paketës RPM'.
Konfigurimi i TFS u përqendrua në konfigurimin e Pipeline. Më parë ne ndërtuam të gjitha projektet Windows në agentët Windows, ndërsa tani po shfaqet agenti Linux – Build-agent, i cili duhet të përfshihet në grupin e ndërtimit, të pasurohet me disa artefakte, të tregohet se çfarë lloj projektesh do të ndërtohet në këtë Build-agent, dhe si duhet modifikuar Pipeline.
IdentityServer. ADFS nuk është rruga jonë, mbështesim Open Source.
Le të kalojmë përmes komponenteve.
Magic Box
Përbëhet nga katër pjesë.
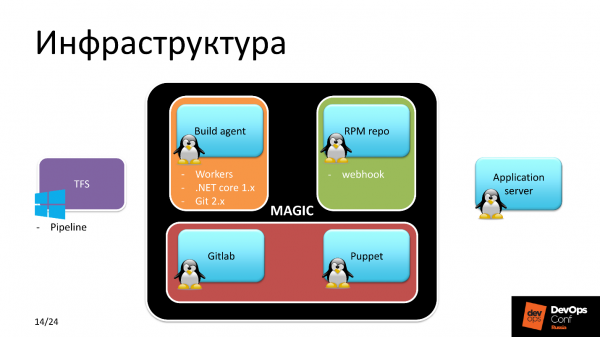
Linux Build-agent. Linux, sepse jemi duke ndërtuar për të – logjikisht. Kjo pjesë u realizua në tre hapa.
- Të konfiguroni worker-at dhe jo një, pasi parashikohej që të punohet në mënyrë të shpërndarë mbi projektin.
- Instaloni .NET Core 1.x. Pse pikërisht 1.x, kur tashmë është në dispozicion 2.0 në depozitën standarde? Sepse, kur filluam zhvillimin, versioni stabil ishte 1.09, dhe projekti u vendos të bëhej për të.
- Git 2.x.
RPM-depozita. RPM-paketat duhej të ruheshin diku. Parashikohej që ne do të përdorim të njëjtën depo të korporatës RPM, e cila është e qasshme për të gjitha hostet Linux. E bëmë kështu. Në serverin e depozitës është e vendosur webhook i cili shkarkonte paketën RPM të kërkuar nga vendi i caktuar. Versioni i paketës i raportohej webhook-ut nga Build-agent.
GitLab. Kujdes! GitLab këtu përdoret jo nga zhvilluesit, por nga departamenti i operacioneve për të kontrolluar versionet e aplikacionit, versionet e paketave, kontrollin e gjendjes së të gjitha makinerive Linux dhe aty ruhet receta – të gjitha manifestet e Puppet.
Puppet – zgjidh të gjitha momentet e kontestueshme dhe sjell pikërisht atë konfigurim që duam, nga GitLab.
Të fillojmë të zhytemi. Si ndodh dërgimi i DLL në RPM?
Dërgimi i DDL në RPM
Supozoni se kemi një rock star zhvillimi në .NET. Ai përdor Visual Studio dhe krijon një degë lëshimi. Pas kësaj e ngarkon atë në Git, dhe Git këtu është një entitet TFS, dmth kjo është depoja e aplikacionit, me të cilin punon zhvilluesi.
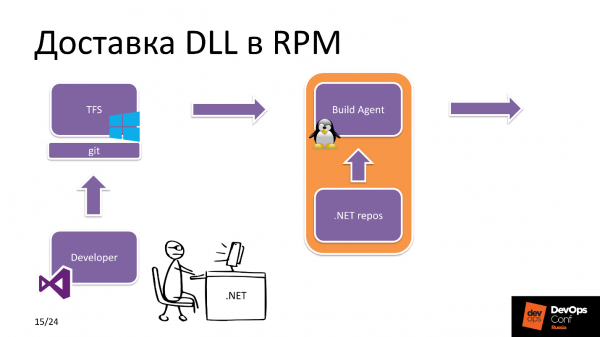
Pas një moment, TFS sheh se një komit i ri ka arritur. Çfarë aplikacioni? Në configurimet TFS ka një etiketë që tregon se cilat burime ka ndonjë Build-agent. Në këtë rast, ai sheh se po ndërtojmë një projekt .NET Core dhe zgjidh një Build-agent Linux nga grupi.
Build-agent merr burimet, shkarkon të nevojshmet dependencies nga repository .NET, npm etj., dhe pas ndërtimit të vetë aplikacionit dhe paketimit të mëpasshëm dërgon paketën RPM në repository-në RPM.
Nga ana tjetër ndodhin gjërat e mëposhtme. Inxhinieri i departamentit të operacioneve merret drejtpërdrejt me përgatitjen e projektit: ndryshon versionet e paketave në Hiera në repository-në ku ruhet receta e aplikacionit, pas së cilës Puppet aktivizon Yum, merr paketën e re nga repository, dhe versioni i ri i aplikacionit është gati për t'u përdorur.
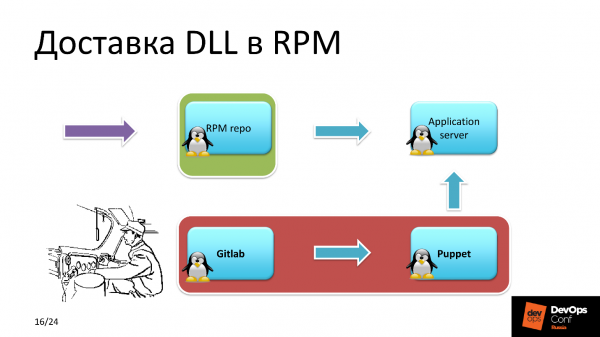
Me fjalë, gjithçka është e thjeshtë, por çfarë ndodh brenda Build-agentit?
Paketimi DLL RPM
Burimet e projektit janë marrë dhe ka një detyrë për ndërtim nga TFS. Build-agent fillon ndërtimin e vetë projektit nga burimet. Projekti i ndërtuar është i disponueshëm në formën e shumë fileve DLL, të cilat janë paketuar në një arkiv zip për të reduktuar ngarkesën në sistemin e skedarëve.
Arkivi ZIP hidhet në direktorinë e ndërtimit të paketës RPM. Pastaj, skripti Bash inicializon variablat e ambientit, gjen versionin e Build, versionin e projektit, rrugën e drejtorisë së ndërtimit dhe aktivizon RPM-build. Pas përfundimit të ndërtimit, paketa publikohet në repository-në lokale, e cila ndodhet në Build-agent.
Pastaj, nga Build-agent në serverin e RPM-repository-së dërgohet një kërkesë JSON me nënshkrimin e emrit të versionit dhe ndërtimit. Webhook, për të cilin kam folur më parë, tërheq këtë paketë nga repository-në lokale në Build-agent dhe e bën ndërtimin e ri të disponueshëm për instalim.
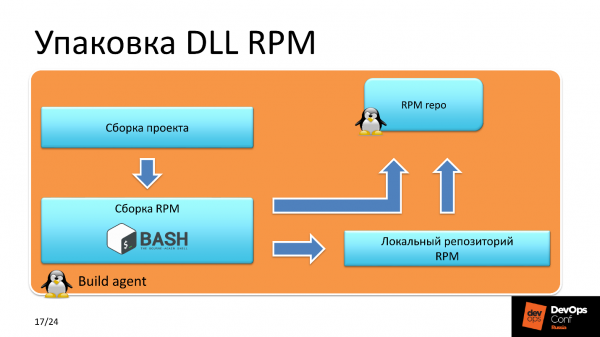
Pse pikërisht ky skemë e shpërndarjes së paketave në repository-në RPM? Pse nuk mund të dërgohet menjëherë paketa e ndërtuar në repository? Çështja është se kjo është një kusht për sigurimin e sigurisë. Ky skenar kufizon mundësinë e ngarkimit të paautorizuar të pakove RPM nga persona të jashtëm në serverin e cili është i disponueshëm për të gjitha makinat Linux.
Versionimi i DB
Në një konsilium me zhvillimin doli se ekipi preferonte MS SQL, por në shumicën e projekteve non-Windows ne tashmë ishim duke përdorur PostgreSQL. Duke qënë se kemi vendosur të heqim dorë nga çdo gjë me pagesë, filluam të përdorim PostgreSQL edhe këtu.
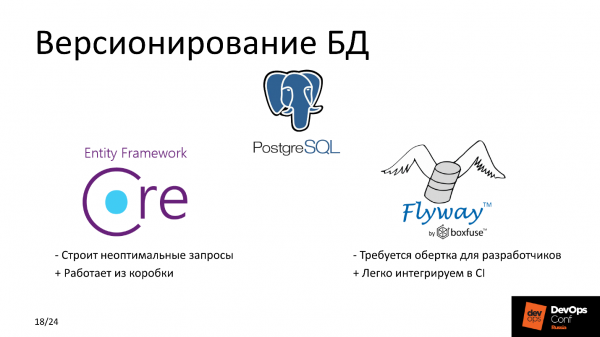
Në këtë pjesë dua të flas për mënyrën se si ne realizuam versionimin e bazës së të dhënave dhe si vendosëm midis Flyway dhe Entity Framework Core. Le të shohim avantajet dhe disavantazhet e tyre.
Disavantazhet
Flyway shkon vetëm në një drejtim, ne nuk mund të kthehemi prapa — kjo është një disavantazh i rëndësishëm. Krahasimi me Entity Framework Core mund të bëhet sipas parametrave të tjerë — nga këndvështrimi i komoditetit për zhvilluesin. Ju e mbani mend se ne e vendosëm këtë në qendër të vëmendjes, dhe kriteri kryesor ishte të mos ndryshonim asgjë për zhvillimin në Windows.
Për Flyway na duhej një lloj mbështjellës, që djemtë të mos shkruanin kërkesa SQL. Ata janë shumë më afër të operojnë në terma OOP. Krijuam udhëzime për të punuar me objektet e bazës së të dhënave, kërkesa SQL u formua dhe u ekzekutua. Versioni i ri i bazës së të dhënave është gati, kaloi të gjitha testet — gjithçka është në rregull, gjithçka funksionon.
Entity Framework Core ka një disavantazh — në ngarkesa të mëdha ai ndërton kërkesa SQL jo optimale, dhe rënia në bazën e të dhënave mund të jetë e konsiderueshme. Por, pasi shërbimi ynë nuk është me ngarkesë të lartë, ne nuk e matim ngarkesën me qindra RPS, pranuam këto rreziqe dhe deleguam problemin për në të ardhmen.
Pikat pozitive
Entity Framework Core funksionon nga kutia dhe është i lehtë për zhvilluesit, ndërsa Flyway integrohet lehtësisht në CI e ekzistueshme. Por ne po bëjmë gjithçka të lehtë për zhvilluesit :)
Procedura e instalimit
Puppet sheh që po vjen një ndryshim versioni të paketave, përfshirë atë që është përgjegjës për migrimin. Fillimisht instalon paketën, ku ndodhen skriptet e migrimit dhe funksionaliteti i lidhur me bazën e të dhënave. Pas kësaj, aplikacioni që punon me bazën e të dhënave rindez. Më pas vazhdon instalimin e komponenteve të tjera. Renditja e instalimit të paketave dhe hapjes së aplikacioneve është e përshkruar në manifestin e Puppet.
Aplikacionet përdorin të dhëna të ndjeshme, siç janë tokenët, fjalëkalimet për bazën e të dhënave, të gjitha këto tërhiqen në konfigurimin me Puppet master, ku ato ruhen në formë të enkriptuar.
Problemet TFS
Pas përcaktimit dhe kuptimit se gjithçka funksionon siç duhet, vendosa të shoh çfarë po ndodhte me ndërtimet në TFS në përgjithësi për departamentin e zhvillimit të Windows për projekte të tjera — nëse po ndërtojmë / publikojmë shpejt, dhe zbulova probleme të konsiderueshme me shpejtësinë.
Një nga projektet kryesore ndërtohet për 12-15 minuta — kjo është shumë, nuk mund të jetojmë kështu. Një analizë e shpejtë tregoi një rënien të tmerrshme në I/O, dhe kjo na masivizet.
Pas një analize komponenti për komponent, identifikova tre pika të nxehta. E para — «Kaspersky antivirus», i cili skanon burimet në të gjitha agjentët Windows Build. Tjetri — Windows Indexer. Ai nuk ishte çaktivizuar dhe gjithçka u indeksua në kohë reale në agjentët Build gjatë procesit të shpërndarjes.
Të tretin — Npm install. Doli se në shumicën e Pipelines ne përdornim pikërisht këtë skenar. Cila është e keqja? Procedura e Npm install fillon gjatë formimit të pemës së varësive në package-lock.json, ku regjistrohen versionet e paketave që do të përdoren për ndërtimin e projektit. Minus është se Npm install çdo herë merr versionet aktuale të paketave nga interneti, dhe kjo zë kohë të konsiderueshme në rastin e një projekti të madh.
Krijuesit ndonjëherë eksperimentojnë në makinën lokale për të kontrolluar funksionimin e një pjese të veçantë ose të tërë projektit. Ndonjëherë ndodhte që lokalish everything is cool, por kur e ndërtuam, gjërat nuk funksiononin. Fillojmë të marrim vesh se cila është problemi — aha, versionet e ndryshme të paketave me varësi.
Zgjidhja
- Burimet në përjashtimet AV.
- Çaktivizimi i indeksimit.
- Kalimi në npm ci.
Pikat e forta të npm ci janë se ne ndërtojmë pemën e varësive një herë, dhe kemi mundësinë të ofrojmë zhvilluesit një listë aktuale të paketave, me të cilën ai mund të eksperimentojë sa të dëshirojë lokalisht. Kjo kursehet kohë për zhvilluesit që shkruajnë kod.
Konfigurimi
Tani pak për konfigurimin e depozitës. Historikisht ne përdorim Nexus për menaxhimin e depozitave, duke përfshirë Internal REPO. Në këtë depo të brendshme dërgohen të gjitha komponentët që ne përdorim për qëllime të brendshme, për shembull, monitorimet e krijuara vetë.
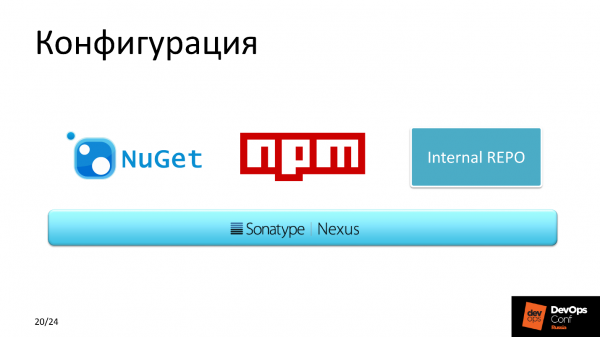
Ne gjithashtu përdorim NuGet, pasi ai cache më mirë krahasuar me menaxherët e tjerë të paketave.
Rezultati
Pas optimizimit të agjentëve Build, koha mesatare e ndërtimit është ulur nga 12 minuta në 7.
Nëse llogaritim të gjitha makinat që mund të përdornim për Windows, por i kaluam në Linux në këtë projekt, ne kursyem rreth $10,000. Dhe kjo është vetëm për licencat, për më tepër duke marrë parasysh mbajtjen — më shumë.
Planet
Për kvartalin e ardhshëm kemi planifikuar punën në optimizimin e shpërndarjes së kodit.
Kalimi në një imazh Docker të pregatitur. TFS është një gjë e shkëlqyer me shumë plugins që lejojnë integrimin në Pipeline, duke përfshirë ndërtimin nëpërmjet një nxitësi, le të themi, imazhit Docker. Ky nxitës do të dojemi të bëjmë në atë të djathë package-lock.json. Nëse ndodhi që ndërron përbërja e komponenteve që përdoren për ndërtimin e projektit – ne krijojmë një imazh të ri Docker. Më pas, ky imazh përdoret për të shpërndarë një kontejner me aplikacionin e ndërtuar. Tani kjo nuk ekziston, por planifikojmë të kalojmë në një arkitekturë mikroshërbimesh në Kubernetes, i cili po zhvillohet aktivisht në kompaninë tonë dhe për shumë kohë ka shërbyer për zgjidhje në prodhim.
CV
I bëj thirrje të gjithëve të heqin dorë nga Windows, por kjo nuk është sepse nuk di ta përgatis. Arsyeja është se pjesa më e madhe e zgjidhjeve Opensource – kjo është stogu Linux. Do të kurseni burime në mënyrë të konsiderueshme.Sipas mendimit tim, e ardhmja është te zgjidhjet Open Source mbi Linux me një komunitet të fuqishëm.
Profili i folësit Aleksandër Sinçinov .
është një konferencë mbi integrimin e proceseve të zhvillimit, testimit dhe funksionimit për profesionistë nga profesionistët. Pikërisht për këtë arsye, projekti, për të cilin foli Aleksandri, është realizuar dhe funkcional, dhe në ditën e prezantimit janë bërë dy lëshime të suksesshme. Në në 27 dhe 28 maj do të ketë edhe më shumë raste të ngjashme nga praktikuesit. Ka ende kohë për të hipur në vagoni i fundit dhe ose me qetësi bileti. Do të takohemi në Skolkovo!
Burimi: habr.com
