

Kompani të antivirusit, ekspertë të sigurisë dhe thjesht entuziastë krijojnë sisteme-kapëse në internet — honeypots, për të "kapur në gjallë" variante të reja të virusit ose për të zbuluar taktikën e pazakontë të hakerëve. Honeypots janë kaq të zakonshme, saqë kriminelët kibernetikë kanë zhvilluar një lloj imuniteti: ata shpejt zbulojnë se çfarë është kapja dhe thjesht e injorojnë. Për të studiuar taktikën e hackerëve modernë, ne kemi krijuar një honeypot realistik, i cili për shtatë muaj jetoi në internet, duke tërhequr sulme të ndryshme. Rreth kësaj që u ndodhi, ne treguam në studimin tonë "'. Disa fakte nga studimi — në këtë postim.
Zhvillimi i Honeypot: lista e kontrollit
Qëllimi kryesor në krijimin e grackës sonë super ishte të mos lejonim që hakerët që treguan interes të na zbulonin. Për këtë kërkoi një punë të madhe:
- Të krijojmë një legjendë realiste për kompaninë, duke përfshirë emrat dhe fotot e punonjësve, numrat e telefonit dhe email-et.
- Të shpikim dhe realizojmë një model të infrastrukturës industriale, i cili i përgjigjet legjendës për aktivitetin e kompanisë sonë.
- Të vendosim cilat shërbime rrjetë do të jenë të disponueshme nga jashtë, por pa e tepruar me hapjen e porteve të cenueshme, në mënyrë që kjo të mos dukej si një grackë për të thjeshtë.
- Të organizojmë dukshmërinë e rrjedhjes së informacionit mbi sistemin e ndjeshëm dhe të shpërndajmë këto të dhëna ndërmjet sulmuesve potencialë.
- Të realizojmë vëzhgim të padukshëm mbi veprimet e hakerëve në infrastrukturën e grackës.
Dhe tani, për gjithçka një nga një.
Krijojmë legjendën
Kriminelët kibernetikë tashmë janë mësuar me faktin se ata ndeshen me shumë honeypots, prandaj pjesa e tyre më e avancuar kryen një kërkim të thelluar mbi çdo sistem të ndjeshëm, për të siguruar se nuk është një grackë. Për të njëjtën arsye, ne synonim të arrijmë jo vetëm realitetin e honeypot nga pikëpamja e dizajnit dhe aspekteve teknike, por gjithashtu të krijojmë dukshmërinë e një kompanie reale.
Duke vendosim veten në vendin e një hacker-i hipotetik, ne zhvilluam një algoritëm verifikimi që do të ndihmonte në diferencimin e një sistemi të vërtetë nga një kurth. Ai përfshinte kërkimin e adresave IP të kompanisë në sistemet e reputacionit, hulumtimin e historisë përmbys të adresave IP, kërkimin e emrave dhe fjalëve kyçe të lidhura me kompaninë, si dhe me partnerët e saj dhe shumë gjëra të tjera. Si rezultat, legjenda doli të ishte mjaft bindëse dhe tërheqëse.
Ne vendosëm ta pozicionojmë fabrikën-kurth si një butik të vogël të prototipizimit industrial që punon për klientë shumë të mëdhenj anonimë nga segmenti ushtarak dhe aviatik. Kjo na çliroi nga kompleksitetet juridike të lidhura me përdorimin e një marke ekzistuese.
Më pas, na nevojitej të krijonim një vizion, një mision dhe një emër për organizatën. Ne vendosëm se kompania jonë do të ishte një startup me një numër të vogël punonjësish, secili prej të cilëve ishte themelues. Kjo i shtonte besueshmëri legjendës për specializimin e biznesit tonë, i cili i lejon atë të punojë me projekte delikate për klientë të mëdhenj dhe të rëndësishëm. Ne donim që kompania jonë të dukej e dobët në aspektin e sigurisë kibernetike, por në të njëjtën kohë të ishte e dukshme se ne punonim me aktivet e rëndësishme në sistemet e synuara.
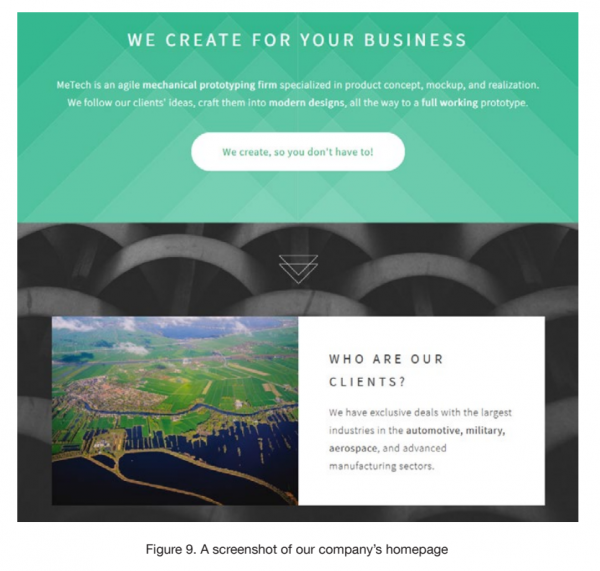
Screenshot i faqes së internetit të honeypot MeTech. Burimi: Trend Micro
Si emër të kompanisë, ne zgjodhëm fjalën MeTech. Uebsajti u bë nga një shabllon falas. Imazhet i morëm nga bankat e fotografive, duke përdorur ato më pak të njohura dhe duke i përpunuar ato për t'i bërë më pak të njohura.
Ne donim që kompania të dukej reale, kështu që duhej të shtonim punonjës me aftësi profesionale që përputhen me profilin e aktivitetit. Ne i krijuam atyre emra dhe identitete, dhe pastaj përpoqëm të zgjidhim imazhe nga bankat e fotografive sipas përkatësisë etnike.
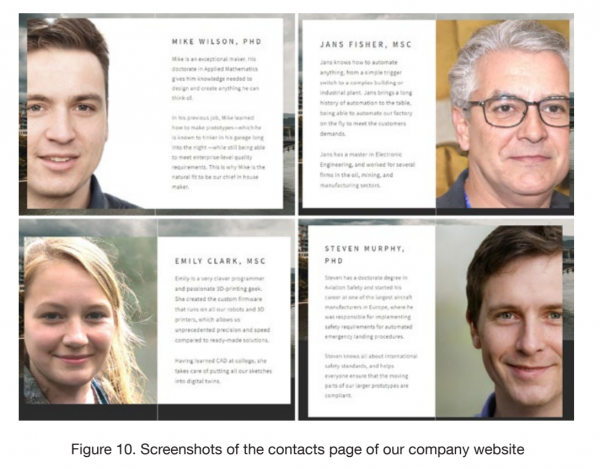
Screenshot i faqes së internetit të honeypot MeTech. Burimi: Trend Micro
Për të mos u zbuluar, ne kërkuam foto grupi me cilësi të mirë, nga të cilat mund të zgjidhim fytyrat që na duheshin. Megjithatë, më pas u tërhoqëm nga kjo opsion, pasi një hacker potencial mund të përdorte kërkimin përmbys të imazheve dhe të zbulonte se "punonjësit" tanë jetonin vetëm në bankat e fotografive. Në fund, ne përdorëm fotografitë e njerëzve të paekzistueshëm, të krijuara me anë të rrjeteve nervore.
Profili i punonjësve të publikuar në faqen e internetit përmbante informacion të rëndësishëm mbi aftësitë e tyre teknike, megjithatë ne shmangnim përmendjen e institucioneve të caktuara arsimore dhe qyteteve.
Për të krijuar kutitë e postës, ne përdorëm serverin e ofruesit të shërbimit të hostimit dhe më pas qiramë disa numra telefoni në SHBA, duke i bashkuar ata në një sistem virtual të telefonatës me një menunë e zë dhe një përgjigjës automat.
Infrastruktura e honeypot
Për të shmangur zbulimin, vendosëm të përdorim një kombinim të pajisjeve reale industriale, kompjuterëve fizikë dhe makinave virtuale të mbrojtura. Duke e kaluar përpara, rezultati i përpjekjeve tona u verifikua përmes motorit të kërkimit Shodan, dhe ai tregoi se honeypoti duket si një sistem industrial real.
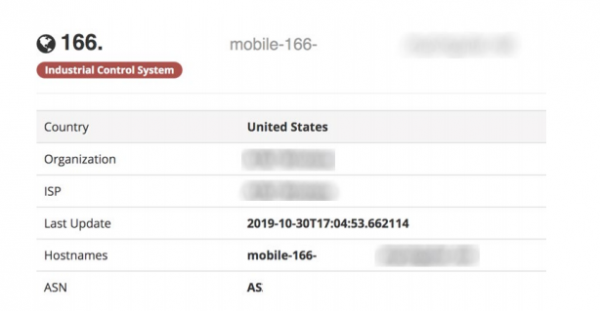
Rezultati i skanimit të honeypot me Shodan. Burimi: Trend Micro
Si "pajisje" për grackën tonë përdorëm katër PLC:
- Siemens S7-1200,
- dy AllenBradley MicroLogix 1100,
- Omron CP1L.
Këto PLC u zgjodhën për popullaritetin e tyre në tregun e sistemeve të menaxhimit global. Gjithashtu, çdo njëri prej këtyre kontrollorëve përdor një protokoll të vetin, që na lejoj që të kontrollojmë se cila prej PLC do të sulmohet më shpesh dhe nëse do të interesonte ndokënd në parim.
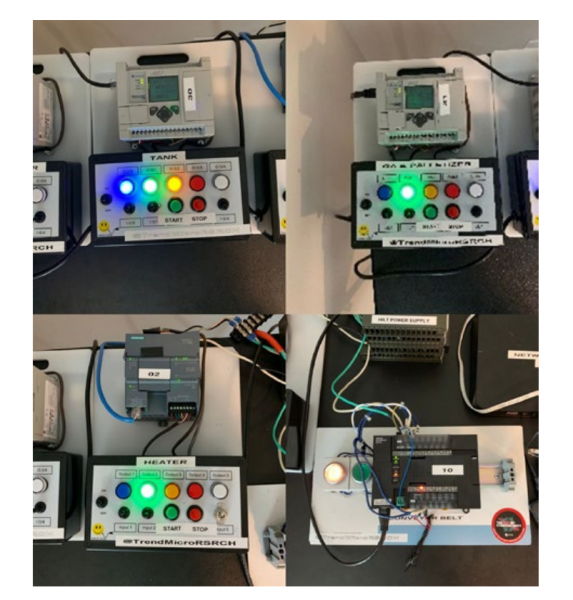
Pajisjet e "fabrikës" sonë grackë. Burimi: Trend Micro
Ne nuk thjesht vendosëm pajisjet dhe i lidhëm ato me internetin. Çdo kontrollor e programuam për të realizuar detyra, midis të cilave ishin
- përzierje,
- menaxhimi i djegësit dhe brezit transportues,
- palletizimi me një manipulues roboti.
Dhe për të bërë procesin e prodhimit më realist, ne programuam logjikën për të ndryshuar rastësisht parametrat e feedback-ut, duke imituar nisjen dhe ndalimin e motorëve, duke aktivizuar dhe çaktivizuar djegësin.
Në fabrikën tonë kishte tri kompjuterë virtualë dhe një fizik. Kompjuterët virtualë përdoren për menaxhimin e fabrikës, robotit palletizer dhe si një stacion i punës për inxhinierin programues të PLC. Kompjuteri fizik shërbente si server skedari.
Përveç vëzhgimit të sulmeve ndaj PLC-ve, ne deshëm të kontrollonim gjendjen e programeve të ngarkuara në pajisjet tona. Për këtë, krijuam një ndërfaqe që lejonte të përcaktonim shpejt se si ishin modifikuar gjendjet e mekanizmave të ekzekutimit virtual dhe konfigurigimeve tona. Gjatë fazës së planifikimit, zbuluam se ishte shumë më e thjeshtë ta realizonim këtë përmes një programi menaxhues sesa përmes programimit të drejtpërdrejtë të logjikës së kontrolluesit. Ndërfaqes së menaxhimit të pajisjeve të honeypot-it tonë i hapëm aksesin përmes VNC pa fjalëkalim.
Robotët industrialë janë komponenti kyç i prodhimit të avancuar sot. Prandaj, ne vendosëm të shtojmë një robot dhe një PDS për ta menaxhuar atë në përbërjen e pajisjeve të fabrikës sonë trap. Për ta bërë "fabriken" më realiste, në PDS të menaxhimit vendosëm një soft të vërtetë, që inxhinierët e përdorin për programimin grafik të logjikës së robotëve. Dhe pasi zakonisht robotët industrialë janë në një rrjet të brendshëm të izoluar, ne vendosëm të lëmë aksesin e pa mbrojtur për VNC vetëm për PDS-në e menaxhimit.
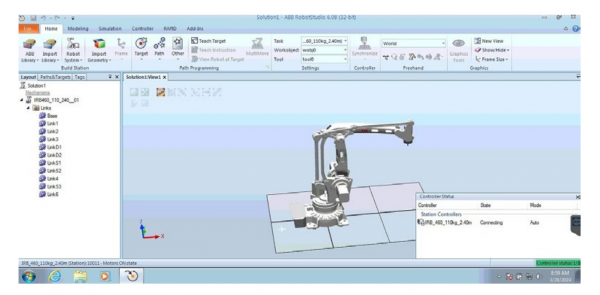
Mjedisi RobotStudio me modelin 3D të robotit tonë. Burimi: Trend Micro
Në virtual machine me PDS-në për menaxhimin e robotit, ne instalua mjedisi i programimit RobotStudio nga ABB Robotics. Pasi setup-i i RobotStudio u përfundua, ne hapëm skedarin e simulimit me robotin tonë në atë mënyrë që imazhi i tij 3D të ishte i dukshëm në ekran. Si rezultat, Shodan dhe motorët e tjerë të kërkimit, duke zbuluar serverin VNC të pa mbrojtur, do të marrin këtë imazh nga ekrani dhe do t'u tregojnë atyre që kërkojnë robotë industrialë me akses të hapur në menaxhim.
Qëllimi i këtij vëmendjeje ndaj detajeve ishte të krijonte një objektiv tërheqës dhe sa më realiste për sulmuesit, të cilët, duke e zbuluar atë, do të ktheheshin vazhdimisht tek ajo.
PDS e inxhinierit
Për programimin e logjikës PLC, ne shtuam një kompjuter inxhinierik në infrastrukturë. Në të instaluam softin industrial për programimin e PLC-së:
- TIA Portal për Siemens,
- MicroLogix për kontrolluesin Allen-Bradley,
- CX-One për Omron.
Ne vendosëm që stacioni i punës inxhinierik nuk do të jetë i aksesueshëm jashtë rrjetit. Në vend të kësaj, ne vendosëm një fjalëkalim të njëjtë për llogarinë e administratorit si në ARM-in e menaxhimit të robotëve dhe ARM-in e menaxhimit të fabrikës, të cilat aksesohet përmes internetit. Kjo konfiguracion është mjaft e zakonshme në shumë kompani.
Fatkeqësisht, pavarësisht nga përpjekjet tona të shumta, asnjë sulmues nuk arriti të hynte në ARM-in e inxhinierit.
Serveri i skedave
Ai na duhej si një kurth për sulmuesit dhe si një mjet për rezervimin e «punëve» tona në fabrikën e kurthit. Kjo na lejoi të shkëmbenim skedarë me të rinjtë tanë përmes pajisjeve USB, pa lënë gjurmë në rrjetin e kurthit. Si sistem operative për serverin e skedave ne instaluam Windows 7 Pro, ku krijuam një dosje të përbashkët, të aksesueshme për të lexuar dhe shkruar nga kushdo.
Fillimisht nuk bëmë asnjë hierarki dosjesh dhe dokumentesh në serverin e skedave. Megjithatë, më vonë u zbulua se sulmuesit po shqyrtonin aktivisht këtë dosje, prandaj vendosëm ta mbushnim atë me skedarë të ndryshëm. Për këtë, shkruam një skript python-i, i cili krijonte një skedar me mbiemër të rastit me një nga përjashtimet e caktuara, duke formuar emrin mbi bazën e një fjalori.
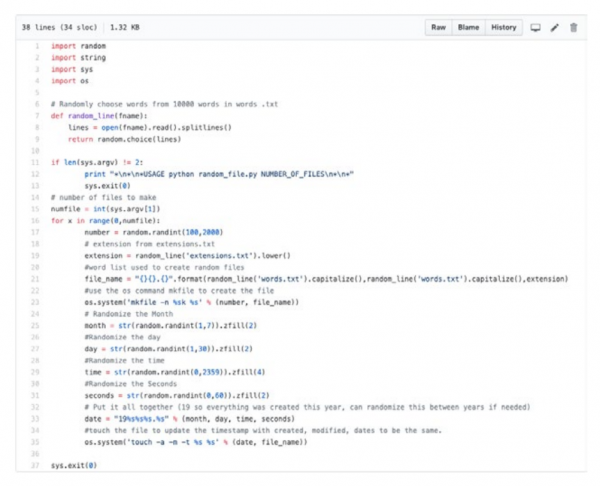
Skripti për gjenerimin e emrave tërheqës për skedarët. Burimi: Trend Micro
Pas aktivizimit të skriptit, morëm rezultatin e nevojshëm në formën e një dosjeje të mbushur me skedarë me emra shumë interesantë.
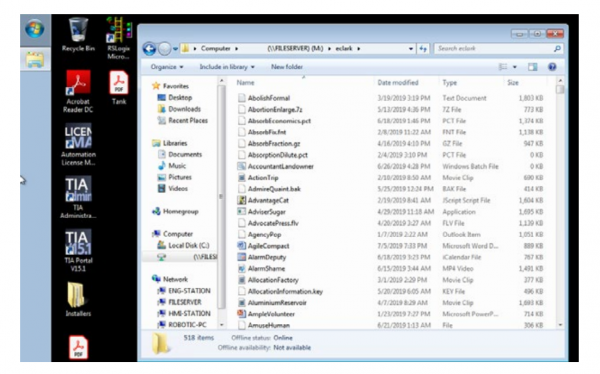
Rezultati i punës së skriptit. Burimi: Trend Micro
Mjedisi për monitorim
Pasi investuam aq shumë përpjekje në krijimin e një kompanie realiste, ne thjesht nuk mund të lejonim që të dështonim në mjedisin për monitorimin e «vizitorëve» tanë. Na duhej të merrnim të gjitha të dhënat në kohë reale në një mënyrë që sulmuesit të mos e vinin re se ishim duke i vëzhguar.
Ne e realizuam këtë duke përdorur katër adaptatorë USB-Ethernet, katër degëzues Ethernet SharkTap, Raspberry Pi 3 dhe një disk të jashtëm të madh. Skema e rrjetit tonë dukej kështu:
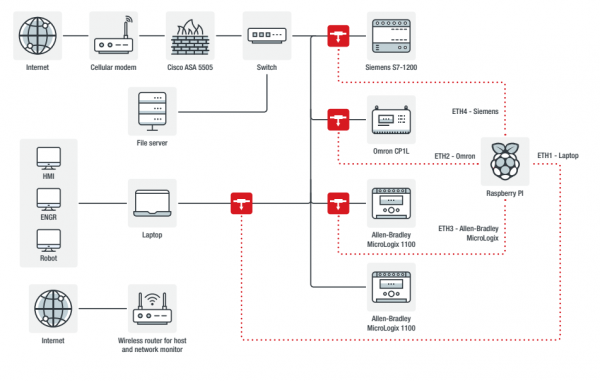
Skema e rrjetit të kurthit me pajisje për monitorim. Burimi: Trend Micro
Tre degëzues SharkTap i vendosëm në mënyrë që të monitoronim të gjithë trafikun e jashtëm në PLC-të, të cilat ishin të aksesueshme vetëm nga rrjeti i brendshëm. Degëzuesi i katërt SharkTap monitoronte trafikun e mysafirëve të makinerisë virtuale të cenueshme.
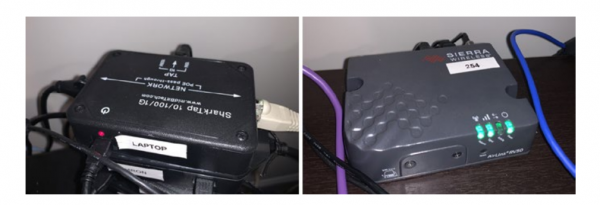
Degëzuesi Ethernet SharkTap dhe routeri Sierra Wireless AirLink RV50. Burimi: Trend Micro
Raspberry Pi ka realizuar kapjen e trafikut për çdo ditë. Kemi organizuar lidhjen me internetin me anë të router-it celular Sierra Wireless AirLink RV50, i cili përdoret shpesh në ndërmarrjet industriale.
Fatkeqësisht, ky router nuk lejonte bllokimin selektiv të sulmeve që nuk përputheshin me planet tona, prandaj shtuam në rrjet një firewall Cisco ASA 5505 në modalitetin transparent për të realizuar bllokimet me ndikim minimal në rrjet.
Analiza e trafikut
Tshark dhe tcpdump janë të përshtatshme për zgjidhjen e shpejtë të çështjeve aktuale, por në rastin tonë, aftësitë e tyre nuk ishin të mjaftueshme, pasi kishim shumë gigabajt të trafikut, analiza e të cilit merrej nga disa njerëz. Ne përdorëm analizuesin open-source Moloch, i zhvilluar nga AOL. Në funksionalitet është krahasueshëm me Wireshark, por ka më shumë mundësi për bashkëpunim, përshkrim dhe etiketimin e paketeve, eksportimin dhe detyra të tjera.
Duke qenë se nuk doja të përpunonim të dhënat e mbledhura në kompjuterët e honeypot, dump-at e PCAP çdo ditë u eksportuan në ruajtjen AWS, nga ku i importuam në makinë me Moloch.
Regjistrimi i ekranit
Për të dokumentuar veprimet e hakerëve në honeypot-in tonë, shkruam një skenar që në interval të caktuar bënte screenshot nga makina virtuale dhe, duke krahasuar me screenshot-in e mëparshëm, përcaktonte nëse ndodh ndonjë gjë. Kur zbuloheshin aktivitete, skripti aktivizonte regjistrimin e ekranit. Ky qasje u tregua më efektive. Ne gjithashtu përpoqëm të analizojmë trafikun VNC nga dump-i PCAP për të kuptuar se çfarë ndryshimesh kishin ndodhur në sistem, por në fund regjistrimi i ekranit që realizuam doli më i thjeshtë dhe më i dukshëm.
Monitorimi i sesioneve VNC
Për këtë përdorëm Chaosreader dhe VNCLogger. Të dy utilitetet nxjerrin nga dump-i PCAP shtypjet e çelësave, por VNCLogger merret më saktë me çelësa si Backspace, Enter, Ctrl.
VNCLogger ka dy disavantazhe. E para: ajo mund të nxjerrë çelësat vetëm duke "dëgjuar" trafikun në interface, prandaj na duhet të simulojmë një sesion VNC për të me anë të tcpreplay. E dyta është e përbashkët me Chaosreader: të dy nuk tregojnë përmbajtjen e buferit të kopjimit. Për këtë na duhej të përdorim Wireshark.
Tërheqim hakerët
Krijuam një honeypot për ta sulmuar. Për ta arritur këtë, ne inskenuam një rrjedhje informacioni për të tërhequr vëmendjen e potencialeve sulmuesve. Në honeypot ishin hapur portet e mëposhtme:
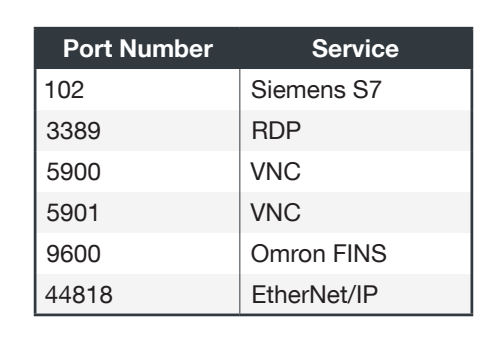
Porti RDP duhej mbyllur shpejt pas fillimit të funksionimit, për shkak të sasisë së madhe të trafikut të skanimit që shkaktoi probleme me performancën në rrjetin tonë.
Terminalet VNC fillimisht funksionuan në modalitetin "vetëm shikim" pa fjalëkalim, dhe më pas ne "rastësisht" i kaluam ato në modalitetin e qasjes së plotë.
Për të tërhequr sulmuesit, ne publikuan dy postime me informacion "të rrjedhur" mbi një sistem industrial të disponueshëm në PasteBin.
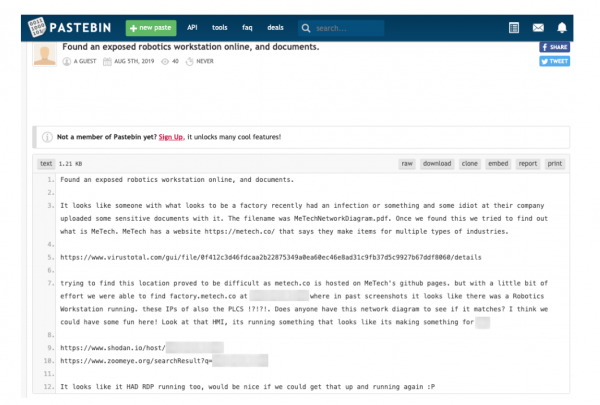
Një nga postimet e publikuara në PasteBin për të tërhequr sulme. Burimi: Trend Micro
Sulmet
Honeypoti ka qenë online për rreth shtatë muaj. Sulmi i parë ndodhi një muaj pas aktivizimit të honeypotit.
Skanerët
Ishte shumë trafik nga skanerer të kompanive të njohura — ip-ip, Rapid, Shadow Server, Shodan, ZoomEye dhe të tjerët. Ishin kaq shumë sa na duhej t'i përjashtonim ata Adresa IP nga analiza: 610 nga 9452 ose 6,45% e të gjithë adresave IP unike i takonin skanereve të domosdoshëm.
Mashtruesit
Një nga rreziqet më të mëdha që na është dashur të përballemi ishte përdorimi i sistemit tonë për qëllime kriminale: për të blerë smartphone përmes faturës së abonentit, për të konvertuar miljet e linjave ajrore përmes kartave dhuratë dhe forma të tjera mashtrimi.
Minerët
Një nga vizitorët e parë të sistemit tonë u zbulua si miner. Ai ngarkoi softuer për minimin e Monero. Nuk do të arrinte të merrte shumë nga sistemi ynë të veçantë për shkak të performancës së ulët. Megjithatë, nëse do të bashkohej përpjekja e disa dhjetëra ose madje qindra sistemeve të tilla, mund të kishte dalë një rezultat mjaft i mirë.
Kërkuesit e shpërblimeve
Gjatë punës së honeypot-it, ne u përballëm dy herë me viruse ransomware të vërtetë. Në rastin e parë, ishte Crysis. Operatorët e tij hynë në sistem përmes VNC, por më pas instaluan TeamViewer dhe me të kryen veprimet e tjera. Duke pritur mesazhin e kërkesës për shpërblim prej 10 mijë dollarësh në BTC, ne hyjmë në bisedë me kriminelët, duke kërkuar prej tyre të na dekriptojnë një nga skedarët. Ata përmbushën kërkesën dhe përsëritën kërkesën për shpërblim. Na arriti të negociojmë deri në 6 mijë dollarë, pas së cilës thjesht ritakuam sistemin në një virtual machine, pasi morëm të gjithë informacionin e nevojshëm.
Ransomware-i i dytë doli të ishte Phobos. Hakeri që e instaloi atë në një orë skanoi sistemin e skedarëve të honeypot-it dhe skanoi rrjetin, dhe më pas e instaloi ransomware-in.
Sulmi i tretë i ransomware-it doli të ishte fals. Një "haker" shkarkoi skedarin haha.bat në sistemin tonë, pas së cilës ne e vëzhguam për një kohë të gjatë se si përpiqej ta bënte atë të funksiononte. Një nga përpjekjet ishte rinaming-i i haha.bat në haha.rnsmwr.
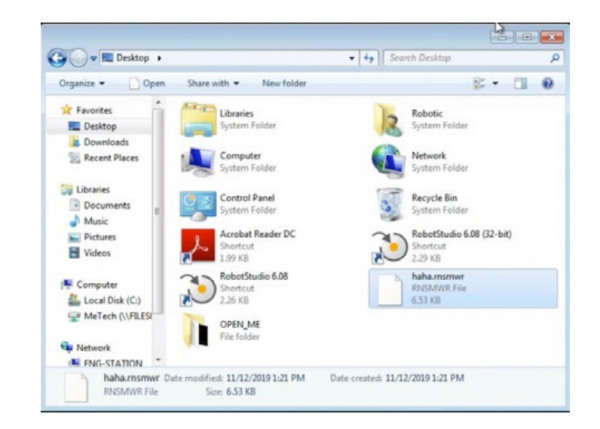
"Hakeri" rriti dëmshmërinë e skedarit bat duke ndryshuar përfundimin e tij në .rnsmwr. Burimi: Trend Micro
Kur skedari bat përfundimisht filloi të ekzekutohej, "hakeri" e redaktoi atë, duke rritur shpërblimin nga 200 në 750 dollarë. Pas kësaj, ai "e enkriptoi" të gjithë skedarët, la një mesazh kërcënimi në desktop dhe u zhduk, duke ndryshuar fjalëkalimet në VNC-në tonë.
Pas disa ditësh, hakeri u rikthye dhe për të na rikujtuar për veten, ekzekutoi skedarin bat, i cili hapte shumë dritare me një faqe porno. Me sa duket, në këtë mënyrë ai përpiqej të tërhiqte vëmendjen për kërkesën e tij.
Përfundime
Gjatë hulumtimit u zbulua se sa herë që informatat rreth dobësisë u publikuan, honeypot-i tërhoqi vëmendjen, dhe aktiviteti rritej nga dita në ditë. Që kur kapa tërheq vëmendjen, duhej të lejohej një sërë shkeljesh të sigurisë së kompanisë sonë të trilluar. Fatkeqësisht, një situatë e tillë nuk është e rrallë mes shumë kompanive reale që nuk kanë staf IT-osh dhe sigurie informacioni.
Në përgjithësi, organizatat duhet të përdorin parimin e privilegjeve të minimizuara, ndërsa ne realizuam pikërisht të kundërtën për të tërhequr sulmuesit. Dhe sa më gjatë të shihnim sulmet, aq më të sofistikuara bëheshin ato krahasuar me metodat standarde të testimit të penetrimit.
Dhe më e rëndësishmja: të gjithë këto sulme do të dështonin nëse do të ishin zbatuar masa adekuate sigurie gjatë konfigurimit të rrjetit. Organizatat duhet të sigurojnë që pajisjet e tyre dhe komponentët e infrastrukturës industriale të mos jenë të aksesueshëm nga interneti, siç bëra ne me qëllim në grackën tonë.
Megjithëse ne nuk regjistruam asnjë sulm ndaj ARM-së së inxhinierit, pavarësisht përdorimit të së njëjtës fjalëkalim për administratën lokale në të gjitha kompjuterët, është e rëndësishme të shmangim këtë praktikë për të minimizuar mundësinë e depërtimit. Siguria e dobët shërben si një ftesë shtesë për sulme ndaj sistemeve industriale, të cilat prej kohësh kanë tërhequr vëmendjen e kriminelëve kibernetikë.
Burimi: habr.com
