

Kemi kemi interesuar prej kohësh mbi temën e anonimitetit në kriptovaluta dhe përpiqemi të ndjekim zhvillimin e teknologjive në këtë fushë. Në artikujt tanë, kemi shqyrtuar në detaje parimet e funksionimit në Monero, si dhe kemi realizuar teknologji që ekzistojnë në këtë fushë. Megjithatë, të gjitha kriptovalutat anonime deri më sot janë ndërtuar mbi modelin e të dhënave të propozuar nga Bitcoin — Unspent Transaction Output (UTXO). Për blockchain-et e bazuara në llogari si Ethereum, zgjidhjet ekzistuese për realizimin e anonimitetit dhe konfidencialitetit (p.sh., ose ) kanë tentuar të përsërisin modelin UTXO në kontratat e zgjuara.
Në shkurt 2019, një grup kërkuesish nga Universiteti i Stanfordit dhe Visa Research publikuar «Zether: Drejt privatësisë në botën e kontratave të zgjuara». Autorët për herë të parë ofruan një qasje për sigurimin e anonimitetit në blockchain-et e bazuara në llogari dhe paraqitën dy variante të kontratës së zgjuar: për transaksione konfidenciale (fshehja e balancit dhe shumave të transfertave) dhe anonime (fshehja e marrësit dhe dërguesit). Ne e konsiderojmë teknologjinë e propozuar interesante dhe do të donim të ndanim strukturën e saj, si dhe të flasim për arsyen pse problemi i anonimitetit në blockchain-et e bazuara në llogari konsiderohet shumë i komplikuar dhe nëse autorët e zgjidhën atë plotësisht.
Për strukturën e këtyre modeleve të dhënash
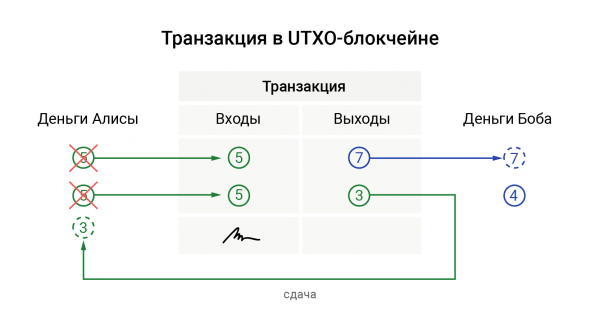
Në modelin UTXO, një transaksion përbëhet nga "hyrje" dhe "dalje". Një analog direkt i "daljeve" janë banknotat në portofolin tuaj: çdo "dalje" ka një nominal të caktuar. Kur paguani dikë (krijoni një transaksion), ju shpenzoni një ose më shumë "dalje", duke u bërë kështu "hyrje" të transaksionit, dhe blockchain-i i etiketon ato si të shpenzuara. Ndërkohë, marrësi i pagesës tuaj (ose vetë ju, nëse ju nevojitet kthimi) merr "daljet" e sapo krijuara. Kjo mund të ilustrohet skematikisht si vijon:
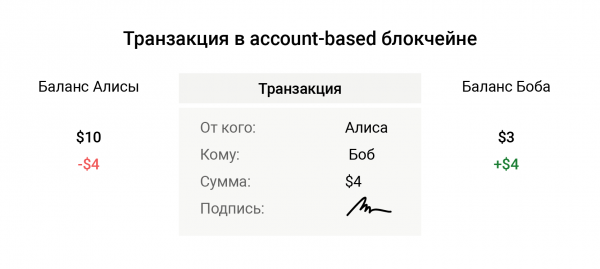
Blockchain-et e bazuara në llogari janë ndërtuar pak a shumë si llogaria juaj bankare. Ato operojnë vetëm me shumën në llogarinë tuaj dhe shumën e transfertës. Kur transferoni një shumë nga llogaria juaj, ju nuk shkurtoni asnjë "dalje", rrjeta nuk ka nevojë të mbajë mend se cilat monedha janë shpenzuar dhe cilat jo. Në rastin më të thjeshtë, verifikimi i transaksionit reduktohet në verifikimin e nënshkrimit të dërguesit dhe shumës në bilancin e tij:
Analiza e teknologjisë
Më pas do të flasim për mënyrën se si Zether fsheh shumat e transaksioneve, marrësin dhe dërguesin. Gjatë përshkrimit të parimeve të funksionimit të tij, do të theksojmë ndryshimet midis versionit të tij konfidencial dhe atij anonim. Duke qenë se është shumë më e lehtë të sigurohet konfidencialiteti në blockchain-et me llogari, disa nga kufizimet që vendosen nga anonimização do të jenë të panevojshme për versionin konfidencial të teknologjisë.
Fshehja e bilanceve dhe shumave të transferimeve
Për enkriptimin e bilanceve dhe shumave të transferimeve në Zether përdoret një skemë enkriptuese . Ajo funksionon si më poshtë. Kur Alice dëshiron t'i dërgojë Bob-it b monedha në adresën (çelësi i tij publik) Y, ajo zgjedh një numër të rastësishëm r dhe enkripton shumën:
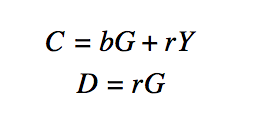
ku C — shuma e enkriptuar, D — një vlerë ndihmëse, e nevojshme për të dekoduar këtë shumë, G — një pikë fikse në kurbën eliptike, të cilat, kur mnohen me çelësin sekret, japin çelésin publik.
Kur Bob merr këto vlera, ai thjesht i shton ato në bilancin e tij, i cili është enkriptuar po ashtu. Kjo është çfarë e bën këtë skemë të dobishme.
Në mënyrë analogjike, Alice heq këto vlera nga bilanci i saj, duke përdorur çelësin e saj publik si Y të përdorur.
Fshehja e marrësit dhe dërguesit
Mashimi i "daljeve" në UTXO ka filluar që në fillimet e monedhave kriptografike dhe ndihmon në fshehjen e dërguesit. Për këtë, vetë dërguesi gjatë kryerjes së transferimit zgjedh "dalje" të rastësishme në blockchain dhe i mashon ato me të tijat. Pastaj nënshkruan "daljet" me një nënshkrim unazë — një mekanizëm kriptografik që lejon të bindet verifikuesi se midis "daljeve" të mashuara janë monedhat e dërguesit. Monedhat e mashuara, natyrisht, nuk shpenzohen.
Megjithatë, për të fshehur marrësin nuk do të mund të gjenerojmë "dalje" të rreme. Prandaj, në UTXO, çdo "dalje" ka një adresë unike dhe ajo është e lidhur me adresën e marrësit të këtyre monedhave në mënyrë kriptografike. Deri më tani nuk ka mënyrë për të zbuluar lidhjen mes adresës unike "dalje" dhe adresës së marrësit pa ditur çelësat e tij sekretë.
Në modelin e bazuar në llogari, nuk mund të përdorim adresa njëherësh (ndryshe do të ishte modeli i "daljeve"). Prandaj, prindërit dhe dërguesit duhet të kombinohen me llogari të tjera në blockchain. Në këtë rast, llogaritë e përziera humbin 0 monedha të enkriptuara (ose shtohet 0 - në rastin e përzierjes së prindit), duke mos ndryshuar realisht bilancin e tyre.
Duke qenë se si dërguesi ashtu edhe prindërit gjithmonë kanë një adresë të përhershme, krijohet nevoja që gjatë dërgesave në të njëjtat adresa të përdoren të njëjtat grupe për përzierje. Më lehtë do ta shohim këtë me një shembull.
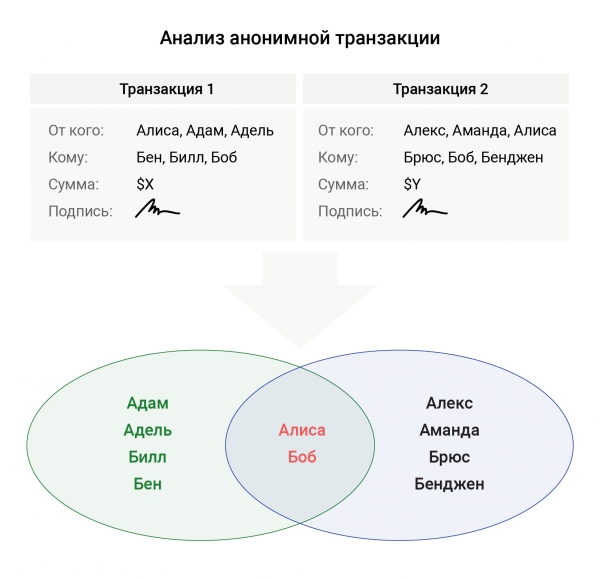
Supozoni se Aliça ka vendosur të bëjë një kontribuim në fondacionin humanitar të Bobit, por preferon që ky transfert të mbetet anonim për vëzhguesit e jashtëm. Atëherë, për të maskuar veten në fushën e dërguesit, ajo shkruan llogaritë e Adamit dhe Adelës. Për të fshehur Bobin - në fushën e prindit ajo shton llogaritë e Benit dhe Billit. Duke bërë kontributin e ardhshëm, Aliça vendosi të shkruajë përkrah vetes Alekshin dhe Amandën, ndërsa përkrah Bobit - Brensin dhe Benxhen. Në këtë rast, gjatë analizës së blockchain, në këto dy transaksione do të ketë vetëm një çift të përbashkët pjesëmarrësish - Aliça dhe Bobi, që i de-anonimizon këto transaksione.
Garazhet e transaksioneve
Siç e përmendëm, për të fshehur bilancin e tij në sistemet e bazuara në llogari, përdoruesi enkripton bilancin e tij dhe shumën e dërgesës. Në këtë rast, ai duhet të dëmshpërblejë që ecka e tij mbetet jo negative. Problemi qëndron në faktin se, duke formuar një transaksion, përdoruesi ndihmon në ndërtimin e provës në lidhje me gjendjen e tij aktuale të llogarisë. Çfarë do të ndodhte, nëse Bobi dërgon një transaksion Aliçës, dhe ai pranohet përpara se transaksioni i Aliçës të dërgohet? Aty do të mendohet se transaksioni i Aliçës është i pavlefshëm, pasi prova e bilancit është ndërtuar para pranimit të transaksionit të Bobit.
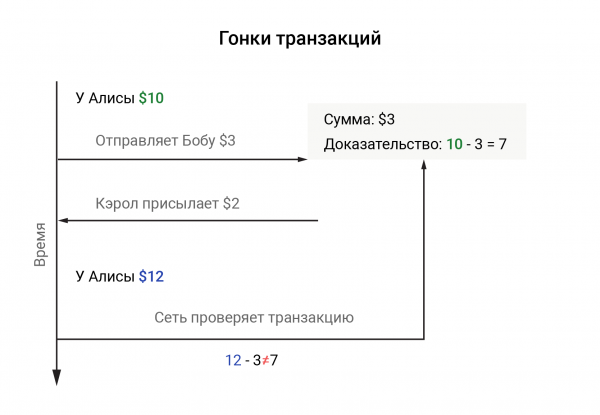
Zgjidhja e parë që vjen në një situatë të tillë është të ngrije llogarinë deri në realizimin e transaksionit. Por ky qasje nuk është e përshtatshme, pasi përveç vështirësisë për të zgjidhur një problem të tillë në një sistem të shpërndarë, në një skemë anonime nuk do të ishte e qartë se çfarë llogarie duhet të bllokohet.
Për të zgjidhur këtë problem, teknologjia ndan transaksionet hyrëse dhe dalëse: shpenzimet kanë një effekt të menjëhershëm në gjendjen e bilancit, ndërsa të ardhurat kanë një efekt të shtyrë. Për këtë, futet koncepti i "epokave" — grupe bllokesh të madhësisë fikse. "Epoka" aktuale përcaktohet nga ndarja e lartësisë së bllokut me madhësinë e grupit. Duke përpunuar një transaksion, rrjeti përditëson bilancin e dërguesit menjëherë, ndërsa fondet e marrësit i grumbullon në një depozitë. Fondet e grumbulluara kalojnë në dispozitë të marrësit të pagesës vetëm kur ndodh një "epokë" e re.
Si rezultat, përdoruesi mund të dërgojë transaksione pavarësisht nga sa shpesh merr fonde (sa lejon bilanci i tij, sigurisht). Madhësia e epokës përcaktohet në bazë të shpejtësisë së shpërndarjes së bllokëve në rrjet dhe sa shpejt një transaksion arrin një bllok.
Ky zgjidhje funksionon mirë për transferimet e fshehta, megjithatë me transaksionet anonime, siç do të shohim më vonë, ajo krijon probleme të rënda.
Mbrojtja nga sulmet replay
Në blockchain-in e bazuar në llogari, çdo transaksion nënshkruhet me çelësin privat të dërguesit, duke e bindur verifikuesin se transaksioni nuk është modifikuar dhe është krijuar nga pronari i këtij çelësi. Por çfarë ndodh nëse një sulmues, i cili po përgjon kanalin e transmetimit, kap këtë mesazh dhe dërgon një të dytë të njëjtë? Verifikuesi do të kontrollojë nënshkrimin e transaksionit dhe do të bindet për autorësinë e tij, dhe rrjeti do të heqë të njëjtën shumë nga bilanci i dërguesit përsëri.
Ky sulm quhet sulm replay. Në modelin UTXO, këto sulme nuk janë të rëndësishme, pasi sulmuesi do të përpiqet të përdorë daljet e shpenzuara, që vetë nuk është valide dhe do të refuzohet nga rrjeti.
Për të parandaluar që kjo të ndodhë, në transaksion vendoset një fushë me të dhëna rastësore, të cilën e quajnë nonce ose thjesht "kripë". Kur dërgohet përsëri një transaksion me "kripë", verifikuesi kontrollon nëse ky nonce është përdorur më parë dhe, nëse jo, e konsideron këtë transaksion si të vlefshëm. Për të mos ruajtur në blockchain të gjithë historinë e noncëve të përdoruesve, zakonisht në transaksionin e parë pranohet se ai është i barabartë me zero, dhe pastaj rritet me një. Rrjeti mbetet vetëm të verifikojë se nonce i transaksionit të ri është ndryshe nga ai i mëparshëm me një.
Në një skemë anonime të transfertave, shfaqet problemi i validimit të nonce-ve të transaksioneve. Ne nuk mund ta lidhim nonce-n në mënyrë të qartë me adresën e dërguesit, pasi kjo do ta deanonimizonte transferimin. Gjithashtu, nuk mund të shtojmë njësi në nonce-t e të gjitha llogarive të përfshira, pasi kjo mund të krijojë konflikte me transfertat e tjera në proces.
Autoret e Zether propozojnë të gjenerojnë nonce në mënyrë kriptografike — në varësi të "epokës". Për shembull:
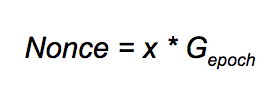
Këtu x — çelësi sekret i dërguesit, dhe Gepoch — një gjenerator shtesë për epokën, që merret duke e hash-uar vargun e tipit 'Zether + '. Tani duket se problemi zgjidhet — ne nuk zgjerojmë nonce-n e dërguesit dhe nuk ndërhyjmë në nonce-t e pjesëmarrësve jo të prekur. Por kjo qasje vendos një kufizim të rëndësishëm: një llogari mund të dërgojë më shumë se një transaksion në "epokë". Ky problem, fatkeqësisht, mbetet i pa zgjidhur dhe, për momentin, e bën versionin anonim të Zether, sipas mendimit tonë, gati të pa përdorshëm.
Vështirësia e dëshmive me ndarjen zero
Në UTXO, dërguesi duhet të provokojë rrjetin se nuk po ndan një shumë negative, përndryshe bëhet e mundur gjenerimi i monedhave të reja nga ajri (pse kjo është e mundur, ne e kemi shkruar në një nga ). Po ashtu, ai duhet të nënshkruajë "hyrjet" me një nënshkrim rrethor, për të provuar se midis monedhave të përziera ka fonde që i përkasin atij.
Në versionin anonim të blockchain-it të bazuar në llogari, shprehjet për provimin bëhen shumë më të komplikuara. Dërguesi provon se:
- Shuma e dërguar është pozitive;
- Bilanci mbetet jo negativ;
- Dërguesi ka koduar saktë shumën e transfertave (përfshirë zero);
- Bilanci ndryshon vetëm për dërguesin dhe marrësin;
- Dërguesi zotëron çelësin sekret të llogarisë së tij dhe ai me të vërtetë është në listën e dërguesve (mes atyre të përziera);
- Nonce, i përdorur në transaksion, është përbërë saktë.
Për një provim kaq të komplikuar, autorët përdorin një përzierje (një nga autorët, për të thënë të vërtetën, ka marrë pjesë në krijimin e saj) dhe , e cila quhet Sigma-bullets. Dëshmia formale e një pohimi të tillë është një detyrë mjaft e vështirë, dhe ajo kufizon ndjeshëm numrin e atyre që duan të angazhohen në implementimin e teknologjisë.
Çfarë në përfundim?
Sipas mendimit tonë, pjesa Zether, e cila sjell privatësinë në blockchain-ët e bazuar në llogari, mund të përdoret tashmë. Por aktualisht, versioni anonim i teknologjisë vendos kufizime të rënda në përdorimin e saj, dhe kompleksiteti i saj — në zbatim. Megjithatë, nuk duhet të neglizhojmë faktin se autorët e publikuan atë vetëm disa muaj më parë, dhe ndoshta dikush tjetër do të gjejë një zgjidhje për problemet aktuale. Sepse kjo është ajo siç bëhet shkenca.
Burimi: habr.com
