

Përshëndetje të gjithëve! Në vazhdim të këtij dua t'ju tregoj më shumë për funksionalitetin që ofron zgjidhja Sophos XG Firewall dhe t'ju njoh me ndërfaqen e tij të uebit. Artikujt komercialë dhe dokumentet janë të mira, por gjithmonë është interesante të shohim se si duket zgjidhja në praktikë. Si është e organizuar gjithçka? Le të fillojmë me shqyrtimin.
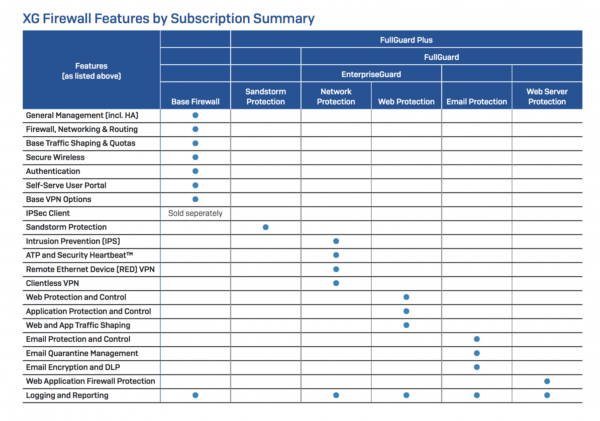
Në këtë artikull do të paraqitet pjesa e parë e funksionalitetit të Sophos XG Firewall — kjo është "Monitorimi dhe Analitika". Shqyrtimi i plotë do të publikohet si një seri artikujsh. Do të ecim duke u bazuar në ndërfaqen e uebit të Sophos XG Firewall dhe tabelën e licencimit.
Qendra e menaxhimit të sigurisë
Dhe kështu, kemi hapur shfletuesin dhe hapur ndërfaqen e uebit të NGFW tonë, shohim një ftesë për të futur emrin e përdoruesit dhe fjalëkalimin për t'u autentifikuar në admin.
Futur emrin e përdoruesit dhe fjalëkalimin që ne caktuam gjatë aktivizimit fillestar, ne hyjmë në qendrën tonë të menaxhimit. Duket kështu.
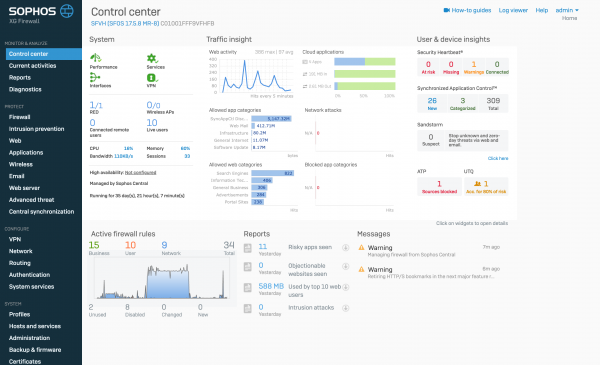
Pothuajse çdo njëri nga këto widget është klikueshëm. Mund të hyjmë në incident dhe të shohim detajet.
Le të shqyrtojmë çdo një nga blloqet, dhe le të fillojmë me bllokun System.
Blloku System
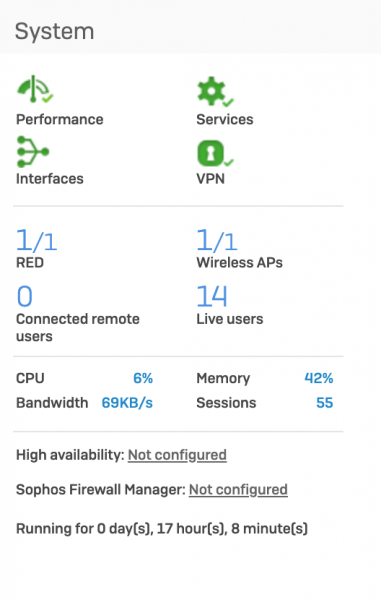
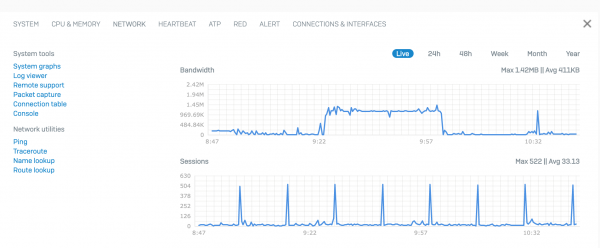
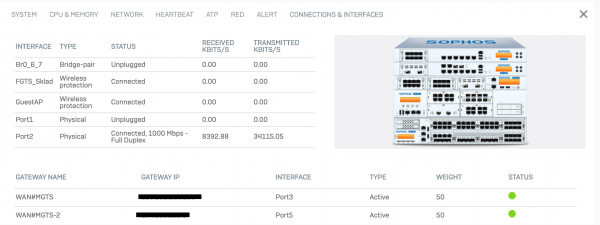
Ky bllok tregon gjendjen e makinës në kohë reale. Nëse klikoni në ndonjë nga ikonat, do të kaloni në një faqe me informacion më të detajuar mbi gjendjen e sistemit.
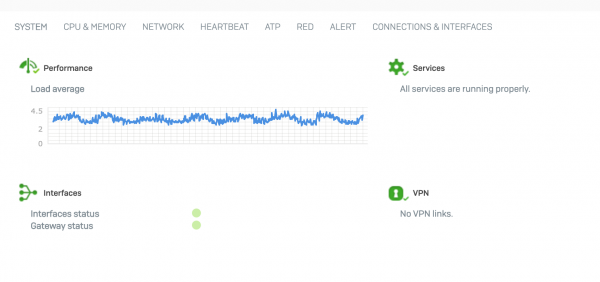
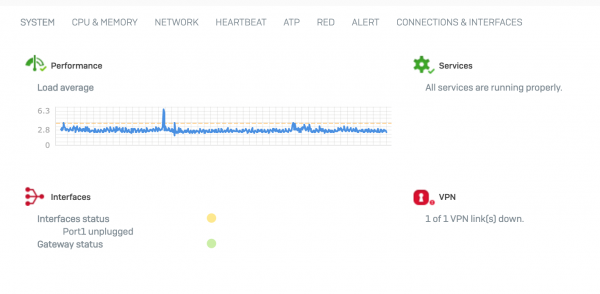
Nëse në sistem ka probleme, ky widget do ta sinjalizojë atë, dhe në faqen e informacionit mund të shihni shkakun.
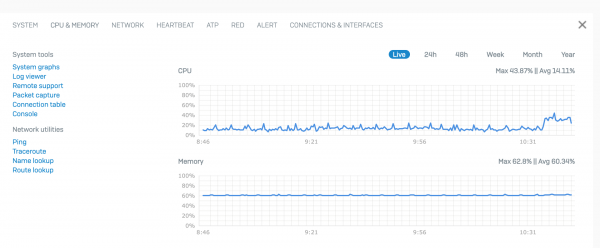
Duke kaluar nëpër pëlhura, mund të merrni më shumë informacion mbi aspekte të ndryshme të funksionimit të zjarrfiksit.
Blloku Trafik Insight
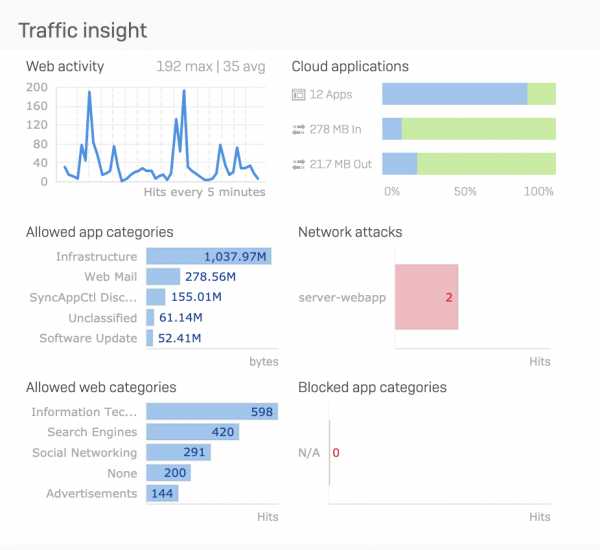
Ky seksion na jep një ide të asaj që po ndodh në rrjetin tonë në këtë moment dhe çfarë ka ndodhur në 24 orët e fundit. Top 5 kategoritë dhe aplikacionet e uebit sipas trafikut, sulmet në rrjet (aktivizimi i modulit IPS) dhe top 5 aplikacione të bllokuara.
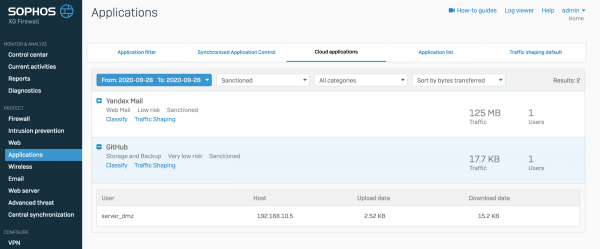
Gjithashtu, veçanërisht duhet të theksohet seksioni Cloud Applications. Aty mund të shihni praninë në rrjetin lokal të aplikacioneve që përdorin shërbime cloud. Numri total i tyre, trafiku hyrës dhe dalës. Nëse klikoni në këtë widget, do të kaloni në faqen e informacionit për aplikacionet cloud, ku do të mund të shihni më në detaje se cilat aplikacione cloud ekzistojnë në rrjet, kush i përdor ato dhe informacion mbi trafikun.
Blloku User & device insights
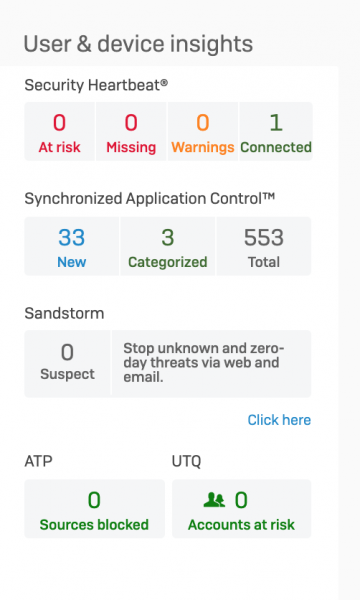
Ky kyç i këtij blloku tregon informacionin rreth përdoruesve. Rreshti i sipërm tregon informacionin për kompjuterët e infektuar të përdoruesve, duke mbledhur informacion nga antivirusi Sophos dhe duke e transferuar atë në Sophos XG Firewall. Sipas këtij informacioni, Firewall mund të ndërpresë lidhjen e kompjuterit të përdoruesit nga rrjeti lokal ose segmenti i rrjetit në nivele L2, duke bllokuar të gjitha lidhjet me të. Më shumë detaje rreth Security Heartbeat ishin në . Më pas dy rreshta - kontrolli i aplikacioneve dhe sandboxi në cloud. Duke qenë se ky është një funksionalitet i veçantë, nuk do të diskutohet në këtë artikull.
Duhet të theksojmë dy widgetat e fundit. Këto janë ATP (Mbrojtja Avancuar e Kërcënimeve) dhe UTQ (Indeksi i Kërcënimeve të Përdoruesit).
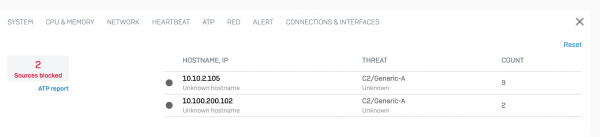
Moduli ATP bllokon lidhjet me C&C, serverët kontrollues të rrjeteve botnet. Nëse një pajisje në rrjetin tuaj lokal ndodhet në një rrjet botnet, ky modul do të raportojë mbi këtë dhe do të parandalojë lidhjen me serverin kontrollues. Kjo duket kështu
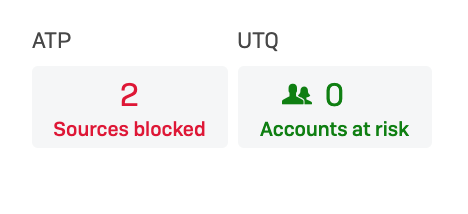
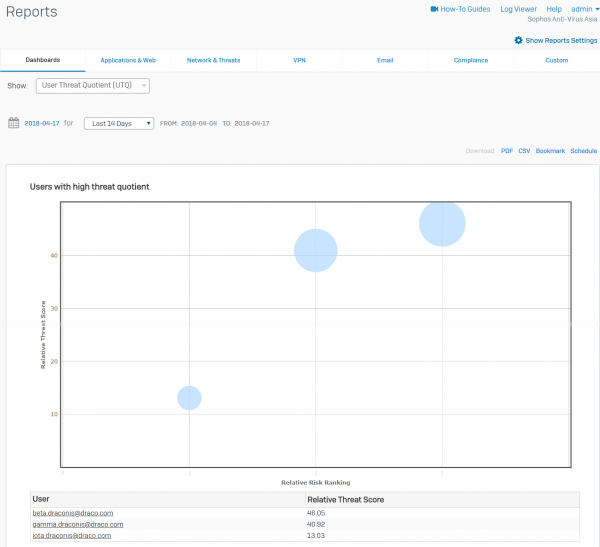
Moduli UTQ i jep çdo përdoruesi një indeks sigurie. Sa më shumë që përdoruesi përpiqet të vizitojë faqe të ndaluara ose të nxisë aplikacione të ndaluara, aq më lart rritet klasifikimi i tij. Duke u mbështetur në këto të dhëna, mund të ofrohet trajnim për këta përdorues pa pritur që, në fund, kompjuteri i tyre të infektohet me malware. Kjo duket kështu
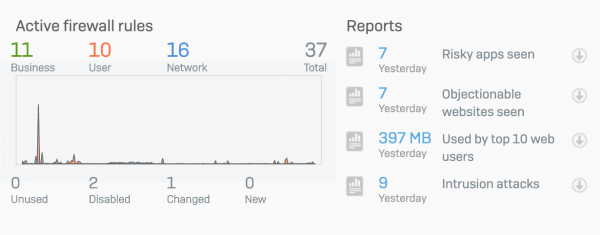
Më pas ndodhet seksioni i informacionit të përgjithshëm mbi rregullat aktive të firewall-it dhe raportet e nxehta, të cilat mund të shkarkohen shpejt në formatin pdf.
Të kalojmë te seksioni tjetër i menusë - Aktivitetet aktuale
Aktivitetet aktuale
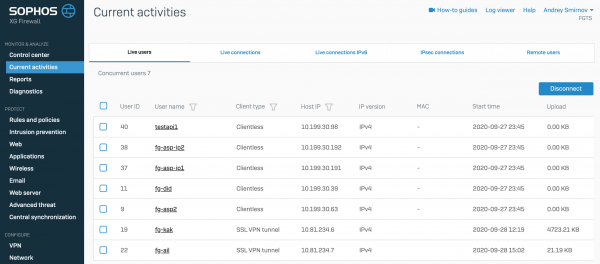
Le të fillojmë shqyrtimin me skedën Përdoruesit e Direkt. Në këtë faqe mund të shohim se kush nga përdoruesit është lidhur aktualisht me Sophos XG Firewall, metoda e autenticitetit, adresa ip e makinës, koha e lidhjes dhe shuma e trafikut.
Lidhjet në kohë reale
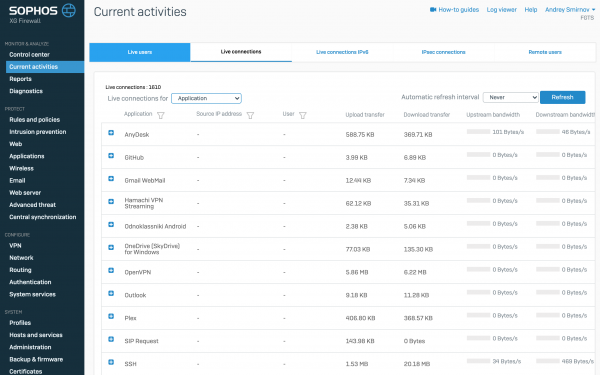
Në këtë skedë shfaqen sesionet aktive në kohë reale. Mund të filtrohet kjo tabelë sipas aplikacioneve, përdoruesve dhe adresave IP të makinave klient.
Lidhjet IPsec
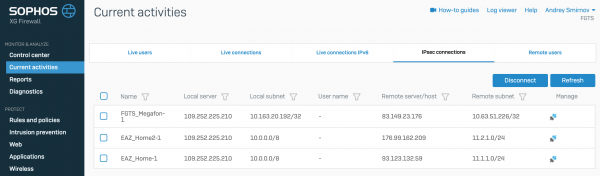
Në këtë skedë shfaqet informacioni mbi lidhjet aktive IPsec VPN
Skeda Përdoruesit e Largët
Në skedën Përdoruesit e Largët ndodhet informacioni rreth përdoruesve të largët që janë lidhur përmes SSL VPN
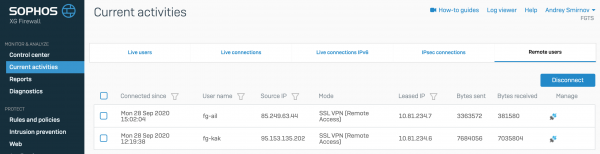
Gjithashtu, në këtë skedë mund të shihni trafikun për përdoruesit në kohë reale dhe të çaktivizoni çdo përdorues në mënyrë të detyrueshme.
Do ta kalojmë skedën e Raporteve, pasi sistemi i raporteve në këtë produkt është shumë i gjerë dhe kërkon një artikull të veçantë.
Diagnostika
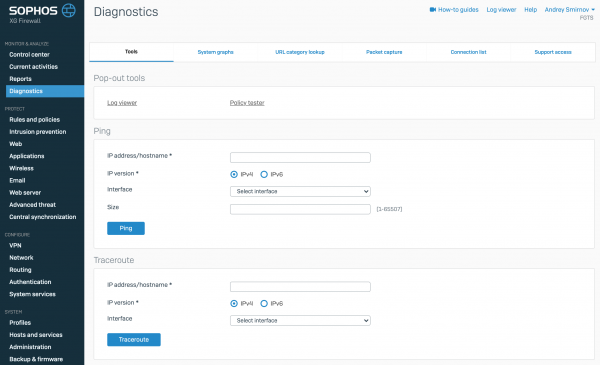
Menjëherë hapet faqja me disa vegla për gjetjen e problemeve. Aty përfshihen Ping, Traceroute, Name lookup, Route lookup.
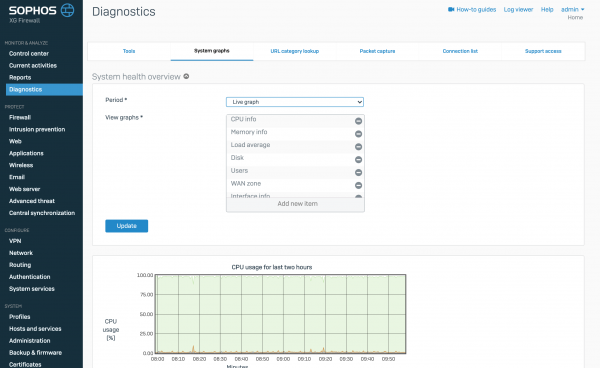
Më pas vjen skeda me grafikët sistemorë të ngarkesës së harduerit dhe portave në kohë reale
Grafikët e sistemit
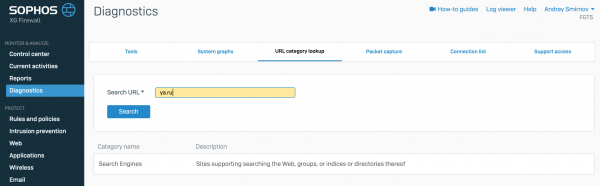
Pastaj skeda, ku mund të kontrolloni kategorinë e burimit web
Kontrolli i kategorisë së URL-së
Skeda tjetër Packet capture — është, në esencë, një tcpdump i integruar në ndërfaqen web. Mund të shkruani gjithashtu filtra
Kapja e paketave
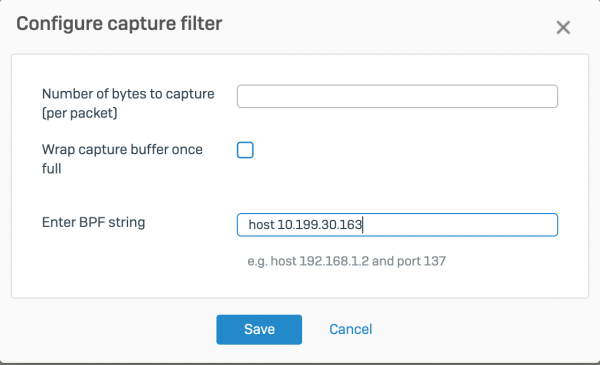
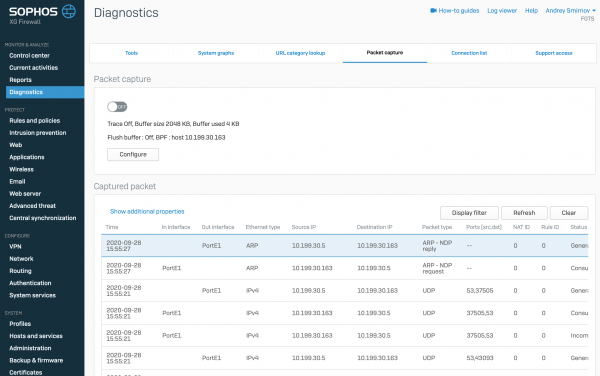
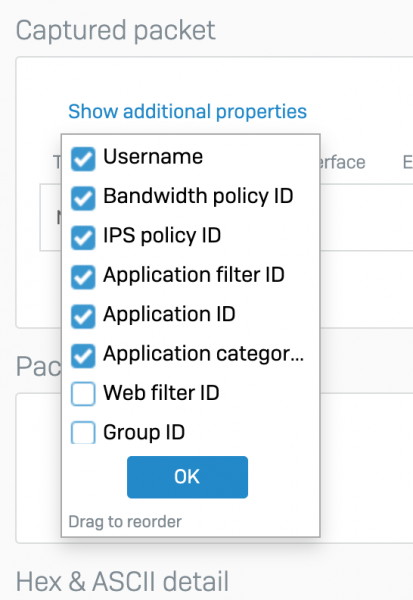
Një gjë interesante për t'u theksuar është se paketat konvertohen në një tabelë, ku mund të çaktivizoni dhe aktivizoni kolona shtesë me informacion. Ky funksionalitet është shumë i dobishëm për gjetjen e problemeve rrjetore, për shembull — mund të kuptoni shpejt se cilat rregulla filtri u aplikuan në trafik të vërtetë.
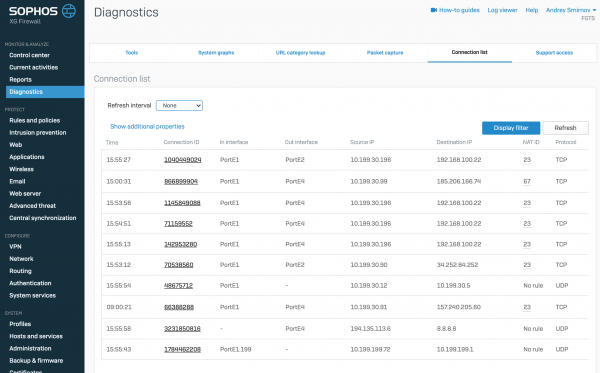
Në skedën Lista e lidhjeve, mund të shihni të gjitha lidhjet ekzistuese në kohë reale dhe informacionin për to
Lista e lidhjeve
Përfundim
Me këtë ne do të përfundojmë pjesën e parë të përshkrimit. Ne kemi shqyrtuar vetëm një pjesë shumë të vogël të funksionalitetit të disponueshëm dhe nuk e kemi prekur fare modulin e mbrojtjes. Në artikullin e ardhshëm do të shqyrtojmë funksionalitetin e integruar të raportimit dhe rregullat e firewall-it, llojet dhe qëllimet e tyre.
Faleminderit për kohën tuaj.
Nëse keni pyetje në lidhje me versionin komercial të XG Firewall, mund të kontaktoni me ne — kompania , distributorin e Sophos. Mjafton të shkruani në një formë të lirë në .
Burimi: habr.com
