

Organizata jo fitimprurëse me pjesëmarrjen e Google dhe sponsorëve të tjerë më 5 nëntor 2019 projekt , i cili e quan «projekti i parë me kod të hapur për krijimin e një arkitekture të hapur, cilësore për çipin me rrënjë besimi (RoT) në nivelin harduerik».
OpenTitan me arkitekturën RISC-V është një çip i dedikuar për instalim në servera në qendrat e të dhënave dhe në çdo pajisje tjetër ku kërkohet të garantosh autenticitetin e ngarkesës, të mbrosh firmware nga ndryshimet dhe të eliminosh mundësinë e rootkit-eve: këto janë plakat e nënës, kartat rrjetë, routerët, pajisjet IoT, pajisjet mobile dhe të tjera.
Sigurisht, këto module janë të pranishme në procesorët modernë. Për shembull, moduli harduerik Intel Boot Guard është rrënja e besimit në procesorët Intel. Ai verifikon autenticitetin e UEFI BIOS para ngarkesës së sistemit operativ përmes një zinxhiri besimi. Por pyetja është, sa mund të besojmë në rrënjët e besimit pronar të marrë parasysh se nuk kemi garanci për mungesën e gabimeve në dizajn, dhe se nuk është e mundur ta verifikojmë atë? Shihni artikullin me përshkrimin se «si një gabim i klonuar për vite me radhë në prodhimin e disa furnizuesve lejon një agresor potencial të shfrytëzojë këtë teknologji për të krijuar një rootkit të fshehtë në sistem që nuk mund të fshihet (as nga programatori)».
Kërcënimi i komprometimit të pajisjeve në zinxhirin e furnizimit është befasues real: duket se çdo elektronik i amator , duke përdorur pajisje që nuk kushtojnë më shumë se 200 dollarë. Disa ekspertë dyshojnë se «organizatave me buxhete prej qindra miliona dollarësh mund t'u interesonte kjo për shumë vite». Megjithëse nuk ka prova, teorikisht, kjo është e mundur.
«Nëse nuk mund të besoni në ngarkuesin harduerik, loja ka mbaruar, — Gavin Ferris, anëtar i këshillit drejtues të lowRISC. — Nuk ka rëndësi se çfarë bën sistemi operativ—nëse në momentin e ngarkesës së sistemit operativ ju jeni komprometuar, atëherë gjithçka tjetër është një çështje teknike. Ju keni rënë.»
Kjo është problemi që duhet të zgjidhë platforma e parë hapur harduerike OpenTitan (, , ). Të hequrit dorë nga zgjidhjet pronësore do të ndryshojë
industrinë e ngadaltë dhe të mangët RoT , por pa sukses.
Çfarë është rrënja e besimit?
Çdo etapë e procesit të ngarkesës së sistemit verifikon autenticitetin e etapës tjetër, duke formuar kështu një zinxhir besimi.
Rrënja e besimit (Root of Trust, RoT) është një verifikim i hardware-it që garanton se burimi i instruktionit të parë ekzekutues në zinxhirin e besimit nuk mund të ndryshohet. RoT është mbrojtja kryesore kundër rootkits. Ky është një hap kyç në procesin e ngarkesës që merr pjesë në nisjen e mëtejshme të sistemit - nga BIOS deri te OS dhe aplikacionet. Ai duhet të verifikojë autenticitetin e çdo etape të mëtejshme të ngarkesës. Për këtë, në çdo etapë përdoret një grup çelësash me nënshkrim digjital. Një nga standardet më të njohura të mbrojtjes së hardware-it për çelësa është TPM (Trusted Platform Module).
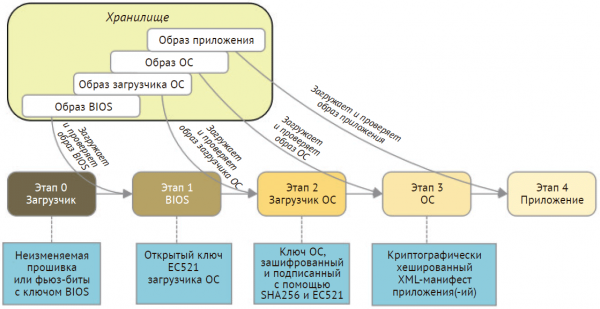
Krijimi i rrënjës së besimit. Më sipër është një ngarkesë me pesë etapa që formon një zinxhir besimi dhe fillon me ngarkuesin që ndodhet në memorie të pandryshueshme. Në çdo etapë përdoret një çelës publik, i cili verifikon autenticitetin e komponentit tjetër që ngarkohet. Ilustrimi nga libri i Perry Lee
RoT mund të nisë në mënyra të ndryshme:
- ngarkimi i imazhit dhe çelësit rrënjës nga firmware ose memoria e pandryshueshme;
- ruajtja e çelësit rrënjës në memorien e programueshme një herë me fije-bits;
- ngarkimi i kodit nga një zonë të mbrojtur të memories në një magazinë të mbrojtur.
Në procesorë të ndryshëm, rrënja e besimit është implementuar në mënyra të ndryshme. Intel dhe ARM
mbështesin teknologjitë e mëposhtme:
- ARM TrustZoneARM ofron prodhuesve të çipave një bllok silikoni proprietar që siguron një rrënjë besimi dhe mekanizma të tjerë sigurie. Kështu, mikroprocesori ndahet nga bërthama e pasigurt; ai ekzekuton një OS të besuar — një sistem operativ të sigurt me një ndërfaqe të qartë për ndërveprimin me komponentët e pasigurt. Burimet e mbrojtura ndodhen në bërthamën e besuar dhe duhet të jenë sa më të lehta të jetë e mundur. Kalimi midis komponentëve të llojeve të ndryshme bëhet përmes ndërrimit harduerik të kontekstit, çka eliminon nevojën për softuer të sigurt për monitorim.
- Intel Boot Guard është një mekanizëm harduerik për verifikimin e autenticitetit të bllokut të ngarkimit të fillimit përmes mjeteve kriptografike ose procesit të matjes. Për të verifikuar bllokun e ngarkimit, prodhuesi duhet të gjenerojë një çelës 2048-bitësh i cili përbëhet nga dy pjesë: çelësi publik dhe çelësi privat. Çelësi publik printohet në pllakë përmes 'shkëndijës' së bitëve të fuzit në fazën e prodhimit. Këta bitë janë njëherësh dhe nuk mund të ndryshohet. Pjesa private e çelësit gjeneron një nënshkrim digjital për verifikimin e mëtejshëm të autentikimit të fazës së ngarkimit.
Platforma OpenTitan hap pjesët kryesore të një sistemi harduerik-software, siç ilustrohet në diagramin më poshtë.
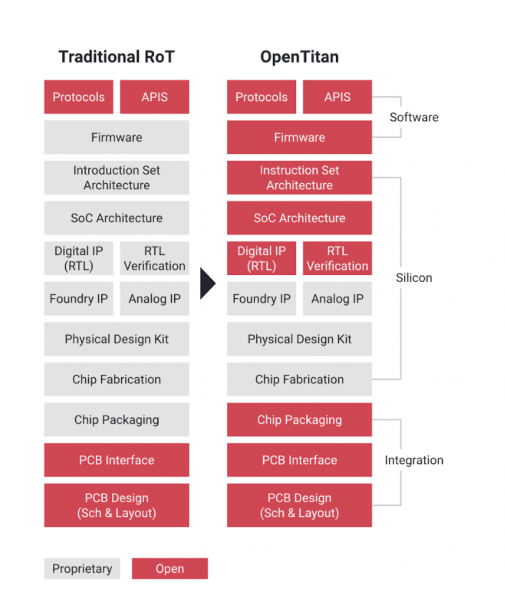
Platforma OpenTitan
Zhvillimi i platformës OpenTitan po udhëhiqet nga organizata jofitimprurëse lowRISC. Grupi i inxhinierëve bazohet në Kembrixh (Mbretëria e Bashkuar), dhe sponsor kryesor është Google. Partnerët themelues përfshijnë Shkollën Teknike të Lartë të Zvicrës në Cyrih, G+D Mobile Security, Nuvoton Technology dhe Western Digital.
Google për projektin në blogun korporativ të Google Open Source. Kompania deklaroi se OpenTitan synon 'të ofrojë rekomandime të cilësisë së lartë për dizajnin dhe integrimin e RoT për përdorim në serverët e qendrave të të dhënave, magazinat, pajisjet periferike dhe më shumë'.
Rrënja e besimit është elementi i parë në zinxhirin e besimit në nivelin më të ulët në modulim të besuar të llogaritjes, i cili gjithmonë i besohet plotësisht sistemit.
RoT është kritike për aplikacionet, duke përfshirë infrastrukturat e çelësit publik (PKI). Ai është themeli i sistemit të sigurisë mbi të cilin bazohet një sistem kompleks, si një aplikacion IoT ose një qendër të dhënash. Prandaj, është e qartë pse Google mbështet këtë projekt. Aktualisht, ajo ka 19 qendra të dhënash në pesë kontinente. Qendrat e të dhënave, magazinat dhe aplikacionet kritike përbëjnë një sipërfaqe të gjerë sulmi, dhe për të mbrojtur këtë infrastrukturë, Google fillimisht zhvilloi një rrënjë besimi të tillë në çipin Titan.
për qendrat e të dhënave Google u prezantua për herë të parë në konferencën Google Cloud Next. "Kompjuterët tanë realizojnë një verifikim kriptografik për çdo paketë me softuer, dhe më pas vendosin nëse duhet t'i japin akses burimeve të rrjetit. Titan integret në këtë proces dhe ofron shtresa të tjera mbrojtjeje," thanë përfaqësuesit e Google gjatë asaj prezantimi.
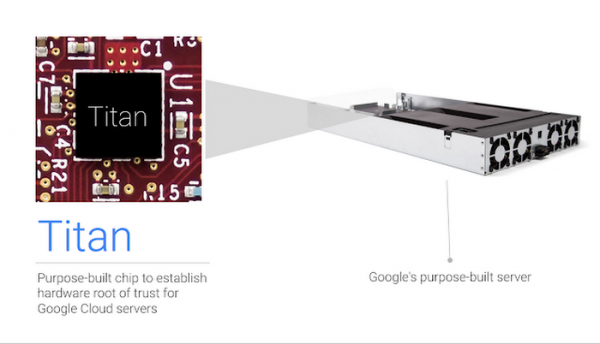
Çipi Titan në serverin Google
Arkitektura Titan ishte pronë e Google, por tani po bëhet pronë publike në kuadër të projektit open source.
Hapi i parë i projektit është krijimi i dizajnit logjik RoT në nivelin e çipave, duke përfshirë një mikroprocesor open source , procesorë kriptografikë, gjenerator të harduerit të numrave të rastit, hierarki çelësash dhe memorie për ruajtje energjike dhe joenergji, mekanizma mbrojtjeje, pajisje periferike të hyrjes/daljes dhe proceset e sigurta të ngarkesës.
Google thotë se OpenTitan bazohet në tre parime kyçe:
- çdo kush ka mundësinë të verifikojë platformën dhe të kontribuojë;
- aftësi të rritura për shkak të hapjes së dizajnit logjik të sigurt, i cili nuk është i bllokuar nga ndalimet private të furnizuesit;
- cilësia, e siguruar jo vetëm nga vetë dizajni, por gjithashtu nga firmware referencë dhe dokumentacioni.
„Aktuarele çipa me rrënjë besimi janë shumë proprietar. Ata shpallin sigurinë, por në të vërtetë, ju e pranoni këtë me besim dhe nuk e keni mundësinë ta verifikoni vetë, - thotë Dominic Rizzo, specialisti kryesor i sigurisë në projektin Google Titan. - Tani, për herë të parë, po shfaqet mundësia për të garantuar sigurinë pa besim të verbër te zhvilluesit e dizajneve proprietare të rrënjëve të besimit. Kështu që, themeli nuk është vetëm i fortë, por gjithashtu mund të verifikohet.”
Rizzo shtoi se OpenTitan mund të konsiderohet „një dizajn radikalisht transparent, në krahasim me situatën aktuale”.
Sipas zhvilluesve, OpenTitan nuk duhet të konsiderohet si një produkt i gatshëm, sepse zhvillimi ende nuk ka përfunduar. Ata e hapën qëllimisht specifikimin dhe dizajnin në mes të zhvillimit, për të lejuar të tjerët ta verifikojnë, të kontribuojnë dhe të përmirësojnë sistemin para fillimit të prodhimit.
Për të filluar prodhimin e çipave OpenTitan, duhet të bëni një aplikim dhe të kaloni procesin e certifikimit. Sipas duket, nuk kërkohen tarifat e licencës.
Burimi: habr.com
