

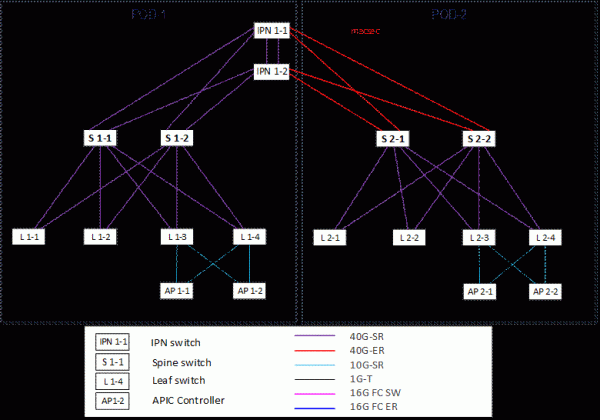
Vlerësoni lidhjet në pjesën qendrore të skemës. Më poshtë do t'u kthehemi atyre.
Në një moment mund të përballeni me faktin se rrjetet e mëdha dhe komplekse të ndërtuara mbi L2 janë të dëmtuara në mënyrë të pakthyeshme. Së pari, për shkak të problemeve që lidhen me përpunimin e trafikut BUM dhe funksionimin e protokollit STP. Së dyti, për shkak të një arkitekture që, në tërësi, është moralisht e vjetëruar. Kjo sjell probleme të pakëndshme si ndërprerje të shërbimit dhe vështirësi në menaxhim.
Kishim dy projekte paralele, ku klientët vlerësuan me realizëm të gjitha avantazhet dhe disavantazhet e opsioneve dhe zgjodhën dy zgjidhje të ndryshme overlay, ndërsa ne i implementuam ato.
Kishte mundësi të krahasonim pikërisht implementimin. Jo funksionimin në prodhim, për të cilin ia vlen të flitet pas dy ose tre vitesh.
Pra, çfarë është një fabrikë rrjeti me rrjete overlay dhe SDN?
Çfarë duhet bërë me problemet e kahershme të arkitekturës klasike të rrjetit?
Çdo vit shfaqen teknologji dhe ide të reja. Në praktikë, nevoja urgjente për të rindërtuar rrjetet nuk u ndje për një kohë të gjatë, sepse shumë gjëra mund të bëheshin ende manualisht, me metodat e vjetra të provuara. Po ç'rëndësi ka që jemi në shekullin e njëzet e një? Në fund të fundit, administratori duhet të punojë, jo të rrijë në zyrën e vet.
Më pas filloi bumi i ndërtimit të qendrave të mëdha të të dhënave. Atëherë u bë e qartë se arkitektura klasike kishte arritur kufijtë e saj të zhvillimit jo vetëm për sa i përket funksionimit, qëndrueshmërisë ndaj dështimeve dhe shkallëzueshmërisë. Dhe një nga mënyrat për t'i zgjidhur këto sfida u bë ideja e ndërtimit të rrjeteve overlay mbi një backbone të routuar.
Përveç kësaj, me rritjen e shkallës së rrjeteve, u shfaq me mprehtësi problemi i menaxhimit të fabrikave të tilla, si rezultat i të cilit nisën të shfaqeshin zgjidhje të rrjeteve të përcaktuara me softuer, me mundësinë për të menaxhuar të gjithë infrastrukturën e rrjetit si një tërësi të vetme. Dhe kur rrjeti menaxhohet nga një pikë e vetme, komponentët e tjerë të infrastrukturës IT e kanë më të lehtë të ndërveprojnë me të, ndërsa procese të tilla ndërveprimi automatizohen më lehtë.
Pothuajse çdo prodhues i madh, jo vetëm i pajisjeve të rrjetit por edhe i virtualizimit, ka në portofolin e vet variante të tilla zgjidhjesh.
Mbetet vetëm të kuptohet se çfarë i përshtatet secilës nevojë. Për shembull, për kompani shumë të mëdha me një ekip të fortë zhvillimi dhe operimi, zgjidhjet standarde nga vendorët jo gjithmonë i mbulojnë të gjitha kërkesat, ndaj ato kalojnë në zhvillimin e zgjidhjeve të veta SD (software defined). Kjo ndodh, për shembull, te ofruesit cloud që e zgjerojnë vazhdimisht gamën e shërbimeve për klientët e tyre, ndërsa zgjidhjet standarde thjesht nuk arrijnë të ecin me ritmin e nevojave të tyre.
Për kompanitë e mesme, funksionaliteti që ofrohet nga vendori si zgjidhje standarde mjafton në 99 për qind të rasteve.
Çfarë janë rrjetet overlay
Cila është ideja e rrjeteve overlay? Në thelb, merret një rrjet klasik i rutueshëm dhe mbi të ndërtohet edhe një rrjet tjetër për të përfituar më shumë funksione. Më shpesh bëhet fjalë për shpërndarje më efikase të ngarkesës në pajisje dhe linja komunikimi, rritje të ndjeshme të kufirit të shkallëzueshmërisë, rritje të besueshmërisë dhe shumë përfitime në siguri (falë segmentimit). Ndërsa zgjidhjet SDN, përveç kësaj, ofrojnë administrim shumë, shumë, shumë të përshtatshëm dhe fleksibël, si edhe e bëjnë rrjetin më transparent për përdoruesit e tij.
Me pak fjalë, sikur rrjetet lokale të ishin shpikur diku në vitet 2010, ato do të dukeshin krejt ndryshe nga ajo që na ka mbetur trashëgim nga ushtria e viteve 1970.
Nga pikëpamja e teknologjive për ndërtimin e fabric me përdorimin e rrjeteve overlay, aktualisht ekzistojnë shumë implementime nga prodhues të ndryshëm dhe projekte interneti RFC (EVPN+VXLAN, EVPN+MPLS, EVPN+MPLSoGRE, EVPN+Geneve dhe të tjera). Po, ka standarde, por zbatimi i këtyre standardeve nga prodhues të ndryshëm mund të ndryshojë, prandaj gjatë ndërtimit të këtyre fabric-ve, heqja dorë plotësisht nga vendor lock-in për momentin mbetet e mundur vetëm teorikisht, në letër.
Me zgjidhjet SD, situata është edhe më e ndërlikuar, sepse çdo vendor ka vizionin e vet. Ka zgjidhje plotësisht të hapura, që teorikisht mund t’i përshtatni dhe zhvilloni vetë, si dhe ka zgjidhje plotësisht të mbyllura.
Cisco ofron variantin e vet të SDN për qendrat e të dhënave — ACI. Natyrisht, nga këndvështrimi i zgjedhjes së pajisjeve të rrjetit, kjo është një zgjidhje 100% e mbyllur nga një prodhues i vetëm, por njëkohësisht integrohet plotësisht me sistemet e virtualizimit, containerizimit, sigurisë, orkestrimit, balancuesit e ngarkesës etj. Megjithatë, në thelb mbetet një lloj black box, pa mundësi për qasje të plotë në të gjitha proceset e brendshme. Jo të gjithë klientët pajtohen me këtë qasje, sepse bëhesh plotësisht i varur nga cilësia e kodit të zgjidhjes dhe mënyra si është zbatuar, por nga ana tjetër prodhuesi ka një nga ekipet më të mira të mbështetjes teknike në botë dhe një ekip të dedikuar që merret vetëm me këtë zgjidhje. Si zgjidhje për projektin e parë u zgjodh pikërisht Cisco ACI.
Për projektin e dytë u zgjodh një zgjidhje nga Juniper. Edhe ky prodhues ka SDN-në e vet për qendrat e të dhënave, por klienti vendosi të heqë dorë nga implementimi i SDN. Si teknologji për ndërtimin e rrjetit u zgjodh EVPN VXLAN fabric pa përdorimin e kontrollorëve të centralizuar.
Për çfarë nevojitet
Krijimi i një fabric bën të mundur ndërtimin e një rrjeti lehtësisht të shkallëzueshëm, rezistent ndaj dështimeve dhe të besueshëm. Arkitektura (leaf-spine) merr parasysh veçoritë qendrat e të dhënave (rrugët e kalimit të trafikut, minimizimin e vonesave dhe të pikave të ngushta në rrjet). Ndërsa zgjidhjet SD në qendrat e të dhënave lejojnë administrim shumë të përshtatshëm, të shpejtë dhe fleksibël të një fabric të tillë, si dhe integrimin e saj në ekosistemin e qendrës së të dhënave.
Të dy klientët kishin nevojë të ndërtonin qendra rezervë të të dhënave për të siguruar rezistencë ndaj dështimeve; përveç kësaj, trafiku midis qendrave të të dhënave duhej të enkriptohej.
Klienti i parë kishte shqyrtuar tashmë zgjidhje pa fabric si standard të mundshëm për rrjetet e veta, por gjatë testeve pati probleme me përputhshmërinë e STP midis pajisjeve të disa prodhuesve. Kjo shkaktonte ndërprerje që sillnin rënien e shërbimeve. Dhe për klientin kjo ishte kritike.
Cisco ishte tashmë standardi korporativ i klientit. Ata shqyrtuan ACI dhe opsione të tjera dhe vendosën se pikërisht kjo zgjidhje ia vlente. U pëlqeu automatizimi i menaxhimit me një klikim përmes një kontrolluesi të unifikuar. Shërbimet konfigurohen më shpejt dhe menaxhohen më shpejt. Enkriptimin e trafikut vendosën ta siguronin duke aktivizuar MACSec midis komutatorëve IPN dhe SPINE. Në këtë mënyrë arritën të shmangnin ngushticën në formën e një crypto gateway, të kursenin në to dhe të shfrytëzonin maksimalisht gjerësinë e brezit.
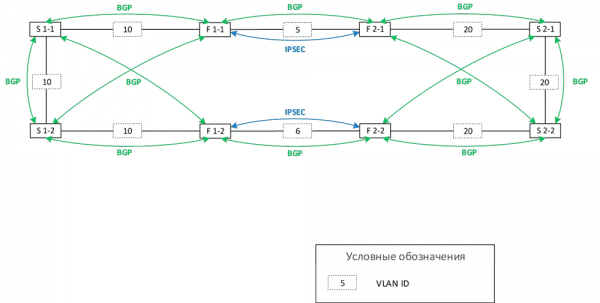
Klienti i dytë zgjodhi një zgjidhje pa kontrollues nga Juniper, sepse në qendrën e tyre ekzistuese të të dhënave kishte tashmë një instalim të vogël me implementim të fabricës EVPN VXLAN. Por aty ajo nuk ishte fault-tolerant (përdorej një komutator i vetëm). U mor vendimi të zgjerohej infrastruktura e qendrës kryesore të të dhënave dhe të ndërtohej një fabricë edhe në qendrën rezervë të të dhënave. EVPN ekzistues nuk përdorej plotësisht: encapsulation VXLAN në praktikë nuk aplikohej, pasi të gjithë host-et ishin të lidhur me një komutator të vetëm dhe të gjitha adresat MAC dhe adresat /32 të host-eve ishin lokale; gateway për to ishte po ai komutator dhe nuk kishte pajisje të tjera drejt të cilave duhej të ndërtoheshin tunelet VXLAN. Enkriptimin e trafikut vendosën ta siguronin duke përdorur teknologjinë IPSEC midis firewall-eve (performanca e firewall-eve ishte e mjaftueshme).
Edhe ACI e testuan, por vendosën se për shkak të vendor lock-in do t'u duhej të blinin tepër shumë pajisje, përfshirë zëvendësimin e pajisjeve të reja të blera së fundmi, dhe kjo thjesht nuk kishte kuptim ekonomik. Po, fabrica e Cisco integrohet me gjithçka, por brenda vetë fabricës mund të përdoren vetëm pajisjet e saj.
Nga ana tjetër, siç u përmend më herët, një fabricë EVPN VXLAN nuk mund të përzihet lehtësisht me çdo vendor fqinj, sepse implementimet e protokollit ndryshojnë. Është si të bashkosh Cisco dhe Huawei në të njëjtin rrjet: në dukje standardet janë të përbashkëta, por në praktikë do të duhet shumë punë shtesë. Meqenëse bëhej fjalë për një bankë dhe testet e përputhshmërisë do të zgjatnin shumë, u vendos që për momentin të blihej pajisje nga i njëjti vendor dhe të mos ndiqeshin shumë funksionalitete përtej bazikes.
Plani i migrimit
Dy qendra të të dhënave të bazuara në ACI:
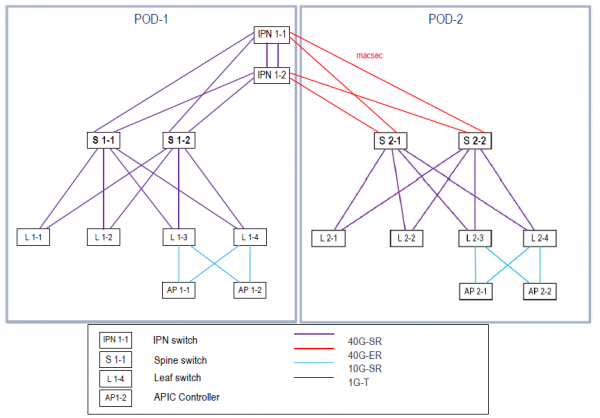
Organizimi i ndërveprimit midis qendrave të të dhënave. U zgjodh zgjidhja Multi-Pod — çdo qendër e të dhënave është një pod. U morën parasysh kërkesat për shkallëzim sipas numrit të switch-eve dhe për vonesat midis pod-eve (RTT më pak se 50 ms). U vendos të mos ndërtohej një zgjidhje Multi-Site për lehtësi menaxhimi (për zgjidhjen Multi-Pod përdoret një ndërfaqe e vetme menaxhimi, ndërsa për Multi-Site do të kishte dy ndërfaqe ose do të kërkohej Multi-Site Orchestrator), si edhe sepse nuk kërkohej rezervim gjeografik i lokacioneve.
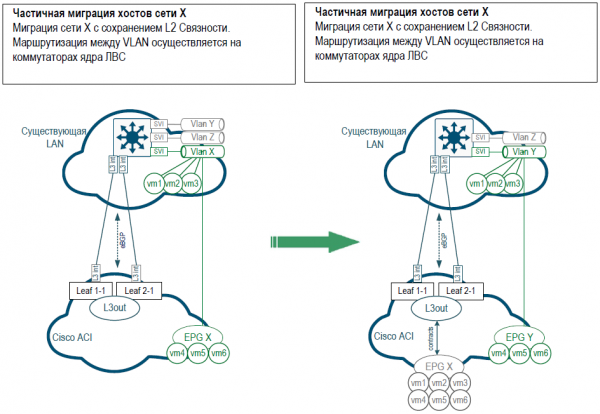
Nga këndvështrimi i migrimit të shërbimeve nga rrjeti Legacy, u zgjodh opsioni më transparent: transferimi gradual i VLAN-ve që përputhen me shërbime të caktuara.
Për migrim, për secilin VLAN krijohej EPG-ja përkatëse (End-point-group) në fabric. Fillimisht rrjeti shtrihej midis rrjetit të vjetër dhe fabric përmes L2, më pas, pasi migroheshin të gjithë hostët, gateway kalonte në fabric dhe ndërveprimi i EPG me rrjetin ekzistues realizohej përmes L3OUT; ndërkohë, ndërveprimi midis L3OUT dhe EPG përshkruhej duke përdorur kontrata. Skema e përafërt:
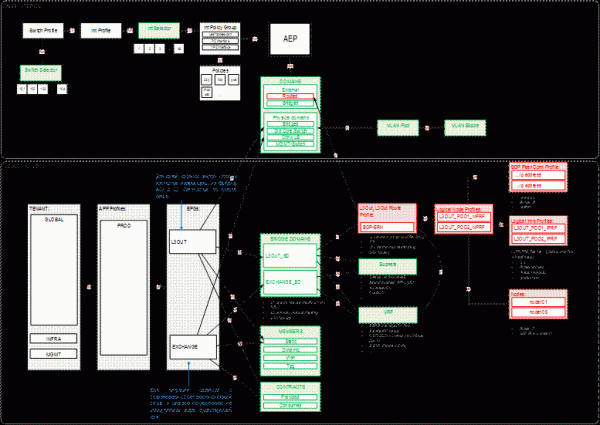
Struktura e përafërt e shumicës së politikave të fabric ACI paraqitet në figurën më poshtë. I gjithë konfigurimi ndërtohet mbi politika të përfshira në politika të tjera, dhe kështu me radhë. Në fillim është mjaft e vështirë të kuptohet, por me kalimin e kohës, siç tregon praktika, administratorët e rrjetit mësohen me këtë strukturë brenda rreth një muaji dhe vetëm atëherë e kuptojnë sa e përshtatshme është ajo.
Krahasimi
Në zgjidhjen Cisco ACI duhet të blihet më shumë pajisje (switch-e të veçanta për ndërveprimin Inter-Pod dhe kontrollorë APIC), prandaj ajo doli më e kushtueshme. Zgjidhja Juniper nuk kërkoi blerjen e kontrollorëve dhe pajisjeve ndihmëse; ishte e mundur të përdorej pjesërisht edhe pajisja ekzistuese e klientit.
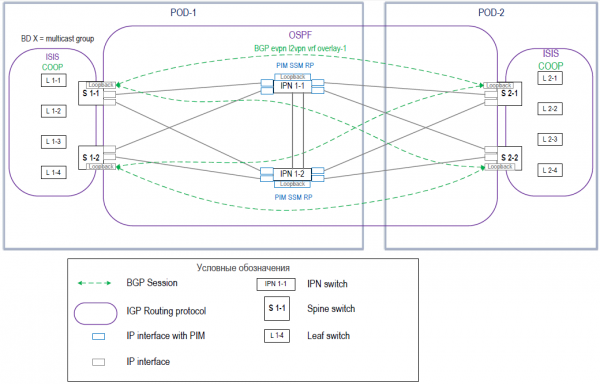
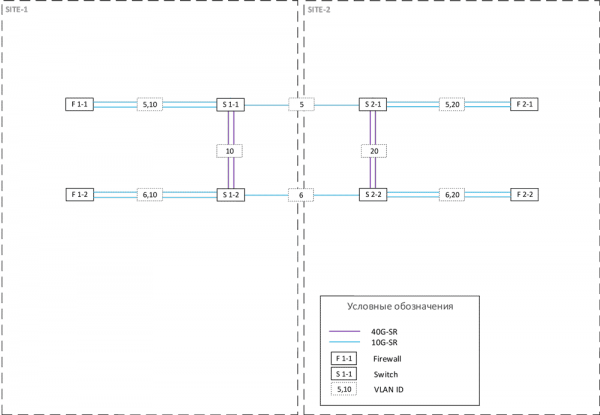
Ja arkitektura e fabric EVPN VXLAN për dy qendra të të dhënave të projektit të dytë:
Me ACI merr një zgjidhje të gatshme: nuk ka nevojë të gërmosh në konfigurime dhe as të optimizosh gjithçka vetë. Në fazën e parë të njohjes së klientit me fabric-un, nuk duhen zhvillues dhe as specialistë për mbështetjen e kodit apo automatizimit. Mjafton ekipi i operimit; shumë konfigurime mund të bëhen edhe përmes wizard-it, gjë që nuk është gjithmonë avantazh, sidomos për ata që janë mësuar me komandën nga console. Sidoqoftë, duhet kohë për t’iu përshtatur qasjes së re, veçanërisht logjikës së konfigurimit përmes politikave dhe menaxhimit të shumë politikave të ndërlidhura mes tyre. Përveç kësaj, është shumë e këshillueshme të keni një strukturë të qartë për emërtimin e politikave dhe objekteve. Nëse shfaqet ndonjë problem në logjikën e funksionimit të controller-it, zgjidhja mund të bëhet vetëm përmes mbështetjes teknike.
Në EVPN gjithçka bëhet nga console. Vuaj ose kënaqu. Është një ndërfaqe e njohur për gardën e vjetër. Po, ka konfigurime standarde dhe udhëzues. Do të duhet të studiosh dokumentacionin. Ka ndërtim të ndryshëm të konfigurimeve, por gjithçka është e qartë dhe e detajuar.
Natyrisht, në të dyja rastet, gjatë migrimit është më mirë që fillimisht të kalohen shërbimet më pak kritike, për shembull mjediset testuese, dhe vetëm pasi të zbulohen e të korrigjohen të gjitha problemet të kalohet te production. Dhe jo të premten në mbrëmje. Nuk duhet t’i besosh verbërisht vendor-it kur thotë se gjithçka do të shkojë mirë; është gjithmonë më mirë të kesh një plan rezervë.
Me ACI paguan më shumë, megjithëse aktualisht Cisco e promovon në mënyrë aktive këtë zgjidhje dhe shpesh ofron zbritje të mira për të, por kursen në mirëmbajtje dhe support. Menaxhimi dhe çdo lloj automatizimi i një EVPN fabric pa controller kërkon investime dhe kosto të vazhdueshme: monitorim, automatizim, implementim të shërbimeve të reja. Nga ana tjetër, nisja fillestare me ACI zakonisht zgjat 30–40 për qind më shumë. Kjo ndodh sepse kërkon më shumë kohë krijimi i të gjithë grupit të profileve dhe politikave të nevojshme, të cilat më pas do të përdoren vazhdimisht. Por me rritjen e rrjetit, numri i konfigurimeve të reja që duhen zvogëlohet. Përdor politika, profile dhe objekte të krijuara paraprakisht. Mund të konfigurosh në mënyrë fleksibile segmentimin dhe sigurinë, si edhe të menaxhosh në mënyrë të centralizuar kontratat që përcaktojnë se cilat ndërveprime lejohen mes EPG-ve — dhe volumi i punës bie ndjeshëm.
Në EVPN duhet të konfigurosh çdo pajisje në fabric, ndaj probabiliteti i gabimeve është më i lartë.
Nëse ACI po implementohet më ngadalë, EVPN kërkoi pothuajse dy herë më shumë kohë për t’u rregulluar dhe optimizuar. Me Cisco gjithmonë mund të thërrisni një inxhinier të support-it dhe të pyesni për rrjetin në tërësi, sepse mbulohet si zgjidhje e plotë. Ndërsa te Juniper Networks blini vetëm pajisjen, dhe mbulimi vlen pikërisht për të. Paketat dolën nga pajisja? Mirë, që aty e tutje janë problemet tuaja. Megjithatë, mund të hapni një kërkesë për zgjedhjen e zgjidhjes ose dizajnin e rrjetit — dhe atëherë do t’ju rekomandojnë të blini professional services, me pagesë shtesë.
Support-i i ACI është shumë i fortë, sepse është i dedikuar: një ekip i veçantë merret vetëm me këtë. Ka edhe specialistë rusishtfolës. Dokumentacioni është i detajuar, zgjidhjet janë të parapërcaktuara. E shqyrtojnë situatën dhe japin rekomandime. E validojnë shpejt dizajnin, gjë që shpesh është shumë e rëndësishme. Juniper Networks bën të njëjtën gjë, por shumë herë më ngadalë (të paktën kështu ishte në rastin tonë; sipas asaj që dëgjohet, tani duhet të jetë më mirë), gjë që ju detyron t’i bëni vetë ato punë ku një solution engineer mund t’ju kishte orientuar.
Cisco ACI mbështet integrimin me sistemet e virtualizimit dhe kontejnerizimit (VMware, Kubernetes, Hyper-V), si edhe menaxhim të centralizuar. Ka integrim edhe me shërbimet e rrjetit dhe të sigurisë — load balancing, firewall, WAF, IPS dhe të tjera. Ofron mikrosegmentim të mirë që në standard. Te zgjidhja e dytë, integrimi me shërbimet e rrjetit kërkon shumë më tepër përpjekje, ndaj është më mirë të lexoni paraprakisht forumet e atyre që e kanë bërë tashmë këtë.
Përfundimi
Për çdo rast konkret, zgjidhja duhet të përzgjidhet jo vetëm mbi bazën e kostos së pajisjeve, por duke marrë parasysh edhe shpenzimet e mëtejshme të operimit, problemet kryesore me të cilat përballet klienti aktualisht, si dhe planet për zhvillimin e mëtejshëm të infrastrukturës IT.
ACI doli më i kushtueshëm për shkak të pajisjeve shtesë, por është një zgjidhje e gatshme pa nevojë për përshtatje të mëtejshme. Zgjidhja e dytë është më komplekse dhe më e kushtueshme nga pikëpamja e operimit, por më e lirë.
Nëse dëshironi të diskutoni sa mund të kushtojë implementimi i një fabric rrjeti me vendorë të ndryshëm dhe çfarë arkitekture nevojitet, mund të takohemi dhe të bisedojmë. Deri te një skicë paraprake e arkitekturës (me të cilën mund të llogariten buxhetet) do t’ju këshillojmë pa pagesë; përpunimi i detajuar, natyrisht, është tashmë me pagesë.
Vladimir Klepçe, rrjete korporative.
Burimi: habr.com
