

Vazhdojmë bisedën për metodat e rritjes së sigurisë së rrjeteve. Në këtë artikull do të flasim për masa të tjera sigurie dhe organizimin e rrjeteve pa tel më të mbrojtura.
Parathënie për pjesën e dytë
Në artikullin e mëparshëm u diskutua për problemet e sigurisë së rrjetit WiFi dhe metodat e drejtpërdrejta të mbrojtjes nga akseset e paautorizuara. U shqyrtuan masat e dukshme për parandalimin e kapjes së trafikut: enkriptimi, fshehja e rrjetit dhe filtrimi sipas MAC, si dhe metoda speciale, për shembull, lufta me Rogue AP. Megjithatë, përveç mënyrave të drejtpërdrejta të mbrojtjes, ekzistojnë edhe të tjera të tërthorta. Këto janë teknologji që jo vetëm ndihmojnë për të përmirësuar cilësinë e lidhjes, por gjithashtu kontribuojnë në përmirësimin e sigurisë.
Dy karakteristikat kryesore të rrjeteve pa tel: akses i largët dhe pa kontakt dhe eteri radio si një mjedis transmetimi të dhënash në mënyrë masive, ku çdo marrës sinjali mund të dëgjojë eterin, dhe çdo transmetues mund të pengojë rrjetin me transmetime të padobishme dhe thjesht me ndërhyrje radio. Kjo, përveç të gjitha gjërave, nuk ndikon mirë në sigurinë e përgjithshme të rrjetit pa tel.
Siguria e vetme nuk mjafton. Duhet gjithashtu të punosh siç duhet, dmth të shkëmbehet informacion. Dhe në këtë pikë WiFi ka shumë pretendime të tjera:
- hapësira në mbulimin e rrjetit («mungesat e bardha»);
- në ndikimin e burimeve të jashtme dhe pikave të aksesit fqinjë njëri mbi tjetrin.
Si pasojë, për shkak të problemeve të përshkruara më sipër, cilësia e sinjalit zvogëlohet, lidhja humbet stabilitetin dhe shpejtësia e shkëmbimit të të dhënave bie.
Natyrisht, adhuruesit e rrjeteve me tel do të shprehin me kënaqësi se me përdorimin e lidhjeve kabllore dhe për më tepër, të fibrave optike, këso problemesh nuk vihen re.
Ngrihet pyetja: a mund të zgjidhen këto probleme pa u rikthyer tek ndonjë masë radikale si ri-lidhja e të gjithë atyre që janë të pakënaqur me rrjetin me tel?
Ku fillon të gjitha problemet?
Në momentin e krijimit të rrjeteve WiFi dhe të tjera zyrtare, zakonisht ndiqeshin një algoritëm të thjeshtë: vendosej një pikë qasjeje në qendër të perimetrit për të arritur mbulimin maksimal. Nëse për zonat e largëta fuqia e sinjalit nuk mjaftonte, një antenë forcuese përfshihej. Rralle herë shtohej një pikë e dytë qasjeje, për shembull, për zyrën e drejtorit të largët. Kjo është gjithçka për përmirësime.
Ky qasje kishte bazat e veta. Së pari, në fillim të formimit të rrjeteve pa tel, pajisjet për to ishin të shtrenjta. Së dyti, vendosja e më shumë pikave qasjeje do të thoshte përballjen me pyetje për të cilat atëherë nuk kishte përgjigje. Për shembull, si të organizohej kalimi pa ndërprerje i klientit mes pikave? Si të luftohej interferenca? Si të thjeshtohej dhe strukturohej menaxhimi i pikave, për shembull, aplikimi i njëkohshëm i ndalimeve/lejeve, monitorimi dhe kështu me radhë. Prandaj, ishte shumë më e lehtë të ndiqej principi se: sa më pak pajisje, aq më mirë.
Në të njëjtën kohë, pika e qasjes e vendosur nën tavan, transmetonte sipas një diagrami rrethor (më saktësisht, oval).
Megjithatë, format e ndërtesave arkitekturore nuk përputhen mirë me diagramet e rrethit të shpërndarjes së sinjalit. Prandaj, diku sinjali pothuajse nuk arrin, dhe duhet të forcohet, ndërsa diku tjetër transmetimi tejkalon perimetrin dhe bëhet i aksesueshëm për të tjerët.
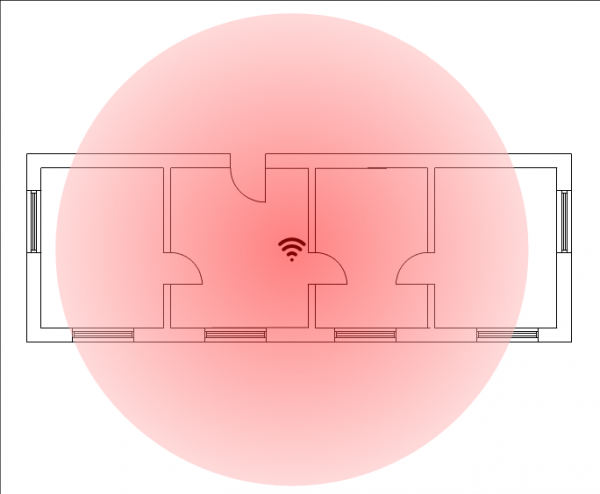
Figura 1. Shembuj i mbulimit duke përdorur një pikë të vetme në zyrë.
Shënim. Diku bëhet fjalë për një afrim të ashpër, në të cilin nuk merren parasysh pengesat për shpërndarjen, si dhe drejtimi i sinjalit. Në praktikë, format e diagrameve për modele të ndryshme pikash mund të ndryshojnë.
Situatën mund ta përmirësojmë nëse përdorim më shumë pika qasjeje.
Së pari, kjo do të mundësojë shpërndarjen më efikase të pajisjeve transmetuese në hapësirën e dhomës.
Së dyti, krijohet mundësia për të ulur nivelin e sinjalit, duke mos lejuar atë të del përtej perimetrin e zyrës ose objektit tjetër. Në këtë rast, për të numëruar trafikun e rrjetit pa tel, duhet të afrohesh shumë pranë perimetrin ose madje të hysh brenda kufijve të tij. Diku rreth kësaj vepron një sulmues, për të infiltruar në rrjetin e brendshëm me tel.
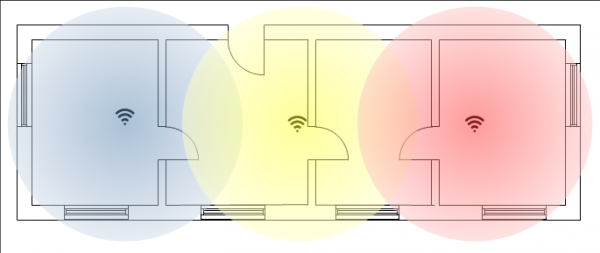
Figura 2. Rritja e numrit të pikave të qasjes lejon një shpërndarje më të mirë të mbulimit.
Le të shqyrtojmë përsëri të dy figurat. Në të parën, një nga vulnerabilitetet kryesore të rrjetit të paçikluar është e qartë — sinjali mund të kapet në një distancë të konsiderueshme.
Në figurën e dytë, situata nuk është aq e keqe. Sa më shumë pika qasje, aq më efektive është zona e mbulimit, dhe fuqia e sinjalit thuajse nuk del jashtë përimetrin, e thënë ndryshe, jashtë zyrës, ambientit apo objekteve të tjera të mundshme.
Kështu, një person i keq do të duhet të afrohet ndonjëherë për t'i kapur sinjalet relativisht të dobëta "nga jashtë" ose "nga korridori" e kështu me radhë. Për këtë, duhet t'i afrohet zyrës, si p.sh., të qëndrojë nën dritaret. Apo të përpiqet të depërtojë brenda ndërtimit të zyrës. Në çdo rast, kjo rrit rrezikun që të "kapet" nga kamerat e sigurisë, ose të vihet re nga rojet. Kështu, reduktohet ndjeshëm intervali kohor për sulm. Kjo është e vështirë të quhet "kusht optimale për hackers".
Natyrisht, mbetet edhe një "mëkat origjinal": rrjetet pa tel transmetojnë në një bandë të hapur, të cilën mund ta kapin të gjithë klientët. Në të vërtetë, një rrjet WiFi mund të krahasohet me një Ethernet-HUB, ku sinjali transmetohet menjëherë në të gjitha portet. Për ta shmangur këtë, në mënyrën ideale, çdo çift pajisjesh duhet të komunikojë në kanalin e tij frekuence, në të cilin nuk duhet të ndërhyjë askush tjetër.
Këtu janë shkurtimisht problemet kryesore. Le të shqyrtojmë mënyrat për t'i zgjidhur ato.
Mjetet mbrojtëse: të drejtpërdrejta dhe të tërthorta
Siç u tha në artikullin e mëparshëm, nuk mund të arrihet mbrojtja ideale në asnjë rast. Por mund të vështirësohet në maksimum kryerja e një sulmi, duke e bërë rezultatin jo të shpërblyeshëm në krahasim me përpjekjet e shpenzuara.
Mjetet e mbrojtjes mund të ndahen në dy grupe kryesore:
- teknologjitë e mbrojtjes së drejtpërdrejtë të trafikut, siç janë enkriptimi ose filtrimi sipas MAC;
- teknologjitë, që janë caktuar fillimisht për qëllime të tjera, për shembull, për të rritur shpejtësinë, por që në të njëjtën kohë e komplikojnë jetën e personave të këqij.
Grupi i parë u trajtua në pjesën e parë. Por në arsenalin tonë ka edhe masa të tjera indirekte. Siç u tha më lart, rritja e numrit të pikave të qasjes lejon të ulet niveli i sinjalit dhe të bëhet më uniforme zona e mbulimit, çka e vështirëson jetën e agresorëve.
Një tjetër nuancë — rritja e shpejtësisë së transmetimit të të dhënave e lehtëson zbatimin e masave të tjera të sigurisë. Për shembull, është e mundur të instalohet një klient VPN në secilën laptop dhe të transmetohen të dhënat edhe brenda rrjetit lokal përmes kanaleve të koduara. Kjo do të kërkonte disa burime, përfshirë edhe ato harduerike, por niveli i mbrojtjes në këtë rast rritet ndjeshëm.
Më poshtë ne japim përshkrimin e teknologjive që lejojnë përmirësimin e funksionimit të rrjetit dhe indirekt rritjen e nivelit të mbrojtjes.
Mjetet indirekte për përmirësimin e mbrojtjes — çfarë mund të ndihmojë?
Client Steering
Funksioni Client Steering sugjeron që pajisjet klient të përdorin fillimisht gamën 5GHz. Nëse kjo mundësi nuk është e disponueshme për klientin, ai gjithsesi mund të përdorë 2.4GHz. Për rrjetet e vjetra me numër të vogël pikash qasjesh, puna kryesore bëhet në gamën 2.4GHz. Për gamën frekuencore 5GHz, plani me një pikë qasjeje në shumë raste do të ishte i papranueshëm. Kjo pasi sinjali me frekuencë më të lartë kalon më keq përmes mureve dhe i kalon pengesat. Rekomandimi i zakonshëm: për të siguruar lidhje të garantuar në gamën 5GHz — është më e preferueshme të punoni në vizibilitet të drejtpërdrejtë nga pika e qasjes.
Në standardet moderne 802.11ac dhe 802.11ax, për shkak të numrit më të madh të kanaleve, mund të vendosen disa pika qasjeje në një distancë më të afërt, çka lejon të ulet fuqia, pa humbur, por madje në fitim të shpejtësisë së transmetimit të të dhënave. Si rezultat, përdorimi i gamës 5GHz e vështirëson jetën e agresorëve, por përmirëson cilësinë e lidhjes për klientët që janë brenda arritshmërisë.
Ky funksion është i pranishëm:
- në pikave të qasjes Nebula dhe NebulaFlex;
- në firewalle me funksionin e kontrolluesit.
Auto Healing
Siç u tha më lart, konturet e perimetrit të ambienteve nuk përshtaten mirë në diagramet e rrumbullakosura të pikave të qasjes.
Për të zgjidhur këtë problem, së pari, duhet të përdorim numrin optimal të pikave të qasjes, dhe së dyti, të ulim ndërlikimin e ndërsjellë. Por nëse thjesht përdorim një ndërhyrje manuale për të ulur fuqinë e transmetuesve – një ndërhyrje aq e drejtpërdrejtë mund të çojë në përkeqësimin e lidhjes. Kjo do të ndjehej veçanërisht kur një ose më shumë pika qasje dalin jashtë pune.
Auto Healing lejon rregullimin e menjëhershëm të fuqisë pa humbur besueshmërinë dhe shpejtësinë e transferimit të të dhënave.
Kur përdoret kjo funksionalitet, kontrolluesi kontrollon gjendjen dhe funksionimin e pikave të qasjes. Nëse njëra prej tyre nuk funksionon, të fqinjët marrin udhëzim për të rritur fuqinë e sinjalit, për të mbushur "pikën e bardhë". Pas rikthimit në punë të pikës së qasjes, pikave fqinjëse u jepet udhëzimi për të ulur fuqinë e sinjalit, për të reduktuar nivelin e ndërlikimit të ndërsjellë.
Roaming WiFi pa ndalesa
Në pamje të parë, kjo teknologji është e vështirë për t'u quajtur si një përmirësuese e nivelit të sigurisë, përkundrazi, pasi lehtëson kalimin e klientëve (përfshirë sulmuesit) mes pikave të qasjes në një rrjet. Por nëse përdoren dy ose më shumë pika qasje, duhet të sigurohet një funksionim i rehatshëm pa probleme të panevojshme. Përveç kësaj, nëse një pikë qasje është e ngarkuar, ajo përballet me probleme më të mëdha në funksionet e mbrojtjes, siç është enkriptimi, duke shkaktuar vonesa gjatë shkëmbimit të të dhënave dhe gjëra të tjera të pakëndshme. Në këtë aspekt, roaming pa ndalesa është një ndihmë e madhe për të shpërndarë ngarkesën fleksibël dhe për të siguruar funksionim të vazhdueshëm në modin e mbrojtur.
Caktimi i pragjeve të nivelit të sinjalit për lidhjen dhe ç lidhjen e klientëve pa tela (Signal Threshold ose Signal Strength Range)
Kur përdoret një pikë qasje e vetme, kjo funksionalitet, në thelb, nuk ka asnjë vlerë. Por në kushte kur funksionojnë disa pika, të menaxhuara nga një kontrollues, mund të organizohet shpërndarja mobile e klientëve midis pikave të ndryshme. Duhet të rikujtojmë se funksionet e kontrolluesit të pikave të qasjes ndodhen në shumë linja ruterësh nga Zyxel: ATP, USG, USG FLEX, VPN, ZyWALL.
Në pajisjet e përmendura më lart, ka një funksion për të çaktivizuar klientin që është i lidhur me SSID me sinjal të dobët. "I dobët" do të thotë se sinjali është nën pragun e vendosur në kontrollor. Pas çaktivizimit të klientit, ai do të dërgojë një kërkesë provuese për të kërkuar një pikë tjetër qasje.
Për shembull, nëse klienti është i lidhur me një pikë qasje me një sinjal nën -65dBm, nëse prag-çaktivizimi është -60dBm, në këtë rast pika e qasjes do ta çaktivizojë klientin me atë nivel sinjali. Tani klienti fillon procedurën e ri-përmirësimit dhe do të lidhet me një pikë tjetër qasje me një sinjal që është më i madh ose i barabartë me -60dBm (pragu i sinjalit për stacionin).
Kjo ka një rol të rëndësishëm kur përdoren disa pika qasjeje. Kështu parandalon situatën ku shumica e klientëve grumbullohen në një pikë, ndërsa pikat e tjera mbesin të papërdorura.
Përveç kësaj, është e mundur të kufizohet lidhja e klientëve me sinjal të dobët, me një probabilitet të lartë që të jenë pas perimetrit të ambientit, për shembull, pas një muri në zyrën fqinj, që gjithashtu lejon që ky funksion të konsiderohet si një metodë e tërthortë mbrojtëse.
Kalimi në WiFi 6 si një nga mënyrat për të rritur nivelin e sigurisë
Kemi folur më parë për avantazhet e mjeteve të drejtpërdrejta të sigurisë në artikullin e mëparshëm. «Karakteristikat e mbrojtjes së rrjeteve pa tel dhe me tel. Pjesa 1 - Masa të drejtpërdrejta të mbrojtjes».
Rrjetet WiFi 6 ofrojnë shpejtësi më të lartë transmetimi të të dhënave. Nga njëra anë, grupi i ri i standardeve lejon rritjen e shpejtësisë, ndërsa nga ana tjetër, lejon vendosjen e edhe shumë pikave të qasjes në të njëjtën sipërfaqe. Standardi i ri lejon përdorimin e fuqisë më të vogël për transmetim me shpejtësi më të lartë.
Rritja e shpejtësisë së transmetimit të të dhënave.
Kalimi në WiFi 6 parashikon rritjen e shpejtësisë së transmetimit deri në 11Gb/s (tipo modula 1024-QAM, kanalet 160 MHz). Në të njëjtën kohë, pajisjet e reja që mbështesin WiFi 6 kanë një performancë më të lartë. Një nga problemet kryesore në zbatimin e masave të tjera të sigurisë, si kanali VPN për çdo përdorues — është rënia e shpejtësisë. Me WiFi 6 do të jetë më e lehtë të aplikosh sisteme të tjera mbrojtëse.
BSS Coloring
Kemi shkruar më parë se një përhapje më uniforme mund të zvogëlojë depërtimin e sinjalit WiFi përtej perimetrin. Por me rritjen e mëtejshme të numrit të pikave të qasjes, madje edhe përdorimi i Auto Healing mund të jetë i pamjaftueshëm, pasi që trafiku "i huaj" nga pika e qasjes fqinje do të depërtojë ende në zonën e pranimit.
Kur përdoret BSS Coloring, pika e qasjes lë shenja speciale (ngjyros) në paketat e saj të dhënash. Kjo lejon që të injorohet ndikimi i pajisjeve transmetuese fqinje (pikave të qasjes).
MU-MIMO i përmirësuar
Në 802.11ax ka gjithashtu përmirësime të rëndësishme në teknologjinë MU-MIMO (Multi-User — Multiple Input Multiple Output). MU-MIMO i lejon pikës së qasjes të ndajnë të dhëna me disa pajisje njëherësh. Por në standardin e mëparshëm, kjo teknologji mund të mbështeste vetëm grupe prej katër klientësh në një frekuencë. Kjo e lehtësoi transmetimin, por jo pranimin. WiFi 6 përdor MIMO 8×8 shumë-përdorues për transmetim dhe pranimin.
Shënim. Standarti 802.11ax rrit madhësinë e grupeve MU-MIMO në rrjedhën hyrëse, duke siguruar një performancë më efikase të rrjetit WiFi. Kanali i lëshimit shumë-përdorues MIMO është një shtesë e re në 802.11ax.
OFDMA (Aksesi me ndarje ortogonale të frekuencës)
Ky është një metodë e re për qasjen në kanale dhe menaxhimin e bazuar në teknologji që kanë qenë tashmë të provuara në teknologjinë e celularëve LTE.
OFDMA lejon dërgimin e më shumë se një sinjali në të njëjtin linjë ose kanal në të njëjtën kohë, duke caktuar një interval kohe për çdo transmetim dhe duke aplikuar ndarjen e frekuencave. Si rezultat, rritet jo vetëm shpejtësia përmes një përfshirjeje më të mirë të kanalit, por gjithashtu përmirësohet siguria.
CV
Rrjetet WiFi çdo vit bëhen gjithnjë e më të sigurta. Përdorimi i teknologjive moderne siguron një nivel të pranueshëm mbrojtjeje.
Metodat direkte të mbrojtjes në formën e enkriptimit të trafikut kanë treguar rezultate të mira. Nuk duhet harruar edhe masat shtesë: filtrimi sipas MAC, fshehja e identifikuesit të rrjetit, zbulimi i AP-ve kërcënuese (Rogue AP Containment).
Por ka edhe masa të tjera të pjesshme, të cilat përmirësojnë bashkëpunimin mes pajisjeve pa tela dhe rrisin shpejtësinë e shkëmbimit të të dhënave.
Përdorimi i teknologjive të reja lejon uljen e nivelit të sinjalit nga pikat, duke bërë mbulimin më të barabartë, gjë që ndikon pozitivisht në mirëqenien e gjithë rrjetit wireless në tërësi, përfshirë dhe sigurinë.
Shkenca e shëndoshë tregon se për të rritur sigurinë, çdo mjet është i mirë: direkt dhe indirekt. Ky kombinim e bën jetën sa më të vështirë të autorëve të krimeve.
Linqe të dobishme:
- Karakteristikat e mbrojtjes së rrjeteve wireless dhe të kabllit. Pjesa 1 — Mjetet e drejtpërdrejta të mbrojtjes
Burimi: habr.com
