

Nga Selectel: kjo është pjesa e dytë e përkthimit të artikullit mbi gishtat e shfletuesit (). Sot do të flasim për legjitimitetin e mbledhjes së gishtave të shfletuesit nga shërbime dhe faqe të tjera dhe se si mund të mbrohemi nga mbledhja e informacionit.
Çfarë ndodh me legjitimitetin e mbledhjes së gishtave të shfletuesit?
Ne e studiojmë këtë temë në detaje, por nuk arritëm të gjejmë ligje specifike (në lidhje me legjislacionin amerikan — shënim i redaksisë). Nëse mund të tregoni artikuj ligjorë që rregullojnë mbledhjen e gishtave të shfletuesit në vendin tuaj, ju lutemi na informoni.
Megjithatë, në Bashkimin Europian ekzistojnë ligje dhe drejtoritë (veçanërisht, GDPR dhe Direktiva e ePrivatës), të cilat rregullojnë përdorimin e gishtave të shfletuesit. Kjo është krejtësisht legjitime, por vetëm nëse organizata mund të vërtetojë nevojën për të kryer një punë të tillë.
Për më tepër, për përdorimin e informacionit kërkohet pëlqimi i përdoruesit. Në fakt, nga ky rregull:
- Kur gishtat e shfletuesit kërkohen për "qëllimin e vetëm — realizimin e transmetimit të mesazheve në rrjetin e komunikimeve elektronike".
- Kur mbledhja e gishtave të shfletuesit kërkohet për të përshtatur ndërfaqen e përdoruesit të një pajisjeje të caktuar. Për shembull, kur shfletoni në rrjet me një pajisje mobile, aktivizohet teknologjia e mbledhjes dhe analizës së gishtave të shfletuesit, për t'ju ofruar një version të përshtatur.
Me siguri, ligje të ngjashme janë në fuqi edhe në vende të tjera. Pra, momenti kyç këtu është se shërbimi ose faqja kanë nevojë për pëlqimin e përdoruesit për të punuar me gishtat e shfletuesit.
Por ka një problem — nuk është gjithmonë një pyetje e qartë. Shpeshherë, përdoruesit iu tregohet vetëm një banner "Jam dakord me kushtet e përdorimit". Po, në banner gjithmonë ka një lidhje për kushtet e vetë. Por kush i lexon ato?
Pra, zakonisht përdoruesi jep lejen për mbledhjen e gishtave të shfletuesit dhe analizimin e këtij informacioni kur klikon në butonin "dakord".
Testi i gishtit të shfletuesit tuaj
Ok, më sipër diskutuam se cilat të dhëna mund të mblidhen. Por çfarë ndodh me situatën specifike — shfletuesin tuaj?
Për të kuptuar se cilin informacion mund të mblidhni me të, më e lehtë është të përdorni burimin . Ai do të tregojë se çfarë mund të marrë një vëzhgues i jashtëm nga shfletuesi juaj.
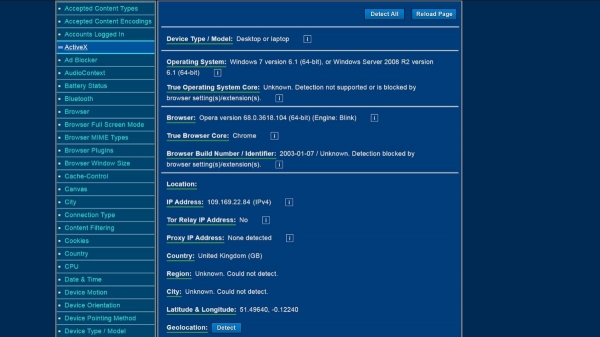
E shihni atë listë në anën e majtë? Kjo nuk është asgjë, pjesa tjetër e listës do të shfaqet ndërsa të rrotulloni faqen. Qyteti dhe rajoni në ekran nuk tregohen për shkak të përdorimit të VPN-së nga autorët.
Ka edhe disa faqe të tjera që ndihmojnë për të kryer testin e gjurmës së shfletuesit. Këto janë nga EFF dhe , një faqe open-source.
Çfarë është entropia e gjurmës së shfletuesit?
Kjo është një vlerësim i unikalitetit të gjurmës së shfletuesit tuaj. Sa më e lartë të jetë vlera e entropisë, aq më e lartë është unikësia e shfletuesit.
Entropia e gjurmës së shfletuesit matet në bite. Ky indikator mund të verifikohet në faqen e internetit Panopticlick.
Sa të sakta janë këto teste?
Në përgjithësi, ato janë të besueshme, pasi grumbullojnë të njëjtat të dhëna si shërbime të jashtme. Ky është vlerësimi nëse e shikoni grumbullimin e informacionit në pika.
Nëse flasim për vlerësimin e unikësisë, këtu nuk është gjithçka kaq e mirë, dhe ja pse:
- Faqet për testimin nuk merrnin parasysh gjurmët rastësore, të cilat mund të sigurohen, për shembull, me ndihmën e Brave Nightly.
- Faqet si Panopticlick dhe AmIUnique kanë arkiva të mëdha të dhënash, të cilat përmbajnë informacion rreth shfletuesve të vjetër dhe të mbetur nga përdoruesit që kanë bërë testin. Pra, nëse kaloni testin me një shfletues të ri, me siguri do të merrni një rezultat të lartë të unikësisë së gjurmës tuaj, edhe pse qindra përdorues të tjerë përdorin të njëjtin shfletues të së njëjtës version si ju.
- Më në fund, ato nuk marrin parasysh rezolutën e ekranit ose ndryshimin e madhësisë së dritares së shfletuesit. Për shembull, shkronjat mund të jenë shumë të mëdha ose të vogla, ose ngjyra mund ta bëjë tekstin të vështirë për t'u lexuar. Çfarëdo të ishte arsyeja, testet nuk e marrin parasysh këtë.
Në përgjithësi, testet për unikësinë e gjurmëve nuk janë të padobishme. Ato duhet provuar për të mësuar nivelin tuaj të entropisë. Por më mirë është thjesht të vlerësoni se sa informacion po përcillni në "jashtë".
Si të mbroheni nga mbledhja e gjurmëve të shfletuesit (metoda të thjeshta)
Fillimisht duhet thënë se nuk është e mundur të bllokoni plotësisht formimin dhe mbledhjen e gjurmës së shfletuesit — kjo është një teknologji bazë. Nëse dëshironi të mbroheni 100%, thjesht duhet të mos përdorni internetin.
Por sasia e informacionit që grumbullohet nga shërbimet dhe burimet e jashtme mund të reduktohet. Këtu ndihmojnë instrumente të tilla.
Shfletuesi Firefox me cilësime të modifikuara
Ky shfletues është i mirë për mbrojtjen e të dhënave të përdoruesve. Së fundmi, zhvilluesit kanë mbrojtur përdoruesit e Firefox nga mbledhja e gjurmëve nga palët e treta.
Por niveli i mbrojtjes mund të rritet. Për këtë, duhet të hysh në cilësimet e shfletuesit duke shkruar në shiritin e adresës "about:config". Më pas zgjidh dhe ndrysho opsionet në vijim:
- webgl.disabled — zgjidh "true".
- geo.enabled — zgjidh "false".
- privacy.resistFingerprinting — zgjidh "true". Ky opsion ofron një nivel bazë mbrojtjeje kundër mbledhjes së gjurmëve të shfletuesit. Por është më efektiv nëse zgjidhni dhe opsione të tjera nga lista.
- privacy.firstparty.isolate — ndrysho në "true". Ky opsion lejon bllokimin e cookies nga domainet first-party.
- media.peerconnection.enabled — është një opsion jo i detyrueshëm, por nëse punoni me VPN, ia vlen ta zgjidhni. Ai mundëson parandalimin e rrjedhjes së WebRTC dhe tregimin e IP-së tuaj.
Shfletuesi Brave
Një tjetër shfletues, miqësor me përdoruesin dhe që ofron mbrojtje të fortë për të dhënat personale. Shfletuesi bllokon lloje të ndryshme gjurmuesish, përdor HTTPS kudo që është e mundur dhe bllokon skriptet.
Për më tepër, Brave ofron mundësinë për të bllokuar shumicën e mjeteve për mbledhjen e gjurmëve të shfletuesit.
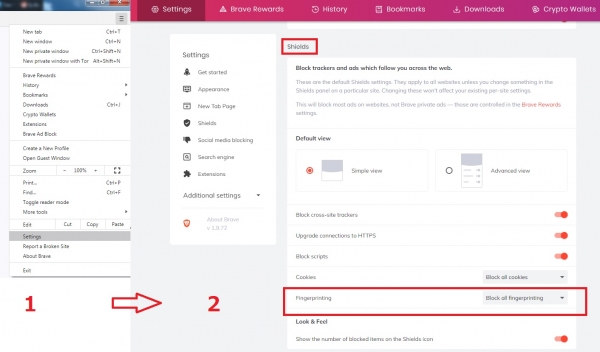
Ne përdorëm Panopticlick për të vlerësuar nivelin e entropisë. Për krahasim me Opera, rezultati ishte 16.31 bit në vend të 17.89. Diferenca nuk është e madhe, por megjithatë ekziston.
Përdoruesit e Brave kanë propozuar një sërë mënyrash për mbrojtjen nga mbledhja e gjurmëve të shfletuesit. Detajet janë kaq shumë, saqë në kuadër të një artikulli nuk mund të përmenden të gjitha. Të gjitha detajet .
Zgjerime të specializuara për shfletuesin
Zgjerimet janë një temë delikate, pasi ato herë pas here rrisin unikatesën e gjurmës së shfletuesit. Të përdorësh ato ose jo është zgjedhja e përdoruesit.
Ja çfarë mund të rekomandohet:
- — modifikon vlerat e user-agent. Mund të vendosësh një periudhë "një herë në 10 minuta", për shembull.
- — mbrojtje nga lloje të ndryshme të mbledhjes së gjurmëve.
- — bën përafërsisht të njëjtën gjë si Chameleon.
- — mbrojtje nga mbledhja e gjurmëve dixhitale nga canvas.
Përdorni më mirë një zgjerim, sesa t'i përdorni të gjitha njëherësh.
Shfletuesi Tor pa Tor Network global log /dev/log local0 log /dev/log local1 notice chroot /var/lib/haproxy stats timeout 30s user haproxy group haproxy daemondefaults log global mode http option httplog option dontlognull timeout connect 5000 timeout client 50000 timeout server 50000frontend http_front bind *:80 stats uri /haproxy?stats default_backend http_backbackend http_back balance roundrobin server server_name1 private_ip1:80 check server server_name2 private_ip2:80 check
Në Habr nuk ka nevojë të shpjegohet se çfarë është shfletuesi Tor. Nga e drejta, ai ofron një sërë mjetesh për mbrojtjen e të dhënave personale:
- HTTPS kudo.
- NoScript.
- Bllokimi i WebGl.
- Bllokimi i nxjerrjes së imazheve nga canvas.
- Ndryshimi i versionit të OS.
- Bllokimi i informacionit mbi zonën kohore dhe cilësimet e gjuhës.
- Të gjitha funksionet e tjera për bllokimin e mjeteve të ndjekjes.
Por rrjeti Tor nuk është aq mbresëlënës sa vetë shfletuesi. Ja pse:
- Ai punon ngadalë. Kjo për shkak se serverët janë rreth 6 mijë, ndërsa përdoruesit rreth 2 milion.
- Shumë faqe bllokojnë trafikun Tor, si p.sh. Netflix.
- Ka rrjedhje të informacionit personal, një nga më seriozet ndodhi në vitin 2017.
- Tor ka marrëdhënie të çuditshme me qeverinë e SHBA - ato mund të quhen bashkëpunim të ngushtë. Për më tepër, qeveria financiarisht .
- Mund të lidheni me .
Në përgjithësi, ka mundësi të përdorni shfletuesin Tor pa rrjetin Tor. Të bësh këtë nuk është aq e lehtë, por është një mënyrë mjaft e aksesueshme. Detyra është të krijoni dy skedarë që do të çaktivizojnë rrjetin Tor.
Më mirë ta bëni këtë në Notepad++. E hapim dhe shtojmë në skedën e parë këto rreshta:
pref(‘general.config.filename’, ‘firefox.cfg’);
pref(‘general.config.obscure_value’, 0);
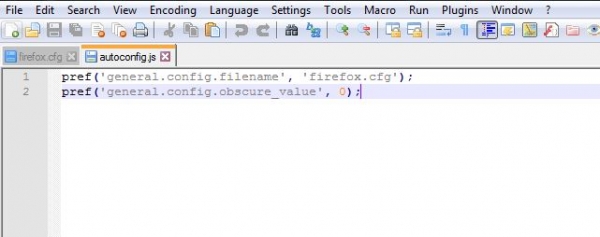
Më pas shkojmë në Edit — EOL Conversion, zgjedhim Unix (LF) dhe e ruajmë skedarin si autoconfig.js në direktorinë Tor Browser/defaults/pref.
Pastaj hapim një skedë të re dhe kopjojmë këto rreshta:
//
lockPref(‘network.proxy.type’, 0);
lockPref(‘network.proxy.socks_remote_dns’, false);
lockPref(‘extensions.torlauncher.start_tor’, false);
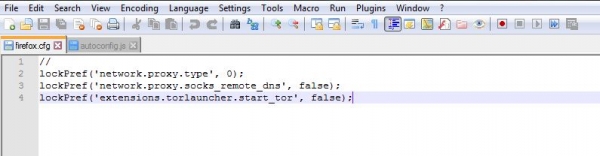
Emri i skedarit është firefox.cfg, duhet ta ruani në Tor Browser/Browser.
Tani gjithçka është gati. Pas nisjes, shfletuesi do të tregojë një gabim, por nuk duhet të shqetësoheni për këtë.
Dhe po, çaktivizimi i rrjetit nuk do të ndikojë në gjurmën e shfletuesit. Panopticlick tregon nivelin e entropisë në 10.3 bita, kjo është shumë më pak se me shfletuesin Brave (isha 16.31 bit).
Skedarët që përmenden më sipër mund të shkarkohen .
Në pjesën e tretë, përfundimtare do të flasim për metoda më të ashpra të çaktivizimit të ndjekjes. Do të diskutojmë gjithashtu për mbrojtjen e të dhënave personale dhe informacionit tjetër përmes VPN.
Burimi: habr.com
