

Që nga gushti 2017, kur kompania Cisco bleu kompaninë Viptela, teknologjia kryesore e ofruar për organizimin e rrjeteve korporative të shpërndara u bë Cisco SD-WAN. Gjatë tre viteve të kaluara, teknologjia SD-WAN ka kaluar nëpër shumë ndryshime, si në cilësi ashtu edhe në sasi. Kështu, mundësitë funksionale janë zgjeruar ndjeshëm dhe ka pasur mbështetje për router-at klasikë të serive Cisco ISR 1000, ISR 4000, ASR 1000 dhe virtual CSR 1000v. Në të njëjtën kohë, shumë klientë dhe partnerë të Cisco vazhdojnë të pyesin - cila është dallimi midis Cisco SD-WAN dhe qasjeve të njohura të bazuara në teknologji si Cisco DMVPN dhe Cisco Performance Routing dhe sa të rëndësishme janë këto dallime?
Këtu menjëherë duhet të theksohet se para shfaqjes së SD-WAN në portofolin e Cisco, DMVPN së bashku me PfR përbënin një pjesë kyçe në arkitekturën Cisco IWAN (Intelligent WAN), e cila, nga ana tjetër, përbënte paraardhësin e teknologjisë plotësisht të zhvilluar SD-WAN. Ndërsa ka një ngjashmëri të përgjithshme, si në detyrat që zgjidhen ashtu edhe në mënyrat e zgjidhjes së tyre, IWAN nuk arriti asnjëherë nivelin e nevojshëm të automatizimit, fleksibilitetit dhe shkallëzueshmërisë për SD-WAN dhe me kalimin e kohës, zhvillimi i IWAN u reduktua ndjeshëm. Në të njëjtën kohë, vetë teknologjitë përbërëse të IWAN nuk kanë zhdukur, dhe shumë klientë vazhdojnë t’i përdorin ato me sukses, duke përfshirë në pajisjet moderne. Në fund, një situatë interesante është krijuar - e njëjta pajisje Cisco lejon të zgjidhet teknologjia më e përshtatshme për ndërtimin e WAN (klasike, DMVPN+PfR ose SD-WAN) në përputhje me kërkesat dhe pritshmëritë e klientëve.
Ky artikull nuk ka si qëllim të diskutojë hollësisht të gjitha veçoritë e teknologjive Cisco SD-WAN dhe DMVPN (se bashku ose pa Performance Routing) - për këtë ka një sasi të madhe dokumentesh dhe materialesh në dispozicion. Detyra kryesore është të përpiqemi të vlerësojmë dallimet kyçe të këtyre teknologjive. Megjithatë, para se të kalojmë në diskutimin e këtyre dallimeve, le të kujtojmë shkurtimisht se çfarë janë këto teknologji.
Çfarë është Cisco DMVPN dhe për çfarë nevojitet?
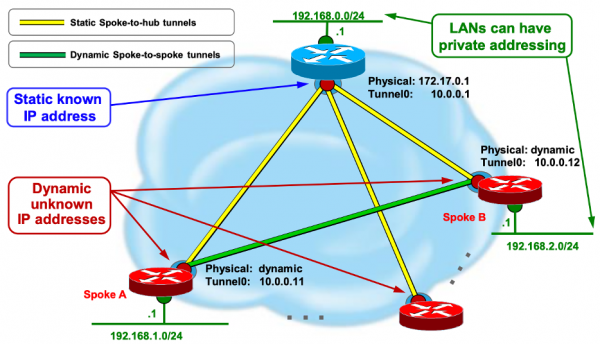
Cisco DMVPN zgjidh problemin e lidhjes dinamike (=shkallëzuese) të rrjetit të degës së largët me rrjetin e zyrës qendrore të biznesit duke përdorur lloje të ndryshme kanalesh komunikimi, përfshirë Internetin (=me enkriptimin e kanalit të komunikimit). Teknikisht, kjo realizohet duke krijuar një rrjet të virtualizuar të llojit L3. VPN në modin pikë – shumë pikë (point-to-multipoint) me një topologji logjike të tipit "Yll" (Hub-n-Spoke). Për këtë, DMVPN përdor një kombinim të teknologjive të mëposhtme:
- IP routing
- Të fundit GRE tunelesh (mGRE)
- Protokolli i Zgjidhjes së Hapur të Nëndheshëm (NHRP)
- Profillet Crypto IPSec
Cilat janë përparësitë kryesore të Cisco DMVPN në krahasim me rrugëtimin klasik duke përdorur kanale MPLS VPN?
- Për të krijuar një rrjet ndër-zyrash, çdo kanal komunikimi mund të përdoret – çdo gjë që është në gjendje të sigurojë lidhshmëri IP midis degëve, ndërkohë që trafik do të enkriptohet (atje ku është e nevojshme) dhe do të balancohet (atje ku është e mundur).
- Automatikisht formohet një topologji plotësisht e lidhur midis degëve. Në këtë rast, ndërmjet degës qendrore dhe asaj të largët – ka tunelë statikë, ndërsa midis degëve të largëta – tunelë dinamikë sipas kërkesës (kur ka trafik).
- Në routerat e zyrës qendrore dhe të degës së largët ka një konfigurim të njëtrajtshëm me përputhje deri te IP-adresat interfesi. Falë përdorimit të mGRE, nuk ka nevojë për konfigurim të veçantë të dhjetëra, qindra ose madje mijëra tunelesh. Si pasojë, një shkallëzim të denjë në dizajn të duhur.
Çfarë është Cisco Performance Routing dhe pse është e nevojshme?
Duke përdorur DMVPN në rrjetin ndër-zyrash, mbetet një pyetje shumë e rëndësishme e pazgjidhur – si të vlerësojmë dinamikisht gjendjen e secilit nga tunelët DMVPN në lidhje me kërkesat kritike për trafikun tonë dhe përsëri, në bazë të kësaj vlerësimi, të marrim vendim dinamik për rimarshtrimin? Të gjithë din, se DMVPN në këtë aspekt ndoshta është pak ndryshe nga rrugëtimi klasik – më e mira që mund të bëjmë është të konfigurojmë mekanizmat QoS, të cilat do të lejojnë prioritizimin e trafikut në drejtimin e daljes, por nuk janë në gjendje të marrin parasysh gjendjen e të gjithë rrugës në momentin e caktuar.
Çfarë duhet të bëni nëse kanali degradohet pjesërisht, dhe jo plotësisht – si ta zbulojmë dhe vlerësojmë atë? DMVPN vetë nuk është në gjendje ta bëjë këtë. Duke marrë parasysh që kanalet që lidhin filialet mund të kalojnë përmes operatorëve të ndryshëm të komunikimeve, duke përdorur teknologji të ndryshme, kjo detyrë bëhet jashtëzakonisht sfiduese. Këtu vjen në ndihmë teknologjia Cisco Performance Routing, e cila për atë kohë kishte kaluar disa faza zhvillimi.
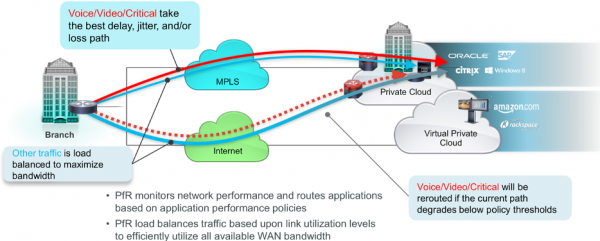
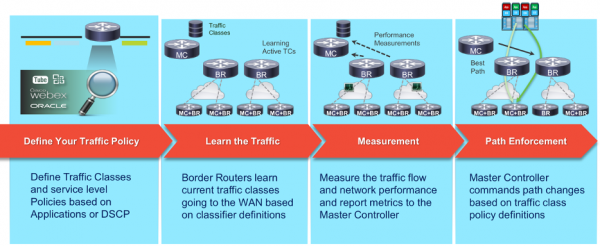
Detyra e Cisco Performance Routing (në vijim PfR) është të masë gjendjen e rrugëve (tunelëve) të kalimit të trafikut mbi bazën e metrikave kyçe, të rëndësishme për aplikacionet e rrjetit – vonimi, variacioni i vonimit (jxheti) dhe humbjet e paketave (në përqindje). Shtesë mund të matet gjithashtu shfrytëzimi i bandës së kapacitetit. Këto matje bëhen sa më afër kohës reale (aq sa është e mundur dhe e arsyeshme) dhe rezultati i këtyre matjeve lejon routerin që përdor PfR të marrë vendime dinamike për nevojën për të ndryshuar rrugëtimin e një lloji të caktuar të trafikut.
Pra, detyra e kombinimit DMVPN/PfR mund të përshkruhet shkurtimisht si vijon:
- Të lejojë klientin të përdorë çdo kanal komunikimi në rrjetin WAN
- Të sigurojë cilësinë maksimale të mundshme për aplikacionet e rëndësishme në këto kanale
Çfarë është Cisco SD-WAN?
Cisco SD-WAN është një teknologji që përdor qasjen SDN për të krijuar dhe operuar rrjetin WAN të organizatës. Kjo nënkupton veçanërisht përdorimin e ashtuquajturve kontrollorë (elemente softuerësh), të cilët sigurojnë orkestrimin qendror dhe konfigurimin e automatizuar të të gjithë komponenteve të zgjidhjes. Ndryshe nga SDN klasike (në stilin Clean Slate), Cisco SD-WAN përdor menjëherë disa lloje kontrollorësh, secili prej të cilëve plotëson rolin e tij – kjo është bërë qëllimisht për të siguruar një shkallëzim më të mirë dhe rezervim gjeografik.
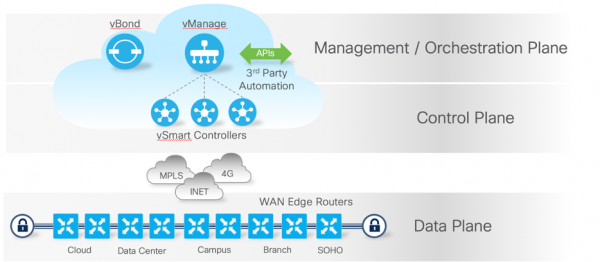
Në rastin e SD-WAN, detyra e përdorimit të çdo lloji kanalesh dhe siguria e funksionimit të aplikacioneve të biznesit ruhet, por gjithashtu zgjerohen kërkesat për automatizim, shkallëzim, siguri dhe fleksibilitet të këtij rrjeti.
Diskutimi i dallimeve
Nëse tani fillojmë të analizojmë dallimet e këtyre teknologjive, ato do të bien në një nga kategoritë:
- Dallimet arkitektonike – si shpërndahen funksionet nëpër komponentët e ndryshëm të zgjidhjes, si organizohet interaksioni i këtyre komponentëve dhe si ndikon kjo në mundësitë dhe fleksibilitetin e teknologjisë?
- Funksionet - çfarë mund të ofrojë një teknologji që tjetra nuk mundet? A është vërtet kaq e rëndësishme?
Cilat janë dallimet arkitektonike dhe a janë ato kaq të rëndësishme?
Çdo teknologji të përmendur ka shumë 'pjesë lëvizëse', të cilat kanë jo vetëm role të ndryshme, por edhe principe të ndryshme të interaksionit me njëra-tjetrën. Sa më mirë të mendohen këto principe, aq më drejtpërdrejtë varet shkallëzueshmëria, qëndrueshmëria ndaj defekteve dhe efikasiteti i përgjithshëm i zgjidhjes.
Le të shqyrtojmë aspektet e ndryshme të arkitekturës më në detaje:
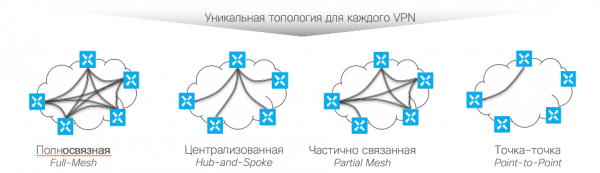
Data-plane - pjesa e zgjidhjes që merret me transferimin e trafikut të përdoruesit midis burimit dhe marrësit. Në DMVPN dhe SD-WAN implementohet në përgjithësi në mënyrë të ngjashme në routerat e bazuar në tunelin Multipoint GRE. Diferenca është se çfarë e formon grupin e nevojshëm të parametrave të këtyre tunelëve:
- në DMVPN/PfR - kjo është një hierarki dy-nivelesh me një topologji të tipit 'Ylli' ose Hub-n-Spoke. Konfigurimi statik i Hub-it dhe lidhja statike e Spoke me Hub-in janë të detyrueshme, si dhe interaksioni përmes protokollit NHRP për formimin e lidhjes data-plane. Si pasojë, ndryshimet në Hub janëtejet të vështira, si për shembull ndryshimi/lidhja e kanaleve të reja WAN ose ndryshimi i parametrave ekzistues.
- në SD-WAN - kjo është një model plotësisht dinamik i zbulimit të parametrave të tunelëve të vendosur, mbështetur në control-plane (protokolli OMP) dhe orchestration-plane (interaksioni me kontrolluesin vBond për detyrat e zbulimit të kontrolluesve dhe kalimi NAT). Në këtë rast, topologjitë e imponuara mund të jenë të çfarëdoshme, përfshirë ato hierarkike. Brenda topologjisë së vendosur të tunelëve, është e mundur të konfigurohet fleksibël topologjia logjike në çdo VPN të veçantë (VRF).
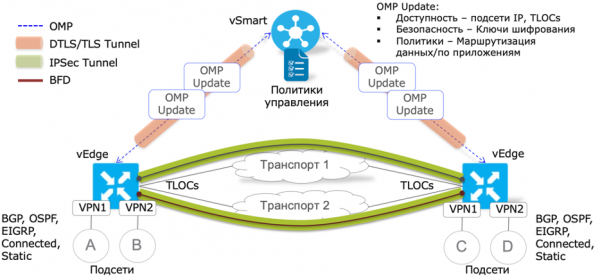
Control-plane - funksionet e ndarjes, filtrimit dhe modifikimit të informacionit mbi rrugët dhe informacionit tjetër midis komponentëve të zgjidhjes.
- në DMVPN/PfR - realizohet vetëm midis routerave Hub dhe Spoke. Ndarja e drejtpërdrejtë e informacionit të rrugëve midis Spoke-ve është e pamundur. Si pasojë, pa një Hub aktiv, nuk është e mundur funksionimi i control-plane dhe data-plane., e cila i vendos kërkesa shtesë mbi Hub për disponueshmëri të lartë, të cilat nuk mund të përmbushen gjithmonë.
- në SD-WAN – komunikimi i planit të kontrollit nuk përcillet kurrë drejtpërdrejt midis ruterëve – ndërlidhja ndodh mbi bazën e protokollit OMP dhe patjetër realizohet përmes një lloji të veçantë kontrolluesi vSmart, i cili siguron mundësinë e balancimit, rezervimit geo dhe menaxhimit të centralizuar të ngarkesës së sinjalizimit. Një veçori tjetër e protokollit OMP është qëndrueshmëria e tij e lartë ndaj humbjeve dhe pavarësia nga shpejtësia e kanalit të komunikimit me kontrolluesit (brenda kufijve të arsyeshëm, natyrisht). Kjo gjithashtu lejon vendosjen e kontrolluesve SD-WAN në re publike ose private me qasje përmes Internetit.
Policy-plane – pjesa e zgjidhjes që përgjigjet për përcaktimin, shpërndarjen dhe zbatimin e politikave të menaxhimit të trafikut në një rrjet të shpërndarë.
- DMVPN – në thelb është e kufizuar nga politikat e cilësisë së shërbimit (QoS), të cilat konfigurohen individualisht në çdo ruter përmes CLI ose shablloneve Prime Infrastructure.
- DMVPN/PfR – politikat PfR formohen në ruterin e centralizuar Master Controller (MC) përmes CLI dhe pastaj shpërndahen automatikisht në MC-të filial. Ndërkohë, përdoren të njëjtat rrugë për shpërndarjen e politikave, si për planin e të dhënave. Nuk ka mundësi për të ndarë shkëmbimin e politikave, informacionin ruter dhe të dhënat e përdoruesve. Shpërndarja e politikave kërkon domosdoshmërisht që të ketë IP-lidhje midis Hub dhe Spoke. Funksioni MC mund të kombinohet me ruterin DMVPN sipas nevojës. Përdorimi i shablloneve Prime Infrastructure për formimin e centralizuar të politikave është i mundur (por jo i detyrueshëm). Një veçori e rëndësishme është që politika formohet globalisht njëlloj për tërë rrjetin – politikat individuale për segmente të veçanta nuk mbështeten.
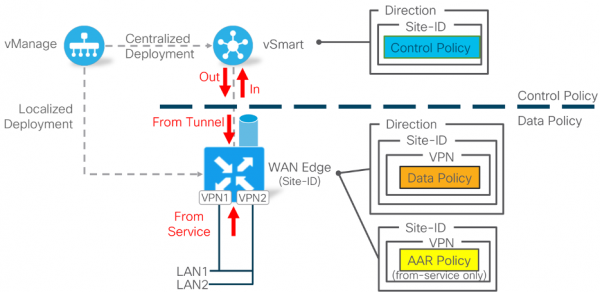
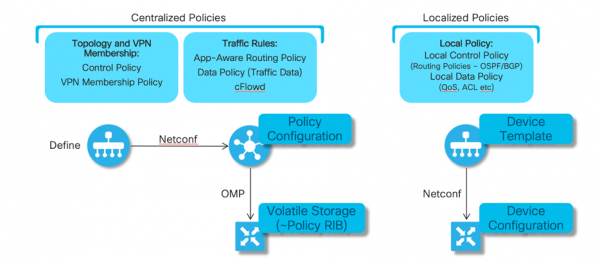
- SD-WAN Politikat e menaxhimit të trafikut dhe cilësisë së shërbimit përcaktohen në mënyrë qendrore përmes ndërfaqes grafike Cisco vManage, e cila është e aksesueshme edhe përmes internetit (sipaska nevojës). Ato shpërndahen nëpër kanale sinjalizuese drejtpërdrejt ose nëpërmjet kontrolerëve vSmart (varet nga lloji i politikës). Nuk varen nga lidhshmëria e data-plane midis route-rave, pasi përdorin të gjitha rrugët e disponueshme për transmetimin e trafikut midis kontrolerit dhe router-it.
Për segmente të ndryshme të rrjetit është e mundur formimi fleksibël i politikave të ndryshme – fusha e aplikimit të politikës përcaktohet nga një numër i madh identifikatorësh unikë, të parashikuar në zgjidhje – numri i degës, lloji i aplikacionit, drejtimi i lëvizjes së trafikut, etj.
Orkestra mekanizmat që lejojnë komponentët të zbulojnë njëri-tjetrin në mënyrë dinamike, të konfigurojnë dhe të koordinojnë ndërveprimin e mëtejshëm.
- në DMVPN/PfR Zbulimi i ndërsjellë i router-eve bazohet në konfigurimin statik të pajisjeve Hub dhe konfigurimin përkatës të pajisjeve Spoke. Zbulimi dinamik ndodh vetëm për Spoke, i cili raporton parametra të lidhjes ndaj pajisjes Hub, e cila gjithashtu është e përfshirë paraprakisht në konfigurimin e Spoke. Pa lidhshmërinë IP të Spoke me të paktën një Hub, nuk është e mundur të formohet as data-plane, as control-plane.
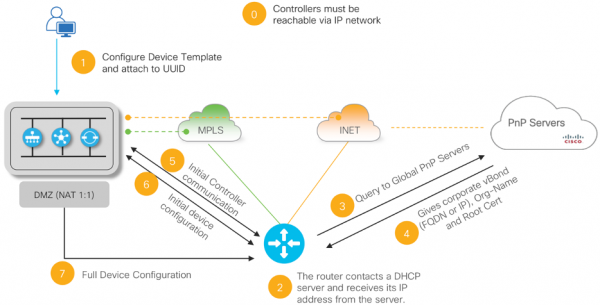
- në SD-WAN Orkestra e komponentëve të zgjidhjes ndodh duke përdorur kontrollin vBond, me të cilin çdo komponent (router-e dhe kontrolerë vManage/vSmart) duhet të ketë vendosur paraprakisht lidhshmërinë IP.
Fillimisht, komponentët nuk dinë për parametrat e lidhjes së njëri-tjetrit – për këtë iu nevojitet një ndërmjetës-orKestrator vBond. Principi i përgjithshëm është si më poshtë – çdo komponent në fazën fillestare të zbulon (autmatikisht ose statikisht) vetëm parametrat e lidhjes me vBond, më pas vBond i njofton router-it për kontrolerët vManage dhe vSmart (të zbuluar më parë), çka e bën të mundshme vendosjen automatike të të gjitha lidhjeve sinjalizuese të nevojshme.
Hapi tjetër, маршрутизатор нов узнава о другим маршрутизаторам в сетьي через OMP-обмен с контроллером vSmart. Таким образом маршрутизатор, без предварительной информации о параметрима сетьи, способны полностью автоматски обнаружити и подключиться к контроллерам, а также автоматически обнаружити и установить связность с остальными маршрутизаторами. При этом параметры подключений всех компонент наш изначально неизвестны и могут измениться в процессе эксплуатации.
Menaxhimi i planeve – pjesa e zgjidhjes që ofron menaxhim dhe monitorim të centralizuar.
- DMVPN/PfR – nuk parashikohet një zgjidhje të specializuar për menaxhimin e planeve. Për automatizimin dhe monitorimin bazë, është e mundur të përdoren produkte si Cisco Prime Infrastructure. Çdo маршрутизатор ka mundësi menaxhimi përmes komandës CLI. Integrimet me sisteme të jashtme përmes API-së nuk parashikohen.
- SD-WAN – të gjitha ndërveprimet dhe monitorimet e zakonshme realizohen në mënyrë të centralizuar përmes ndërfaqes grafike të kontrolluesit vManage. Të gjitha mundësitë e zgjidhjes, pa përjashtim, janë të disponueshme për konfigurim përmes vManage, si dhe përmes një biblioteke të plotë të dokumentuar të ndërfaqes programore REST API.
Të gjitha konfigurimet e rrjetit SD-WAN në vManage përfshijnë dy struktura kryesore – formimin e template-ve të pajisjeve (Device Template) dhe formimin e politikës që përcakton logjikën e funksionimit të rrjetit dhe përpunimit të trafikut. Duke qenë kështu, vManage, duke transmetuar politikën e formuar nga administrator, zgjedh automatikisht se cilat ndryshime dhe në cilat pajisje/kontrollues individuale duhet të bëhen, duke rritur ndjeshëm efikasitetin dhe shkallëzueshmërinë e zgjidhjes.
Përmes ndërfaqes vManage është e disponueshme jo vetëm konfigurimi i zgjidhjes Cisco SD-WAN, por edhe monitorimi i plotë i gjendjes së të gjitha komponenteve të zgjidhjes deri në gjendjen aktuale të metrikeve të tunelave individuale dhe statistikave të përdorimit të aplikacioneve të ndryshme bazuar në analizën DPI.
Megjithëse ndërveprimi është i centralizuar, të gjithë komponentët (kontrolluesit dhe routerët) kanë gjithashtu një komandë të plotë CLI, e cila është e nevojshme në fazën e implementimit ose në rast të një situate emergjente për diagnostikimin lokal. Në modin normal (në prani të një kanali sinjalizimi midis komponentëve), komanda është e disponueshme vetëm për diagnostikim në routerë dhe nuk është e aksesueshme për ndryshime lokale, gjë që garanton sigurinë lokale dhe burimin e vetëm të ndryshimeve në një rrjet të tillë – vManage.
Siguria e integruar – këtu flitet jo vetëm për mbrojtjen e të dhënave të përdoruesve gjatë transferimit përmes kanaleve të hapura, por edhe për sigurinë e përgjithshme të rrjetit WAN bazuar në teknologjinë e zgjedhur.
- në DMVPN/PfR Parashikohet mundësia e enkriptimit të të dhënave të përdoruesve dhe protokolleve të sinjalizimit. Kur përdoren modele të veçanta routerësh, janë gjithashtu të disponueshme funksione të firewall-it me inspektimin e trafikut, IPS/IDS. Ekziston mundësia e segmentimit të rrjeteve degësore duke përdorur VRF. Ka mundësi autentikimi (në një faktor) për protokollet e kontrollit.
Me gjithë këtë, routeri i largët konsiderohet si një element i besueshëm i rrjetit – dmth. nuk supozohen dhe nuk merren parasysh rastet e kompromitimit fizik të pajisjeve të veçanta dhe mundësia e aksesit të paautorizuar në to, nuk ka autentikim me dy faktorë të komponentëve të zgjidhjes, që në rastin e një rrjeti gjeografikisht të shpërndarë mund të sjellë rreziqe të mëdha shtesë.
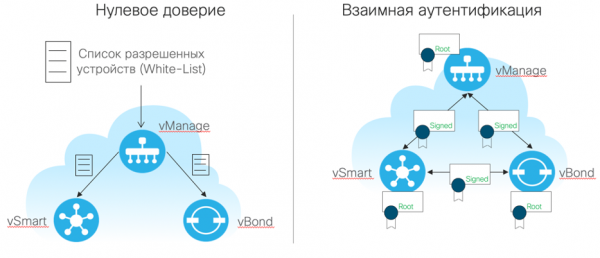
- në SD-WAN Si një analogji me DMVPN, parashikohet mundësia e enkriptimit të të dhënave të përdoruesve, por me funksione të fuqishme të sigurisë së rrjetit dhe segmentimit L3/VRF (MSE, IPS/IDS, filtrimi i URL-ve, filtrimi i DNS, AMP/TG, SASE, TLS/SSL proxy etj.). Në këtë mënyrë, shkëmbimi i çelësave të enkriptimit bëhet më efikas përmes kontrolluesve vSmart (e jo direkt), përmes kanaleve të paracaktuara të sinjalizimit, të mbrojtura me enkriptimin DTLS/TLS të bazuar në certifikatat e sigurisë. Kjo nga ana e saj garanton sigurinë e këtij shkëmbimi dhe siguron një shkallëzueshmëri më të mirë të zgjidhjes deri në dhjetëra mijëra pajisje në një rrjet.
Të gjitha lidhjet sinjalizuese (kontroller-kontroller, kontroller router) gjithashtu janë të mbrojtura mbi bazën e DTLS/TLS. Routerat janë të pajisur me certifikata sigurie gjatë prodhimit me mundësi për zëvendësim/zhvillim. Autentikimi me dy faktorë arrihet përmes përmbushjes së detyrueshme dhe njëkohshme të dy kushteve për funksionimin e routerit/kontrollerit në rrjetin SD-WAN:
- Certifikatë sigurie e vlefshme
- Shqyrtimi dhe kuptimi i qartë nga administratori i çdo komponente në listën e bardhë të pajisjeve të lejuara.
Dallimet funksionale midis SD-WAN dhe DMVPN/PfR
Duke kaluar në diskutimin e dallimeve funksionale, është e rëndësishme të theksohet se shumë prej tyre janë vazhdim i dallimeve arkitektonike — nuk është sekret se gjatë formimit të arkitekturës së zgjidhjes, zhvilluesit tërheqin nga ato mundësi që dëshirojnë të arrijnë në fund. Le të shqyrtojmë dallimet më të rëndësishme midis dy teknologjive.
AppQ (Cilësia e Aplikacionit) – funksionet e sigurimit të cilësisë së transmetimit të trafikut të aplikacioneve të biznesit
Funksionet kryesore të teknologjive të diskutuar janë të orientuara për të përmirësuar sa më shumë të jetë e mundur përvojën e përdoruesit gjatë përdorimit të aplikacioneve kritike për biznes në një rrjet të shpërndarë. Kjo është veçanërisht e rëndësishme në kushte kur një pjesë e infrastruktuarës nuk kontrollohet nga IT ose madje nuk garanton një transmetim të suksesshëm të të dhënave.
DMVPN vetë nuk ofron mekanizma të tillë. Më e mira që mund të bëhet në një rrjet klasike DMVPN është të klasifikosh trafik outbound sipas aplikacioneve dhe të prioritizosh atë gjatë transmetimit në drejtim të kanaleve WAN. Zgjedhja e tunelit DMVPN në këtë rast është e bazuar vetëm në disponibilitetin e tij dhe rezultatin e punës së protokolleve të ruterimit. Në këtë pikë, nuk merret parasysh gjendja e plotë e rrugës/tunelit dhe mundësia e degradimit të pjesshëm të tij nga pikëpamja e metrikave kyçe, të rëndësishme për aplikacionet rrjetërore – vonesa, variacioni i vonesës (jitter) dhe humbjet (%). Për këtë arsye, krahasimi direkt i DMVPN klasike me SD-WAN në aspektin e zgjidhjes së detyrave AppQ humbet çdo kuptim – DMVPN nuk mund ta zgjidhë këtë problem. Me shtimin në këtë kontekst të teknologjisë Cisco Performance Routing (PfR), situata ndryshon dhe krahasimi me Cisco SD-WAN bëhet më i arsyeshëm.
Para se kalojmë në diskutimin e dallimeve, lehtë për të përmbledhur se ku teknologjitë janë të ngjashme. Pra, të dyja teknologjitë:
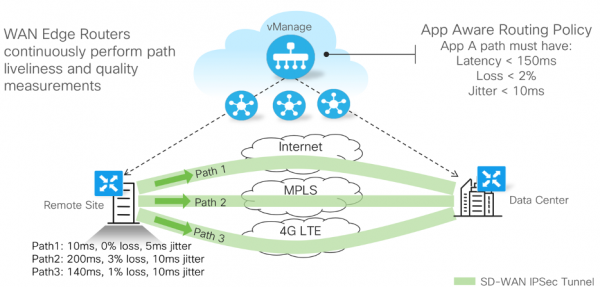
- kanë në dispozicion një mekanizëm që lejon vlerësimin dinamik të gjendjes së çdo tunele të instaluar në raport me metrikat e caktuara - së paku, vonesa, variacioni i vonesës dhe humbja e paketeve (%).
- përdorin një grup të caktuar mjetesh për formimin, shpërndarjen dhe zbatimin e rregullave (politikave) të menaxhimit të trafikut duke marrë parasysh rezultatin e matjes së gjendjes së metrikave kyç të tuneleve.
- klasifikojnë trafikun e aplikacioneve në nivelet L3-L4 (DSCP) të modelit OSI ose sipas nënshkrimeve L7 të aplikacioneve në përputhje me mekanizmat DPI të brendshëm në router.
- lejojnë për aplikacione të rëndësishme përcaktimin e vlerave prag të metrikave, rregullave të transferimit të trafikut në mënyrë të paracaktuar, rregullave të ri-rutimit të trafikut në rast se tejkalohen vlerat prag.
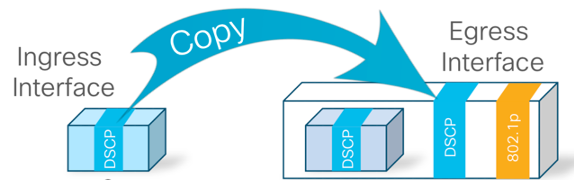
- kur inkapsulojnë trafik në GRE/IPSec përdorin një mekanizëm të vendosur në industri për të transferuar etiketimin e brendshëm DSCP në titullin e paketës GRE/IPSec, që lejon sinkronizimin e politikave QoS të organizatës dhe operatorit të komunikimit (nëse ka SLA përkatëse).
Si ndryshojnë mekanizmat e vlerësimit të metrikave të kalimit SD-WAN dhe DMVPN/PfR?
DMVPN/PfR
- Për vlerësimin e metrikave standarde të gjendjes së tunelit përdoren si sensore aktive ashtu edhe pasive (Probes). Aktive - bazuar në trafikun e përdoruesit, pasive emulojnë një trafik të tillë (në mungesë të tij).
- Rregullimi i hollë i timerëve dhe kushteve të identifikimit të degradimit është i munguar - algoritmi është i fiksuar.
- Për më tepër, është e mundur të matet gjerësia e brezit të përdorur në drejtimin e daljes. Kjo e bën DMVPN/PfR më fleksibël në menaxhimin e trafikut.
- Në këtë rast, disa mekanizma PfR, në rast se metrikat tejkalohen, mbështeten në kthim të sinjalizimit në formën e mesazheve speciale TCA (Threshold Crossing Alert), të cilat duhet të vijnë nga marrësi i trafikut drejt burimit, që njëkohësisht nënkupton se gjendjet e kanaleve të matur duhet të jenë të paktën të mjaftueshme për të transmetuar këto mesazhe TCA. Që në shumicën e rasteve nuk është një problem, por natyrisht, nuk mund të garantohët.
SD-WAN
- Për vlerësimin e vazhdueshëm të metrikeve standard të gjendjes së tunelit përdoret protokolli BFD në modin echo. Në këtë rast, nuk kërkohet një reagim i posaçëm në formën e mesazheve TCA ose të ngjashme – respektohet izolimi i domenëve të dështimit. Gjithashtu, nuk kërkohet prania e trafikut të përdoruesit për vlerësimin e gjendjes së tunelit.
- Ekziston mundësia për të bërë një konfigurim të hollë të timerëve BFD për të rregulluar shpejtësinë e aktivizimit dhe ndjeshmërinë e algoritmit ndaj degradimeve të kanaleve të komunikimit nga disa sekonda në minuta.

- Në momentin e shkruarjes së këtij artikulli, në çdo tunel është parashikuar vetëm një sesion BFD. Kjo potencialisht krijon një granularitet më të ulët në analizën e gjendjes së tunelit. Në të vërtetë, kjo mund të bëhet një kufizim vetëm në raste të përdorimit të një lidhjeje WAN mbi një VPN MPLS L2/L3 me një SLA QoS të miratuar – nëse markimi DSCP i trafikut BFD (pas enkapsulimit në IPSec/GRE) përputhet me radhën me përprioritet të lartë në rrjetin e operatorit të komunikimit, atëherë kjo mund të ndikojë në saktësinë dhe shpejtësinë e identifikimit të degradimeve për trafikun me përprioritet të ulët. Megjithatë, ekziston mundësia për të ndryshuar markimin e BFD-në sipas paracaktimeve për të zvogëluar rrezikun e ndodhjes së situatave të tilla. Në versionet e ardhshme të softuerit Cisco SD-WAN pritet që të ketë mundësi më të hollësishme për konfigurimin e BFD, si dhe mundësinë për të nisur disa sesione BFD në kuadër të një tuneli me vlera të ndryshme DSCP (për aplikacione të ndryshme).
- BFD gjithashtu lejon vlerësimin e madhësisë maksimale të paketës, e cila mund të dërgohet përmes një tuneli të caktuar pa fraksionim. Kjo lejon SD-WAN të konfigurojë dinamikisht parametra të tillë si MTU dhe Rregullimin e TCP MSS, për të shfrytëzuar maksimalisht gjerësinë e bandës së disponueshme në çdo kanal.
- Në SD-WAN gjithashtu është e disponueshme mundësia e sinkronizimit të QoS me operatorët e komunikimit jo vetëm mbi bazën e fushës L3 DSCP, por edhe mbi bazën e vlerave L2 CoS, të cilat mund të krijohen automatikisht në rrjetin e degëve nga pajisje të specializuara — për shembull, telefonat IP.
Si dallohen mundësitë, mënyrat e përcaktimit dhe zbatimit të politikave AppQ?
Politikat DMVPN/PfR:
- Përcaktohen në routerin(-ët) e degës qendrore (QF) përmes komandës CLI ose CLI-sabloneve të konfigurimeve. Formimi i sabloneve CLI kërkon përgatitje dhe njohuri të sintaksës së politikave.

- Përcaktohen globalisht pa mundësi personalizimi/ndryshimi për kërkesat e segmenteve të ndryshme të rrjetit.
- Formimi interaktiv i politikave në ndërfaqen grafike nuk janë të parashikuara.
- Ndjekja e ndryshimeve, trashëgimia, krijimi i versioneve të shumta të politikave për kalim të shpejtë nuk janë të parashikuara.
- Shpërndahen automatikisht në routerat e degëve të largëta. Në këtë rast, përdoren të njëjtat kanale komunikimi si për shpërndarjen e të dhënave të përdoruesve. Në rast se nuk ka kanale komunikimi mes qendrës dhe degës së largët, shpërndarja/ndryshimi i politikave nuk është e mundur.
- Aplikohen në çdo router dhe, kur është e nevojshme, modifikojnë rezultatin e protokolleve standarde të rrugëzimit, duke pasur prioritet më të lartë.
- Për rastet kur të gjithë kanalet WAN të degës përjetojnë humbje të konsiderueshme të trafikut, mekanizmat e kompensimit nuk janë të parashikuara.
Politikat SD-WAN:
- Përcaktohen në ndërfaqen grafike vManage përmes një ndihmës interaktiv për shabllonat.
- Mbështesin krijimin e politikave të shumta, kopjimin, trashëgiminë dhe kalimin midis politikave në kohë reale.
- Mbështesin personalizimin e politikave për segmente të ndryshme (dega) të rrjetit
- Shpërndahen, duke përdorur çdo kanal sinjalizimi të disponueshëm midis kontrolluesit dhe routerit dhe/ose vSmart - nuk varen direkt nga lidhja data-plane midis routerave. Megjithatë, kërkohet natyrisht lidhshmëria IP midis vetë routerit dhe kontrolluesve.

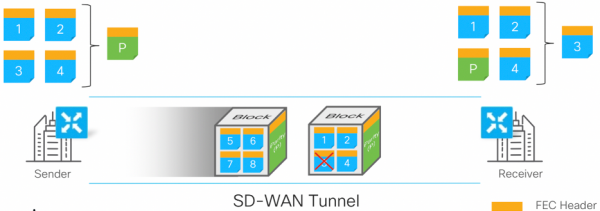
- Për rastet kur të gjithë kanalet e disponueshme të degës përjetojnë humbje të konsiderueshme të të dhënave që tejkalojnë pragjet e pranueshme për aplikacionet kritike, është e mundur të përdoren mekanizma shtesë që rrisin besueshmërinë e transferimit:
- FEC (Korrigjimi i Gabimeve të Avancuara) - përdor një algoritëm të veçantë kodimi të tepërt. Në momentin e transmetimit të trafikut kritik përmes kanaleve me një përqindje të rëndësishme humbjesh, FEC mund të aktivizohet automatikisht dhe lejon, kur është e nevojshme, rikuperimin e pjesës së humbur të të dhënave. Kjo rrit në mënyrë të vogël bandën e përdorur, por rrit në mënyrë të konsiderueshme besueshmërinë.

- Dublikimi i rrjedhave të të dhënave Së bashku me politikën FEC, mund të parashikohet gjithashtu dyfishimi automatik i trafikut të aplikacioneve të zgjedhura në rastin e nivelit edhe më të lartë humbjesh, të cilat nuk mund të kompensohen me anë të FEC. Në këtë rast, të dhënat e zgjedhura do të transmetohen përmes të gjithë tunelëve në drejtim të filiales pranues me pastrimin e dyfishtë (heqjen e kopjeve të tepërta të pacjeve). Mekanizmi rrit ndjeshëm shfrytëzimin e kanaleve, por gjithashtu rrit ndjeshëm besueshmërinë e transmetimit.
- FEC (Korrigjimi i Gabimeve të Avancuara) - përdor një algoritëm të veçantë kodimi të tepërt. Në momentin e transmetimit të trafikut kritik përmes kanaleve me një përqindje të rëndësishme humbjesh, FEC mund të aktivizohet automatikisht dhe lejon, kur është e nevojshme, rikuperimin e pjesës së humbur të të dhënave. Kjo rrit në mënyrë të vogël bandën e përdorur, por rrit në mënyrë të konsiderueshme besueshmërinë.
Aftësitë e Cisco SD-WAN, pa analoge të drejtpërdrejta në DMVPN/PfR
Architektura e zgjidhjes Cisco SD-WAN në disa raste lejon marrjen e mundësive, realizimi i të cilave brenda DMVPN/PfR është ose jashtëzakonisht i vështirë, ose i papërshtatshëm për shkak të punës së nevojshme, ose krejtësisht i pamundur. Le të shqyrtojmë më interesante nga ato:
Inxhinieria e trafikut (TE)
TE përfshin mekanizma, të cilët lejojnë devijimin e trafikut nga rruga standarde, e formuar nga protokollet e routingut. TE shpesh përdoret për të siguruar disponueshmëri të lartë të shërbimeve rrjet, për shkak të aftësisë për të kaluar shpejt dhe/apo paraprakisht trafikun e rëndësishëm në një rrugë alternative (që nuk ndërthuret), me qëllim që të sigurohet një cilësi më e mirë e shërbimit ose një shpejtësi më e shpejtë e rikuperimit në rast dështimi në rrugën kryesore.
Vështirësia e realizimit të TE përfshin nevojën për të llogaritur dhe rezervuar paraprakisht (validuar) një rrugë alternative. Në rrjetet MPLS të operatorëve të komunikimit, kjo detyrë zgjidhet duke përdorur teknologji të tilla si MPLS Traffic-Engineering me zgjerime për protokollet IGP dhe protokollin RSVP. Gjithashtu, për të fundit, teknologjia Segment Routing po fiton gjithnjë e më shumë popullaritet, e cila është më e optimizuar për konfigurim dhe orkestrim të centralizuar. Në rrjetet klasike WAN, këto teknologji, zakonisht, nuk janë të pranishme ose janë reduktuar në përdorimin e mekanizmave hop-by-hop si Policy-Based Routing (PBR), të cilët mund të devijojnë trafik, por e realizojnë këtë në çdo router veçmas - pa pasur parasysh gjendjen e përgjithshme të rrjetit apo rezultatin PBR në hapat e mëparshëm ose të mëvonshëm. Rezultati i aplikimit të këtyre varianteve të TE nuk është premtues - MPLS TE, për shkak të kompleksitetit në konfigurim dhe funksionim, përdoret zakonisht vetëm në pjesën më kritike të rrjetit (në bërthamë), ndërsa PBR përdoret në router të veçantë pa mundësi për të formuar një politikë të unifikuar PBR në të gjithë rrjetin. Kjo është e qartë edhe për rrjetet mbi bazën e DMVPN.
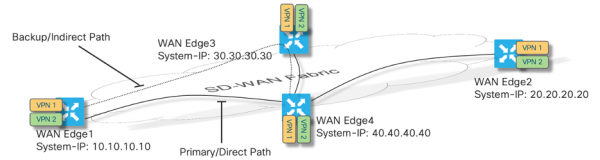
SD-WAN ofron në këtë aspekt një zgjidhje shumë më elegante, e cila jo vetëm që konfigurorohet lehtësisht, por gjithashtu shkallëzohet shumë më mirë. Kjo është rezultat i arkitekturave të përdorura për control-plane dhe policy-plane. Realizimi i policy-plane në SD-WAN lejon përcaktimin central të politikës TE - cili trafik na intereson? për cilat VPN? përmes cilave nodosh/kanale është e nevojshme apo përkundrazi e ndaluar të formohet një rrugë alternative? Nga ana tjetër, centralizimi i menaxhimit të control-plane mbi bazën e kontrolerëve vSmart lejon modifikimin e rezultateve të rrugës, pa nevojën për konfigurimin e pajisjeve të veçanta - routerat tashmë shohin vetëm rezultatin e logjikës që është formuar në ndërfaqen e vManage dhe është transmetuar për aplikim në vSmart.
Service-chaining (Zinxhirët e Shërbimeve)
Formimi i zinxhirëve të shërbimeve është një detyrë edhe më e vështirë në rrugëtinë klasike sesa mekanizmi i përshkruar i Menaxhimit të Trafikut. Në këtë rast, është e nevojshme jo vetëm të formohet një itinerar i veçantë për një aplikacion të caktuar rrjetesh, por gjithashtu të sigurohet mundësia e daljes së trafikut nga rrjeti në pika të caktuara (apo në të gjitha) të rrjetit SD-WAN për përpunim nga një aplikacion ose shërbim të veçantë (MCSE, Balancimi, Keshimi, Inspektimi i Trafikut etj.). Në këtë drejtim, është e nevojshme të ketë mundësi për të kontrolluar gjendjen e këtyre shërbimeve të jashtme, për të shmangur situatat e black-holing, dhe gjithashtu janë të nevojshme mekanizma që lejojnë vendosjen e këtyre shërbimeve të njëjta në lokacione të ndryshme gjeografike me mundësinë që rrjeti të zgjidhë automatikisht nodin më optimal të shërbimeve për përpunimin e trafikut nga çdo filiale. Në rastin e Cisco SD-WAN, kjo arrihet mjaft lehtë duke krijuar një politikë përqendrore përkatëse, e cila do të 'bashkojë' të gjitha aspektet e zinxhirit të shërbimeve në një tërësi dhe do të ndryshojë automatikisht logjikën e data-plane dhe control-plane atje ku është e nevojshme.
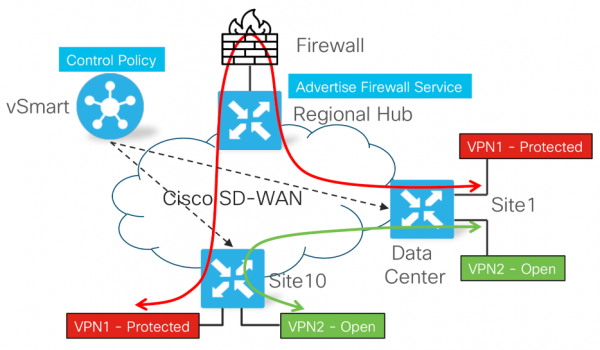
Aftësia për të formuar përpunimin gjeo-shpërndarës të trafikut për lloje të caktuara aplikacionesh në një renditje të caktuar në pajisje të specializuara (por që nuk kanë lidhje me vetë rrjetin SD-WAN) - kjo ndoshta është demonstrimi më ilustrues i avantazheve të Cisco SD-WAN mbi teknologjitë klasike dhe madje disa zgjidhje alternative SD-WAN të prodhuesve të tjerë.
Çfarë në përfundim?
Kjo është evidente se DMVPN (në mënyrë të përbashkët ose pa Performance Routing) dhe Cisco SD-WAN përfundimisht zgjidhin detyra shumë të ngjashme në lidhje me rrjetin e shpërndarë WAN të organizatës. Në këtë kontekst, dallimet arkitekturore dhe funksionale të teknologjisë Cisco SD-WAN e çojnë procesin e zgjidhjes së këtyre detyrave në një nivel tjetër cilësor. Duke përmbledhur, mund të theksohen këto dallime të rëndësishme midis teknologjive SD-WAN dhe DMVPN/PfR:
- DMVPN/PfR në përgjithësi përdorin teknologji të provuar me kohën për ndërtimin e rrjeteve VPN të shtrirë dhe në pjesën e data-plane janë të ngjashme me teknologjinë më moderne SD-WAN, ndërkohë që ka disa kufizime siç janë konfigurimi statik i detyrueshëm i ruterëve dhe zgjedhja e topologjive e kufizuar në Hub-n-Spoke. Nga ana tjetër, DMVPN/PfR ka disa funksionalitete që për momentin nuk janë të disponueshme në kuadër të SD-WAN (bëhet fjalë për per-application BFD).
- Në kuadër të teknologjisë control-plane ndryshojnë në mënyrë thelbësore. Duke marrë parasysh përpunimin e centralizuar të protokolleve të sinjalit, SD-WAN lejon, për shembull, të ngushtohen ndjeshëm domenet e dështimit dhe të 'shkëputet' procesi i transmetimit të trafikut të përdoruesit nga ndërveprimi i sinjalit - mosdisponueshmëria temporale e kontrolleve nuk ndikon në mundësinë e transmetimit të trafikut të përdoruesit. Në të njëjtën kohë, mosdisponueshmëria temporale e ndonjë filiali (përfshirë atë qendror) nuk ndikon në mundësinë e filialëve të tjerë për të bashkëvepruar me njëri-tjetrin dhe me kontrollet.
- Arkitektura e formimit dhe zbatimit të politikave të menaxhimit të trafikut në rastin e SD-WAN gjithashtu e tejkalon atë në DMVPN/PfR - është realizuar shumë më mirë rezervimi geo, nuk ka lidhje me Hub-in, ka më shumë mundësi për përshtatjen e politikave, lista e skenarëve të zbatuar për menaxhimin e trafikut gjithashtu është shumë më e gjerë.
- Procesi i orkestrimit të zgjidhjes gjithashtu ndryshon ndjeshëm. DMVPN supozon praninë e parametrave të njohur paraprakisht, të cilët duhet të pasqyrohen ndonjëherë në konfigurim, gjë që kufizon pak fleksibilitetin e zgjidhjes dhe mundësinë për ndryshime dinamike. Nga ana tjetër, SD-WAN bazohet në parimin se në momentin fillestar të lidhjes, ruteri 'nuk di asgjë' për kontrollet e tij, por di 'kë mund të pyesë' - kjo është e mjaftueshme jo vetëm për të vendosur automatikisht një lidhje me kontrollet, por edhe për të formuar automatikisht një topologji data-plane të plotë, e cila mund të rregullohet/ndryshohet me fleksibilitet përmes politikave.
- Në aspektin e menaxhimit të centralizuar, automatizimit dhe monitorimit, SD-WAN pritet të tejkalojë mundësitë e DMVPN/PfR, të cilat janë rezultat i zhvillimit të teknologjive klasike dhe mbështeten në masë të madhe në komandën e linjës CLI dhe përdorimin e sistemeve NMS të bazuara në шаблони.
- Në SD-WAN krahasuar me DMVPN, kërkesat për sigurinë kanë arritur një nivel cilësor tjetër. Parimet kryesore – besimi zero, shkallëzueshmëria dhe autentikimi me dy faktorë.
Nga këto përfundime të thjeshta mund të krijohet një përshtypje e gabuar që krijimi i një rrjeti mbi bazën e DMVPN/PfR ka humbur sot çdo relevancë. Kjo natyrisht nuk është plotësisht e saktë. Për shembull, në rastet kur rrjeti përdor shumë pajisje të vjetra dhe nuk ka mundësi për t'i zëvendësuar ato, DMVPN mund të lejojë bashkimin e pajisjeve "të vjetra" dhe "të reja" në një rrjet të gjerë-geografik me një numër të madh përfitimesh të përshkruara më sipër.
Nga ana tjetër, duhet të mbahet mend se të gjitha rrugëzat më të fundit të Cisco që mbështeten në IOS XE (ISR 1000, ISR 4000, ASR 1000, CSR 1000v) mbështesin sot çdo mod të funksionimit – dhe ruterat klasikë dhe DMVPN dhe SD-WAN – zgjedhja përcaktohet nga nevojat aktuale dhe kuptimi se në çdo moment në të njëjtin ekip mund të fillohet të lëvizet drejt një teknologjie më të avancuar.
Burimi: habr.com
