

Sistemi i emrave të domainit (DNS) është si një libër telefoni, i cili kthen emra të lehta për t'u përdorur, si "ussc.ru", në adresa IP. Duke qenë se aktiviteti i DNS-së është prezent në pothuajse çdo sesion komunikimi, pavarësisht nga protokolli. Kështu, regjistrimi i DNS-së është një burim i vlefshëm të dhënash për specialistët e sigurisë së informacionit, që u lejon atyre të zbulojnë anomali ose të marrin të dhëna shtesë mbi sistemin në shqyrtim.
Në vitin 2004, Florian Weimer sugjeroi një metodë regjistrimi, të quajtur Passive DNS, e cila lejon rikonstruktimin e historisë së ndryshimeve të të dhënave DNS me mundësinë e indeksimit dhe kërkimit, të cilat mund të ofrojnë qasje në të dhënat e mëposhtme:
- Emri i domenit
- Adresa IP e emrit të domainit të kërkuar
- Data dhe koha e përgjigjes
- Tipi i përgjigjes
- etj.
Të dhënat për Passive DNS kolektohen nga serverët DNS rekurzivë me module të ndërtuara ose përmes kapjes së përgjigjeve nga serverët DNS, përgjegjës për zonën.
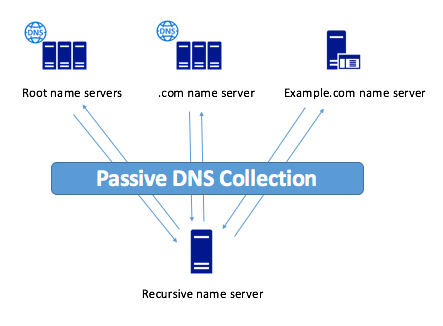
Ilustrimi 1. Passive DNS (marrë nga faqja )
Veçoria e Passive DNS është se nuk është e nevojshme të regjistrohet adresa IP e klientit, e cila siguron ruajtjen e privatësisë së përdoruesve.
Në këtë moment, ekzistojnë shumë shërbime që ofrojnë qasje në të dhënat e Passive DNS:
Kompania
Farsight Security
VirusTotal
Riskiq
SafeDNS
SecurityTrails
Cisco
Qasje
Në kërkesë
Nuk kërkon regjistrim
Regjistrim i lirë
Në kërkesë
Nuk kërkon regjistrim
Në kërkesë
API
I pranishëm
I pranishëm
I pranishëm
I pranishëm
I pranishëm
I pranishëm
Prania e klientit
I pranishëm
I pranishëm
I pranishëm
I mungon
I mungon
I mungon
Fillimi i mbledhjes së të dhënave
Viti 2010
Viti 2013
Viti 2009
Tregon vetëm 3 muajt e fundit
Viti 2008
Viti 2006
Tabela 1. Shërbime me qasje në të dhënat e Passive DNS
Mundësitë e përdorimit të Passive DNS
Duke përdorur Passive DNS, mund të ndërtohen lidhje mes emrave të domainit, serverëve NS dhe adresave IP. Kjo lejon ndërtimin e hartave të sistemeve në shqyrtim dhe ndjekjen e ndryshimeve të kësaj harte nga zbulimi i parë deri në momentin aktual.
Gjithashtu, Passive DNS lehtëson identifikimin e anomali në trafik. Për shembull, ndjekja e ndryshimeve në zonat NS dhe regjistrat e tipit A dhe AAAA lejon zbuluar faqe të dëmshme që përdorin metodën fast flux, e cila synon të fshehë C&C nga zbulimi dhe bllokimi. Duke pasur parasysh që emrat e domenit legjitimë (përveç atyre që përdoren për shpërndarjen e ngarkesës) nuk do të ndryshojnë shpesh adresat e tyre IP, ndërsa shumica e zonave legjitime rrallë ndyshojnë serverat e tyre NS.
Passive DNS, në ndryshim nga kontrolli direkt i subdomenëve përmes fjalorëve, lejon të gjejmë edhe emrat më ekzotikë të domenëve, për shembull “222qmxacaiqaaaaazibq4aaidhmbqaaa0undefined7140c0.p.hoff.ru”. Gjithashtu, ndonjëherë kjo lejon të gjejmë zona testuese (dhe të pambrojtura) të internetit, materiale për zhvilluesit etj.
Kërkimi i lidhjes nga letra, duke përdorur Passive DNS
Aktualisht, spam është një nga metodat kryesore përmes të cilave një sulmues depërton në kompjuterin e viktimës ose vjedh informacion konfidencial. Le të përpiqemi të hetojmë lidhjen nga një e tillë letër duke përdorur Passive DNS, për të vlerësuar efikasitetin e këtij metoda.
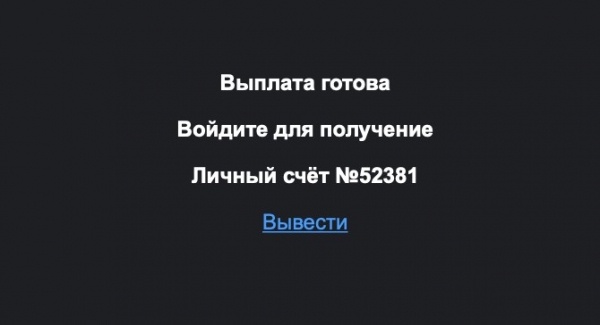
Figurë 2. Letër spam
Lidhja nga kjo letër çonte në faqen magnit-boss.rocks, e cila ofronte në mënyrë automatike grumbullimin e bonuseve dhe fitimin e parave:
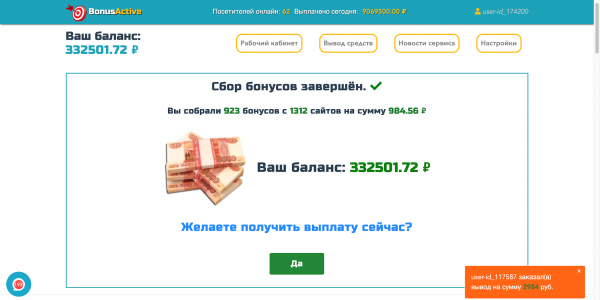
Figurë 3. Faqja, e publikuar në domenin magnit-boss.rocks
Për hetimin e kësaj faqeje u përdor , i cili tashmë ka 3 klientë të gatshëm në , dhe .
E para është të zbulojmë të gjithë historinë e këtij emri Domeni, për këtë do të përdorim komandën:
pt-client pdns —query magnit-boss.rocks
Kjo komandë do të japë informacion mbi të gjitha zgjidhjet DNS që lidhen me këtë emër domene.
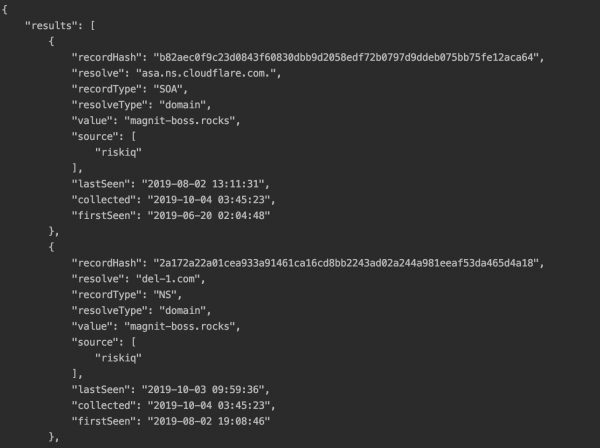
Figurë 4. Përgjigja nga API Riskiq
Të sjellim përgjigjen nga API në një pamje më të qartë:
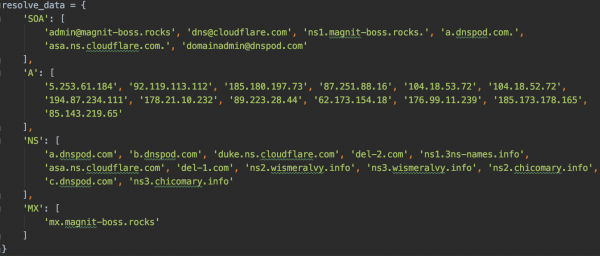
Figurë 5. Të gjitha regjistrimet nga përgjigja
Për hetime të mëtejshme, u morën adresat IP, në të cilat ky emër domene u zgjidh në momentin e marrjes së letrës më 01.08.2019, këto adresa IP janë: 92.119.113.112 dhe 85.143.219.65.
Duke përdorur komandën:
pt-client pdns —query
mund të marrim të gjitha emrat e domenëve që lidhen me këto adresa IP.
Adresa IP 92.119.113.112 ka 42 emra unik të domenëve, të cilët janë zgjidhur në këtë adresë IP, përfshirë emrat si:
- magnit-boss.club
- igrovie-avtomaty.me
- pro-x-audit.xyz
- zep3-www.xyz
- etj
Adresa IP 85.143.219.65 ka 44 emra unik të domenëve, të cilët janë zgjidhur në këtë adresë IP, përfshirë emrat si:
- cvv2.name (faqe për shitjen e të dhënave të kartave të kreditit)
- emaills.world
- www.mailru.space
- etj
Lidhjet me këto emra domeni sugjerojnë phishing, por ne besojmë në njerëz të mirë, kështu që do të përpiqemi të fitojmë një bonus prej 332,501.72 rubla? Pas klikuar në butonin “PO”, faqja na kërkon të transferojmë 300 rubla nga karta për të çelur llogarinë dhe na dërgon në faqen as-torpay.info për futjen e të dhënave.
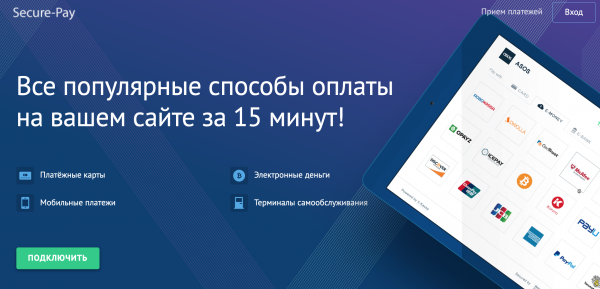
Figurë 6. Faqja kryesore e faqes ac-pay2day.net
A legal-looking website, it has an HTTPS certificate, and the homepage offers to connect this payment system to your site. However, unfortunately, all links for connection do not work. This domain name resolves to only one IP address — 190.115.19.74. It, in turn, has 1475 unique domain names that resolved to this IP address, among which are names like:
- ac-pay2day.net
- ac-payfit.com
- as-manypay.com
- fletkass.net
- as-magicpay.com
- etj
As we can see, Passive DNS allows for fairly quick and effective data collection on the examined resource and even to build a kind of fingerprint that can reveal a whole scheme for the theft of personal data, from its acquisition to the probable place of sale.
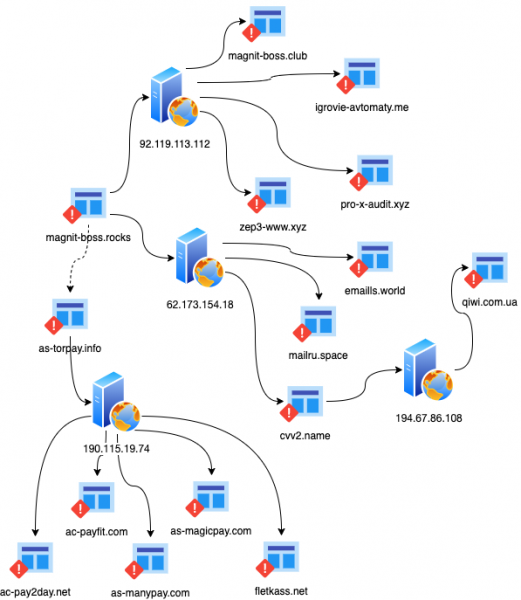
Figure 7. Map of the examined system
Not everything is as rosy as we would like. For example, such investigations can easily run into CloudFlare or similar services. The effectiveness of the collected database heavily depends on the number of DNS queries passing through the Passive DNS data collection module. Nevertheless, Passive DNS is a source of additional information for the researcher.
Author: Specialist of the Ural Center for System Security
Burimi: habr.com
