

Çfarë duhet të keni parasysh kur zgjidhni një router VPN për një rrjet të shpërndarë? Cilat funksione duhet të ketë? Këtë e trajton rishikimi ynë mbi ZyWALL VPN1000.
Hyrje
Derisa shumica e publikimeve tona të mëparshme ishin të dedikuara për pajisjet më të vogla VPN për qasje në internet nga ndihmësit periferikë, si për lidhjen e degëve të ndryshme me selinë e kompanisë, aksesin në internet të kompanive të vogla të pavarura, ose madje edhe shtëpi të zakonshme. Ka ardhur koha të flasim për nyjën qendrore të një rrjeti të shpërndarë.
E qartë është se ndërtimi i një rrjeti modern për një ndërmarrje të madhe vetëm mbi bazën e pajisjeve ekonomike nuk do të jetë i mundur. Po ashtu, organizimi i shërbimeve cloud për ofrimin e shërbimeve për konsumatorët gjithashtu nuk mund të përfundojë pa një infrastrukturë të mirëfilltë. Diku duhet të jetë instaluar një pajisje që mund të shërbejë një numër të madh klientësh njëkohësisht. Kësaj here do të flasim për një pajisje të tillë — Zyxel VPN1000.
Si për pjesëmarrësit e mëdhenj ashtu edhe për ata të vegjël në shkëmbimin rrjet, mund të identifikohen kritere të caktuara me anë të të cilave vlerësohet përshtatshmëria e pajisjeve për zgjidhjen e detyrave.
Më poshtë janë disa nga ato kryesore:
- kapacitetet teknike dhe funksionale;
- menaxhimi;
- siguria;
- qëndrueshmëria ndaj dështimeve.
Është e vështirë të veçosh ndonjë aspekt si më të rëndësishmin, ndonjëherë edhe ato që mund të neglizhohen. Nevojiten të gjitha. Nëse pajisja nuk përmbush standardet e kërkuara në ndonjë kriter, kjo mund të çojë në probleme në të ardhmen.
Megjithatë, karakteristikat e caktuara të pajisjeve që kanë për qëllim të sigurojnë funksionimin e nyjeve qendrore dhe pajisjeve që veprojnë kryesisht në periferi mund të ndryshojnë ndjeshëm.
Për nyjën qendrore, fuqia computative del në plan të parë — kjo sjell nevojën për ftohje të detyruar dhe, ndonjëherë, zhurma nga ventilatori. Për pajisje periferike, të cilat zakonisht vendosen në zyra dhe ambiente banimi, funksionimi me zhurmë është praktikisht i papranueshëm.
Një moment tjetër interesant është shpërndarja e porteve. Në pajisjet periferike është më pak ose më shumë e qartë se si do të përdoret dhe sa klientë do të lidhen. Prandaj, mund të vendoset një ndarje strikte e porteve në WAN, LAN, DMZ, të kryhen lidhje të forta me protokollin dhe kështu me radhë. Në nyjën qendrore nuk ka një siguri të tillë. Për shembull, është shtuar një segment i ri i rrjetit që kërkon lidhen përmes një interfaci të vet, - si të veprohet? Këtu kërkohet një zgjidhje më universale me mundësinë e konfiguracionit fleksibël të interface-it.
Një nuancë e rëndësishme është ngopja e pajisjes me funksione të ndryshme. Sigurisht, qasja ku një njësi pajisjeje e bën mirë një detyrë të vetme ka përparësitë e saj. Por situata më interesante fillon kur është e nevojshme të bëhet një hap majtas ose djathtas. Sigurisht, është e mundur të blini një pajisje shtesë për çdo detyrë të re. Dhe kështu deri sa të përfundojë buxheti ose hapësira në raft.
Në përballje me këtë, një set i zgjeruar funksionesh lejon të mjaftohemi me një pajisje në zgjidhjen e disa çështjeve. Për shembull, ZyWALL VPN1000 mbështet disa lloje lidhjesh përmes VPN, duke përfshirë SSL dhe IPsec VPN, si dhe lidhje të largëta për punonjësit. Pra, një 'gjë' zgjidh çështjet si lidhjet midis vendeve dhe lidhjet me klientët. Por këtu ka një 'por'. Që kjo të funksionojë, nevojitet rezervë në performancë. Për shembull, në rastin e ZyWALL VPN1000, bërthama harduerike e IPsec VPN ofron një performancë të lartë të tunelit VPN, dhe balancimi/redundanca e VPN me algoritmet SHA-2 dhe IKEv2 ofrojnë një qëndrueshmëri dhe siguri të lartë për biznesin.
Më poshtë janë disa funksione të dobishme që mbulojnë një ose disa nga drejtimet e përshkruara më sipër.
SD-WAN siguron një platformë për menaxhimin në cloud, duke përfituar nga menaxhimi i centralizuar i komunikimit midis vendeve me mundësi kontrolli dhe monitorimi të largët. ZyWALL VPN1000 gjithashtu mbështet modin përkatës të funksionimit aty ku kërkohen funksione të zgjeruara VPN.
Mbështetje për platformat cloud për shërbime kritike. ZyWALL VPN1000 është testuar për përdorim me Microsoft Azure dhe AWS. Përdorimi i pajisjeve të verifikuara paraprakisht preferohet për organizatat e çdo niveli, veçanërisht nëse infrastruktura IT përfshin një kombinim të rrjetit lokal dhe cloud.
Filtrimi i përmbajtjes forcon sigurinë duke bllokuar qasjen në faqe interneti të dëmshme ose të padëshiruara. Parandalon shkarkimin e malware nga faqe të pasigurta ose të hakuara. Në rastin e ZyWALL VPN1000, licensa vjetore për këtë shërbim është e përfshirë menjëherë në paketim.
Geo-politikat (Geo IP) lejojnë të monitoroni trafikun dhe të analizoni vendndodhjen e adresave IP, duke refuzuar qasjen nga rajone të padëshiruara ose potencialisht të rrezikshme. Licensa vjetore për këtë shërbim është gjithashtu e përfshirë në paketim me blerjen e pajisjes.
Menaxhimi i rrjetit pa tel në ZyWALL VPN1000 përfshin një kontrollues të rrjetit pa tel, i cili lejon menaxhimin e deri në 1032 pikave të qasjes nga një ndërfaqe e centralizuar përdoruesi. Ndërmarrjet mund të implementojnë ose zgjasin rrjetin e menaxhuar Wi-Fi me përpjekje minimale. Duhet theksuar se numri 1032 është vërtet i madh. Duke marrë parasysh se deri në 10 përdorues mund të lidhen me një pikë qasje, rezulton një numër mjaft impresionues.
Balancimi dhe rezervimi. Seria VPN mbështet balancimin e ngarkesës dhe rezervimin përmes disa ndërfaqeve të jashtme. Kjo do të thotë se mund të lidhen disa kanale nga disa ofrues, duke kështu mbrojtur vetveten nga problemet me lidhjen.
Mundësia e rezervimit të pajisjes (Device HA) për një lidhje pa ndërprerje, edhe kur një nga pajisjet ka dalë jashtë funksionit. Pa këtë, është e vështirë të arrihet një funksionim 24/7 me kohë të minimalizuar të ndalesës.
Zyxel Device HA Pro punon në modalitetin active/passive, për të cilin nuk nevojitet një procedurë e ndërlikuar konfigurimi. Kjo lejon uljen e kufirit të hyrjes dhe fillimin e përdorimit të rezervimit menjëherë. Në krahasim me active/active, ku administratori i sistemit duhet të kalojë një trajnim shtesë, të dijë si të konfigurojë rrugëzimin dinamik, të kuptojë se çfarë janë paketat asimetrike, etj. — konfigurimi i modalitetit active/passive punon shumë më lehtë dhe kërkon më pak kohë.
Duke përdorimit të pajisjeve Zyxel Device HA Pro, pajisjet shkëmbejnë sinjale heartbeat përmes një porte të dedikuar. Portet e pajisjes aktive dhe pasive lidhën përmes një kablli Ethernet. Pajisja pasive sinkronizon plotësisht informacionin me pajisjen aktive. Në veçanti, midis pajisjeve sinkronizohen të gjitha sesionet, tunelat, llogaritë e përdoruesve. Përveç kësaj, pajisja pasive ruan një kopje rezervë të skedarit të konfigurimit në rast të dështimit të pajisjes aktive. Kështu, në rast të dështimit të pajisjes kryesore, kalimi bëhet pa probleme. heartbeat Duhet theksuar se në sistemet aktive, gjithsesi duhet të rezervoni 20-25% të burimeve sistemore për kalim në rast dështimesh. Kur
një pajisje ndodhet plotësisht në gjendje rezervë, dhe është e gatshme menjëherë për të procesuar trafikun rrjetor dhe mbështetur punën normale të rrjetit./active Në terma të thjeshtë: "Duke përdorur pajisjen Zyxel Device HA Pro dhe duke pasur një kanal rezervë, biznesi është i mbrojtur si nga humbja e lidhjes për shkak të ofruesit, ashtu edhe nga problemet si rezultat i dështimit të router-it. active/passive Përmbledh çdo gjë të sipërthënë
Për nyjën qendrore të një rrjeti të shpërndarë, më mirë është të përdorni një pajisje me disa porte rezervë (interfeshesh lidhjeje). Në këtë rast është e dëshirueshme të kemi si interfesa RJ45 për thjeshtësi dhe uljen e kostos së lidhjes, ashtu si SFP për të zgjedhur midis lidhjes fibra optike dhe çiftës së mbështjellë.
Kjo pajisje duhet të jetë:
e fuqishme, e adaptuar për ndryshimin e papritur të ngarkesës;
me një ndërfaqe të qartë pune;
- me një gamë të pasur, por jo të tepërt të funksioneve të ndërtuara, përfshirë ato për sigurimin;
- me mundësi ndërtimi të skemave të qëndrueshme — dyfishimi i kanaleve dhe dyfishimi i pajisjeve;
- duke mbështetur menaxhimin, që të gjithë infrastrukturën e degeve në formën e nyjës qendrore dhe pajisjeve periferike ta menaxhojmë nga një pikë;
- si "qershia mbi tortë" — mbështetje për trendet moderne si integrimi me burimet cloud dhe kështu me radhë.
- ZyWALL VPN1000 si nyja qendrore e rrjetit
- Në pamjen e parë të ZyWALL VPN1000, duket se portat në Zyxel nuk kanë munguar.
Kemi:
12 porte të konfigurueshme RJ-45 (GBE);
2 porte të konfigurueshme SFP (GBE);
2 porta USB 3.0 me mbështetje për modemët 3G/4G.
Figura 1. Pamja e përgjithshme e ZyWALL VPN1000.
2 porta USB 3.0 me mbështetje për modemët 3G/4G.
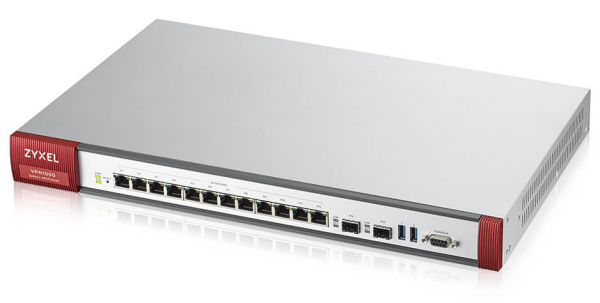
Figura 1. Pamja e përgjithshme e ZyWALL VPN1000.
Duhet theksuar menjëherë - ky pajisje nuk është për zyrën e shtëpisë, të paktën për shkak të ventilatorëve të fuqishëm. Këtu ka katër prej tyre.
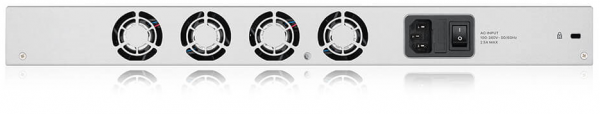
Figura 2. Pjesa e pasme e ZyWALL VPN1000.
Le të shohim si duket ndërfaqja.
Duhen vënë re disa rrethana të rëndësishme. Ka shumë funksione dhe nuk është e mundur t'i përshkruajmë të gjitha në një artikull të vetëm. Por ajo që është e mirë për produktet Zyxel - ka dokumentacion shumë të detajuar, kryesisht - manualin e përdoruesit (administratori). Prandaj, për të marrë një përmbledhje mbi pasurinë e funksioneve, thjesht do të kalojmë përmes tabave.
Së pari, porta 1 dhe porta 2 janë të dedikuara për WAN. Fillimisht nga porta e tretë, fillojnë ndërfaqet për rrjetin lokal.
Porti 3 me IP-në e paracaktuar 192.168.1.1 është mjaft i përshtatshëm për lidhje.
Lidhim kabllon patch, kalojmë në adresën dhe mund të shohim dritaren e regjistrimit të përdoruesit në ndërfaqen e uebit.
Shënim. Për menaxhim, mund të përdorni sistemin e menaxhimit në re SD-WAN.
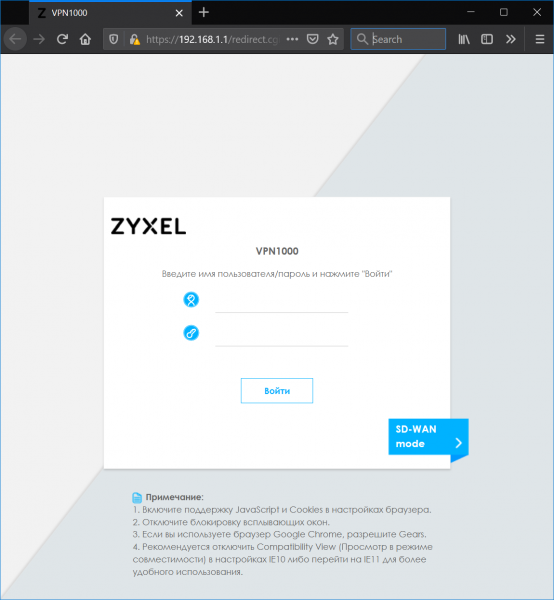
Figura 3. Dritarja e hyrjes së emrit të përdoruesit dhe fjalëkalimit
Kalojmë procedurën e hyrjes me emrin e përdoruesit dhe fjalëkalimin dhe marrim në ekran dritaren Dashboard. Ashtu siç është pritur për Dashboard - maksimumi i informacionit operativ në çdo copë hapësirë ekrani.
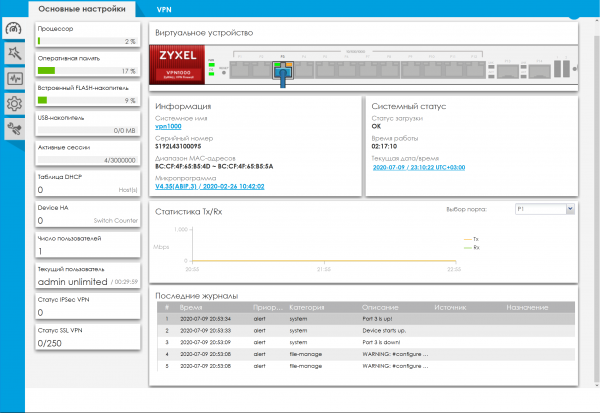
Figura 4. ZyWALL VPN1000 - Dashboard.
Tabi "Krijimi i Shpejtë" (Wizards)
Ka dy asistenca në ndërfaqe: për konfigurimin e WAN-it dhe për konfigurimin e VPN-së. Në të vërtetë, asistencat janë një gjë e mirë, lejojnë të realizoni konfigurimet e standardizuara, edhe pa pasur përvojë pune me pajisjen. Ndërsa për ata që duan më shumë, siç u tha më sipër - ekziston dokumentacioni i detajuar.
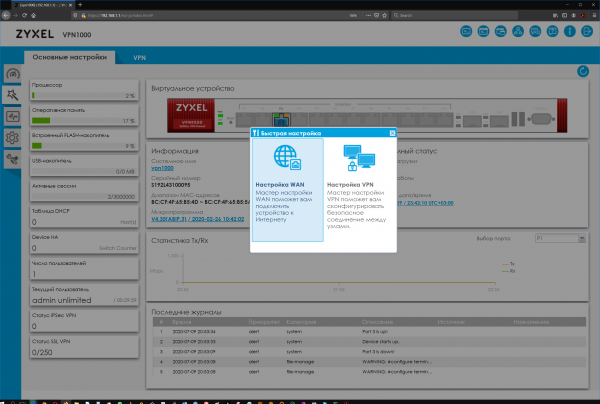
Figura 5. Tabi "Krijimi i Shpejtë."
Tabi Monitorimi
Duket se inxhinierët e Zyxel janë ndjekur nga parimi: monitorojmë gjithçka që është e mundur. Natyrisht, për një pajisje që shërben si qendra kryesore, kontrolli total është tepër i nevojshëm.
Madje vetëm duke shtrirë të gjitha pikët në panelin anësor, bëhet evidente pasuria e zgjedhjes.
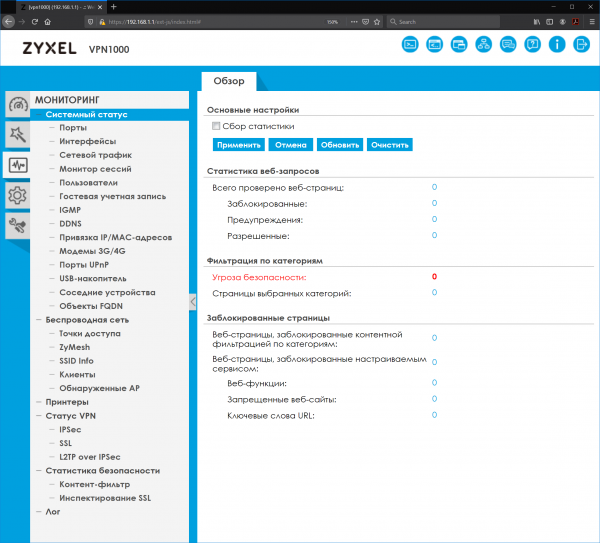
Figura 6. Tabi Monitorimi me nën-pika të shtrira.
Tabi Konfigurimi
Këtu pasuria e funksioneve është edhe më evidente.
Për shembull, menaxhimi i portave të pajisjes është shumë bukur i organizuar.
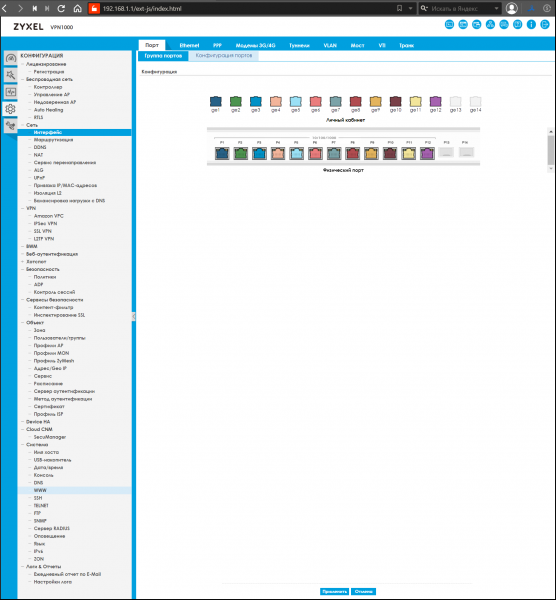
Figura 7. Tabi Konfigurimi me nën-pika të shtrira.
Tabi Mirëmbajtja
Përmban nëngrupe për azhurnimin e firmware, diagnostikimin, shikimin e rregullave të rrugëzimit dhe fikjen e pajisjes.
Këto funksione janë ndihmëse dhe në një masë të caktuar janë të pranishme në praktikisht çdo pajisje rrjetëndë.
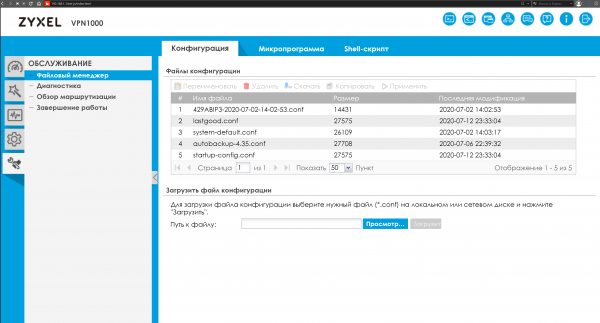
Figura 8. Kartela e Shërbimit me nënpika të zgjeruara.
Karakteristikat krahasuese
Rishikimi ynë do të ishte i paplotë pa krahasimin me analoge të tjera.
Më poshtë është një tabelë e analogëve më të afërt të ZyWALL VPN1000 dhe një listë funksionesh për krahasim.
Tabela 1. Krahasimi i ZyWALL VPN1000 me analogët.
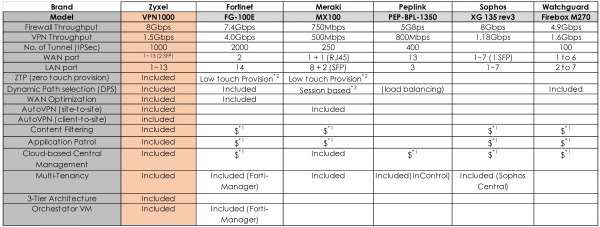
Shpjegime për Tabelën 1:
*1: Licenca e nevojshme
* 2: Low Touch Provision: administratori duhet së pari të konfigurojë pajisjen lokal para ZTP.
* 3: mbi sesionin: DPS do të aplikohet vetëm në sesionin e ri; kjo nuk do të ndikojë në sesionin aktual.
Siç shohim, në disa aspekte, analogët e përfundojnë heroi i rishikimit tonë, për shembull, Fortinet FG-100E gjithashtu ka optimizimin e WAN të integruar, ndërsa Meraki MX100 ka funksionin e integruar AutoVPN (site-to-site), por në përgjithësi për setin kompleks të funksioneve ZyWALL VPN1000 sigurisht lideron.
Rekomandimet për zgjedhjen e pajisjeve për qendrën e nyjave (jo vetëm Zyxel)
Duke zgjedhur pajisje për organizimin e një qendre nyjash të ndarë me shumë degë, duhet t'i përmbaheni një sërë parametrash: kapacitetet teknike, lehtësia e menaxhimit, sigurimi i sigurisë dhe qëndrueshmërisë.
Një shumëllojshmëri funksionesh, një numër i madh portash fizikë me mundësi të përshtatshme: WAN, LAN, DMZ dhe prania e funksioneve të tjera të këndshme si kontrolluesi i menaxhimit të pikave të aksesit lejojnë të mbyllni një sërë detyrash përnjëherë.
Një rol të rëndësishëm luajnë disponueshmëria e dokumentacionit dhe ndërfaqja e lehtë e menaxhimit.
Duke pasur në dispozicion këto, dukshëm të thjeshta, nuk është shumë e vështirë të krijosh infrastruktura rrjetesh që përfshijnë vende dhe lokacione të ndryshme, dhe përdorimi i cloud SD-WAN e mundëson këtë në mënyrë sa më fleksibile dhe të sigurt.
Useful links
Burimi: habr.com
