

Të paraqesësh infrastrukturën si kod në një format tekstual të ripërsëritshëm është një praktikë e thjeshtë dhe më e mirë për sistemet, me të cilën nuk duhet të merresh. Kjo praktikë ka marrë emrin — , dhe deri më tani, për ta realizuar atë, veçanërisht në AWS, ekzistojnë dy mjete popullore: dhe .
Po krahason përvojën time me Terraform dhe CloudFormation
Para se të vija në (po ashtu ) kam punuar dhe për rreth tre vjet kam përdorur Terraform. Në vendin e ri, unë gjithashtu kam përdorur shumë Terraform, dhe më pas kompania kaloi në të gjithë sistemin e Amazon, duke përfshirë CloudFormation. Unë punova me përkushtim për të zhvilluar praktikat më të mira për të dy ato, dhe përdorja të dyja mjetet në procese të punës shumë të komplikuara në nivel organizate. Më vonë, pas një vlerësimi të kujdesshëm të pasojave të kalimit nga Terraform në CloudFormation, arrita në përfundimin se Terraform, ndoshta, është zgjedhja më e mirë për organizatën.
Terraform është i tmerrshëm
Beta-version e softuerit
Terraform ende nuk ka lëshuar as versionin 1.0, dhe kjo është një arsye e fortë për ta mos përdorur. Që nga hera e parë që e provova, ka ndryshuar shumë, por atëherë terraform apply shpesh prishej pas disa azhurnimeve ose thjesht pas disa vjetësh të përdorimit. Do të thoja se "tani gjithçka është ndryshe", por... kështu flasin të gjithë, apo jo? Ka ndryshime që janë të pa kompatibilitet me versionet e mëparshme, edhe pse ato janë të arsyeshme, dhe madje ndjehet si të kishte ndodhur që sintaksa dhe abstraksionet e depozitave të burimeve tani janë pikërisht siç duhej. Mjeti duket se ka shpërthyer vërtet më mirë, por... :-0
Nga ana tjetër, AWS ka bërë një punë të shkëlqyer në mbështetje të kompatibilitetit me versionet e mëparshme. Të gjithë, ndoshta, për shkak se shërbimet e tyre shpesh testohen mirë brenda organizatës dhe vetëm më pas, pasi i japin emrin, publikohen. Pra, "kanë bërë një punë të shkëlqyer" është një nënvlerësim. Të mbash kompatibilitetin me versionet e mëparshme të API-ve për një sistem kaq të variueshëm dhe të ndërlikuar si AWS është jashtëzakonisht e vështirë. Çdo njeri që ka pasur përvojë në mbajtjen e API-ve publike, të përdorura njëlloj gjerësisht, duhet të kuptojë se sa e vështirë është kjo gjatë kaq shumë vitesh. Ndonëse, për sa i përket komportimit të CloudFormation, nga sa e mbaj mend nuk ka ndryshuar asnjëherë me kalimin e viteve.
Njoftohu, këmbë... kjo është një plumb
Sa di unë, për të fshirë një burim të jashtme Një stek CloudFormation nuk mund të importohet nga steku im CF. Situata është e ngjashme me Terraform. Ai lejon importimin e burimeve ekzistuese në stekun tuaj. Funksioni, mund të thuhet, është mahnitës, por me një forcë të madhe vjen edhe një përgjegjësi e madhe. Sapo të shtosh një burim në stek, gjatë kohës që punon me stekun tënd, nuk mund ta fshish ose ndryshosh atë burim. Një herë kjo kishte pasoja. Disa herë në faqen e Twitch, dikush, pa ndonjë qëllim të keq, rastësisht importoi një grup sigurie AWS në stekun e tij Terraform. E futi disa komanda dhe... grupi i sigurisë (bashkë me trafikun e ardhshëm) zhduku.
Terraform i Madh
Rikuperimi nga gjendje të paplota
Ndonjëherë CloudFormation nuk mund të kalojë plotësisht nga një gjendje në tjetër. Përsëri do të përpiqet të kthehet në gjendjen e mëparshme. Fatkeqësisht, kjo nuk është gjithmonë e mundur. Të rikuperosh atë që është shkatërruar mund të jetë frikësuese — kurrë nuk e di nëse CloudFormation do të gëzohet që e thyejnë atë — edhe nëse është për ta riparuar. Ai nuk di të përcaktojë nëse do të kthehet apo jo në gjendjen e mëparshme dhe si rregull ngec për orë, duke pritur një mrekulli.
Terraform, nga ana tjetër, ka prirjen të rikuperohet pas kalimeve të dështuara në një mënyrë më të eleganteshme dhe ofron një set të zgjeruar alatësh për debug.
Ndryshime më të qarta në gjendjet e dokumentit
«Mirë, balancuesi i ngarkesës, ti po ndryshon. Por si?»
- inxhinieri i shqetësuar, i gatshëm të shtypë butonin «prano».
Ndonjëherë më nevojitet të bëj disa manovra me balancuesin e ngarkesës në stekun CloudFormation — për shembull, të shtoj numrin e portit ose të ndryshoj grupin e sigurisë. Ndryshimet ClouFormation i tregon dobët. Unë, si në gjilpëra, kontrolloj dhjetë herë skedarin yaml, për t'u siguruar që nuk kam fshier asgjë të nevojshme dhe as nuk kam shtuar diçka të tepërt.
Terraform në këtë drejtim është shumë më transparent. Ndonjëherë ai madje është tepër transparent (lexo: bezdisshëm). Fatmirësisht, në versionin e fundit u përfshi një përmirësim në paraqitjen e ndryshimeve - tani është e qartë se çfarë ndryshon.
Fleksibiliteti
Shkruani softuerin nga prapavija.
Të flasim hapur, karakteristika më e rëndësishme e një programi të qëndrueshëm është aftësia për t'u adaptuar ndaj ndryshimeve. Çdo program duhet ta shkruani në mënyrë të kundërt. Më shpesh kam gabuar duke marrë një shërbim "të thjeshtë" dhe më pas përpiqesha ta futja gjithçka në një stivë të vetme CloudFormation ose Terraform. Dhe, sigurisht, pas disa muajsh zbulova se kisha kuptuar gjithçka gabim dhe shërbimi nuk ishte aq i thjeshtë! Ndaj, kishte nevojë të ndaja stivën e madhe në componente të vogla. Kur punoni me CloudFormation, kjo është e mundur vetëm nëse rishkruani stivën ekzistuese, dhe unë, me bazat e të dhënave të mia, nuk e bëj këtë. Terraform, nga ana tjetër, lejon që të analizoni stivën dhe ta ndani atë në pjesë më të kuptueshme.
Modulet në git
Të ndash kodin Terraform ndërmjet shumë stivave është shumë më e lehtë sesa me kodin CloudFormation. Me Terraform mund të vendosni kodin në një depo git dhe ta referoni atë duke përdorur kontrollin semantik të versioneve. Cilido që ka akses në këtë depo mund ta përdorë sërish kodin e përbashkët. Ekuivalenti në CloudFormation është S3, por ai nuk ka të njëjtat avantazhe dhe nuk ka asnjë arsye për të cilën do të duhej të heqim dorë nga git në favor të S3.
Organizata po rritej dhe aftësia për të ndarë stivat e përbashkëta arriti nivelin kritik. Me Terraform, kjo ndodh lehtësisht dhe natyrshëm, ndërsa CloudFormation do t'ju detyrojë të kaloni disa ringa përpara se të arrini diçka të ngjashme.
Operacione si kod
«Të shkruajmë dhe mirë është».
—inzhinieri 3 vjet para se të shpikë biçikletën Terraform.
Kur bëhet fjalë për zhvillimin e softuerit, Go ose një program në Java nuk është vetëm kod.
Kod si Kod
Sepse ka edhe infrastrukturën në të cilën ajo punon.
Infrastrukturë si Kod
Por nga vjen ajo aty? Si e monitoroni? Ku është kodi juaj? A kanë nevojë zhvilluesit për leje për akses?
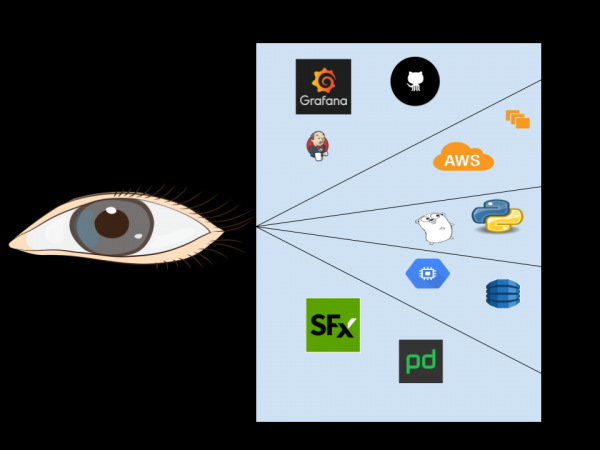
Operacione si Kod
Të jesh zhvillues i softuerit nuk është vetëm të shkruash kod.
Jo vetëm AWS: sigurisht që po përdorni shërbime nga ofrues të tjerë. SignalFx, PagerDuty ose Github. Ndoshta keni një server të brendshëm Jenkins për CI/CD ose një panel të brendshëm Grafana për monitorim. Infrastrukturë si Kod zgjidhet për arsye të ndryshme, dhe çdo arsyetim është po aq i rëndësishëm për çdo gjë që lidhet me softuerin.
Kur pun punoja në Twitch, ne përshpejtonim shërbimet brenda sistemeve të përziera dhe sistemeve të AWS Amazon. Ne prodhonim dhe mbështetnim shumë mikrosërvish, duke rritur kostot operuese. Diskutimet zhvilloheshin pak a shumë në këtë mënyrë:
- Unë: Pff, shumë lëvizje për të nxitur një mikrosërvish. Këtë gjë do të duhet ta përdor për të krijuar një llogari AWS (ne shkonim drejt 2 llogarive për mikrosërvish), pastaj këtë — për të konfiguruar njoftime, ndonjë tjetër — për depozitën e kodit, dhe këtë — për listën e adresave të postës elektronike, dhe këtë tjetër…
- Të dhënat: Do ta scriptim dhe kështu.
- Unë: Mirë, por vetë skripti do të ndryshojë. Na nevojitet një mënyrë për të verifikuar që të gjitha këto gjëra të integrohen nga amazon janë në gjendje të përditësuar.
- Të dhënat: Dëgjohet mirë. Dhe për këtë do të shkruajmë një skript.
- Unë: Shkëlqyer! Dhe skripti me siguri do t’i nevojitet disa parametra. A mund t’i pranojë ata?
- Të dhënat: Po, do t’i pranojë, ku ta çosh!
- Unë: Procesi mund të ndryshojë, do të humbasë përputhshmërinë prapa. Do të nevojitet një lloj kontrolli semantik të versioneve.
- Të dhënat: Ide e shkëlqyer!
- Unë: Mjetet mund të ndryshojnë manualisht, brenda ndërfaqes së përdoruesit. Na nevojitet një mënyrë për ta verifikuar dhe rregulluar këtë.
…3 vjet më vonë:
- Të dhënat: Dhe kështu na doli terraform.
Mori e basht se: pavarësisht se je deri te kuajt në gjithçka amazon, ti prapë përdor diçka që nuk është nga AWS, dhe këto shërbime kanë një gjendje që përdor një gjuhë për konfigurimin për ta sinkronizuar atë gjendje.
CloudFormation lambda vs modulat git të terraform
lambda është zgjidhja e CloudFormation për çështjen e logjikës së përdoruesit. Me lambda mund të ose . Ky qasje paraqet vështirësi shtesë që nuk i ka kontrolli semantik i versioneve të moduleve git në Terraform. Problemi më i rëndësishëm për mua ishte menaxhimi i lejeve për të gjitha këto lambda të përdoruesit (dhe këto janë dhjetëra llogari AWS). Një tjetër problem i rëndësishëm ishte ai tipit "çfarë ishte më parë — pula apo veza?": ai ishte i lidhur me kodin lambda. Kjo funksion vetë është infrastrukturë dhe kod dhe ajo gjithashtu ka nevojë për monitorim dhe përditësime. Guri i fundit në arkë ishte vështirësia në përditësimin semantik të ndryshimeve të kodit lambda; duhej gjithashtu të bëhej që veprimet e grumbullit të mos ndryshonin mes ekzekutimeve pa një komandë të drejtpërdrejtë.
I remember wanting to create a canary deployment for the Elastic Beanstalk environment with a classic load balancer. The easiest way would have been to make a second deployment for EB alongside the production environment, taking one more step: merging the auto-scaling group of the canary deployment with the LB deployment in the production environment. And since Terraform uses , this would require 4 extra lines of code in Terraform. When I asked if there was a comparable solution in CloudFormation, I was pointed to a whole repository on Git with a deployment pipeline and more: all this just to achieve those unfortunate 4 lines of Terraform code.
It detects drift better
Ensure that reality matches expectations.
— is a very powerful operations as code feature, as it helps ensure that reality matches expectations. It is available with both CloudFormation and Terraform. However, as the stack grows, drift detection in CloudFormation yielded more false positives.
With Terraform, you have much more advanced lifecycle hooks for drift detection. For example, you can enter the command directly in the ECS task definition if you want to ignore changes to a specific task definition without ignoring changes to the entire ECS deployment.
CDK and the future of CloudFormation
CloudFormation is difficult to manage at large, cross-infrastructure scales. Many of these challenges have been acknowledged, and the tool needs things like , a framework for defining cloud infrastructure as code and passing it through AWS CloudFormation. It will be interesting to see what awaits aws-cdk in the future, but it will struggle to compete with Terraform's other advantages; major changes will be needed to bring CloudFormation up to speed.
To avoid disappointing Terraform
This is 'infrastructure as CODE', not 'as text'.
My first impression of Terraform was quite negative. I think I just didn't understand the approach. Almost all engineers initially perceive it involuntarily as a text format that needs to be converted into the desired infrastructure. THIS IS NOT NECESSARY.
The basics of good software development apply to Terraform as well.
Kam pashë se shumë praktika, të pranuara për krijimin e kodit të mirë, injorohen në Terraform. Keni mësuar për vite me radhë për të bërë një programues të mirë. Mos e flakni këtë përvojë vetëm sepse po punoni me Terraform. Aforizmat e mira të zhvillimit të softuerit vlejnë edhe për Terraform.
Si mund të kodosh dhe të mos e dokumentosh atë?
Kam hasur steke të mëdha Terraform në mënyrë të plotë pa dokumentacion. Si mund të shkruash kod për faqe pa dokumentacion fare? Shto dokumentacion që shpjegon tuajin kod Terraform (theksi këtu është tek fjala 'kod'), pse ky seksion është kaq i rëndësishëm dhe çfarë po bëni.
Si mund të shpalosni shërbime, të cilat dikur ishin një funksion i madh main()?
Kam takuar steke shumë komplekse Terraform, të paraqitura si një moduli i vetëm. Pse nuk e shpalosim softuerin kështu? Pse i ndajmë funksionet e mëdha në më të vogla? Të njëjtat përgjigje vlejnë edhe për Terraform. Nëse moduli juaj është shumë i madh — duhet ta ndani në module më të vogla.
A nuk përdor kompania juaj biblioteka?
Kam parë si inxhinierët, duke zhvilluar një projekt të ri me Terraform, thjesht kopjonin dhe ngjisnin copa të mëdha nga projekte të tjera në të tyren, dhe pastaj i përpunonin derisa fillonte të funksiononte. A do të punonit kështu me kodin 'produksion' në kompaninë tuaj? Ne nuk përdorim biblioteka pa arsye. Po, por ku do të ishim pa biblioteka të përbashkëta në parim?!
A nuk përdorni PEP8 ose gofmt?
Në shumicën e gjuhëve ka një skemë standarde formatimi. Në Python është PEP8. Në Go — gofmt. Terraform ka të vetin: terraform fmt. Përdorini me shëndet!
A do të përdorni React, pa e ditur JavaScript-in?
Modulet Terraform mund të thjeshtojnë një pjesë të infrastrukturës komplekse që po krijoni, por kjo nuk do të thotë se mund të punoni përsëri pa e kuptuar atë. Doni ta përdorni Terraform si duhet pa njohjen e burimeve? Jeni të dënuar: koha do të kalojë e ju nuk do ta zotëroni Terraform.
A kodoni me singleton, ose duke inkuadruar varësi?
Injekti i varësive është një praktikë e pranuar më e mirë për zhvillimin e softuerit, e preferuar nga singleton-at. Si mund të jetë e dobishme kjo në Terraform? Kam hasur në modula Terraform që varen nga stadi i largët. Në vend që të shkruani modula që nxjerrin nga stadi i largët, shkruani një modul që pranon parametër. Pastaj kaloni këto parametra në modul.
Bibliotekat tuaja bënë dhjetë gjëra mirë apo një — shkëlqyeshëm?
Bibliotekat më së miri funksionojnë kur përqendrohen në një detyrë, të cilën e përfundojnë me mjeshtëri. Në vend që të shkruani modula të mëdhenj Terraform që përpiqen të bëjnë gjithçka, ndani ato në pjesë që bëjnë një gjë mirë. Mandej, kombinoni ato ashtu siç është e nevojshme.
Si prodhoni ndryshime në biblioteka pa përputhshmëri me versionet e mëparshme?
Një modul i përgjithshëm Terraform, si çdo bibliotekë tjetër, duhet të ndihmojë përdoruesit për të kuptuar ndryshimet pa përputhshmëri me versionet e mëparshme. Kur ndodhin këto ndryshime në biblioteka, të gjithë shqetësohen, dhe po ashtu është shqetësuese kur ndodhin ndryshime pa përputhshmëri në modulat Terraform. Rekomandohet të përdorni git tags dhe semver kur përdorni modula Terraform.
A ka shërbimi juaj ndonjëherë në laptopin tuaj apo në një qendër të të dhënave?
Hashicorp ka mjete si për të ekzekutuar terraform-in tuaj. Këto shërbime të centralizuara lehtësojnë menaxhimin, auditimin dhe miratimin e ndryshimeve në terraform.
A nuk shkruani teste?
Inxhinierët pranojnë se kodi duhet testuar, por shpesh e injorojnë këtë kur punojnë me Terraform. Kjo paraqet rreziqe të padëshiruara për infrastrukturën. Unë rekomandoj të "testoni" ose "krijoni shembuj" të stekëve duke përdorur modula që mund të vendosen saktë për t'u testuar gjatë CI/CD.
Terraform dhe mikrosërvicat
Jeta dhe vdekja e kompanive të mikrosërvicave varen nga shpejtësia, azhurnimi dhe shkatërrimi i stekëve të rinj të punës mikrosërvicave.
Problemi më i zakonshëm negativ që ndërlidhet me arkitekturën e mikrosërvicave dhe nga i cili nuk ka shpëtim, është ajo që ka të bëjë me punën dhe jo me kodin. Nëse e perceptoni Terraform-in vetëm si një mjet për të automatizuar anën infrastrukturore të arkitekturës së mikrosërvicave, atëherë po e humbni përparësinë e vërtetë të këtij sistemi. Tani është .
Burimi: habr.com
