

Në shumë sisteme IT ka një rregull të detyrueshëm për ndërrimin periodik të fjalëkalimeve. Kjo është, ndoshta, kërkesa më e urrejtur dhe më e padobishme e sistemeve të sigurisë. Disa përdorues si një hack, vetëm e ndryshojnë numrin në fund.
Kjo praktikë shkaktoi shumë shqetësime. Megjithatë, njerëzit duhet të duronin, për shkak se kjo është për sigurinë.Tani ky këshill është krejtësisht i paaktual. Në maj të vitit 2019, kompania Microsoft në fund e hoqi kërkesën për ndërrimin periodik të fjalëkalimeve nga niveli i bazës së kërkesave për siguri për versionet personale dhe serverike të Windows 10: ja me listën e ndryshimeve për versionin Windows 10 v 1903 (vini re frazën Heqja e politikave të skadimit të fjalëkalimeve që kërkojnë ndërrimin periodik të fjalëkalimeve). Rregullat dhe politikat sistemore Politikat e Sigurisë të Versionit Windows 10 1903 dhe Windows Server 2019 janë të përfshira në paketë .
Mund të tregoni këto dokumente tek drejtuesit dhe të thoni: koha ka ndryshuar. Detyrimi për ndërrimin e fjalëkalimeve është një arkaizëm, tani praktikisht është zyrtarizuar. Edhe auditi i sigurisë tani nuk do të verifikojë këtë kërkesë (nëse orientohen nga rregullat zyrtare për mbrojtjen bazë të kompjuterëve që përdorin Windows).
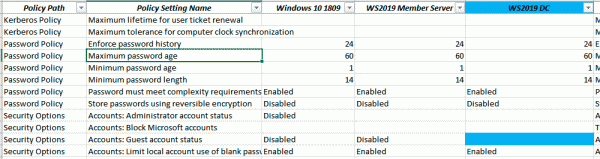
Një fragment i listës më politike themelore të sigurisë Windows 10 v1809 dhe ndryshimet në 1903, ku politikat për afatin e vlefshmërisë së fjalëkalimeve tashmë nuk zbatohet. Për t'u përmendur, në versionin e ri, gjithashtu fshihen automatikisht llogaritë administrative dhe ato të vizitorëve.
Microsoft shpjegon popullisht në blogun e saj pse hoqi rregullin e detyrueshëm për ndërrimin e fjalëkalimeve: "Skadimi periodik i fjalëkalimit është një mbrojtje vetëm ndaj mundësisë që fjalëkalimi (ose hashi) të vjedhë gjatë afatit të tij dhe të përdoret nga një person që nuk ka autorizim. Nëse fjalëkalimi nuk është vjedhur, nuk ka kuptim ta ndryshosh atë. Dhe nëse ke prova se fjalëkalimi është vjedhur, për siguri do të donit të veproni menjëherë, e jo të prisni që të skadojë ndarja e tij për të zgjidhur problemin."
Pastaj Microsoft shpjegon se në kushtet e sotme është e gabuar të mbrohesh nga vjedhja e fjalëkalimeve në këtë mënyrë: "Nëse dihet se fjalëkalimi, me sa duket, do të vidhet, sa ditë është një periudhë e pranueshme për të lejuar që hajduti të përdorë këtë fjalëkalim të vjedhur? Vlera e paracaktuar është 42 ditë. A nuk duket e çuditshme që ky është një kohë kaq e gjatë? Në të vërtetë, është shumë e gjatë, dhe megjithatë treguesi ynë aktual bazë është vendosur në 60 ditë - dhe më parë në 90 ditë - sepse forconi skadimin e shpeshtë e sjell probleme të veta. Dhe nëse fjalëkalimi nuk do të vidhet domosdoshmërisht, atëherë keni këto probleme pa asnjë përdorim. Për më tepër, nëse përdoruesit tuaj janë të gatshëm të shkëmbejnë fjalëkalimin për një ëmbëlsirë, asnjë politikë skadimi fjalëkalimi nuk do të ndihmojë."
Alternativa
Microsoft shkruan se politikat e saj bazë të sigurisë janë të destinuara për t'u përdorur nga biznese të menaxhuara mirë që shqetësohen për sigurinë. Ato janë gjithashtu të destinuara për të shërbyer si udhëzime për auditorët. Nëse një organizatë e tillë ka zbatuar lista të fjalëkalimeve të ndaluara, autentikimin me shumë faktorë, zbulimin e sulmeve me forcë të brut dhe zbulimin e përpjekjeve anomale për t'u kyçur, a është e nevojshme skadimi periodik i fjalëkalimit? Dhe nëse ata nuk kanë zbatuar mjete moderne mbrojtjeje, a do t'i ndihmojë skadimi i fjalëkalimit?
Logjika e Microsoft-it është befasuese bindëse. Ne kemi dy opsione:
- Kompania ka zbatuar masa të modernizuara mbrojtjeje.
- Kompania jo ka zbatuar masa të modernizuara mbrojtjeje.
Në rastin e parë, ndërrimi periodik i fjalëkalimeve nuk ofron avantazhe shtesë.
Në rastin e dytë, ndërrimi periodik i fjalëkalimeve është i panevojshëm.
Pra, në vend të skadimit të fjalëkalimit, duhet të përdoren, para së gjithash, autentikimi me shumë faktorë. Masa të tjera mbrojtëse janë renditur më lart: lista të fjalëkalimeve të ndaluara, zbulimi i forcës së brut dhe përpjekjeve të tjera anomale për t'u kyçur.
«Skadimi periodik i fjalëkalimeve është një masë mbrojtëse e vjetruar dhe e paefektshme., — përfundon Microsoft, — dhe ne nuk besojmë se një vlerë e caktuar duhet aplikuar për nivelin tonë të mbrojtjes bazë. Duke e hequr atë nga niveli ynë bazë, organizatat mund të zgjedhin atë që i përshtatet më së miri nevojave të tyre të supozuara, pa e shkelur rekomandimin tonë.
Përfundimi
Nëse një kompani sot i detyron përdoruesit të ndryshojnë rregullisht fjalëkalimet, çfarë mund të mendojë një vëzhgues i jashtëm?
- E dhënë: kompania përdor një mekanizëm të pasaktë mbrojtjeje.
- Supozimi: kompania nuk ka implementuar mekanizma modernë mbrojtjeje.
- Përfundimi: këto fjalëkalime janë më të lehta për t'u marrë dhe përdorur.
Pra, ndryshimi periodik i fjalëkalimeve e bën kompaninë një shënjestër më tërheqëse për sulmet.
Burimi: habr.com
