

Historia e hulumtimit dhe zhvillimit në 3 pjesë. Pjesa 1 — hulumtimi.
Ka shumë burime — ka akoma më shumë përfitime.
Formulimi i detyrës
Gjatë zhvillimit të testeve të penetrimit dhe fushatave RedTeam, shpesh nuk mund të shfrytëzojmë mjetet standarde të Klientëve, si VPN, RDP, Citrix etj., si një mjet për të hyrë në rrjetin e brendshëm. Disa herë, VPN standardi punon me MFA dhe si faktor të dytë përdoret një token fizik, herë të tjera ai monitorohet ashpër dhe hyrja jonë përmes VPN menjëherë bëhet e dukshme, siç thonë — me të gjitha pasojat, ndërsa herë të tjera të tilla mjete thjesht nuk ekzistojnë.
Në këto raste, na duhet të bëjmë vazhdimisht ato që quhen "tunele të kundërt" — lidhje nga rrjeti i brendshëm në një burim të jashtëm ose në një server të kontrolluar nga ne. Brenda një tuneli të tillë, ne mund të punojmë me burimet e brendshme të Klientëve.
Ekzistojnë disa lloje të tilla tunelesh të kundërta. Më e njohura, natyrisht, është Meterpreter. Po ashtu, tunelesh SSH me portë të kthyer gëzojnë një kërkesë të madhe mes masave të hackerëve. Për të realizuar tunnelingun e kundërt ka shumë mjete dhe shumë prej tyre janë studiuar mirë dhe përshkruar.
Sigurisht, zhvilluesit e zgjidhjeve të sigurisë nuk qëndrojnë duar kryq dhe aktivisht detektojnë veprime të tilla.
Për shembull, seancat MSF identifikohen me sukses nga IPS moderne nga Cisco ose Positive Tech, ndërsa tuneli SSH i kthyer mund të identifikohet praktikisht nga çdo firewall normal.
Pra, për të mbetur të padukshëm në një fushatë të mirë RedTeam — na nevojitet të ndërtojmë tunelin e kundërt me mjete jo standarde dhe të përshtatemi sa më afër me mënyrën reale të punës së rrjetit.
Le të provojmë të gjejmë ose shpikim diçka të ngjashme.
Para se të shpikim ndonjë gjë, duhet të kuptojmë se cilin rezultat dëshirojmë të arrijmë, cilat funksione duhet të kryejë zhvillimi ynë. Cilat do të jenë kërkesat për tunelin, në mënyrë që të mund të punojmë me një nivel maksimal fshehtësie?
Natyrisht, kërkesat e tilla mund të ndryshojnë shumë për çdo rast, por sipas përvojës së punës, mund të dallojmë disa të rëndësishme:
- punon në sistemet operative Windows 7-10. Sepse në shumicën e rrjeteve korporative përdoret pikërisht Windows;
- klienti lidhet me serverin përmes SSL për të parandaluar dëgjimin e thjeshtë nga mjetet ips;
- në lidhjen klienti duhet të mbështesë punën përmes një serveri proxy me autorizim, sepse në shumë kompani dalja në internet ndodh përmes proxy. Në të vërtetë, makina klientiale mund të mos e dijë këtë dhe proxy përdoret në mënyrë transparente. Por një funksionalitet të tillë duhet ta parashikojmë;
- pjesa klientale duhet të jetë e lakonshme dhe e portueshme;
Natyrisht, për të punuar brenda rrjetit të Klientit, në makinën e klientit mund të vendoset OpenVPN dhe të krijohet një tunel i plotë deri në serverin tonë (meqë klientët openvpn dinë të punojnë përmes proxy). Por, nga ana tjetër, kjo nuk do të jetë gjithmonë e mundur, pasi mund të mos jemi administratatorë lokalë atje, dhe përveç kësaj, kjo do të bëjë kaq shumë zhurmë saqë një SIEM ose HIPS të rregullt menjëherë do të na - tuneli ynë duhet të jetë shumëthërrmues dhe të mbështesë shumë lidhje njëkohësisht;
- lidha klient-server duhet të ketë ndonjë autorizim, në mënyrë që tuneli të vendoset vetëm për klientin tonë dhe jo për të gjithë ata që do të vijnë te serveri ynë për adresën dhe portin e caktuar. Idealisht, për "përdoruesit e jashtëm" duhet të hapet një faqe pritjeje me mace ose me tematikë profesionale që ka lidhje me domenin burimor.
Për shembull, nëse Klienti është një organizatë shëndetësore, për administratorin e sigurisë informacionit, që vendos të kontrollojë burimin, për të cilin kërkoi punonjësi i klinikës, duhet të hapet një faqe me produkte farmaceutike, Wikipedia me përshkrimin e diagnozës ose blogu i doktorit Komarovskij, etj.
Analiza e mjeteve ekzistuese
Para se të shpikni biçikletën tuaj — është e nevojshme të bëni një analizë të biçikletave ekzistuese dhe të kuptoni nëse na nevojitet vërtet dhe, ndoshta, nuk jemi vetëm ne që mendojmë për nevojën e një biçiklete funksionale të tillë.
Kërkimi në internet (nuk kemi bërë shumë informacion), si dhe kërkimi në GitHub për fjalët kyçe «reverse socks» nuk dha shumë rezultate. Në thelb, gjithçka përqendrohet në ndërtimin e tunelëve SSH me rikthim të porteve dhe çdo gjë që lidhet me këtë. Përveç tunelëve SSH, mund të veçojmë disa zgjidhje:
Një zgjidhje e vjetër e tunelit të rikthimit nga ekipi i Laboratorisë Kaspersky. Nga emri kuptohet për çfarë përdoret ky skript. Realizuar në Python 2.7, tuneli punon në modalitetin cleartext (siç është bërë tashmë e zakonshme — përshëndetje RKN)
Një implementim tjetër në Python, gjithashtu në cleartext, por me më shumë mundësi. Shkruar si një modul dhe ka API për integrimin e zgjidhjes në projektet tuaja.
Lidhja e parë — versioni fillestar i implementimit të reverse socks në Go (nuk mbështetet më nga zhvilluesi).
Lidhja e dytë — tashmë është përmirësimi ynë me karakteristika shtesë, gjithashtu në Go. Në versionin tonë ne realizuam SSL, funksionimin përmes proxy me autorizim NTLM, autorizimin në klient, një faqe destinacioni në rast se fjalëkalimi është i gabuar (në fakt — ridirektoni në faqen e destinacionit), modalitet shumë-fijor (dmth. disa persona mund të punojnë në të njëjtën kohë me tunelin), një sistem ping për klientin për të kontrolluar nëse është aktiv apo jo.
Implementimi i reverse socks nga «miqtë tanë kinezë» në Python. Po ashtu, për ata që janë dembelë dhe «të pavdekshëm», ka një binar të gatshëm (exe) të përfunduar nga kinezët dhe i gatshëm për përdorim. Këtu vetëm një perëndi kineze e di se çfarë tjetër mund të ketë në këtë binar, përveç funksionalitetit të tij kryesor, prandaj përdoreni në rrezikun tuaj.
Një projekt mjaft interesant në C++ për realizimin e reverse socks dhe jo vetëm. Përveç tunelit të rikthimit, ai mund të bëjë rikthimin e porteve, krijimin e një shell komandash, etj.
MSF meterpreter
Këtu siç thotë, pa koment. Të gjithë hackerët me arsimim të mirë janë të njohur me këtë gjë dhe kuptojnë se sa lehtë mund të zbulohet nga mjetet mbrojtëse.
Të gjitha mjetet e përmendura punojnë sipas një teknologjie të ngjashme: një modul binar i përgatitur më parë ekzekutohet në makinën brenda rrjetit, i cili vendos një lidhje me një server të jashtëm. Në server, aktivizohet një server SOCKS4/5 që pranon lidhjet dhe i transmeton ato te klienti.
Një disavantazh i të gjithë mjeteve të lartpërmendura është se ose në makinën e klientit është e nevojshme të jetë instaluar Python ose Golang (sa shpesh keni hasur Python të instaluar në makinat, për shembull, të drejtorëve të kompanive ose punonjësve të zyrës?), ose duhet të tërheqim një binar të përgatitur më parë në atë makinë (praktikisht python dhe skenari në një paketë) dhe ta ekzekutojmë atë atje. Ndërkohë, shkarkimi i një exe dhe ekzekutimi i tij është një firmë e tillë për antivirusin ose HIPS-in lokal.
Në përgjithësi, përfundimi duket i qartë — na nevojitet një zgjidhje në powershell. Tani do të fillojë bombardimi me domate — se powershell është tashmë i tejkaluar, ai monitorohet, bllokohet etj. Në të vërtetë — aspak kudo. E deklarojmë me përgjegjësi. Përveç kësaj, ekzistojnë një mori mënyrash për të anashkaluar bllokimet (këtu përsëri problemi modës përshëndetje RKN 🙂), duke filluar nga ndryshimi i emrit të powershell.exe në cmdd.exe dhe deri te powerdll e kështu me radhë.
Të fillojmë të shpikim
Është e qartë se së pari do të shikojmë në Google dhe... nuk do të gjejmë asgjë në lidhje me këtë temë (nëse dikush ka gjetur — dërgoni lidhjet në komentet). Ka vetëm Socks5 në powershell, por kjo është një socks "e drejtpërdrejtë", që ka disa disavantazhe të veta (për to do të flasim më vonë). Sigurisht, mund ta kthejmë në një të kundërt me një lëvizje të lehtë, por kjo do të ishte vetëm një socks me një tell, që për ne nuk është saktësisht ajo që na nevojitet.
Pra, nuk gjetëm asgjë të gatshme, prandaj do të duhet të shpikim biçikletën tonë. Si bazë për biçikletën tonë do të marrim të socks-it të kundërt në golang, ndërsa klienti për të do të realizohet në powershell.
RSocksTun
Pra, si funksionon rsockstun?
Në thelb, funksionimi i RsocksTun (më pas në tekst — rs) bazohet në dy komponentë softuerikë — Yamux dhe serverin Socks5. Serveri Socks5 është një socks5 lokal i zakonshëm, ai aktivizohet në klient. Dhe shumëfishimi i lidhjeve me të (mos harroni për multithreading?) sigurohet përmes yamux (). Kjo skemë lejon të niset disa serverë klientësh socks5 dhe të shpërndajë lidhjet e jashtme për ta, duke i kaluar ato përmes një lidhjeje TCP të vetme (gati si në meterpreter) nga klienti në server, duke realizuar kështu një modalitet të shumëfishtë, pa të cilin nuk mund të funksionojmë plotësisht në rrjetin e brendshëm.
Thelbi i punës së yamux është që ai fut një nivel të ri rrjetesh të rrjedhave, duke e realizuar atë si një krye 12-byte për secilën paketë. (Këtu ne qëllimisht përdorim fjalën "rrjedhë", dhe jo "stream", për të mos ngatërruar lexuesin me "thread" — këtë koncept do ta përdorim gjithashtu në këtë artikull). Brenda krye të yamux ndodhen numri i rrjedhës, flamuj për vendosjen/përfundimin e rrjedhës, numri i byte-ve të transmetuara, madhësia e dritares së transmetimit.
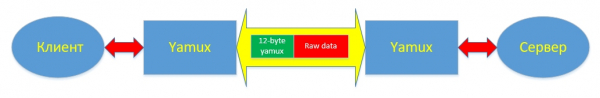
Përveç vendosjes/përfundimit të rrjedhës, në yamux është realizuar mekanizmi i keepalive-it, i cili lejon të monitorohet funksionimi i kanalit të vendosur të komunikimit. Funksionimi i mekanizmit të mesazheve keepalive konfigurohet gjatë krijimit të sesionit Yamux. Në fakt, nga konfigurimet atje ndodhen vetëm — dy parametra: aktivizimi/çaktivizimi dhe periodiciteti i dërgimit të paketave në sekonda. Mesazhet keepalive mund të dërgohen nga serveri yamux, si dhe nga klienti yamux. Kur merr një mesazh keepalive, pala e largët është e detyruar të përgjigjet me një dërgesë me të njëjtin identifikator mesazhi (në fakt — numri), të cilin ajo e pranoi. Në përgjithësi, keepalive është si një ping, vetëm për yamux.
Për detaje, e gjithë teknika e punës së shumëfishtë: llojet e paketave, flamujt e vendosjes dhe përfundimit të lidhjeve, mekanizmi i transmetimit të të dhënave përshkruhet në në yamux.
Përfundimi i pjesës së parë
Tani, në pjesën e parë të artikullit ne u njohëm me disa mjete për organizimin e tunelave të kundër, shikuam përparësitë dhe disavantazhet e tyre, studiuam mekanizmin e punës së shumëfishtë yamux dhe përshkruam kërkesat kryesore për modulin powershell që po krijohet. Në pjesën tjetër ne do të merremi me zhvillimin e modulit të vet, në mënyrë praktikisht, nga fillimi. Vazhdimi ndodhet në vijim. Mos u shkëputni 🙂
Burimi: habr.com
