

Po duket se gjithnjë e më shumë përdorues po transferojnë të gjithë infrastruktura e tyre IT në një sistem cloud publik. Megjithatë, në rast se kontrolli antivirus në infrastrukturën e klientit është i pamjaftueshëm, lindin rreziqe serioze kibernetike. Praktika tregon se deri në 80% e viruseve ekzistuese ndihen rehat në ambientin virtual. Në këtë postim do të flasim për mënyrat si të mbrojmë burimet IT në cloud publik dhe pse antivirusët tradicionalë nuk janë të përshtatshëm për këto qëllime.
Për të filluar, le të flasim për mënyrën se si arritëm në përfundimin se mjetet e zakonshme të mbrojtjes antivirus për cloud publik nuk janë të përshtatshme dhe se kërkohen qasje të tjera për mbrojtjen e burimeve.
Së pari, zakonisht ofruesit sigurojnë masat e nevojshme për të garantuar mbrojtjen e lartë të platformave të tyre cloud. Për shembull, ne në #CloudMTS analizojmë të gjithë trafikun rrjet, monitorojmë log-et e sistemeve të sigurisë së cloud-it tonë, dhe kryejmë rregullisht teste penetrimi. Segmentet e cloud-it që i janë dhënë klientëve individualisht gjithashtu duhet të jenë të mbrojtura në mënyrë të besueshme.
Së dyti, varianti klasik i luftës ndaj rreziqeve kibernetike parashikon instalimin e antivirusëve dhe mjeteve të menaxhimit të tyre në çdo makinë virtuale. Megjithatë, nëse ka numër të madh makinash virtuale, një praktikë e tillë mund të jetë e pafavorshme dhe të kërkojë burime të konsiderueshme llogaritëse, duke ngarkuar kështu më tej infrastrukturën e klientit dhe duke ulur performancën e përgjithshme të cloud-it. Kjo u bë premisa kryesore për kërkimin e qasjeve të reja për ndërtimin e mbrojtjes efektive antivirus për makinat virtuale të klientëve.
Përveç kësaj, shumica e zgjidhjeve antivirus që gjenden në treg nuk janë të adaptuara për të zgjidhur problemet e mbrojtjes së burimeve IT në një ambient cloud publik. Në përgjithësi, ato janë zgjidhje EPP (Platforma e Mbrojtjes në Pikë) të rënda, të cilat, për më tepër, nuk ofrojnë mundësinë e personalizimit të nevojshëm në anën e klientëve të ofruesve të cloud-it.
Bëhet e qartë se zgjidhjet tradicionale antivirus janë të papërshtatshme për punë në cloud, pasi ato ngarkojnë seriozisht infrastrukturën virtuale gjatë përditësimeve dhe skanimeve, gjithashtu nuk kanë nivelet e nevojshme të menaxhimit të rolit dhe konfigurimeve. Më pas do të shqyrtojmë në detaje arsyet se pse cloud-i ka nevojë për qasje të reja për mbrojtjen antivirus.
Çfarë duhet të dijë një antivirus në cloud publik
Pra, le të shikojmë specifikat e funksionimit në një mjedis virtual:
Efektiviteti i përditësimeve dhe kontrollit masiv sipas një programi. Nëse një numër i konsiderueshëm makinash virtuale që përdorin antivirus tradicional aktivizojnë përditësimin njëkohësisht, në cloud do të ndodhi një "stuhi" përditësimesh. Kapacitetet e hostit ESXi, në të cilin janë vendosur disa makina virtuale, mund të mos mjaftojnë për të përpunuar një fluks të tillë detyrash identike, të nisura si parazgjedhje. Nga këndvështrimi i ofruesit të cloud-it, një problem i tillë mund të shkaktojë ngarkesa shtesë në një sërë hostesh ESXi, që në përfundim do të çojë në rënie të performancës së infrastrukturës virtuale të cloud-it. Kjo mund të ndikojë, përfshirë, në performancën e makinave virtuale të klientëve të tjerë të cloud-it. Një situatë e ngjashme mund të ndodhë kur fillohet një skanim masiv: përpunimi i një sërë kërkesave identike nga përdorues të ndryshëm do të ndikojë negativisht në performancën e tërë cloud-it. Me një shkallë të madhe të sigurisë, ulja e funksionimit të SYSK do të pasqyrohet te të gjithë klientët. Ngarkesat e tilla ekskluzive nuk e gëzojnë as ofruesin, as klientët e tij, pasi ato ndikojnë te "fqinjët" në cloud. Nga kjo perspektivë, antivirus tradicional mund të paraqesë një problem të madh.
Karanta e sigurt. Nëse në sistem zbulohen skedarë ose dokumente, potencialisht të infektuar nga virusi, ato dërgohen në karantinë. Natyrisht, skedari i infektuar mund të fshihet menjëherë, por kjo shpesh nuk është e pranueshme për shumicën e kompanive. Antivirusët enterprise për korporata, të cilët nuk janë të përshtatur për të punuar në re të ofruesit, zakonisht kanë një zonë të përbashkët karantine — në të hyjnë të gjithë objektet e infektuara, për shembull, ato të zbuluara në kompjuterët e përdoruesve të kompanisë. Klientët e ofruesit të re vazhdojnë të 'jetojnë' në segmente të tyre (ose tenanta). Këto segmente janë të papërshkueshme dhe të izoluara: klientët nuk e dinë njëri-tjetrin dhe, natyrisht, nuk e shohin se çfarë vendosin në re të tjerët. Është e qartë se në karantinën e përbashkët, të cilën do ta përdorin të gjithë përdoruesit e antivirusit në re, potencialisht mund të hyjë një dokument që përmban informacion të ndjeshëm ose sekret tregtar. Kjo është e papranueshme për ofruesin dhe klientët e tij. Prandaj, zgjidhja mund të jetë vetëm një - karantina personale për çdo klient në segmentin e tij, në të cilin nuk ka akses as ofruesi, as klientët e tjerë.
Politikat e sigurimit individuale. Çdo klient në re është një kompani e veçantë, departamenti i IT-së së së cilës vendos politikën e saj të sigurimit. Për shembull, administratorët përcaktojnë rregullat e skanimit dhe orarin e kontrolleve antivirus. Për këtë arsye, çdo organizatë duhet të ketë qendrën e saj të menaxhimit për të konfiguruar politikat e antivirusit. Në të njëjtën kohë, parametrat e vendosur nuk duhet të ndikojnë në klientët e tjerë të re, ndërsa ofruesi duhet të ketë mundësinë të sigurohet se, për shembull, përditësimet e antivirusit kalojnë në mënyrë të rregullt për të gjitha makinat virtuale të klientit.
Organizimi i faturimit dhe licencimi. Modeli i re karakterizohet nga fleksibiliteti dhe parashikon pagesën vetëm për volumet e burimeve IT të përdorura nga klienti. Nëse ka një nevojë, për shembull, për shkak të faktorëve sezonalë, volumi i burimeve mund të rritet ose ulet menjëherë — të gjitha në përputhje me nevojat aktuale për fuqinë llogaritëse. Antivirusët tradicionalë nuk janë aq fleksibël — zakonisht, klienti blen një licencë për një vit për një numër të parapërcaktuar. serverësh ose që përdorin stacione pune. Përdoruesit e cloud-it shpesh çaktivizojnë dhe aktivizojnë makina virtuale shtesë në varësi të nevojave të tyre aktuale - për pasojë, licencat e antivirusit duhet të mbështesin një model të tillë.
Pyetja e dytë është se çfarë do të mbulojë pikërisht licenca. Antivirus tradicional licencohet sipas numrit të serverëve ose stacioneve të punës. Licencat sipas numrit të makinave virtuale të mbrojtura nuk janë tërësisht të përshtatshme brenda modelit cloud. Klienti mund të krijojë çdo numër të përshtatshëm makinash virtuale nga burimet ekzistuese, për shembull, pesë ose dhjetë makina. Ky numër për shumicën e klientëve nuk është i qëndrueshëm, dhe ndjekja e ndryshimeve të tij për ne si ofrues nuk është e mundur. Licenca sipas CPU nuk ka mundësi teknike: klientët marrin procesorë virtualë (vCPU), bazuar në të cilët duhet të bëhet licencimi. Prandaj, modeli i ri i mbrojtjes antivirus duhet të parashikojë mundësinë për klientin të përcaktojë numrin e nevojshëm të vCPU-ve për të cilat do të marrë licencat antivirus.
Përputhshmëria me ligjin. Një pikë e rëndësishme, pasi zgjidhjet e aplikuara duhet të sigurojnë përmbushjen e kërkesave të rregullatorit. Për shembull, shpesh "banorët" e cloud-it punojnë me të dhëna personale. Në këtë rast, ofruesi duhet të kenë një segment të veçantë të cloud-it të çertifikuar, i cili plotëson plotësisht kërkesat e ligjit "Për të dhënat personale". Kështu, kompanitë nuk kanë nevojë të "ndërtojnë" vetë të gjithë sistemin për të punuar me të dhëna personale: të blejnë pajisje të çertifikuara, t'i lidhin dhe t'i konfigurojnë, të kalojnë testimin. Për mbrojtjen kibernetike të ISpD-nj të tillë, antivirus gjithashtu duhet të përmbushë kërkesat e legjislacionit rus dhe të ketë një certifikatë FSTEK.
Ne kemi shqyrtuar kriteret e detyrueshme, të cilat duhet të përmbushë mbrojtja antivirus në cloud-in publik. Më pas, do të ndajmë përvojën tonë në adaptimin e zgjidhjes antivirus për punë në cloud-in e ofruesit.
Si mund të miqtë antivirusin dhe cloud-in
Sipas përvojës sonë, të zgjedhësh një zgjidhje të bazuar në përshkrim dhe dokumentacion është një gjë, por ta realizosh atë në praktikë në një mjedis cloud që funksionon, është një detyrë krejtësisht ndryshe me nivelin e kompleksitetit. Do të tregojmë se çfarë kemi bërë në praktikë dhe si e adapotuam antivirusin për të punuar në një cloud publik të ofruesit. Furnizuesi i zgjidhjes antivirus ishte Kaspersky, i cili ka në portofol zgjidhje për mbrojtjen antivirus për mjediset cloud. Ne u ndalëm te 'Kaspersky Security për mjediset virtuale' (Agjenti i Lehtë).
Ai përfshin një konsolë të vetme Kaspersky Security Center. Agjenti i Lehtë dhe makinat virtuale të sigurisë (SVM, Security Virtual Machine) dhe serveri i integrimit KSC.
Pasi studiojmë arkitekturën e zgjidhjes Kaspersky dhe kryem testet e para së bashku me inxhinierët e furnizuesit, u përballëm me pyetjen e integrimit të shërbimit në cloud. Implementimi i parë u krye me forcat e përbashkëta në platformën cloud të Moskës. Dhe ja çfarë kuptuam.
Për të minimizuar trafikun rrjetësor, u mor një vendim për të vendosur SVM në çdo host ESXi dhe për ta 'lidhuar' SVM me hostet ESXi. Në këtë rast, agjentët e lehtë të makinave virtuale të mbrojtura i drejtohen SVM-së pikërisht të atij hosti ESXi ku janë aktivizuar. Për KSC-në kryesore u zgjodh një tenant administrativ i veçantë. Si rezultat, KSC-të nënor janë vendosur në tenantët e çdo klienti të veçantë dhe iu drejtohen KSC-së kryesore, e vendosur në segmentin menaxherial. Ky skemë lejon të zgjidhen shpejt problemet që shfaqen në tenantët e klientëve.
Përveç çështjeve të ngritjes së komponenteve të zgjidhjes antivirus, u përballëm me detyrën për organizimin e ndërveprimit rrjetësor përmes krijimit të VxLAN-ve të tjera. Dhe megjithatë, zgjidhja në fillim ishte parashikuar për klientë enterprise me cloud privat — me ndihmën e zgjuarsisë inxhinierike dhe fleksibilitetit teknologjik të NSX Edge, arritëm të zgjidhim të gjitha detyrat që lidhen me ndarjen e tenantëve dhe licencimin.
Ne kemi punuar ngushtë me inxhinierët e Kaspersky. Gjatë analizës së arkitekturës së zgjidhjes sa i përket ndërveprimit rrjetor midis komponentëve të sistemit, u përcaktua se, përveç qasjes nga agentët e lehtë në SVM, nevojitej gjithashtu një feedback - nga SVM në agentët e lehtë. Kjo lidhje rrjetore është e pamundur në një mjedis multitenant për shkak të mundësisë së ekzistencës së konfigurimeve rrjetore identike të makina virtuale në tenanta të ndryshëm të rejes. Prandaj, me kërkesë tonë, kolegët nga ofruesi rishikuan mekanizmin e ndërveprimit rrjetor midis agentit të lehtë dhe SVM në pjesën e përjashtimit të nevojës për lidhjen rrjetore nga SVM në agentët e lehtë.
Pas vendosjes dhe testimit të zgjidhjes në platformën e Moskës të rejes, ne e shpërndanë atë në platformat e tjera, duke përfshirë segmentin e akredituar të rejes. Tani shërbimi është i disponueshëm në të gjitha rajonet e vendit.
Arkitektura e zgjidhjes së sigurisë në kuadër të qasjes së re
Drejtimi i përgjithshëm i funksionimit të zgjidhjes antivirus në një mjedis publik të rejes duket si në vijim:
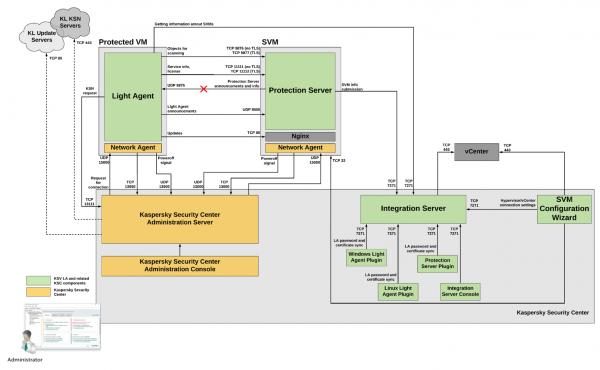
Skema e funksionimit të zgjidhjes antivirus në një mjedis publik të rejes #CloudMTS
Le të përshkruajmë veçoritë e funksionimit të elementeve të ndryshme të zgjidhjes në re:
• Një konsolë e vetme, e cila u lejon klientëve të menaxhojnë në mënyrë qendrore sistemin e mbrojtjes: të fillojnë kontrollet, të kontrollojnë përditësimet dhe të vëzhgojnë zonat e karantinit. Ka mundësi për të konfiguruar politika të veçanta të sigurisë brenda segmentit të tyre.
Duhet të theksohet se, ndonëse jemi një ofrues shërbimi, ne nuk ndërhyjmë në ngarkesat të cilat vendosen nga klientët. E vetmja gjë që mund të bëjmë është të rikthejmë politikat e sigurisë në ato standarde në rast se është e nevojshme për të rikonfiguruar. Për shembull, kjo mund të jetë e nevojshme nëse klienti rastësisht i ka ashpërsuar ose lehtësuar ndjeshëm. Kompania gjithmonë mund të marrë një qendër menaxhimi me politikat defaut, të cilat pastaj mund t'i përshtatë vetë. Një nga disavantazhet e Kaspersky Security Center është se platforma aktualisht është e disponueshme vetëm për sistemin operativ Microsoft. Megjithatë, agjentët e lehtë mund të funksionojnë si me makinat Windows ashtu edhe me ato Linux. Sidoqoftë, në "Laboratorin Kaspersky" premtojnë se shumë shpejt KSC do të funksionojë gjithashtu nën sistemin operativ Linux. Një nga funksionet e rëndësishme të KSC është mundësia për të menaxhuar karantinën. Çdo kompani-klient në cloud-in tonë ka një karantinë personale. Ky qasje përjashton situatat kur një dokument i infektuar me virus përsëri del në shikim publik, siç mund të kishte ndodhur me një antivirus klasik korporativ me një karantinë të përbashkët.
• Agjentë të lehtë. Në kuadër të modelit të ri, në çdo makinë virtuale instalohet një agjent i lehtë Kaspersky Security. Kjo lejon që të mos ruhet baza e të dhënave antivirus në çdo VM, duke i reduktuar kështu volumet e hapësirës disk. Shërbimi është integrohet me infrastrukturën e cloud-it dhe funksionon përmes SVM, duke rritur densitetin e makinave virtuale në host-in ESXi dhe performancën e gjithë sistemit cloud. Agjenti i lehtë krijon një radhë detyrash për çdo makinën virtuale: të kontrollojë sistemin e skedarëve, memorjen etj. Por realizimi i këtyre operacioneve është në përgjegjësinë e SVM-së, për të cilën do të flasim më tutje. Gjithashtu agjenti mbulon funksionet e një firewalle, kontrollon politikat e sigurisë, dërgon skedarë të infektuar në karantinë dhe monitoron "shëndetin" e përgjithshëm të sistemit operativ në të cilin është instaluar. Të gjitha këto mund të menaxhohen përmes konsolës së përmendur më parë.
• Virtual Machine e Sigurisë. Të gjitha detyrat që kërkojnë burime (përditësimet e bazave antivirus, kontrollet e programuar) menaxhohen nga një Virtual Machine e Sigurisë (SVM) të veçantë. Ajo është përgjegjëse për funksionimin e motorit antivirus dhe bazave të tij. Infrastruktura IT e kompanisë mund të përfshijë disa SVM. Ky qasja rrit besueshmërinë e sistemit — nëse ndonjë makinë dështon dhe nuk përgjigjet për tridhjetë sekonda, agentët automatikisht fillojnë të kërkojnë një tjetër.
• Serveri i Integrimit KSC. Një nga komponentët e KSC kryesor, i cili cakton sipas algoritmit të caktuar në konfigurimet e tij, agjentëve të lehtë SVM-të e tyre, si dhe monitoron disponueshmërinë e SVM. Kështu, ky moduli programor siguron balancimin e ngarkesës në të gjitha SVM të infrastrukturës cloud.
Algoritmi i funksionimit në cloud: reduktimi i ngarkesës në infrastrukturë
Në përgjithësi, algoritmi i funksionimit të antivirusit mund të përfaqësohet si në vijim. Agjenti i drejtohet një skedari në makinë virtuale dhe e kontrollon atë. Rezultati i kontrollit ruhet në një bazë të përbashkët të qendruar të verdiktit të SVM (e cila quhet Shared Cache), çdo regjistrim në të identifikon një mostër unike skedari. Ky qasje lejon ndjekjen që një skedar i njëjtë të mos kontrollohet disa herë pas njëri-tjetrit (p.sh., nëse është hapur në makina të ndryshme virtuale). Skedari skanohet sërish vetëm nëse janë bërë ndryshime në të ose nëse kontrolli është nisur manualisht.
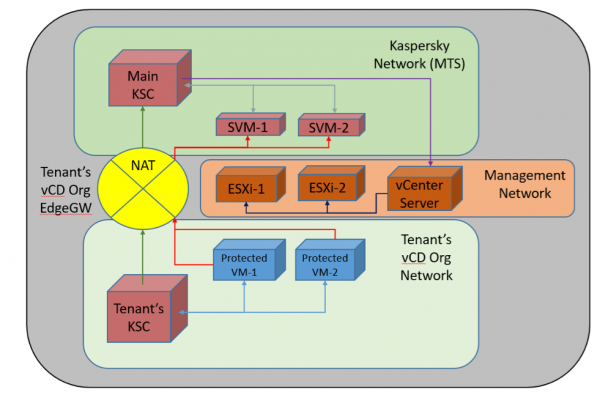
Implementimi i zgjidhjes antivirus në cloud të ofruesit
Në imazh paraqitet skema e përgjithshme e realizimit të zgjidhjes në re. Në zonën menaxhuese të deus shtrihet Kaspersky Security Center kryesor, ndërsa në çdo host ESXi, përmes serverit të integrimit KSC, është shtrirë një SVM individuale (për çdo host ESXi, janë lidhur me parametrat e veçantë në VMware vCenter Server SVM të vetin). Klientët punojnë në segmentet e tyre të cloud-it, ku janë vendosur makina virtuale me agjentët. Ato menaxhohen përmes serverave individualë KSC, nën kontrollin e KSC kryesor. Në rast nevoje për të mbrojtur një numër të vogël makinë virtualesh (deri në 5), klientit mund t'i jepet akses në konsollën virtuale të një serveri KSC të dedikuar. Ndërveprimi rrjetor midis KSC-ve të klientëve dhe KSC kryesor, si dhe agjentëve të lehtë dhe SVM-së, realizohet përmes NAT-it përmes ruterëve virtualë EdgeGW të klientëve.
Sipas vlerësimeve tona dhe rezultateve të testeve të kolegëve në ofruesin e shërbimeve, Agjenti i Lehtë redukton ngarkesën në infrastrukturën virtuale të klientëve për rreth 25% (në krahasim me sistemin që përdor program të zakonshëm antivirus). Konkretisht, antivirus standard i Kaspersky Endpoint Security (KES) për ambientet fizike konsumon pothuajse dy herë më shumë kohë procesori të serverit (2,95%) sesa zgjidhja për virtualizimin e bazuar në agjentë të lehtë (1,67%).
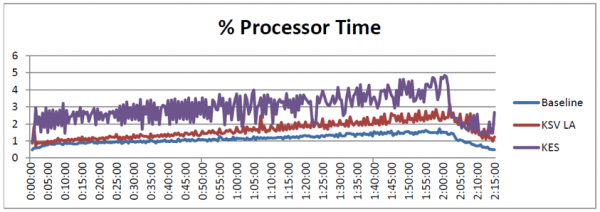
Grafiku i krahasimit të ngarkesës në procesor
Një situatë e ngjashme vërehet me frekuencën e aksesit në disk për shkrim: për antivirusin klasik ajo është 1011 IOPS, për antivirusin në re — 671 IOPS.
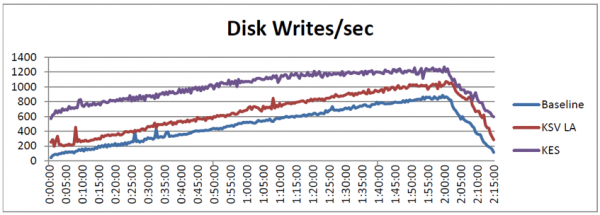
Grafiku i krahasimit të frekuencës së aksesit në disk
Fitimi në performancë lejon mbajtjen e stabilitetit të infrastrukturës dhe përdorimin më efikas të fuqive llogaritëse. Përmes adaptimit për të punuar në një ambient cloud publik, zgjidhja nuk e ul performancën e cloud-it: ajo realizon kontrollin qendror të skedarëve dhe ngarkimin e azhurnimeve, duke shpërndarë ngarkesën. Kjo do të thotë se, nga njëra anë, nuk do të kalohen kërcënimet e rëndësishme për infrastrukturën në cloud, dhe nga ana tjetër, në mesatare do të ulen kërkesat për burime të makinave virtuale për rreth 25% në krahasim me antivirusin tradicional.
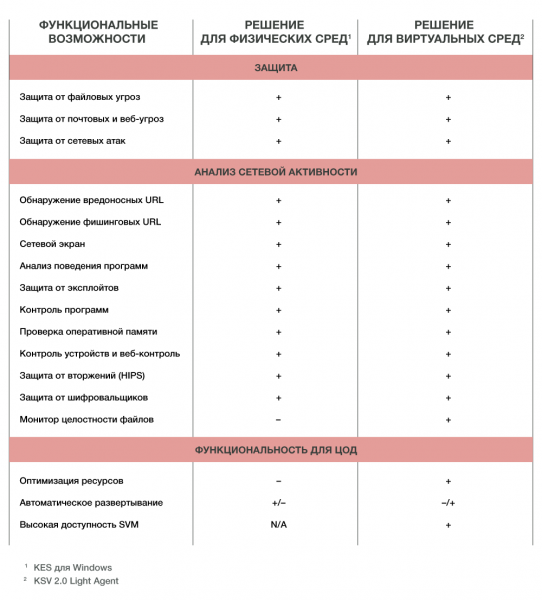
Funksionaliteti i dy zgjidhjeve ngjan shumë me njëri-tjetrin: më poshtë është një tabelë krahasuese. Megjithatë, në cloud, siç tregojnë rezultatet e testimeve të mësipërme, është më optimiste të përdorim zgjidhje për mjedise virtuale.
Rreth tarifimit në kuadër të qasjes së re. Ne vendosëm të përdorim një model që lejon marrjen e licencave bazuar në numrin e vCPU-ve. Kjo do të thotë se numri i licencave do të jetë i barabartë me numrin e vCPU-ve. Antivirusi mund të testohet duke lënë një kërkesë. .
Në materialin e ardhshëm mbi temën e cloud-it do të flasim për evoluimin e WAF-eve të bulizës dhe se çfarë është më mirë të zgjidhni: harduer, softuer apo cloud.
Tekstin e përgatitën punonjësit e ofruesit të cloud-it #CloudMTS: Denis Myagkov, arkitekt kryesor dhe Alexey Afanasyev, menaxher i zhvillimit të produkteve të sigurisë së informacionit.
Burimi: habr.com
