

Aspektet e ndryshme të funksionimit të DNS janë prekur tashmë disa herë nga autori në një seri publikimesh në blog. Në këtë kuadër, theksi kryesor gjithmonë është vënë në rritjen e sigurisë së këtij shërbimi kyç për tërë Internetin.
Derisa deri kohët e fundit, megjithëse ishte evidente brishtësia e trafikut DNS, i cili, ende, në shumicën e rasteve, përcillet në formë të hapur, për veprime të dëmshme nga ana e ofruesve që kërkojnë të rrisin të ardhurat e tyre përmes integrimit të reklamave në përmbajtje, agjencive qeveritare dhe censurës, si dhe nga kriminelë të thjeshtë, procesi , përkundër pranisë së teknologjive të ndryshme, të tilla si DNSSEC/DANE, DNScrypt, DNS-over-TLS dhe DNS-over-HTTPS, ka ngecur. Dhe nëse zgjidhjet server kanë qenë shumë të njohura dhe të disponueshme, mbështetje nga ana e softuerit të klientëve lë shumë për të dëshiruar.
Fatmirësisht, situata po ndryshon. Në veçanti, zhvilluesit e shfletuesit popullor Firefox kanë bërë njoftime për planin për të përfshirë si parazgjedhje mbështetje (DoH) në të ardhmen e afërt. Kjo duhet të ndihmojë në mbrojtjen e trafikut DNS të përdoruesit WWW nga këto kërcënime të përmendura më parë, megjithatë, potencialisht mund të shkaktojë të reja.
1. Problematika e DNS-over-HTTPS
Në pamje të parë, implementimi masiv i filluar i DNS-over-HTTPS në softuerin e punës së Internetit ngjall vetëm reagime pozitive. Megjithatë, siç thonë, djalli fshihet në detaje.
Problemi i parë, që kufizon sferën e aplikimit të gjerë të DoH, është orientimi i tij ekskluziv në trafikun e uebit. Në të vërtetë, protokolli HTTP dhe versioni i tij aktual HTTP/2, mbi të cilin bazohet DoH, janë baza e WWW. Por Interneti nuk është vetëm ueb. Ekzistojnë shumë shërbime populare, të tilla si email, mesazhe të ndryshme, sisteme transfertash, streaming multimedia dhe të tjera, që nuk përdorin HTTP. Pra, përkundër perceptimit nga shumë si një panacee, DoH del të jetë i papërshtatshëm pa përpjekje të tjera (në të vërtetë dhe të panevojshme), për asgjë tjetër përveç teknologjive të shfletuesit. Për ta thënë ndryshe, një kandidat shumë më ambicioz për këtë rol duket të jetë DNS-over-TLS, i cili implementon inkapsulimin e trafikut standard DNS në një protokoll standard të mbrojtur TLS.
Problemi i dytë, i cili është potencialisht shumë më i rëndësishëm se i pari, është heqja dorë nga decentralizimi i karakteristikave të DNS by design në favor të përdorimit të një serveri të vetëm DoH të caktuar në cilësimet e shfletuesit. Në veçanti, Mozilla ofron shërbimin e Cloudflare. Një shërbim të tillë kanë lançuar gjithashtu figura të tjera të njohura të Internetit, përfshirë Google. Kështu, implementimi i DNS-over-HTTPS në formën që është propozuar tani, vetëm se rrit varësinë e përdoruesve përfundimtarë nga shërbimet më të mëdha. Nuk është sekret që informacioni që analiza e pyetjeve DNS mund të ofrojë mund të mbledhë edhe më shumë të dhëna për të, si dhe të rrisë saktësinë dhe freskinë e tyre.
Në këtë kontekst, autori ka qenë dhe mbetet një mbështetës i zbatimit masiv jo të DNS-over-HTTPS, por të DNS-over-TLS së bashku me DNSSEC/DANE si një mjet universale, të sigurt dhe që nuk kontribuon në decentralizimin e mëtejshëm të Internetit për të siguruar sigurinë e trafikut DNS. Fatkeqësisht, nuk pritet që të ketë një implementim të shpejtë të mbështetjes masive për alternativat DoH në softuerin klient për shkak të arsyet e kuptueshme, dhe aktualisht kjo mbetet në duar të entuziastëve të teknologjive të sigurta.
Por, tani që po marrim DoH, pse të mos e përdorim atë, duke u larguar nga mundësia e ndjekjes nga korporatat përmes serverëve të tyre në serverin tonë të DNS-over-HTTPS?
2. Protokolli DNS-over-HTTPS
Nëse shikojmë në standard i cili përshkruan protokollin DNS-over-HTTPS, mund të shohim se ai, në thelb, paraqet një API web që lejon inkapsulimin e paketës standarde DNS në protokollin HTTP/2. Kjo realizohet përmes titujve të veçantë HTTP, si dhe konvertimit të formatit binar të të dhënave DNS që transmetohen (shih dhe dokumentet e tjera pasuese) në një formë që lejon transmetimin dhe marrjen e tyre, si dhe punimin me metadatën e nevojshme.
Sipas standardit, mbështetet vetëm HTTP/2 dhe një lidhje të sigurt TLS.
Dërgimi i kërkesës DNS mund të bëhet me metodat standarde GET dhe POST. Në rastin e parë, kërkesa transformohet në një varg të koduar base64URL, ndërsa në të dytin — përmes trupit të kërkesës POST në formë binar. Në këtë rast, gjatë kërkesës dhe përgjigjes DNS përdoret një MIME-tip i veçantë të të dhënave application/dns-message.
root@eprove:~ # curl -H 'accept: application/dns-message' 'https://my.domaint/dns-query?dns=q80BAAABAAAAAAAAB2V4YW1wbGUDY29tAAABAAE' -v
*   Trying 2001:100:200:300::400:443...
* TCP_NODELAY set
* Connected to eprove.net (2001:100:200:300::400) port 443 (#0)
* ALPN, offering h2
* ALPN, offering http/1.1
* successfully set certificate verify locations:
*   CAfile: /usr/local/share/certs/ca-root-nss.crt
  CApath: none
* TLSv1.3 (OUT), TLS handshake, Client hello (1):
* TLSv1.3 (IN), TLS handshake, Server hello (2):
* TLSv1.3 (IN), TLS handshake, Encrypted Extensions (8):
* TLSv1.3 (IN), TLS handshake, Certificate (11):
* TLSv1.3 (IN), TLS handshake, CERT verify (15):
* TLSv1.3 (IN), TLS handshake, Finished (20):
* TLSv1.3 (OUT), TLS change cipher, Change cipher spec (1):
* TLSv1.3 (OUT), TLS handshake, Finished (20):
* SSL connection using TLSv1.3 / TLS_AES_256_GCM_SHA384
* ALPN, server accepted to use h2
* Server certificate:
*  subject: CN=my.domain
*  start date: Jul 22 00:07:13 2019 GMT
*  expire date: Oct 20 00:07:13 2019 GMT
*  subjectAltName: host "my.domain" matched cert's "my.domain"
*  issuer: C=US; O=Let's Encrypt; CN=Let's Encrypt Authority X3
*  SSL certificate verify ok.
* Using HTTP2, server supports multi-use
* Connection state changed (HTTP/2 confirmed)
* Copying HTTP/2 data in stream buffer to connection buffer after upgrade: len=0
* Using Stream ID: 1 (easy handle 0x801441000)
> GET /dns-query?dns=q80BAAABAAAAAAAAB2V4YW1wbGUDY29tAAABAAE HTTP/2
> Host: eprove.net
> User-Agent: curl/7.65.3
> accept: application/dns-message
>
* TLSv1.3 (IN), TLS handshake, Newsession Ticket (4):
* Connection state changed (MAX_CONCURRENT_STREAMS == 100)!
< HTTP/2 200
< server: h2o/2.3.0-beta2
< content-type: application/dns-message
< cache-control: max-age=86274
< date: Thu, 12 Sep 2019 13:07:25 GMT
< strict-transport-security: max-age=15768000; includeSubDomains; preload
< content-length: 45
<
Warning: Binary output can mess up your terminal. Use "--output -" to tell
Warning: curl to output it to your terminal anyway, or consider "--output
Warning: " to save to a file.
* Failed writing body (0 != 45)
* stopped the pause stream!
* Connection #0 to host eprove.net left intact
Vini re çdo vëmendje në titullin cache-control: në përgjigjen nga serveri i uebit. Në parametrin max-age ndodhet vlera TTL për regjistrin DNS që po kthehet (ose vlera minimale nëse kthehen një grup).
Duke u nisur nga e gjitha, funksionimi i serverit DoH përbëhet nga disa etapa.
- Merrni kërkesën HTTP. Nëse është GET, dekodoni paketën nga kodimi base64URL.
- Dërgoni këtë paketë në serverin DNS.
- Merrni përgjigjen nga serveri DNS.
- Gjeni vlerën minimale TTL në regjistrat e marrë.
- Kthejeni klientit përgjigjen përmes HTTP-së.
3. Serveri juaj DNS-over-HTTPS
Mënyra më e thjeshtë, e shpejtë dhe efektive për të nisur serverin tuaj DNS-over-HTTPS duket se është përdorimi i një serveri HTTP/2 , për të cilin autori ka shkruar tashmë shkurtimisht (shih "«).
Në favor të këtij zgjedhje luan fakti se tërë kodi i serverit DoH mund të realizohet plotësisht me ndihmën e interpreterit të integruar në H2O vetë . Përveç librarive standarde, për të shkëmbyer të dhëna me serverin DNS, kërkohet biblioteka (mrbgem) Socket, e cila, fatmirësisht, është përfshirë tashmë në versionin zhvillues aktual H2O 2.3.0-beta2 në portet FreeBSD. Megjithatë, nuk është e vështirë ta shtosh edhe në çdo version të mëparshëm duke klonuar repositorin në katalog /deps para kompilimit.
root@beta:~ # uname -v
FreeBSD 12.0-RELEASE-p10 GENERIC
root@beta:~ # cd /usr/ports/www/h2o
root@beta:/usr/ports/www/h2o # make extract
===>  Licenca MIT BSD2CLAUSE e pranuar nga përdoruesi
===>   h2o-2.2.6 varet nga skedari: /usr/local/sbin/pkg - u gjetur
===> Po shkarkohet të gjitha skedarët e nevojshëm nga h2o-2.2.6 për ndërtim
===>  Po nxirret për h2o-2.2.6.
=> SHA256 Kontrolli i kontrollit OK për h2o-h2o-v2.2.6_GH0.tar.gz.
===>   h2o-2.2.6 varet nga skedari: /usr/local/bin/ruby26 - u gjetur
root@beta:/usr/ports/www/h2o # cd work/h2o-2.2.6/deps/
root@beta:/usr/ports/www/h2o/work/h2o-2.2.6/deps # git clone https://github.com/iij/mruby-socket.git
Klonimi në «mruby-socket»…
remote: Numërimin e objekteve: 385, bërë.
remote: Total 385 (delta 0), rikuperuar 0 (delta 0), paketë-rikuperuar 385
Marrja e objekteve: 100% (385/385), 98.02 KiB | 647.00 KiB/s, përfunduar.
Përcaktimi i ndryshimeve: 100% (208/208), përfunduar.
root@beta:/usr/ports/www/h2o/work/h2o-2.2.6/deps # ll
total 181
drwxr-xr-x   9 root  wheel  18 12 gusht  16:09 brotli/
drwxr-xr-x   2 root  wheel   4 12 gusht  16:09 cloexec/
drwxr-xr-x   2 root  wheel   5 12 gusht  16:09 golombset/
drwxr-xr-x   4 root  wheel  35 12 gusht  16:09 klib/
drwxr-xr-x   2 root  wheel   5 12 gusht  16:09 libgkc/
drwxr-xr-x   4 root  wheel  26 12 gusht  16:09 libyrmcds/
drwxr-xr-x  13 root  wheel  32 12 gusht  16:09 mruby/
drwxr-xr-x   5 root  wheel  11 12 gusht  16:09 mruby-digest/
drwxr-xr-x   5 root  wheel  10 12 gusht  16:09 mruby-dir/
drwxr-xr-x   5 root  wheel  10 12 gusht  16:09 mruby-env/
drwxr-xr-x   4 root  wheel   9 12 gusht  16:09 mruby-errno/
drwxr-xr-x   5 root  wheel  14 12 gusht  16:09 mruby-file-stat/
drwxr-xr-x   5 root  wheel  10 12 gusht  16:09 mruby-iijson/
drwxr-xr-x   5 root  wheel  11 12 gusht  16:09 mruby-input-stream/
drwxr-xr-x   6 root  wheel  11 12 gusht  16:09 mruby-io/
drwxr-xr-x   5 root  wheel  10 12 gusht  16:09 mruby-onig-regexp/
drwxr-xr-x   4 root  wheel  10 12 gusht  16:09 mruby-pack/
drwxr-xr-x   5 root  wheel  10 12 gusht  16:09 mruby-require/
drwxr-xr-x   6 root  wheel  10 12 shtator 16:10 mruby-socket/
drwxr-xr-x   2 root  wheel   9 12 gusht  16:09 neverbleed/
drwxr-xr-x   2 root  wheel  13 12 gusht  16:09 picohttpparser/
drwxr-xr-x   2 root  wheel   4 12 gusht  16:09 picotest/
drwxr-xr-x   9 root  wheel  16 12 gusht  16:09 picotls/
drwxr-xr-x   4 root  wheel   8 12 gusht  16:09 ssl-conservatory/
drwxr-xr-x   8 root  wheel  18 12 gusht  16:09 yaml/
drwxr-xr-x   2 root  wheel   8 12 gusht  16:09 yoml/
root@beta:/usr/ports/www/h2o/work/h2o-2.2.6/deps # cd ../../..
root@beta:/usr/ports/www/h2o # make install clean
...
Konfigurimi i serverit të uebit, në përgjithësi, është standard.
root@beta: /usr/ports/www/h2o # cd /usr/local/etc/h2o/
root@beta:/usr/local/etc/h2o # cat h2o.conf
# kjo konfigurim shembuj të jeni në dituri se si mund të përdoret h2o
# dhe një konfigurim me siguri të lartë për TLS dhe titujt HTTP
# shihni https://h2o.examp1e.net/ për dokumentacion të detajuar
# dhe h2o --help për opsionet dhe cilësimet e linjës së komandës

# v.20180207 (c)2018 nga Max Kostikov http://kostikov.co e-mail: max@kostikov.co

user: www
pid-file: /var/run/h2o.pid
access-log:
    path: /var/log/h2o/h2o-access.log
    format: "%h %v %l %u %t "%r" %s %b "%{Referer}i" "%{User-agent}i""
error-log: /var/log/h2o/h2o-error.log

expires: off
compress: on
file.dirlisting: off
file.send-compressed: on

file.index: [ 'index.html', 'index.php' ]

listen:
    port: 80
listen:
    port: 443
    ssl:
        cipher-suite: ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:DHE-RSA-AES128-GCM-SHA256:DHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-AES128-SHA256:ECDHE-RSA-AES128-SHA256:ECDHE-ECDSA-AES128-SHA:ECDHE-RSA-AES256-SHA384:ECDHE-RSA-AES128-SHA:ECDHE-ECDSA-AES256-SHA384:ECDHE-ECDSA-AES256-SHA:ECDHE-RSA-AES256-SHA:DHE-RSA-AES128-SHA256:DHE-RSA-AES128-SHA:DHE-RSA-AES256-SHA256:DHE-RSA-AES256-SHA:ECDHE-ECDSA-DES-CBC3-SHA:ECDHE-RSA-DES-CBC3-SHA:EDH-RSA-DES-CBC3-SHA:AES128-GCM-SHA256:AES256-GCM-SHA384:AES128-SHA256:AES256-SHA256:AES128-SHA:AES256-SHA:DES-CBC3-SHA:!DSS
        cipher-preference: server
        dh-file: /etc/ssl/dhparams.pem
        certificate-file: /usr/local/etc/letsencrypt/live/eprove.net/fullchain.pem
        key-file: /usr/local/etc/letsencrypt/live/my.domain/privkey.pem

hosts:
    "*.my.domain":
        paths: &go_tls
            " / ":
                redirect:
                    status: 301
                    url: https://my.domain/
    "my.domain:80":
        paths: *go_tls
    "my.domain:443":
        header.add: "Strict-Transport-Security: max-age=15768000; includeSubDomains; preload"
        paths:
            " /dns-query ":
               mruby.handler-file: /usr/local/etc/h2o/h2odoh.rb
Përjashtim bënë vetëm trajtuesi i URLs /dns-query për të cilin përgjigjet, në të vërtetë, serveri ynë DNS-over-HTTPS, i shkruar në mruby dhe i thirrur përmes opsionit të trajtuesit mruby.handler-file.
root@beta:/usr/local/etc/h2o # cat h2odoh.rb
# H2O HTTP/2 web server as DNS-over-HTTP service
# v.20190908 (c)2018-2019 Max Kostikov https://kostikov.co e-mail: max@kostikov.co

proc {|env|
    if env['HTTP_ACCEPT'] == "application/dns-message"
        case env['REQUEST_METHOD']
            when "GET"
                req = env['QUERY_STRING'].gsub(/^dns=/,'')
                # base64URL decode
                req = req.tr("-_", "+/")
                if !req.end_with?("=") && req.length % 4 != 0
                    req = req.ljust((req.length + 3) & ~3, "=")
                end
                req = req.unpack1("m")
            when "POST"
                req = env['rack.input'].read
            else
                req = ""
        end
        if req.empty?
            [400, { 'content-type' => 'text/plain' }, [ "Bad Request" ]]
        else
            # --- ask DNS server
            sock = UDPSocket.new
            sock.connect("localhost", 53)
            sock.send(req, 0)
            str = sock.recv(4096)
            sock.close
            # --- find lowest TTL in response
            nans = str[6, 2].unpack1('n') # number of answers
            if nans > 0 # no DNS failure
                shift = 12
                ttl = 0
                while nans > 0
                    # process domain name compression
                    if str[shift].unpack1("C")  curttl
                        ttl = curttl
                    end
                    nans -= 1
                 end
                 cc = 'max-age=' + ttl.to_s
            else
                 cc = 'no-cache'
            end
            [200, { 'content-type' => 'application/dns-message', 'content-length' => str.size, 'cache-control' => cc }, [ str ] ]
        end
    else
        [415, { 'content-type' => 'text/plain' }, [ "Unsupported Media Type" ]]
    end
}
Vini re, se procesi i paketëve DNS është përgjegjës për serverin lokal të caching, në këtë rast nga deliveri standard i FreeBSD. Nga këndvështrimi i sigurisë, kjo është një zgjidhje optimale. Megjithatë, asgjë nuk e pengon të zëvendësoni localhost me adresën e një DNS tjetër, të cilin ju mendoni se do ta përdorni.
root@beta:/usr/local/etc/h2o # local-unbound verison
usage:  local-unbound [options]
        start unbound daemon DNS resolver.
-h      this help
-c file config file to read instead of /var/unbound/unbound.conf
        file format is described in unbound.conf(5).
-d      do not fork into the background.
-p      do not create a pidfile.
-v      verbose (more times to increase verbosity)
Version 1.8.1
linked libs: mini-event internal (it uses select), OpenSSL 1.1.1a-freebsd  20 Nov 2018
linked modules: dns64 respip validator iterator
BSD licensed, see LICENSE in source package for details.
Report bugs to unbound-bugs@nlnetlabs.nl
root@eprove:/usr/local/etc/h2o # sockstat -46 | grep unbound
unbound  local-unbo 69749 3  udp6   ::1:53                *:*
unbound  local-unbo 69749 4  tcp6   ::1:53                *:*
unbound  local-unbo 69749 5  udp4   127.0.0.1:53          *:*
unbound  local-unbo 69749 6  tcp4   127.0.0.1:53          *:*
Duhet të rilansohet H2O dhe të shohim se çfarë ka dalë nga kjo.
root@beta:/usr/local/etc/h2o # service h2o restart
Duke h2o.
Pritjet për PIDS: 69871.
Nisja h2o.
start_server (pid:70532) duke filluar tani...
4. Testimi
Prandaj, do të kontrollojmë rezultatet duke dërguar përsëri një kërkesë testuese dhe duke parë trafikun e rrjetit me ndihmën e utilitarit tcpdump.
root@beta/usr/local/etc/h2o # curl -H 'accept: application/dns-message' 'https://my.domain/dns-query?dns=q80BAAABAAAAAAAAB2V4YW1wbGUDY29tAAABAAE'
Kujdes: Dalja binare mund të prishë terminalin tuaj. Përdorni "--output -" për t'i thënë
Kujdes: curl-it që ta nxjerrë atë në terminalin tuaj në çdo rast, ose merrni parasysh "--output
Kujdes: " për ta ruajtur në një skedar.
...
root@beta:~ # tcpdump -n -i lo0 udp port 53 -xx -XX -vv
tcpdump: duke dëgjuar në lo0, lloji i lidhjes NULL (BSD loopback), madhësia e kapjes 262144 bytes
16:32:40.420831 IP (tos 0x0, ttl 64, id 37575, offset 0, flags [none], proto UDP (17), gjatësia 57, cksum i keq 0 (->e9ea)!)
    127.0.0.1.21070 > 127.0.0.1.53: [cksumi i keq udp 0xfe38 -> 0x33e3!] 43981+ A? example.com. (29)
        0x0000:  0200 0000 4500 0039 92c7 0000 4011 0000  ....E..9....@...
        0x0010:  7f00 0001 7f00 0001 524e 0035 0025 fe38  ........RN.5.%.8
        0x0020:  abcd 0100 0001 0000 0000 0000 0765 7861  .............exa
        0x0030:  6d70 6c65 0363 6f6d 0000 0100 01         mple.com.....
16:32:40.796507 IP (tos 0x0, ttl 64, id 37590, offset 0, flags [none], proto UDP (17), gjatësia 73, cksum i keq 0 (->e9cb)!)
    127.0.0.1.53 > 127.0.0.1.21070: [cksumi i keq udp 0xfe48 -> 0x43fa!] 43981 q: A? example.com. 1/0/0 example.com. A 93.184.216.34 (45)
        0x0000:  0200 0000 4500 0049 92d6 0000 4011 0000  ....E..I....@...
        0x0010:  7f00 0001 7f00 0001 0035 524e 0035 fe48  .........5RN.5.H
        0x0020:  abcd 8180 0001 0001 0000 0000 0765 7861  .............exa
        0x0030:  6d70 6c65 0363 6f6d 0000 0100 01c0 0c00  mple.com........
        0x0040:  0100 0100 0151 8000 045d b8d8 22         .....Q...].."
^C
2 packets captured
23 packets received by filter
0 packets dropped by kernel
Në dalje duket se si kërkesa për zgjidhjen e adresës example.com u pranua dhe u përpunua me sukses nga serveri DNS.
Tani mbetet të aktivizojmë serverin tonë në shfletuesin Firefox. Për këtë, në faqen e konfigurimit duhet të ndryshojmë disa cilësime about:config.
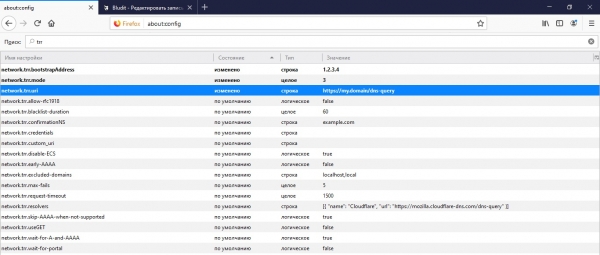
Së pari, ky është adresa e API-t tonë në të cilën shfletuesi do të kërkojë informacion të DNS-së në network.trr.uri. Gjithashtu rekomandohet që të përcaktoni IP-në e domenit nga ky URL për të lejuar zgjidhjen e sigurt në IP nga vetë shfletuesi pa iu drejtuar DNS-së në network.trr.bootstrapAddress. Dhe, përfundimisht, vetë parametrin network.trr.mode që aktivizon përdorimin e DoH. Vendosja e vlerës në "3" do ta detyrojë shfletuesin të përdorë përjashtimisht DNS-over-HTTPS për zgjidhjen e emrave, ndërsa vlerë më e sigurt dhe më e besueshme "2" do t'i japë përparësi DoH duke e lënë qasje standarde në DNS si opsion rezervë.
5. FITIM!
A ishte artikulli i dobishëm? Atëherë mos hezitoni dhe mbështetni me para përmes formularit të donacionit (më poshtë).
Burimi: habr.com
