

Udhëzimi i ri për kriptimin e plotë të diskut në hapësirën ruse V0.2.
Strategjia e kovbojsave:
[A] enkriptimi sistemor në bllok për sistemin e instaluar Windows 7;
[B] enkriptimi sistemor në bllok GNU/Linux (Debian) sistemi i instaluar (përfshirë /boot);
[C] konfigurimi GRUB2, mbrojtja e ngarkuesit me nënshkrim dixhital/autentifikim/hashim;
[D] pastrimi — shkatërrimi i të dhënave të paenkriptuara;
[E] kopje rezervë universale e OS-ve të enkriptuara;
[F] sulmi qëllimi — ngarkuesi GRUB2;
[G] dokumentacion i dobishëm.
╭───Skema #dhoma 40# :
├──╼ Windows 7 e instaluar — kriptim i plotë sistemor, jo të fshehur;
├──╼ GNU/Linux e instaluar (Debian dhe distribucione të tjera të nxjerra) — kriptim i plotë sistemor jo të fshehur(/, përfshirë /boot; swap);
├──╼ ngarkues të pavarur: ngarkuesi VeraCrypt i instaluar në MBR, ngarkuesi GRUB2 i instaluar në seksionin e zgjeruar;
├──╼ instalimi/rinstalimi i OS-së nuk kërkohet;
└──╼ software kriptografik i përdorur: VeraCrypt; Cryptsetup; GnuPG; Seahorse; Hashdeep; GRUB2 – të lira/të falas.
Skema e mësipërme pjesërisht zgjidh problemin e "boot-it të jashtëm në skedh" dhe lejon të shijosh OS të enkriptuara Windows/Linux dhe të ndash të dhënat përmes "kanalit të enkriptuar" nga një OS në tjetrën.
Procedura e ngarkesës së PC (një nga opsionet):
- kyçja e makinës;
- ngarkimi i ngarkuesit VeraCrypt (hyrja e saktë e fjalëkalimit do të vazhdojë ngarkimin e Windows 7);
- shtypja e çelësit "Esc" do të ngarkojë ngarkuesin GRUB2;
- ngarkuesi GRUB2 (zgjedhja e distribuicionit/GNU/Linux/CLI), do të kërkojë autentifikimin e superpërdoruesit GRUB2 ;
- pas autentifikimit të suksesshëm dhe zgjedhjes së distribuicionit, do të kërkohet futja e fjalëkalimit për të çelur "boot/initrd.img";
- pas futjes së fjalëkalimeve të sakta në GRUB2 "do të kërkohet" futja e fjalëkalimit (të tretin sipas rendit, fjalëkalimi BIOS ose fjalëkalimi i llogarisë përdoruese GNU/Linux – nuk merret në konsideratë) për çeljen dhe ngarkimin e OS-së GNU/Linux, ose vendosja automatike e çelësit sekret (dy fjalëkalime + çelësi, ose fjalëkalimi + çelësi);
- ndërhyrja e jashtme në konfigurimin e GRUB2 do të ngadalësojë procesin e ngarkimit të GNU/Linux.
E lodhshme? Mirë, le të automatizojmë proceset.
Kur formatohet disku i fortë (tabela MBR) Një PC mund të ketë jo më shumë se 4 seksione kryesore, ose 3 seksione kryesore dhe një seksion të zgjeruar, si dhe një zonë të pa ndarë. Seksioni i zgjeruar, ndryshe nga ai kryesor, mund të ketë seksione nën. (disqe logjikë = seksion i zgjeruar). Me fjalë të tjera, 'seksioni i zgjeruar' në HDD zëvendëson LVM për detyrën aktuale: enkriptimin e plotë të sistemit. Nëse disku juaj është ndarë në 4 seksione kryesore, duhet të përdorni lvm, ose të transformoni (me formatim) seksionin nga kryesori në të zgjeruar, ose të shfrytëzoni në mënyrë të mençur të katër seksionet duke e lënë gjithçka siç është, për të arritur rezultatin e dëshiruar. Edhe nëse keni vetëm një seksion në disk, Gparted do të ndihmojë të ndani HDD (në seksione shtesë) pa humbur të dhëna, megjithatë me një kosto të vogël për këto veprime.
Schema e ndarjes së hard diskut, në lidhje me të cilën do të zhvillohet verbalisht të gjitha artikulli, është paraqitur në tabelën më poshtë.
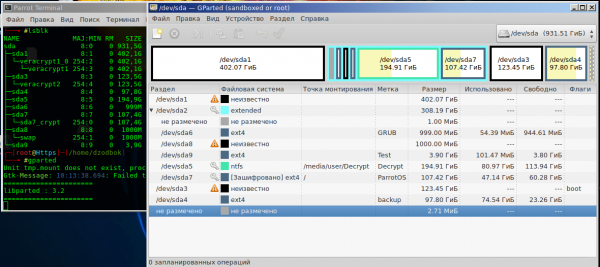
Tabelë (Nr. 1) e seksioneve 1TB.
Diçka e tillë duhet të keni edhe ju.
sda1 – seksioni kryesor nr. 1 NTFS (i enkriptuar);
sda2 – seksioni i zgjeruar me etiketë;
sda6 – disk logjik (nga ai është instaluar ngarkuesi GRUB2);
sda8 – swap (skedari i enkriptuar i ndihmës/yë nuk është gjithmonë);
sda9 – disk logjik provues;
sda5 – disk logjik për kuriozët;
sda7 – OS GNU/Linux (sistemi i operimit i transferuar në diskun logjik të enkriptuar);
sda3 – seksioni kryesor nr. 2 me OS Windows 7 (i enkriptuar);
sda4 – seksioni kryesor nr. 3 (në të ndodhej GNU/Linux i pa enkriptuar, përdoret për backup/nuk është gjithmonë).
[A] Enkriptimi sistematik i bllokut Windows 7
A1. VeraCrypt
Ngarkimi nga , ose nga pasqyra versioni instalues i softverit kriptografik VeraCrypt (në momentin e publikimit të artikullit v1.24-Update3, versioni portativ i VeraCrypt nuk është i përshtatshëm për enkriptimin e sistemit). Kontrolloni shumën e kontrollit të softverit të ngarkuar
$ Certutil -hashfile "C:VeraCrypt Setup 1.24.exe" SHA256
dhe krahasoni rezultatin e marrë me shumën e publikuar në faqen e zhvilluesit të VeraCrypt.
Nëse keni instaluar softverin HashTab, është ende më e lehtë: klikoni me të djathtën (VeraCrypt Setup 1.24.exe)-pronat-hash-të skedarëve.
Për të verifikuar nënshkrimin e programit, sistemi duhet të ketë instaluar softverin dhe çelësin publik pgp të zhvilluesit ; .
A2. Instalimi/ekzekutimi i softverit VeraCrypt me të drejta administrator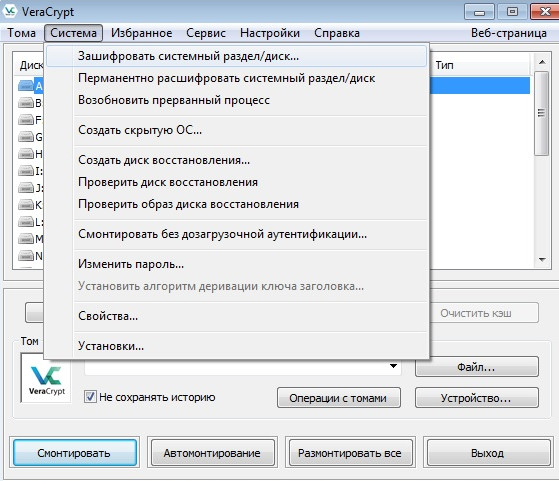
A3. Zgjedhja e parametrave të enkriptimit sistematik të seksionit aktivVeraCrypt – Sistemi – Enkriptoj ndarjen/diskun sistemor – I zakonshëm – Enkriptoj ndarjen Windows – Multi-boot – (paralajmërim: «Përdoruesit e papërvojë nuk rekomandohet ta përdorin këtë metodë» dhe kjo është e vërtetë, pajtohemi «Po») – Disku i ngarkimit («po», edhe nëse nuk është kështu, prapë «po») – Numri i disqeve sistemor «2 ose më shumë» – Shumë sisteme në një disk «Po» – Jo ngarkuesi Windows «Jo» (në të vërtetë «Po», por ngarkuesit VeraCrypt/GRUB2 nuk ndajnë MBR mes tyre, më saktë, në MBR/rrugën e ngarkimit ruhet vetëm pjesa më e vogël e kodit të ngarkuesit, pjesa kryesore ndodhet brenda sistemit të skedarëve) – Multi-boot – Cilësimet e parametrave të enkriptimit…
Nëse devijoni nga hapat e përshkruar më lart (skemat e enkriptimit bllok sistemor), atëherë VeraCrypt do të japë një paralajmërim dhe nuk do të lejojë të enkriptohet ndarja.
Në hapin tjetër, për mbrojtjen e fokusuar të të dhënave, kryeni një «Test» dhe zgjidhni algoritmin e enkriptimit. Nëse keni CPU të vjetruar, ka të ngjarë që algoritmi më i shpejtë të jetë Twofish. Nëse CPU është i fuqishëm, do ta vini re ndryshimin: AES – enkriptimi sipas rezultateve të testit do të jetë disa herë më i shpejtë se konkurrencat e tij kriptografike. AES është një algoritëm popullor enkriptimi, komponenti harduerik i CPU-ve të sotëm është veçanërisht optimizuar për «sekret» ashtu si edhe për «thyerje».
VeraCrypt mbështet mundësinë për të enkriptuar disqet në kaskadë AES(Twofish)/и другими комбинациями. На старо-ядерном CPU Intel десятилетней давности (pa mbështetje harduerike për AES, enkriptimi në kaskadë A/T) wjglja e performancës në thelb është e padukshme. (në CPU-në AMD të asaj તૈયEpoch/parameterëve — performanca është paksa e ulur). OS funksionon në dinamikë dhe konsumi i burimeve për enkriptimin e dukshëm – është i padukshëm. Ndryshe, siç është rënia e dukshme e performancës për shkak të mjedisit desktop të paqëndrueshëm të testuar Mate v1.20.1 (ose v1.20.2 saktësisht nuk e mbaj mend) Në GNU/Linux, ose për shkak të funksionit të telemetrisë në Windows 7↑. Zakonisht, përdoruesit e avancuar kryejnë teste mbi performancën e harduerit para enkriptimit. Për shembull, në Aida64/Sysbench/systemd-analyze blame dhe krahasojnë me rezultatet e këtyre testeve pas kriptimit të sistemit, duke hedhur poshtë mitin se "kriptimi i sistemit është i dëmshëm". Ngadalësimi i makinës dhe shqetësimi bëhet i ndjeshëm gjatë backup-it/riparimit të të dhënave të enkriptuara, sepse vetë operacioni i "backups sistemor të të dhënave" matet jo në ms, dhe shtohen ato që duhen <dekryptuar/enkriptuar në flutur>. Në fund, çdo përdorues që ka leje të merret me kriptografi vendos ekuilibrin e algoritmit të kriptimit në lidhje me kënaqësinë e detyrave të vendosura, gradën e paranojës së tij dhe lehtësinë e përdorimit.
Parametri PIM është më mirë të lihet në parazgjedhje, në mënyrë që çdo herë gjatë ngarkimit të OS-së të mos jepen vlera të sakta të iteracioneve. VeraCrypt aplikon një numër të madh iteracionesh për të krijuar një "hash" vërtet "të ngadalshëm". Një sulm ndaj këtij "kriptokodiku" me metodën Brute force/tavollinat e ylberit ka kuptim vetëm kur përdor një frazë të shkurtër "të thjeshtë" parolash dhe një listë karakteresh të personalizuar të viktimës. Kostoja për qëndrueshmërinë e fjalëkalimit është vonesa kur futet saktë fjalëkalimi gjatë ngarkimit të OS-së. (montimi i volumeve VeraCrypt në GNU/Linux është dukshëm më i shpejtë).
Softi i lirë për realizimin e sulmit brute force. (nxjerrja e frazës së fjalëkalimit nga kryet e disku VeraCrypt/LUKS). Hashcat. John the Ripper nuk di "të thyejë Veracrypt", dhe kur punon me LUKS nuk kupton kriptografinë Twofish.
Për shkak të qëndrueshmërisë kriptografike të algorithmeve të kriptimit, hakerat e paepur po zhvillojnë soft me një vektor tjetër sulmi. Për shembull, nxjerrja e të dhënave/mjeteve nga RAM-i. (sulmi me këpucë të ftohta/qasje direkte në memorie), ka soft të specializuar të lirë dhe jo të lirë për këto qëllime.
Pas përfundimit të konfigurimit/gjenerimit të "metadatat unike" të pjesës aktive të enkriptuar, VeraCrypt do të provojë të rifillojë PC-në dhe të testojë funksionimin e bootloader-it të saj. Pas ribotimit/startit të Windows-it, VeraCrypt do të ngarkohet në mënyrën e pritjes, dhe do të mbetet vetëm të konfirmohet procesi i kriptimit — Y.
Në hapin përfundimtar të enkriptimit sistemor, VeraCrypt do të propozojë krijimin e një kopjeje rezervë të titullit të ndarjes së enkriptuar aktive në formën e "veracrypt rescue disk.iso" — kjo është patjetër e nevojshme të bëhet — në këtë softuer një operacion i tillë është një kërkesë (në LUKS, si kërkesë – këtë fatkeqësisht e kanë lënë jashtë, por është theksuar në dokumentacion). Disku i shpëtimit do t'i nevojitet të gjithëve, dhe disa madje do ta përdorin më shumë se një herë. Humbja (shkronjimi i titullit/MBR) e kopjes rezervë të titullit do t'i heqë përgjithmonë aksesin në ndarjen e dekrituar me OS Windows.
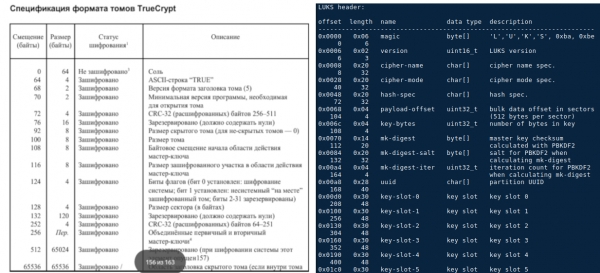
A4. Krijimi i USB/diskut të shpëtimit të VeraCryptPër default, VeraCrypt propozon të djegë "metadata ~2-3MB" në një CD, por nuk të gjithë njerëzit kanë CD ose disqe DWD-ROM, dhe krijimi i një "VeraCrypt Rescue disk" USB për dikë do të jetë një befasim teknik: Rufus/GUIdd-ROSA ImageWriter dhe softuer tjetër i ngjashëm — nuk do të arrijnë ta kryejnë detyrën, pasi përveç kopjimit të metadatalogjive të zhvendosura në USB-në boot, nevojitet të bëhet copy/paste jashtë sistemit të skedarëve të USB-ndihmës, në përfundim, të kopjohet saktësisht MBR/rruga në çelësin. Nga sistemi GNU/Linux, mund të krijoni një USB bootable duke përdorur mjetin "dd", duke parë këtë tabelë.
Krijimi i diskut të shpëtimit në mjedisin Windows është ndryshe. Zhvilluesi i VeraCrypt nuk e përfshiu këtë zgjidhje në zyrtare për "rescue disk", por e propozoi zgjidhjen përmes një rrugë tjetër: publikoi soft të shtuar për krijimin e "usb rescue disk" në akses të lirë, në forumet e tij të VeraCrypt. Arkivuesi i këtij softi për Windows është "krijimi i usb veracrypt rescue disk". Pasi të ruhet rescue disk.iso, do të fillojë procesi i enkriptimit sistemor me bllok për ndarjen aktive. Gjatë enkriptimit, puna e OS nuk ndalet, rindezja e PC nuk është e nevojshme. Pasi të përfundojë operacioni i enkriptimit, ndarja aktive bëhet plotësisht e enkriptuar, mund të përdoret. Nëse kur nisni PC nuk shfaqet bootloader VeraCrypt, dhe operacioni i rikthimit të titullit nuk ndihmon, kontrolloni flamurin "boot", duhet të jetë i vendosur në ndarjen ku ndodhet Windows (pavarësisht nga enkriptimi dhe sistemet e tjera, shih tabela №1).
Këtu përfundon përshkrimi i enkriptimit sistemor me bllok me OS Windows.
[B] LUKS. Enkriptimi GNU/Linux (~Debian) i instaluar OS. Algoritmi dhe Hapat
Për të enkriptuar një Debian të instaluar / distro të derivuar, nevojitet të lidhni një pjesë të përgatitur me një pajisje virtuale bllokuese, të transferoni në diskun e lidhur GNU / Linux dhe të instaloni / konfiguroni GRUB2. Nëse nuk keni një server të zbrazët dhe vlerësoni kohën tuaj, është e nevojshme të përdorni GUI, dhe shumica e komandave të terminalit të përshkruara më poshtë, nënkuptohet të shkruhen në "modin Chuck Norris".
B1. Ngarkimi i PC-së me live usb GNU / Linux
"Të kryhet një test kripto për performancën e harduerit"
lscpu && cryptsetup benchmark 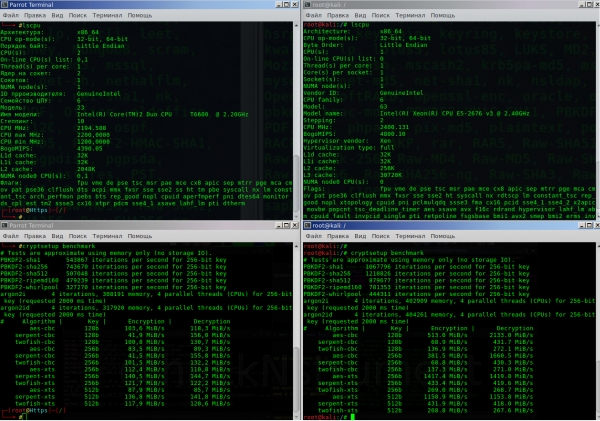
Nëse jeni pronar i lumtur i një makine të fuqishme me mbështetje harduerike për AES, numrat do të ngjajnë me pjesën e djathtë të terminalit, nëse jeni të lumtur, por me harduer antik — me pjesën e majtë.
B2. Shtrimi i diskut. montimi / formatimi i fs të disku logjik HDD në Ext4 (Gparted)
B2.1. Krijimi i një titulli të enkriptuar të pjesës sda7Dhe do t'i përshkruaj emrat e pjesëve, këtu dhe më vonë, sipas tabelës sime të pjesëve, të ngarkuar më lart. Sipas shtrimit tuaj të disku, duhet të vendosni emrat tuaj të pjesëve.
Lidhja e enkriptimit të diskut logjik ( /dev/sda7 > /dev/mapper/sda7_crypt).
#Простое создание «LUKS-AES-XTS раздела»
cryptsetup -v -y luksFormat /dev/sda7Opsionet:
* luksFormat - inicializimi i titullit LUKS;
* -y - fraza e kodit (jo çelësi / skedari);
* -v - verbalizimi (nxjerrja e informacionit në terminal);
* /dev/sda7 - disku juaj logjik nga pjesa e zgjeruar (aty ku planifikohet transferimi / enkriptimi i GNU / Linux).
Me përcaktim, algoritmi i enkriptimit <LUKS1: aes-xts-plain64, Çelësi: 256 bits, hashing i titullit LUKS: sha256, RNG: /dev/urandom> (varet nga versi i cryptsetup).
#Проверка default-алгоритма шифрования
cryptsetup  --help #самая последняя строка в выводе терминала.
Në mungesë të mbështetjes harduerike për AES në CPU, zgjedhja më e mirë do të ishte krijimi i një "LUKS-Twofish-XTS-pjesë" të zgjeruar.
B2.2. Krijimi i zgjeruar i "LUKS-Twofish-XTS-pjesë"
cryptsetup luksFormat /dev/sda7 -v -y -c twofish-xts-plain64 -s 512 -h sha512 -i 1500 --use-urandom Opsionet:
* luksFormat - inicializimi i titullit LUKS;
* /dev/sda7 disku juaj logjik të enkriptuar në të ardhmen;
* -v verbalizimi;
* -y fraza e kodit;
* -c zgjedhja e algoritmit të enkriptimit të të dhënave;
* -s madhësia e çelësit të enkriptimit;
* -h algoritmi i hashing / funksionit kriptografik, përdoret RNG (—use-urandom) për të gjeneruar një çelës unik të enkriptimit/dekriptimit të kryeshehrit të diskut logjik, çelësin dytësor të kryeshehrit (XTS); çelësi unik master ruhet në kryeshehrin e enkriptuar të diskut, çelësi dytësor XTS, këto metadatë dhe nënprogrami i enkriptimit, i cili me anë të çelësit master dhe çelësit dytësor XTS enkriptòn/dekriptòn çdo të dhënë në pjesën (përveç kryeshehrit të pjesës) ruhen në ~3mB në pjesën e zgjedhur të diskut të fortë.
* -i iteracioneve në milisekonda, në vend të «numrit» (vonesa në procesin e përpunimit të fjalëkalimit, ndikon në ngarkesën e OS-së dhe qëndrueshmërinë në kriptim të çelësave). Për të ruajtur ekuilibrin e qëndrueshmërisë në kriptim me një fjalëkalim të thjeshtë si «russian» është e nevojshme të rritet vlera -(i), ndërsa për një fjalëkalim të komplikuar si «?8dƱob/øfh» vlera mund të ulet.
* —use-urandom gjenerator numrash të rastësishëm, gjeneron çelësa dhe kripë.
Pas lidhjes së pjesës sda7 > sda7_crypt (operacioni është i shpejtë, pasi krijohet një kryeshetr i enkriptuar me metadatë ~3 MB dhe gjithçka përfundon këtu), duhet të formatohet dhe montohet sistemi i skedarëve sda7_crypt.
B2.3. Lidhja
cryptsetup open /dev/sda7 sda7_crypt
#ekzekutimi i këtij komandi kërkon hyrjen e fjalëkalimit sekret.
opsionet:
* open -lidhe pjesën «me emër»;
* /dev/sda7 -disku logjik;
* sda7_crypt -emri i lidhjes që përdoret për të montuar pjesën e enkriptuar ose për ta inicializuar atë gjatë ngarkesës së OS-së.
B2.4. Formati i sistemit të skedarëve sda7_crypt në ext4. Montimi i diskut në OS(Shënim: në Gparted nuk do të jetë më e mundur të punohet me pjesën e enkriptuar)
#форматирование блочного шифрованного устройства
mkfs.ext4 -v -L DebSHIFR /dev/mapper/sda7_crypt
opsionet:
* -v -verbalizim;
* -L -etiketa e diskut (e cila shfaqet në shfletuesin mes disqeve të tjera).
Pastaj, duhet të montohet pajisja virtuale-enkriptuar bllok nga /dev/sda7_crypt në sistem
mount /dev/mapper/sda7_crypt /mntPuna me skedarët në dosjen /mnt do të çojë në enkriptimin/dekriptimin automatik të të dhënave në sda7.
Është më e lehtë të lidhet dhe montohet pjesa në shfletues (nautilus/caja GUI), pjesa do të jetë tashmë në listën e zgjedhjes së disqeve, mbetet vetëm të futet fjalëkalimi për të hapur/dekriptuar diskun. Emri i lidhjes në këtë rast do të zgjidhet automatikisht dhe nuk do të jetë «sda7_crypt», por diçka si /dev/mapper/Luks-xx-xx…
B2.5. Backup i kryeshetrit të diskut (metadatë ~3MB)Një nga më të të rëndësishmet operacioneve që duhet të kryhen pa vonesë — backup i titullit "sda7_crypt". Nëse riprogramohet / dëmtohet titulli (p.sh., duke instaluar GRUB2 në particionin sda7 etj.), të dhënat e enkriptuara do të humbasin përfundimisht pa ndonjë mundësi rikuperimi, sepse nuk do të jetë e mundur të gjenerohen përsëri çelësa identikë, çelësat krijohen unike.
#Бэкап заголовка раздела
cryptsetup luksHeaderBackup --header-backup-file ~/Бэкап_DebSHIFR /dev/sda7
#Восстановление заголовка раздела
cryptsetup luksHeaderRestore --header-backup-file <file> <device>
opsionet:
* luksHeaderBackup — komandë backup për -header-backup-file;
* luksHeaderRestore — komandë rikuperimi për -header-backup-file;
* ~/Backup_DebSHIFR — skedari i backup-it;
* /dev/sda7 - particioni, nga i cili duhet ruajtur backup-i i titullit të enkriptuar të diskut.
Në këtë hap ka përfunduar.
B3. Transferimi i OS GNU/Linux (sda4) në particionin e enkriptuar (sda7)
Krijojmë dosjen /mnt2 (Vërejtje — ne akoma punojmë me live usb, në pikën /mnt është montuar sda7_crypt), dhe montojmë GNU/Linux tonë në /mnt2, i cili duhet të enkriptohet.
mkdir /mnt2
mount /dev/sda4 /mnt2
Kryejmë transferimin e duhur të OS me anë të softuerit Rsync
rsync -avlxhHX --progress /mnt2/ /mntOpsionet e Rsync përshkruhen në p.E1.
Më pas, është e nevojshme kreu defragmentimin e particionit të diskut logjik
e4defrag -c /mnt/ #pas verifikimit, e4defrag do të tregojë se shkalla e defragmentimit të particionit është ~"0", kjo është një iluzion që mund t'ju kushtojë një humbje të konsiderueshme të performancës!
e4defrag /mnt/ #kryejmë defragmentimin e GNU/Linux të enkriptuar
Merrni si rregull: të bëni e4defrag në GNU/Linux të enkriptuar herë pas here nëse keni HDD.
Transferimi dhe sinkronizimi [GNU/Linux > GNU/Linux-enkryptuar] në këtë hap përfunduan.
V4. Konfigurimi i GNU/Linux në particionin e enkriptuar sda7
Pas transferimit të suksesshëm të OS /dev/sda4 > /dev/sda7, është e nevojshme të hyhet në GNU/Linux në particionin e enkriptuar dhe të bëhet konfigurimi i mëtejshëm (pa riancizimin e PC-së) në lidhje me sistemin e enkriptuar. Që të thoni se jeni në live usb, por të kryeni komandat "në lidhje me rrënjën e OS së enkriptuar". Të simulohet një situatë të tillë do të jetë "chroot". Për të marrë informacionin në mënyrë efikase se me cilin OS po punoni aktualisht (në enkriptuar apo jo, pasi të dhënat në sda4 dhe sda7 janë sinkronizuar), desenkronizoni OS-të. Krijoni në katalogët rrënjësorë (sda4/sda7_crypt) skeda vakantë dhe shënues, për shembull, /mnt/OS-enkriptuar dhe /mnt2/OS-ezajfluar. Një kontroll i shpejtë se në cilin OS ndodheni (përfshirë edhe për të ardhmen):
ls /B4.1. "Simulimi i hyrjes në OS të enkriptuar"
mount --bind /dev /mnt/dev
mount --bind /proc /mnt/proc
mount --bind /sys /mnt/sys
chroot /mnt
B4.2. Kontrolli që po punoni në sistemin e enkriptuar
ls /mnt
#dhe shohim skedarin "/sistemEnkriptuar"
history
#në daljen e terminalit duhet të shfaqet historia e komandave su të sistemit të punës.
B4.3. Krijimi/regjistrimi i swap të enkriptuar, redaktimi i crypttab/fstabDuke qenë se skedari i klientit formatohet në çdo start të sistemit, nuk ka kuptim të krijoni dhe lidhni swap me diskun logjik tani, dhe të shkruani komanda si në p.B2.2. Për Swap-in, do të gjenerohen automatikisht çelësat përkatës të enkriptimit në çdo start. Jeta e çelësave të swap-it: shkyçja/çaktivizimi i ndarjes së swap-it (+pastrimi i RAM-it); ose ribllokimi i sistemit. Konfigurimi i swap-it, hapim skedarin që ka të bëjë me konfigurimin e pajisjeve të enkriptuara me bllok (analog fstab-s, por që ka të bëjë me kriptimin).
nano /etc/crypttab të redaktojmë
#«target name» «source device» «key file» «options»
swap /dev/sda8 /dev/urandom swap,cipher=twofish-xts-plain64,size=512,hash=sha512
Opsionet
* swap -emri i vendosur gjatë enkriptimit /dev/mapper/swap.
* /dev/sda8 -përdorni ndarjen tuaj logjike si swap.
* /dev/urandom -gjeneratori i çelësave të rastësishëm për enkriptimin e swap-it (me çdo nisje të re të sistemit — krijohen çelësa të rinj). Gjeneratori /dev/urandom është më pak i rastësishëm se /dev/random, pasi /dev/random përdoret kur punoni në kushte paranoike të rrezikshme. Gjatë ngarkimit të sistemit, /dev/random ngadalëson nisjen për disa ± minuta (shihni systemd-analyze).
* swap,cipher=twofish-xts-plain64,size=512,hash=sha512: -ndarja di se është swap dhe formatizohet "përkatësisht"; algoritmi i enkriptimit.
#Открываем и правим fstab
nano /etc/fstab
të redaktojmë
# swap was on /dev/sda8 during installation
/dev/mapper/swap none swap sw 0 0
/dev/mapper/swap -имя , которое задали в crypttab.
Swap i enkriptuar alternativ
Nëse për ndonjë arsye nuk dëshironi të jepni një ndarje të tërë për një skedar swap, mund të shkoni në një rrugë alternative dhe më të mirë: krijimi i një skedari swap brenda një skedari në një ndarje të enkriptuar me OS.
fallocate -l 3G /swap #krijimi i skedarit me madhësi 3Gb (operacion praktikisht i menjëhershëm)
chmod 600 /swap #caktimi i të drejtave
mkswap /swap #nga skedari krijojmë skedarin swap
swapon /swap #aktivizojmë swap-in tonë
free -m #kontrollojmë që skedari swap është aktivizuar dhe punon
printf "/swap none swap sw 0 0" >> /etc/fstab #nëse është e nevojshme, pas ribllokimit swap do të jetë i përhershëm
Konfigurimi i ndarjes së swap-it përfundoi.
B4.4. Konfigurimi i GNU/Linux të enkriptuar (redaktimi i skedarëve crypttab/fstab)Skedari /etc/crypttab, siç thashë më sipër, përshkruan pajisjet e enkripuara me bllok, të cilat konfigurohen gjatë ngarkimit të sistemit.
#правим /etc/crypttab
nano /etc/crypttab
nëse keni përputhur pjesën sda7>sda7_crypt si në p.B2.1
# «target name» «source device» «key file» «options»
sda7_crypt UUID=81048598-5bb9-4a53-af92-f3f9e709e2f2 asgjë luks
nëse keni përputhur pjesën sda7>sda7_crypt si në p.B2.2
# «target name» «source device» «key file» «options»
sda7_crypt UUID=81048598-5bb9-4a53-af92-f3f9e709e2f2 asgjë cipher=twofish-xts-plain64,madhësia=512,hash=sha512
nëse keni përputhur pjesën sda7>sda7_crypt si në p.B2.1 ose B2.2, por nuk dëshironi të shkruani përsëri fjalëkalimin për të çelur dhe ngarkuar sistemin operativ, atëherë në vend të fjalëkalimit mund të vendosni një çelës sekret/fajl të rastësishëm
# «target name» «source device» «key file» «options»
sda7_crypt UUID=81048598-5bb9-4a53-af92-f3f9e709e2f2 /etc/skey luks
Përshkrimi
* asgjë - njofton se gjatë ngarkimit të sistemit operativ, kërkohet që të futet një frazë e koduar sekrete për të çelur rrënjën.
* UUID - identifikuesi i pjesës. Për të mësuar identifikuesin tuaj, shkruani në terminal (kujtesë, që gjithë këtë kohë dhe më tej, jeni duke punuar në terminal në ambientin chroot, dhe jo në një terminal tjetër live usb).
fdisk -l #kontrolloni të gjitha pjesët
blkid #duhet të duket diçka e tillë
/dev/sda7: UUID=«81048598-5bb9-4a53-af92-f3f9e709e2f2» TYPE=«crypto_LUKS» PARTUUID=«0332d73c-07»
/dev/mapper/sda7_crypt: LABEL=«DebSHIFR» UUID=«382111a2-f993-403c-aa2e-292b5eac4780» TYPE=«ext4»
kjo rresht duket gjatë kërkesës blkid nga terminali live usb kur sda7_crypt është e montuar).
UUID merrni saktësisht nga sdaX juaj (jo sdaX_crypt!, UUID sdaX_crypt – automatikisht do të largohet gjatë gjenerimit të konfiguruar grub.cfg).
* cipher=twofish-xts-plain64,madhësia=512,hash=sha512 - kriptimi luks në modin e zgjeruar.
* /etc/skey - një çelës fajli sekret, i cili vendoset automatikisht për të çelur ngarkimin e sistemit operativ (në vend të futjes së 3-të të fjalëkalimit). Fajlli mund të jetë çfarëdo deri në 8mB, por të dhënat do të lexohen <1mB.
#Создание "генерация" случайного файла <секретного ключа> размером 691б.
head -c 691 /dev/urandom > /etc/skey
#Добавление секретного ключа (691б) в 7-й слот заголовка luks
cryptsetup luksAddKey --key-slot 7 /dev/sda7 /etc/skey
#Проверка слотов "пароли/ключи luks-раздела"
cryptsetup luksDump /dev/sda7
Do të duket përafërsisht kështu:
(bëni vetë dhe do ta shihni).
cryptsetup luksKillSlot /dev/sda7 7 #këputja e çelësit/fjalëkalimit nga slloti 7/etc/fstab содержит описательную информацию о различных файловых системах.
#Правим /etc/fstab
nano /etc/fstab
# «file system» «mount poin» «type» «options» «dump» «pass»
# / was on /dev/sda7 during installation
/dev/mapper/sda7_crypt / ext4 errors=remount-ro 0 1
opsion
* /dev/mapper/sda7_crypt - emri i përputhjes sda7>sda7_crypt, që është caktuar në skedarin /etc/crypttab.
Konfigurimi i crypttab/fstab përfundoi.
B4.5. Redaktimi i skedarëve të konfigurimit. Moment i rëndësishëmB4.5.1. Redaktimi i konfigurimit /etc/initramfs-tools/conf.d/resume
#Если у вас ранее был активирован swap раздел, отключите его.
nano /etc/initramfs-tools/conf.d/resume
dhe komentoni (nëse ekziston) «#» rreshti «resume». Skedari duhet të jetë plotësisht bosh.
B4.5.2. Redaktimi i konfigurimit /etc/initramfs-tools/conf.d/cryptsetup
nano /etc/initramfs-tools/conf.d/cryptsetupduhet të përputhet
# /etc/initramfs-tools/conf.d/cryptsetup
CRYPTSETUP=po
eksportoni CRYPTSETUP
B4.5.3. Redaktimi i konfigurimit /etc/default/grub (ky konfigurim është ai që përgjigjet për aftësinë për të gjeneruar grub.cfg kur punoni me /boot të enkriptuar)
nano /etc/default/grub shtoni rreshtin «GRUB_ENABLE_CRYPTODISK=y»
vlera ‘y’, grub-mkconfig dhe grub-install do të kontrollojnë për priza të enkriptuara dhe do të gjenerojnë komandat shtesë, të nevojshme për qasje në to gjatë ngarkimit (insmod-ët ).
duhet të jetë një ngjashmëri
GRUB_DEFAULT=0
GRUB_TIMEOUT=1
GRUB_DISTRIBUTOR=`lsb_release -i -s 2> /dev/null || echo Debian`
GRUB_CMDLINE_LINUX_DEFAULT=«acpi_backlight=vendor»
GRUB_CMDLINE_LINUX="quiet splash noautomount"
GRUB_ENABLE_CRYPTODISK=y
B4.5.4. Redaktimi i konfigurimit /etc/cryptsetup-initramfs/conf-hook
nano /etc/cryptsetup-initramfs/conf-hook sigurohuni që rreshti është i komentuara .
Në të ardhmen (dhe madje tani, ky parametër nuk do të ketë asnjë rëndësi, por ndonjëherë pengon përditësimin e imazhit initrd.img).
B4.5.5. Redaktimi i konfigurimit /etc/cryptsetup-initramfs/conf-hook
nano /etc/cryptsetup-initramfs/conf-hookshtojmë
KEYFILE_PATTERN="/etc/skey"
UMASK=0077
Kjo do të paketojë çelësin sekret "skey" në initrd.img, çelësi është e nevojshëm për të çelur rrënjën gjatë nisjes së OS (nëse nuk dëshiron të shtypësh sërish fjalëkalimin, automatikisht përfshihet çelësi "skey").
B4.6. Përditësimi /boot/initrd.img [version]Për të paketuar çelësin sekret në initrd.img dhe për të aplikuar rregullimet e cryptsetup, përditësojmë imazhin
update-initramfs -u -k all në përditësimin e initrd.img (siç thotë "Mundësisht, por kjo nuk është e sigurt") do të shfaqen paralajmërime lidhur me cryptsetup, ose, për shembull, njoftimi për humbjen e moduleve Nvidia — kjo është normale. Pas përditësimit të skedarit, kontrolloni që ai është përditësuar me të vërtetë në bazë të kohës (në lidhje me ambientin chroot./boot/initrd.img). Kujdes! para [update-initramfs -u -k all] sigurohuni që cryptsetup open /dev/sda7 sda7_crypt — ky emër duhet të jetë ai që figuron në /etc/crypttab, përndryshe pas ri-ngritjes do të ketë një gabim busybox)
Në këtë hap konfigrimi i skedareve ka përfunduar.
[C] Instalimi dhe konfigurimi i GRUB2/Mbrojtja
C1. Nëse është e nevojshme formatoni pjesën e dedikuar për bootloader-in (pjesa duhet të ketë të paktën 20MB)
mkfs.ext4 -v -L GRUB2 /dev/sda6C2. Montimi /dev/sda6 në /mntPasi punojmë në chroot, nuk do të ketë katalogu /mnt2 në rrënjë, dhe folderi /mnt do të jetë bosh.
montojmë pjesën GRUB2
mount /dev/sda6 /mntNëse keni instaluar një version të vjetër të GRUB2, në katalogun /mnt/boot/grub/i-386-pc (mund të ketë një platformë tjetër, për shembull, jo "i386-pc") mungojnë criptomodulët (në përmbledhje, në dosjen duhet të gjenden modulë, duke përfshirë këta .mod: cryptodisk; luks; gcry_twofish; gcry_sha512; signature_test.mod), në këtë rast duhet të përditësohet GRUB2.
apt-get update
apt-get install grub2
Është e rëndësishme! Gjatë përditësimit të paketës GRUB2 nga repository, në pyetjen "për zgjedhjen" në vendin ku të instaloni bootloader-in - duhet të refuzoni instalimin (arsyeja — përpjekja për instalimin e GRUB2 në "MBR" ose në live usb). Në të kundërt, do të dëmtoni titullin/bootloader-in VeraCrypt. Pas përditësimit të paketave GRUB2 dhe përjashtimit nga instalimi, bootloader-in do ta instaloni manualisht në diskun logjik, e jo në «MBR». Nëse në depo tuaj ka një version të vjetruar të GRUB2, provoni e tij nga në faqen zyrtare – nuk kam verifikuar (kam punuar me bootloader-at e freskët GRUB 2.02 ~BetaX).
C3. Instalimi i GRUB2 në ndarjen e zgjeruar [sda6]Duhet që ndarja [p.C.2] të jetë e montuar
grub-install --force --root-directory=/mnt /dev/sda6 opsionet
* —force -instalimi i bootloader-it, duke anashkaluar të gjitha paralajmërimet, të cilat praktikisht gjithmonë ekzistojnë dhe bllokojnë instalimin (flag i detyrueshëm).
* —root-directory -vendosja e katalogut në rrënjën sda6.
* /dev/sda6 -ndarja juaj sdaX (mos e humbni midis /mnt /dev/sda6).
C4. Krijimi i skedarit të konfigurimit [grub.cfg]Harrojeni komandën «update-grub2», dhe përdorni komandën e plotë për gjenerimin e skedarit të konfigurimit
grub-mkconfig -o /mnt/boot/grub/grub.cfg pas përfundimit të gjenerimit/përditësimit të skedarit grub.cfg, në terminalin e daljes duhet të jenë linjat(e) me sistemet operative të gjetura në disk «grub-mkconfig» mund të gjejë dhe kapë OS-në nga live usb, nëse keni një njoftim shumë-ngarkues me Windows 10 dhe një sërë distrosh live — kjo është e zakonshme). Nëse në terminal është «e zbrazët», skedari «grub.cfg» nuk u gjenerua, ky është rasti kur në sistem është një defekt në GRUB (dhe shumë mundësi bootloader-i është nga dega testuese e depozitat), rinstaloni GRUB2 nga burime të besueshme.
Instalimi «konfigurim i thjeshtë» dhe konfigurimi i GRUB2 përfundoi.
C5. Testimi i provës për sistemin e enkriptuar GNU/LinuxPërfundoni korrektësisht misionin e kriptimit. Delikatesisht largohemi nga GNU/Linux e enkriptuar (dalja nga ambienti chroot).
umount -a #çmontimi i të gjitha ndarjeve të montuara të GNU/Linux së enkriptuar
Ctrl+d #dalja nga ambienti chroot
umount /mnt/dev
umount /mnt/proc
umount /mnt/sys
umount -a #çmontimi i të gjitha ndarjeve të montuara në live usb
reboot
Pas ribashkimit, PC-ja duhet të ngarkojë bootloader-in VeraCrypt.
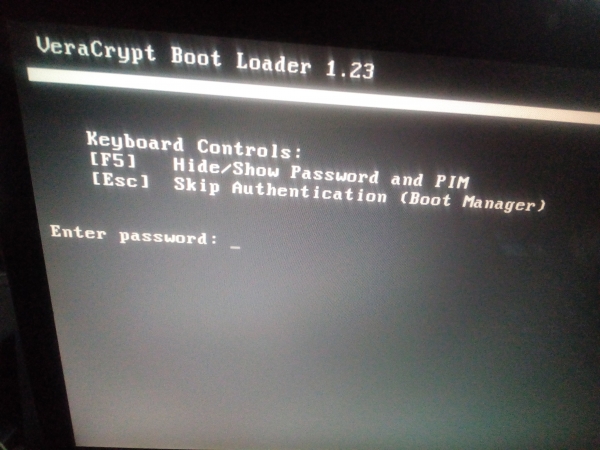
*Shkruani fjalëkalimin për ndarjen aktive — ngarkimi i sistemit operativ Windows do të fillojë.
*Shtypja e butonit «Esc» do të kalojë kontrollin në GRUB2, kur zgjidhni GNU/Linux të enkriptuar – do të nevojitet fjalëkalimi (sda7_crypt) për të çelur /boot/initrd.img (nëse grub2 thotë uuid «nuk u gjet» — ky është një problem me bootloader-in grub2, duhet të rinstalohet, për shembull, nga dega testuese/stabile dhe p.d.).
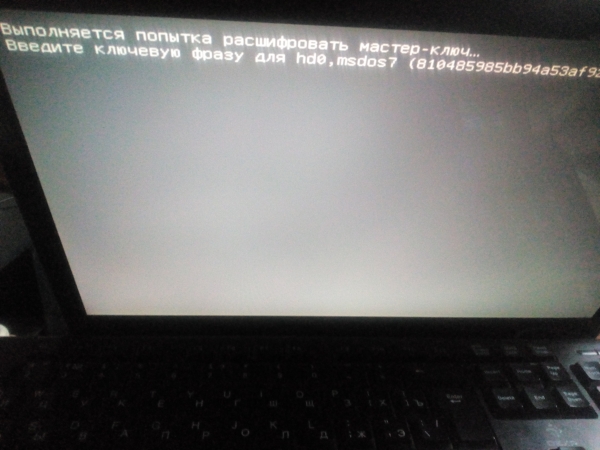
*Në varësi të mënyrës si e keni konfiguruar sistemin (shih p.B4.4/4.5) pas futjes së saktë të fjalëkalimit për të çelur imazhin /boot/initrd.img, do të jetë e nevojshme një fjalëkalim për ngarkimin e bërthamës/së rrënjës së OS-së, ose automatikisht do të vendoset çelësi sekret «skey», duke eliminuar nevojën për futjen e përsëritur të fjalëkalimit.
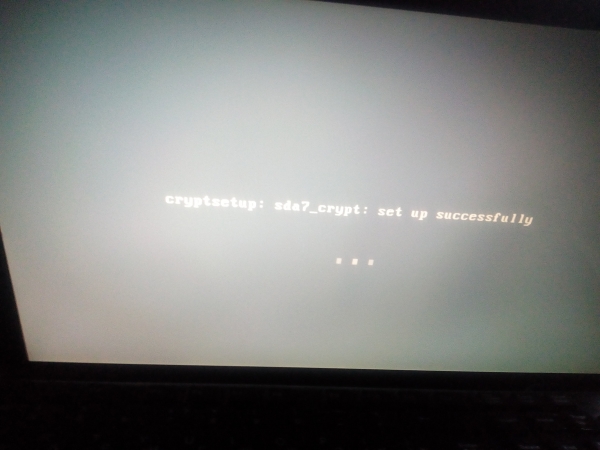
(screenshot «vendosja automatike e çelësit sekret»).
*Për më tepër, procesi i ngarkimit të njohur të GNU/Linux do të vijë me autentikimin e llogarisë së përdoruesit.
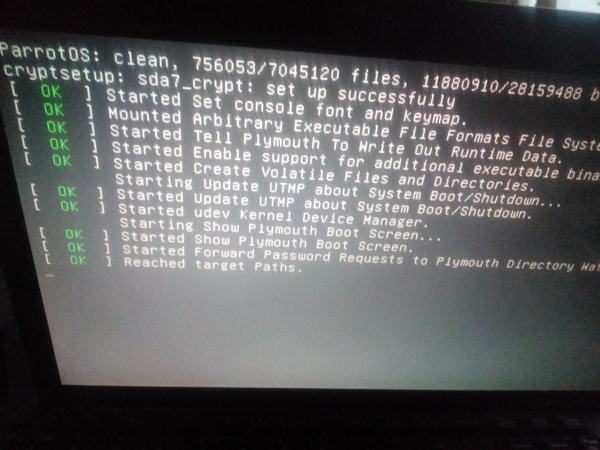
*Pas autorizimit të përdoruesit dhe hyrjes në OS, duhet të azhurnohet përsëri /boot/initrd.img (shih v.4.6).
update-initramfs -u -k allDhe në rast se ka rreshta të tepërt në menu GRUB2 (nga sistemi OS-së me live usb) të hiqen ata
mount /dev/sda6 /mnt
grub-mkconfig -o /mnt/boot/grub/grub.cfg
Përmbledhje e shkurtër mbi enkriptimin sistemor GNU/Linux:
- GNU/Linux është enkriptuar plotësisht, duke përfshirë /boot/kernel dhe initrd;
- çelësi sekret është i paketuar në initrd.img;
- skema aktuale e autorizimit (futja e fjalëkalimit për çeljen e initrd; fjalëkalimi/çelësi për ngarkimin e OS; fjalëkalimi i autorizimit të llogarisë Linux).
«Konfigurimi i thjeshtë i GRUB2» enkriptimi sistemor i ndarjes bllok është përfunduar.
C6. Konfigurimi i avancuar i GRUB2. Mbrojtja e ngarkuesit me nënshkrimin dixhital + mbrojtja me autentikimGNU/Linux është enkriptuar plotësisht, por ngarkuesi nuk mund të enkriptohet – kjo është një kërkesë e vendosur nga BIOS. Për këtë arsye, ngarkimi i zinxhirit të enkriptuar GRUB2 është i pamundur, por një ngarkim i thjeshtë në zinxhir është i mundshëm/aksesueshëm, nga pikëpamja e mbrojtjes – nuk është e nevojshme [shih P. F].
Për GRUB2 «të cenueshëm», zhvilluesit kanë implementuar një algoritëm mbrojtjeje të ngarkuesit me «nënshkrim/autentikim».
- Kur ngarkuesi mbron me «nënshkrimin e tij dixhital», modifikimi i jashtëm i skedarëve ose përpjekja për të ngarkuar module shtesë në këtë ngarkues do të çojë procesin e ngarkimit në bllokim.
- Kur ngarkuesi mbron me autentikim, për të zgjedhur ngarkimin e ndonjë distribucioni ose për të futur komanda shtesë në CLI, do të jetë e nevojshme të futej emri i përdoruesit dhe fjalëkalimi i superpërdoruesit-GRUB2.
C6.1. Mbrojtja e ngarkuesit me autentikimKontrolloni që të punoni në terminalin e OS-së së enkriptuar
ls / #zbuloni skedarin tregueskrijoni një fjalëkalim superpërdoruesi për autorizim në GRUB2
grub-mkpasswd-pbkdf2 #futni/ripërsëritni fjalëkalimin e superpërdoruesit. Merrni hash-in e fjalëkalimit. Dështoni njësoj si kjo
grub.pbkdf2.sha512.10000.DE10E42B01BB6FEEE46250FC5F9C3756894A8476A7F7661A9FFE9D6CC4D0A168898B98C34EBA210F46FC10985CE28277D0563F74E108FCE3ACBD52B26F8BA04D.27625A4D30E4F1044962D3DD1C2E493EF511C01366909767C3AF9A005E81F4BFC33372B9C041BE9BA904D7C6BB141DE48722ED17D2DF9C560170821F033BCFD8
montoni një seksion GRUB
mount /dev/sda6 /mnt modifikoni konfigurimin
nano -$ /mnt/boot/grub/grub.cfg kontrolloni nëse ndonjëherë në skedarin «grub.cfg» mungojnë flamujt (» —unrestricted» «—user»,
shtoni në fund të fundit (para rreshtit ### END /etc/grub.d/41_custom ###)
«set superusers=»root»
password_pbkdf2 root hash».
Duhet të duket kështu
# This file provides an easy way to add custom menu entries. Simply type the
# menu entries you want to add after this comment. Be careful not to change
# the ‘exec tail’ line above.
### END /etc/grub.d/40_custom ###### BEGIN /etc/grub.d/41_custom ###
if [ -f ${config_directory}/custom.cfg ]; then
source ${config_directory}/custom.cfg
elif [ -z «${config_directory}» -a -f $prefix/custom.cfg ]; then
source $prefix/custom.cfg;
fi
set superusers=«root»
password_pbkdf2 root grub.pbkdf2.sha512.10000.DE10E42B01BB6FEEE46250FC5F9C3756894A8476A7F7661A9FFE9D6CC4D0A168898B98C34EBA210F46FC10985CE28277D0563F74E108FCE3ACBD52B26F8BA04D.27625A4D30E4F1044962D3DD1C2E493EF511C01366909767C3AF9A005E81F4BFC33372B9C041BE9BA904D7C6BB141DE48722ED17D2DF9C560170821F033BCFD8
### END /etc/grub.d/41_custom ###
#
Nëse shpesh përdorni komandën «grub-mkconfig -o /mnt/boot/grub/grub.cfg» dhe nuk doni të bëni çdo herë ndryshime në grub.cfg, vendosni rreshtat e përmendur më sipër (login/password) në skriptin e përdoruesit të GRUB-it në fund të fundit
nano /etc/grub.d/41_custom cat << EOF
set superusers=«root»
password_pbkdf2 root grub.pbkdf2.sha512.10000.DE10E42B01BB6FEEE46250FC5F9C3756894A8476A7F7661A9FFE9D6CC4D0A168898B98C34EBA210F46FC10985CE28277D0563F74E108FCE3ACBD52B26F8BA04D.27625A4D30E4F1044962D3DD1C2E493EF511C01366909767C3AF9A005E81F4BFC33372B9C041BE9BA904D7C6BB141DE48722ED17D2DF9C560170821F033BCFD8
EOF
Gjatë krijimit të konfiguracionit «grub-mkconfig -o /mnt/boot/grub/grub.cfg», rreshtat që lidhen me autentifikimin do të shtohen automatikisht në grub.cfg.
Në këtë hap, konfigurimi i autentifikimit të GRUB2 ka përfunduar.
S6.2. Mbrojtja e ngarkuesit me nënshkrim digjitalSupozoni se tashmë e keni çelësin tuaj personal të enkriptimit pgp (ose krijoni një të tillë). Në sistem duhet të jetë instaluar softueri kriptografik: gnuPG; kleopatra/GPA; Seahorse. Softveri kriptografik do t'ju lehtësojë shumë në këto punë. Seahorse - versioni stabil i paketës 3.14.0 (versionet më të larta, për shembull, V3.20 - janë të paplota dhe kanë defekte të konsiderueshme).
Çelësi PGP duhet të gjenerohet/lansohet/shtohet vetëm në mjedisin su!
Gjeneroni çelësin tuaj personal të enkriptimit
gpg --gen-keyEkspozo çelësin tuaj
gpg --export -o ~/perskeyMuntni diskun logjik në OS nëse nuk është ende i montuar
mount /dev/sda6 /mnt #sda6 - seksioni GRUB2pastro seksionin GRUB2
rm -rf /mnt/Instaloni GRUB2 në sda6, duke vendosur çelësin tuaj personal në imazhin kryesor të GRUB «core.img»
grub-install --force --modules="gcry_sha256 gcry_sha512 signature_test gcry_dsa gcry_rsa" -k ~/perskey --root-directory=/mnt /dev/sda6 opsionet
* —force -instalimi i ngarkuesit, duke anashkaluar të gjitha paralajmërimet që gjithmonë ekzistojnë (flag i detyrueshëm).
* —modules="gcry_sha256 gcry_sha512 signature_test gcry_dsa gcry_rsa» -i jep GRUB2 instrukta për të ngarkuar modulet e nevojshme gjatë nisjes së PC.
* -k ~/perskey -rruga për «çelësin PGP» (pas paketimi i çelësit në imazhin, mund ta hiqni atë).
* —root-directory -instalimi i katalogut boot në rrënjën sda6
/dev/sda6 -ваш sdaХ раздел.
Gjenerojmë/përditësojmë grub.cfg
grub-mkconfig -o /mnt/boot/grub/grub.cfgShtojmë në fund të skedarit «grub.cfg» rreshtin «trust /boot/grub/perskey» (përdorimi i detyrueshëm i çelësit pgp.) Pasi instaluam GRUB2 me një grup modulash, duke përfshirë modulën e nënshkrimit «signature_test.mod», kjo të heq nevojën për të shtuar në konfig kësi komandash «set check_signatures=enforce».
Duhet të duket përafërsisht kështu (rreshtat e fundit në skedarin grub.cfg)
### BEGIN /etc/grub.d/41_custom ###
if [ -f ${config_directory}/custom.cfg ]; then
source ${config_directory}/custom.cfg
elif [ -z «${config_directory}» -a -f $prefix/custom.cfg ]; then
source $prefix/custom.cfg;
fi
trust /boot/grub/perskey
set superusers=«root»
password_pbkdf2 root grub.pbkdf2.sha512.10000.DE10E42B01BB6FEEE46250FC5F9C3756894A8476A7F7661A9FFE9D6CC4D0A168898B98C34EBA210F46FC10985CE28277D0563F74E108FCE3ACBD52B26F8BA04D.27625A4D30E4F1044962D3DD1C2E493EF511C01366909767C3AF9A005E81F4BFC33372B9C041BE9BA904D7C6BB141DE48722ED17D2DF9C560170821F033BCFD8
### END /etc/grub.d/41_custom ###
#
Rruga për «/boot/grub/perskey» nuk ka nevojë të tregojmë për një pjesë specifike të diskut, për shembull hd0,6, për ngarkuesin, «rrënja» është rruga e paracaktuar e pjesës ku është instaluar GRUB2 (shih. set rot=..).
Nënshkruajmë GRUB2 (të gjitha skedarët në të gjitha drejtimet /GRUB) me çelësin tuaj «perskey».
Një zgjidhje e thjeshtë, si të nënshkruajmë (për shfletuesin nautilus/caja): instalojmë nga depozita shtesën «seahorse» për shfletuesin. Çelësi duhet të jetë shtuar në mjedisin su.
Hapni shfletuesin nga sudo «/mnt/boot» – Përdorni të djathtën – nënshkruaj. Në skrin kjo duket kështu
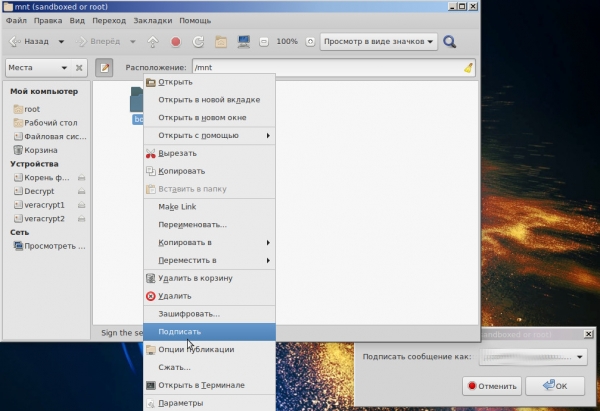
Çelësi «/mnt/boot/grub/perskey» (kopjoni në katalogun grub) duhet gjithashtu të jetë nënshkruar me nënshkrimin e tij. Sigurohuni që në katalog/podkatale të jenë shfaqur nënshkrimet e skedarëve [*.sig].
Me metodën e përshkruar më sipër nënshkruajmë «/boot» (kernelët tanë, initrd). Nëse koha juaj ka ndonjë vlerë, atëherë ky metod ju kursen për të shkruar një skript bash për nënshkrimin e «numrave të skedarëve».
Për të hequr të gjitha nënshkrimet e ngarkuesit (nëse ndodhi diçka keqe)
rm -f $(find /mnt/boot/grub -type f -name '*.sig')Për të mos nënshkruar ngarkuesin pas përditësimit të sistemit, ngrijni të gjitha paketat e përditësimit që kanë të bëjnë me GRUB2.
apt-mark hold grub-common grub-pc grub-pc-bin grub2 grub2-commonNë këtë hap <mbrojtja e ngarkuesit me nënshkrim digjital> konfigurimi i avancuar i GRUB2 përfundon.
C6.3. Provë-test e ngarkuesit GRUB2, e mbrojtur nga nënshkrimi digjital dhe autentikimiGRUB2. Kur zgjidhni ndonjë distribucion GNU/Linux ose hyni në CLI (linja e komandës) do të kërkohet autorizimi i superpërdoruesit. Pas futjes së emrit/të saktë/faqes do të kërkohet parola nga initrd
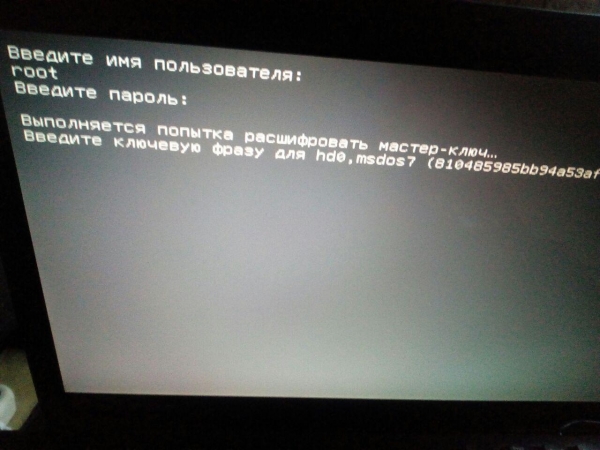
Skrin, autentifikimi i suksesshëm i GRUB2-superpërdoruesit.
Nëse modifikoni ndonjë nga skedarët GRUB2/ndryshoni grub.cfg, ose hiqni skedarin/nënshkrimin, ngarkoni një modul të dëmshëm.mod, atëherë do të shfaqet një paralajmërim përkatës. Ngarkimi i GRUB2 do të pezullohet.
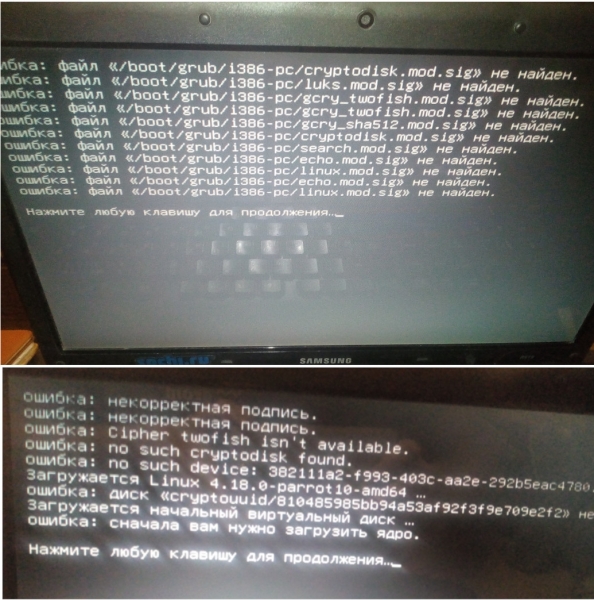
Screenshot, attempt to interfere with GRUB2 'from the outside'.
During 'normal' boot 'without intrusion', the system exit code status is '0'. So it is unclear if the protection is working or not. (that is, 'with bootloader signature protection or without it' the status is the same '0' during normal boot — this is bad).
How to check the protection with a digital signature?
An inconvenient way to check: forge/remove the used GRUB2 module, for example, delete the signature luks.mod.sig and get an error.
The correct way: go into the bootloader CLI and type the command
trust_list In response, you should receive the 'perskey' fingerprint; if the status is '0', then signature protection is not working, check p.C6.2.
At this stage, the extended setting for 'GRUB2 digital signature protection and authentication' is complete.
C7 Alternative method of bootloader GRUB2 protection using hashingThe method described above 'Bootloader protection with CPU/Authentication' is classic. Due to the imperfections of GRUB2, in paranoid conditions it is subject to a real attack, which I will detail below in p.[F]. Additionally, after updating the OS/kernel, it is necessary to re-sign the bootloader.
Bootloader GRUB2 protection using hashing
Advantages over the classic method:
- A higher level of reliability (hashing/checking is only done with the encrypted local resource. All changes to the dedicated partition under GRUB2 are monitored, while everything else is encrypted; in the classic scheme of CPU/Authentication bootloader protection, only the files are monitored, but not the free space where 'something malicious' can be written).
- Encrypted logging (the scheme adds a human-readable personal encrypted log).
- Shpejtësia (the protection/check of the entire partition dedicated to GRUB2 occurs almost instantly).
- Automation of all cryptographic processes.
Disadvantages compared to the classic method.
- Signature forging (theoretically, it is possible to find a given collision of the hash function).
- Increased complexity level (compared to the classic method, it requires slightly more skills in GNU/Linux OS).
How the hashing idea works with GRUB2/partition
Pjesa e GRUB2 nënshkruhet, gjatë ngarkimit të sistemit operativ kontrollohet paprekshmëria e pjesës së ngarkuesit me regjistrim të mëpasshëm në një mjedis të sigurt (të enkriptuar). Në rastin e komprometimit të ngarkuesit ose pjesës së tij, krahas regjistrit të sulmit aktivizohet një
Gjë.
Katër herë në ditë kryhet një kontroll si ky, i cili nuk ngarkon burimet e sistemit.
Me komandën «-$ kontrollo_GRUB» kryhet një kontroll i menjëhershëm në çdo moment pa regjistrim, por me informacionin që del në CLI.
Me komandën «-$ sudo nënshkruaj_GRUB» kryhet një nënshkrim i menjëhershëm i ngarkuesit GRUB2/pjesës së tij dhe regjistrimi i saj të përditësuar (i nevojshëm pas përditësimit të OS/boot), dhe jeta vazhdon.
Zbatimi i metodës së hashing-ut të ngarkuesit dhe pjesës së tij
0) Do të nënshkruajmë ngarkuesin/pjesën e GRUB, duke e montuar atë më parë në /media/username
-$ hashdeep -c md5 -r /media/username/GRUB > /podpis.txt1) Krijojmë një skript pa zgjatje në rrënjën e OS së enkriptuar ~/podpis, i aplikojmë të drejtat e nevojshme 744 siguri dhe mbrojtje nga "budallai".
E mbushim përmbajtjen e tij
#!/bin/bash

#Проверка всего раздела выделенного под загрузчик GRUB2 на неизменность.
#Ведется лог "о вторжении/успешной проверке каталога", короче говоря ведется полный лог с тройной вербализацией. Внимание! обратить взор на пути: хранить ЦП GRUB2 только на зашифрованном разделе OS GNU/Linux.
echo -e "******************************************************************n" >> '/var/log/podpis.txt' && date >> '/var/log/podpis.txt' && hashdeep -vvv -a -k '/podpis.txt' -r '/media/username/GRUB' >> '/var/log/podpis.txt'

a=`tail '/var/log/podpis.txt' | grep failed` #не использовать "cat"!!
b="hashdeep: Audit failed"

#Условие: в случае любых каких-либо изменений в разделе выделенном под GRUB2 к полному логу пишется второй отдельный краткий лог "только о вторжении" и выводится на монитор мигание gif-ки "warning".
if [[ "$a" = "$b" ]]
then
echo -e "****n" >> '/var/log/vtorjenie.txt' && echo "vtorjenie" >> '/var/log/vtorjenie.txt' && date >> '/var/log/vtorjenie.txt' & sudo -u username DISPLAY=:0 eom '/warning.gif'
fi
Startojmë skriptin nga su, do të ndodhë kontrolli i hashing-ut të pjesës së GRUB dhe ngarkuesit të saj, ruajLog.
Krijojmë ose kopjojmë, për shembull, një "skedarin e dëmshëm" [virus.mod] në pjesën GRUB2 dhe do të kryejmë një kontroll/test të përkohshëm:
-$ hashdeep -vvv -a -k '/podpis.txt' -r '/media/username/GRUBNë CLI duhet të shohim një sulm në -citadelën- tonë#Урезанный лог в CLI
E mërkurë janar 2 11:41 MSK 2020
/media/username/GRUB/boot/grub/virus.mod: Lëvizur nga /media/username/GRUB/1nononoshifr
/media/username/GRUB/boot/grub/i386-pc/mda_text.mod: Ok
/media/username/GRUB/boot/grub/grub.cfg: Ok
hashdeep: Audit ka dështuar
   Skedarët hyrës të ekzaminuar: 0
  Skedarët e njohur që priteshin: 0
          Skedarët e përputhur: 325
Skedarët e përputhur pjesërisht: 0
            Skedarët e lëvizur: 1
        Skedarët e rinj të gjetur: 0
  Skedarët e njohur të mos gjetur: 0
#как видим появилось «Files moved: 1 и Audit failed» означает, что проверка не прошла.
Për shkak të veçorive të pjesës që po testohet, në vend të "Skedarëve të rinj të gjetur" > "Skedarët e lëvizur"
2) Vendojmë gifin këtu > ~/warning.gif, vendosim të drejtat 744.
3) Konfigurojmë fstab për montimin automatik të pjesës së GRUB gjatë ngarkimit
-$ sudo nano /etc/fstabLABEL=GRUB /media/username/GRUB ext4 parazgjedhje 0 0
4) Kryejmë rotacionin e logut
-$ sudo nano /etc/logrotate.d/podpis /var/log/podpis.txt {
dhe çdo ditë
rrotullo 50
përmasë 5M
dataext
kompreso
vonokompreso
olddir /var/log/old
}/var/log/vtorjenie.txt {
çdo muaj
rrotullo 5
përmasë 5M
dataext
olddir /var/log/old
}
5) Shtojmë një detyrë në cron
-$ sudo crontab -e‘/podpis’
0 */6 * * * ‘/podpis
6) Krijojmë aliase të përhershme
-$ sudo su
-$ echo "alias nënshkrimi_GRUB='hashdeep -c md5 -r /media/username/GRUB > /podpis.txt'" >> /root/.bashrc && bash
-$ echo "alias kontrollo_GRUB='hashdeep -vvv -a -k '/podpis.txt' -r /media/username/GRUB'" >> .bashrc && bash
Pas përditësimit të OS -$ apt-get upgrade nënshkrimize përsëri pjesën tonë të GRUB
-$ nënshkrim_GRUB
Në këtë hap, mbrojtja përmes hashimit të seksionit GRUB përfundon.
[D] Pastrimi — shkatërrimi i të dhënave të pa-enkriptuara
Fshini dosjet tuaja personale në mënyrë të tillë që "madje as Zoti të mos mund t'i lexojë ato", sipas një zyrtari të Karolinës së Jugut, Trey Gowdy.
Si zakonisht, ekzistojnë disa "mythe dhe ", lidhur me rikuperimin e të dhënave pas fshirjes së tyre nga disku i fortë. Nëse besoni në magjinë kibernetike, ose jeni një besnik i komunitetit Dr Web dhe kurrë nuk keni provuar rikuperimin e të dhënave pas fshirjes/ripërkthimit (p.sh., rikuperimi me R-studio), atëherë mënyra e propozuar vështirë se do t'ju përshtatet, përdorni atë që ju është më afër.
Pas transferimit të suksesshëm të GNU/Linux në seksionin e enkriptuar, kopja e vjetër duhet të fshihet tërësisht pa mundësi rikuperimi të të dhënave. Një mënyrë universale pastrimi: softi për Windows/Linux, soft i lirë GUI .
Shpejt formatizoni seksionin, të dhënat e të cilit duhet të shkatërrohen (me Gparted), hapni BleachBit, zgjidhni "Pastrimi i hapësirës së lirë" – zgjidhni seksionin (sdaX juaj me kopjen e kaluar të GNU/Linux), do të fillojë procesi i pastrimit. BleachBit — e fshin diskun në një kalim — kjo është ajo që "na duhen", Por! kështu funksionon vetëm në teori, nëse keni formatizuar diskun dhe pastruar në softin BB v2.0.
Kujdes! BB e fshin diskun, duke lënë meta të dhëna, emrat e skedarëve ruhen gjatë shkatërrimit të të dhënave (Ccleaner — nuk lë meta të dhëna).
Dhe miti për mundësinë e rikuperimit të të dhënave nuk është krejtësisht një mit.Bleachbit V2.0-2, paketa e mëparshme unstable OS Debian (dhe çdo soft tjetër të ngjashëm: sfill; wipe-Nautilus - gjithashtu janë vënë re në këtë punë të ndyrë) në të vërtetë kishte një gabim kritik: funksioni "pastrim i lirë hapësire" nuk funksionon siç duhet në HDD/Flash disk (ntfs/ext4). Softet e kësaj natyre, gjatë pastrimit të hapësirës së lirë, ricophojnë jo të gjithë diskun, siç mendojnë shumë përdorues. Disa (shumë) të dhëna të fshira operativ sistemi/software mendojnë se këto të dhëna janë të pa-fshira/përdorues dhe gjatë pastrimit "PESP" kalojnë këto skedarë. Problemi është se pas një pastrimi të tillë, të gjatë në kohë, të diskut "skedarët e fshirë" mund të rikuperohen edhe pas 3+ kalimeve të fshirjes së diskut.
Në GNU/Linux në Bleachbit 2.0-2 funkcionet e sigurtë të fshirjes së pakthyeshme të skedarëve dhe katalogëve punojnë, por jo pastrimi i hapësirës së lirë. Për krahasim: në Windows, në softuerin CCleaner, funksioni "OSP për ntfs" punon pa probleme dhe Zoti në të vërtetë nuk do të mund të lexojë të dhënat e fshira.
Dhe kështu, për të hequr plotësisht "komprometimi" të dhënat e vjetra të paencryptuara, nevojitet qasje direkte Bleachbit në këto të dhëna, më pas, përdorni funksionin "fshirja e skedarëve/katalogëve pa kthim".
Për të fshirë "skedarët e fshirë me mjete të zakonshme të OS" në Windows, përdorni CCleaner/BB me funksionin "OSP". Në GNU/Linux mbi këtë problem (fshirja e skedarëve të fshirë) ju nevojitet praktikë vetë (fshirja e të dhënave + përpjekja për të rikuperuar ato dhe nuk duhet të mbështeteni në versionin e softuerit (nëse nuk është një backdoor, atëherë një bug)), vetëm në këtë rast do të jeni në gjendje të kuptoni mekanizmin e këtij problemi dhe të heqni përfundimisht të dhënat e fshira.
Bleachbit v3.0 nuk e kam kontrolluar, ndoshta problemi tashmë është rregulluar.
Bleachbit v2.0 punon ndershmërisht.
Në këtë hap, "pastrimi i diskut" është përfunduar.
[E] Bërja universale e kopjimeve rezervë të OS-ëve të encryptuar
Çdo përdorues ka metodën e tij për kopjimin e të dhënave, por të dhënat e encryptuara të "Sistemit OS" kërkojnë një qasje pak më të ndryshme në këtë detyrë. Softueri i unifikuar, si "Clonezilla" dhe softueret e ngjashme, nuk mund të punojnë direkt me të dhënat e encryptuara.
Formulimi i detyrës për kopjimin e pajisjeve të blokut të encryptuar:
- universality - algoritmi i njëjtë/softueri për kopjimin për Windows/Linux;
- mundësia për të punuar në konzol me çdo live usb GNU/Linux pa nevojën për shkarkime të tjera të softuerit (por gjithsesi rekomandoj GUI);
- siguria e kopjeve rezervë - "imazhet" e ruajtura duhet të jenë të encryptuara/ me fjalëkalim;
- madhësia e të dhënave të encryptuara duhet të përputhet me madhësinë e të dhënave reale të kopjuara;
- nxjerrja e lehtë e skedarëve të nevojshëm nga kopjimi rezervë (mungesa e kërkesës për të shfrytëzuar së pari të gjithë seksionin).
Për shembull, kopjimi/rikuperimi përmes mjetit "dd"
dd if=/dev/sda7 of=/path/sda7.img bs=7M conv=sync,noerror
dd if=/path/sda7.img of=/dev/sda7 bs=7M conv=sync,noerror
Përmbush pothuajse të gjitha piketat e detyrës së vendosur, por për pikën 4 nuk e përballon kritikën, pasi kopjon të gjithë seksionin e diskut, përfshirë edhe hapësirën e lirë — nuk është interesante.
Për shembull, kopjimi rezervë i GNU/Linux përmes arkivatorit [tar» | gpg] është i përshtatshëm, por për backup-in e Windows duhet të kërkoni një zgjidhje tjetër — nuk është interesante.
E1. Kopjim universal për Windows/Linux. Pjesëza rsync (Grsync) + VeraCrypt volum.Algoritmi për krijimin e një kopje rezervë:
- krijimi i një kontejneri të enkriptuar (volum/file) VeraCrypt për OS;
- shkarkimi/sinkronizimi i OS me ndihmën e software-it Rsync në kontejnerin e enkriptuar VeraCrypt;
- nëse është e nevojshme, ngarkimi i volumit VeraCrypt në www.
Krijimi i një kontejneri të enkriptuar VeraCrypt ka karakteristikat e veta:
krijimi i një volume dinamik (krijimi i DT është i mundur vetëm në Windows, por mund të përdoret edhe në GNU/Linux);
krijimi i një volume normal, por ekziston kërkesa "paranoide" (në fjalët e zhvilluesit) – formatimi i kontejnerit.
Volumi dinamik krijohet praktikisht menjëherë në OS Windows, por kur kopjoni të dhënat nga OS GNU/Linux > VeraCrypt DT, përgjithësisht performanca e operacionit të kopjimit të rezervës zvogëlohet ndjeshëm.
Një volum normal Twofish 70 GB krijohet (thënë kështu, në një PC me fuqi mesatare) në HDD ~ në gjysmë ore (rishkimi i të dhënave të mëparshme të kontejnerit në një kalim, e cila është e kushtëzuar nga kërkesa e sigurisë). Nga VeraCrypt Windows/Linux është hequr funksioni i formatimit të shpejtë të volumit gjatë krijimit të tij, prandaj krijimi i kontejnerit është i mundur vetëm përmes "rishkrimit në një kalim", ose krijimit të një volume dinamike me performancë të dobët.
Krijojmë një volum normal VeraCrypt (jo dinamik/ntfs), nuk duhet të ketë probleme.
Konfiguroni/krijoni/hapni kontejnerin në VeraCrypt GUI > GNU/Linux live usb (voli do të automontuar në /media/veracrypt2, volumi i OS Windows do të montuar në /media/veracrypt1). Krijoni një kopje rezervë të enkriptuar të OS Windows me ndihmën e GUI rsync (grsync), duke vendosur shenjat.
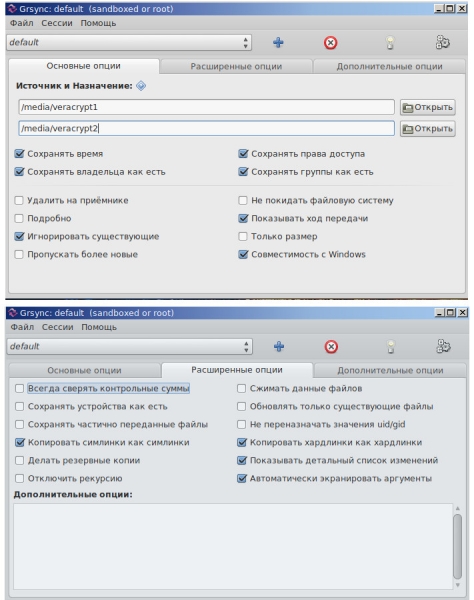
Prisni për përfundimin e procesit. Pas përfundimit të kopjimit të rezervës, do të kemi një skedar të vetëm të enkriptuar.
Po ashtu, krijoni një kopje rezervë të OS GNU/Linux, duke hequr shenjën në GUI rsync "kompatibilitet me Windows".
Kujdes! kontejneri Veracrypt për "backup GNU/Linux" duhet krijuar në sistemin e skedarëve ext4. Nëse bëni backup në një kontejner ntfs, do të humbni të gjitha të drejtat/grupet mbi të dhënat tuaja kur të riktheni atë kopje.
Të gjitha operacionet mund të kryhen edhe në terminal. Opsionet kryesore për rsync:
* -g -ruani grupet;
* -P —progress — statusi i kohës së punës mbi skedarin;
* -H -kopjoni hardlinkët siç janë;
* -a -modi arkiv; (disa flage rlptgoD);
* -v -verbalisht.
Nëse dëshironi të montoni "vëllimin Windows VeraCrypt" përmes konsolës në softuerin cryptsetup, mund të krijoni një alias (su)
echo "alias veramount='cryptsetup open --veracrypt --tcrypt-system --type tcrypt /dev/sdaX Windows_crypt && mount /dev/mapper/ Windows_crypt /media/veracrypt1'" >> .bashrc && bash
Tani me komandën «veramount pictures» do të shfaqet një kërkesë për të futur fjalëkalimin, dhe në OS do të montojë vëllimin sistemik të enkriptuar Windows.
Kommando për të lidhur/montuar vëllimin sistemik VeraCrypt në cryptsetup
cryptsetup open --veracrypt --tcrypt-system --type tcrypt /dev/sdaX Windows_crypt
mount /dev/mapper/Windows_crypt /mnt
Kommando për të lidhur/montuar pjesën/kontainerin VeraCrypt në cryptsetup
cryptsetup open --veracrypt --type tcrypt /dev/sdaY test_crypt
mount /dev/mapper/test_crypt /mnt
Në vend të alias-it do të shtojmë (skritp në autoload) vëllimin sistemik me OS Windows dhe diskun logjik të enkriptuar ntfs në autoload GNU/Linux
Krijojmë skritpin dhe e ruajmë në ~/VeraOpen.sh
printf 'Ym9i' | base64 -d | cryptsetup open --veracrypt --tcrypt-system --type tcrypt /dev/sda3 Windows_crypt && mount /dev/mapper/Windows_crypt /media/Winda7 #dekodojmë fjalëkalimin nga base64 (bob) dhe e dërgojmë atë për kërkesën e fjalëkalimit gjatë montimit të diskut sistemik të OS Windows.
printf 'Ym9i' | base64 -d | cryptsetup open --veracrypt --type tcrypt /dev/sda1 ntfscrypt && mount /dev/mapper/ntfscrypt /media/KontainerNtfus #analogjisht, por montojmë diskun logjik ntfs.
Jepini "të drejtat" e duhura:
sudo chmod 100 /VeraOpen.shKrijojmë dy skedare identike (emri identik!) në /etc/rc.local dhe ~/etc/init.d/rc.local
Përmbushim skedaret
#!/bin/sh -e
#
# rc.local
#
# This script is executed at the end of each multiuser runlevel.
# Make sure that the script will «exit 0» on success or any other
# value on error.
#
# In order to enable or disable this script just change the execution
# bits.
#
# By default this script does nothing.

sh -c "sleep 1 && '/VeraOpen.sh'" #после загрузки ОС, ждём ~ 1с и только потом монтируем диски.
exit 0
Jepini "të drejtat" e duhura:
sudo chmod 100 /etc/rc.local && sudo chmod 100 /etc/init.d/rc.local Tani, gjatë ngarkimit të GNU/Linux, nuk do të na duhet të futim fjalëkalime për montimin e diskëve të enkriptuar ntfs, diskët montohen automatikisht.
Një shënim përmbledhës për atë që përshkruhet më lart në p.E1 hap pas hapi (por tani për OS GNU/Linux)
1) Krijoni një vëllim në fs ext4 > 4gb (për skedarin) Linux në Veracrypt [Krijpobox].
2) Rinisni në live usb.
3) ~$ cryptsetup open /dev/sda7 Lunux #lidhja e pjesës së enkriptuar.
4) ~$ mount /dev/mapper/Linux /mnt #montimi i pjesës së enkriptuar në /mnt.
5) ~$ mkdir mnt2 #krijimi i katalogut për backup-in e ardhshëm.
6) ~$ cryptsetup open —veracrypt —type tcrypt ~/Krijpobox Krijpobox && mount /dev/mapper/Krijpobox /mnt2 #Lidhja e vëllimit VeraCrypt me emrin 'Krijpobox' dhe montimi i Krijpobox në /mnt2.
7) ~$ rsync -avlxhHX —progress /mnt /mnt2/ #operacioni i kopjimit të rezervës së pjesës së enkriptuar në vëllimin e enkriptuar VeraCrypt.
(p/s/ Kujdes! Nëse po transferoni një GNU/Linux të enkriptuar nga një arkitekturë/makinë në një tjetër, për shembull, nga Intel > AMD (pra, duke ridimensionuar një backup nga një ndarje të enkriptuar në një ndarje tjetër të enkriptuar Intel > AMD), mos harroni pas transferimit të OS-së së enkriptuar të rregulloni çelësin sekret të futur në vend të fjalëkalimit, pasi çelësi i mëparshëm ~ /etc/skey - nuk do të funksionojë më për ndarjen tjetër të enkriptuar, dhe krijimi i një çelësi të ri "cryptsetup luksAddKey" nuk përshkruhet nga chroot - mund të ndodhin probleme, thjesht në ~ /etc /crypttab jepni përkohësisht "none" në vend të " /etc/skey ", pas rindezjes dhe hyrjes në OS rregulloni përsëri çelësin sekret të futur.
Si veteranët IT, mos harroni të bëni backup të titujve të ndarjeve të enkriptuara të OS Windows/LINUX, ose enkriptimi do të kthehet kundër jush.
Në këtë hap, kopjimi i rezervës së OS-ve të enkriptuara ka përfunduar.
[F] Sulmi ndaj bootloader-it GRUB2
DetajetNëse e keni mbrojtur bootloader-in tuaj me një nënshkrim digjital dhe/o ose autentifikim (shih p.C6.), atëherë aksesi fizik nuk do ta mbrojë atë. Të dhënat e enkriptuara do të mbeten ende të paaksesueshme, por mund të rrethoheni mbrojtjen (heqja e mbrojtjes së nënshkrimit digjital) GRUB2 i lejon hajdutët kibernetikë të fusin kodin e tyre në bootloader, pa ngjallur dyshime (nëse përdoruesi nuk monitoron manualisht gjendjen e bootloader-it, ose nuk krijon një kod të fortë me script të rastësishëm për grub.cfg).
Algoritmi i sulmit. Sulmuesi
* Ngarkon PC-në me USB live. Çdo ndryshim (nga shkelësi) i skedarëve do të njoftojë pronarin e vërtetë të PC-së për ndërhyrje në bootloader. Por, riprogramimi i thjeshtë i GRUB2 duke ruajtur grub.cfg (dhe mundësia e modifikimit të tij më vonë) do të lejojë hajdutin të modifikojë çdo skedar (në këtë rast, gjatë ngarkesës GRUB2, njoftimi për përdoruesin real nuk do të ndodhi. Statusi është i njëjtë )
* Monton një ndarje të paenkriptuar, ruan " /mnt/boot/grub/grub.cfg ".
* Rinstalon bootloader-in (duke hequr "perskey" nga imazhi core.img)
grub-install --force --root-directory=/mnt /dev/sda6 * Kthen "grub.cfg" > " /mnt/boot/grub /grub.cfg ", nëse është e nevojshme, e modifikon, për shembull, duke shtuar modulit të tij "keylogger.mod" në folderin e moduleve të bootloader-it, në "grub.cfg" > rreshti "insmod keylogger". Ose, për shembull, nëse armiku është gjithpërfshirës, atëherë pas rinstalimit të GRUB2 (të gjitha nënshkrimet mbeten në vend) Ai mbledh imazhin kryesor GRUB2 duke përdorur «grub-mkimage» me opsionin (-s). Opsioni «-s» do të lejojë ngarkimin e konfigurimit tuaj përpara ngarkimit të «grub.cfg» kryesor. Konfigurimi mund të përbëhet vetëm nga një rresht: ridrejtimi në çdo «modern.cfg», i miksuar, për shembull, me ~400 skedarë. (module + nënshkrime) në dosjen «/boot/grub/i386-pc». Kjo do të thotë se sulmuesi mund të fusë kod të rastit dhe të ngarkojë module, pa prekur «/boot/grub/grub.cfg», edhe nëse përdoruesi ka aplikuar «hashsum» në skedarin dhe e ka shpërfaqur atë përkohësisht.
Sulmuesi nuk do të ketë nevojë të thyejë login/password-in e superpërdoruesit GRUB2, do të duhet thjesht të kopjojë rreshtat (të cilat janë përgjegjëse për autentifikimin) «/boot/grub/grub.cfg» në «modern.cfg» të tij.
set superusers=«root»
password_pbkdf2 root grub.pbkdf2.sha512.10000.DE10E42B01BB6FEEE46250FC5F9C3756894A8476A7F7661A9FFE9D6CC4D0A168898B98C34EBA210F46FC10985CE28277D0563F74E108FCE3ACBD52B26F8BA04D.27625A4D30E4F1044962D3DD1C2E493EF511C01366909767C3AF9A005E81F4BFC33372B9C041BE9BA904D7C6BB141DE48722ED17D2DF9C560170821F033BCFD8
Dhe për pronarin e PC-së do të vazhdojë të funksionojë kontrolli i autentikimit të superpërdoruesit GRUB2.
Ngarkimi i zinxhirit (ngarkuesi ngarkon një ngarkues tjetër), siç e thashë më lart, nuk ka kuptim (ajo është e destinuar për një qëllim tjetër). Për shkak të BIOS-it, nuk mund të ngarkohet ngarkuesi i enkriptuar (në ngarkimin e zinxhirit ndodh ri-ngarkimi i GRUB2 > GRUB2 i enkriptuar, gabim!). Megjithatë, nëse vendosni të përdorni idenë e ngarkimit të zinxhirit, mund të jeni të sigurt se ngarkohet në të vërtetë ai i enkriptuar (jo i modernizuar) «grub.cfg» nga ndarja e enkriptuar. Dhe kjo është gjithashtu një ndjenjë fals të sigurisë, sepse, gjithçka që është e shtuar në «grub.cfg» të enkriptuar (ngarkimi i moduleve) përputhet me modulat që ngarkohen nga GRUB2 i paenkriptuar.
Nëse dëshironi ta kontrolloni këtë, atëherë ndanë/enkriptoni një ndarje tjetër sdaY, kopjoni në të GRUB2 (operacioni grub-install në ndarjen e enkriptuar është i pamundur) dhe në «grub.cfg» (konfigurimi i paenkriptuar) ndërsa ndryshoni rreshtat e ngjashme me këto
menuentry ‘GRUBx2’ —class parrot —class gnu-linux —class gnu —class os $menuentry_id_option ‘gnulinux-simple-382111a2-f993-403c-aa2e-292b5eac4780’ {
load_video
insmod gzio
if [ x$grub_platform = xxen ]; then insmod xzio; insmod lzopio; fi
insmod part_msdos
insmod cryptodisk
insmod luks
insmod gcry_twofish
insmod gcry_twofish
insmod gcry_sha512
insmod ext2
cryptomount -u 15c47d1c4bd34e5289df77bcf60ee838
set root=’cryptouuid/15c47d1c4bd34e5289df77bcf60ee838’
normal /boot/grub/grub.cfg
}
rreshta
* insmod - ngarkoni modulat e nevojshme për të punuar me diskun e enkriptuar;
* GRUBx2 - emri i shfaqur në menunë e ngarkesës GRUB2;
* cryptomount -u 15c47d1c4bd34e5289df77bcf60ee838 - shih fdisk -l (sda9);
* set root - vendosja e rrënjës;
* normal /boot/grub/grub.cfg - skedari ekzekutiv i konfigurimit në ndarjen e enkriptuar.
Siguria që po ngarkohet pikërisht "grub.cfg" e enkriptuar është një përgjigje pozitive për hyrjen e fjalëkalimit / nga çelësin "sdaY" kur zgjidhni rreshtin "GRUBx2" në menunë GRUB.
Gjatë punës në CLI, për të mos u ngatërruar (dhe për të kontrolluar nëse ka funksionuar variabli "set root") krijoni skedare të zbrazët si shenjat, për shembull, në seksionin e enkriptuar "/shifr_grub", në seksionin e pa enkriptuar "/noshifr_grub". Kontrolli në CLI
cat /Tab-TabSiç u përmend më sipër, kjo nuk do të ndihmojë në mbrojtjen nga ngarkimi i moduleve të dëmshme, nëse këto module ndodhen në kompjuterin tuaj. Për shembull, një keylogger që mund të ruajë prekje kyçesh në një skedar dhe të përzihet me skedarë të tjerë në "~/i386", derisa të shkarkohet nga sulmuesi me qasje fizike në kompjuter.
Mënyra më e thjeshtë për të kontrolluar nëse mbrojtja e nënshkrimit dixhital po funksionon aktivisht (nuk është çaktivizuar), dhe askush nuk ka ndërhyrë në ngarkuesin, në CLI shkruajmë komandën
list_trusted si përgjigje marrim një gjurmë të "perskey" tonë, ose nuk marrim asgjë, nëse jemi sulmuar (igjithashtu duhet të kontrollojmë "set check_signatures=enforce").
Një disadvanat i rëndësishëm i këtij hapi është se duhet të shkruajmë komandat me dorë. Nëse e shtoni këtë komandë në "grub.cfg" dhe e mbrojtni konfigurimin me nënshkrim dixhital, atëherë paraqitja e parë e gjurmës së çelësit në ekran është shumë e shkurtër për sa i përket kohës, dhe mund të mos e shihni rezultatet, duke e kaluar në ngarkimin GRUB2.
Nuk ka askënd për t'u ankuar veçanërisht: zhvilluesi në pikën 18.2 deklaron zyrtarisht "Vini re se edhe me mbrojtjen e fjalëkalimit të GRUB, GRUB vetë nuk mund të parandalojë dikë me qasje fizike në makinën që të ndryshojë firmware-n e asaj makine (p.sh., Coreboot ose BIOS) për të bërë që makina të ngarkohet nga një pajisje tjetër (e kontrolluar nga sulmuesi). GRUB është, në maksimum, vetëm një lidhje në një zinxhir të sigurt të ngarkimit."
GRUB2 është shumë i ngarkuar me funksione që mund të japin një ndjenjë të rreme të sigurisë, dhe zhvillimi i tij ka kaluar tashmë mbi funksionalitetin e sistemit operativ MS-DOS, dhe kjo është vetëm një ngarkues. Është qesharake se GRUB2 "nesër" mund të bëhet një sistem operativ, ndërsa makinat virtuale GNU/Linux ngarkohen për të.
Një video e shkurtër, për atë se si e kam çaktivizuar mbrojtjen e nënshkrimit dixhital të GRUB2 dhe i kam njoftuar një përdorues real për invazionin tim
(kam trembur, dhe përveç asaj që tregohet në video - mund të shkruhet ndonjë kod i padëshiruar / .mod) 1) Kriptimi sistemik bllokues për Windows është më e lehtë për t'u realizuar, dhe mbrojtja me një fjalëkalim është më e përshtatshme se mbrojtja me disa fjalëkalime në kriptimin sistemik bllokues të GNU/Linux, për të drejtën e përshtatshme: e fundit është automatizuar..
Përfundimet:
1) Shifrimi sistemik bllokues për Windows — zbatohet më thjesht, dhe mbrojtja me një fjalëkalim është më e përshtatshme se mbrojtja me disa fjalëkalime në shifrimin sistemik bllokues për GNU/Linux, për të qenë i drejtë: e fundit është automatizuar.
2) Artikulli është shkruar si një udhëzues për enkriptimin e plotë të diskut, i cili aktualisht është më i madhi në internet (IMHO). Në udhëzues ka mbi 50k karaktere, prandaj nuk u trajtuan disa kapituj interesantë: për kriptografët që zhduken/mbahen në hije; për faktin se në libra të ndryshëm GNU/Linux shkruhet pak/nuk shkruhet për kriptografinë; për nenin 51 të kushtetutës ruse; për të licencimit të enkriptimit në RF, përse është e nevojshme të enkriptohet "rrënja/boot". Udhëzuesi doli dhe pa e tepërt, por i detajuar /запрете 3) Enkriptimi i plotë i diskut u krye në Windows 7 64; GNU/Linux Parrot 4x; GNU/Debian 9.0/9.5. 4) Realizova një sulm të suksesshëm mbibootloader-in tim GRUB2.
5) Tutoriali është krijuar për të ndihmuar të gjithë paranoikët e CIS-it, ku puna me enkriptimin lejohet në nivel ligjor. Dhe në radhë të parë për ata që duan të implementojnë enkriptimin e plotë të diskut pa fshirë sistemet e tyre të konfiguruara.
6) Rishikova dhe përmirësova udhëzuesin tim, i cili është i saktë në vitin 2020. [G] Dokumentacion i dobishëm Udhëzuesi i përdoruesit TrueCrypt
(shkurt 2012 RU)
Dokumentacioni VeraCrypt
(dokumentacion zyrtar dhe i detajuar për konfigurimin e enkriptimit GNU/Linux me cryptsetup)
- (dokumentacion i shkurtër për konfigurimin e enkriptimit GNU/Linux me cryptsetup)
- /usr/share/doc/cryptsetup(-run) [локальный ресурс] (dokumentacioni i archlinux)
- (faqja e udhëzuesit në arch)
- Dokumentacioni zyrtar GRUB2
- A jeni duke enkriptuar?
- A jeni duke enkriptuar?
- .
Disa herë enkriptoj, disa herë harroj.
Vetëm përdoruesit e regjistruar mund të marrin pjesë në anketë. , ju lutem.
Jo, nuk enkriptoj, është e pakëndshme dhe e kushtueshme.
17,1%82 përdoruesit kanë votuar. 22 përdorues janë abstenuar.
34,2%Si të "manipuloni" Google dhe Yandex: SEO e zezë dhe e bardhë për promovimin e faqeve. Shestakov | Njerëzit PRO #74
14,6%🥇Enkriptimi i plotë i Windows Linux të sistemeve të instaluara. Multi-boota e enkriptuar | ProHoster
34,2%🥇Enkriptimi i plotë i Windows Linux të sistemeve të instaluara. Multi-boota e enkriptuar | ProHoster
🥇Enkriptimi i plotë i Windows Linux të sistemeve të instaluara. Multi-boota e enkriptuar | ProHoster
Burimi: habr.com
