

Ky artikull do të flasë për problemet e organizimit të infrastrukturës rrjetore në mënyrë tradicionale dhe për metodat e zgjidhjes së këtyre problemeve përmes teknologjive të cloud.
Për informacion. Nebula është një mjedis SaaS për mbështetje të largët të infrastrukturës rrjetore. Të gjithë pajisjet që mbështesin Nebula menaxhohen nga cloud përmes një lidhjeje të sigurt. Mund të menaxhoni një infrastrukturë rrjetore të madhe të shpërndarë nga një qendër e vetme, pa shpenzuar përpjekje për ta krijuar atë.
Për çfarë është një shërbim tjetër cloud?
Problemi kryesor kur punoni me infrastrukturën rrjetore është jo projektimi i rrjetit dhe blerja e pajisjeve, dhe edhe montimi në raft, por gjithçka tjetër që duhet bërë më pas me këtë rrjet.
Rrjeti i ri - shqetësimet e vjetra
Kur vendoset në funksion një nyje të re rrjeti pas montimit dhe lidhjes së pajisjeve, fillon konfigurimi fillestar. Nga pikëpamja e 'shefave të lartë' - nuk ka asgjë të komplikuar: 'Merrni dokumentacionin punues për projektin dhe filloni të konfiguroheni...' Kjo tingëllon kaq mirë kur të gjitha elementet rrjetore ndodhen në një Qendra të të Dhënave. Nëse ato janë shpërndarë në filialet, nis një dhimbje koke për të siguruar aksesin e largët. Kështu, krijohet një cikël i mbytur: për të marrë akses të largët përmes rrjetit, duhet të konfigurohet pajisja rrjetore, dhe për këtë nevojitet akses në rrjet...
Kalon të krijosh skema të ndryshme për të dalë nga ky ngërç i përshkruar më sipër. Për shembull, një laptop me akses në Internet përmes një modemi USB 4G lidhet me një rrjet në konfigurim përmes një kablli patch. Në këtë laptop ngrihet një klient VPN, dhe përmes tij, administratori i rrjetit nga qendra përpiqet të marrë akses në rrjetin e филиalit. Skema nuk është më e qarta - madje nëse sjell një laptop me VPN të parakonfiguruar në vendin e largët dhe i kërkon atij ta ndizet, nuk është aspak e sigurt që gjithçka do të funksionojë nga hera e parë. Sidomos nëse bëhet fjalë për një rajon tjetër me një ofrues të ndryshëm.
Pra, mënyra më e besueshme është të mbash një specialist të mirë 'në anën tjetër të telit', i cili mund të konfigurojë pjesën e tij sipas projektit. Nëse një i tillë nuk ka në stafin e filialit, mbeten opsione: ose outsourcing, ose dërgesa.
Na nevojitet një sistem monitorimi. Duhet të instalohet, konfigurohet dhe të mbahen (të paktën të monitorohet gjendja e diskut dhe të bëhen kopje rezervë në mënyrë të rregullt). Dhe që nuk di asgjë për pajisjet tona derisa t'i thamë ne. Për këtë, duhen specifikuar konfigurimet për të gjitha njësitë e pajisjeve dhe të monitorohet rregullësisht saktësia e shënimeve.
Është fantastike kur në stafin e kompanisë është një "njeri-orkestër", i cili, përveç njohurive të veçanta si administrator rrjeti, di të punojë me Zabbix ose me ndonjë sistem të ngjashëm. Në të kundërt, duhet të punësojmë një person tjetër ose ta japim në outsourcing.
Shënim. Gabimet më të mëdha fillojnë me fjalët: "Çfarë ka për të konfiguruar këtë Zabbix (Nagios, OpenView, etj.)? Unë tani do ta ngre shpejt dhe është gati!"
Nga implementimi në eksplotim
Le të shqyrtojmë një rast konkret.
Kemi marrë një mesazh shqetësues se një pikë qasje WiFi nuk po përgjigjet diku.
Ku ndodhet ajo?
Natyrisht, një administrator i mirë rrjeti ka një përgatitje personale, ku është gjithçka e shkruar. Pyetjet lindin kur duhet të ndajnë këtë informacion. Për shembull, është urgjente të dërgohet një mesazh për të zbuluar në vend, dhe për këtë është e nevojshme të jepni diçka si: "Pika e qasjes në qendër biznesi në rrugën e Ndërtuesve, numer 1, në katin e 3-të, zyra N 301 pranë derës hyrëse nën tavane."
Supozoni se kemi fat dhe pika e qasjes është e ushqyer përmes PoE, dhe switchi lejon ta rinisësh atë nga distanca. Nuk është e nevojshme të shkojmë, por na nevojitet akses i largët në switch. Duhet të konfigurojmë port forwarding përmes PAT në router, ta kuptojmë VLAN-in për lidhje nga jashtë e kështu me radhë. Është mirë që gjithçka të jetë e konfiguruar paraprakisht. Puna, ndoshta, nuk është e komplikuar, por duhet bërë.
Pra, kemi rinisur pikën për ushqim. Nuk ndihmoi?
Supozoni se diçka nuk është në rregull me pajisjen harduerike. Tani po kërkojmë informacionin mbi garancinë, fillimin e eksplotimit dhe detaje të tjera që na interesojnë.
Të flasim për WiFi. Përdorimi i një varianti shtëpiak WPA2-PSK, ku një çelës përdoret për të gjitha pajisjet, nuk rekomandohet në mjedisin korporativ. Së pari, një çelës për të gjithë është thjesht i pasigurt, së dyti, kur një punonjës largon, duhet të ndryshohet ky çelës i ortak dhe të përshtaten përsëri të gjitha pajisjet për të gjithë përdoruesit. Për të shmangur këto bezdia, ekziston WPA2-Enterprise me autentifikim individual për çdo përdorues. Por për këtë nevojitet një server RADIUS - një njësi tjetër infrastrukturore që duhet të kontrollohet, të bëhen kopje rezervë etj.
Kujdes, në çdo hap, qoftë në implementim apo përdorim, ne përdorëm sisteme mbështetëse. Kjo përfshin një laptop me daljen në Internet nga një burim i jashtëm, sistemin e monitorimit, bazën për informacion rreth pajisjeve dhe RADIUS si sistem autentifikimi. Përveç pajisjeve rrjetërore, duhet të mbahen gjithashtu shërbime të jashtme.
Në raste të tilla, mund të dëgjoni këshillën: "Çojeni në cloud dhe mos u mundoni". Sigurisht, ka Zabbix në cloud, ndoshta ndonjë vend ka RADIUS në cloud, dhe madje një bazë të dhënash në cloud për të mbajtur një listë pajisjesh. Problemi është se kjo nuk nevojitet veçmas, por "në një shishe të vetme". Dhe përherë ngrihen pyetje rreth organizimit të aksesit, konfigurimit fillestar të pajisjeve, sigurisë dhe shumë të tjera.
Si duket kur përdorim Nebula?
Sigurisht, në fillim "cloud" nuk di asgjë për planet tona, as për pajisjet e blera.
Fillimisht krijohet profili i organizatës. Kjo do të thotë se e gjithë infrastruktura: selia dhe filialet tani regjistrohen në cloud. Shënohen të dhënat, krijohen llogari për delegimin e autorizimeve.
Regjistrimi i pajisjeve të përdorura në cloud mund të bëhet në dy mënyra: në mënyrë tradicionale - duke shkruar numrin seri gjatë plotësimit të formularit në web ose duke skanuar një kod QR me një telefon celular. Gjithçka që nevojitet për mënyrën e dytë është një smartphone me kamerë dhe qasje në Internet, përfshirë përmes një ofruesi celular.
Sigurisht, infrastruktura e nevojshme për ruajtjen e informacionit, si të dhënat e përdoruesve, ashtu edhe konfigurimet, ofrohet nga Zyxel Nebula.
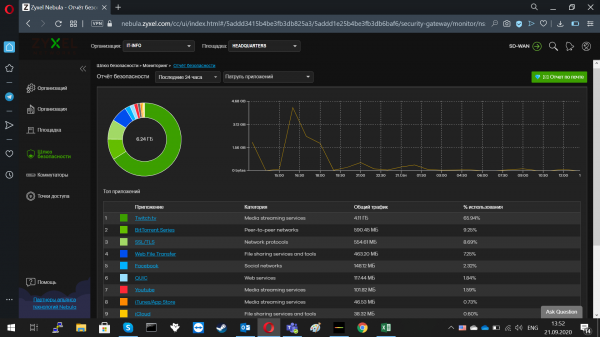
Figurë 1. Raporti i sigurisë së Nebula Control Center.
Çfarë ndodhi me konfigurimin e aksesit? Hapjen e porteve, kalimin e trafikut përmes portit të pranuar, të gjitha ato që administratorët e sigurisë i quajnë me dashuri: "të gërmojnë vrima"? Fatmirësisht, nuk është e nevojshme të bëni asgjë prej kësaj. Pajisjet nën menaxhimin e Nebula vendosin një lidhje dalëse. Dhe administratori lidhet me re, jo me një pajisje të veçantë. Nebula vepron si ndërmjetës midis dy lidhjeve: me pajisjen dhe me kompjuterin e administratorit të rrjetit. Kjo do të thotë se hapi i thirrjes së administratorit për të ardhur mund të reduktohet në minimum ose të anulohet krejtësisht. Dhe asnjë "vrimë" shtesë në firewall.
Por çfarë është për serverin RADUIS? Sepse nevojitet ndonjë autentifikim qendror!
Dhe këto funksione gjithashtu marrë përsipër nga Nebula. Autentifikimi i llogarive për akses në pajisje realizohet përmes një baze të dhënash të mbrojtur. Kjo e bën shumë më të lehtë delegimin ose tërheqjen e të drejtave për menaxhimin e sistemit. Duhet të transferoni të drejtat - krijoni një përdorues, caktoni një rol. Duhet të merrni prapa të drejtat - kryeni veprat e kundërta.
Vlen të theksohet WPA2-Enterprise, për të cilin nevojitet një shërbim i veçantë autentifikimi. Zyxel Nebula ka një analog të vetin - DPPSK, i cili lejon përdorimin e WPA2-PSK me një çelës unik për çdo përdorues.
Pyetje "të pakëndshme"
Më poshtë do të përpiqemi të japim përgjigje për pyetjet më të vështira që shpesh bëhen gjatë hyrjes në shërbimin e re.
A është vërtet e sigurt?
Në çdo delegim të kontrollit dhe menaxhimit për të siguruar sigurinë, dy faktorë luajnë një rol të rëndësishëm: anonimizimi dhe enkriptimi.
Përdorimi i enkriptimit për të mbrojtur trafikun nga sytë e huaj - këtë lexuesit e njohin më shumë ose më pak.
Anonimizimi fsheh nga stafi i ofruesit të re informacionin për pronarin dhe burimin. Informacioni personal eliminohet, dhe regjistrimeve u caktohet një identifikues "pa fytyrë". As zhvilluesi i softuerit të re, as administratori që menaxhon sistemin e re - nuk mund të dinë pronarin e kërkesave. "Nga erdhi kjo? Kush do të interesohej?", - pyetje të tilla do të mbeten pa përgjigje. Mungesa e të dhënave për pronarin dhe burimin e bën të kotë përshtypjen.
Nëse e krahasojmë këtë qasje me praktikën tradicionale të jashtazgjedhjes së shërbimeve apo punësimit të një administratori të përkohshëm — është e qartë se teknologjitë e облака janë më të sigurta. Një specialist IT që punon përkohësisht e di mjaftueshëm për organizatën që ndihmon dhe mund të shkaktojë dëme të konsiderueshme në aspektin e sigurisë, qoftë me vullnetin e tij apo pa të. Duhet gjithashtu të zgjidhet çështja e shkarkimit ose përfundimit të kontratës. Ndonjëherë, përveç bllokimit ose fshirjes së llogarisë, kjo sjell ndryshimin global të fjalëkalimeve për qasje në shërbime, si dhe auditi i të gjitha burimeve për pika hyrjeje të "harxhura" dhe "keqkuptime" të mundshme.
Sa më e shtrenjtë ose më e lirë është Nebula sesa një administrator i përkohshëm?
Dita e krahasimit është gjithçka. Funksionet bazë të Nebula janë në dispozicion falas. Në të vërtetë, çfarë mund të jetë më lirë?
Natyrisht, nuk mund të kalojmë pa një administrator rrjeti apo një person që e zëvendëson atë. Çështja është numri i njerëzve, specializimi i tyre dhe shpërndarja në lokacione.
Sa i përket shërbimit të paguar të zgjeruar, të bësh pyetje të drejtpërdrejta: më e shtrenjtë apo më e lirë — kjo qasje gjithmonë do të jetë e pasaktë dhe njëanshme. Më e saktë do të ishte të krahasosh një numër faktorësh, duke filluar nga paratë për pagesën e specialistëve konkretë deri te shpenzimet për sigurimin e bashkëpunimit të tyre me një organizatë kontraktore ose individ: kontrolli i cilësisë së përmbushjes, hartimi i dokumentacionit, mbajtja e nivelit të sigurisë dhe kështu me radhë.
Nëse flasim për përfitimet ose jo nga blerja e paketës së paguar të shërbimeve (Pro-Pack), përgjigjja e përafërt mund të tingëllojë kështu: nëse organizata është e vogël, mund të kaloni me versionin bazik, nëse organizata po rritet, atëherë ka kuptim të mendohet për Pro-Pack. Dallimi midis verzioneve Zyxel Nebula mund të shikohet në tabelën 1.
Tabela 1. Dallimet midis grupeve të funksioneve të versionit bazik dhe versionit Pro-Pack për Nebula.
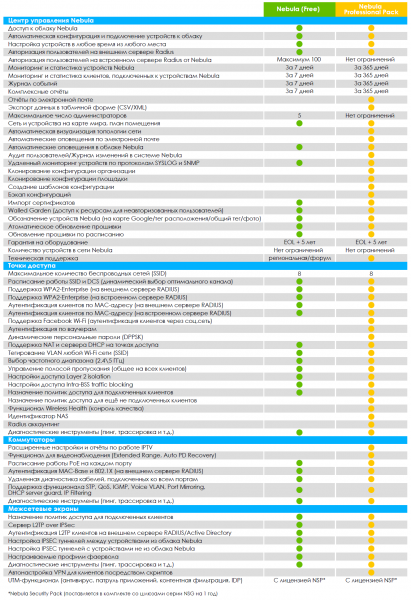
Kjo përfshin raportimin e zgjeruar, auditin e përdoruesve, klonimin e konfiguracionit dhe shumë më tepër.
E çfarë ndodh me mbrojtjen e trafikut?
Nebula përdor protokollin për të siguruar sigurinë në punën me pajisjet e rrjetit.
NETCONF mund të punojë mbi disa protokolle transporti:
- ();
- ();
- ();
- ().
Nëse e krahasojmë NETCONF me metoda të tjera, për shembull, menaxhimi përmes SNMP — duhet të theksojmë se NETCONF mbështet lidhjen TCP në dalje për të kapërcyer barrierat NAT dhe konsiderohet më të besueshëm.
Çfarë ndodh me mbështetje për pajisjet?
Sigurisht, nuk duhet ta kthejmë serverin në një kopsht zoologjik me përfaqësuesit e specieve të rralla dhe të kërcënuara. Është shumë e dëshirueshme që pajisjet e përmbledhura me teknologjinë e menaxhimit të mbulojnë të gjitha drejtpeshimet: nga switch-i qendror deri te pikët e qasjes. Inxhinierët e Zyxel e kanë siguruar një mundësi të tillë. Nën sistemin Nebula punojnë shumë pajisje:
- switch-a qendrore 10G;
- switch-a të nivelit të qasjes;
- switch-a me PoE;
- pikët e qasjes;
- portat rrjetë.
Duke përdorur një gamë të gjerë pajisjesh të mbështetura, mund të ndërtojmë rrjete për lloje të ndryshme detyrash. Kjo është veçanërisht e rëndësishme për kompanitë që rriten jo lart, por gjerë, vazhdimisht duke ezgatuar hapësira të reja për zhvillimin e biznesit.
Zhvillim i vazhdueshëm
Pajisjet rrjetë me metodën tradicionale të menaxhimit kanë vetëm një rrugë për përmirësim — ndryshimi i vetë pajisjes, qoftë një risi në firmware apo module shtesë. Në rastin e Zyxel Nebula, ka një rrugë shtesë për përmirësime — nëpërmjet përmirësimit të infrastrukturës në cloud. Për shembull, pas azhurnimit të Qendrës së Kontrollit Nebula (NCC) në versionin 10.1. (21 Shtator 2020), përdoruesit kanë akses në mundësi të reja, këtu janë disa prej tyre:
- tani pronari i organizatës mund të transferojë të drejtat e plota të pronësisë te një administrator tjetër në të njëjtën organizatë;
- një rol i ri me emrin 'Përfaqësuesi i Pronarit', i cili ka të njëjtat të drejta si pronari i organizatës;
- një funksion i ri për azhurnimin e firmware në shkallë të plotë në organizatë (funksioni Pro-Pack);
- në topologji janë shtuar dy mundësi të reja: rinisja e pajisjes dhe ndezja dhe fikja e energjisë së portit PoE (funksioni Pro-Pack);
- mbështetje për modelet e reja të pikave të qasjes: WAC500, WAC500H, WAC5302D-Sv2 dhe NWA1123ACv3;
- mbështetje për autentifikimin me vauçerë me printim QR kodash (funksioni Pro-Pack).
Useful links
Burimi: habr.com
