

Kyçi i këtij artikulli është një përkthim i lirë i një shënimi në .
Me lejen e autorit (po ashtu për sa për transparencë dhe kuriozitet) unë ia kam ngjyrosur atë me lidhje dhe e kam kompletuar me disa hulumtime personale.
Hyrje
Aktualisht, të paktën një përdorues nga çifti i lidhjeve duhet të jetë në mënyrë aktive. Mekanizmi i "shkallimit" të NAT-it do të jetë i dobishëm në rastin kur asnjëra nga palët nuk është e vendosur në mënyrë aktive. Kjo ndodhi zakonisht për shkak të bllokimit të lidhjeve hyrëse nga një firewall ose një pajisje NAT.
Nëse të dy klientët janë në mënyrë aktive
Klienti-iniciator dërgon një komandë që përmban adresën e tij IP dhe portin tek klienti tjetër. Duke përdorur këto të dhëna, klienti që e merr komandën krijon një lidhje me iniciatorin.
Nëse një nga klientët është në mënyrë pasive
Përmes hub-it, klienti pasiv A dërgon komandën klientit aktiv B, i cili më pas përgjigjet me komandën $ConnectToMe.
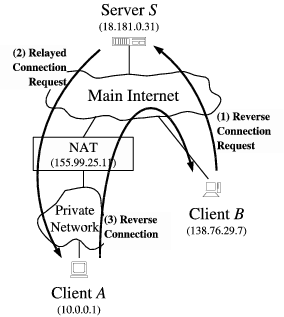
Në këtë rast, S hub-i DC shërben si server
Nëse të dy klientët janë në mënyrë pasive në
Klientët që ndodhen pas NAT-eve të ndryshme A dhe B kanë hyrë në hub S.
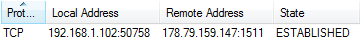
Kështu duket lidhja me hub-in nga këndvështrimi i klientit A
Hub-i pranon lidhjet në portin 1511. Klienti A bën lidhje dalëse nga rrjeti i tij privat përmes portit 50758. Hub-i, nga ana e tij, sheh adresën e pajisjes NAT, punon me të dhe transmeton klientëve sipas identifikatorëve të tyre.
Kλίουent A dërgon serverit S një mesazh që kërkon ndihmë për t'u lidhur me klientin B.
Hub: [Outgoing][178.79.159.147:1511] DRCM AAAA BBBB ADCS/0.10 1649612991
Duke qenë gjithashtu në mënyrë pasive, klienti B, pasi merr këtë komandë, duhet të njoftojë portin e tij privat të përdorur për lidhjen me hub-in nëpërmjet NAT-it.
Hub: [Incoming][178.79.159.147:1511] DNAT BBBB AAAA ADCS/0.10 59566 1649612991
Pas marrjes së kësaj informacioni, klienti A menjëherë përpiqet të krijojë një lidhje me klientin B dhe njofton portin e tij privat.
Qendra: [Dalëse][178.79.159.147:1511] D<b>RNT</b> AAAA BBBB ADCS/0.10 <b>50758</b> 1649612991Cila është interesimi? Interesi qëndron në zhvendosjen e pikës finale të të njëjtës lidhje duke krijuar një lidhje të re në adresën publike përmes portit privat që është tashmë në përdorim.
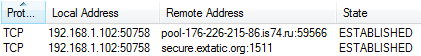
Bingo!
Sigurisht, në këtë rast NAT-i i klientit B ka të drejtën e plotë të refuzojë kërkesën e parë për lidhje nga klienti A, por kërkesa e tij vetë drejtohet në "vrimën" e krijuar nga kjo lidhje, dhe lidhja është e vendosur.
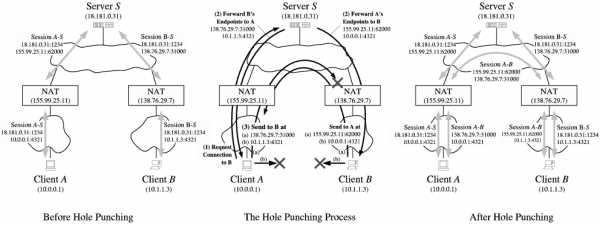
Imazhi, i përshtatshëm për të gjithë procesin me rezervimin që nuk nuk përdor porte publike, të hapura nga sesioni NAT‒S, si dhe adresa private.
Epilogu
Në momentin e shkrimit (origjinal) të artikullit, rreth gjysma e klientëve të DC po funksionon në mënyrë pasive. Kjo do të thotë se një e katërta e të gjitha lidhjeve të mundshme nuk mund të realizohet.
Më vonë , duke përdorur lidhjet ekzistuese A‒S dhe B‒S për të vendosur një lidhje direkte klient-klient, edhe nëse A dhe B janë në mënyrë pasive.
Burimi: habr.com
