

WPA3 tashmë është miratuar, dhe nga korriku i vitit 2020 është bërë i detyrueshëm për pajisjet që kalojnë certifikimin në WiFi-Alliance, WPA2 nuk është anuluar dhe nuk do të anulohet. Ndërkohë, WPA2 dhe WPA3 parashikojnë punën në modet PSK dhe Enterprise, por ne propozojmë të shqyrtojmë në artikullin tonë teknologjinë Private PSK, si dhe përfitimet që mund të arrihen me ndihmën e saj.
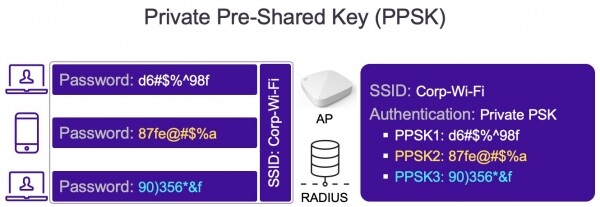
Problemet me WPA2-Personal janë të njohura prej kohësh dhe, në përgjithësi, tashmë janë rregulluar (Priority Management Frames, rregullime për dobësitë KRACK etj.). Defekti kryesor që mbetet i WPA2 me përdorimin e PSK është se fjalëkalimet e dobëta janë mjaft lehtësisht të thyera me sulmin përmes fjalorit. Në rast të kompromentimit dhe ndryshimit të fjalëkalimit në një të ri, do të nevojitet të përcaktohen përsëri të gjitha pajisjet e lidhura (dhe pikët e qasjes), gjë që mund të rezultojë një proces mjaft punë të rëndë (për të zgjidhur problemin e "fjalëkalimit të dobët", WiFi-Alliance rekomandon përdorimin e fjalëkalimeve me gjatësi jo më pak se 20 karaktere).
Një tjetër çështje, e cila ndonjëherë nuk mund të zgjidhet me WPA2-Personal është caktimi i profileve të ndryshëm (vlan, QoS, firewall…) për grupe pajisjesh që janë të lidhura në një të njëjtën SSID.
Me WPA2-Enterprise është e mundur të zgjidhen të gjitha problemet e përshkruara më sipër, por çmimi për këtë do të jetë:
- Nevoja për të pasur ose shpërndarjen e PKI (Infrastruktura e Çelikut Publik) dhe certifikatave të sigurisë;
- Mund të lindin vështirësi me instalimin;
- Mund të lindin vështirësi me zgjidhjen e problemeve;
- Nuk është një zgjidhje optimale për pajisjet IoT ose qasjen e mysafirëve.
Një zgjidhje më radikale për problemet WPA2-Personal është kalimi në WPA3, përmirësimi kryesor i të cilit është përdorimi i SAE (Autentifikimi Simultann i Barabartë) dhe PSK statike. WPA3-Personal zgjidh problemin me "sulmin nga fjalori", por nuk siguron identifikimin unik gjatë autentifikimit dhe për rrjedhojë mundësinë e caktimit të profileve (pasi përdoret ende një fjalëkalim i përbashkët statik).
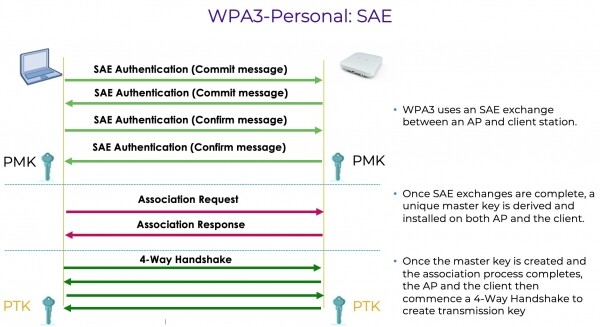
Gjithashtu, duhet të vigjilojmë që më shumë se 95% e klientëve ekzistues aktualisht nuk e mbështesin WPA3 dhe SAE, ndërsa WPA2 vazhdon të funksionojë me sukses në miliarda pajisje tashmë të lëshuara.
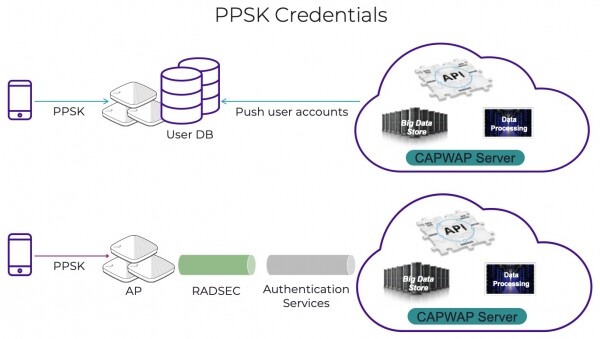
Për të adresuar zgjidhjet e përmendura më sipër të problemeve ekzistuese ose potencialisht të mundshme, kompania Extreme Networks zhvilloi teknologjinë Private Pre-Shared Key (PPSK). PPSK është e kompatibilshme me çdo klient Wi-Fi që mbështet WPA2-PSK dhe ofron një nivel sigurie të krahasueshëm me atë të arritur me WPA2-Enterprise, pa nevojën për ndërtimin e infrastrukturës 802.1X/EAP. Private PSK është në thelb WPA2-PSK, por çdo përdorues (ose grup përdoruesish) mund të ketë fjalëkalimin e vet që gjenerohet dinamike. Menaxhimi i PPSK-së është i njëjtë me menaxhimin e PSK-së, për shkak se i gjithë procesi është automatizuar. Baza e të dhënave me çelësa mund të ruhet lokal në piketat e aksesit ose në re.
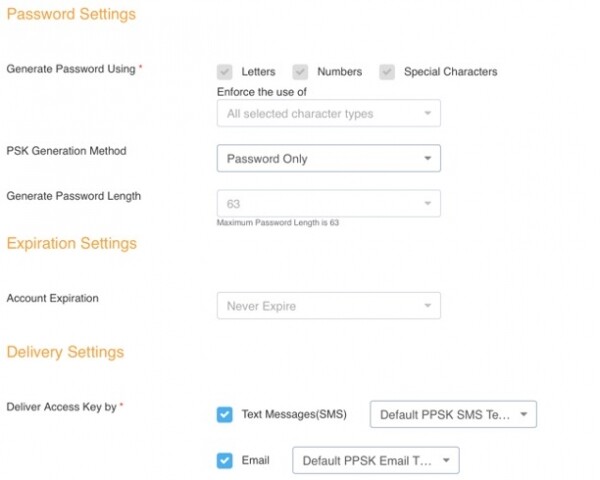
Fjalëkalimet mund të gjenerohen automatikisht, ka mundësi të përcaktohet fleksibël gjatë/rezistencës, periudha ose afati i skadimit, mënyra e dorëzimit te përdoruesi (me email ose SMS):
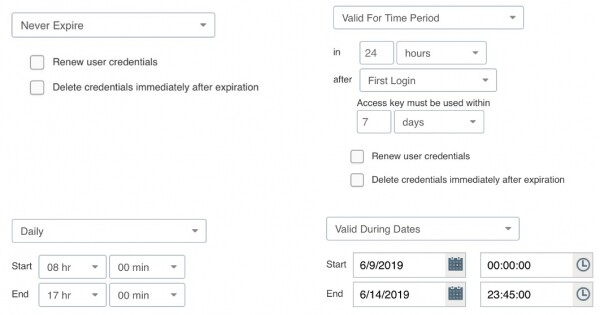
Është gjithashtu e mundur të konfigurohet numri maksimal i klientëve që mund të lidhen me një PPSK të vetme ose madje të konfigurohen "MAC-binding" për pajisjet që lidhen. Me komandën e administratorit të rrjetit, çdo çelës mund të tërhiqet lehtësisht, dhe qasja në rrjet do të ndalohet pa ndihmën e rikonfigurimit të të gjithë pajisjeve të tjera. Nëse në momentin e tërheqjes së çelësit, klienti është i lidhur, piketa e aksesit automatikisht do ta çojë jashtë rrjetit.
Disa nga përfitimet kryesore të PPSK përfshijnë:
- lehtësinë e përdorimit së bashku me një nivel të lartë sigurie;
- ataku me fjalëkalim mund të zgjidhet me fjalëkalime të gjata dhe të qëndrueshme, të cilat ExtremeCloudIQ di t'i gjenerojë dhe t'i dërgojë automatikisht;
- mundësinë e caktimit të profileve të ndryshme të sigurisë për pajisje të ndryshme të lidhura me një SSID;
- është ideali për qasje të sigurt për mysafirët;
- është e përshtatshme për qasje të sigurt, kur pajisjet nuk mbështesin 802.1X / EAP (skaner manualë ose pajisje IoT/VoWiFi);
- konsumin dhe përmirësimin e suksesshëm gjatë më shumë se 10 vjetëve.
Cdo pyetje që mund të keni gjithmonë mund t'ua drejtoni punonjësve të zyrës tonë – .
Burimi: habr.com
