

Ekziston një dokument mjaft interesant , i cili shqyrton Sigurinë e Informacionit duke aplikuar parimin e Pareto (80/20). Ky parim thotë se 20% e masave mbrojtëse japin 80% të rezultatit në lidhje me sigurinë e kompanisë. Pas leximit të këtij dokumenti, shumë “sigurues” zbulojnë se gjatë zgjedhjes së masave mbrojtëse ata nuk fillojnë nga masat më efektive. Në dokument përcaktohen 5 masa kyçe mbrojtëse që kanë efektin më të madh në Sigurinë e Informacionit:
- Inventarizimi i të gjithë pajisjeve në rrjet. Është e vështirë të mbrohet rrjeti kur nuk e di se çfarë ka në të.
- Inventarizimi i gjithë programeve të softuerit. Softueri me dobësi shpesh bëhet pika e hyrjes për hakerin.
- Konfigurimi i Sigurt — ose përdorimi i detyrueshëm i funksioneve të integruara të mbrojtjes së softuerëve ose pajisjeve. Në dy fjalë — ndërroni fjalëkalimet e paracaktuar dhe kufizoni aksesin.
- Identifikimi dhe eliminimi i dobësive. Shumica e sulmeve fillon pikërisht nga një dobësi e njohur.
- Menaxhimi i qasjes privilegjuar. Përdoruesit tuaj duhet të kenë vetëm të drejtat që u nevojiten në të vërtetë dhe të kryejnë vetëm veprimet që janë të nevojshme.
Në këtë artikull ne do të shqyrtojmë pikën e 5-të me një shembull të përdorimit të . Më saktësisht do të shqyrtojmë raste tipike dhe probleme që mund të zbulojmë pas zbatimit ose brenda kornizës së testimit falas të Fudo PAM.
Fudo PAM
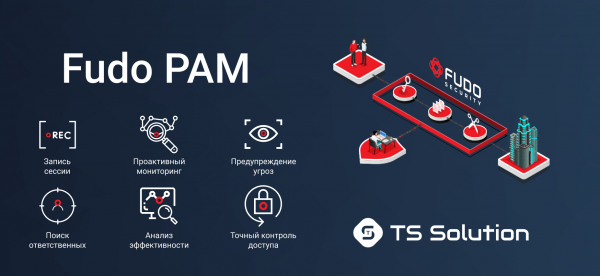
Një fjalë e shkurtër për zgjidhjen. Fudo PAM është një zgjidhje relativisht e re për menaxhimin e qasjes privilegjuar. Disa nga karakteristikat kryesore janë:
- Regjistrimi i seancave. Shikimi i seancës në kohë reale. Lidhen me seancën. Krijimi i provave për proceset gjyqësore.
- Monitorimi proaktiv. Politikat fleksibile. Kërkimi sipas modelit. Automatizimi i veprimeve.
- Parandalimi i kërcënimeve. Përdorimi i papërshtatshëm i llogarive. Vlerësimi i nivelit të kërcënimit. Zbulimi i anomalisë.
- Identifikimi i përgjegjësve. Në rastin e përdorimit të një llogarie nga disa përdorues.
- Analiza e efektivitetit. E përdoruesve të veçantë, njësive ose të tërë organizatave.
- Kontrolli i saktë i aksesit. Kufizimi i trafikut dhe qasja për përdoruesit në periudha të caktuara.
Një nga përfitimet kryesore është se instalohet pothuajse brenda disa orësh, pas së cilës sistemi është gati për përdorim.
Për ata që janë të interesuar për produktin, në .... do të zhvillohet një webinar me një përmbledhje të detajuar dhe demonstrim të funksionaliteteve. Ne do të kalojmë te problemet reale që mund të identifikohen gjatë projekteve pilot të menaxhimit të qasjes me privilegje.
1. Administratoret e rrjetit shpesh fitojnë qasje në burimet e ndaluara
Sikurse ndodh, incidentet e para që mund të identifikohen janë shkeljet nga ana e administratorëve. Më së shpeshti, këto janë ndryshime të papranueshme të listave të aksesit në pajisjet e rrjetit. Për shembull, për të hapur qasje në një faqe të ndaluar ose për një aplikacion të ndaluar. Duhet të theksohet se këto ndryshime mund të qëndrojnë në konfigurimin e pajisjeve për shumë vite.
2. Përdorimi i një llogarie nga disa administratore në të njëjtën kohë
Një tjetër problem i zakonshëm i lidhur me administratorët. “Të ndash” një llogari mes kolegëve është një praktikë shumë e zakonshme. E rehatshme, por pas kësaj bëhet mjaft e vështirë të kuptohet kush është përgjegjës për një veprim të caktuar.
3. Punonjësit e distancuar punojnë më pak se 2 orë në ditë
Në shumë kompani ka punonjës të distancuar ose partnerë që kanë nevojë për qasje në burimet e brendshme (zakonisht në desktopin e distancuar). Fudo PAM mundëson monitorimin e aktivitetit real gjatë këtyre sesioneve. Shpesh zbulohet se punonjësit e distancuar punojnë shumë më pak se sa është deklaruar.
4. Përdoret një fjalëkalim i njëjtë për shumë sisteme
Një problem mjaft i rëndësishëm. Mbajtja mend e disa fjalëkalimeve gjithmonë është e vështirë, prandaj shpesh përdoruesit përdorin një fjalëkalim të vetëm për të gjitha sistemet. Nëse ky fjalëkalim “rrjedh”, atëherë një shkelës i mundshëm mund të fitojë qasje në pothuajse gjithë infrastrukturën IT.
5. Përdoruesit kanë më shumë të drejta sesa është parashikuar
Shpesh zbulohet se përdoruesit, duke dukur se kanë të drejta të kufizuara, në të vërtetë kanë privilegje më të mëdha sesa duhet. Për shembull, ata mund të rindezin pajisjen e kontrolluar. Zakonisht, kjo është ose një gabim në dhënien e të drejtave, ose thjesht mangësi në sistemin e ndarjes së të drejtave të integruar.
Webinar
Nëse jeni të interesuar për temën e PAM, ju ftojmë në , i cili do të mbahet më 21 Nëntor.
Ky nuk është webinar i fundit për këtë vit, që do të organizojmë, prandaj qëndroni të informuar (, , , )!
Burimi: habr.com
