

Kam kam testime penetrimin duke përdorur dhe e përdora atë për të nxjerrë informacion rreth përdoruesve nga Active Directory (në vijim – AD). Në atë kohë, kam vënë theksin në mbledhjen e informacionit rreth anëtarësisë në grupet e sigurisë dhe pastaj kam përdorur këtë informacion për të lëvizur në rrjet. Në çdo rast, AD përmban të dhëna të ndjeshme rreth punonjësve, disa prej të cilave me të vërtetë nuk duhet të jenë të aksesueshme për të gjithë në organizatë. Në fakt, në sistemet e skedarëve Windows ekziston një problem i barabartë , i cili gjithashtu mund të përdoret nga sulmuesit e brendshëm dhe të jashtëm.
Por para se të flasim për problemet e privatësisë dhe mënyrat për t'i zgjidhur ato, le të shohim të dhënat që ruhen në AD.
Active Directory është Facebook-u i korporatës
Por në këtë rast, ju tashmë keni bërë miq me të gjithë! Ndoshta nuk do të dini për filmat, librat dhe restorantet e preferuara të kolegëve tuaj, por AD përmban të dhëna kontaktuese të ndjeshme
dhe fusha të tjera që mund të përdoren nga hakerat dhe madje edhe nga të brendshmit pa aftësi teknike të veçanta.
Administratoret e sistemeve, sigurisht, janë të njohur me screenshot-in e mëposhtëm. Ky është interfaci i Active Directory Users and Computers (ADUC), ku ata vendosin dhe redaktojnë informacionin rreth përdoruesve dhe i emërojnë ata në grupet përkatëse.
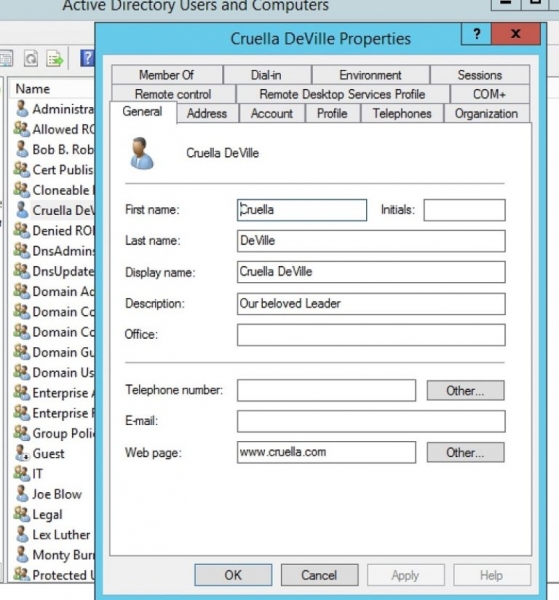
AD përmban fusha me emrin e punonjësit, adresën dhe numrin e telefonit, kështu që është si një regjistër telefonik. Por ka shumë më tepër! Në skeda të tjera gjithashtu ka adresë elektronike dhe faqe interneti, shefi direkt dhe shënime.
A duhet të gjithë në organizatë të shohin këtë informacion, veçanërisht në epokën , kur çdo detaj i ri e bën kërkimin e informacionit të shtuar edhe më të lehtë?
Sigurisht që jo! Problemi përkeqësohet kur të dhënat e udhëheqësve të lartë të kompanisë janë në dispozicion për të gjithë punonjësit.
PowerView për të gjithë
Këtu hyn në lojë PowerView. Ai ofron një ndërfaqe shumë të përshtatshme PowerShell për funksionet e Win32 të bazuara (dhe të ndërlikuara) që iu qasen AD. Në pak fjalë:
ai e bën marrjen e fushave të AD po aq të lehtë sa të shkruash një komandë shumë të shkurtër.
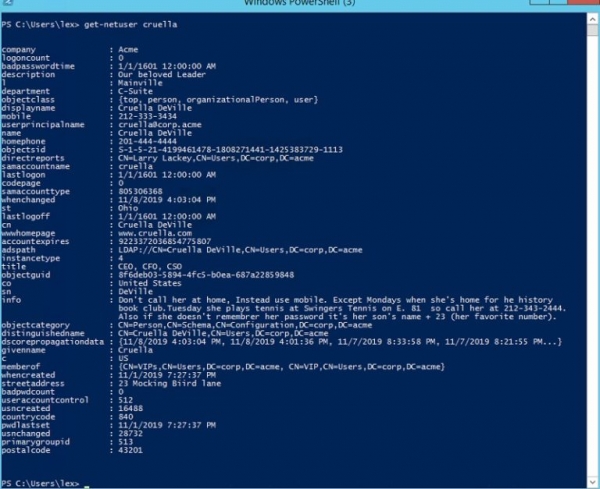
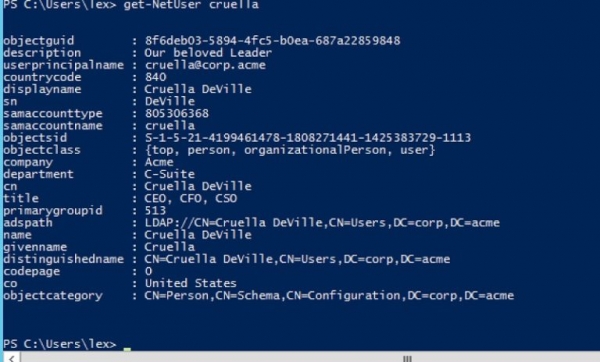
Le të marrim si shembull mbledhjen e informacionit për punonjësin Cruella Deville, i cili është një nga drejtuesit e kompanisë. Për këtë do të përdorim komandën PowerView get-NetUser:
Instalimi i PowerView nuk është një problem serioz – sigurohuni vetë në faqen . Dhe më e rëndësishmja, nuk keni nevojë për privilegje të larta për të ekzekutuar shumë nga komandat e PowerView, si get-NetUser. Kështu, një punonjës i motivuar, por jo shumë teknik, mund të fillojë të bëjë hulumtime në AD pa shumë vështirësi.
Nga screenshots e mësipërme, është e qartë se një insajder mund të zbulojë shpejt shumë informacione të reja rreth Cruella. A keni vënë re gjithashtu se në fushën 'info' shpaloset informacion mbi zakonet personale dhe fjalëkalimin e përdoruesit?
Kjo nuk është një probabilitet teorik. Nga mësova se ata skanojnë AD për të gjetur fjalëkalime në format të pacenuar, dhe shpesh këto përpjekje, fatkeqësisht, përfundojnë me sukses. Atëherë kuptojnë se kompanitë e trajtojnë me neglizhencë informacionin në AD dhe, për zakonisht, nuk dinë për temën tjetër – ndëshkimet në AD.
Në Active Directory ka ACL të veta
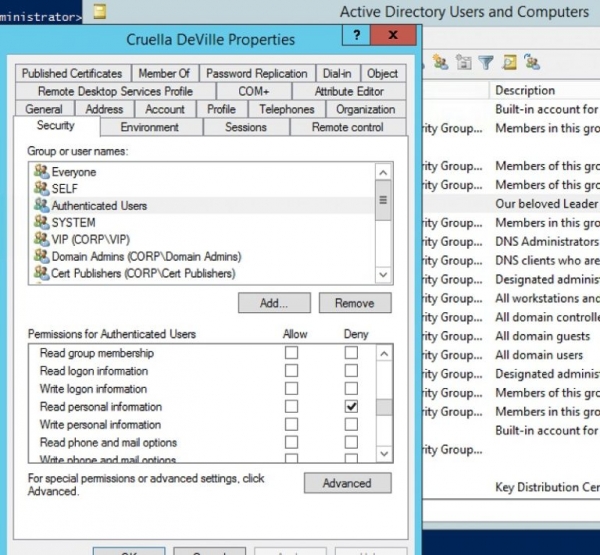
Ndërfaqja AD Users and Computers lejon vendosjen e ndëshkimeve për objektet AD. Në AD ekzistojnë ACL dhe administratorët mund të caktojnë ose ndalojnë aksesin përmes tyre. Duhet të klikoni 'Advanced' në menunë ADUC View, dhe pastaj, kur të hapni përdoruesin, do të shihni seksionin 'Security', ku vendosni ACL.
Në skenarin tim me Cruella, nuk doja që të gjithë përdoruesit e verifikuar (Authenticated Users) të mund të shihnin informacionin e saj personal, kështu që e ndalova aksesin për të lexuar:
Dhe tani një përdorues i zakonshëm do ta shohë këtë, nëse përpiqet të përdorë Get-NetUser në PowerView:
Munda të fsheh informacionin e dobishëm nga sytë e të tjerëve. Për të mbajtur aksesin për përdoruesit përkatës, krijova një ACL tjetër për t'i lejuar anëtarët e grupit VIP (Cruella dhe kolegët e saj të lartë) të kenë akses në këto të dhëna konfidenciale. Në fjalë të tjera, realizova ndëshkimet AD mbi një model roli, që e bëri informacionin e ndjeshëm të papërfilur për shumicën e punonjësve, duke përfshirë insajderët.
Megjithatë, mund të bëni anëtarësimin në grup të padukshëm për përdoruesit duke vendosur përkatësisht ACL për objektin e grupit në AD. Kjo do të ndihmojë në aspektin e privatësisë dhe sigurisë.
Në të tij Unë tregova se si të lëvizni në sistem duke studiuar anëtarësimin në grupe me PowerViews Get-NetGroupMember. Në skenarin tim, unë kufizova aksesin për të lexuar në anëtarësimin e një grupi të caktuar. Ju shihni rezultatet e ekzekutimit të komandës para dhe pas ndryshimeve:
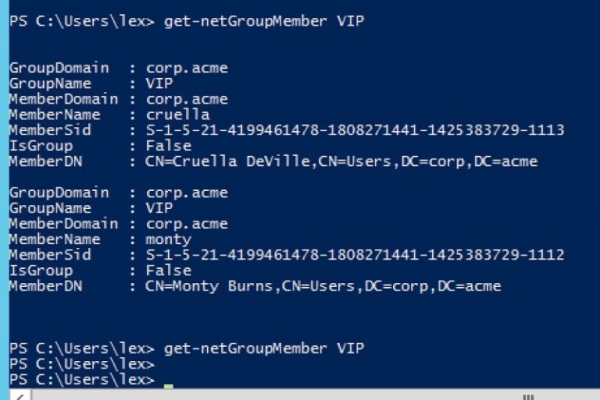
Arritëm të fshehim anëtarësimin e Cruella dhe Monty Burns në grupin VIP, duke e bërë më të vështirë për hakerët dhe insajderët të eksplorojnë infrastrukturën.
Ky postim ishte i destinuar për t'ju motivuar të shqyrtoni më me kujdes fushat
AD dhe lejet e lidhura me të. AD është një burim i shkëlqyer, por mendoni si do të
donit të ndani informacione të besueshme dhe të dhëna personale, veçanërisht,
kur bëhet fjalë për ata që qëndrojnë në krye të organizatës suaj.
Burimi: habr.com
