

Më 30 maj 2020, një problem i paqartë doli me certifikatat SSL/TLS nga furnizuesi Sectigo (ish Comodo). Certifikatat vetë vazhduan të ishin në rregull, por një nga certifikatat CA të ndërmjetme në zinxhirët që shoqëronin këto certifikata kishte "skaduar". Situata nuk ishte fatale, por ishte e pakëndshme: versionet aktuale të shfletuesve nuk panë asgjë, megjithatë shumica e automatizimeve dhe shfletuesve të vjetër/Sistemet Operative nuk ishin të përgatitura për një zhvillim të tillë.
Habr nuk bëri përjashtim, prandaj është shkruar ky shpjegim/postmortem.
TL;DR Zgjidhja është në fund.
Të anashkalojmë teorinë bazë mbi PKI, SSL/TLS, https dhe të tjera. Mekanika e verifikimit me një certifikat sigurie të domenit përbëhet nga ndërtimi i një zinxhiri të certifikatave që ndjek një nga ato të besueshme nga shfletuesi apo sistemi operativ, që ruhen në atë që quhet Trust Store. Ky listë përhapet me sistemin operativ, ekosistemin e mjedisit të ekzekutimit të kodit ose me shfletuesin. Çdo certifikatë ka një afat skadence, pas të cilit ata qëndrohen si të pabesueshëm, përfshirë certifikatat në trust store. Si dukej zinxhiri i besueshmërisë para ditës fatale? Një vegël web do na ndihmojë të zbulojmë. nga kompania Qualys.
Pra, një nga certifikatat më të njohura "komerciale" është Sectigo Positive SSL (më parë e njohur si Comodo Positive SSL, certifikatat me këtë emër janë ende në qarkullim), është një certifikatë që quhet DV. DV është niveli më primitiv i certificimit, që do të thotë kontrollin e aksesit në menaxhimin e domenit nga ai që lëshon një certifikatë të tillë. Në të vërtetë, DV do të thotë "domain validation". Për informacion: ka gjithashtu OV (organizational validation) dhe EV (extended validation), ndërsa certifikata falas nga Let’s Encrypt gjithashtu është DV. Për ata që për ndonjë arsye nuk e preferojnë mekanizmin ACME, produkti Positive SSL është më i përshtatshmi në lidhje me çmimin/mundësitë (certifikata një domeni kushton rreth 5-7 dollarë për vit me një periudhë maksimale veprimi të certifikatës deri në 2 vjet e 3 muaj).
Certifikata tipike Sectigo DV (RSA) derisa kohët e fundit është shoqëruar me një zinxhir të tillë CA të ndërmjetme:
Certifikata #1:
  Të dhëna:
    Versioni: 3 (0x2)
    Numri Serial:
      7d:5b:51:26:b4:76:ba:11:db:74:16:0b:bc:53:0d:a7
    Algoritmi i Nënshkrimit: sha384MeRSAEnkriptim
      Lëshuesi: C=SH, ST=New Jersey, L=Jersey City, O=Rrjeti USERTRUST, CN=Autoriteti i Certifikimit USERTrust RSA
      Validiteti
        Nuk Para: Nëntor 2 00:00:00 2018 GMT
        Nuk Pas: Dhjetor 31 23:59:59 2030 GMT
      Subjekti: C=GB, ST=Greater Manchester, L=Salford, O=Sectigo Limited, CN=Sectigo RSA Domain Validation Secure Server CA
Certifikata #2:
  Të dhëna:
    Versioni: 3 (0x2)
    Numri Serial:
      13:ea:28:70:5b:f4:ec:ed:0c:36:63:09:80:61:43:36
    Algoritmi i Nënshkrimit: sha384MeRSAEnkriptim
      Lëshuesi: C=SU, O=AddTrust AB, OU=Rrjeti TTP Eksternal AddTrust, CN=AddTrust External CA Root
      Validiteti
        Nuk Para: Maj 30 10:48:38 2000 GMT
        Nuk Pas: Maj 30 10:48:38 2020 GMT
      Subjekti: C=SH, ST=New Jersey, L=Jersey City, O=Rrjeti USERTRUST, CN=Autoriteti i Certifikimit USERTrust RSA
Këtu mungon "certifikata e tretë", e vetë-nënshkruar nga AddTrust AB, pasi në një moment u konsiderua rregull i keq përfshirja e certifikatave rrënjësore të vetë-nënshkruara në zinxhirët. Mund të vërehet që CA ndërmjetës, e lëshuar nga UserTrust nga AddTrust ka skadim më 30 maj 2020. Kjo nuk është rastësi, pasi për këtë CA ishte planifikuar një procedurë dalëse nga përdorimi. U konsiderua se deri më 30 maj 2020, çdo vend të besimit do të kishte certifikatën e nënshkruar ndërshtetërisht nga UserTrust (nën kapakun është e njëjta certifikat, më saktësisht çelësi publik) dhe zinxhiri, madje me certifikatën e pa besueshme të përfshirë do të kishte rrugë alternative ndërtimi dhe askush s'do ta vërente. Megjithatë, planet u shkatërruan nga realiteti, në veçanti termi përhapës "sistemet e trashëguara". Në të vërtetë, pronarët e versioneve aktuale të shfletuesve nuk vërejtën asgjë, megjithatë dështuan shumë automatizime të ndërtuara mbi curl dhe biblioteka ssl/tls të disa gjuhëve programimi dhe mjediseve të ekzekutimit të kodit. Duhet kuptuar se shumë produkte nuk udhëhiqen nga mjetet e ndërtimit të zinxhirëve të integruara në OS, por "mbajnë" vetë magazinën e besimit me vete. Dhe jo gjithmonë ato përmbajnë atë që do të donin të shihnin . Po ashtu, në Linux nuk përditësohen gjithmonë paketat si ca-certificates. Në përfundim, gjithçka duket në rregull, por diçka nuk funksionon ndonjëherë aty, ndonjëherë këtu.
Nga figura 1 kuptohet se, megjithëse për shumicën dërrmuese gjithçka dukej si zakonisht, dikush kishte ndonjë problem dhe trafiku ra dukshëm (vija e kuqe e majtë), më pas ai u rrit, kur u zëvendësua një nga certificate kyçe (vija e djathtë). Kishte shpërthime edhe në mes, kur u ndërruan certifikata të tjera, nga të cilat gjithashtu varej diçka. Duke qenë se për shumicën gjithçka vazhdonte të funksiononte mjaft normal (përveç disa defekteve të çuditshme si pamundësia për të ngarkuar foto në Habrastorage), mund të nxjerrim një përfundim të tërthortë mbi numrin e klientëve legacy dhe roboteve në Habra.
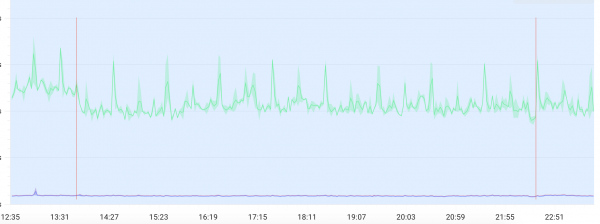 Figura 1. Grafiku i "trafikut" në Habra.
Nga figura 2 mund të vlerësohet se si ndërtohet në versionet aktuale të shfletuesve një zinxhir "alternativ" deri te certifikata CA e besuar në shfletuesin e përdoruesit, edhe pse ekziston një certifikatë "e skaduar" në zinxhir. Sipas mendimit të vet Sectigo, kjo ishte arsyeja që të mos bëhej asgjë.
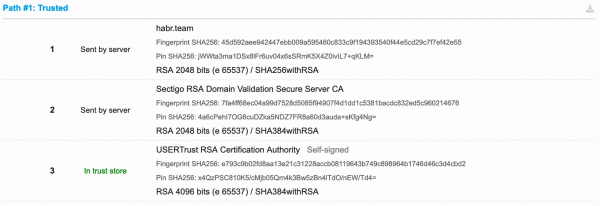 Figura 2. Zinxhiri deri te certifikata e besuar e versionit modern të shfletuesit.
Por në figurën 3 mund të vërehet se si duket gjithçka në të vërtetë, kur diçka ka shkuar keq dhe ne kemi një sistem legacy. Në këtë rast, lidhja HTTPS nuk krijohet dhe ne shohim një gabim si "validimi i certifikatës dështoi" ose diçka të ngjashme.
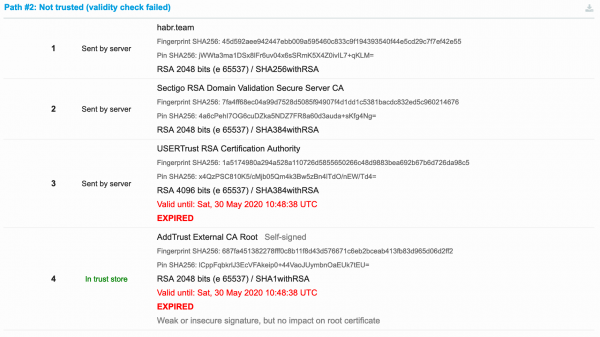 Figura 3. Zinxhiri u invalidua, pasi certifikata kryesore dhe e nënshkruar nga ajo ndërmjetëse "kishin skaduar".
Në figurën 4 ne tashmë shohim një "zgjidhje" për sistemet legacy: ka një certifikat tjetër ndërmjetës, në fakt një "kross-nënshkrim" nga një CA tjetër, që zakonisht është paracaktuar në sistemet legacy. Kjo është ajo që duhet të bëhet: të gjendet ky certifikat (i cili është shënuar si Shkarkim të extra) dhe të zëvendësohet me "të skaduarin".
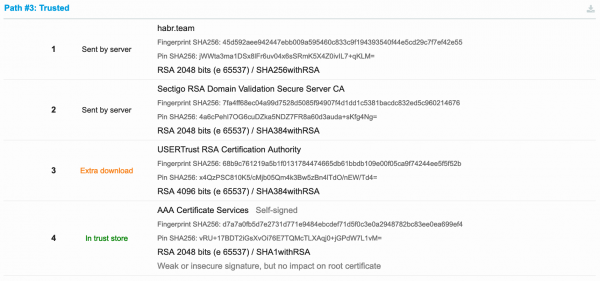 Figura 4. Zinxhiri alternativ për sistemet legacy.
Për ta thënë ndryshe: problemi nuk kishte marrë një publikim të gjerë dhe ndonjë diskutim publik, përfshirë për shkak të vetëbesimit të tepërt të Sectigo. Ja, për shembull, mendimi i një nga ofruesit të certifikatave në situatën e tillë:
Më parë ata [Sectigo] siguroi të gjithë se nuk do të kishte probleme. Megjithatë, realiteti është se disa serverë/paqet legacy janë prekur.
Kjo është një situatë absurde. Ne e kemi tërhequr vëmendjen e tyre për certifikatën e skaduar AddTrust RSA/ECC disa herë brenda një viti dhe çdo herë Sectigo na siguroi se nuk do të kishte probleme.
Unë personalisht kam pyetur në Stack Overflow në lidhje me këtë para një muaji, por siç duket audienca e projektit nuk është shumë e përshtatshme për pyetje të tilla, kështu që duhej të përgjigjesha vetë pas analizës së rastit.
Sectigo për këtë çështje FAQ, por ai është aq i palexueshëm dhe i zgjatur, saqë është e pamundur ta përdorësh. Ja një citim, i cili është esenca e gjithë publikimit:
Çfarë Duhet të Bëni
Për shumicën e rasteve të përdorimit, duke përfshirë lëshimin e certifikatave për sisteme moderne klient apo server, nuk nevojitet asnjë veprim, pavarësisht nëse keni lëshuar certifikata të lidhura me rrënjën AddTrust.Që nga 30 Prilli 2020: Për proceset e biznesit që varen nga sisteme shumë të vjetra, Sectigo ka bërë të disponueshme (në mënyrë default në paketat e certifikatave) një rrënjë të re legjendare për nënshkrim, rrënja “AAA Certificate Services”. Megjithatë, ju lutemi tregoni kujdes ekstrem për çdo proces që varet nga sisteme shumë të vjetra legjendare. Sistemet që nuk kanë marrë azhurnimet e nevojshme për të mbështetur rrënjët më të reja si rrënja COMODO nga Sectigo do të jenë patjetër të mungesës së azhurnimeve të tjera thelbësore të sigurisë dhe duhet të konsiderohen të pasigurta. Nëse ende do të dëshironit të nënshkruani me rrënjën AAA Certificate Services, ju lutemi kontaktoni drejtpërdrejt Sectigo.
Më pëlqen shumë teza «shumë të vjetra», natyrisht. Për shembull, curl në konsolën Ubuntu Linux 18.04 LTS (sistemi ynë operativ bazë për momentin) me përditësimet më të fundit që nuk janë më të vjetra se një muaj, është e vështirë ta quash shumë të vjetër, megjithatë nuk funksionon.
Shumica e distributorëve të certifikatave kanë lëshuar shënimet e tyre me zgjidhje afër mbrëmjes të 30 Majit. Për shembull, një shkrim shumë i mirë teknik nga (me përshkrime specifike se çfarë duhet të bëni dhe me paketat CA-bundles të gatshme në formate zip, por vetëm RSA):
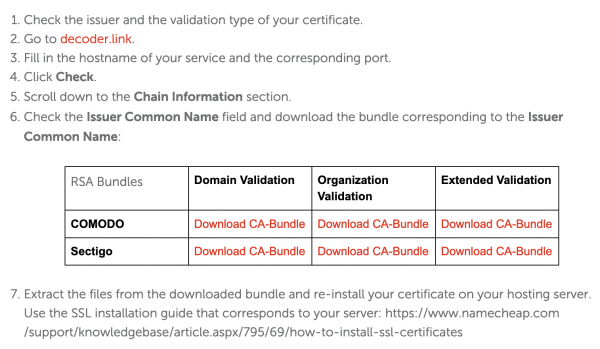 Figurë 5. Shtatë hapa për t'i rikthyer gjërat shpejt.
Ka nga Redhat, por aty gjithçka është më legjendare dhe duhet të instaloni madje edhe një certifikatë legjendare më të lartë nga Comodo, që të funksionojë.
Zgjidhja
Vlen të përsëritet zgjidhja edhe këtu. Më poshtë ndodhen dy grupe lidhjesh për certifikatat DV Sectigo (jo Comodo!), një për certifikatat zakonore RSA, një tjetër për certifikatat ECC (ECDSA) më pak të zakonshme (ne përdorim dy lidhje mjaft kohë). Me ECC ka qenë më e komplikuar, pasi shumica e zgjidhjeve nuk e kanë marrë parasysh praninë e atyre certifikatave për shkak të shpërndarjes së tyre të ulët. Në fund, certifikata ndërmjetëse e kërkuar u gjet në .
Lidhja për certifikatat, të bazuara në algoritmin e çelësit RSA. Krahaso me lidhjen tënde dhe kushtoji vëmendje se vetëm certifikata e poshtme është zëvendësuar, ndërsa e sipërmja ka mbetur e njëjtë. Unë i dalloj ato në kushte të përditshme sipas tre simboleve të fundit të blloqeve base64, përveç simbolit «baraz» (në këtë rast En8= dhe 1+V):
# Subject: /C=GB/ST=Greater Manchester/L=Salford/O=Sectigo Limited/CN=Sectigo RSA Domain Validation Secure Server CA
# Algo: RSA, key size: 2048
# Issuer: /C=US/ST=New Jersey/L=Jersey City/O=The USERTRUST Network/CN=USERTrust RSA Certification Authority
# Not valid before: 2018-11-02T00:00:00Z
# Not valid after: 2030-12-31T23:59:59Z
# SHA-1 Fingerprint: 33:E4:E8:08:07:20:4C:2B:61:82:A3:A1:4B:59:1A:CD:25:B5:F0:DB
# SHA-256 Fingerprint: 7F:A4:FF:68:EC:04:A9:9D:75:28:D5:08:5F:94:90:7F:4D:1D:D1:C5:38:1B:AC:DC:83:2E:D5:C9:60:21:46:76
-----BEGIN CERTIFICATE-----
MIIGEzCCA/ugAwIBAgIQfVtRJrR2uhHbdBYLvFMNpzANBgkqhkiG9w0BAQwFADCB
iDELMAkGA1UEBhMCVVMxEzARBgNVBAgTCk5ldyBKZXJzZXkxFDASBgNVBAcTC0pl
cnNleSBDaXR5MR4wHAYDVQQKExVUaGUgVVNFUlRSVVNUIE5ldHdvcmsxLjAsBgNV
BAMTJVVTRVJUcnVzdCBSU0EgQ2VydGlmaWNhdGlvbiBBdXRob3JpdHkwHhcNMTgx
MTAyMDAwMDAwWhcNMzAxMjMxMjM1OTU5WjCBjzELMAkGA1UEBhMCR0IxGzAZBgNV
BAgTEkdyZWF0ZXIgTWFuY2hlc3RlcjEQMA4GA1UEBxMHU2FsZm9yZDEYMBYGA1UE
ChMPU2VjdGlnbyBMaW1pdGVkMTcwNQYDVQQDEy5TZWN0aWdvIFJTQSBEb21haW4g
VmFsaWRhdGlvbiBTZWN1cmUgU2VydmVyIENBMIIBIjANBgkqhkiG9w0BAQEFAAOC
AQ8AMIIBCgKCAQEA1nMz1tc8INAA0hdFuNY+B6I/x0HuMjDJsGz99J/LEpgPLT+N
TQEMgg8Xf2Iu6bhIefsWg06t1zIlk7cHv7lQP6lMw0Aq6Tn/2YHKHxYyQdqAJrkj
eocgHuP/IJo8lURvh3UGkEC0MpMWCRAIIz7S3YcPb11RFGoKacVPAXJpz9OTTG0E
oKMbgn6xmrntxZ7FN3ifmgg0+1YuWMQJDgZkW7w33PGfKGioVrCSo1yfu4iYCBsk
Haswha6vsC6eep3BwEIc4gLw6uBK0u+QDrTBQBbwb4VCSmT3pDCg/r8uoydajotY
uK3DGReEY+1vVv2Dy2A0xHS+5p3b4eTlygxfFQIDAQABo4IBbjCCAWowHwYDVR0j
BBgwFoAUU3m/WqorSs9UgOHYm8Cd8rIDZsswHQYDVR0OBBYEFI2MXsRUrYrhd+mb
+ZsF4bgBjWHhMA4GA1UdDwEB/wQEAwIBhjASBgNVHRMBAf8ECDAGAQH/AgEAMB0G
A1UdJQQWMBQGCCsGAQUFBwMBBggrBgEFBQcDAjAbBgNVHSAEFDASMAYGBFUdIAAw
CAYGZ4EMAQIBMFAGA1UdHwRJMEcwRaBDoEGGP2h0dHA6Ly9jcmwudXNlcnRydXN0
LmNvbS9VU0VSVHJ1c3RSU0FDZXJ0aWZpY2F0aW9uQXV0aG9yaXR5LmNybDB2Bggr
BgEFBQcBAQRqMGgwPwYIKwYBBQUHMAKGM2h0dHA6Ly9jcnQudXNlcnRydXN0LmNv
bS9VU0VSVHJ1c3RSU0FBZGRUcnVzdENBLmNydDAlBggrBgEFBQcwAYYZaHR0cDov
L29jc3AudXNlcnRydXN0LmNvbTANBgkqhkiG9w0BAQwFAAOCAgEAMr9hvQ5Iw0/H
ukdN+Jx4GQHcEx2Ab/zDcLRSmjEzmldS+zGea6TvVKqJjUAXaPgREHzSyrHxVYbH
7rM2kYb2OVG/Rr8PoLq0935JxCo2F57kaDl6r5ROVm+yezu/Coa9zcV3HAO4OLGi
H19+24rcRki2aArPsrW04jTkZ6k4Zgle0rj8nSg6F0AnwnJOKf0hPHzPE/uWLMUx
RP0T7dWbqWlod3zu4f+k+TY4CFM5ooQ0nBnzvg6s1SQ36yOoeNDT5++SR2RiOSLv
xvcRviKFxmZEJCaOEDKNyJOuB56DPi/Z+fVGjmO+wea03KbNIaiGCpXZLoUmGv38
sbZXQm2V0TP2ORQGgkE49Y9Y3IBbpNV9lXj9p5v//cWoaasm56ekBYdbqbe4oyAL
l6lFhd2zi+WJN44pDfwGF/Y4QA5C5BIG+3vzxhFoYt/jmPQT2BVPi7Fp2RBgvGQq
6jG35LWjOhSbJuMLe/0CjraZwTiXWTb2qHSihrZe68Zk6s+go/lunrotEbaGmAhY
LcmsJWTyXnW0OMGuf1pGg+pRyrbxmRE1a6Vqe8YAsOf4vmSyrcjC8azjUeqkk+B5
yOGBQMkKW+ESPMFgKuOXwIlCypTPRpgSabuY0MLTDXJLR27lk8QyKGOHQ+SwMj4K
00u/I5sUKUErmgQfky3xxzlIPK1aEn8=
-----END CERTIFICATE-----

# Subject: /C=US/ST=New Jersey/L=Jersey City/O=The USERTRUST Network/CN=USERTrust RSA Certification Authority
# Algo: RSA, key size: 4096
# Issuer: /C=GB/ST=Greater Manchester/L=Salford/O=Comodo CA Limited/CN=AAA Certificate Services
# Not valid before: 2019-03-12T00:00:00Z
# Not valid after: 2028-12-31T23:59:59Z
# SHA-1 Fingerprint: D8:9E:3B:D4:3D:5D:90:9B:47:A1:89:77:AA:9D:5C:E3:6C:EE:18:4C
# SHA-256 Fingerprint: 68:B9:C7:61:21:9A:5B:1F:01:31:78:44:74:66:5D:B6:1B:BD:B1:09:E0:0F:05:CA:9F:74:24:4E:E5:F5:F5:2B
-----BEGIN CERTIFICATE-----
MIIFgTCCBGmgAwIBAgIQOXJEOvkit1HX02wQ3TE1lTANBgkqhkiG9w0BAQwFADB7
MQswCQYDVQQGEwJHQjEbMBkGA1UECAwSR3JlYXRlciBNYW5jaGVzdGVyMRAwDgYD
VQQHDAdTYWxmb3JkMRowGAYDVQQKDBFDb21vZG8gQ0EgTGltaXRlZDEhMB8GA1UE
AwwYQUFBIENlcnRpZmljYXRlIFNlcnZpY2VzMB4XDTE5MDMxMjAwMDAwMFoXDTI4
MTIzMTIzNTk1OVowgYgxCzAJBgNVBAYTAlVTMRMwEQYDVQQIEwpOZXcgSmVyc2V5
MRQwEgYDVQQHEwtKZXJzZXkgQ2l0eTEeMBwGA1UEChMVVGhlIFVTRVJUUlVTVCBO
ZXR3b3JrMS4wLAYDVQQDEyVVU0VSVHJ1c3QgUlNBIENlcnRpZmljYXRpb24gQXV0
aG9yaXR5MIICIjANBgkqhkiG9w0BAQEFAAOCAg8AMIICCgKCAgEAgBJlFzYOw9sI
s9CsVw127c0n00ytUINh4qogTQktZAnczomfzD2p7PbPwdzx07HWezcoEStH2jnG
vDoZtF+mvX2do2NCtnbyqTsrkfjib9DsFiCQCT7i6HTJGLSR1GJk23+jBvGIGGqQ
Ijy8/hPwhxR79uQfjtTkUcYRZ0YIUcuGFFQ/vDP+fmyc/xadGL1RjjWmp2bIcmfb
IWax1Jt4A8BQOujM8Ny8nkz+rwWWNR9XWrf/zvk9tyy29lTdyOcSOk2uTIq3XJq0
tyA9yn8iNK5+O2hmAUTnAU5GU5szYPeUvlM3kHND8zLDU+/bqv50TmnHa4xgk97E
xwzf4TKuzJM7UXiVZ4vuPVb+DNBpDxsP8yUmazNt925H+nND5X4OpWaxKXwyhGNV
icQNwZNUMBkTrNN9N6frXTpsNVzbQdcS2qlJC9/YgIoJk2KOtWbPJYjNhLixP6Q5
D9kCnusSTJV882sFqV4Wg8y4Z+LoE53MW4LTTLPtW//e5XOsIzstAL81VXQJSdhJ
WBp/kjbmUZIO8yZ9HE0XvMnsQybQv0FfQKlERPSZ51eHnlAfV1SoPv10Yy+xUGUJ
5lhCLkMaTLTwJUdZ+gQek9QmRkpQgbLevni3/GcV4clXhB4PY9bpYrrWX1Uu6lzG
KAgEJTm4Diup8kyXHAc/DVL17e8vgg8CAwEAAaOB8jCB7zAfBgNVHSMEGDAWgBSg
EQojPpbxB+zirynvgqV/0DCktDAdBgNVHQ4EFgQUU3m/WqorSs9UgOHYm8Cd8rID
ZsswDgYDVR0PAQH/BAQDAgGGMA8GA1UdEwEB/wQFMAMBAf8wEQYDVR0gBAowCDAG
BgRVHSAAMEMGA1UdHwQ8MDowOKA2oDSGMmh0dHA6Ly9jcmwuY29tb2RvY2EuY29t
L0FBQUNlcnRpZmljYXRlU2VydmljZXMuY3JsMDQGCCsGAQUFBwEBBCgwJjAkBggr
BgEFBQcwAYYYaHR0cDovL29jc3AuY29tb2RvY2EuY29tMA0GCSqGSIb3DQEBDAUA
A4IBAQAYh1HcdCE9nIrgJ7cz0C7M7PDmy14R3iJvm3WOnnL+5Nb+qh+cli3vA0p+
rvSNb3I8QzvAP+u431yqqcau8vzY7qN7Q/aGNnwU4M309z/+3ri0ivCRlv79Q2R+
/czSAaF9ffgZGclCKxO/WIu6pKJmBHaIkU4MiRTOok3JMrO66BQavHHxW/BBC5gA
CiIDEOUMsfnNkjcZ7Tvx5Dq2+UUTJnWvu6rvP3t3O9LEApE9GQDTF1w52z97GA1F
zZOFli9d31kWTz9RvdVFGD/tSo7oBmF0Ixa1DVBzJ0RHfxBdiSprhTEUxOipakyA
vGp4z7h/jnZymQyd/teRCBaho1+V
-----END CERTIFICATE-----
Lidhja për certifikatat, të bazuara në algoritmin e çelësit ECC. Po ashtu me lidhjen për RSA, vetëm certifikata e poshtme është zëvendësuar, ndërsa e sipërmja ka mbetur e njëjtë (në këtë rast fmA== dhe v/c=):
# Subject: /C=GB/ST=Greater Manchester/L=Salford/O=Sectigo Limited/CN=Sectigo ECC Domain Validation Secure Server CA
# Algo: EC secp256r1, key size: 256
# Issuer: /C=US/ST=New Jersey/L=Jersey City/O=The USERTRUST Network/CN=USERTrust ECC Certification Authority
# Not valid before: 2018-11-02T00:00:00Z
# Not valid after: 2030-12-31T23:59:59Z
# SHA-1 Fingerprint: E8:49:90:CB:9B:F8:E3:AB:0B:CA:E8:A6:49:CB:30:FE:4D:C4:D7:67
# SHA-256 Fingerprint: 61:E9:73:75:E9:F6:DA:98:2F:F5:C1:9E:2F:94:E6:6C:4E:35:B6:83:7C:E3:B9:14:D2:24:5C:7F:5F:65:82:5F
-----BEGIN CERTIFICATE-----
MIIDqDCCAy6gAwIBAgIRAPNkTmtuAFAjfglGvXvh9R0wCgYIKoZIzj0EAwMwgYgx
CzAJBgNVBAYTAlVTMRMwEQYDVQQIEwpOZXcgSmVyc2V5MRQwEgYDVQQHEwtKZXJz
ZXkgQ2l0eTEeMBwGA1UEChMVVGhlIFVTRVJUUlVTVCBOZXR3b3JrMS4wLAYDVQQD
EyVVU0VSVHJ1c3QgRUNDIENlcnRpZmljYXRpb24gQXV0aG9yaXR5MB4XDTE4MTEw
MjAwMDAwMFoXDTMwMTIzMTIzNTk1OVowgY8xCzAJBgNVBAYTAkdCMRswGQYDVQQI
ExJHcmVhdGVyIE1hbmNoZXN0ZXIxEDAOBgNVBAcTB1NhbGZvcmQxGDAWBgNVBAoT
D1NlY3RpZ28gTGltaXRlZDE3MDUGA1UEAxMuU2VjdGlnbyBFQ0MgRG9tYWluIFZh
bGlkYXRpb24gU2VjdXJlIFNlcnZlciBDQTBZMBMGByqGSM49AgEGCCqGSM49AwEH
A0IABHkYk8qfbZ5sVwAjBTcLXw9YWsTef1Wj6R7W2SUKiKAgSh16TwUwimNJE4xk
IQeV/To14UrOkPAY9z2vaKb71EijggFuMIIBajAfBgNVHSMEGDAWgBQ64QmG1M8Z
wpZ2dEl23OA1xmNjmjAdBgNVHQ4EFgQU9oUKOxGG4QR9DqoLLNLuzGR7e64wDgYD
VR0PAQH/BAQDAgGGMBIGA1UdEwEB/wQIMAYBAf8CAQAwHQYDVR0lBBYwFAYIKwYB
BQUHAwEGCCsGAQUFBwMCMBsGA1UdIAQUMBIwBgYEVR0gADAIBgZngQwBAgEwUAYD
VR0fBEkwRzBFoEOgQYY/aHR0cDovL2NybC51c2VydHJ1c3QuY29tL1VTRVJUcnVz
dEVDQ0NlcnRpZmljYXRpb25BdXRob3JpdHkuY3JsMHYGCCsGAQUFBwEBBGowaDA/
BggrBgEFBQcwAoYzaHR0cDovL2NydC51c2VydHJ1c3QuY29tL1VTRVJUcnVzdEVD
Q0FkZFRydXN0Q0EuY3J0MCUGCCsGAQUFBzABhhlodHRwOi8vb2NzcC51c2VydHJ1
c3QuY29tMAoGCCqGSM49BAMDA2gAMGUCMEvnx3FcsVwJbZpCYF9z6fDWJtS1UVRs
cS0chWBNKPFNpvDKdrdKRe+oAkr2jU+ubgIxAODheSr2XhcA7oz9HmedGdMhlrd9
4ToKFbZl+/OnFFzqnvOhcjHvClECEQcKmc8fmA==
-----END CERTIFICATE-----

# Subject: /C=US/ST=New Jersey/L=Jersey City/O=The USERTRUST Network/CN=USERTrust ECC Certification Authority
# Algo: EC secp384r1, key size: 384
# Issuer: /C=GB/ST=Greater Manchester/L=Salford/O=Comodo CA Limited/CN=AAA Certificate Services
# Not valid before: 2019-03-12T00:00:00Z
# Not valid after: 2028-12-31T23:59:59Z
# SHA-1 Fingerprint: CA:77:88:C3:2D:A1:E4:B7:86:3A:4F:B5:7D:00:B5:5D:DA:CB:C7:F9
# SHA-256 Fingerprint: A6:CF:64:DB:B4:C8:D5:FD:19:CE:48:89:60:68:DB:03:B5:33:A8:D1:33:6C:62:56:A8:7D:00:CB:B3:DE:F3:EA
-----BEGIN CERTIFICATE-----
MIID0zCCArugAwIBAgIQVmcdBOpPmUxvEIFHWdJ1lDANBgkqhkiG9w0BAQwFADB7
MQswCQYDVQQGEwJHQjEbMBkGA1UECAwSR3JlYXRlciBNYW5jaGVzdGVyMRAwDgYD
VQQHDAdTYWxmb3JkMRowGAYDVQQKDBFDb21vZG8gQ0EgTGltaXRlZDEhMB8GA1UE
AwwYQUFBIENlcnRpZmljYXRlIFNlcnZpY2VzMB4XDTE5MDMxMjAwMDAwMFoXDTI4
MTIzMTIzNTk1OVowgYgxCzAJBgNVBAYTAlVTMRMwEQYDVQQIEwpOZXcgSmVyc2V5
MRQwEgYDVQQHEwtKZXJzZXkgQ2l0eTEeMBwGA1UEChMVVGhlIFVTRVJUUlVTVCBO
ZXR3b3JrMS4wLAYDVQQDEyVVU0VSVHJ1c3QgRUNDIENlcnRpZmljYXRpb24gQXV0
aG9yaXR5MHYwEAYHKoZIzj0CAQYFK4EEACIDYgAEGqxUWqn5aCPnetUkb1PGWthL
q8bVttHmc3Gu3ZzWDGH926CJA7gFFOxXzu5dP+Ihs8731Ip54KODfi2X0GHE8Znc
JZFjq38wo7Rw4sehM5zzvy5cU7Ffs30yf4o043l5o4HyMIHvMB8GA1UdIwQYMBaA
FKARCiM+lvEH7OKvKe+CpX/QMKS0MB0GA1UdDgQWBBQ64QmG1M8ZwpZ2dEl23OA1
xmNjmjAOBgNVHQ8BAf8EBAMCAYYwDwYDVR0TAQH/BAUwAwEB/zARBgNVHSAECjAI
MAYGBFUdIAAwQwYDVR0fBDwwOjA4oDagNIYyaHR0cDovL2NybC5jb21vZG9jYS5j
b20vQUFBQ2VydGlmaWNhdGVTZXJ2aWNlcy5jcmwwNAYIKwYBBQUHAQEEKDAmMCQG
CCsGAQUFBzABhhhodHRwOi8vb2NzcC5jb21vZG9jYS5jb20wDQYJKoZIhvcNAQEM
BQADggEBABns652JLCALBIAdGN5CmXKZFjK9Dpx1WywV4ilAbe7/ctvbq5AfjJXy
ij0IckKJUAfiORVsAYfZFhr1wHUrxeZWEQff2Ji8fJ8ZOd+LygBkc7xGEJuTI42+
FsMuCIKchjN0djsoTI0DQoWz4rIjQtUfenVqGtF8qmchxDM6OW1TyaLtYiKou+JV
bJlsQ2uRl9EMC5MCHdK8aXdJ5htN978UeAOwproLtOGFfy/cQjutdAFI3tZs4RmY
CV4Ks2dH/hzg1cEo70qLRDEmBDeNiXQ2Lu+lIg+DdEmSx/cQwgwp+7e9un/jX9Wf
8qn0dNW44bOwgeThpWOjzOoEeJBuv/c=
-----END CERTIFICATE-----
Ja, më shumë kështu. Faleminderit për vëmendjen.
Burimi: habr.com
