

Artikulli shqyrton problematikën e pastrimit të imazheve që grumbullohen në regjistrat e kontejnerëve (Docker Registry dhe homologët e tij) në realitetin e pipelines moderne CI/CD për aplikacione cloud native që dorëzohen në Kubernetes. Janë paraqitur kriteret kryesore për relevancën e imazheve dhe vështirësitë që lindin nga ato gjatë automatizimit të pastrimit, ruajtjes së hapësirës dhe përmbushjes së kërkesave të skuadrave. Së fundi, me shembuj konkretë nga një projekt Open Source, do të tregojmë se si këto vështirësi mund të tejkalohen.
Hyrje
Numri i imazheve në regjistrin e kontejnerëve mund të rritet shpejt, duke zënë më shumë hapësirë në ruajtje dhe, për pasojë, duke shtuar ndjeshëm kostot e saj. Për të kontrolluar, kufizuar ose mbajtur një rritje të pranueshme të hapësirës së zënë në registry, është e zakonshme:
- të përdoren një numër fikse etiketash për imazhet;
- të pastrohen imazhet në njëfarë mënyre.
Kufizimi i parë ndonjëherë është i pranueshëm për ekipe të vogla. Nëse zhvilluesve u mjaftojnë etiketat e vazhdueshme (latest, main, test, boris etj.), regjistri nuk do të fryhet në madhësi dhe për një kohë të gjatë nuk do të mendohet as për pastrimin. Në fund të fundit, të gjithë imazhet jo-relevante përzihen dhe për pastrimin thjesht nuk mbetet punë (gjithçka bëhet nga mbledhësi standard i mbeturinave).
Megjithatë, ky qasje e kufizon shumë zhvillimin dhe rrallë zbatohet në CI/CD të projekteve moderne. Një pjesë e pandashme e zhvillimit është automatizimi, i cili lejon që të testohet, zhvillohet dhe dorëzohet shumë më shpejt funksionaliteti i ri për përdoruesit. Për shembull, në të gjitha projektet tona, me çdo commit, krijohet automatikisht një pipeline CI. Në të, nd gathered imazhi, testohet, shpërndahet në konture të ndryshme Kubernetes për debug dhe kontrollet e tjera, dhe nëse gjithçka shkon mirë — ndryshimet arrijnë te përdoruesi i fundit. Dhe kjo nuk është më një shkencë raketore, por një përditshmëri për shumë — ndoshta edhe për ju, pasi po lexoni këtë artikull.
Duke pasur parasysh se eliminimi i bug-eve dhe zhvillimi i funksionalitetit të ri bëhet paralelisht, dhe lëshimet mund të realizohen disa herë në ditë, është e qartë se procesi i zhvillimit shoqërohet me një numër të konsiderueshëm commit-esh, dhe për pasojë — një numër të madh imazhesh në registry. Si rezultat, ndodhet në mënyrë urgjente nevoja për organizimin e një pastrimi efektiv të registry-t, dmth. eliminimin e imazheve jo-relevante.
Poros si të përcaktohet nëse një imazh është aktual?
Kriteret e aktualitetit të imazhit
Në shumicën dërrmuese të rasteve, kriteret kryesore do të jenë këto:
1. E para (më e dukshme dhe më kritike nga të gjitha) — janë imazhet që po përdoren në Kubernetes. Eliminimi i këtyre imazheve mund të çojë në kosto të mëdha për shkak të pushimit të production (për shembull, imazhet mund të nevojiten gjatë replikimit) ose të shfuqizojë përpjekjet e ekipit që merret me debug në ndonjë nga linjat. (Për këtë arsye, ne madje kemi bërë një , që monitoron mungesën e këtyre imazheve në çdo klaster Kubernetes.)
2. E dyta (më pak e dukshme, por gjithashtu shumë e rëndësishme dhe përsëri lidhet me operimin) — janë imazhet që nevojiten për rikthim në rast se shfaqen probleme serioze në versionin aktual. Për shembull, në rastin e Helm-it, këto janë imazhet që përdoren në versionet e ruajtura të lëshimit. (Për t'u thënë, si parazgjedhje në Helm, ka një kufi prej 256 rishikimesh, por vështirë se dikush ka nevojë reale për ruajtjen e një kaq shumë versioneve?..) Sepse ne, për shembull, ruajmë versionet, që të mund t'i përdorim më pas, dmth. 'të rikthemi' në to kur të jetë e nevojshme.
3. E treta — nevojat e zhvilluesve: të gjithë imazhet që lidhen me punët e tyre aktuale. Për shembull, nëse po shqyrtojmë një PR, ka shumë kuptim të lëmë një imazh që korrespondon me commit-in e fundit dhe, le të themi, commit-in e mëparshëm: kështu zhvilluesi mund të rikthehet shpejt te çdo detyrë dhe të punojë me ndryshimet e fundit.
4. E katërta — imazhet që korrespondoni me versionet e aplikacionit tonë, dmth. janë produkti përfundimtar: v1.0.0, 20.04.01, sierra etj.
NB: Kriteret e përcaktuara këtu janë formuluar mbi përvojën e bashkëpunimit me dhjetëra ekipe zhvillimi nga kompani të ndryshme. Megjithatë, sigurisht, në varësi të veçorive në proceset e zhvillimit dhe infrastrukturës së përdorur (për shembull, nëse nuk përdoret Kubernetes), këto kritere mund të ndryshojnë.
Përputhshmëria me kriteret dhe zgjidhjet ekzistuese
Shërbimet e njohura me container registry zakonisht ofrojnë politikat e tyre të pastrimit të imazheve: në to mund të përcaktoni kushtet nën të cilat etiketa fshihet nga registry. Megjithatë, mundësitë e këtyre kushteve janë të kufizuara nga parametra si emrat, koha e krijimit dhe numri i etiketimeve*.
* Varet nga zbatimet specifike të container registry. Ne shqyrtuam mundësitë e zgjidhjeve të mëposhtme: Azure CR, Docker Hub, ECR, GCR, GitHub Packages, GitLab Container Registry, Harbor Registry, JFrog Artifactory, Quay.io — deri në shtator 2020.
Ky grup parametrash është mjaft i mjaftueshëm për të përmbushur kriterin e katërt — domethënë, për të filtruar imazhet që përkojnë me versionet. Megjithatë, për të gjitha kriteret e tjera duhet të zgjidhni ndonjë zgjidhje kompromisi (një politikë më të ashpër ose përkundrazi, më të butë) — në varësi të pritshmërive dhe mundësive financiare.
Për shembull, kriteri i tretë — i lidhur me nevojat e zhvilluesve — mund të zgjidhet nëpërmjet organizimit të proceseve brenda ekipeve: emërtimi specifik i imazheve, mbajtja e listave të miratuara dhe marrëveshjeve të brendshme. Por në fund të fundit, përsëri duhet ta automatizoni. Dhe nëse mundësitë e zgjidhjeve të gatshme nuk janë të mjaftueshme, duhet të bëni diçka të vetëzhbësuar.
Situata është e ngjashme me dy kriteret e para: ato nuk mund të përmbushen pa marrë të dhëna nga një sistem të jashtëm — ai i njëjtë ku ndodh implementimi i aplikacioneve (në rastin tonë, kjo është Kubernetes).
Ilustrimi i workflow në Git
Supozoni se punoni në një skemë të tillë në Git:
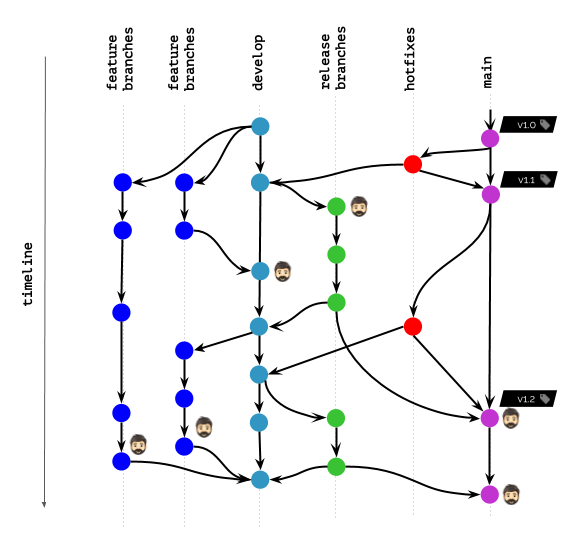
Imazhet e kontejnerëve që janë aktualisht të implementuara në Kubernetes për ndonjë përdorues (përdoruesit përfundimtarë, testuesit, menaxherët etj.) ose përdoren nga zhvilluesit për debagimin dhe qëllime të ngjashme shënohen me një ikonë të kokës në diagram.
Çfarë do të ndodhte nëse politikat e pastrimit lejojnë lënien (mosfshirjen) e imazheve vetëm nën emrat e caktuar të etiketimeve?
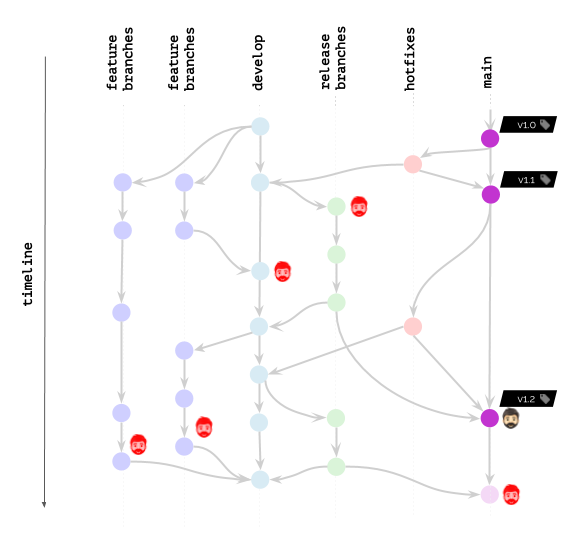
Sigurisht, një skenar i tillë nuk do të kënaqte askënd.
Çfarë do të ndryshonte nëse politikat lejojnë që imazhet të mos fshihen nën një interval të caktuar kohor / numrin e komiteteve të fundit?
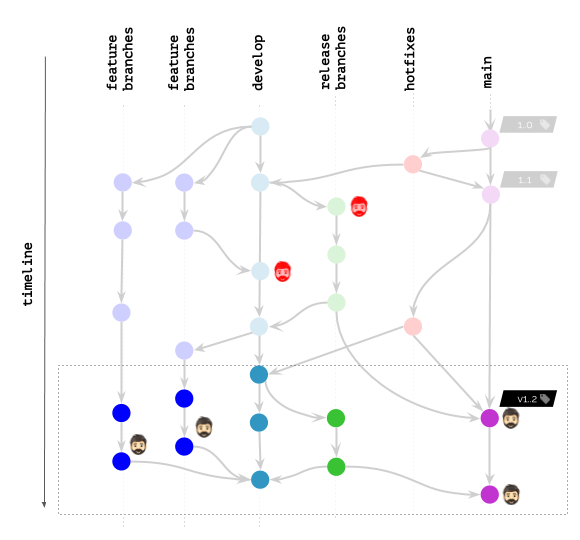
Rezultati është përmirësuar ndjeshëm, megjithatë, ende është larg nga ideali. Sepse kemi ende zhvillues që kanë nevojë për imazhe në registrin (ose madje të implementuara në K8s) për të debaguar gabimet...
Përmbledhshëm, situata e tregut tregon se funksionalitetet e disponueshme në regjistrat e konteinerëve nuk ofrojnë mjaft fleksibilitet në pastrimin, dhe arsyeja kryesore për këtë është mungesa e mundësisë për të ndërvepruar me botën e jashtme. Ndërsa ekipet që kanë nevojë për një fleksibilitet të tillë, detyrohen të realizojnë vetë fshirjen e imazheve "nga jashtë", duke përdorur API-në e Docker Registry (ose API-në natyrore të implementimit përkatës).
Megjithatë, ne kërkonim një zgjidhje universale që do të automatizonte pastrimin e imazheve për ekzistencë të ndryshme ekipesh që përdorin regjistra të ndryshëm…
Rruga jonë drejt pastrimit universale të imazheve
Nga ka lindur kjo nevojë? Është se ne nuk jemi një grup zhvilluesish të veçantë, por një ekip që shërben një sërë grupeve të tilla, duke ndihmuar në zgjidhjen e problemeve CI/CD në mënyrë gjithëpërfshirëse. Dhe instrumenti ynë teknik kryesor për këtë është utilitarja Open Source . Veçoria e saj është se ajo nuk realizon një funksion të vetëm, por shoqëron proceset e dërgimit të vazhdueshëm në të gjitha fazat: nga ndërtimi deri tek vendosja.
Publikimi i imazheve në regjistër* (menjëherë pas ndërtimit të tyre) është një funksion i qartë i një utilitare të tillë. Dhe për sa kohë që imazhet ruhen aty, nëse ruajtja juaj nuk është e pafund, është e nevojshme të merret gjithashtu me pastrimin e tyre të mëvonshëm. Si arritëm suksese në këtë, duke plotësuar të gjitha kriteret e caktuara, do të flasim më poshtë.
* Edhe pse regjistrat vetë mund të jenë të ndryshëm (Docker Registry, GitLab Container Registry, Harbor etj.), përdoruesit e tyre përballen me të njëjtat probleme. Zgjidhja universale në rastin tonë nuk varet nga implementimi i regjistrit, pasi realizohet jashtë vetë regjistrave dhe ofron një sjellje të njëjtë për të gjithë.
Megjithëse ne përdorim werf si një shembull të implementimit, shpresojmë që qasjet e përdorura do të jenë të dobishme për ekipe të tjera që hasin vështirësi të ngjashme.
Pra, ne u angazhuam në implementimin e mekanizmit për pastrimin e imazheve — në vend të mundësive që tashmë janë të integruara në regjistrat e konteinerëve. Hapi i parë ishte përdorimi i API-së së Docker Registry për të krijuar disa politika primitive në lidhje me numrin e etiketave dhe kohën e krijimit të tyre (të përmendura më lart). Këtyre iu shtua lista e lejuar bazuar në imazhet që përdoren në infrastrukturën e vendosur, pra Kubernetes. Për të fundit, ishte e mjaftueshme të kalonim përmes API-së Kubernetes për të skanuar të gjithë burimet e derdhura dhe për të marrë një listë me vlera. image.
Ky zgjidhje triviale zgjidhi problemin më kritik (kriteri nr. 1), por ishte vetëm fillimi i rrugëtimit tonë për të përmirësuar mekanizmin e pastrimit. Hapi tjetër — dhe më interesanti — ishte zgjidhja për të lidhur imazhet publikuese me historinë e Git..
Skemat e etiketimit.
Në fillim, ne zgjodhëm një qasje ku imazhi përfundimtar duhet të mbante informacionin e nevojshëm për pastrimin dhe organizuam procesin mbi skemat e etiketimit. Kur bëhej publikimi i imazhit, përdoruesi zgjidhte një opsion të veçantë etiketimi (git-branch, git-commit ose git-tag) dhe përdorte vlerën përkatëse. Në sistemet CI, vendosja e këtyre vlerave bëhej automatikisht në bazë të variablave të ambientit. Në thelb imazhi përfundimtar lidhej me një primitiv të caktuar të Git, duke ruajtur të dhënat e nevojshme për pastrimin në etiketa.
Në kuadër të kësaj qasje, u krijua një grup politikash që lejonin përdorimin e Git si burimi i vetëm i së vërtetës:
- Kur dekretohej një degë/tag në Git, imazhet e lidhura në registry fshiheshin automatikisht.
- Numri i imazheve të lidhura me etiketat dhe komitetet e Git mund të rregullohej me numrin e etiketave të përdorura në skemën e përzgjedhur dhe kohën e krijimit të komitetit të lidhur.
Në përgjithësi, realizimi që do të rezultonte përmbushte nevojat tona, por së shpejti na priste një sfidë të re. Faktikisht, gjatë përdorimit të skemave të etiketimit mbi primitivët e Git, ne përballeshim me një numër të defekteve. (Për shkak se përshkrimi i tyre kalon jashtë temës së këtij artikulli, të gjithë ata që kanë interes mund të informohen mbi detajet. .) Prandaj, duke marrë vendimin për kalimin në një qasje më efikase ndaj etiketimit (etiketimi i bazuar në përmbajtje), na duhej të rishikonim edhe realizimin e pastrimit të imazheve.
Algoritmi i ri.
Pse? Kur etiketimi bëhet në kuadër të etiketimit të bazuar në përmbajtje, çdo etiketë mund të plotësojë një shumëllojshmëri komitetesh në Git. Në pastrimin e imazheve nuk mund të fillojmë më të nga komiteti në të cilin u shtua një etiketë e re në registry.
Për algoritmin e ri të pastrimit u vendos të largohej nga skemat e etiketimit dhe të organizohej procesi mbi meta-imazhe, çdo një nga të cilat ruan lidhjen nga:
- komitit, në të cilin u publikua publikimi (nuk ka rëndësi nëse u shtua, ndryshua apo qëndroi i njëjtë imazhi në regjistrin e konteinerëve);
- dhe identifikuesi ynë të brendshëm, përkatës për imazhin e mbledhur.
Me fjalë të tjera, u siguruar lidhi etiketat e publikuara me komitetet në Git.
Konfigurimi përfundimtar dhe algoritmi i përgjithshëm
Përdoruesit në konfigurimin e pastrimit kanë akses në politikat, sipas të cilave realizohet përzgjedhja e imazheve aktuale. Çdo politikë e tillë përcaktohet:
- nga një grup referencesh, pra etiketa Git ose degë Git, të cilat përdoren gjatë skanimit;
- dhe një kufi për imazhet e kërkuara për çdo reference nga grupa.
Për ilustrovimin — ja si duket konfigurimi i politikave për default:
pastrimi:
  mbajPolitikat:
  - referencat:
      etiketa: \/.*\/
      kufiri:
        i fundit: 10
  - referencat:
      dega: \/.*\/
      kufiri:
        i fundit: 10
        në: 168h
        operator: Dhe
    imazhetPërReferencë:
      i fundit: 2
      në: 168h
      operator: Dhe
  - referencat:
      dega: \/^(main|staging|production)$\/
    imazhetPërReferencë:
      i fundit: 10
Kjo konfigurim përmban tre politika, të cilat përmbushin këto rregulla:
- Të ruajmë imazhin për 10 etiketat e fundit Git (sipas datës së krijimit të etikës).
- Të ruajmë për më shumë se 2 imazhe, të publikuara javën e fundit, për më shumë se 10 degë me aktivitet në javën e fundit.
- Të ruajmë për 10 imazhe për degët
main,stagingdheproduction.
Algoritmi përfundimtar përfshin hapat e mëposhtëm:
- Marrja e manifestave nga container registry.
- Përjashtimi i imazheve që përdoren në Kubernetes, pasi që i kemi përzgjedhur më parë, duke pyetur K8s API.
- Skanimi i historisë Git dhe përjashtimi i imazheve sipas politikave të caktuara.
- Fshirja e imazheve të mbetura.
Duke u rikthyer te ilustërimi ynë, ja çfarë ndodh me werf:
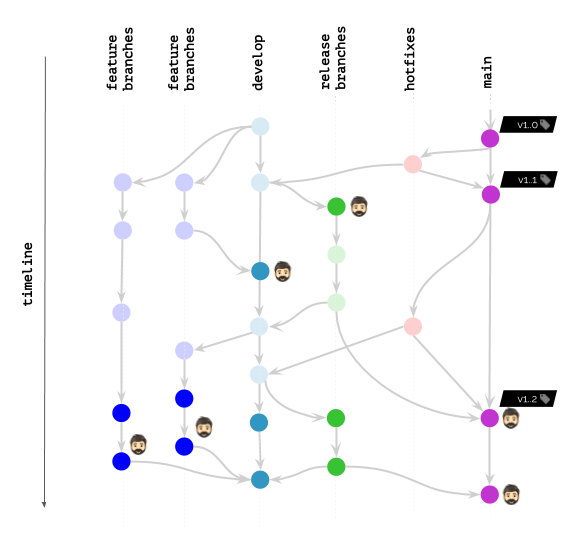
Megjithatë, edhe nëse nuk e përdorni werf, një qasje e ngjashme për pastrimin e avancuar të imazheve — në një zbatim të tillë apo tjetër (në përputhje me qasjen e preferuar për etiketimin e imazheve) — mund të aplikohet edhe në sisteme / mjete të tjera. Mjafton të mbani në mend problemet që lindin dhe të gjeni ato mundësi në stekën tuaj që lejojnë integrimin e zgjidhjeve më të përshtatshme. Shpresojmë se rruga që kaluam do të ndihmojë në shqyrtimin e rastit tuaj të veçantë me detaje dhe mendime të reja.
Përfundim
- Për një kohë të gjatë ose vonë, problemi i mbushjes së regjistrit përballet me shumicën e ekipeve.
- Kur kërkoni zgjidhje, është e nevojshme të përcaktoni kriteret e relevancës së imazhit.
- Mjetet e ofruara nga shërbimet popullore të container registry lejojnë organizimin e një pastrimi shumë të thjeshtë, i cili nuk merr parasysh "botën e jashtme": imazhet që përdoren në Kubernetes dhe veçoritë e proceseve të punës në ekip.
- Një algoritëm fleksibël dhe efektiv duhet të ketë njohuri për proceset CI/CD, duke operuar jo vetëm me të dhënat e imazheve Docker.
P.S.
Lexoni gjithashtu në blogun tonë:
- «»;
- «»;
- «»;
- «».
Burimi: habr.com
