

Në botën e internetit, ashtu si në jetën e zakonshme, një derë e hapur nuk nënkupton gjithmonë se çdo gjë që ndodhet pas saj do të merret, dhe një derë e mbyllur nuk është gjithmonë garanci për qetësi.
Tregimi ynë i sotëm ka të bëjë me disa rrjedhje të mëdha të të dhënave dhe vjedhjeve financiare në historinë e internetit global.
Historia tragjike e një talenteje të re
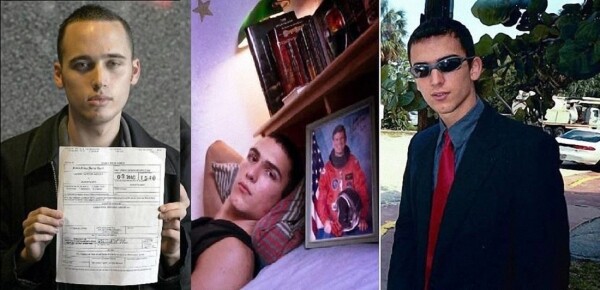
Emri i talentit Jonathan Joseph James është i lidhur me njërën nga faqet më të errëta në historinë e hakimit. Një adoleshent pesëmbëdhjetë vjeçar hakeri, ai shkelmoj rrjetet e shkollës së tij, kompanisë telekomunikacionale Bell South, kaloi mbrojtjen e serverëve të NASA-s dhe vuri duart mbi shumë të dhëna të çmuara përfshirë kodet burimore të ISS-së, gjithashtu në listën e krimeve të James ishte infiltrimi në serverët e Ministrisë së Mbrojtjes të vendit të tij.
Adoleshenti vetë shpesh ka shprehur dyshimin e tij ndaj qeverisë dhe ka thënë se përdoruesit janë vetë fajtorët për dobësitë e kompjuterave të tyre; në veçanti, James ka deklaruar se injorimi i azhurnimeve të softuerit është një rrugë e drejtpërdrejtë drejt humbjes së sigurisë. Ai besonte se programet e vjetra ishin me siguri të hakuara. Pjesa e madhe e zhvillimeve të Ministrive dhe kompanive e shihte me njëfarë përçmimi, duke e konsideruar se ato ishin tepricë.
Dëmi i shkaktuar nga sulmet e Jonathan-it u vlerësua në miliona dollarë, dhe historia e tij përfundoi tragjikisht; në vitin 2008, në moshën 24 vjeçare, hakeri kreu vetëvrasje.
Shumë e lidhin atë me sulmet masive të hakimit në vitin 2007, veçanërisht vjedhjen e informacionit mbi kartat e kreditit të miliona klientëve të rrjetit TJX, por James e mohoi këtë. Për shkak të ngjarjeve dhe fundin e tij të trishtuar, shumë mendojnë se në të vërtetë hakeri mund të ketë qenë i vrarë.
Kolapsi i bursës së kriptomonedhave
Jo shumë kohë më parë, rritja e shpejtë e çmimit të bitcoin-it e shqetësoi përdoruesit e internetit.
Megjithëse me vonesë, do të ishte mirë të kujtojmë historinë e bursës Mount Gox, e cila shpërtheu pas disa sulmeve hakerike. Në gusht 2013, rreth 47% e të gjitha transaktimeve në rrjetin Bitcoin bëheshin përmes kësaj platforme, dhe vëllimi i tregtisë në dollarë e kalonte 80 përqind të qarkullimit global të kriptomonedhave; në janar 2014, shërbimi zinte vendin e tretë në treg përsa i përket vëllimit të tregtisë, që tregon rëndësinë e tij në tregtinë e kriptomonedhave në atë kohë.
Në të vërtetë, problemi nuk ishte vetëm te hakerat; Mount Gox nuk kishte as kontrollin e versioneve, që e komplikonte ndjekjen e dobësive të kodit, as një sistem llogarish që t'i lejonte të ndjekte transakcionet financiare, pra, ky është një shembull i qartë i "dyerve të hapura". Sulmi ndaj dobësisë e zbuluar në vitin 2014 ishte vetëm një çështje kohe. Si rezultat i veprimeve të keqbërësve, që zgjatën për rreth 3 vjet, bursë humbi më shumë se një gjysmë miliard dollarë.
Kostot e çmendura financiare dhe reputacionale shkatërruan plotësisht Mount Gox, dhe transaksionet e mëvonshme rrëzuan çmimin e bitcoin. Në përfundim, për shkak të veprimeve të hakerëve, një numër i madh njerëzish humbën kursimet e tyre të ruajtura në monedhën virtuale. Siç deklaroi më vonë Mark Karpeles (drejtori ekzekutiv i Mt.Gox) në gjykatën e Tokios, "defektet teknike në platformë hapën një qasje për tërheqjen e paligjshme të fondeve të klientëve tanë nga keqbërësit."
Identiteti i të gjithë kriminelëve nuk u zbulua, por në vitin 2018 u arrestua Aleksandër Vinnik, i cili u akuzua për pastrim parash të fituara në mënyrë të paligjshme me një shumë "nga katër deri në nëntë miliard dollarë". Pikërisht në ato shuma (në varësi të kursit të bursës aktual) vlerësohen 630 mijë bitcoin që humbën si rezultat i rënies së Mt.Gox.
Sulmi ndaj Adobe Systems
Në vitin 2013 ndodhi vjedhja më e madhe të dhënave të përdoruesve nga hakerat.
Kreatori i Adobe Systems njoftoi se kriminelët kishin vjedhur kodin burimor të softuerit dhe të dhënat e gati 150 milion njerëzve.
Delikatesa e situatës e krijuar nga vetë kompania; shenjat e para të dëmtimit brenda sistemit ishin zbuluar dy javë para sulmit, por specialistët e Adobe i konsideruan ato të papërputhshme me hakerat. Më vonë, kompania publikoi shifra të zbutura të humbjeve, duke iu referuar mungesës së dëshmive të forta. Si përfundim, hakerët vodhën të dhënat e gati 3 milion kartave bankare të përdoruesve nga 150 milion llogarive; vjedhja e kodit ngriti shqetësime të veçanta, pasi duke pasur kodin burimor, keqbërësit lehtësisht mund të riprodhonin softuerin e shtrenjtë.
Të gjitha përfunduan me një frikë të vogël, për arsye të panjohura, hakerët nuk e përdorën informacionin e marrë. Në këtë histori ka shumë paqartësi dhe e pavarësishme, me informacione të ndryshme që ndryshojnë nga koha në burimin e informacionit.
Adobe u shpëtoi vetëm me një dënim publik dhe shpenzime për mbrojtje shtesë, ndryshe, nëse kriminelët do të kishin vendosur të përdornin të dhënat e marra, humbjet për kompaninë dhe përdoruesit do të ishin kolosale.
Hakerët moralistë
Grupi Impact Team shkatërroi faqet e internetit të kompanisë Avid Life Media (ALM).
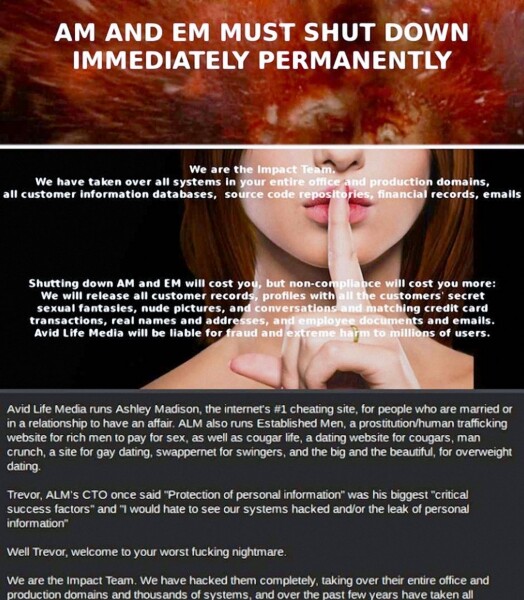
Në shumicën e rasteve, kriminelët kibernetikë vjedhin para ose të dhëna personale të përdoruesve për t'i përdorur ose shitur, motivet e grupit të hakerëve Impact Team ishin të tjera. Rasti më i njohur i këtyre hakerëve ishte shkatërrimi i faqeve të internetit që i përkisnin kompani Avid Life Media. Tre faqe të kësaj firme, duke përfshirë portalin Ashley Madison, ishin vende takimesh për njerëz të interesuar në tradhëtinë martesore.
Orientimi specifik i faqeve tashmë kishte qenë temë diskutimi, por fakti mbetet i pandryshuar, në serverët e Ashley Madison, Cougar Life dhe Established Men ishte ruajtur një sasi e madhe e informacionit personal të njerëzve që tradhëtonin të dashurët e tyre. Situata është interesante gjithashtu për faktin se drejtuesit e ALM gjithashtu ishin të interesuar të hakeronin konkurrentët, në korrespondencën e CEO dhe CTO të kompanisë, u përmend hakerimi i një konkurrenti të drejtpërdrejtë, Nerve. Gjashtë muaj më parë, ALM kishte dashur të bëhej partner i Nerve dhe të blinte faqen e internetit që i përkiste atyre. Grupi Impact Team kërkoi nga pronarët e faqeve të përfundojnë tërësisht aktivitetin e tyre, përndryshe të gjitha të dhënat e përdoruesve do të ishin në dispozicion publik.
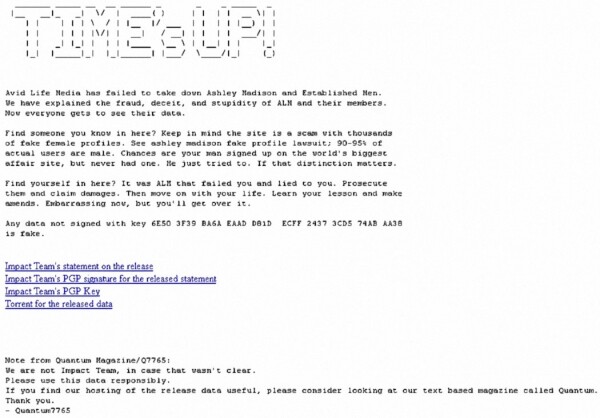
Në Avid Life Media menduan se hakerët po bënin bluff dhe e injoruan ata. Kur skadoi koha e shpallur, 30 ditët, Grupi Impact Team e përmbushi premtimin e tij plotësisht — në rrjet dolën të dhënat e mbi 30 milion përdoruesve, që përmbanin emrat, fjalëkalimet, adresat elektronike, të dhëna të jashtme, dhe historitë e bisedave. Kjo çoi në një valë divorcesh, skandalesh dhe ndoshta... disa vetëvrasje.
A ishin motivet e hakerëve të pastra, është e vështirë të thuhet, pasi ata nuk kërkuan para. Në çdo rast, është e pabesueshme që një drejtësi e tillë të kishte vlerën e jetëve njerëzore.
Pa parë kufij në ndjekjen e UFO-ve
Gary McKinnon thyeu serverët e NASA-s, Ministrisë së Mbrojtjes, Marinës dhe Forcave Ajrore të SHBA.
Dëshironi ta përfundojmë tregimin tonë me një notë të këndshme, thonë se "koka e keqe nuk i jep paqe duarve", kjo thënie e përket plotësisht Gary McKinnon-it, njërit nga hakerët që sulmuan NASA-n. Arsyetimi i tij për të prishur sistemet e mbrojtjes së pothuajse njëqind kompjuterëve me të dhëna sekrete është befasues; Gary është i bindur se qeveria e SHBA-së dhe shkencëtarët po fshehin të dhëna mbi alienët, si dhe mbi burime alternative energjie dhe teknologji të tjera, të dobishme për njerëzit e zakonshëm, por që nuk janë të favorshme për korporatat.
Në vitin 2015, Gary McKinnon dha një intervistë për Richard D. Hall në kanalin RichPlanet TV.
Ai tregoi se për disa muaj grumbulloi informacion nga serverët e NASA-s duke qëndruar në shtëpi dhe duke përdorur një kompjuter të thjeshtë me Windows dhe arriti të hyjë në skedarë dhe dosje që përmbanin informacione mbi ekzistencën e një programi sekret të qeverisë për fluturimet ndërplanëtare dhe hulumtimet kozmike, teknologjitë e anti-gravitacionit, energjinë falas dhe kjo është vetëm një pjesë e vogël e informacionit.
McKinnon është një mjeshtër i vërtetë i zanatit të tij dhe një ëndërrimtar i sinqertë, por a ia vlente të ndjekësh UFO-t për të përfunduar në gjyq? Për shkak të dëmeve që iu shkaktuan qeverisë së SHBA-së, Gary ishte i detyruar të qëndronte në territorin e Britanisë së Madhe dhe të jetonte me frikën e ekstradimit. Për një kohë të gjatë, ai ishte nën mbrojtjen personale të Theresa May, në atë kohë ministre e brendshme e Britanisë së Madhe, e cila me urdhër të drejtpërdrejtë ndaloi tekësat për ta dorëzuar atë në autoritetet amerikane. (Dhe, sidomos, kush beson në humanizmin e politikanëve? Ndoshta McKinnon është vërtet mbartës i informacionit të çmuar) Le të shpresojmë se hakeri do jetë gjithmonë me fat, sepse në Amerikë e pret një dënim prej 70 vitesh burg.
Me siguri diku ka hakerë që e ushtrojnë profesionin e tyre nga dëshira për të ndihmuar dikë apo për dashuri ndaj artit, por fatkeqësisht, kjo veprimtari gjithmonë është si një shkop me dy majë. Shpesh, ndjekja e drejtësisë ose e sekreteve të të tjerëve rrezikon mirëqenien e njerëzve. Qëllimi më i shpeshtë i viktimave janë ata që nuk kanë aspak lidhje me hakerët.
Nëse jeni të interesuar për ndonjë nga temat që u përmendën në artikull, shkruani në komentet, ndoshta mund të shpjegojmë atë më në detaj në një nga materialet tona të ardhshme.
Respektoni rregullat e sigurisë në rrjet dhe kujdesuni për veten!
SOF6
Serverë epikë — është me mbrojtje nga sulmet DDoS, e cila tashmë është e përfshirë në çmimin e paketave. Konfigurimi maksimal — 128 bërthama CPU, 512 GB RAM, 4000 GB NVMe.
Burimi: habr.com
