

Parathënie
Një javë më parë, unë shkrova një referat mbi temën e përmendur në titull dhe u përballa me faktin se, të themi, informatat e dobishme në internet nuk janë aq të shumta. Kryesisht janë fakte të thata dhe udhëzime për konfigurimin. Prandaj, vendosa ta rregulloja pak tekstin dhe ta publikojë atë si një artikull.
Çfarë është FTP
FTP (File Transfer Protocol) – protokolli i transferimit të skedarëve përmes rrjetit. Është një nga protokollet bazë të Ethernet. U shfaq në vitin 1971 dhe fillimisht punoi në rrjetet DARPA. Aktualisht, ashtu si HTTP, transferimi i skedarëve bazohet në një model që përbëhet nga një grup protokollesh TCP/IP (Transmission Control Protocol/Internet Protocol). I përcaktuar në RFC 959.
Protokolli përcakton të following:
- Si do të kryhet verifikimi i gabimeve
- Metoda e paketimit të të dhënave (nëse përdoret paketimi)
- Si përcakton pajisja dërguese se ka përfunduar mesazhi
- Si përcakton pajisja marrëse se ka marrë mesazhin
Ndërveprimi midis klientit dhe serverit
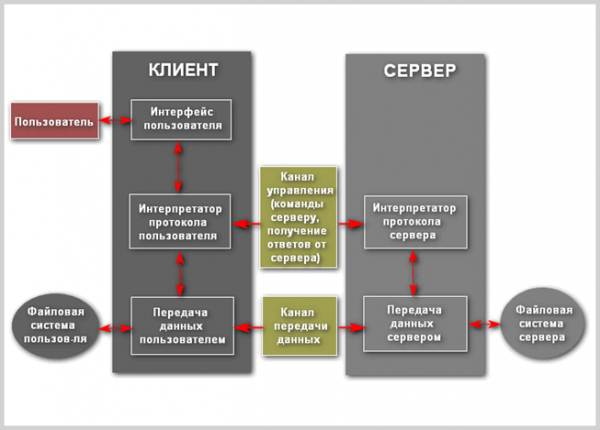
Le të shqyrtojmë më në detaje proceset që ndodhin gjatë punës me FTP. Lidhja iniciohet nga interpretuese e protokollit të përdoruesit. Menaxhimi i shkëmbimit kryhet përmes një kanali menaxhimi në standardin TELNET. Komandat FTP gjenerohen nga interpretuese e protokollit të përdoruesit dhe dërgohen në server. Përgjigjet e serverit i dërgohen përdoruesit gjithashtu përmes kanali të menaxhimit. Në rastin më të zakonshëm, përdoruesi ka mundësinë të vendosë kontakt me interpretuese e protokollit të serverit, duke përdorur mjete të ndryshme nga interpretuese e përdoruesit.
Karakteristika kryesore e FTP është se përdor dy lidhje. Njëra prej tyre përdoret për të dërguar komanda në server dhe ndodh automatikisht përmes TCP-portit 21, i cili mund të ndryshohet. Lidhja menaxhuese ekziston gjithmonë derisa klienti të komunikojë me serverin. Kanali i menaxhimit duhet të jetë i hapur gjatë dërgimit të të dhënave midis makinave. Nëse mbyllet, transmetimi i të dhënave ndërpritet. Përmes lidhjes së dytë ndodh dërgimi direkt i të dhënave. Ajo hapet çdo herë kur dërgohet një skedar midis klientit dhe serverit. Në rast se dërgohen disa skedarë njëkohësisht, për secilin hapet kanali i tij të dërgimit.
FTP mund të funksionojë në një mod të aktiv apo pasiv, nga zgjedhja e të cilit varet mënyra e vendosjes së lidhjes. Në modin aktiv, klienti krijon një lidhje TCP kontrolluese me serverin dhe i dërgon serverit adresën e tij IP dhe një numër të rastësishëm të portit të klientit, pas së cilës pret që serveri të fillojë një lidhje TCP me këtë adresë dhe numrin e portit. Në rastin kur klienti ndodhet pas një firewalle dhe nuk mund të pranojë një lidhje TCP hyrëse, mund të përdoret modin pasiv. Në këtë mod, klienti përdor rrjedhën e kontrollit për t'i dërguar serverit komandën PASV, dhe më pas merr nga serveri adresën e tij IP dhe numrin e portit, të cilat përfundimisht përdoren nga klienti për të hapur një rrjedhë të dhënash nga porti i tij i rastësishëm.
Ka mundësi që të dhënat të transferohen në një makinë tjetër. Në këtë rast, përdoruesi organizon një kanal kontrollues me dy serverë dhe organizon një kanal të drejtpërdrejtë të të dhënave midis tyre. Komandat e kontrollit kalojnë përmes përdoruesit, ndërsa të dhënat shkojnë drejtpërdrejt midis serverëve.
Gjatë transferimit të të dhënave në rrjet mund të përdoren katër prezantime të të dhënave:
- ASCII – përdoret për tekst. Të dhënat, nëse është e nevojshme, konvertohen para transferimit nga përfaqësimi simbolik në hostin dërgues në 'ASCII me tetë bite', dhe (po ashtu, nëse është e nevojshme) në përfaqësimin simbolik të hostit marrës. Kështu, ndryshojnë karakteret e kalimit të rreshtit. Si pasojë, ky mod nuk është i përshtatshëm për skedarë që përmbajnë jo vetëm tekst të zakonshëm.
- Modi binar – pajisja dërguese dërgon çdo skedar byte për byte, ndërsa marrësi ruan rrjedhën e byte-ve gjatë marrjes. Mbështetje për këtë mod është rekomanduar për të gjitha implementimet e FTP.
- EBCDIC – përdoret për transferimin e tekstit të zakonshëm midis hosteve në kodimin EBCDIC. Në të tjera aspekte, ky mod është i ngjashëm me modin ASCII.
- Modi lokal – lejon dy kompjuterë me konfigurations identike të dërgojnë të dhëna në formatin e tyre pa konvertim në ASCII.
Transferimi i të dhënave mund të realizohet në ndonjë nga tre modet:
- Modi rrjedhës – të dhënat dërgohen në formën e një rrjedhe të vazhdueshme, duke e çliruar FTP nga kryerja e ndonjë përpunimi. Në vend të kësaj, e gjithë përpunimi kryhet nga TCP. Një tregues përfundimi skedari nuk kërkohet, përveç ndarjes së të dhënave në regjistra.
- Režimi i bllokut – FTP e ndan të dhënat në disa blloqe (blloku i titullit, numri i bajtëve, fusha e të dhënave) dhe më pas i dërgon ato përmes TCP.
- Režimi i kompresimit – të dhënat kompresohen me një algoritëm të vetëm (zakonisht kodimi i serive të gjata).
FTP server – është një server që parashikon mundësinë e përdorimit të protokollit të transferimit të skedarëve. Ai ka disa veçori që e ndryshojnë atë nga serverët e zakonshëm të uebit:
- Kërkohet autentifikimi i përdoruesve
- Të gjitha operacionet kryhen brenda seancës aktuale
- Mundësia e realizimit të veprimeve të ndryshme me sistemin e skedarëve
- Përdoret një kanale e veçantë për çdo lidhje
FTP client – është një program që lejon të lidheni me një server të largët përmes FTP dhe gjithashtu të kryeni veprimet e nevojshme me elementët e sistemit të skedarëve. Klienti mund të jetë një shfletues, në të cilin duhet të shkruani adresën, e cila përfaqëson një rrugë drejt një katalogu ose skedari të caktuar në serverin e largët, në përputhje me diagramin e zakonshëm të URL:
ftp://user:pass@address:port/directory/file
Megjithatë, përdorimi i shfletuesit në këtë mënyrë lejon vetëm shikimin ose shkarkimin e skedarëve interesantë. Për të shfrytëzuar plotësisht të gjitha përfitimet e FTP, duhet të përdorni një softuer të specializuar si klient.
FTP autentifikimi përdor skemën e emrit të përdoruesit/faqes për të siguruar akses. Emri i përdoruesit dërgohet serverit me komandën USER, ndërsa fjalëkalimi me komandën PASS. Nëse informacioni i ofruar nga klienti pranohet nga serveri, atëherë serveri i dërgon klientit një ftesë dhe fillon seanca. Përdoruesit mund, nëse serveri e mbështet këtë veçori, të hyjnë në sistem pa ofruar të dhëna të identifikimit, por serveri mund të ofrojë vetëm akses të kufizuar për këto seanca.
Host-i që ofron shërbimin FTP mund të ofrojë akses anonim në FTP. Përdoruesit zakonisht hyjnë në sistem si 'anonymous' (mund të jetë ndjesor ndaj rastit në disa serverë FTP) si emër përdoruesi. Megjithëse zakonisht përdoruesit kërkohen të dërgojnë adresën e tyre të postës elektronike në vend të fjalëkalimit, nuk bëhet asnjë verifikim në fakt. Shumë host-e FTP që ofrojnë azhurnime softuerike mbështesin aksesin anonim.
Skema e protokollit
Ndërveprimi "klient-server" gjatë lidhjes FTP mund të paraqitet në këtë mënyrë:
FTP i Sigurt
FTP nuk është menduar fillimisht si një protokoll i sigurt, pasi ishte në shërbim për lidhjen midis disa objekteve dhe institucioneve ushtarake. Por me zhvillimin dhe përhapjen e internetit, rreziku i qasjes së paautorizuar është rritur shumë herë. Kështu që lindi nevoja për të mbrojtur serverët nga sulme të ndryshme. Në maj 1999, autorët e RFC 2577 identifikuan vulnerabilitetet në listën e mëposhtme të problemeve:
- Sulmet e fshehta (bounce attacks)
- Sulmet e spoofing (spoof attacks)
- Sulmet me metodën e forcës brute (brute force attacks)
- Kapja e paketimeve, sniffing (packet capture, sniffing)
- Kapja e porteve (port stealing)
FTP i zakonshëm nuk ka mundësinë për të transferuar të dhëna në formë të enkriptuar, gjë që do të thotë se emrat e përdoruesve, fjalëkalimet, komandat dhe informacionet e tjera mund të kapen lehtësisht nga sulmuesit. Një zgjidhje e zakonshme për këtë problem është të përdoren versionet "të sigurta", të mbrojtura nga TLS të protokollit të ndjeshëm (FTPS) ose një protokoll tjetër, më të sigurt, si SFTP/SCP, që ofrohet me shumicën e implementimeve të protokollit Secure Shell.
FTPS
FTPS (FTP + SSL) – një zgjerim i protokollit standard të transferimit të skedarëve, që shton në funksionalitetin e tij bazë krijimin e sesioneve të enkriptuara me ndihmën e protokollit SSL (Secure Sockets Layer — niveli i socket-eve të sigurt). Aktualisht, mbrojtja garantohet nga ana e analogut të saj më të avancuar TLS (Transport Layer Security — mbrojtja e nivelit të transportit).
SSL
Protokolli SSL u propozua nga korporata Netscape Communications në vitin 1996 me qëllim të sigurimit të sigurisë dhe privatësisë së lidhjeve internet. Protokolli mbështet autentikimin (konfirmimin e identitetit) të klientit dhe serverit, nuk varet nga aplikacionet dhe është i padukshëm për protokollet HTTP, FTP dhe Telnet.
Protokolli SSL Handshake përbëhet nga dy etapa: konfirmimi i identitetit të serverit dhe konfirmimi i mundshëm i identitetit të klientit. Në etapen e parë, serveri në përgjigje të kërkesës së klientit dërgon certifikatën e tij dhe parametrat e enkriptimit. Pas kësaj, klienti gjeneron një çelës master, e enkripton atë me çelësin publik të serverit dhe ia dërgon serverit. Serveri e dekriptohet çelësin master me çelësin e tij privat dhe konfirmon identitetin e tij për klientin, duke i kthyer një mesazh të nënshkruar me çelësin master të klientit.
Të dhënat e mëtejshme kodohen dhe nënshkruhen me çelësat e marra nga ky çelës master. Në fazën e dytë, e cila nuk është e detyrueshme, serveri dërgon një kërkesë klientit, dhe klienti konfirmon autentikimin e serverit duke kthyer kërkesën me nënshkrimin e tij digjital dhe certifikatën e çelësit publik.
SSL mbështet një shumëllojshmëri algoritmesh kriptografike. Gjatë vendosjes së lidhjes përdoret sistemi i çelësit publik RSA. Pas shkëmbimit të çelësave, përdoren shumë cifra të ndryshme: RC2, RC4, IDEA, DES dhe TripleDES. Gjithashtu përdoret MD5 – algoritmi për krijimin e mesazheve digeste. Sintaksa e certifikatave të çelësit publik është e përshkruar në X.509.
Një nga avantazhet e rëndësishme të SSL është pavarësia e tij e plotë nga platformat softuerike. Protokolli është zhvilluar mbi parimet e portabilitetit dhe ideologjia e tij ndërtuese, nuk varet nga aplikacionet në të cilat përdoret. Përveç kësaj, është e rëndësishme që pranë protokollit SSL, mund të vendosen dhe protokolle të tjera transparent; ose për të rritur akoma më shumë nivelin e mbrojtjes së informacionit, ose për të përshtatur kapacitetet kriptografike të SSL për ndonjë detyrë tjetër të caktuar.
Lidhja SSL
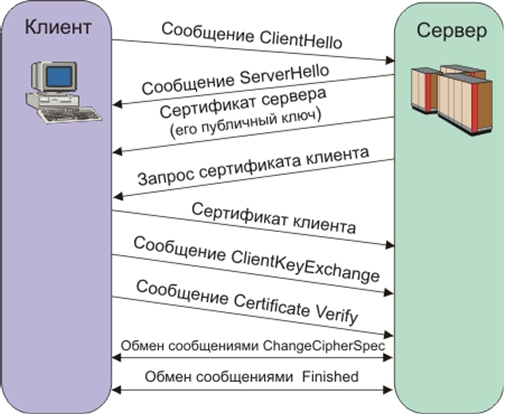
Kanalet e sigurta të ofruara nga SSL kanë tri veçori kryesore:
- Kanal është privat. Kriptimi përdoret për të gjitha mesazhet pas një dialogu të thjeshtë, i cili shërben për të përcaktuar çelësin sekret.
- Kanal është i autentikuar. Ana e serverit të dialogut gjithmonë autentikohet, ndërsa ana e klientit autentikohet në mënyrë opsionale.
- Kanal është i besueshëm. Transporti i mesazheve përfshin verifikimin e integritetit (me ndihmën e MAC).
Veçoritë e FTPS
Ekzistojnë dy realizime të FTPS, që përdorin metoda të ndryshme për të siguruar sigurinë:
- Metoda e padukshme supozon përdorimin e protokollit standard SSL me krijimin e sesionit përpara dërgimit të të dhënave, e cila, nga ana tjetër, shkel kompatibilitetin me klientët dhe serverët e zakonshëm FTP. Për të ruajtur kompatibilitetin me klientët që nuk mbështesin FTPS, porti TCP 990 përdoret për lidhjen kontrolluese dhe porti 989 për transferimin e të dhënave. Kjo lejon ruajtjen e portit standard 21 për protokollin FTP. Kjo metodë është konsideruar e vjetruar.
- FTPS i qartë është shumë më i përshtatshëm, pasi përdor komandat standarde FTP, por gjatë përgjigjes kodifikon të dhënat, që lejon përdorimin e njëjtës lidhje menaxhuese për FTP dhe FTPS. Klienti duhet të kërkojë qartë transmetimin e sigurt të të dhënave nga serveri, dhe pastaj të miratojë metodën e kodifikimit. Nëse klienti nuk kërkon transmetim të sigurt, serveri FTPS ka të drejtë ta mbajë ose ta mbyllë lidhjen pa siguri. Mekanizmi i pajtimit të identifikimit dhe mbrojtjes së të dhënave u shtua nën RFC 2228, i cili përfshin një komandë të re FTP AUTH. Megjithatë, ky standard nuk përcakton qartë mekanizmat e mbrojtjes, ai përcakton se lidhja e sigurt duhet të iniciohet nga klienti duke përdorur algoritmin e përshkruar më parë. Nëse lidhjet e sigurta nuk mbështeten nga serveri, duhet të kthehet kodi i gabimit 504. Klientët FTPS mund të marrin informacion mbi protokollet e mbrojtjes që mbështetet nga serveri përmes komandës FEAT, megjithatë serveri nuk është i detyruar të shpallë se cilat nivele sigurie mbështet. Komandat më të zakonshme FTPS janë AUTH TLS dhe AUTH SSL, që ofrojnë mbrojtjen TLS dhe SSL përkatësisht.
SFTP
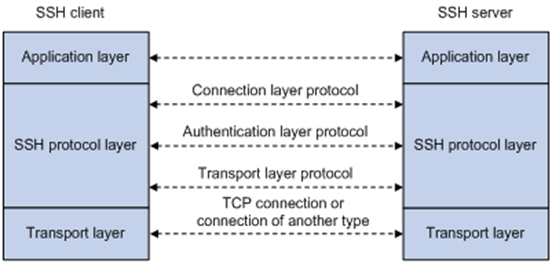
SFTP (Secure File Transfer Protocol) – është një protokoll i nivelit aplikativ për transferimin e skedarëve, që funksionon mbi një kanal të sigurt. Nuk duhet ngatërruar me (Simple File Transfer Protocol), që ka të njëjtin shkurtim. Ndryshe nga FTPS, i cili është thjesht një zgjerim i FTP-së, SFTP është një protokoll i veçantë dhe jo i lidhur me të, që përdor SSH (Secure Shell – Shell i sigurt) si bazë.
Shell i Sigurt
Protokolli u zhvillua nga një grup IETF të quajtur Secsh. Dokumentacioni i punës për protokollin e ri SFTP nuk u bë standard zyrtar, megjithatë filloi të përdoret masivisht për zhvillimin e aplikacioneve. Më pas, u lëshuan gjashtë versione të protokollit. Megjithatë, zgjerimi gradual i funksionalitetit të tij çoi në vendimin datë 14 gusht 2006 për të ndaluar punën mbi zhvillimin e protokollit për shkak të përfundimit të detyrës kryesore të projektit (zhvillimi i SSH) dhe mungesës së një niveli të mjaftueshëm ekspertizë për kalimin në zhvillimin e një protokolli të plotë të sistemit të skedarëve të largët.
SSH është një protokoll rrjeti që lejon menaxhimin e largët të sistemit operativ dhe tunelim të lidhjeve TCP (p.sh., për transferimin e skedarëve). Ai është i ngjashëm në funksionalitet me protokollet Telnet dhe rlogin, por, ndryshe nga ato, kodon të gjithë trafikun, duke përfshirë edhe fjalëkalimet e dërguara. SSH lejon zgjedhjen e algoritmeve të ndryshme të kodimit. Klientët dhe serverët SSH janë të disponueshëm për shumicën e sistemeve operative rrjetore.
SSH lejon transferimin në mënyrë të sigurt në një ambient të paprovuar të pothuajse çdo protokolli tjetër rrjeti. Kështu, është e mundur jo vetëm të punoni në mënyrë të largët në një kompjuter përmes një shell komandash, por gjithashtu të dërgoni nëpërmjet një kanali të koduar edhe flukset audio ose video (p.sh., nga një webcam). Gjithashtu, SSH mund të përdorë kompresimin e të dhënave të dërguara për t'i koduar ato më pas, që është e dobishme, p.sh., për nisjen e largët të klientëve X Window System.
Versioni i parë i protokollit, SSH-1, u zhvillua në vitin 1995 nga studiuesi Tatu Ylönen nga Universiteti i Teknologjisë në Helsinkin (Finlandë). SSH-1 u shkrua për t'u ofruar më shumë konfidencialitet se protokollet rlogin, telnet dhe rsh. Në vitin 1996 u zhvillua një version më të sigurt të protokollit, SSH-2, që është i papajtueshëm me SSH-1. Protokolli fitoi një popullaritet edhe më të madh dhe deri në vitin 2000 kishte rreth dy milionë përdorues. Aktualisht, me termin "SSH" zakonisht kuptohet pikërisht SSH-2, pasi versioni i parë i protokollit për shkak të mangësive të konsiderueshme tani nuk përdoret pothuajse fare. Në vitin 2006, protokolli u miratua nga grupi i punës IETF si një standard interneti.
Janë të zakonshme dy realizime të SSH: një private komerciale dhe një falas. Realizimi falas quhet OpenSSH. Deri në vitin 2006, 80% e kompjuterëve në rrjetin internet përdornin pikërisht OpenSSH. Realizimi privat zhvillohet nga organizata SSH Communications Security, e cila është një degë përqindje e korporatës Tectia, dhe është falas për përdorim jo-komercial. Këto realizime përmbajnë një set praktikisht të njëjtë komandash.
Protokolli SSH-2, ndryshe nga protokolli telnet, është i qëndrueshëm ndaj sulmeve të përgjimit të trafikut ("sniffing"), por jo ndaj sulmeve "njeriu në mes". Protokolli SSH-2 gjithashtu është i qëndrueshëm ndaj sulmeve përmes bashkimit në mes (angl. session hijacking), pasi nuk është e mundur të përfshiheni në një seancë tashmë të vendosur ose ta kapni atë.
Për të parandaluar sulmet "njeriu në mes" kur lidhemi me një host, çelësi i të cilit nuk është ende i njohur për klientin, softueri klient tregon përdoruesit "shtresën e çelësit" (angl. key fingerprint). Rekomandohet të kontrolloni me kujdes shtresën e çelësit të treguar nga softueri klient me shtresën e çelësit të serverit, përkatësisht të marrë nëpërmjet kanaleve të besueshme ose personalisht.
Mbështetje për SSH është e realizuar në të gjitha sistemet UNIX-përngjashme, dhe në shumicën e tyre mes mjeteve standarde janë përfshirë klienti dhe serveri ssh. Ekzistojnë shumë implementime të klientëve SSH për OS që nuk janë UNIX. Protokolli ka fituar popullaritet të madh pas zhvillimit të gjerë të analizatorëve të trafikut dhe mënyrave për të qenë shumëvjeçar në rrjetet lokale, si një zgjidhje alternative për protokollin e pasigurt Telnet për menaxhimin e nodëve të rëndësishëm.
Lidhja me përdorimin e SSH
Për të punuar me SSH nevojitet një server SSH dhe një klient SSH. Serveri dëgjon lidhjet nga makinat klient dhe, kur vendoset lidhja, kryen autentifikimin, pas së cilës fillon shërbimin për klientin. Klienti përdoret për të hyrë në një makinë të largët dhe për të ekzekutuar komandat.
Krahasimi me FTPS
E rëndësishmja që e ndan SFTP nga FTP standard dhe FTPS është se SFTP e kodon absolutisht të gjitha komandat, emrat e përdoruesve, fjalëkalimet dhe informacionin tjetër të ndjeshëm.
Të dy protokollet, FTPS dhe SFTP, përdorin një kombinim algoritmesh asimetrike (RSA, DSA), algoritmesh simetrike (DES/3DES, AES, Twhofish etj.), si dhe algoritmin e shkëmbimit të çelësit. Për autentifikim, FTPS (ose, për të qenë më të saktë, SSL/TLS sipas protokollit FTP) përdor certifikatat X.509, ndërsa SFTP (protokolli SSH) përdor çelësat SSH.
Certifikatat X.509 përmbajnë një çelës publik dhe disa informacione rreth certifikatës së pronarit. Këto informacione lejojnë, nga ana tjetër, të verifikojë integritetin e certifikatës vetë, autenticitetin dhe pronarin e certifikatës. Certifikatat X.509 kanë çelësin përkatës të mbyllur, i cili zakonisht ruhet ndaras nga certifikata për arsye sigurie.
Çelësi SSH përmban vetëm çelësin publik (çelësi privat përkatës ruhet veçmas). Ai nuk përmban asnjë informacion mbi pronarin e çelësit. Disa implementime të SSH përdorin certifikata X.509 për autentikim, por në të vërtetë ato nuk verifikojnë të gjithë zinxhirin e certifikatave — përdoret vetëm çelësi publik (gjë që e bën këtë verifikim të papërfunduar).
Përfundim
Protokolli FTP, pa dyshim, vazhdon të luajë një rol të rëndësishëm në ruajtjen dhe shpërndarjen e informacionit në rrjet pavarësisht nga mosha e tij e respektuar. Ai është një protokoll i përshtatshëm, multifunksional dhe i standardizuar. Në bazën e tij janë ndërtuar shumë arkiva skedhesh, pa të cilat puna teknike do të ishte më pak efektive. Për më tepër, është e lehtë për t'u konfiguruar dhe ka programe server dhe klientë që ekzistojnë për pothuajse të gjitha platformat aktuale dhe ato jo shumë të njohura.
Nga ana tjetër, versionet e tij të mbrojtura zgjidhin problemin e intimitetit të të dhënave të ruajtura dhe të transmetuara në botën moderne. Të dy protokollet e reja kanë përparësitë dhe disavantazhet e tyre dhe realizojnë role paksa të ndryshme. Në ato fusha ku është e nevojshme të përdoret një arkiv skedesh, preferohet të përdoret FTPS, veçanërisht nëse më parë është përdorur FTP klasik. SFTP është më pak i zakonshëm për shkak të moskompatibilitetit të tij me protokollin e vjetër, por është më i sigurt dhe ka më shumë funksionalitet, pasi është pjesë e sistemit të menaxhimit në distancë.
Lista e burimeve
Burimi: habr.com
