

Mes klienët tanë përfshijnë kompani që përdorin zgjidhjet Kaspersky si standardin e korporatave dhe menaxhojnë vetë mbrojtjen nga virusi. Duket se shërbimi i desktopëve virtualë, ku ofruesi mbikëqyr antivirusin, nuk u përshtatet shumë. Sot do të tregoj se si klientët mund të menaxhojnë vetë mbrojtjen pa cënuar sigurinë e desktopëve virtualë.
Në ne tashmë kemi folur në përgjithësi se si mbrojmë desktopët virtualë të klientëve. Antivirus në kuadër të shërbimit VDI ndihmon në forcuar mbrojtjen e makinave në re dhe për ta kontrolluar atë vetë.
Në pjesën e parë të artikullit do të tregoj se si menaxhojmë zgjidhjen në re dhe do ta krahasoj performancën e Kaspersky «në re» me atë të zakonshme Endpoint Security. Pjesa e dytë do të jetë për mundësitë e menaxhimit të pavarur.
Si menaxhojmë zgjidhjen
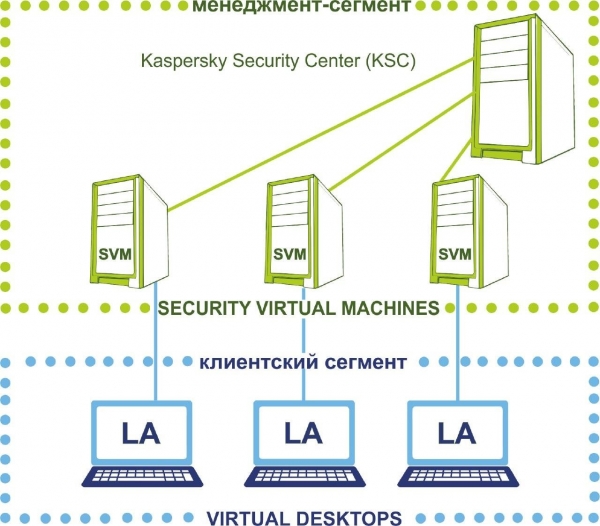
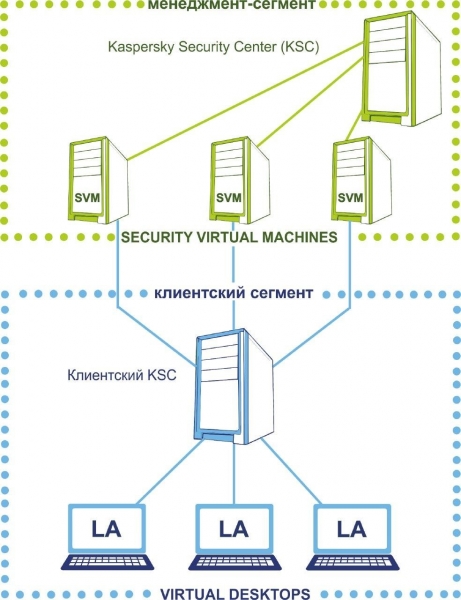
Kjo është arkitektura e zgjidhjes në cloud e jonë. Për antivirusin ne kemi ndarë dy segmente rrjetesh:
- segmentin e klientëve, ku ndodhen vendet virtuale të punës së përdoruesve,
- segmenti i menaxhimit, ku ndodhet pjesa serverike e antivirusit.
Segmenti i menaxhimit mbetet nën kontrollin e inxhinierëve tanë, klienti nuk ka akses në këtë pjesë. Segmenti i menaxhimit përfshin serverin kryesor të administratës KSC, i cili përmban skedarët e licencave, çelësat për aktivizimin e vendet e punës së klientëve.
Kjo është se nga çfarë përbëhet zgjidhja sipas termave të «Laboratorit Kaspersky».
- Në desktopët virtual të përdoruesve instalohet agjenti i lehtë (LA). Ai nuk merret me kontrollin e skedarëve, por i dërgon ata në SVM dhe pret «verdictin nga lart». Si rezultat, burimet e desktopit të përdoruesit nuk harxhohen për aktivitetin antivirus, dhe punonjësit nuk ankojnë se «VDI është ngadalësuar».
- Një makinë virtuale mbrojtjeje (Security virtual machine, SVM)mbikëqyr. Kjo është një pajisje e dedikuar për sigurinë, në të cilën vendosen bazat e të dhënave të softuerëve të dëmshëm. Gjatë kontrollimeve, ngarkesa e punës bie mbi SVM: përmes saj agjenti i lehtë komunikon me server.
- qendrën sigurie Kaspersky (KSC) menaxhon makinat virtuale mbrojtëse. Kjo është një konsolë me cilësimet e detyrave dhe politikave që do të aplikohen në pajisjet përfundimtare.
Ky kjo skemë pune premton kursim deri në 30% të burimeve harduerike të kompjuterit të përdoruesit krahasuar me antivirusin në kompjuterin e përdoruesit. Le të shohim si funksionon në praktikë.
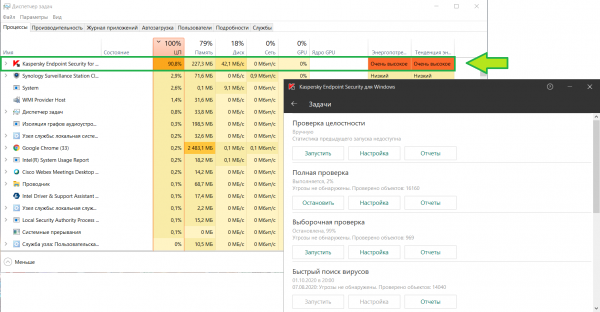
Për krahasim, kam marrë laptopin tim të punës me Kaspersky Endpoint Security të instaluar, kam nisur kontrollin dhe kam parë konsumimin e burimeve:
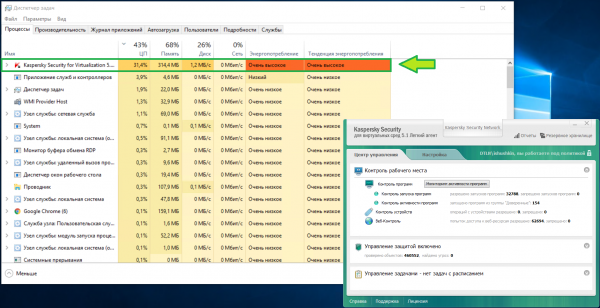
Ja si është situata e njëjtë në desktopin virtual me karakteristika të ngjashme në infrastrukturën tonë. Memoria konsumon përafërsisht të njëjtën sasi, por ngarkesa CPU është dy herë më e ulët:
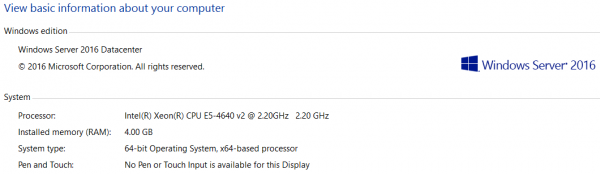
Vetë KSC është gjithashtu mjaft kërkues ndaj burimeve. Ne i dedikojmë
mjaftueshëm për të siguruar që administratori të mund të punojë rehat. Shikoni vetë:
Çfarë mbetet nën kontrollin e klientit
Tani që u përfunduam me detyrat nga anëtarët e ofruesit, tani do t'i japim klientit menaxhimin e mbrojtjes antivirus. Për këtë, ne krijojmë një server të nënshkruar KSC dhe e ngremë atë në segmentin e klientëve:
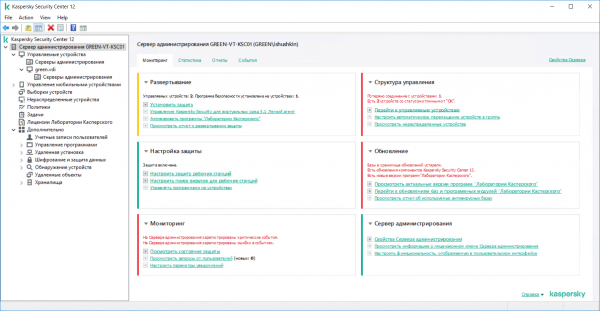
Do të hyjmë në konsolën e KSC të klientit dhe do të shohim cilat janë cilësimet për klientin në mënyrë default.
Monitorimi. Në skedën e parë shohim panelin e monitorimit. Menjëherë është e qartë se në cilat vende problematike duhen përqendruar vëmendjen:
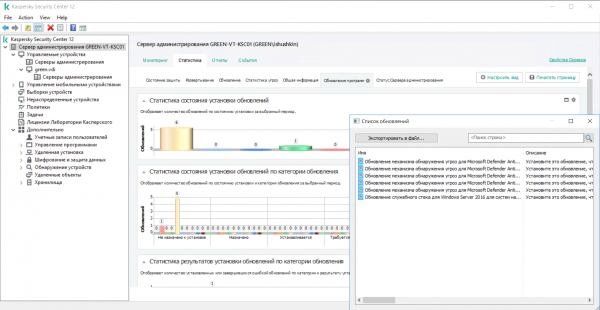
Tani kalojmë te statistikat. Disa shembuj, çfarë mund të shqyrtojmë këtu.
Këtu administratori do të shohë menjëherë nëse në ndonjë makinë nuk është instaluar përditësimi
apo ka ndonjë problem tjetër të lidhur me programin në desktopet virtuale. Përditësimi i tyre
mund të ndikojë në sigurinë e tërë makinës virtuale:
Në këtë skedë mund të analizoni kërcënimet e gjetura deri te kërcënimi specifik i zbuluar në pajisjet e mbrojtura:
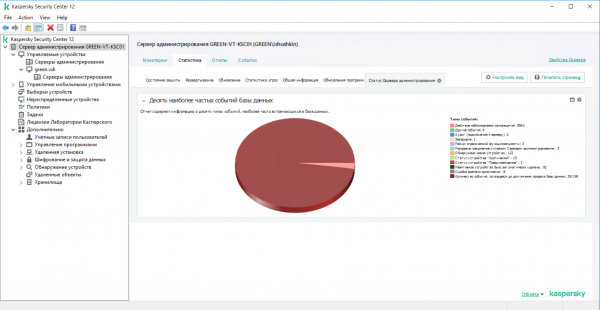
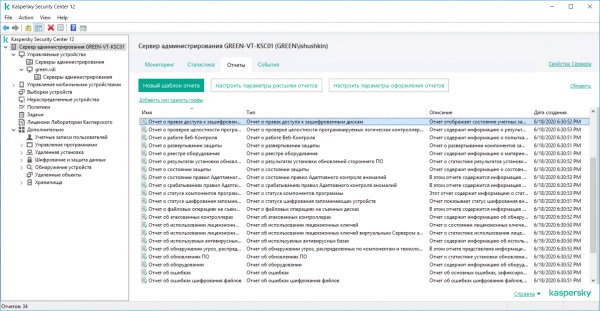
Në skedën e tretë ka të gjitha variantet e mundshme të raporteve të parazgjedhura. Klientët mund të krijojnë raportet e tyre nga shabllonet, të zgjedhin se cilat informacione do të shfaqen. Mund të konfigurohet dërgimi në email sipas një programi të caktuar ose të shikoni raportet lokalisht nga serveri
i administratës (KSC).
Grupet e administratës. Në të djathtë shohim të gjitha pajisjet e menaxhuara: në rastin tonë - desktopet virtuale nën menaxhimin e serverit KSC.
Ato mund të bashkohen në grupe për të krijuar detyra të zakonshme dhe politika grupore për ndarjet e ndryshme ose për të gjithë përdoruesit njëkohësisht.
Pasi klienti krijon një makinë virtuale në gjirin privat, ajo menjëherë identifikohet në rrjet, dhe Kaspersky e dërgon atë në pajisjet e pa shpërndara:
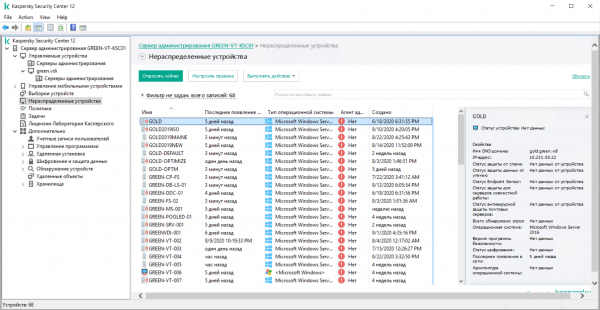
Politikat grupore nuk zbatohen për pajisjet e pa shpërndara. Për të mos shkatërruar desktopet virtuale në grupe manualisht, mund të përdorni rregulla. Kështu automatizojmë transferimin e pajisjeve në grupe.
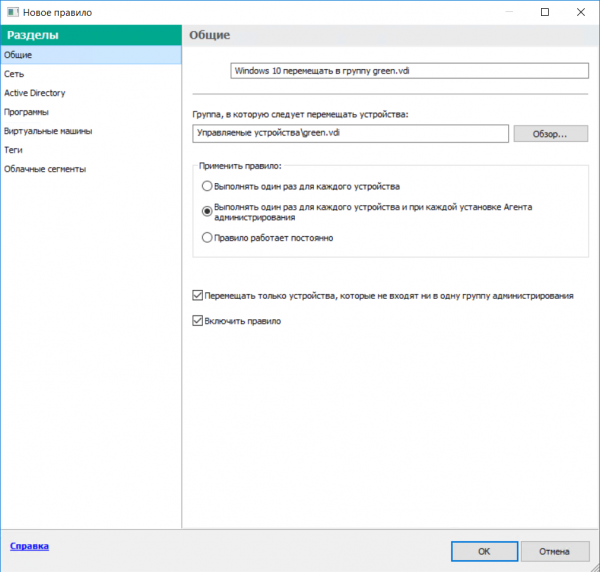
Për shembull, desktopet virtuale me Windows 10, por pa agjentin e administratës të instaluar do të shkojnë në grupin VDI_1, ndërsa ato me Windows 10 dhe agjentin e instaluar, do të shkojnë në grupin VDI_2. Në përputhje me këtë, pajisjet gjithashtu mund të shpërndahen automatikisht në bazë të përkatësisë së tyre ndaj domain-it, pozita në rrjete të ndryshme dhe etiketeve të caktuara që klienti mund t'i vendosë në përputhje me nevojat e tij.
Për të krijuar një rregull, thjesht filloni asistentin e shpërndarjes së pajisjeve në grupe:
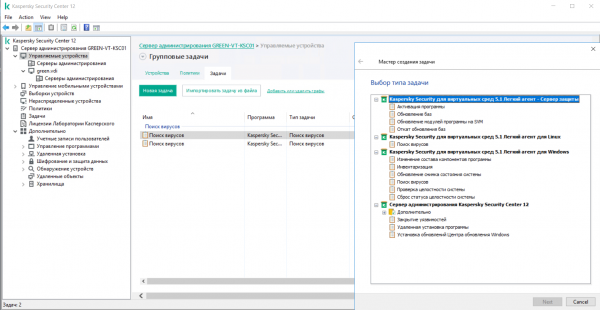
Detyrat grupore. Me ndihmën e detyrave, KSC automatizon përmbushjen e disa rregullave në kohë të caktuar ose me ndodhin e disa momentesh, për shembull: kontrolli i viruseve ekzekutohet në orar të pa punës ose kur makinat virtuale janë "në pushim", gjë që, për më tepër, ul ngarkesën në VM. Në këtë seksion, është e lehtë të programoni kontrolle në desktopet virtuale brenda grupit, si dhe të përditësoni bazat e të dhënave të viruseve.
Ja lista e plotë e detyrave të disponueshme:
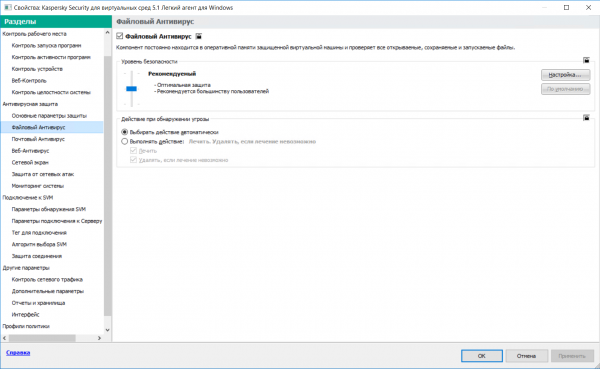
Politikat grupore. Nga KSC e dytë, klienti mund të shpërndajë vetë mbrojtjen për desktopet virtuale të reja, të përditësojë nënshkrimet, të konfiguroni përjashtime
për skedarë dhe rrjete, të krijoni raporte, si dhe të menaxhoni të gjitha llojet e kontrolleve të makinave të tij. Përfshirë – të kufizoni aksesin në skedarë, faqe ose hoste të caktuara.
Politikat dhe rregullat e serverit kryesor mund të rikthehen nëse ndodh ndonjë problem. Në rastin më të keq nëse konfigurimi është i gabuar, agjentët e lehtë do të humbasin lidhjen me SVM dhe do t'i lënë desktopet virtuale pa mbrojtje. Inxhinierët tanë do të marrin menjëherë njoftimin për këtë dhe do të jenë në gjendje të aktivizojnë trashëgiminë e politikave nga serveri kryesor KSC.
Këto janë cilësimet kryesore për të cilat doja të flisja sot.
Burimi: habr.com
