

Rrjedhjet e të dhënave janë një çështje shumë e rëndësishme për shërbimin e sigurisë. Dhe tani, kur shumica e njerëzve punojnë nga shtëpia, rreziku i rrjedhjeve është shumë më i lartë. Pikërisht për këtë arsye, grupet e njohura të krimit kibernetik po u kushtojnë më shumë vëmendje protokolleve të vjetra dhe të mbrojtura dobët për aksesin e largët. Dhe, çuditërisht, gjithnjë e më shumë rrjedhje të të dhënave sot janë të lidhura me Ransomware. Si, pse dhe në çfarë mënyre — lexoni më poshtë.
Të fillojmë me faktin se zhvillimi dhe shpërndarja e programeve të kërcënimit është një biznes shumë fitimprurës kriminel. Për shembull, sipas vlerësimeve të FBI-së amerikane, në vitin e kaluar fitonte rreth 1 milion dollarë në muaj. Ndërsa ata që përdornin Ryuk fitonin edhe më shumë — në fillim të aktivitetit të grupit, të ardhurat e tyre arrinin deri në 3 milion dollarë në muaj. Prandaj nuk është çudi që shumë drejtorë të sigurisë së informacionit (CISO) e identifikojnë Ransomware si një nga pesë rreziqet kryesore për biznesin.
Qendra e Sigurisë Acronis Cyber Protection Operation Center (CPOC), e vendosur në Singapor, konfirmon aktivizimin e krimit kibernetik në fushën e Ransomware. Gjatë gjysmës së dytë të majit, në mbarë botën u bllokuan 20% më shumë kërcënime Ransomware se zakonisht. Pas një rënie të vogël tani, në qershor, po vërejmë sërish një rritje të aktivitetit. Dhe për këtë ka disa arsye të menjëhershme.
Të hysh në kompjuterin e viktimës
Teknologjitë e mbrojtjes po zhvillohen, dhe kriminelët duhet të ndryshojnë taktikën e tyre për të hyrë në një sistem të caktuar. Sulmet e synuara Ransomware vazhdojnë të përhapen përmes email-eve të mirëprojektuar phishing (nuk mungon elementi i inxhinierisë sociale). Megjithatë, së fundmi, zhvilluesit e softuerit malinj po u kushtojnë shumë vëmendje punonjësve të distancuar. Për t’i sulmuar ata, mund të gjenden shërbime të mbrojtura dobët për qasje të largët, si RDP, ose serverë VPN me dobësi.
Këtë po bëjnë ata. Në darknet janë shfaqur madje shërbime ransomware-as-a-service, të cilat ofrojnë gjithçka të nevojshme për të sulmuar një organizatë ose individ të zgjedhur.
Kërcënuesit kërkojnë çdo mundësi për të depërtuar në rrjetin korporativ dhe për të zgjeruar gamën e sulmit. Një drejtim i njohur janë përpjekjet për të infektuar rrjetet e ofruesve të shërbimeve. Duke qenë se shërbimet cloud sot po fitojnë popullaritet, infektimi i një shërbimi të njohur lejon sulmin e dhjetëra apo edhe qindra viktimave njëherësh.
Në rastin e thyerjes së konsolave të internetit që menaxhojnë sistemet e sigurisë ose rezervave, sulmuesit mund të çaktivizojnë mbrojtjen, të fshijnë rezervat dhe gjithashtu të sigurojnë që malware-i i tyre të shpërndahet në të gjithë organizatën. Në fakt, për këtë arsye ekspertët rekomandojnë të mbrohen me kujdes të gjitha llogaritë shërbyesh përmes autentifikimit me shumë faktorë. Për shembull, të gjitha shërbimet cloud Acronis lejojnë vendosjen e mbrojtjes dyfishe, sepse në rastin e kompromiseve të fjalëkalimeve, kërcënuesit mund të anullojnë çdo avantazh nga përdorimi i një sistemi të plotë të mbrojtjes kibernetike.
Zgjerimi i gamës së sulmit
Kur qëllimi i dëshiruar është arritur dhe malware-i tashmë ndodhet brenda rrjetit korporativ, për shpërndarje të mëtejshme zakonisht përdoren taktikë shumë standarde. Kërcënuesit studiojnë situatën dhe përpiqen të kalojnë barrierat që janë krijuar brenda kompanisë për të kundërshtuar kërcënimet. Kjo pjesë e sulmit mund të ndodhë manualisht (sepse nëse ata tashmë kanë hyrë në rrjet, atëherë ka mbetur vetëm 'ngacmimi në gozhdë’!). Për këtë përdoren mjete tashmë të njohura, si PowerShell, WMI PsExec, si dhe emulatori më i ri Cobalt Strike dhe utilitete të tjera. Disa grupe kriminale qëllimisht sulmojnë menaxherët e fjalëkalimeve për të hyrë më thellë në rrjetin korporativ. Një malware i tillë si Ragnar është vërejtur së fundmi në një imazh të plotësisht të mbyllur të makinës virtuale VirtualBox, e cila ndihmon në fshehjen e pranisë së software-it të huaj në makinë.
Pra ndaj, kur hyn në rrjetin korporativ, malware përpiqet të verifikojë nivelin e aksesit të përdoruesit dhe të aplikohet fjalëkalimet e vjedhura. Teknika si Mimikatz dhe Bloodhound & Co. ndihmojnë në thyerjen e llogarive të administratorëve të domain-eve. Vetëm kur sulmuesi beson se mundësitë për përhapje janë shteruar, ngarkohet në sistemet e klientëve direkt një program kërkesë-ransomë.
Ransomware si mbulues
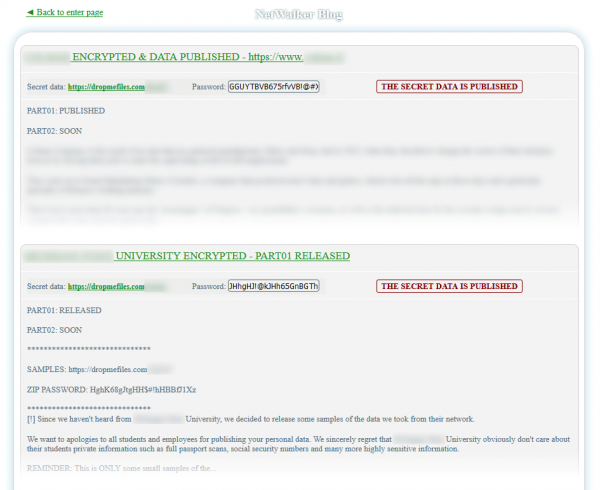
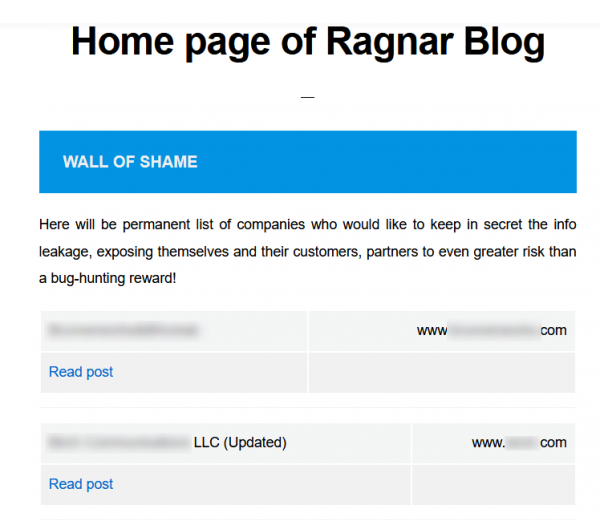
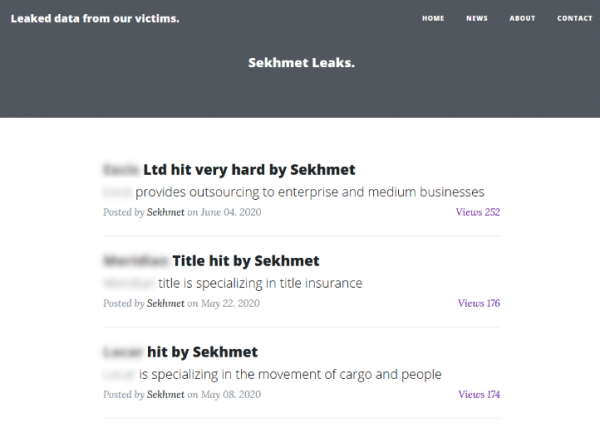
Duke marrë parasysh shkallën e rrezikut të humbjes së të dhënave, çdo vit gjithnjë e më shumë kompani zbatohen në jetën e quajtur "plani i rikuperimit nga fatkeqësitë". Falë kësaj, ata nuk shqetësohen shumë për të dhënat e koduara, dhe në rastin e një sulmi Ransomware, ata nuk fillojnë të grumbullojnë shpërblim, por fillojnë procesin e rikuperimit. Por edhe hakerët nuk flejnë. nën mbulimin e Ransomware ndodhin vjedhje masive të të dhënave. Taktika e tillë filloi të aplikohej masivisht nga Maze që në vitin 2019, megjithatë grupe të tjera periodikisht kanë kombinuar sulmet. Tani, vjedhja e të dhënave së bashku me kodimin po merret me të paktën Sodinokibi, Netfilm, Nemty, Netwalker, Ragnar, Psya, DoppelPaymer, CLOP, AKO dhe Sekhmet.
Ndonjëherë, sulmuesit arrijnë të nxjerrin nga kompania dhjetëra terabajt të dhënash, të cilat mund të ishin zbuluar nga mjete të monitorimit të rrjetit (nëse do të ishin instaluar dhe konfiguruar). Sepse më së shpeshti, transferimi i të dhënave ndodh thjesht përmes FTP, Putty, WinSCP ose skripteve PowerShell. Për të kapërcyer DLP dhe sistemet e monitorimit të rrjetit, të dhënat mund të enkriptohen ose të dërgohen si arkiv me fjalëkalim, dhe kjo është një sfidë e re për shërbimet e sigurisë, të cilat duhet të kontrollojnë trafik dalës për praninë e skedarëve të tillë.
Studimi i sjelljes së infostealerëve tregon se hakerët nuk mbledhin çfarëdo — ata janë të interesuar pikërisht për raportet financiare, bazat e të dhënave të klientëve, të dhënat personale të punonjësve dhe klientëve, kontratat, regjistrat, dokumentet ligjore. Malware skanon disqet në kërkim të çdo informacioni që teorikisht mund të përdoret për shantazh.
Nëse një sulm i tillë ka qenë i suksesshëm, zakonisht autorët publikojnë një teaser të vogël, duke treguar disa dokumente si provë se të dhënat kanë rrjedhur nga organizata. Disa grupe madje publikojnë të gjithë paketën e të dhënave në faqen e tyre, nëse koha për të paguar shpërblimin ka skaduar. Për të shmangur bllokimin dhe për të siguruar një shtrirje të gjerë, të dhënat publikohen gjithashtu në rrjetin TOR.
Një tjetër mënyrë monetizimi është shitja e të dhënave. Për shembull, Sodinokibi së fundmi shpalli zhvillimin e ankandeve të hapura, ku të dhënat i jepen pjesëmarrësit që bën ofertën më të lartë. Çmimi fillestar i këtyre ankandeve është $50-100K në varësi të cilësisë dhe përmbajtjes së të dhënave. Për shembull, një grup prej 10,000 regjistrimesh mbi flukset e parasë, të dhëna konfidenciale të biznesit dhe patentash të skanuara u shitën për një çmim prej 100,000 dollarësh. Ndërsa për 50,000 dollarë, mund të blihej më shumë se 20,000 dokumente financiare plus tre baza të dhënash me skedarë llogarish dhe të dhëna për klientët.
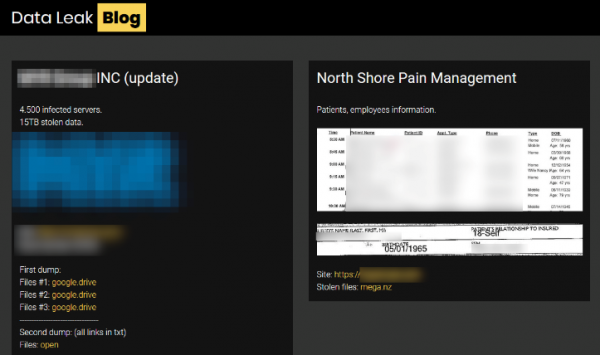
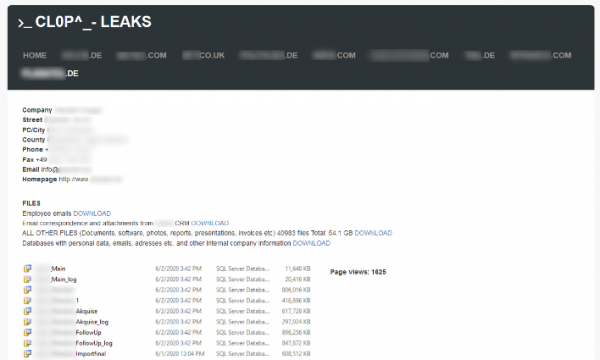
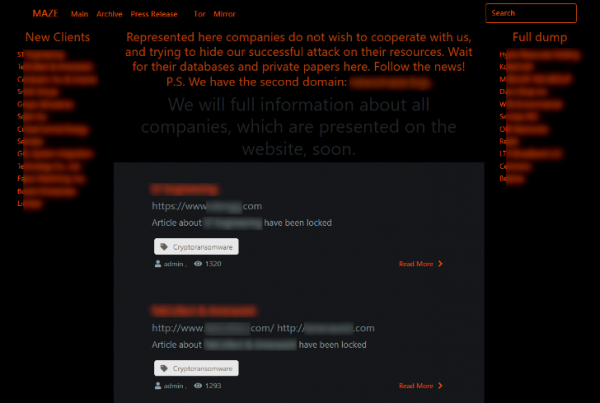
Faqet ku publikohen të dhënat e rrjedhura janë shumë të ndryshme. Ato mund të jenë një faqe e thjeshtë, ku janë publikuar të gjitha të dhënat e vjedhura, dhe madje ka struktura më të komplikuara me seksione dhe mundësi blerjeje. Por e rëndësishmja është se të gjithë ato shërbejnë një qëllimi — për të rritur shanset e sulmuesve për të marrë para të vërteta. Nëse ky model biznesi do të tregojë rezultate të mira për autorët e krimeve, nuk ka dyshim se do të ketë edhe më shumë faqe të tilla dhe teknikat e vjedhjes dhe monetizimit të të dhënave korporative do të zgjerojnë më tej.
Këtu janë disa nga faqet aktuale ku publikohen të dhënat e rrjedhura:
Çfarë të bëni me sulmet e reja
Sfidat kryesore për shërbimet e sigurisë në këto kushte janë se së fundmi gjithnjë e më shumë incidente që lidhen me Ransomware po dalin si një metodë shpërqendrimi nga vjedhja e të dhënave. Autorët e krimeve nuk përqendrohen më vetëm në enkriptimin e serverëve. Përkundrazi, qëllimi kryesor është organizimi i rrjedhjes, ndërsa ju luftoni me enkriptuesit.
Prandaj, përdorimi i vetëm i një sistemi backup, edhe me një plan të mirë rikuperimi, rezulton të jetë i pamjaftueshëm për t'u përballur me kërcënime të shumëfishta. Natyrisht, nuk mund të shmangim backup-ët, pasi sulmuesit do të provokojnë gjithmonë të kriptojnë diçka dhe të kërkojnë një shpërblim. Bëhet fjalë më shumë për faktin se tani çdo sulm që përdor ransomware duhet të merret si një rast për një analizë të plotë të trafikut dhe fillimin e një hetimi të mundshëm të sulmit. Gjithashtu, duhet të mendojmë për mjete të tjera sigurie që mund të:
- Zbulojnë shpejt sulmet dhe analizojnë aktivitetin e pazakontë në rrjet duke përdorur AI
- Rikuperojnë menjëherë sistemet në rastet e sulmeve të ransomware të ditës zero, në mënyrë që të mund të ndihmoni në monitorimin e aktiviteve në rrjet
- Bllokojnë përhapjen e malware klasik dhe llojeve të reja të sulmeve në rrjetin korporativ
- Analizojnë softuerët dhe sistemet (përfshirë qasjen në distancë) për të identifikuar vulnerabilitetet dhe exploit-et aktuale
- Parandalojnë transferimin e informacionit të panjohur përtej perimetrit korporativ
Vetëm përdoruesit e regjistruar mund të marrin pjesë në anketë. , ju lutem.
A keni analizuar ndonjëherë aktivitetin sfondor gjatë një sulmi ransomware?
20,0%Po1
80,0%Jo4
5 përdorues votuan. 2 përdorues abstenuan.
Burimi: habr.com
