

Në fund të majit, ne zbuluam një kampanjë shpërndarjeje të malware-it të klasës Remote Access Trojan (RAT) - programe që lejojnë hakerët të menaxhojnë në distancë sistemin e infektuar.
Grupi që po shqyrtojmë u dallua për faktin se nuk zgjodhi një familje specifike RAT për infektim. Në sulmet brenda kampanjës u vunë re disa trojanë (të gjithë në dispozitë të gjerë). Ky tipar na kujtoi mbretin e minjve - një krijesë mitike që përbëhet nga gjitarë me bishtat e lidhur.
Origjinali është marrë nga monografia e K. N. Rossikova "Miç dhe gjitarët e ngjashëm me miun, më të rëndësishmit nga pikëpamja ekonomike" (1908).
Në nder të kësaj krijese, ne e quajtëm grupin që po shqyrtojmë RATKing. Në këtë post, ne do të flasim në detaje rreth mënyrës se si hakerët kanë realizuar sulmin, cilat mjete kanë përdorur, si dhe do të ndajmë mendimet tona në lidhje me atribuimin e kësaj kampanje.
Gjatë sulmit
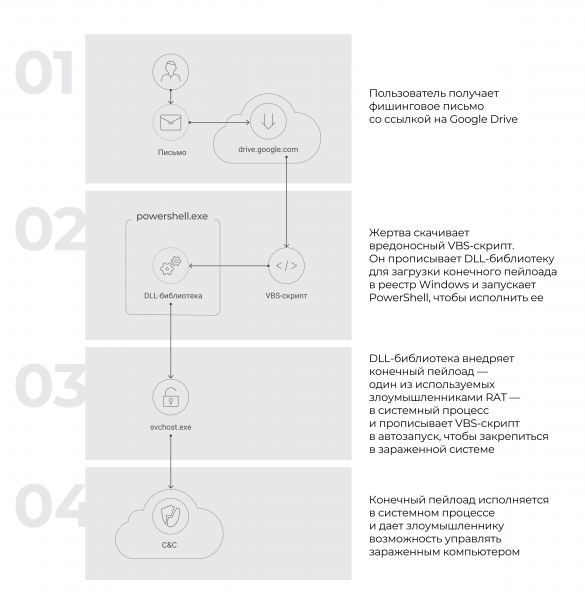
Të gjitha sulmet në këtë kampanjë ndodhën sipas algoritmit të mëposhtëm:
- Përdoruesi merrte një email phishing me një lidhje në Google Drive.
- Me lidhjen, viktima shkarkonte një skript VBS të dëmshëm, i cili regjistronte një bibliotekë DLL për të ngarkuar payload-in përfundimtar në regjistrin e Windows dhe e lançoi PowerShell për ta ekzekutuar.
- Biblioteka DLL integroi payload-in përfundimtar - në fakt, një nga RAT-të që përdornin hakerët - në procesin sistemor dhe regjistroi skriptin VBS për ta bërë atë të nisur automatikisht në makinën e infektuar.
- Payload-i përfundimtar u ekzekutua në procesin sistemor dhe i dha hakerëve mundësinë për të menaxhuar kompjuterin e infektuar.
Skematike, kjo mund të paraqitet kështu:
Më pas, ne do të përqendrohemi në tre fazat e para, pasi na intereson pikërisht mekanizmi i shpërndarjes së malware-it. Ne nuk do të përshkruajmë në detaje mekanizmin e funksionimit të vetë malware-it. Ata janë në dispozitë të gjerë - ose shiten në forume të specializuara, ose shpërndahen si projekte me burim të hapur - dhe, pra, nuk janë unike për grupin RATKing.
Analiza e fazave të sulmit
Faza 1. Dërgimi i phishing-ut
Sulmi fillonte me faktin se viktima merrte një email të dëmshëm (hakerët përdornin shabllone të ndryshme me tekst, një nga shembujt është i ilustruar më poshtë në screenshot). Mesazhi kishte një lidhje në një magazinë legjitime. drive.google.com, i cili supozohej të çonte në faqen e shkarkimit të dokumentit në format PDF.
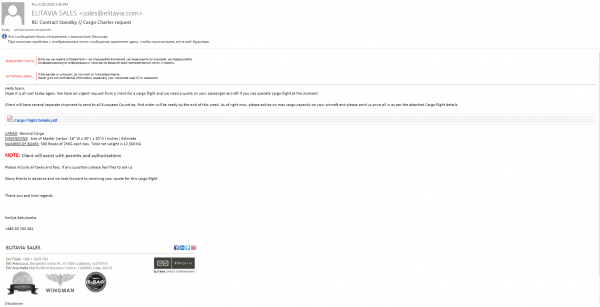
Shembull i një emaili të phishing
Megjithatë, në të vërtetë nuk shkarkohej një dokument PDF, por një skenar VBS.
Kur kaloni në lidhjen nga emaili në screenshot-in e mësipërm, shkarkohej një skedari me emrin Cargo Flight Details.vbs. Në këtë rast, sulmuesit madje nuk përpoqeshin ta maskonin skedarin si një dokument legjitim.
Në të njëjtën kohë, gjatë kësaj fushate ne zbuluam një skenar me emrin Cargo Trip Detail.pdf.vbs. Ai mund të kalonte për një PDF legjitim, sepse për default Windows fsheh zgjerimin e skedarëve. Megjithatë, në këtë rast, akoma mund të ishte nën dyshim ikona e tij, e cila përputhej me skenarin VBS.
Në këtë fazë, viktima mund të kishte njohur mashtrimin: mjafton të vëzhgonte për një sekondë skedarët që po shkarkoheshin. Megjithatë, në kështu fushatash phishing, sulmuesit shpesh llogarisin saktësisht në përdoruesin e pakujdesshëm ose të nxiton.
Faza 2. Puna e skenarit VBS
Skenari VBS, që përdoruesi mund të hapte nga pakujdesia, regjistronte bibliotekën DLL në regjistrin e Windows. Skenari ishte obfuskuar: rreshtat në të ishte shkruar si byte, të ndara me një simbol të rastësishëm.
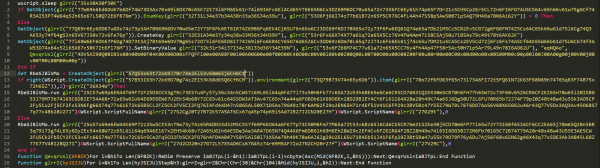
Shembull i skenarit të obfuskimit
Algoritmi i deobfuskimit është mjaft i thjeshtë: çdo simbol i tretë ekskludohej nga stringu i obfuskimit, pas së cilës rezultati dekodohej nga base16 në stringun origjinal. Për shembull, nga vlera 57Q53s63t72s69J70r74e2El53v68m65j6CH6Ct (e ndarë në screenshot-in e mësipërm) rezultonte në stringun WScript.Shell.
Për deobfuskimin e rreshtave ne përdorëm një funksion në Python:
def decode_str(data_enc):
    return binascii.unhexlify(''.join([data_enc[i:i+2] for i in range(0, len(data_enc), 3)]))
Më poshtë në rreshtat 9–10 është e shënuar vlera, për deobfuskimin e së cilës rezultonte një skedar DLL. Pikërisht ai u ekzekutua në fazën e ardhshme me ndihmën e PowerShell.

Rreshti me DLL të obfuskueshëm
Çdo funksion në skenarin VBS u ekzekutua për sa kohë që rreshtat deobfuskoheshin.
Pasi skenari ishte ekzekutuar, thirrej funksioni wscript.sleep — me ndihmën e tij ekzekutohej një vonesë.
Më pas, skenari punonte me regjistrin e Windows. Ai përdorte për këtë teknologjinë WMI. Me ndihmën e saj krijohej një çelës unik, dhe në parametrin e tij regjistrohej trupi i skedarit ekzekutues. Qasja në regjistër përmes WMI bëhej me ndihmën e komandës së mëposhtme:
GetObject(winmgmts {impersonationLevel=impersonate}!\.rootdefault:StdRegProv) 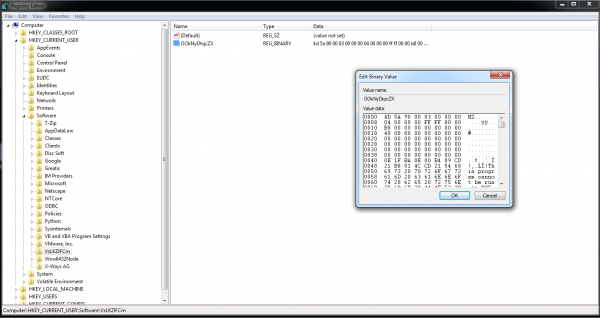
Shënimi, i bërë në regjistrin nga skenari VBS
Hapi 3. Funksioni i DLL-bibliotekës
Në hapin e tretë, DLL-biblioteka e dëmshme ngarkonte payloadin përfundimtar, e integronte në procesin sistemik dhe garantonte automatizimin e fillimit të skriptit VBS gjatë hyrjes së përdoruesit në sistem.
Nisja përmes PowerShell
DLL-biblioteka ekzekutohej me komandën e mëposhtme në PowerShell:
[System.Threading.Thread]::GetDomain().Load((ItemProperty HKCU:///Software///<rnd_sub_key_name> ).<rnd_value_name>);
[GUyyvmzVhebFCw]::EhwwK('WScript.ScriptFullName', 'rWZlgEtiZr', 'WScript.ScriptName'),0
Kjo komandë bënte të mëposhtmen:
- merrte të dhënat e vlerës së regjistrit me emrin
rnd_value_name— këto të dhëna përfaqësonin një skedar DLL, të shkruar në platformën .Net; - ngarkonte modulin e marrë .Net në memorien e procesit
powershell.exepërmes funksionit[System.Threading.Thread]::GetDomain().Load()(përshkrimi i detajuar i funksionit Load() ); - ekzekutonte funksionin
GUyyvmzVhebFCw]::EhwwK()— nga kjo fillonte ekzekutimi i DLL-bibliotekës — me parametratvbsScriptPath,xorKey,vbsScriptName. ParametrixorKeyruante çelësin për dekodimin e payloadit përfundimtar, dhe parametratvbsScriptPathdhevbsScriptNamekaloheshin për të regjistruar skriptin VBS për automatizim.
Përshkrimi i DLL-bibliotekës
Në formatin e dekompiluara, ngarkuesi dukej kështu:
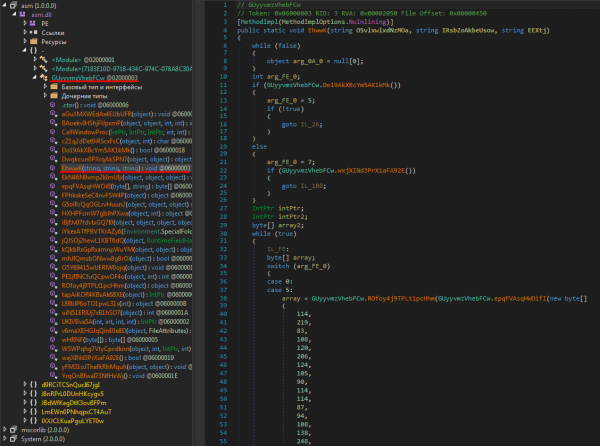
Ngarkuesi në formatin e dekompiluara (funksioni i theksuar me të kuqe, me të cilin fillonte ekzekutimi i DLL-bibliotekës)
Ngarkuesi është mbrojtur nga mbrojtësi .Net Reactor. Shkëputja e këtij mbrojtësi bëhet me sukses nga utilita de4dot.
Ky ngarkues:
- bënte injeksionin e payloadit në procesin sistemik (në këtë rast, është
svchost.exe); - regjistronte skriptin VBS për automatizim.
Injeksioni i payloadit
Le të shqyrtojmë funksionin që thirrte skripti PowerShell.
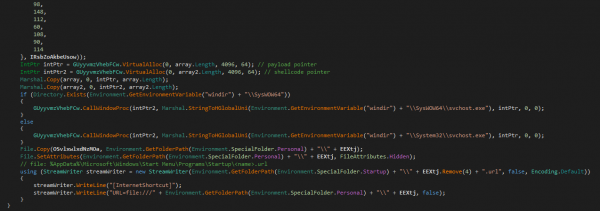
Funksioni, i thirrur nga skripti PowerShell
Ky funksion bënte veprimet e mëposhtme:
- dekodonte dy grupe të dhënash (
arraydhearray2në ekran). Në fillim ato ishin kompresuar me gzip dhe ishin enkriptuar me algoritmin XOR me çelësinxorKey; - kopjonte të dhënat në zonat e dedikuara të memories. Të dhënat nga
array— në zonën e memories, të caktuar ngaintPtr(përshkruesi i payloaditnë ekran); të dhënat ngaarray2— në zonën e memories, të caktuar ngaintPtr2(përshkruesi i shellcodenë ekran); - thirrte funksionin
CallWindowProcA( informacioni për këtë funksion është në webfaqen Microsoft) me parametrat e mëposhtëm (emrat e parametrave janë listuar më poshtë, në ekran ata shkojnë në të njëjtin rend, por me vlera funksionale):lpPrevWndFunc— tregues për të dhënat ngaarray2;hWnd— tregues për stringun që përmban rrugën e skedarit ekzekutuessvchost.exe;Msg— tregues për të dhënat ngaarray;wParam,lParam— parametrat e mesazhit (në këtë rast këto parametra nuk u përdorën dhe kishin vlera 0);
- krijoi skedarin
%AppData%MicrosoftWindowsStart MenuProgramsStartup<emri>.urlindex<emri>— këto janë katër karakteret e para të parametrinvbsScriptName(në screenshot fragmenti i kodit me këtë veprim fillon me komandënFile.Copy). Kështu malware-i shtonte skedarin URL në listën e skedarëve për autostart gjatë hyrjes së përdoruesit në sistem dhe kështu sigurohej në kompjuterin e infektuar. Skedari URL përmbante një lidhje me skriptin:
[InternetShortcut]
URL = file : / / / <vbsScriptPath>
Për të kuptuar se si ndodhi injeksioni, ne dekoduam masat e të dhënave array dhe array2. Për këtë ne përdorëm funksionin e mëposhtëm në Python:
def decrypt(data, key):
    return gzip.decompress(
        bytearray([data[i] ^ key[i % len(key)] for i in range(len(data))])[4:])
Si rezultat, ne zbuluam se:
arrayishte një skedar PE — ky është payload-i përfundimtar;array2ishte kodi i shell-it, i nevojshëm për realizimin e injeksionit.
Kodi i shell-it nga masa array2 u kalua si vlerë e funksionit lpPrevWndFunc në funksionin CallWindowProcA. lpPrevWndFunc — funksioni i kthimit, prototipi i tij duket kështu:
LRESULT WndFunc(
  HWND    hWnd,
  UINT    Msg,
  WPARAM  wParam,
  LPARAM  lParam
);
Kështu, kur ekzekutohet funksioni CallWindowProcA me parametrat hWnd, Msg, wParam, lParam ekzekutohet kodi i shell-it nga masa array2 me argumentet hWnd dhe Msg. hWnd — kjo është një tregues në vargun që përmban rrugën për skedarin ekzekutues svchost.exe, ndërsa Msg — tregues në payload-in përfundimtar.
Kodi i shell-it merr adresat e funksioneve nga kernel32.dll dhe ntdll32.dll nga vlerat e hash-ave të emrave të tyre dhe kryen injeksionin e payload-it përfundimtar në memorien e procesit svchost.exe, duke përdorur teknikën Process Hollowing (më shumë rreth saj mund të lexoni në këtë ). Gjatë injeksionit, kodi i shell-it:
- krijonte procesin
svchost.exenë gjendje të pezulluar me anë të funksionitCreateProcessW; - më pas fsheh duke shfaqur seksionin në hapësirën adresore të procesit
svchost.exeduke përdorur funksioninNtUnmapViewOfSection. Kështu programi liroi memorien e procesit originalsvchost.exe, që më pas në këtë adresë rezervoi memorie për payload-in; - rezervoi memorie për payload-in në hapësirën adresore të procesit
svchost.exeduke përdorur funksioninVirtualAllocEx;
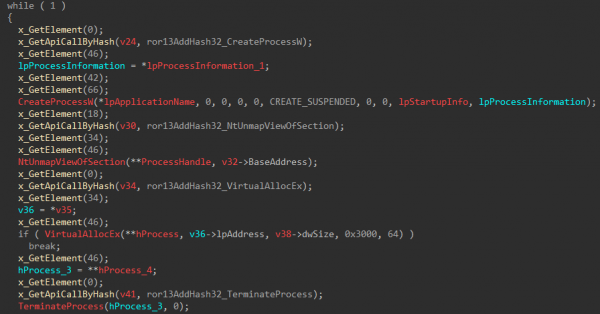
Fillimi i procesit të injeksionit
- shkruante përmbajtjen e payload-it në hapësirën adresore të procesit
svchost.exeduke përdorur funksioninWriteProcessMemory(si në screenshotin më poshtë); - rishtazi procesin
svchost.exeduke përdorur funksioninResumeThread.
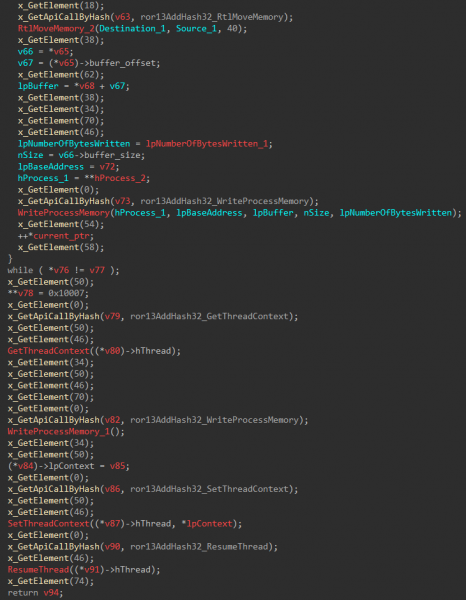
Përfundimi i procesit të injeksionit
Softueri i ngarkuar
Si pasojë e veprimeve të përshkruara, në sistemin e infektuar instalohej një nga disa programeve keqdashëse të klasës RAT. Në tabelën më poshtë janë renditur keqdashësit e përdorur në sulm, të cilët mund t'i lidhim me një grup hakerash, pasi mostra ishin drejtuar në një të njëjtin server kontrolli.
Emri i VPO
E parë për herë të parë
SHA-256
C&C
Procesi, në të cilin kryhet injektimi
Darktrack
16-04-2020
ea64fe672c953adc19553ea3b9118ce4ee88a14d92fc7e75aa04972848472702
kimjoy007.dyndns[.]org:2017
svchost
Parallax
24-04-2020
b4ecd8dbbceaadd482f1b23b712bcddc5464bccaac11fe78ea5fd0ba932a4043
kimjoy007.dyndns[.]org:2019
svchost
WARZONE
18-05-2020
3786324ce3f8c1ea3784e5389f84234f81828658b22b8a502b7d48866f5aa3d3
kimjoy007.dyndns[.]org:9933
svchost
Netwire
20-05-2020
6dac218f741b022f5cad3b5ee01dbda80693f7045b42a0c70335d8a729002f2d
kimjoy007.dyndns[.]org:2000
svchost
Shembuj të VPO së shpërndarë me një server kontrolli të njëjtë
Këtu janë të rëndësishme dy gjëra.
Së pari, fakti se hakerat përdorën disa familje të ndryshme RAT. Një sjellje e tillë nuk është karakteristike për grupet e njohura kibernetike, të cilat shpesh përdorin një grup të ngjashëm mjetesh që janë zakonisht të njohura për ta.
Së dyti, RATKing përdorën keqdashës të cilët ose shiten në forume të specializuara për ndihmë të vogël, ose janë projekte me kod të hapur.
Një listë më të plotë të VPO të përdorur në këtë fushatë - me një rezervë të rëndësishme - jepet në fund të artikullit.
Për grupin
Ne nuk mund të lidhim këtë fushatë keqdashëse me ndonjë haker të njohur. Deri tani ne mendojmë se këto sulme i ka realizuar një grup krejtësisht i ri. Siç e kemi thënë në fillim, ne e quajmë atë RATKing.
Për të krijuar skriptin VBS, grupi ka përdorur mbase një mjet të ngjashëm me utilitarin nga zhvilluesi . Kjo tregon ngjashmërinë e skriptit, i cili krijohet nga kjo program me skriptin e hakerave. Në veçanti, ata të dy:
- kryejnë ekzekutimin e vonuar përmes funksionit
Sleep; - përdorin WMI;
- shkruajnë trupin e skedarit ekzekutues si parametrin e regjistrit;
- ekzekutojnë këtë skedar me PowerShell në hapësirën e saj të adresës.
Për të ilustruar, krahasoni komandën PowerShell për të nisur skedarin nga regjistri, e cila përdoret nga skripti krijuar nga VBS-Crypter:
((Merr-ItemPropertyHKCU:SoftwareNYANxCAT).NYANxCAT);$text=-join$text[-1..-$text.Length];[AppDomain]::CurrentDomain.Load([Convert]::FromBase64String($text)).EntryPoint.Invoke($Null,$Null);me një komandë të ngjashme, që përdori skrypti i sulmuesve:
[System.Threading.Thread]::GetDomain().Load((ItemProperty HKCU:///Software///<rnd_sub_key_name> ).<rnd_value_name>);
[GUyyvmzVhebFCw]::EhwwK('WScript.ScriptFullName', 'rWZlgEtiZr', 'WScript.ScriptName'),0
Vërejmë se si një nga payload-it, sulmuesit përdorën një utilit tjetër nga NYAN-x-CAT - .
Adresat e servidorëve C&C tregojnë një karakteristikë tjetër dalluese të RATKing: grupi preferon shërbimet e DNS dinamik (shih listën C&C në tabelën me IoC).
IoC
Në tabelën më poshtë është lista e plotë e skript-eve VBS, që me shumë gjasa mund të lidhen me fushatën e përshkruar. Të gjitha këto skript janë të ngjashme dhe kryejnë një sekuencë veprimesh afërsisht të njëjtë. Të gjitha injektojnë malware të klasës RAT në një proces të besueshëm të Windows. Të gjitha adresat e tyre C&C janë regjistruar duke përdorur shërbime Dynamic DNS.
Megjithatë, nuk mund të deklarojmë se të gjitha këto skript janë shpërndarë nga të njëjtët sulmues, përveç shembujve me adresat e njëjta C&C (p.sh., kimjoy007.dyndns.org).
Emri i VPO
SHA-256
C&C
Procesi, në të cilin kryhet injektimi
Parallax
b4ecd8dbbceaadd482f1b23b712bcddc5464bccaac11fe78ea5fd0ba932a4043
kimjoy007.dyndns.org
svchost
00edb8200dfeee3bdd0086c5e8e07c6056d322df913679a9f22a2b00b836fd72
hope.doomdns.org
svchost
504cbae901c4b3987aa9ba458a230944cb8bd96bbf778ceb54c773b781346146
kimjoy007.dyndns.org
svchost
1487017e087b75ad930baa8b017e8388d1e99c75d26b5d1deec8b80e9333f189
kimjoy007.dyndns.org
svchost
c4160ec3c8ad01539f1c16fb35ed9c8c5a53a8fda8877f0d5e044241ea805891
franco20.dvrdns.org
svchost
515249d6813bb2dde1723d35ee8eb6eeb8775014ca629ede017c3d83a77634ce
kimjoy007.dyndns.org
svchost
1b70f6fee760bcfe0c457f0a85ca451ed66e61f0e340d830f382c5d2f7ab803f
franco20.dvrdns.org
svchost
b2bdffa5853f29c881d7d9bff91b640bc1c90e996f85406be3b36b2500f61aa1
hope.doomdns.org
svchost
c9745a8f33b3841fe7bfafd21ad4678d46fe6ea6125a8fedfcd2d5aee13f1601
kimjoy007.dyndns.org
svchost
1dfc66968527fbd4c0df2ea34c577a7ce7a2ba9b54ba00be62120cc88035fa65
franco20.dvrdns.org
svchost
c6c05f21e16e488eed3001d0d9dd9c49366779559ad77fcd233de15b1773c981
kimjoy007.dyndns.org
cmd
3b785cdcd69a96902ee62499c25138a70e81f14b6b989a2f81d82239a19a3aed
hope.doomdns.org
svchost
4d71ceb9d6c53ac356c0f5bdfd1a5b28981061be87e38e077ee3a419e4c476f9
2004para.ddns.net
svchost
00185cc085f284ece264e3263c7771073a65783c250c5fd9afc7a85ed94acc77
hope.doomdns.org
svchost
0342107c0d2a069100e87ef5415e90fd86b1b1b1c975d0eb04ab1489e198fc78
franco20.dvrdns.org
svchost
de33b7a7b059599dc62337f92ceba644ac7b09f60d06324ecf6177fff06b8d10
kimjoy007.dyndns.org
svchost
80a8114d63606e225e620c64ad8e28c9996caaa9a9e87dd602c8f920c2197007
kimjoy007.dyndns.org
svchost
acb157ba5a48631e1f9f269e6282f042666098614b66129224d213e27c1149bb
hope.doomdns.org
cmd
bf608318018dc10016b438f851aab719ea0abe6afc166c8aea6b04f2320896d3
franco20.dvrdns.org
svchost
4d0c9b8ad097d35b447d715a815c67ff3d78638b305776cde4d90bfdcb368e38
hope.doomdns.org
svchost
e7c676f5be41d49296454cd6e4280d89e37f506d84d57b22f0be0d87625568ba
kimjoy007.dyndns.org
svchost
9375d54fcda9c7d65f861dfda698e25710fda75b5ebfc7a238599f4b0d34205f
franco20.dvrdns.org
svchost
128367797fdf3c952831c2472f7a308f345ca04aa67b3f82b945cfea2ae11ce5
kimjoy007.dyndns.org
svchost
09bd720880461cb6e996046c7d6a1c937aa1c99bd19582a562053782600da79d
hope.doomdns.org
svchost
0a176164d2e1d5e2288881cc2e2d88800801001d03caedd524db365513e11276
paradickhead.homeip.net
svchost
0af5194950187fd7cbd75b1b39aab6e1e78dae7c216d08512755849c6a0d1cbe
hope.doomdns.org
svchost
Warzone
3786324ce3f8c1ea3784e5389f84234f81828658b22b8a502b7d48866f5aa3d3
kimjoy007.dyndns.org
svchost
db0d5a67a0ced6b2de3ee7d7fc845a34b9d6ca608e5fead7f16c9a640fa659eb
kimjoy007.dyndns.org
svchost
Netwire
6dac218f741b022f5cad3b5ee01dbda80693f7045b42a0c70335d8a729002f2d
kimjoy007.dyndns.org
svchost
Darktrack
ea64fe672c953adc19553ea3b9118ce4ee88a14d92fc7e75aa04972848472702
kimjoy007.dyndns.org
svchost
WSH RAT
d410ced15c848825dcf75d30808cde7784e5b208f9a57b0896e828f890faea0e
anekesolution.linkpc.net
RegAsm
Lime
896604d27d88c75a475b28e88e54104e66f480bcab89cc75b6cdc6b29f8e438b
softmy.duckdns.org
RegAsm
QuasarRAT
bd1e29e9d17edbab41c3634649da5c5d20375f055ccf968c022811cd9624be57
darkhate-23030.portmap.io
RegAsm
12044aa527742282ad5154a4de24e55c9e1fae42ef844ed6f2f890296122153b
darkhate-23030.portmap.io
RegAsm
be93cc77d864dafd7d8c21317722879b65cfbb3297416bde6ca6edbfd8166572
darkhate-23030.portmap.io
RegAsm
933a136f8969707a84a61f711018cd21ee891d5793216e063ac961b5d165f6c0
darkhate-23030.portmap.io
RegAsm
71dea554d93728cce8074dbdb4f63ceb072d4bb644f0718420f780398dafd943
chrom1.myq-see.com
RegAsm
0d344e8d72d752c06dc6a7f3abf2ff7678925fde872756bf78713027e1e332d5
darkhate-23030.portmap.io
RegAsm
0ed7f282fd242c3f2de949650c9253373265e9152c034c7df3f5f91769c6a4eb
darkhate-23030.portmap.io
RegAsm
aabb6759ce408ebfa2cc57702b14adaec933d8e4821abceaef0c1af3263b1bfa
darkhate-23030.portmap.io
RegAsm
1699a37ddcf4769111daf33b7d313cf376f47e92f6b92b2119bd0c860539f745
darkhate-23030.portmap.io
RegAsm
3472597945f3bbf84e735a778fd75c57855bb86aca9b0a4d0e4049817b508c8c
darkhate-23030.portmap.io
RegAsm
809010d8823da84cdbb2c8e6b70be725a6023c381041ebda8b125d1a6a71e9b1
darkhate-23030.portmap.io
RegAsm
4217a2da69f663f1ab42ebac61978014ec4f562501efb2e040db7ebb223a7dff
darkhate-23030.portmap.io
RegAsm
08f34b3088af792a95c49bcb9aa016d4660609409663bf1b51f4c331b87bae00
darkhate-23030.portmap.io
RegAsm
79b4efcce84e9e7a2e85df7b0327406bee0b359ad1445b4f08e390309ea0c90d
darkhate-23030.portmap.io
RegAsm
12ea7ce04e0177a71a551e6d61e4a7916b1709729b2d3e9daf7b1bdd0785f63a
darkhate-23030.portmap.io
RegAsm
d7b8eb42ae35e9cc46744f1285557423f24666db1bde92bf7679f0ce7b389af9
darkhate-23030.portmap.io
RegAsm
def09b0fed3360c457257266cb851fffd8c844bc04a623c210a2efafdf000d5c
darkhate-23030.portmap.io
RegAsm
50119497c5f919a7e816a37178d28906fb3171b07fc869961ef92601ceca4c1c
darkhate-23030.portmap.io
RegAsm
ade5a2f25f603bf4502efa800d3cf5d19d1f0d69499b0f2e9ec7c85c6dd49621
darkhate-23030.portmap.io
RegAsm
189d5813c931889190881ee34749d390e3baa80b2c67b426b10b3666c3cc64b7
darkhate-23030.portmap.io
RegAsm
c3193dd67650723753289a4aebf97d4c72a1afe73c7135bee91c77bdf1517f21
darkhate-23030.portmap.io
RegAsm
a6f814f14698141753fc6fb7850ead9af2ebcb0e32ab99236a733ddb03b9eec2
darkhate-23030.portmap.io
RegAsm
a55116253624641544175a30c956dbd0638b714ff97b9de0e24145720dcfdf74
darkhate-23030.portmap.io
RegAsm
d6e0f0fb460d9108397850169112bd90a372f66d87b028e522184682a825d213
darkhate-23030.portmap.io
RegAsm
522ba6a242c35e2bf8303e99f03a85d867496bbb0572226e226af48cc1461a86
darkhate-23030.portmap.io
RegAsm
fabfdc209b02fe522f81356680db89f8861583da89984c20273904e0cf9f4a02
darkhate-23030.portmap.io
RegAsm
08ec13b7da6e0d645e4508b19ba616e4cf4e0421aa8e26ac7f69e13dc8796691
darkhate-23030.portmap.io
RegAsm
8433c75730578f963556ec99fbc8d97fa63a522cef71933f260f385c76a8ee8d
darkhate-23030.portmap.io
RegAsm
99f6bfd9edb9bf108b11c149dd59346484c7418fc4c455401c15c8ac74b70c74
darkhate-23030.portmap.io
RegAsm
d13520e48f0ff745e31a1dfd6f15ab56c9faecb51f3d5d3d87f6f2e1abe6b5cf
darkhate-23030.portmap.io
RegAsm
9e6978b16bd52fcd9c331839545c943adc87e0fbd7b3f947bab22ffdd309f747
darkhate-23030.portmap.io
RegAsm
Burimi: habr.com
