

Nga numri i pyetjeve që kemi filluar të marrim për SD-WAN, duket se kjo teknologji po zë vend seriozisht në Rusi. Natyrisht, vendorët nuk po rrinë duarkryq dhe po ofrojnë konceptet e tyre, ndërsa disa pionierë të guximshëm tashmë po i zbatojnë ato në rrjetet e tyre.
Ne punojmë pothuajse me të gjithë vendorët dhe, gjatë disa viteve, në laboratorin tonë kam pasur mundësi të shqyrtoj arkitekturën e çdo zhvilluesi të madh të zgjidhjeve software-defined. Disi më vete qëndron SD-WAN nga Fortinet, i cili thjesht ka integruar funksionalitetin e balancimit të trafikut midis kanaleve të komunikimit në softuerin e firewalleve. Kjo është më tepër një zgjidhje demokratike, ndaj zakonisht tërheq vëmendjen e kompanive që ende nuk janë gati për ndryshime globale, por duan t’i përdorin më me efikasitet kanalet e tyre të komunikimit.
Në këtë artikull dua të tregoj si të konfigurohet dhe të përdoret SD-WAN nga Fortinet, për kë është i përshtatshëm ky zgjidhje dhe me çfarë vështirësish të fshehura mund të përballeni këtu.
Lojtarët më të dukshëm të tregut SD-WAN mund të ndahen në një nga dy kategoritë:
1. Startup-et që krijuan zgjidhje SD-WAN nga e para. Më të suksesshmit prej tyre marrin një shtysë të jashtëzakonshme për zhvillim pasi blihen nga kompani të mëdha – kjo është historia e Cisco/Viptela, VMWare/VeloCloud, Nuage/Nokia
2. Vendorët e mëdhenj të rrjeteve që krijuan zgjidhje SD-WAN duke zhvilluar programueshmërinë dhe menaxhueshmërinë e routerëve të tyre tradicionalë – kjo është historia e Juniper, Huawei
Fortinet arriti të gjejë qasjen e vet. Në softuerin e firewall-eve u integrua funksionaliteti që lejon bashkimin e ndërfaqeve të tyre në kanale virtuale dhe balancimin e ngarkesës mes tyre me algoritme më të avancuara krahasuar me rutimin e zakonshëm. Pikërisht ky funksionalitet u quajt SD-WAN. A mund të quhet SD-WAN ajo që ka bërë Fortinet? Në treg po formohet gradualisht kuptimi se Software-Defined nënkupton ndarjen e Control Plane nga Data Plane, si edhe përdorimin e kontrollorëve dhe orkestratorëve të dedikuar. Te Fortinet nuk ka asgjë të tillë. Menaxhimi i centralizuar është opsional dhe ofrohet përmes mjetit tradicional Fortimanager. Por, sipas mendimit tim, nuk ia vlen të kërkohet një e vërtetë abstrakte dhe të humbet kohë me debate mbi termat. Në botën reale, çdo qasje ka avantazhet dhe mangësitë e veta. Zgjidhja më e mirë është t’i kuptoni ato dhe të dini të zgjidhni zgjidhje që përputhen me detyrat tuaja.
Do të përpiqem të tregoj me ndihmën e screenshot-eve se si duket dhe çfarë mund të bëjë SD-WAN nga Fortinet.
Si është ndërtuar gjithçka
Supozojmë se keni dy degë, të lidhura mes tyre me dy kanale të transmetimit të të dhënave. Këto kanale bashkohen në një grup, njësoj siç bashkohen ndërfaqet e zakonshme Ethernet në LACP-Port-Channel. Ata që e mbajnë mend prej kohësh PPP Multilink do ta njohin këtë si një analogji të përshtatshme. Kanalet mund të jenë porte fizike, VLAN SVI, si edhe VPN ose tunele GRE.
VPN ose GRE, si rregull, përdoren për lidhjen e rrjeteve lokale të degëve përmes internetit. Ndërsa portet fizike përdoren kur ka lidhje L2 mes site-ve, ose kur lidhja realizohet përmes MPLS/VPN të dedikuar, nëse na mjafton komunikimi pa Overlay dhe pa enkriptim. Një tjetër skenar ku në grupin SD-WAN përdoren porte fizike është balancimi i daljes lokale të përdoruesve në internet.
Në mjedisin tonë testues ka katër firewall-e dhe dy tunele VPN, që punojnë përmes dy «operatorëve të komunikimeve». Skema duket kështu:
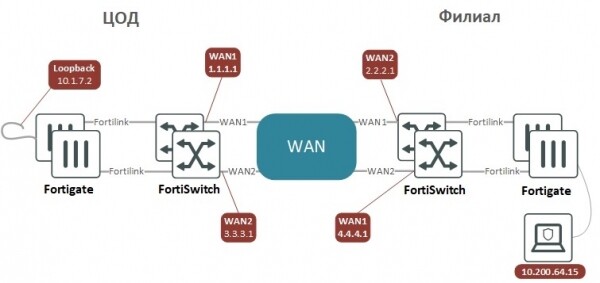
Tunelet VPN janë konfiguruar në modalitetin e ndërfaqes, në mënyrë që të duken si lidhje Point-to-Point midis pajisjeve me adresa IP në ndërfaqet P2P, të cilat mund të pingohen për të verifikuar që lidhja përmes një tuneli të caktuar funksionon. Që trafiku të enkriptohet dhe të dërgohet në anën tjetër, mjafton ta rutoni në tunel. Alternativa, pra përzgjedhja e trafikut për enkriptim me ndihmën e listave të nënrrjeteve, e ndërlikon shumë punën e administratorit sa më kompleks të bëhet konfigurimi. Në një rrjet të madh, për ndërtimin e VPN mund të përdoret teknologjia ADVPN, një analog i DMVPN nga Cisco ose DVPN nga Huawei, që lejon thjeshtimin e konfigurimit.
Konfigurimi Site-to-Site VPN për dy pajisje me rutim BGP në të dy anët
«Qendra e të dhënave» (DC)
«Dega» (BRN)
config system interface
edit "WAN1"
set vdom "Internet"
set ip 1.1.1.1 255.255.255.252
set allowaccess ping
set role wan
set interface "DC-BRD"
set vlanid 111
next
edit "WAN2"
set vdom "Internet"
set ip 3.3.3.1 255.255.255.252
set allowaccess ping
set role lan
set interface "DC-BRD"
set vlanid 112
next
edit "BRN-Ph1-1"
set vdom "Internet"
set ip 192.168.254.1 255.255.255.255
set allowaccess ping
set type tunnel
set remote-ip 192.168.254.2 255.255.255.255
set interface "WAN1"
next
edit "BRN-Ph1-2"
set vdom "Internet"
set ip 192.168.254.3 255.255.255.255
set allowaccess ping
set type tunnel
set remote-ip 192.168.254.4 255.255.255.255
set interface "WAN2"
next
end
config vpn ipsec phase1-interface
edit "BRN-Ph1-1"
set interface "WAN1"
set local-gw 1.1.1.1
set peertype any
set net-device disable
set proposal aes128-sha1
set dhgrp 2
set remote-gw 2.2.2.1
set psksecret ***
next
edit "BRN-Ph1-2"
set interface "WAN2"
set local-gw 3.3.3.1
set peertype any
set net-device disable
set proposal aes128-sha1
set dhgrp 2
set remote-gw 4.4.4.1
set psksecret ***
next
end
config vpn ipsec phase2-interface
edit "BRN-Ph2-1"
set phase1name "BRN-Ph1-1"
set proposal aes256-sha256
set dhgrp 2
next
edit "BRN-Ph2-2"
set phase1name "BRN-Ph1-2"
set proposal aes256-sha256
set dhgrp 2
next
end
config router static
edit 1
set gateway 1.1.1.2
set device "WAN1"
next
edit 3
set gateway 3.3.3.2
set device "WAN2"
next
end
config router bgp
set as 65002
set router-id 10.1.7.1
set ebgp-multipath enable
config neighbor
edit "192.168.254.2"
set remote-as 65003
next
edit "192.168.254.4"
set remote-as 65003
next
end
config network
edit 1
set prefix 10.1.0.0 255.255.0.0
next
end
config system interface
edit "WAN1"
set vdom "Internet"
set ip 2.2.2.1 255.255.255.252
set allowaccess ping
set role wan
set interface "BRN-BRD"
set vlanid 111
next
edit "WAN2"
set vdom "Internet"
set ip 4.4.4.1 255.255.255.252
set allowaccess ping
set role wan
set interface "BRN-BRD"
set vlanid 114
next
edit "DC-Ph1-1"
set vdom "Internet"
set ip 192.168.254.2 255.255.255.255
set allowaccess ping
set type tunnel
set remote-ip 192.168.254.1 255.255.255.255
set interface "WAN1"
next
edit "DC-Ph1-2"
set vdom "Internet"
set ip 192.168.254.4 255.255.255.255
set allowaccess ping
set type tunnel
set remote-ip 192.168.254.3 255.255.255.255
set interface "WAN2"
next
end
config vpn ipsec phase1-interface
edit "DC-Ph1-1"
set interface "WAN1"
set local-gw 2.2.2.1
set peertype any
set net-device disable
set proposal aes128-sha1
set dhgrp 2
set remote-gw 1.1.1.1
set psksecret ***
next
edit "DC-Ph1-2"
set interface "WAN2"
set local-gw 4.4.4.1
set peertype any
set net-device disable
set proposal aes128-sha1
set dhgrp 2
set remote-gw 3.3.3.1
set psksecret ***
next
end
config vpn ipsec phase2-interface
edit "DC-Ph2-1"
set phase1name "DC-Ph1-1"
set proposal aes128-sha1
set dhgrp 2
next
edit "DC2-Ph2-2"
set phase1name "DC-Ph1-2"
set proposal aes128-sha1
set dhgrp 2
next
end
config router static
edit 1
set gateway 2.2.2.2
et device "WAN1"
next
edit 3
set gateway 4.4.4.2
set device "WAN2"
next
end
config router bgp
set as 65003
set router-id 10.200.7.1
set ebgp-multipath enable
config neighbor
edit "192.168.254.1"
set remote-as 65002
next
edit "192.168.254.3"
set remote-as 65002
next
end
config network
edit 1
set prefix 10.200.0.0 255.255.0.0
pasues
end
Po e jap konfigurimin në formë teksti, sepse sipas mendimit tim kështu është më e përshtatshme të konfigurohet VPN. Pothuajse të gjitha cilësimet në të dy anët janë të njëjta, dhe në format tekstual mund të bëhen thjesht me copy-paste. Nëse bëni të njëjtën gjë në ndërfaqen web, është e lehtë të gaboni — të harroni ndonjë checkbox diku ose të vendosni një vlerë të gabuar.
Pasi kemi shtuar ndërfaqet në bundle

të gjitha rrugët dhe politikat e sigurisë mund t'i referohen atij, dhe jo ndërfaqeve që përfshihen në të. Të paktën, duhet të lejohet trafiku nga rrjetet e brendshme drejt SD-WAN. Gjatë krijimit të rregullave për to, mund të aplikohen masa mbrojtëse si IPS, antivirus dhe inspektimi i HTTPS.
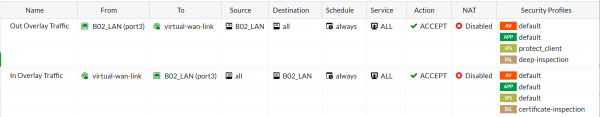
Për bundle konfigurohen rregullat SD-WAN Rules. Këto janë rregulla që përcaktojnë algoritmin e balancimit për trafik specifik. Ato janë të ngjashme me politikat e rutimit në Policy-Based Routing, vetëm se si rezultat i përputhjes së trafikut me politikën nuk caktohet next-hop ose një ndërfaqe e zakonshme dalëse, por ndërfaqet e shtuara në SD-WAN bundle plus algoritmi i balancimit të trafikut midis këtyre ndërfaqeve.
Trafiku mund të veçohet nga rrjedha e përgjithshme sipas informacionit L3-L4, sipas aplikacioneve të identifikuara, shërbimeve të internetit (URL dhe IP), si edhe sipas përdoruesve të identifikuar të stacioneve të punës dhe laptopëve. Pas kësaj, për trafikun e veçuar mund të caktohet një nga algoritmet e mëposhtme të balancimit:
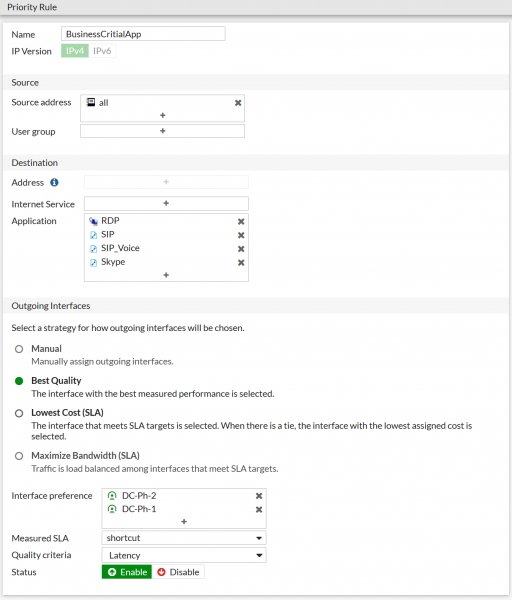
Në listën Interface Preference zgjidhen ato ndërfaqe, nga ato që janë shtuar tashmë në bundle, të cilat do të shërbejnë për këtë lloj trafiku. Duke mos shtuar të gjitha ndërfaqet, mund të kufizoni saktësisht se nëpër cilat kanale kalon, fjala vjen, posta elektronike, nëse nuk doni të ngarkoni me të kanalet e shtrenjta me SLA të lartë. Në FortiOS 6.4.1 u shtua mundësia për të grupuar ndërfaqet e shtuara në SD-WAN bundle në zona, duke krijuar, për shembull, një zonë për lidhje me lokacionet e largëta dhe një tjetër për akses lokal në internet duke përdorur NAT. Po, po, edhe trafiku që shkon në internetin e zakonshëm mund të balancohet.
Rreth algoritmeve të balancimit
Sa i përket mënyrës se si Fortigate (firewall nga Fortinet) mund ta ndajë trafikun ndërmjet kanaleve, ka dy opsione interesante që nuk janë shumë të përhapura në treg:
Lowest Cost (SLA) – nga të gjitha ndërfaqet që aktualisht përmbushin SLA, zgjidhet ajo me peshën (cost) më të ulët, të caktuar manualisht nga administratori; ky regjim është i përshtatshëm për trafik me volum të lartë, si kopjet rezervë dhe transferimi i skedarëve.
Cilësia më e mirë (SLA) – përveç vonesës, jitter-it dhe humbjes së paketave, ky algoritëm lejon që Fortigate të përdorë edhe ngarkesën aktuale të kanalit për të vlerësuar cilësinë e lidhjeve; ky regjim është i përshtatshëm për trafik të ndjeshëm, si IP-telefonia (VoIP) dhe videokonferencat.
Për këto algoritme kërkohet konfigurimi i matësit të performancës së kanalit të komunikimit – Performance SLA. Ky matës kontrollon periodikisht (check interval) informacionin mbi përmbushjen e SLA: humbjen e paketave (packet loss), vonesën (latency) dhe jitter-in (jitter) në kanalin e komunikimit, — dhe mund të “refuzojë” ato kanale që në atë moment nuk përmbushin vlerat prag të cilësisë, pra humbasin shumë paketa ose kanë vonesë tepër të lartë. Përveç kësaj, matësi monitoron edhe statusin e kanalit dhe mund ta heqë përkohësisht atë nga bundle në rast të humbjes së përsëritur të përgjigjeve (failures before inactive). Pas rikthimit, pas disa përgjigjeve të marra radhazi (restore link after), matësi do ta kthejë automatikisht kanalin në bundle dhe të dhënat do të fillojnë sërish të transmetohen përmes tij.
Kështu duket konfigurimi i “matësit”:
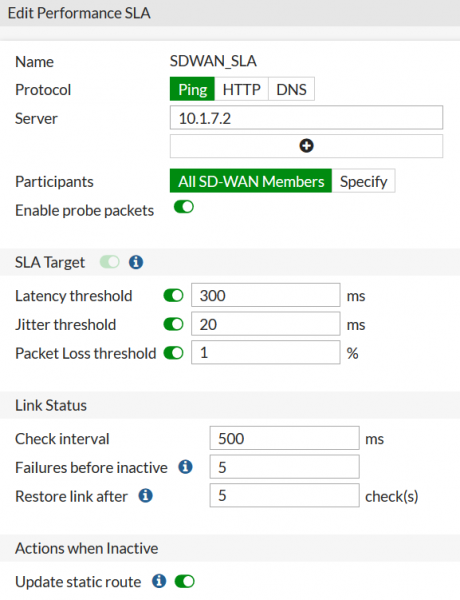
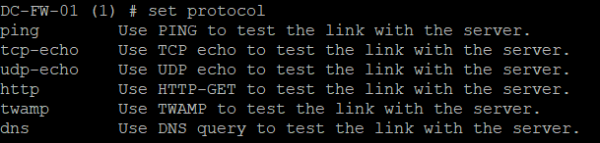
Në ndërfaqen web, si protokolle për testim janë të disponueshme ICMP-Echo-request, HTTP-GET dhe DNS request. Në rreshtin e komandës ka pak më shumë opsione: ofrohen TCP-echo dhe UDP-echo, si edhe protokolli i specializuar për matjen e cilësisë — TWAMP.
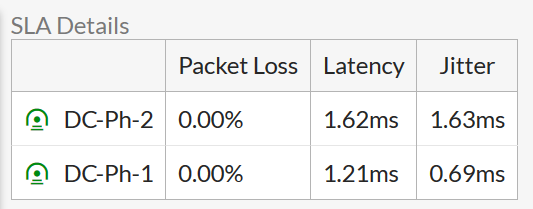
Rezultatet e matjeve mund të shihen edhe në ndërfaqen web:
Edhe në rreshtin e komandës:

Diagnostikim
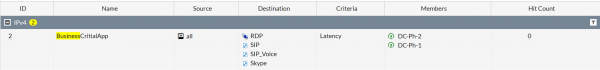
Nëse keni krijuar një rregull, por gjithçka nuk funksionon siç pritej, ia vlen të kontrolloni vlerën Hit Count në listën e SD-WAN Rules. Ajo do të tregojë nëse trafiku hyn fare në këtë rregull:
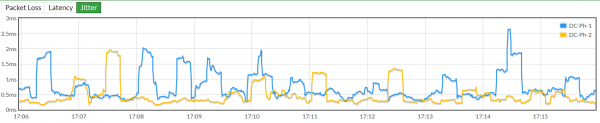
Në faqen e konfigurimit të vetë matësit mund të shihni ndryshimin e parametrave të kanalit me kalimin e kohës. Vija me ndërprerje tregon vlerën prag të parametrit
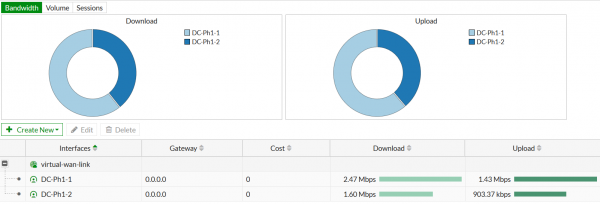
Në ndërfaqen web mund të shihni se si shpërndahet trafiku sipas vëllimit të të dhënave të dërguara/marra dhe sipas numrit të sesioneve:
Përveç të gjitha këtyre, ekziston një mundësi e shkëlqyer për të gjurmuar kalimin e paketave me nivel maksimal detajimi. Gjatë punës në një rrjet real, në konfigurimin e pajisjes grumbullohen shumë politika të rutimit, të firewall-it dhe të shpërndarjes së trafikut në portet SD-WAN. Të gjitha këto ndërveprojnë në mënyrë komplekse me njëra-tjetrën dhe, megjithëse prodhuesi ofron diagrame të detajuara të algoritmeve të përpunimit të paketave, është shumë e rëndësishme të mos ndërtohen dhe verifikohen vetëm teori, por të shihet se ku përfundon realisht trafiku.
Për shembull, grupi i mëposhtëm i komandave
diagnose debug flow filtro saddr 10.200.64.15
 diagnose debug flow filtro daddr 10.1.7.2
 diagnose debug flow shfaq emrin e funksionit
 diagnose debug aktivizo
 diagnose debug trace 2
Do të mundësojë gjurmimin e dy paketave me adresë burimi 10.200.64.15 dhe adresë destinacioni 10.1.7.2.
Bëjmë ping te 10.7.1.2 nga 10.200.64.15 dy herë dhe shohim daljen në konsolë.
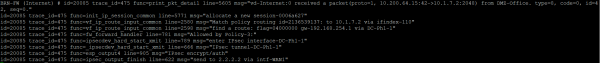
Paketa e parë:
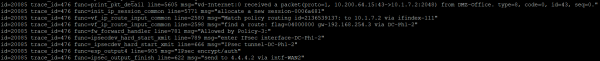
Paketa e dytë:
Ja ku paketa e parë u mor nga firewall-i:
id=20085 trace_id=475 func=print_pkt_detail line=5605 msg="vd-Internet:0 mori një paketë (proto=1, 10.200.64.15:42->10.1.7.2:2048) nga DMZ-Office. type=8, code=0, id=42, seq=0."
 VDOM – Internet, Proto=1 (ICMP), DMZ-Office – emri i ndërfaqes L3. Type=8 – Echo.
Për të u krijua një sesion i ri:
msg="allocate a new session-0006a627"
Dhe u zbulua përputhje me cilësimet e politikave të rutimit
msg="Match policy routing id=2136539137: to 10.1.7.2 via ifindex-110"
Rezulton se paketa duhet të dërgohet në një nga tunelet VPN:
"find a route: flag=04000000 gw-192.168.254.1 via DC-Ph1-1"
Në politikat e firewall-it u gjet një rregull lejues:
msg="Allowed by Policy-3:"
Paketa kriptohet dhe dërgohet në tunelin VPN:
func=ipsecdev_hard_start_xmit line=789 msg="hyrje në ndërfaqen IPsec-DC-Ph1-1"
 func=_ipsecdev_hard_start_xmit line=666 msg="tuneli IPsec-DC-Ph1-1"
 func=esp_output4 line=905 msg="kriptim/autentikim IPsec"
Paketa e kriptuar dërgohet në adresën e gateway-t për këtë ndërfaqe WAN:
msg="send to 2.2.2.2 via intf-WAN1"
Për paketën e dytë gjithçka ndodh në mënyrë të ngjashme, por ajo dërgohet në një tunel tjetër VPN dhe kalon përmes një porti tjetër të firewall-it:
func=ipsecdev_hard_start_xmit line=789 msg="hyrje në ndërfaqen IPsec-DC-Ph1-2"
 func=_ipsecdev_hard_start_xmit line=666 msg="tuneli IPsec-DC-Ph1-2"
 func=esp_output4 line=905 msg="kriptim/autentikim IPsec"
 func=ipsec_output_finish line=622 msg="dërgo te 4.4.4.2 përmes intf-WAN2"
Përparësitë e zgjidhjes
Funksionalitet i besueshëm dhe ndërfaqe e përshtatshme. Grupi i funksioneve që ekzistonte në FortiOS para shfaqjes së SD-WAN është ruajtur plotësisht. Kjo do të thotë se nuk kemi të bëjmë me një softuer të zhvilluar nga e para, por me një sistem të pjekur nga një prodhues i provuar i firewall-eve. Me një paketë tradicionale funksionesh të rrjetit dhe një ndërfaqe web të përshtatshme e të lehtë për t’u mësuar. Sa prodhues SD-WAN ofrojnë në pajisjet fundore, për shembull, funksionalitetin Remote-Access VPN?
Siguri e nivelit 80. FortiGate renditet ndër zgjidhjet kryesore për firewall. Në internet ka shumë materiale për konfigurimin dhe administrimin e firewall-eve, ndërsa në tregun e punës ka mjaft specialistë të sigurisë që tashmë i kanë përvetësuar zgjidhjet e këtij prodhuesi.
Kosto zero për funksionalitetin SD-WAN. Ndërtimi i një rrjeti SD-WAN mbi FortiGate kushton po aq sa ndërtimi i një rrjeti të zakonshëm WAN mbi të, pasi nuk nevojiten licenca shtesë për të përdorur funksionalitetin SD-WAN.
Prag i ulët hyrjeje për sa i përket kostos. FortiGate ofron një gamë të mirë pajisjesh për nivele të ndryshme performance. Modelet më bazë dhe më të përballueshme janë plotësisht të përshtatshme për të ngritur një zyrë ose një pikë shitjeje, për shembull, për 3-5 punonjës. Te shumë vendorë, modele kaq të thjeshta, me performancë të ulët dhe me çmim të arritshëm, thjesht mungojnë.
Performancë e lartë. Reduktimi i funksionalitetit SD-WAN në balancimin e trafikut i ka lejuar kompanisë të nxjerrë një ASIC të specializuar SD-WAN, falë të cilit funksionimi i SD-WAN nuk e ul performancën e firewall-it në tërësi.
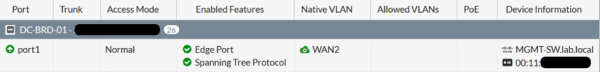
Mundësia për të ndërtuar të gjithë zyrën mbi pajisjet Fortinet. Bëhet fjalë për një palë firewall-e, switch-e dhe pika aksesi Wi‑Fi. Një zyrë e tillë administrohet lehtë dhe me komoditet: switch-et dhe pikat e aksesit regjistrohen në firewall-e dhe menaxhohen prej tyre. Ja si, për shembull, mund të duket një port switch-i nga ndërfaqja e firewall-it përmes së cilës menaxhohet ky switch:
Mungesa e kontrollorëve si pikë e vetme dështimi. Këtë e thekson vetë vendori, por kjo mund të quhet avantazh vetëm pjesërisht, sepse te ata vendorë që kanë kontrollorë, sigurimi i tolerancës ndaj dështimit për to kushton pak dhe, në shumicën e rasteve, kufizohet te çmimi i një sasie të vogël burimesh kompjuterike në mjedisin e virtualizimit.
Çfarë duhet të keni parasysh
Mungesa e ndarjes mes Control Plane dhe Data Plane. Kjo do të thotë se rrjeti duhet të konfigurohet ose manualisht, ose duke përdorur mjetet tradicionale të menaxhimit që ekzistonin tashmë — FortiManager. Te vendorët ku kjo ndarje është zbatuar, rrjeti ndërtohet vetë. Administratorit mund t’i duhet vetëm të korrigjojë topologjinë e tij, të ndalojë diçka diku, dhe asgjë më shumë. Megjithatë, pika e fortë e FortiManager është se ai mund të menaxhojë jo vetëm firewall-et, por edhe switch-et dhe pikat e aksesit Wi‑Fi, pra praktikisht të gjithë rrjetin.
Rritje relative e menaxhueshmërisë. Meqenëse për automatizimin e konfigurimit të rrjetit përdoren mjete tradicionale, menaxhueshmëria e rrjetit me implementimin e SD-WAN rritet vetëm pak. Nga ana tjetër, funksionaliteti i ri bëhet i disponueshëm më shpejt, pasi prodhuesi fillimisht e lëshon vetëm për sistemin operativ të firewall-eve (gjë që lejon përdorimin e tij menjëherë), dhe vetëm më pas e plotëson sistemin e menaxhimit me ndërfaqet e nevojshme.
Një pjesë e funksionalitetit mund të jetë e disponueshme nga rreshti i komandës, por jo nga ndërfaqja web. Nuk është edhe aq problem të hysh herë pas here në rreshtin e komandës për të konfiguruar diçka; më problematike është të mos shohësh në ndërfaqen web se dikush ka konfiguruar tashmë diçka nga rreshti i komandës. Megjithatë, kjo zakonisht ka të bëjë me funksionet më të reja dhe, me përditësimet e FortiOS, mundësitë e ndërfaqes web plotësohen gradualisht.
Për kë është i përshtatshëm
Për ata që nuk kanë shumë degë. Implementimi i një zgjidhjeje SD-WAN me komponentë qendrorë kompleksë në një rrjet me 8–10 degë mund të mos ia vlejë – do të duhet të shpenzohen para për licencat e pajisjeve SD-WAN dhe burime të sistemit të virtualizimit për vendosjen e komponentëve qendrorë. Burimet e lira llogaritëse në një kompani të vogël zakonisht janë të kufizuara. Në rastin e Fortinet, mjafton thjesht të blihen firewall-et.
Për ata që kanë shumë degë të vogla. Te shumë prodhues, çmimi minimal i zgjidhjes për një degë është mjaft i lartë dhe mund të mos jetë tërheqës nga pikëpamja e biznesit të klientit përfundimtar. Fortinet ofron pajisje të vogla me një çmim shumë tërheqës.
Për ata që ende nuk janë gati të hedhin një hap shumë të madh. Implementimi i SD-WAN me kontrollorë, rutim proprietar dhe një qasje të re ndaj planifikimit dhe menaxhimit të rrjetit mund të jetë një hap tepër i madh për disa klientë. Po, një implementim i tillë në fund do të ndihmojë në optimizimin e përdorimit të kanaleve të komunikimit dhe të punës së administratorëve, por në fillim do të duhet të mësohen shumë gjëra të reja. Për ata që ende nuk janë gati për ndryshimin e paradigmës, por duan të nxjerrin më shumë nga kanalet e tyre të komunikimit, zgjidhja e Fortinet është pikërisht ajo që duhet.
Burimi: habr.com
