

Më ka bërë gjithmonë përshtypje "të prek" shërbimet e internetit, duke konfiguruar një server web nga zeros dhe duke e çuar atë në internet. Në këtë artikull, do të ndaj përvojën e fituar në shndërrimin e një routeri shtëpie nga një pajisje me funksion të kufizuar në një server të pothuajse plotë.
Ishte fillimi i gjithçkaje që routeri TP-Link TL-WR1043ND, që kishte shërbyer besnikërisht, nuk e plotësonte më nevojat e rrjetit të shtëpisë, dhe kishte dëshirë për bandën 5 GHz dhe qasje të shpejtë në skedarët në një disk të lidhur me routerin. Pasi shqyrtova forume të specializuara (4pda, ixbt), faqe me komente dhe shikova në asortimentin e dyqaneve lokale, vendosa të blija Keenetic Ultra.
Për këtë pajisje, luajtën mirë komentet e mira të pronarëve:
- mungesa e problemeve me nxehtësinë (këtu u përgjigja për të hequr dorë nga produktet Asus);
- besueshmëria në punë (këtu përjashtova TP-Link);
- thjeshtësia në konfigurim (kisha frikë se nuk do të arrija dhe përjashtova Microtik).
Më duhej të pajtohesha me disavantazhet:
- nuk ka WiFi6, doja të merrja pajisje me rezerva për të ardhmen;
- 4 porta LAN, doja më shumë, por kjo nuk është më kategori e shtëpisë.
Në fund, rezultoi një "server":
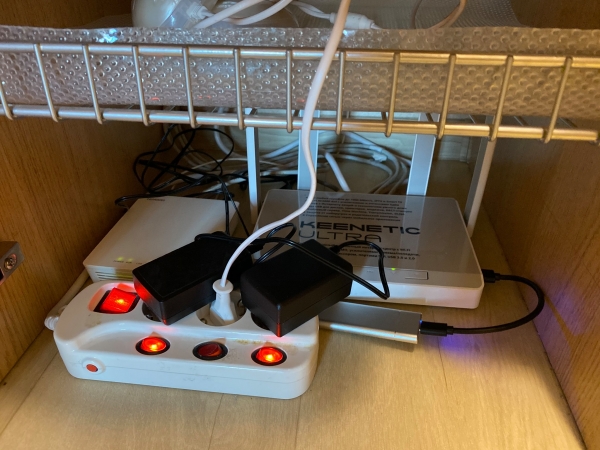
- në të majtë terminali optik i Rostelekom;
- në të djathtë routeri ynë eksperimental;
- me kabllon në router është i lidhur një m.2 SSD prej 128 GB, i vendosur në një kuti USB3 nga AliExpress, tani është i mbështetur mirë në mur;
- në plan të parë ka një zgjerues me ndezje të pavarur të prizave, kablli nga ai shkon në një UPS të lirë;
- në plan të prapmë, një grup kabujsh të mesëm - gjatë fazës së rinovimit të apartamentit, e kisha planifikuar menjëherë të vendosja prizat RJ45 në vendet e propozuara për vendosjen e pajisjeve, që të mos varej nga papastrimi i WiFi.
Pra, kemi pajisjet, duhet t'i konfigurojmë ato:
- konfigurimi fillestar i routerit zgjat rreth 2 minuta, caktojmë parametrat e lidhjes me ofruesin (terminali im optik është kaluar në modalitetin bridge, lidhja PPPoE e ngrit routerin), emri i rrjetit WiFi dhe fjalëkalimi - në parim, kjo është e gjitha, routeri fillon dhe punon.
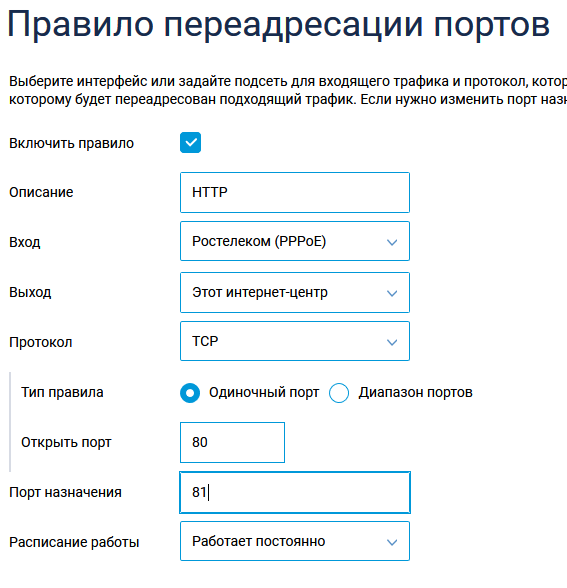
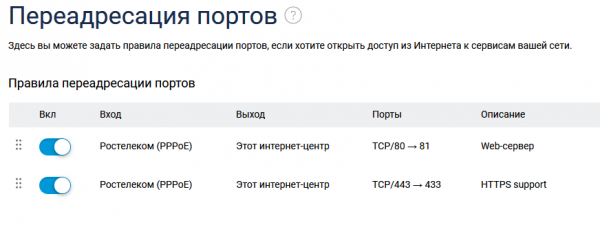
Vendosim ridrejtimin e porteve të jashtme në portet e vetë routerit në seksionin "Rregullat e Rrjetit - Ridrejtimi":
Tani mund të kalojmë në pjesën "e avancuar", që doja nga routeri:
- funksionaliteti i një NAS të vogël për rrjetin e shtëpisë;
- kryerja e funksioneve të një serveri web për disa faqe personale;
- funksionaliteti i cloud-it personal për qasje në të dhënat personale nga çdo vend në botë.
E para realizohet nga mjete të integruara, pa kërkuar përpjekje të veçanta:
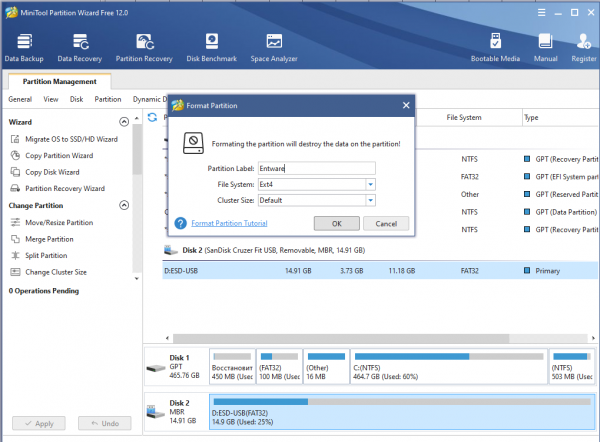
- marrim një drive të destinuar për këtë rol (një USB, një kartë memorie në kartë lexuese, një disk të fortë ose një SSD në një kuti të jashtme dhe e formatizojmë në Ext4 me ndihmën e (unë nuk kam një kompjuter me linux në dorë, atje mund të përdoren mjete të integruara). Të paktën si kuptoj unë, gjatë punës sistemi shkruan në USB vetëm loge, prandaj, nëse i kufizoni ata pas konfigurimit të sistemit — mund të përdoren edhe kartat e memories, nëse planifikoni të shkruani shumë dhe shpesh në drive — është më mirë të përdorim një SSD ose HDD.
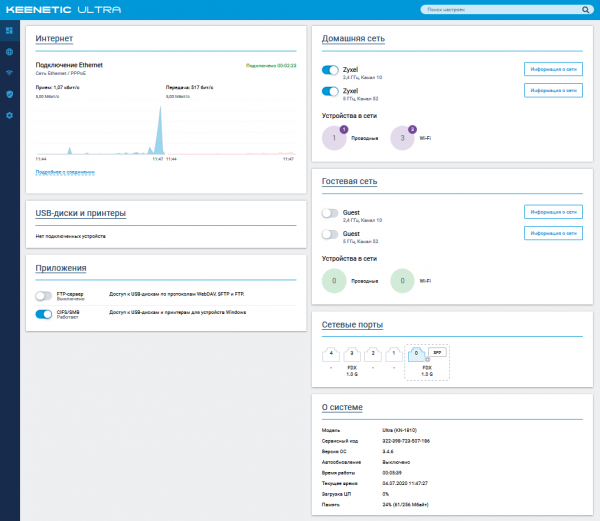
Pas kësaj lidheni drive-in në router dhe e shihni atë në ekranin e monitorit të sistemit.
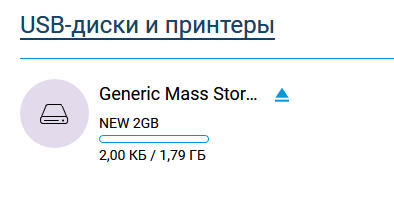
Kaloni duke klikuar mbi "USB-disk dhe printera" në seksionin "Aplikacione" dhe konfiguroni burimin e përbashkët në seksionin "Rrjeti Windows":
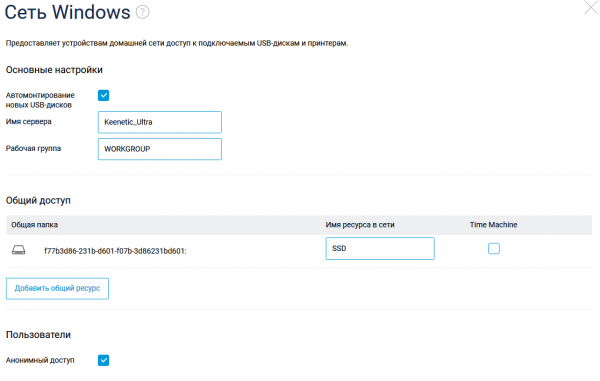
Kështu kemi një burim të rrjetit, që mund të përdoret me kompjuterë Windows, duke u lidhur si një disk në rast nevoje: net use y: \192.168.1.1SSD /persistent:yes
Shpejtësia e këtij NAS-i improvizuar është mjaft e mjaftueshme për përdorim në shtëpi, përmes kabllit përdor të gjithë gigabitin, ndërsa në WiFi shpejtësia është rreth 400-500 megabit.
Konfigurimi i depotit është një nga hapat e nevojshëm për konfigurimin e serverit, më pas na nevojitet:
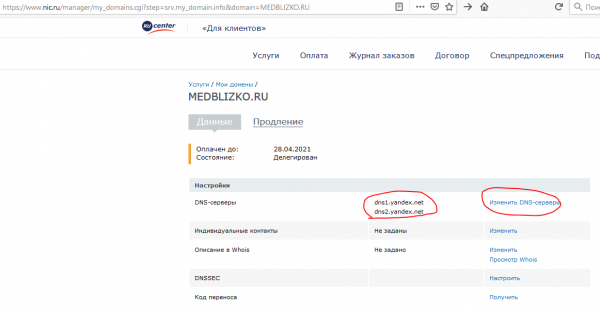
— dhe një IP statike (mund të kalosh edhe pa këtë, duke përdorur Dynamic DNS, por unë tashmë e kam një IP statike, kështu që më erdhi më e lehtë të shfrytëzoja — , marrim DNS-hosting dhe postë në domenin tonë);
— dhe të shtojmë A-rekordet që tregojnë në IP tuaj:
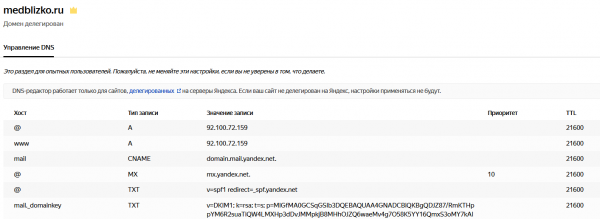
Të hysh në fuqi të rregullimeve të delegimit të domenit dhe DNS merr disa orë, prandaj për paralel pe lle himi do të punojmë në konfigurimin e router-it.
Fillimisht duhet të instaloni repository-në Entware, nga të cilat mund të vononi paketat e nevojshme në router. Unë përdora , vetëm se nuk e ngjita paketën e instalimit përmes FTP, por krijova një dosje direkt në disku rrjetor të lidhur më parë dhe e kopjova atë atje në mënyrë të zakonshme.
Duke fituar qasje përmes SSH, ndryshojmë fjalëkalimin me komandën passwd dhe instalojmë me komandën opkg install [emrat e paketave] të gjitha paketat e nevojshme:
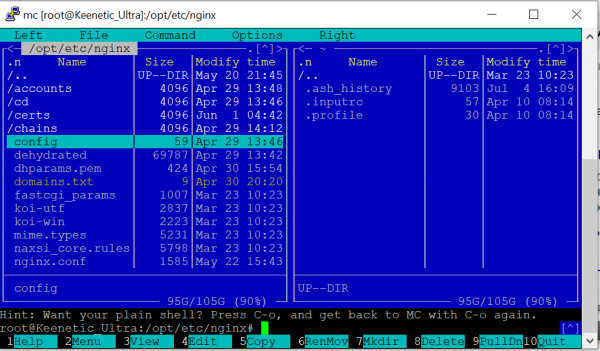
Gjatë konfigurimit në router u gjetën të instaluara paketat e mëposhtme (rezultati i daljes nga komanda opkg list-installed):
Lista e paketeve
bash — 5.0-3
busybox — 1.31.1-1
ca-bundle — 20190110-2
ca-certificates — 20190110-2
coreutils — 8.31-1
coreutils-mktemp — 8.31-1
cron — 4.1-3
curl — 7.69.0-1
diffutils — 3.7-2
dropbear — 2019.78-3
entware-release — 1.0-2
findutils — 4.7.0-1
glib2 — 2.58.3-5
grep — 3.4-1
ldconfig — 2.27-9
libattr — 2.4.48-2
libblkid — 2.35.1-1
libc — 2.27-9
libcurl — 7.69.0-1
libffi — 3.2.1-4
libgcc — 8.3.0-9
libiconv-full — 1.11.1-4
libintl-full — 0.19.8.1-2
liblua — 5.1.5-7
libmbedtls — 2.16.5-1
libmount — 2.35.1-1
libncurses — 6.2-1
libncursesw — 6.2-1
libndm — 1.1.10-1a
libopenssl — 1.1.1d-2
libopenssl-conf — 1.1.1d-2
libpcap — 1.9.1-2
libpcre — 8.43-2
libpcre2 — 10.34-1
libpthread — 2.27-9
libreadline — 8.0-1a
librt — 2.27-9
libslang2 — 2.3.2-4
libssh2 — 1.9.0-2
libssp — 8.3.0-9
libstdcpp — 8.3.0-9
libuuid — 2.35.1-1
libxml2 — 2.9.10-1
locales — 2.27-9
mc — 4.8.23-2
ndmq — 1.0.2-5a
nginx — 1.17.8-1
openssl-util — 1.1.1d-2
opkg — 2019-06-14-dcbc142e-2
opt-ndmsv2 — 1.0-12
php7 — 7.4.3-1
php7-mod-openssl — 7.4.3-1
poorbox — 1.31.1-2
terminfo — 6.2-1
zlib — 1.2.11-3
zoneinfo-asia — 2019c-1
zoneinfo-europe — 2019c-1
Mund të ketë diçka të tepërt këtu, por ka shumë hapësirë në ruajtje, prandaj nuk u mora me të.
Pas instalimit të pakove, konfiguroni nginx, kam provuar me dy domena - në të dytin është parë https dhe për momentin ka një faqe mbyllëse. Portet e brendshme 81 dhe 433 përdoren në vend të 80 dhe 443, sepse në portet normale janë administratat e routerit.
etc/nginx/nginx.conf
përdorues  askush;
proceset_e_punës  1;
#error_log  /opt/var/log/nginx/error.log;
#error_log  /opt/var/log/nginx/error.log  notice;
#error_log  /opt/var/log/nginx/error.log  info;
#pid        /opt/var/run/nginx.pid;

events {
    lidhjet_e_punës  64;
}

http {
    përfshi       mime.types;
    lloji_default  application/octet-stream;
    #format_log  kryesor  '$remote_addr - $remote_user [$time_local] "$request" '
    #                  '$status $body_bytes_sent "$http_referer" '
    #                  '"$http_user_agent" "$http_x_forwarded_for"';
    #logimi_i_qasjes  /opt/var/log/nginx/access.log kryesor;
    dërgo_fajllin        on;
    #tcp_nopush     on;
    #koha_e_mbajtjes  0;
    koha_e_mbajtjes  65;
    #gzip  on;

server {
    dëgjo 81;
    emri_i_serverit milkov.su www.milkov.su;
    kthe 301 https://milkov.su$request_uri;
}

server {
        dëgjo 433 ssl;
        emri_i_serverit milkov.su;
        #Përkrahja SSL
        përfshi ssl.conf;
        lokacion / {
            rrënja   /opt/share/nginx/html;
            indeksi  index.html index.htm;
        page_error   500 502 503 504  /50x.html;
        lokacion = /50x.html {
            rrënja   html;
            }
        }
}


certifikata_ssl /opt/etc/nginx/certs/milkov.su/fullchain.pem;
çelësi_certifikates_ssl /opt/etc/nginx/certs/milkov.su/privkey.pem;
ssl_ciphers 'ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-AES256-GCM-SHA384:DHE-RSA-AES128-GCM-SHA256:DHE-DSS-AES128-GCM-SHA256:kEDH+AESGCM:ECDHE-RSA-AES128-SHA256:ECDHE-ECDSA-AES128-SHA256:ECDHE-RSA-AES128-SHA:ECDHE-ECDSA-AES128-SHA:ECDHE-RSA-AES256-SHA384:ECDHE-ECDSA-AES256-SHA384:ECDHE-RSA-AES256-SHA:ECDHE-ECDSA-AES256-SHA:DHE-RSA-AES128-SHA256:DHE-RSA-AES128-SHA:DHE-DSS-AES128-SHA256:DHE-RSA-AES256-SHA256:DHE-DSS-AES256-SHA:DHE-RSA-AES256-SHA:AES128-GCM-SHA256:AES256-GCM-SHA384:AES128-SHA256:AES256-SHA256:AES128-SHA:AES256-SHA:AES:CAMELLIA:DES-CBC3-SHA:!aNULL:!eNULL:!EXPORT:!DES:!RC4:!MD5:!PSK:!aECDH:!EDH-DSS-DES-CBC3-SHA:!EDH-RSA-DES-CBC3-SHA:!KRB5-DES-CBC3-SHA';
prefero_ssl_çifrat_nga_serveri on;
ssl_dhparam /opt/etc/nginx/dhparams.pem;
cache_ssl_session shared:SSL:10m;
timeo_ssl_session 5m;
ssl_stapling on;
Për të bërë që faqja të funksionojë me https, kam përdorur skenarin e njohur dehydrated, duke e instaluar atë sipas . Ky proces nuk pati vështirësi, u ngatërrova vetëm me faktin se në tekstin e skenarit për të punuar në routerin tim /opt/etc/ssl/openssl.cnf:
[openssl_conf]
#motora=motorat
Dhe do të theksoj se gjenerimi i dhparams.pem me komandën "openssl dhparam -out dhparams.pem 2048" në routerin tim zgjat më shumë se 2 orë, nëse nuk do të isha me treguesin e progresit — do të kisha humbur durimin dhe do ta kisha ristartuar.
Pas marrjes së certifikatave, rinstalojmë nginx me komandën "/opt/etc/init.d/S80nginx restart". Në thelb, kjo është fundi i konfigurimit, por faqja ende nuk ekziston — nëse vendosim në katalogun /share/nginx/html skedarin index.html, do të shohim një të dhënë.
index.html
<!DOCTYPE html>
<html>
<head>
<title>Faqja e testimit!</title>
<style>
    body {
        width: 35em;
        margin: 0 auto;
        font-family: Tahoma, Verdana, Arial, sans-serif;
    }
</style>
</head>
<body>
<h1>Faqja e testimit!</h1>
<p>Kjo është një faqe statike testimi, krejtësisht asgjë interesante.</p>
</body>
</html>
Për të vendosur informacionin në mënyrë të bukur, për një person të papërgatitur si unë është më e lehtë të përdor modele të gatshme, pas një kërkimi të gjatë nëpër katalogje gjeta — atje ka një zgjedhje të mirë të shablloneve falas, që nuk kërkojnë detyrimin për të shënuar autorësinë (çka është e rrallë në internet, pjesa më e madhe e shablloneve në licencë kërkojnë të ruhet lidhja me burimin nga ku janë marrë).
Zgjidhim shabllonin e duhur — atje ka për raste të ndryshme, shkarkojmë arkivin dhe e zbërthejmë atë në katalogun /share/nginx/html, mund ta bëjmë këtë nga kompjuteri ynë, pastaj editojmë shabllonin (këtu kërkohen njohuri minimale të HTML, në mënyrë që të mos dëmtohet struktura) dhe zëvendësojmë grafikën, siç tregohet në figurën më poshtë.
Përmbledhje: routeri është mjaft i përshtatshëm për të akomoduar një faqe të lehtë, në parim — nëse nuk parashikohet një ngarkesë e madhe, mundet. , dhe të eksperimentojmë me projekte më të komplikuara (po shikoj nextcloud/owncloud, duket se ka instalime të suksesshme në këtë harduer). Mundësia për të instaluar paketa e rrit dobishmërinë e tij — për shembull, kur ishte e nevojshme të mbrohej porta RDP e PC në rrjetin lokal, vendosa knockd në router — dhe kalimi i portës në PC hapte vetëm pas port knocking.
Pse pikërisht routeri, e jo një PC i zakonshëm? Routeri është një nga pak pajisjet kompjuterike që funksionojnë 24 orë në ditë në shumë apartamente, routeri shtëpiak zakonisht është krejtësisht i heshtur dhe një faqe e lehtë me numrin e vizitave në ditë më pak se njëqind nuk do ta stresojë aspak.
Burimi: habr.com
