

Burimi: Acunetix
Red Teaming (sulmi i «ekipit të kuq») është një simulim i plotë i sulmeve reale me qëllim vlerësimin e sigurisë kibernetike të sistemeve. «Ekipi i kuq» përfaqëson një grup (specialistë që kryejnë testimin e depërtimit në sistem). Ata mund të jenë si ekspertë të jashtëm të angazhuar, ashtu edhe punonjës të organizatës suaj, por në të gjitha rastet roli i tyre është i njëjtë — të simulojnë veprimet e sulmuesve dhe të përpiqen të depërtojnë në sistemin tuaj.
Krahas «ekipeve të kuqe», në sigurinë kibernetike ekzistojnë edhe disa të tjera. Për shembull, «ekipi blu» (Blue Team) punon së bashku me të kuqin, por veprimtaria e tij synon rritjen e sigurisë së infrastrukturës së sistemit nga brenda. «Ekipi vjollcë» (Purple Team) shërben si hallkë ndërlidhëse, duke i ndihmuar dy ekipet e tjera në hartimin e strategjisë së sulmit dhe të masave mbrojtëse. Megjithatë, Red Teaming mbetet një nga metodat më pak të kuptuara të menaxhimit të sigurisë kibernetike dhe shumë organizata ende hezitojnë ta përdorin këtë praktikë.
Në këtë artikull do të shpjegojmë në detaje çfarë fshihet pas konceptit Red Teaming dhe si zbatimi i praktikave të simulimit të plotë të sulmeve reale mund të ndihmojë në përmirësimin e sigurisë së organizatës suaj. Qëllimi i artikullit është të tregojë se si kjo metodë mund të rrisë ndjeshëm sigurinë e sistemeve tuaja të informacionit.
Red Teaming: përmbledhje
Edhe pse sot «ekipet e kuqe» dhe «ekipet blu» lidhen para së gjithash me fushën e teknologjisë së informacionit dhe sigurisë kibernetike, këto koncepte u krijuan fillimisht nga ushtria. Në fakt, pikërisht në ushtri dëgjova për herë të parë për këto koncepte. Puna si analist i sigurisë kibernetike në vitet 1980 ndryshonte shumë nga ajo e sotmja: qasja në sistemet kompjuterike të enkriptuara ishte shumë më e kufizuar se sa është tani.
Përndryshe, përvoja ime e parë me lojërat ushtarake — modelimin, simulimin dhe organizimin e ndërveprimit — ishte shumë e ngjashme me procesin e sotëm të simulimit të plotë të sulmeve, i cili është përhapur gjerësisht në fushën e sigurisë kibernetike. Ashtu si sot, rëndësi e madhe i kushtohej përdorimit të metodave të inxhinierisë sociale për të bindur punonjësit t’i jepnin “armikut” qasje të paautorizuar në sistemet ushtarake. Prandaj, edhe pse metodat teknike të simulimit të sulmeve kanë avancuar ndjeshëm krahasuar me vitet ’80, vlen të theksohet se shumë nga mjetet bazë të qasjes kundërshtuese, dhe sidomos teknikat e inxhinierisë sociale, në masë të madhe nuk varen nga platforma.
Vlera kryesore e simulimit të plotë të sulmeve reale gjithashtu nuk ka ndryshuar që nga vitet ’80. Duke simuluar një sulm ndaj sistemeve tuaja, është më e lehtë të zbuloni dobësitë dhe të kuptoni se si mund të shfrytëzohen ato. Dhe ndonëse më parë red teaming përdorej kryesisht nga “white hat” hackers dhe specialistë të sigurisë kibernetike që kërkonin dobësi përmes testimit të penetrimit, sot kjo metodë ka gjetur një përdorim shumë më të gjerë si në sigurinë kibernetike, ashtu edhe në biznes.
Thelbësore për red teaming është të kuptohet se në praktikë nuk mund të krijoni një pasqyrë reale për nivelin e mbrojtjes së sistemeve tuaja derisa ato të vihen nën sulm. Dhe në vend që të ekspozoheni ndaj rrezikut të një sulmi nga keqbërës të vërtetë, është shumë më e sigurt të simuloni një sulm të tillë me ndihmën e një “red team”.
Red Teaming: skenarët e përdorimit
Një mënyrë e thjeshtë për të kuptuar bazat e red teaming është të shihni disa shembuj. Ja dy prej tyre:
- Skenari 1. Imagjinoni që ndaj një faqeje për shërbimin ndaj klientit është kryer një pentest dhe kontrolli ka rezultuar i suksesshëm. Në pamje të parë, kjo do të thotë se gjithçka është në rregull. Megjithatë, më vonë, gjatë një simulimi të plotë të sulmit, “red team” zbulon se, ndonëse vetë aplikacioni i shërbimit ndaj klientit është në rregull, funksioni i chat-it nga palë të treta nuk arrin t’i identifikojë saktë personat, gjë që bën të mundur mashtrimin e përfaqësuesve të shërbimit ndaj klientit që të ndryshojnë adresën e email-it në llogari (si rezultat, një person tjetër, pra sulmuesi, mund të fitojë qasje).
- Skenari 2. Si rezultat i kryerjes së pentestit, u zbulua se të gjitha mjetet e menaxhimit të VPN dhe aksesit në distancë janë të mbrojtura. Megjithatë, më pas një përfaqësues i «red team» kalon pa pengesa pranë recepsionit dhe merr laptopin e njërit prej punonjësve.
Në të dyja rastet e përmendura më sipër, «red team» verifikon jo vetëm besueshmërinë e secilit sistem veçmas, por edhe të gjithë sistemin në tërësi për të identifikuar dobësitë.
Kujt i nevojitet simulimi i plotë i sulmeve?
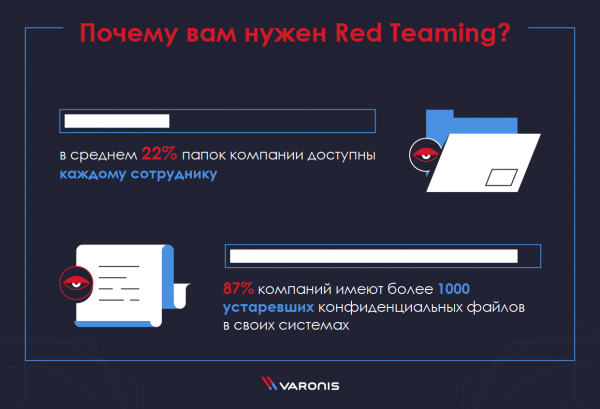
Shkurt, pothuajse çdo kompani mund të përfitojë nga red teaming. Siç tregohet , një numër alarmueshëm i madh organizatash jeton me bindjen e rreme se kanë kontroll të plotë mbi të dhënat e tyre. Për shembull, zbuluam se mesatarisht 22% e dosjeve të kompanive janë të qasshme për çdo punonjës dhe se 87% e kompanive kanë më shumë se 1000 skedarë konfidencialë të vjetëruar në sistemet e tyre.
Nëse kompania juaj nuk operon në fushën e teknologjisë, mund të duket se red teaming nuk do t'ju sjellë shumë dobi. Por nuk është kështu. Siguria kibernetike nuk ka të bëjë vetëm me mbrojtjen e informacionit konfidencial.
Sulmuesit përpiqen të përvetësojnë teknologjitë pavarësisht sektorit ku operon kompania. Për shembull, ata mund të synojnë të marrin qasje në rrjetin tuaj për ta përdorur atë për të fshehur aktivitetet e tyre gjatë komprometimit të një sistemi ose rrjeti tjetër diku tjetër në botë. Në këtë lloj sulmi, të dhënat tuaja nuk u duhen sulmuesve. Ata duan të infektojnë pikërisht kompjuterët tuaj me malware, që më pas t'i përdorin për ta kthyer sistemin tuaj në një rrjet botnet.
Për kompanitë e vogla, gjetja e burimeve për të kryer red teaming mund të jetë e vështirë. Në këtë rast, ka kuptim që ky proces t'i besohet një kontraktori të jashtëm.
Red Teaming: rekomandime
Koha optimale për të kryer red teaming dhe shpeshtësia e tij varen nga sektori ku operoni dhe nga niveli i zhvillimit të mekanizmave tuaj të sigurisë kibernetike.
Në veçanti, duhet të keni të automatizuara veprime të tilla si zbulimi i aseteve dhe analiza e dobësive. Organizata juaj duhet gjithashtu të kombinojë teknologjitë e automatizuara me mbikëqyrjen njerëzore, duke kryer rregullisht testime të plota të penetrimit.
Pasi të keni përfunduar disa cikle biznesi të testimit të penetrimit dhe kërkimit të dobësive, mund të kaloni te simulimi i plotë i një sulmi real. Në këtë fazë, Red Teaming do t'ju sjellë përfitime të dukshme. Megjithatë, përpjekja për ta zbatuar atë përpara se të vendosni bazat e sigurisë kibernetike nuk do të japë rezultate domethënëse.
Një ekip "white hat" ka shumë gjasa të komprometojë një sistem të papërgatitur aq shpejt dhe lehtë, saqë do të merrni shumë pak informacion për të ndërmarrë hapa të mëtejshëm. Për të arritur efekt real, informacioni i marrë nga "red team" duhet të krahasohet me testet e mëparshme të penetrimit dhe vlerësimet e dobësive.
Çfarë është testimi i penetrimit?
Simulimi i plotë i një sulmi real (Red Teaming) shpesh ngatërrohet me , por këto dy metoda ndryshojnë disi. Më saktë, testimi i penetrimit është vetëm një nga metodat e Red Teaming.
Roli i pentester-it . Puna e pentester-ëve ndahet në katër faza kryesore: planifikim, zbulim informacioni, sulm dhe raportim. Siç e shihni, pentester-ët bëjnë më shumë sesa thjesht kërkojnë dobësi në softuer. Ata përpiqen ta vendosin veten në vendin e hakerëve dhe, pasi arrijnë të futen në sistemin tuaj, pikërisht atëherë fillon puna e tyre e vërtetë.
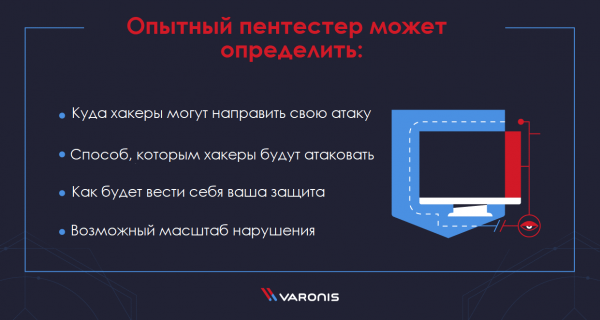
Ata zbulojnë dobësitë dhe më pas kryejnë sulme të reja, duke u mbështetur te informacioni i marrë, ndërsa lëvizin nëpër hierarkinë e dosjeve. Pikërisht kjo i dallon specialistët që kryejnë testim penetrimi nga ata që punësohen vetëm për të gjetur dobësi me ndihmën e softuerit për skanimin e porteve ose zbulimin e viruseve. Një pentester me përvojë mund të përcaktojë:
- ku hakerët mund ta drejtojnë sulmin e tyre;
- mënyrën se si hakerët do të sulmojnë;
- si do të sillet mbrojtja juaj;
- shkallën e mundshme të shkeljes.
Testimi i penetrimit është i orientuar drejt identifikimit të dobësive në nivelin e aplikacioneve dhe rrjeteve, si dhe mundësive për të kaluar barrierat fizike të sigurisë. Ndërsa testimi automatik mund të zbulojë disa probleme të sigurisë kibernetike, testimi manual i penetrimit merr parasysh gjithashtu vulnerabilitetin e biznesit ndaj sulmeve.
Red Teaming vs. testimi i penetrimit
Padyshim, testi i penetrimit është i rëndësishëm, por ai është vetëm një pjesë e një sërë aktivitetesh që kryhen gjatë redtimingut. Aktivitetet e "kuqe" kanë qëllime shumë më të gjera se ato të pentr testerëve, të cilët shpesh nuk duan më shumë se sa të aksesojnë rrjetin. Në redtiming shpesh përfshihen më shumë njerëz, burime dhe kohë, pasi specialistët e "kuqe" thellohen për të kuptuar plotësisht nivelin e vërtetë të rrezikut dhe dobësive në teknologjitë, si dhe asetet njerëzore dhe fizike të organizatës.
Përveç kësaj, ka dallime të tjera. Redtiming zakonisht përdoret nga organizatat me masa të zhvilluara dhe të pjekura të sigurisë kibernetike (ndonëse, në praktikë, kjo nuk është gjithmonë e vërtetë).
Zakonsht këto janë kompani që kanë kryer tashmë testimin e penetrimit dhe kanë korrigjuar shumicën e dobësive të gjetura, dhe tani po kërkojnë dikë që të provojë sërish të aksesojë informacionin e ndjeshëm ose të thyejë mbrojtjet në çdo mënyrë.
Kjo është arsyeja pse redtiming mbështetet në një ekip ekspertësh të sigurisë, të fokusuar në një qëllim të caktuar. Ata janë të orientuar ndaj dobësive të brendshme dhe përdorin si metoda elektronike ashtu edhe fizike të inxhinierisë sociale ndaj punonjësve të organizatës. Ndryshe nga pentr testerët, "kujtë e kuq" nuk nxitohen gjatë sulmeve të tyre, duke dashur të shmangin zbulimin, ashtu siç do të vepronte një kriminel kibernetik i vërtetë.
Avantazhet e Red Teaming
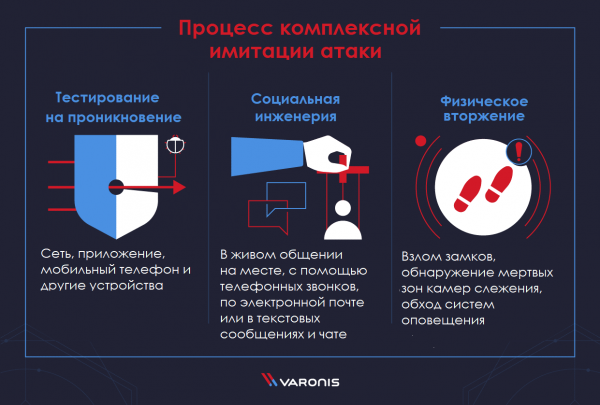
Simulimi i avancuar i sulmeve të vërteta ka shumë përparësi, por e rëndësishmja është se ky qasje ofron një pamje të plotë të nivelit të sigurisë kibernetike të organizatës. Procesi tipik i simulimit të sulmit do të përfshijë testimin e depërtimit (rrjeti, aplikacioni, telefoni celular dhe pajisje të tjera), inxhinierinë sociale (në komunikim doke, përmes telefonatëve, me email ose në mesazhe dhe biseda) dhe depërtimin fizik (thyerjen e bllokimeve, zbulimin e zonave të vdekur të kamerave të mbikëqyrjes, kalimin e sistemeve të alarmit). Nëse ka dobësi në ndonjë nga këto aspekte të sistemit tuaj, do të zbulohen.
Sapo të identifikohen dobësitë, ato mund të rregullohen. Një procedurë efektive e simulimit të sulmit nuk mbaron pas zbulimit të dobësive. Pasi mangësitë e sigurisë të jenë identifikuar qartë, dëshironi të punoni për rregullimin e tyre dhe testimin e ri. Në fakt, puna e vërtetë zakonisht fillon pas depërtimit të "skuadrës së kuqe", kur ju kryeni një analizë forenzike të sulmit dhe përpiqeni të reduktoni dobësitë e gjetura.
Përveç këtyre dy përparësive kryesore, red teaming ofron gjithashtu një sërë përfitimesh të tjera. Pra, "skuadra e kuqe" mund të:
- identifikojë rreziqet dhe dobësitë ndaj sulmeve në asetet kyçe informacionit të biznesit;
- modelojë metodat, taktikën dhe procedurat e sulmuesve të vërtetë në një ambient me risk të kufizuar dhe të kontrolluar;
- vlerësojë aftësinë e organizatës tuaj për të zbuluar, reaguar dhe parandaluar kërcënime të komplikuara të targetuara;
- nxisë bashkëpunimin e ngushtë me departamentet e sigurisë dhe "skuadrat e blu", për të siguruar një zvogëlim të ndjeshëm të pasojave dhe për të zhvilluar seminare praktike të detajizuara për rezultatet e dobësive të zbuluara.
Si funksionon Red Teaming?
Një mënyrë e shkëlqyer për të kuptuar parimin e funksionimit të red team është të shikoni se si ndodh zakonisht. Procesi tipik i simulimit të sulmeve përbëhet nga disa hapa:
- Organizata përputhet me "skuadrën e kuqe" (të brendshme ose të jashtme) për objektivin e sulmit të kryer. Për shembull, një objektiv i tillë mund të jetë nxjerrja e informacionit të besueshëm nga një server i caktuar.
- Më pas, «red team» kryen zbulimin e objektivit. Si rezultat, hartohet një skemë e sistemeve të synuara, duke përfshirë shërbimet e rrjetit, aplikacionet web dhe portalet e brendshme për punonjësit. .
- Pas kësaj, në sistemin e synuar kërkohen dobësi, të cilat zakonisht shfrytëzohen përmes phishing ose sulmeve XSS. .
- Sapo të merren tokenët e aksesit, «red team» i përdor ato për të hulumtuar dobësi të mëtejshme. .
- Nëse zbulohen dobësi të tjera, «red team» do të përpiqet të rrisë nivelin e vet të aksesit deri në shkallën e nevojshme për arritjen e objektivit. .
- Kur arrihet aksesi te të dhënat ose asetet e synuara, detyra e sulmit konsiderohet e përmbushur.
Në fakt, një specialist me përvojë i «red team» do të përdorë një numër të madh metodash të ndryshme për të kaluar secilin nga hapat e përmendur më sipër. Megjithatë, përfundimi kryesor nga shembulli i mësipërm është se dobësitë e vogla në sisteme të veçanta mund të kthehen në dështime katastrofike nëse lidhen në një zinxhir.
Çfarë duhet të keni parasysh kur i drejtoheni një «red team»?
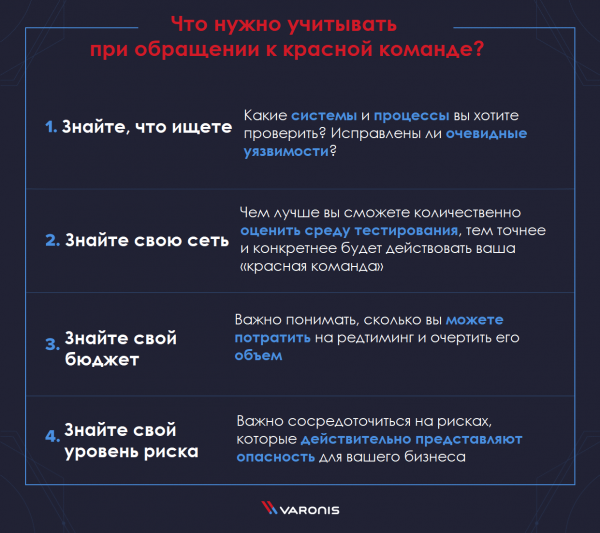
Për të përfituar sa më shumë nga red teaming, duhet të përgatiteni me kujdes. Sistemet dhe proceset që përdor çdo organizatë janë të ndryshme, dhe niveli i lartë i red teaming arrihet kur ai synon të gjejë dobësi pikërisht në sistemet tuaja. Për këtë arsye, është e rëndësishme të merren parasysh një sërë faktorësh:
Dijeni çfarë kërkoni
Para së gjithash, është e rëndësishme të kuptoni se cilat sisteme dhe procese dëshironi të testoni. Ndoshta e dini se doni të testoni një aplikacion web, por nuk e kuptoni shumë mirë se çfarë do të thotë kjo në praktikë dhe cilat sisteme të tjera janë të integruara me aplikacionet tuaja web. Prandaj, është e rëndësishme t’i njihni mirë sistemet tuaja dhe të korrigjoni të gjitha dobësitë e dukshme përpara se të filloni një simulim të plotë të një sulmi real.
Dijeni rrjetin tuaj
Kjo lidhet me rekomandimin e mëparshëm, por ka të bëjë më shumë me karakteristikat teknike të rrjetit tuaj. Sa më mirë ta vlerësoni në mënyrë të matshme mjedisin e testimit, aq më saktë dhe më konkretisht do të veprojë «red team» juaj.
Dijeni buxhetin tuaj
Red Teaming mund të realizohet në nivele të ndryshme, por imitim i spektreve të plota të sulmeve ndaj rrjetit tuaj, duke përfshirë inxhinierinë sociale dhe ndërhyrjet fizike, mund të jetë një nismë e shtrenjtë. Për këtë arsye, është e rëndësishme të kuptoni se sa mund të shpenzoni për një verifikim të tillë dhe, përkatësisht, të përcaktoni përmasat e saj.
Dini nivelin tuaj të rrezikut
Disa organizata mund të tolerojnë një nivel të lartë rreziku si pjesë e procedurave të tyre të zakonshme të biznesit. Të tjerëve do t'u duhet të kufizojnë nivelin e rrezikut në një masë shumë më të madhe, veçanërisht nëse kompania operon në një industri me rregullore të larta. Prandaj, kur kryhet red teaming, është e rëndësishme të përqendroheni në rreziqet që me të vërtetë përbëjnë kërcënim për biznesin tuaj.
Red Teaming: mjetet dhe taktikat
Me realizimin e duhur, "ekipi i kuq" do të kryejë një sulm të plotë ndaj rrjeteve tuaja duke përdorur të gjitha mjetet dhe metodat që përdorin hakerat. Kjo përfshin, ndër të tjera:
- Testimi i aplikacioneve për depërtim — fokusohet në identifikimin e dobësive në nivel të aplikacioneve, siç janë mashtrimet e kërkesave ndërfaqësore, dobësitë e hyrjeve, menaxhimi i dobët i seancave dhe shumë të tjera.
- Testimi i rrjetit për depërtim — fokusohet në identifikimin e dobësive në nivel të rrjetit dhe sistemit, duke përfshirë konfigurimet e gabuara, dobësitë e rrjetit pa kabllo, shërbimet e paautorizuara dhe shumë të tjera.
- Testimi fizik për depërtim — kontrollimi i efikasitetit, si dhe i pikave të forta dhe të dobëta të mjeteve fizike të kontrollit të sigurisë në jetën reale.
- Inxhinieria sociale — synon të përdorë dobësitë e njerëzve dhe natyrës njerëzore, të testojë prirshmërinë e njerëzve ndaj mashtimit, bindjes dhe manipulimeve përmes phishing-ut në email, telefonat dhe mesazhet tekstuale, si dhe në kontaktin fizik në vend.
Të gjitha këto elemente janë komponente të red teaming. Kjo është një modelim i plotë në shumë nivele të sulmeve, menduar për të përcaktuar se sa mirë njerëzit tuaj, rrjetet, aplikacionet dhe mjetet fizike të kontrollit të sigurisë mund të rezistojnë ndaj një sulmi nga një keqbërës real.
Zhvillimi i vazhdueshëm i metodave të Red Teaming
Natyra e simulimeve komplekse të sulmeve reale, ku “red teams” përpiqen të gjejnë dobësi të reja në sistemin e sigurisë, ndërsa “blue teams” përpiqen t’i korrigjojnë ato, sjell zhvillim të vazhdueshëm të metodave të tilla të testimit. Për këtë arsye, është e vështirë të përpilohet një listë aktuale e teknikave moderne të red teaming, pasi ato vjetrohen shumë shpejt.
Prandaj, shumica e specialistëve që merren me red teaming do të kalojnë të paktën një pjesë të kohës së tyre duke studiuar dobësi të reja dhe metodat e shfrytëzimit të tyre, duke përdorur shumë nga burimet që ofron komuniteti i “red teams”. Ja disa nga komunitetet më të njohura të këtij lloji:
- — është një shërbim me abonim që ofron videokurse online të fokusuara kryesisht në testimin e penetrimit, si edhe kurse për forenzikën e sistemeve operative, detyra të inxhinierisë sociale dhe gjuhën assembler për sigurinë e informacionit.
- — është një “operator i sigurisë kibernetike ofensive” që mban rregullisht një blog mbi metodat e simulimit kompleks të sulmeve reale dhe është një burim i mirë për qasje të reja.
- Twitter është gjithashtu një burim i mirë nëse kërkoni informacion aktual për red teaming. Mund ta gjeni sipas hashtag-eve dhe .
- — është një tjetër specialist me përvojë në red teaming, i cili publikon një newsletter dhe , mban dhe shkruan shumë për tendencat moderne të “red teams”. Ndër artikujt e tij më të fundit janë: dhe .
- — është një newsletter për sigurinë në ueb, i sponsorizuar nga PortSwigger Web Security. Është një burim i mirë për të mësuar rreth zhvillimeve dhe lajmeve në fushën e red teaming — hakerime, rrjedhje të të dhënave, exploite, dobësi të aplikacioneve në ueb dhe teknologji të reja sigurie.
- — është një “white hat hacker” dhe specialist i testimit të penetrimit; ai trajton rregullisht taktika të reja të “red team” në .
- MWR labs është një burim i mirë, megjithëse jashtëzakonisht teknik, për lajmet mbi red teaming. Ata publikojnë materiale të dobishme për red teams , ndërsa e tyre përmban këshilla për zgjidhjen e problemeve me të cilat përballen specialistët e testimit të sigurisë.
- — është jurist dhe «white hat hacker». Në burimin e tij në Twitter ka metoda të dobishme për «red team», si shkrimi i SQL injection dhe falsifikimi i OAuth tokens.
- (ATT & CK) është një bazë njohurish e kuruar me kujdes mbi sjelljen e sulmuesve. Ajo ndjek fazat e ciklit jetësor të sulmuesve dhe platformat që ata synojnë.
- — është një udhëzues për hakerë që, megjithëse mjaft i vjetër, mbulon shumë metoda themelore që ende qëndrojnë në bazë të simulimit të avancuar të sulmeve reale. Autori, Peter Kim, ka gjithashtu , ku ai ndan këshilla për hakerim dhe informacione të tjera.
- SANS Institute është një tjetër ofrues i madh i materialeve trajnuese për kibernsiguri. I tyre , i dedikuar forenzikës digjitale dhe reagimit ndaj incidenteve, përmban lajmet më të fundit rreth kurseve të SANS dhe këshilla nga ekspertë praktikues.
- Disa nga risitë më interesante për Red Teaming publikohen në . Aty do të gjeni artikuj të orientuar nga teknologjia, si krahasimi i Red Teaming me testimin e penetrimit, si edhe analiza të tilla si «Manifesti i specialistit të red team».
- Së fundi, Awesome Red Teaming është një komunitet në GitHub që ofron burimesh kushtuar Red Teaming. Ajo mbulon pothuajse të gjitha aspektet teknike të punës së «red team», nga sigurimi i aksesit fillestar dhe ekzekutimi i veprimeve keqdashëse deri te mbledhja dhe nxjerrja e të dhënave.
Çfarë është «blue team»?
Me kaq shumë ekipe «me ngjyra», mund të jetë e vështirë të përcaktoni se cili lloj i nevojitet organizatës suaj.
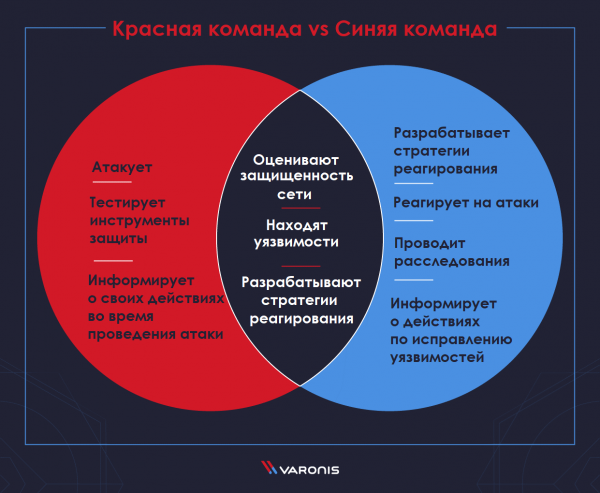
Një nga alternativat e "ekipit të kuq", madje një lloj tjetër ekipit që mund të përdoret së bashku me "ekipin e kuq", është "ekipi blu". "Ekipi blu" gjithashtu vlerëson sigurinë e rrjetit dhe identifikon çdo dobësi të mundshme të infrastrukturës. Megjithatë, ai ka një qëllim tjetër. Ekipet e këtij lloji janë të nevojshme për të gjetur mënyra për të mbrojtur, ndryshuar dhe riorganizuar mekanizmat mbrojtës, në mënyrë që përgjigja ndaj incidenteve të jetë shumë më efektive.
Si "ekipi i kuq", ashtu edhe ekipi blu duhet të ketë të njëjtin njohuri mbi taktikat e kriminelëve, teknikat dhe procedurat në bazë të të cilave të krijojë strategji përgjigjeje. Megjithatë, detyrat e "ekipit blu" nuk kufizohen vetëm në mbrojtjen nga sulmet. Ai merr pjesë gjithashtu në forcimin e tërë infrastrukturës së sigurisë, duke përdorur, për shembull, një sistem të zbulimit të ndërhyrjeve (IDS) që ofron një analizë të vazhdueshme të veprimtarisë së zakonshme dhe të dyshimtë.
Ja disa nga hapat që përfundon "ekipi blu":
- auditimi i sigurisë, veçanërisht auditimi i DNS;
- analiza e regjistrave dhe kujtesës;
- analiza epaketave të të dhënave rrjetë;
- analiza e të dhënave mbi rreziqet;
- analiza e gjurmëve dixhitale;
- rikthimi i zhvillimit;
- testimi DDoS;
- zhvillimi i skenarëve të realizimit të rreziqeve.
Dallimet midis ekipit të kuq dhe ekipit blu
Një pyetje e zakonshme për shumë organizata: cilin ekip është më mirë ta përdorin - ekipin e kuq apo atë blu. Kjo pyetje gjithashtu shoqërohet shpesh me një mospranim miqësor ndërmjet njerëzve që punojnë "nga anët e ndryshme të barrikadës". Në të vërtetë, asnjë ekip nuk ka kuptim pa tjetrin. Prandaj, përgjigja e saktë për këtë pyetje është se të dy ekipet janë të rëndësishme.
"Ekipi i kuq" sulmon dhe përdoret për të testuar gatishmërinë e "ekipit blu" për mbrojtje. Ndonjëherë, "ekipi i kuq" mund të zbulojë dobësi që "ekipi blu" plotësisht i ka humbur nga sytë dhe në këtë rast, "ekipi i kuq" duhet të tregojë se si këto dobësi mund të rregullohen.
Për të dy ekipet, është jetike të punojnë së bashku kundër kriminelëve kibernetikë për forcimin e sigurisë informacionit.
Për këtë arsye, nuk ka kuptim të zgjidhni vetëm një anë ose të investoni vetëm në një tip skuadre. Është e rëndësishme të mbani mend se qëllimi i të dyja anëve është parandalimi i krimeve kompjuterike.
Me fjalë të tjera, kompanitë duhet të krijojnë një bashkëpunim të ndërsjellë midis të dyja grupeve, për të siguruar një auditim të plotë - me regjistrat e të gjitha sulmeve dhe kontrolleve të kryera, si dhe shënimet e karakteristikave të zbuluara.
«Skuadra e Kuqe» siguron informacion mbi operacionet që kanë kryer gjatë simulimit të sulmit, ndërsa skuadra e kaltër ofron detaje mbi veprimet që kanë ndërmarrë për të mbushur boshllëqet dhe për të eliminuar dobësitë e gjetura.
Nuk duhet nënvlerësuar rëndësia e të dyja grupeve. Pa auditimin e tyre të vazhdueshëm të sigurisë, testimin e depërtimit dhe përmirësimin e infrastrukturës, kompanitë nuk do të dinin për gjendjen e sigurisë së tyre. Të paktën derisa të ndodhte një rrjedhje të dhënash, dhe do të bëhej shumë e qartë se masat e sigurisë ishin të pamjaftueshme.
Çfarë është «Skuadra e Përgjithshme»?
«Skuadra e Përgjithshme» ka dalë nga përpjekjet për të bashkuar skuadrat e kuqe dhe blu. «Skuadra e Përgjithshme» është më shumë një koncept sesa një tip i veçantë skuadre. Ajo duhen parë si një kombinim i skuadrave të kuqe dhe blu. Ajo angazhon të dyja skuadrat, duke i ndihmuar ata të punojnë së bashku.
«Skuadra e Përgjithshme» mund të ndihmojë shërbimet e sigurisë të rrisin efikasitetin e zbërthimit të dobësive, identifikimit të kërcënimeve dhe monitorimit të rrjetit përmes modelimit të saktë të skenarëve të zakonshëm të kërcënimeve dhe ndihmës në krijimin e metodave të reja të zbërthimit dhe parandalimit të kërcënimeve.
Disa organizata angazhojnë «skuadrën e përgjithshme» për ngjarje të veçanta me qëllim, ku objektivat e sigurisë, afatet dhe rezultatet kyçe janë të përcaktuara qartë. Kjo përfshin pranimin e dobësive në sulm dhe mbrojtje, si dhe përcaktimin e kërkesave të ardhshme për trajnim dhe teknologji.
Një qasje alternative, që po merr popullaritet, është të shihet «skuadra e përgjithshme» si një model konceptual që funksionon në të gjithë organizatën, duke kontribuar në krijimin e një kulture të sigurisë kibernetike dhe përmirësimit të saj të vazhdueshëm.
Përfundim
Red Teaming, ose imitim i plotë i sulmeve – është një metodë e fuqishme për testimin e dobësive në sistemin e sigurisë të një organizate, por duhet të aplikohet me kujdes. Në veçanti, për ta aplikuar atë ju nevojitet një , përndryshe mund të mos justifikojë pritshmëritë e vendosura mbi të.
Red Teaming mund të zbulojë dobësi në sistemin tuaj për të cilat nuk keni pasur as idenë, dhe të ndihmojë në eliminimin e tyre. Duke aplikuar një qasje konkurruese mes ekipeve blu dhe të kuqe, mund të modeloni veprimet e një hakeri të vërtetë, sikur ai të dëshiron të vjedhë të dhënat tuaja ose të dëmtojë asetet tuaja.
Burimi: habr.com
