

1. Hyrje
Kompani që nuk kishin organizuar sisteme të qasjes në distancë, në një mënyrë urgjente i zhvilluan ato disa muaj më parë. Nuk ishin të gjithë administratorët të gatshëm për një "nxehtësi" të tillë, si pasojë, pati mangësi në siguri: konfigurim i pasaktë i shërbimeve ose madje instalimi i versioneve të vjetra të softuerit me dobësi të njohura. Disa nga këto mangësi tashmë u kthyen si bumerang, disa të tjerë kishin më shumë fat, por përfundimet duhet t’i bëjnë të gjithë. Besnikëria ndaj punës nga distanca është rritur shumë, dhe gjithnjë e më shumë kompani e pranojnë punën në distancë si një format të pranueshëm në mënyrë të përhershme.
Pra, ka shumë mundësi për sigurimin e qasjes në distancë: VPN të ndryshme, RDS dhe VNC, TeamViewer dhe të tjera. Administratorët kanë nga çfarë të zgjedhin, duke u bazuar në specifikat e ndërtimit të rrjetit korporativ dhe pajisjeve në të. Zgjidhjet VPN mbeten më të njohurat, megjithatë, shumë kompani të vogla zgjedhin RDS (Shërbimet e Desktopit në Distancë), pasi ato janë më të thjeshta dhe më të shpejta për t’u zhvilluar.
Në këtë artikull do të flasim më në detaje për sigurinë e RDS. Do të bëjmë një përmbledhje të shkurtër të dobishmërive të njohura, si dhe do të shqyrtojmë disa skenarë të fillimit të një sulmi në infrastrukturën rrjetore, të bazuar në Active Directory. Shpresojmë se artikulli ynë do t’i ndihmojë dikujt të bëjë punën mbi gabimet dhe të rritë sigurinë.
2. Dobia të fundit të RDS/RDP
Çdo softuer përmban gabime dhe dobësi, të cilat shfrytëzohen nga keqbërësit, dhe RDS nuk është përjashtim. Kohët e fundit, Microsoft ka raportuar shpesh për dobësi të reja, prandaj kemi vendosur të bëjmë një përmbledhje të tyre:
Kjo dobësi kërcënon përdoruesit që lidhen me një server të komprometuar. Keqbërësi mund të fitojë kontroll mbi pajisjen e përdoruesit ose të stabilizohet në sistem për të pasur akses të përhershëm në distancë.
- / /
Kjo grup dobishmërish lejon një keqbërës të paautorizuar të ekzekutojë kod të rastësishëm në serverin me RDS në mënyrë të distancuar, duke përdorur një kërkesë të formuar posaçërisht. Ato mund të përdoren gjithashtu për të krijuar krimba – softuer të dëmshëm, që infekton pajisjet fqinje në rrjet në mënyrë autonome. Si pasojë, këto dobësi mund të kërcënojnë të gjithë rrjetin e kompanisë, dhe vetëm përditësimi në kohë mund t'i shpëtojë ato.
Softueri për akses të largët ka marrë vëmendje të shtuar nga hulumtuesit dhe sulmuesit, kështu që së shpejti mund të dëgjojmë për dobësi të reja të ngjashme.
Lajmi i mirë është se jo të gjitha dobësitë kanë eksploite publike të disponueshme. Lajmi i keq është se një sulmues me ekspertizë do të jetë në gjendje të shkruajë një exploit për dobësinë e përshkruar, ose duke përdorur teknika të tilla si Patch Diffing (për të cilin kanë shkruar kolegët tanë në ). Prandaj, rekomandojmë ta azhurnoni rregullisht softuerin dhe të ndiqni shfaqjen e mesazheve të reja të lidhura me dobësitë e zbuluara.
3. Sulmet
Ne kalojmë në pjesën e dytë të artikullit, ku do të tregojmë se si fillojnë sulmet në infrastrukturën rrjetësore të bazuar në Active Directory.
Metodat e përshkruara janë të aplikueshme për modelin e mëposhtëm të shkelësit: një sulmues me një llogari përdoruesi dhe akses në Remote Desktop Gateway – serverin e terminalit (shpesh ai është i aksesueshëm, për shembull, nga rrjeti i jashtëm). Duke përdorur këto metoda, sulmuesi mund të vazhdojë sulmin në infrastrukturë dhe të konsolidojë praninë e tij në rrjet.
Konfigurimi i rrjetit në çdo rast konkret mund të ndryshojë, por metodat e përshkruara janë mjaft universale.
Shembuj të daljes nga një mjedis i kufizuar dhe ngritjes së privilegjeve
Me akses në Remote Desktop Gateway, sulmuesi ndoshta do të përballet me një mjedis të kufizuar. Kur lidhet me serverin e terminalit, ekzekutohet një aplikacion: një dritare për lidhje me protokollin Remote Desktop për burimet e brendshme, eksploruesi, paketat zyrtare ose ndonjë softuer tjetër.
Qëllimi i sulmuesit do të jetë të fitojë akses për ekzekutimin e komandave, domethënë për të nisur cmd ose powershell. Disa teknika klasike për shpërthim nga “sandbox-i” për Windows mund ta ndihmojnë këtë. Le t'i shqyrtojmë ato më poshtë.
Varianti 1. Sulmuesi ka akses në dritaren e lidhjes Remote Desktop brenda Remote Desktop Gateway:
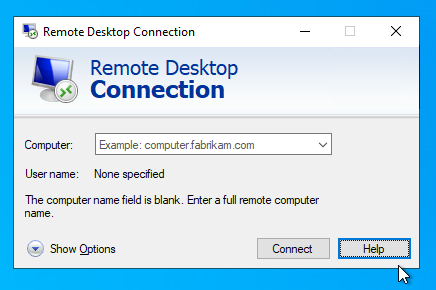
Menuja "Show Options" zbulohet. Shfaqen opsionet për manipulimin e skedarëve të konfigurimit të lidhjes:
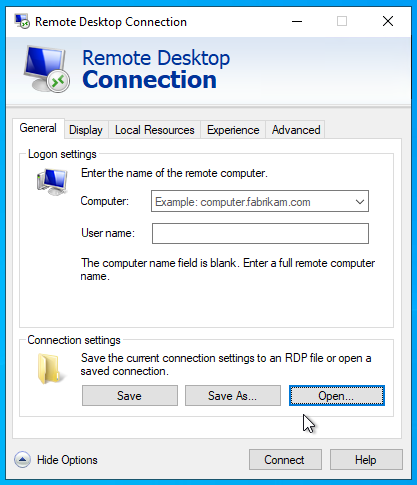
Nga kjo dritare është e mundur të hyhet pa pengesa në Eksplorues, duke klikuar në çdo buton "Open" ose "Save":
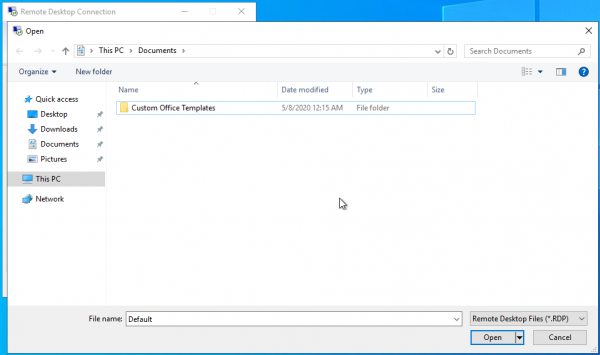
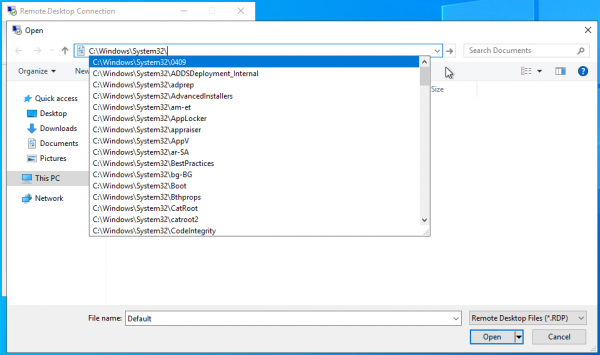
Shtypi hapet. Shtesa e tij "bara adresës" ofron mundësinë për të ekzekutuar skedarë ekzekutivë të lejuar, si dhe për të listuar sistemin e skedareve. Kjo mund të jetë e dobishme për një sulmues në rastin kur diskët sistemorë janë të fshehur dhe aksesimi i tyre direkt është i pamundur:
→
Një skenar i tillë mund të riprodhohet, për shembull, duke përdorur si softuer të largët Excel nga paketa Microsoft Office.
→
Përveç kësaj, nuk duhet harruar makro të përdorura në këtë paketë zyre. Koleget tanë kanë shqyrtuar problemin e sigurisë së makrove në këtë .
Varianti 2. Duke përdorur të njëjtat të dhëna si në variantin e kaluar, sulmuesi hap disa lidhje në desktopin e largët nën të njëjtin llogari. Kur lidhja të përsëritet, e para do të mbyllet, dhe në ekran do të shfaqet një dritare me një njoftim për gabimin. Butoni i ndihmës në këtë dritare do të thërrasë Internet Explorer në server, pas së cilës sulmuesi mund të kalojë në Shtypi.
→
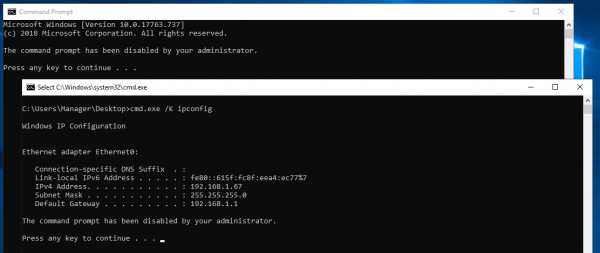
Varianti 3. Me kufizime të vendosura mbi ekzekutimin e skedarëve, sulmuesi mund të përballet me një situatë ku politikat grupore ndalojnë ekzekutimin e cmd.exe nga administratori.
Ka një mënyrë për të anashkaluar këtë duke ekzekutuar një skedar bat në desktopin e largët me përmbajtje si cmd.exe /K . Gabimi në ekzekutimin e cmd dhe shembulli i suksesshëm i ekzekutimit të skedarit bat është treguar në figurën më poshtë.
Varianti 4. Ndalimi i ekzekutimit të aplikacioneve përmes listave të zeza sipas emrave të skedarëve ekzekutivë nuk është një panacea, ato mund të anashkalohen.
Le të shqyrtojmë skenarin e mëposhtëm: ne ndaluam qasje në komandën e linjës, ndaluam ekzekutimin e Internet Explorer dhe PowerShell përmes politikave grupore. Sulmuesi përpiqet të thërrasë ndihmën - nuk ka përgjigje. Ai përpiqet të marrë powershell përmes menusë kontekstuale të dritares modale, e cila është thërritur duke mbajtur butonin Shift - mesazhi për ndalimin e ekzekutimit nga administratori. Ai përpiqet të hapë powershell përmes barës së adresës - përsëri pa ndonjë përgjigje. Si mund të anashkalohet kufizimi?
Bën mjaft të kopjosh powershell.exe nga dosja C:WindowsSystem32WindowsPowerShellv1.0 në dosjen e përdoruesit, të ndryshosh emrin në diçka tjetër nga powershell.exe, dhe mundësia e ekzekutimit do të jetë aty.
Në default, kur lidhemi me desktopin e largët, jepet qasje në diskët lokalë të klientit, nga ku sulmuesi mund të kopjojë powershell.exe dhe pas rinamesimit ta ekzekutojë.
→
Ne kemi listuar vetëm disa mënyra për të kaluar kufizimet, mund të krijohen shumë skenarë të tjerë, por të gjithë ata bashkohen me dalje në Eksploruesin e Windows. Ka shumë aplikacione që përdorin mjetet standarde të Windows për të punuar me skedarët, dhe duke i vendosur ato në një mjedis të kufizuar, mund të aplikoni teknika të ngjashme.
4. Rekomandimet dhe përfundimi
Siç e shohim, edhe në një mjedis të kufizuar ka hapësirë për zhvillimin e sulmit. Megjithatë, është e mundur të vështirësohet jeta e sulmuesit. Po japim rekomandime të përgjithshme që do t'ju ndihmojnë si në rastet që kemi shqyrtuar, ashtu edhe në raste të tjera.
- Kufizoni ekzekutimin e programeve përmes listave të bardha/zeza, duke përdorur politikat e grupit.
Megjithatë, në shumicën e rasteve mbetet mundësia për të ekzekutuar kod. Ju rekomandojmë të përfitoni nga projekti , për të pasur një ide mbi mënyrat e pa dokumentuara të manipulimit të skedarëve dhe ekzekutimit të kodit në sistem.
Ju rekomandojmë të kombinoni të dyja tipe kufizimesh: për shembull, mund të lejoni ekzekutimin e skedarëve ekzekutivë të nënshkruar nga kompania Microsoft, por të kufizoni ekzekutimin e cmd.exe. - Çaktivizoni skedat e cilësimeve të Internet Explorer (mund të bëhet lokal në regjistrin e sistemit).
- Çaktivizoni thirrjen e ndihmës së integruar të Windows përmes regedit.
- Çaktivizoni mundësinë e montimit të disqeve lokale për lidhje të largëta, nëse ky kufizim nuk është kritik për përdoruesit.
- Kufizoni qasjen në disqet lokale të makinës së largët, lërini qasje vetëm për skedat e përdoruesve.
Shpresojmë që ju ka qenë së paku interesante, e si maksimumi — ky artikull do t'ju ndihmojë të bëni punën e largët të kompanisë suaj më të sigurtë.
Burimi: habr.com
