

Lëvizja WorldSkills ka si qëllim që pjesëmarrësit të fitojnë kryesisht aftësi praktike, të kërkuara në tregun e punës modern. Kompetenca "Administrimi i rrjeteve dhe sistemeve" përbëhet nga tre module: Rrjeti, Windows, Linux. Detyrat ndryshojnë nga kampionati në kampionat, kushtet e zhvillimit ndryshojnë, megjithatë struktura e detyrave në pjesën më të madhe mbetet e pandryshuar.
Ishulli Network do të jetë i pari për shkak të thjeshtësisë së tij në krahasim me ishujt Linux dhe Windows.
Në artikull do të shqyrtohen detyrat e mëposhtme:
- Caktoni emrat E TË GJITHA pajisjeve sipas topologjisë.
- Caktoni për TË GJITHA pajisjet emrin e domainit wsrvuz19.ru.
- Krijoni në TË GJITHA pajisjet përdoruesin wsrvuz19 me fjalëkalimin cisco.
- Fjalëkalimi i përdoruesit duhet të ruhet në konfigurim si rezultat i funksionit të hash-it.
- Përdoruesi duhet të ketë nivelin maksimal të privilegjeve.
- Për TË GJITHA pajisjet realizoni modelin AAA.
- Autentifikimi në konsolën e largët duhet të bëhet duke përdorur bazën lokale të të dhënave (përjashtim bën pajisja RTR1 dhe RTR2).
- Pas autentifikimit të suksesshëm gjatë hyrjes nga konsola e largët, përdoruesi duhet të kalojë menjëherë në modalitetin me nivelin maksimal të privilegjeve.
- Konfigurojeni nevojën për autentifikim në konsolën lokale.
- Pas autentifikimit të suksesshëm në konsolën lokale, përdoruesi duhet të kalojë në modalitetin me nivelin minimal të privilegjeve.
- Në BR1, pas autentifikimit të suksesshëm në konsolën lokale, përdoruesi duhet të kalojë në modalitetin me nivelin maksimal të privilegjeve.
- Në TË GJITHA pajisjet caktoni fjalëkalimin wsr për hyrjen në modalitetin e privilegjuar.
- Fjalëkalimi duhet të ruhet në konfigurim JO si rezultat i funksionit të hash-it.
- Konfigurojeni modalitetin, në të cilin të gjitha fjalëkalimet në konfigurim ruhen në formë të enkriptuar.
Topologjia e rrjetit në nivelin fizik paraqitet në diagramin e mëposhtëm:
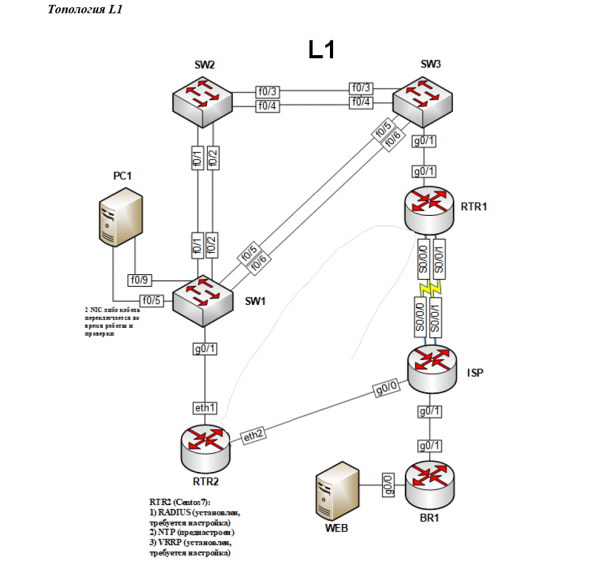
1. Caktoni emrat E TË GJITHA pajisjeve sipas topologjisë.
Për të caktojnë emrin e pajisjes (hostname), është e nevojshme të futni komandën nga moda globale e konfigurimit. hostname SW1, ku në vend të SW1 duhet të shkruhet emri i pajisjes, i dhënë në detyra.
Kontrollimi i konfigurimit mund të bëhet edhe vizualisht - në vend të të paracaktuarit Switch kanë SW1:
Switch(config)# hostname SW1
SW1(config)#
Detyra kryesore pas çdo konfigurimi është ruajtja e konfigurimit.
Kjo mund të bëhet nga mënyra globale e konfigurimit me komandën do write:
SW1(config)# do write
Duke ndërtuar konfigurimin...
Konfigurimi i kompresuar nga 2142 bytes në 1161 bytes[OK]
Ose nga mënyra privilegjuese me komandën write:
SW1# write
Duke ndërtuar konfigurimin...
Konfigurimi i kompresuar nga 2142 bytes në 1161 bytes[OK]
2. Caktoni emrin e domainit wsrvuz19.ru për TË GJITHA pajisjet
Emri i domainit wsrvuz19.ru mund të caktohet si defaulth nga mënyra globale e konfigurimit me komandën ip domain-name wsrvuz19.ru.
Verifikimi bëhet me komandën do show hosts summary nga mënyra globale e konfigurimit:
SW1(config)# ip domain-name wsrvuz19.ru
SW1(config)# do show hosts summary
Pamja e kërkimit të emrit: Globale
Domaini default është wsrvuz19.ru
...
3. Krijoni në TË GJITHA pajisjet një përdorues të quajtur wsrvuz19 me fjalëkalim cisco
Duhet të krijoni një përdorues të tillë që ka nivelin maksimal të privilegjeve, dhe fjalëkalimi ruhet si funksion hash. Të gjitha këto kushte janë parasysh komandës username wsrvuz19 privilege 15 secret cisco.
Këtu:
username wsrvuz19 — emri i përdoruesit;
privilege 15 — niveli i privilegjeve (0 — niveli minimal, 15 — niveli maksimal);
secret cisco — ruajtja e fjalëkalimit si funksion hash MD5.
Komanda show running-config lejon të kontrolloni konfigurimin aktual, ku mund të gjeni rreshtin me përdoruesin e shtuar dhe të siguroheni që fjalëkalimi ruhet në formë të enkriptuar:
SW1(config)# username wsrvuz19 privilege 15 secret cisco
SW1(config)# do show running-config
...
username wsrvuz19 privilege 15 secret 5 $1$EFRK$RNvRqTPt5wbB9sCjlBaf4.
...
4. Për TË GJITHA pajisjet zbatoni modelin AAA
Modeli AAA — sistemi i autentifikimit, autorizimit dhe ndjekjes së ngjarjeve. Për të realizuar këtë detyrë, së pari duhet të aktivizoni modelin AAA dhe të specifikoni se autentifikimi do të bëhet duke përdorur bazën e të dhënave lokale:
SW1(config)# aaa new-model
SW1(config)# aaa authentication login default local
a. Autentifikimi në konsolën remote duhet të bëhet duke përdorur bazën e të dhënave lokale (përveç pajisjeve RTR1 dhe RTR2)
Në detyra karakterizohen dy lloje konzolash: lokale dhe remote. Konsolla remote lejon realizimin e lidhjeve të largëta, për shembull, për protokollet SSH ose Telnet.
Për të realizuar këtë detyrë, duhet të futni komandat e mëposhtme:
SW1(config)# line vty 0 4
SW1(config-line)# login authentication default
SW1(config-line)# exit
SW1(config)#
Me komandën line vty 0 4 kalon në konfigurimin e linjave virtuale të terminaleve nga 0 në 4.
Ekipa login authentication default aktivizon modin e autentifikimit default në konsolën virtuale, dhe moda default u caktua në detyrën e kaluar me komandën aaa autentikimi login default local.
Dalja nga moda e konfigurimit të konsolës së largët kryhet me komandën exit.
Një verifikim i besueshëm do të jetë lidhja testuese përmes protokollit Telnet nga një pajisje në një tjetër. Duhet të merret parasysh që për këtë, duhet të jetë konfiguruar një kalim bazik dhe adresimi IP në pajisjet e zgjedhura.
SW3#telnet 2001:100::10
Verifikimi i Qasjes së Përdoruesit
Emri i përdoruesit: wsrvuz19
Fjalëkalimi:
SW1>
b. Pas autentikimit të suksesshëm kur hyni nga konsola e largët, përdoruesi menjëherë duhet të kalojë në modën me nivelin më të lartë të privilegjeve
Për të zgjidhur një detyrë të tillë, është e nevojshme që të kthehemi përsëri në konfigurimin e linjave të terminave virtuale dhe të caktojmë nivelin e privilegjeve me komandën privilege level 15, ku 15 - përsëri është niveli maximal, ndërsa 0 - niveli minimal i privilegjeve:
SW1(config)# line vty 0 4
SW1(config-line)# privilege level 15
SW1(config-line)# exit
SW1(config)#
Një verifikim do të jetë zgjidhja nga pika e kaluar - lidhja e largët përmes Telnet:
SW3#telnet 2001:100::10
Verifikimi i Qasjes së Përdoruesit
Emri i përdoruesit: wsrvuz19
Fjalëkalimi:
SW1#
Pas autentikimit, përdoruesi kalon menjëherë në modën e privilegjuar, duke anashkaluar atë jo të privilegjuar, kështu që detyra është përmbushur saktë.
c-d. Konfiguroni nevojën në konsolën lokale dhe pas autentikimit të suksesshëm, përdoruesi duhet të kalojë në modën me nivelin minimal të privilegjeve
Struktura e komandave në këto detyra përputhet me detyrat e zgjidhura më parë 4.a dhe 4.b. Komanda line vty 0 4 zëvendësohet me console 0:
SW1(config)# line console 0
SW1(config-line)# login authentication default
SW1(config-line)# privilege level 0
SW1(config-line)# exit
SW1(config)#
Siç është thënë më parë, niveli minimal i privilegjeve përcaktohet nga numri 0. Verifikimi mund të kryhet si vijon:
SW1# exit
Verifikimi i Qasjes së Përdoruesit
Emri i përdoruesit: wsrvuz19
Fjalëkalimi:
SW1>
Pas autentikimit, përdoruesi kalon në modën jo të privilegjuar, siç është thënë në detyrat.
e. Në BR1, pas autentikimit të suksesshëm në konsolën lokale, përdoruesi duhet të kalojë në modën me nivelin më të lartë të privilegjeve
Konfigurimi i konsolës lokale në BR1 do të ketë pamjen e mëposhtme:
BR1(config)# line console 0
BR1(config-line)# login authentication default
BR1(config-line)# privilege level 15
BR1(config-line)# exit
BR1(config)#
Verifikimi kryhet në të njëjtën mënyrë si në pikën e kaluar:
BR1# exit
Verifikimi i Qasjes së Përdoruesit
Emri i përdoruesit: wsrvuz19
Fjalëkalimi:
BR1#
Pas autentikimit, ndodh kalimi në modën e privilegjuar.
5. Në TË GJITHA pajisjet, vendosni fjalëkalimin wsr për hyrje në modën e privilegjuar
Në detyrat thuhet se fjalëkalimi për modin e privilegjuar duhet të ruhet standardisht në formë të hapur, por në të njëjtën kohë, mënyra e enkriptimit të të gjitha fjalëkalimeve nuk do të lejojë shikimin e fjalëkalimit në formë të hapur. Për të vendosur një fjalëkalim për hyrjen në modin e privilegjuar, duhet të përdoret komandë enable password wsr. Duke përdorur fjalën kyçe password, përcaktohet forma në të cilën do të ruhet fjalëkalimi. Nëse gjatë krijimit të përdoruesit fjalëkalimi duhet të jetë i enkriptuar, fjalëkyçe ishte fjalë sekret, ndërsa për ruajtjen në formë të hapur përdoret password.
Mund të verifikoni cilësimet nga shikimi i konfigurimit aktual:
SW1(config)# enable password wsr
SW1(config)# do show running-config
...
enable password wsr
!
username wsrvuz19 privilege 15 secret 5 $1$5I66$TB48YmLoCk9be4jSAH85O0
...
Është e qartë se fjalëkalimi i përdoruesit ruhet në formë të enkriptuar, ndërsa fjalëkalimi për hyrjen në modin e privilegjuar ruhet në formë të hapur, ashtu siç është thënë në detyra.
Për të siguruar që të gjitha fjalëkalimet të ruhen në formë të enkriptuar, duhet të përdoret komandë service password-encryption. Shikimi i konfigurimit aktual tani do të duket kështu:
SW1(config)# do show running-config
...
enable password 7 03134819
!
username wsrvuz19 privilege 15 secret 5 $1$5I66$TB48YmLoCk9be4jSAH85O0
...
Fjalëkalimi nuk është më i aksesueshëm për shikim në formë të hapur.
Burimi: habr.com
