

Vazhdojmë analizën e detyrave të modulit Network të kampionatit WorldSkills në kompetencën "Administrimi i Rrjetit dhe Sistemit".
Në artikull do të shqyrtohen detyrat e mëposhtme:
- Në TË GJITHA pajisjet krijoni ndërfaqe virtuale, nënndërfaqe dhe ndërfaqe lakuese. Caktoni Adresa IP në përputhje me topologjinë.
- Aktivizoni mekanizmin SLAAC për ndarjen e adresave IPv6 në rrjetin MNG në ndërfaqen e router-it RTR1;
- Në ndërfaqet virtuale në VLAN 100 (MNG) në switch-at SW1, SW2, SW3 aktivizoni modalitetin e auto-konfigurimit IPv6;
- Në TË GJITHA pajisjet (përveç PC1 dhe WEB) caktoni adresat link-local manualisht;
- Në TË GJITHA switch-at çaktivizoni TË GJITHA portet e pa përdorura në detyrë dhe kaloni në VLAN 99;
- Në switch-in SW1 aktivizoni bllokimin për 1 minutë në rastin e dy shpërndarjeve të gabuara të fjalëkalimit brenda 30 sekondash;
- Të gjitha pajisjet duhet të jenë të aksesueshme për menaxhim përmes protokollit SSH versioni 2.
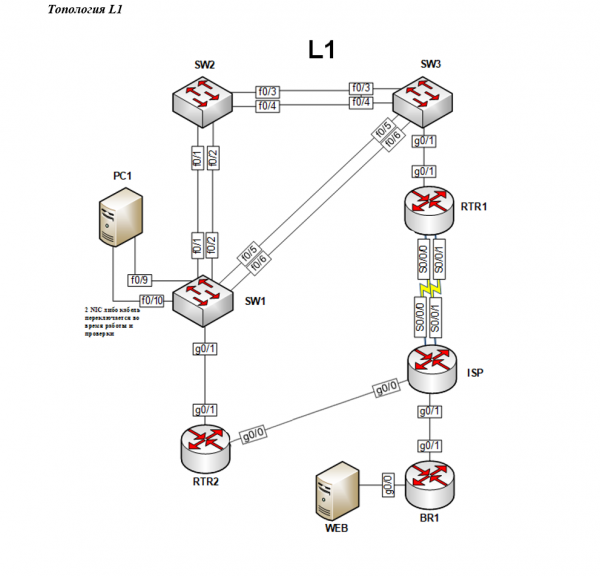
Topologjia e rrjetit në nivelin fizik paraqitet në diagramin e mëposhtëm:
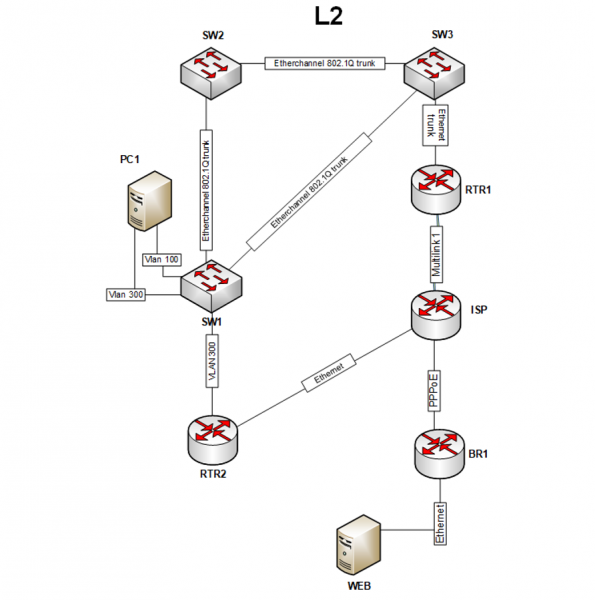
Topologjia e rrjetit në nivelin e kanalit paraqitet në diagramin e mëposhtëm:
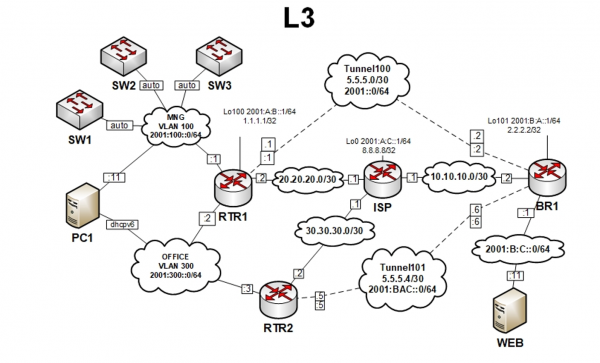
Topologjia e rrjetit në nivelin e rrjetit paraqitet në diagramin e mëposhtëm:
Konfigurimi paraprak
Para kryerjes së detyrave të mësipërme, është e nevojshme të konfigurohet kalimi bazik në switch-at SW1-SW3, pasi do të jetë më e lehtë të kontrolloni më vonë konfigurimet e tyre. Konfigurimi i kalimit do të përshkruhet në detaje në artikullin e ardhshëm, ndërsa tani do të përcaktohen vetëm konfigurimet.
I pari është krijimi i vlan’ëve me numrat 99, 100 dhe 300 në të gjitha switch-at:
SW1(config)#vlan 99
SW1(config-vlan)#exit
SW1(config)#vlan 100
SW1(config-vlan)#exit
SW1(config)#vlan 300
SW1(config-vlan)#exit
Hapi tjetër do të jetë kalimi i ndërfaqes g0/1 në SW1 në vlan me numrin 300:
SW1(config)#interface gigabitEthernet 0/1
SW1(config-if)#switchport mode access
SW1(config-if)#switchport access vlan 300
SW1(config-if)#exit
Ndërfaqet f0/1-2, f0/5-6, të cilat janë drejtuar nga switch-a të tjerë, duhet të kalohen në modalitetin trunk:
SW1(config)#interface range fastEthernet 0/1-2, fastEthernet 0/5-6
SW1(config-if-range)#switchport trunk encapsulation dot1q
SW1(config-if-range)#switchport mode trunk
SW1(config-if-range)#exit
Në switch-in SW2 në modalitetin trunk do të jenë ndërfaqet f0/1-4:
SW2(config)#interface range fastEthernet 0/1-4
SW2(config-if-range)#switchport trunk encapsulation dot1q
SW2(config-if-range)#switchport mode trunk
SW2(config-if-range)#exit
Në switch-in SW3 në modalitetin trunk do të jenë ndërfaqet f0/3-6, g0/1:
SW3(config)#interface range fastEthernet 0/3-6, gigabitEthernet 0/1
SW3(config-if-range)#switchport trunk encapsulation dot1q
SW3(config-if-range)#switchport mode trunk
SW3(config-if-range)#exit
Në këtë fazë, konfigurimi i switch-ave do të lejojë shkëmbimin e paketimeve të etiketuar, që do të jetë e nevojshme për kryerjen e detyrave.
1. Në TË GJITHA pajisjet, krijoni interface virtuale, sub-interface dhe interface të tipit loop. Caktoni adresa IP sipas topologjisë.
Së pari do të konfigurohet routeri BR1. Sipas topologjisë L3, këtu duhet të konfigurohet një interface loopback me numrin 101:
// Создание loopback
BR1(config)#interface loopback 101
// Назначение ipv4-адреса
BR1(config-if)#ip address 2.2.2.2 255.255.255.255
// Включение ipv6 на интерфейсе
BR1(config-if)#ipv6 enable
// Назначение ipv6-адреса
BR1(config-if)#ipv6 address 2001:B:A::1/64
// Выход из режима конфигурирования интерфейса
BR1(config-if)#exit
BR1(config)#
Për të kontrolluar gjendjen e interface-it të krijuar, mund të përdorni komandën show ipv6 interface brief:
BR1#show ipv6 interface brief
...
Loopback101                [up/up]
    FE80::2D0:97FF:FE94:5022	//adresa link-local
    2001:B:A::1			//adresa IPv6
...
BR1#
Këtu shihet që loopback është aktiv, gjendja e tij UP. Nëse shikoni poshtë, mund të shihni dy adresa IPv6, megjithëse u përdor vetëm një komandë për të vendosur adresën IPv6. Çështja është se FE80::2D0:97FF:FE94:5022 — kjo është një adresë link-local, e cila është e caktuar kur IPv6 aktivizohet në interface me komandën ipv6 enable.
Dhe për të parë adresën IPv4 përdoret një komandë e ngjashme:
BR1#show ip interface brief
...
Loopback101        2.2.2.2      YES manual up        up
...
BR1#
Për BR1, menjëherë duhet të konfigurohet interface g0/0, këtu thjesht duhet të caktoni një adresë IPv6:
// Переход в режим конфигурирования интерфейса
BR1(config)#interface gigabitEthernet 0/0
// Включение интерфейса
BR1(config-if)#no shutdown
BR1(config-if)#ipv6 enable
BR1(config-if)#ipv6 address 2001:B:C::1/64
BR1(config-if)#exit
BR1(config)#
Për të kontrolluar cilësimet mund të përdoret e njëjta komandë show ipv6 interface brief:
BR1#show ipv6 interface brief
GigabitEthernet0/0         [up/up]
    FE80::290:CFF:FE9D:4624	//adresa link-local
    2001:B:C::1			//adresa IPv6
...
Loopback101                [up/up]
    FE80::2D0:97FF:FE94:5022	//adresa link-local
    2001:B:A::1			//adresa IPv6
Më pas do të konfigurohet routeri ISP. Këtu sipas detyrës do të konfigurohet loopback me numrin 0, por përveç kësaj është më e preferueshme të konfigurohet interface g0/0, ku duhet të ketë adresën 30.30.30.1, për shkak se në detyrat e ardhshme nuk do të thuhen asgjë në lidhje me konfigurimin e këtyre interface-ve. Së pari konfigurohet loopback me numrin 0:
ISP(config)#interface loopback 0
ISP(config-if)#ip address 8.8.8.8 255.255.255.255
ISP(config-if)#ipv6 enable
ISP(config-if)#ipv6 address 2001:A:C::1/64
ISP(config-if)#exit
ISP(config)#
Me komandën show ipv6 interface brief mund të siguroheni për saktësinë e konfigurimit të interface-it. Pastaj konfigurohet interface g0/0:
BR1(config)#interface gigabitEthernet 0/0
BR1(config-if)#no shutdown
BR1(config-if)#ip address 30.30.30.1 255.255.255.252
BR1(config-if)#exit
BR1(config)#
Më pas do të konfigurohet routeri RTR1. Këtu gjithashtu duhet të krijohet një loopback me numrin 100:
BR1(config)#interface loopback 100
BR1(config-if)#ip address 1.1.1.1 255.255.255.255
BR1(config-if)#ipv6 enable
BR1(config-if)#ipv6 address 2001:A:B::1/64
BR1(config-if)#exit
BR1(config)#
Gjithashtu në RTR1 është e nevojshme të krijohen 2 sub-interface virtuale për VLAN-t me numra 100 dhe 300. Kjo mund të bëhet si më poshtë.
Së pari duhet aktivizuar interface-i fizik g0/1 me komandën no shutdown:
RTR1(config)#interface gigabitEthernet 0/1
RTR1(config-if)#no shutdown
RTR1(config-if)#exit
Pastaj krijohen dhe konfigurohen nëninterferset me numrat 100 dhe 300:
// Создание подынтерфейса с номером 100 и переход к его настройке
RTR1(config)#interface gigabitEthernet 0/1.100
// Установка инкапсуляции типа dot1q с номером vlan'a 100
RTR1(config-subif)#encapsulation dot1Q 100
RTR1(config-subif)#ipv6 enable
RTR1(config-subif)#ipv6 address 2001:100::1/64
RTR1(config-subif)#exit
// Создание подынтерфейса с номером 300 и переход к его настройке
RTR1(config)#interface gigabitEthernet 0/1.300
// Установка инкапсуляции типа dot1q с номером vlan'a 100
RTR1(config-subif)#encapsulation dot1Q 300
RTR1(config-subif)#ipv6 enable
RTR1(config-subif)#ipv6 address 2001:300::2/64
RTR1(config-subif)#exit
Numri i nëninterfetit mund të ndryshojë nga numri i VLAN-it në të cilin do të punojë, por për lehtësi është më mirë të përdorni numrin e nëninterfetit që përputhet me numrin e VLAN-it. Në rast të vendosjes së tipit të inkapsulimit gjatë konfigurimit të nëninterfetit, duhet të tregoni numrin që përputhet me numrin e VLAN-it. Kështu, pas komandës encapsulation dot1Q 300 nëninterfesi do të kalojë vetëm paketat e VLAN-it me numrin 300.
Përfundimi në këtë detyrë do të jetë routeri RTR2. Lidhja midis SW1 dhe RTR2 duhet të jetë në modin access, interfejsi i switch-it do të kalojë drejt RTR2 vetëm paketat e destinuara për VLAN-in me numrin 300, gjë që është shkruar në detyrën për topologjinë L2. Prandaj, në routerin RTR2 do të konfigurohet vetëm interfejsi fizik pa krijuar nëninterfesa:
RTR2(config)#interface gigabitEthernet 0/1
RTR2(config-if)#no shutdown
RTR2(config-if)#ipv6 enable
RTR2(config-if)#ipv6 address 2001:300::3/64
RTR2(config-if)#exit
RTR2(config)#
Pastaj konfigurohet interfejsi g0/0:
BR1(config)#interface gigabitEthernet 0/0
BR1(config-if)#no shutdown
BR1(config-if)#ip address 30.30.30.2 255.255.255.252
BR1(config-if)#exit
BR1(config)#
Me këtë, konfigurimi i interfejseve të routerëve për detyrën aktuale përfundon. Konfigurimi i interfejseve të tjera do të realizohet gjatë përmbushjes së detyrave të ardhshme.
a. Aktivizoni mekanizmin SLAAC për dhënien e IPv6-adresave në rrjetin MNG në interfejsin e routerit RTR1.
Mekanizmi SLAAC është i aktivizuar nga e para. E vetmja gjë që duhet bërë është të aktivizoni IPv6 routing. Kjo mund të bëhet me komandën e mëposhtme:
RTR1(config-subif)#ipv6 unicast-routing
Pa këtë komandë, pajisja funksionon si një host. Në fjalë të tjera, falë komandës së mësipërme, krijohet mundësia për të përdorur funksione të tjera IPv6, duke përfshirë dhënien e IPv6-adresave, konfigurimin e routing-ut dhe të tjera.
b. Në ndërfaqet virtuale në VLAN 100 (MNG) në switch-at SW1, SW2, SW3 aktivizoni modalitetin e vetëkonfigurimit IPv6.
Nga topologjia L3, duket se switch-ët janë të lidhur me rrjetin VLAN 100. Kjo do të thotë se në switch-e duhet të krijohen interface virtuale dhe pastaj të emërohet marrja e adresave ipv6 si parazgjedhje. Konfigurimi fillestar u bë pikërisht për të mundësuar që switch-ët të merrnin adresat nga RTR1 si parazgjedhje. Këtë detyrë mund ta kryeni me listën e komandave, të përshtatshme për të tre switch-ët:
// Создание виртуального интерфейса
SW1(config)#interface vlan 100
SW1(config-if)#ipv6 enable
// Получение ipv6 адреса автоматически
SW1(config-if)#ipv6 address autoconfig
SW1(config-if)#exit
Mund të kontrolloni të njëjtën komandë show ipv6 interface brief:
SW1#show ipv6 interface brief
...
Vlan100                [up/up]
    FE80::A8BB:CCFF:FE80:C000		// adresa link-local
    2001:100::A8BB:CCFF:FE80:C000	// adresa IPv6 e marrë
Përveç adresës link-local doli një adresë ipv6 e marrë nga RTR1. Kjo detyrë u krye me sukses, ndërsa për switch-ët e tjerë duhet të shkruhen të njëjtat komanda.
c. Në TË GJITHA pajisjet (përveç PC1 dhe WEB) emëroni manualisht adresat link-local
Adresat ipv6 me tridhjetë shifra nuk i sjellin kënaqësi administratorëve, prandaj ka mundësi për të ndryshuar manualisht link-local, duke e shkurtuar gjatësi në minimum. Në detyra nuk është specifikuar se cilat adresat duhet të zgjidhen, kështu që këtu ka zgjedhje të lirë.
Për shembull, në switch-in SW1 duhet të caktohet adresa link-local fe80::10. Këtë mund ta bëni me komandën e mëposhtme nga rethi i konfigurimit të interface-it të zgjedhur:
// Вход в виртуальный интерфейс vlan 100
SW1(config)#interface vlan 100
// Ручная установка link-local адреса
SW1(config-if)#ipv6 address fe80::10 link-local
SW1(config-if)#exit
Tani adresimi duket shumë më tërheqës:
SW1#show ipv6 interface brief
...
Vlan100                [up/up]
    FE80::10		// adresa link-local
    2001:100::10	// adresa IPv6
Përveç adresës link-local, gjithashtu u ndryshua adresa IPv6 e marrë, pasi adresa jepet në bazë të adresës link-local.
Në switch-in SW1 duhej të caktosh vetëm në një interface adresën link-local. Me routerin RTR1, duhet të bëhen më shumë konfigurime — duhet të caktohet link-local në dy nëninterface, në loopback dhe në konfigurimet e mëpasshme do të shfaqet gjithashtu interface-i tunnel 100.
Për të shmangur shkrimin e tepërt të komandave, mund të caktohet e njëjta adresë link-local në të gjitha interface-t njëherësh. Këtë mund ta bëni me fjalën kyçe range me renditjen e mëposhtme të të gjitha interface-ve:
// Переход к настройке нескольких интерфейсов
RTR1(config)#interface range gigabitEthernet 0/1.100, gigabitEthernet 0/1.300, loopback 100
// Ручная установка link-local адреса
RTR1(config-if)#ipv6 address fe80::1 link-local
RTR1(config-if)#exit
Kur kontrolloni interface-t, do të mund të shihni se në të gjithë interface-t e zgjedhura janë ndryshuar adresat link-local:
RTR1#show ipv6 interface brief
gigabitEthernet 0/1.100		[up/up]
    FE80::1
    2001:100::1
gigabitEthernet 0/1.300		[up/up]
    FE80::1
    2001:300::2
Loopback100            		[up/up]
    FE80::1
    2001:A:B::1
Të gjitha pajisjet e tjera konfigurohen në mënyrë të ngjashme
d. Në TË GJITHA switch-at, çaktivizoni TË GJITHA portet që nuk përdoren në detyrë dhe transferoni në VLAN 99
Ideja kryesore qëndron në mënyrën e njëjtë të zgjedhjes së disa ndërfaqeve për t'u konfiguruar nëpërmjet komandës range, dhe pastaj duhet të shkruhen komandat për transferimin në VLAN-in e duhur dhe çaktivizimin e ndërfaqeve. Për shembull, për switch-in SW1, sipas topologjisë L1, do të çaktivizohen portet f0/3-4, f0/7-8, f0/11-24 dhe g0/2. Për këtë shembull, konfigurimi do të jetë si më poshtë:
// Выбор всех неиспользуемых портов
SW1(config)#interface range fastEthernet 0/3-4, fastEthernet 0/7-8, fastEthernet 0/11-24, gigabitEthernet 0/2
// Установка режима access на интерфейсах
SW1(config-if-range)#switchport mode access
// Перевод в VLAN 99 интерфейсов
SW1(config-if-range)#switchport access vlan 99
// Выключение интерфейсов
SW1(config-if-range)#shutdown
SW1(config-if-range)#exit
Duke kontrolluar konfigurimet me komandën tashmë të njohur, është e rëndësishme të vemë re se të gjithë portet e pa përdorur duhet të kenë status administratively down, që njofton se porti është çaktivizuar:
SW1#show ip interface brief
Interface          IP-Address   OK? Method   Status                  Protocol
...
fastEthernet 0/3   unassigned   YES unset    administratively down   down
Për të parë se në cilin vlan ndodhet porti mund të përdoret një komandë tjetër:
SW1#show ip vlan
...
99   VLAN0099     active    Fa0/3, Fa0/4, Fa0/7, Fa0/8
                            Fa0/11, Fa0/12, Fa0/13, Fa0/14
                            Fa0/15, Fa0/16, Fa0/17, Fa0/18
                            Fa0/19, Fa0/20, Fa0/21, Fa0/22
                            Fa0/23, Fa0/24, Gig0/2
...
Këtu duhet të jenë të gjitha ndërfaqet e pa përdorur. Duhet të theksohet se nuk do të jetë e mundur të transferoni ndërfaqet në VLAN nëse një VLAN i tillë nuk është krijuar. Pikërisht për këtë arsye, në konfigurim fillestar u krijuan të gjitha VLAN-et e nevojshme për funksionimin.
e. Në switch-in SW1, aktivizoni bllokimin për 1 minutë në rastin e dy tentativave të gabuara për të futur fjalëkalimin brenda 30 sekondave
Këtë mund ta bëni me komandën e mëposhtme:
// Блокировка на 60с; Попытки: 2; В течение: 30с
SW1#login block-for 60 attempts 2 within 30
Gjithashtu mund të kontrolloni këto konfigurime në këtë mënyrë:
SW1#show login
...
   If more than 2 login failures occur in 30 seconds or less,
     logins will be disabled for 60 seconds.
...
Këtu është shpjeguar qartë se pas dy tentativave të dështuara brenda 30 sekondave ose më pak, mundësia për të hyrë do të bllokohet për 60 sekonda.
2. Të gjitha pajisjet duhet të jenë të arritshme për menaxhim përmes protokollit SSH version 2
Për të qënë pajisjet të arritshme për SSH version 2, është e nevojshme të konfigurohet paraprakisht pajisja, prandaj për qëllime informuese naj hapësira do të konfigurohet pajisja me cilësimet fabrika.
Të ndryshoni versionin e protokollit mund të bëhet si më poshtë:
// Установить версию SSH версии 2
Router(config)#ip ssh version 2
Please create RSA keys (of at least 768 bits size) to enable SSH v2.
Router(config)#
Sistemi kërkon të krijoni çelësa RSA për funksionimin e SSH version 2. Duke ndjekur këshillën e sistemit të mençur, çelësa RSA mund të krijohen me komandën e mëposhtme:
// Создание RSA ключей
Router(config)#crypto key generate rsa
% Please define a hostname other than Router.
Router(config)#
Sistemi nuk lejon ekzekutimin e komandës për shkak se hostname nuk është ndërruar. Pas ndryshimit të hostname, duhet të shkruani përsëri komandën për gjenerimin e çelësave:
Router(config)#hostname R1
R1(config)#crypto key generate rsa
% Ju lutemi të definoni fillimisht një emër-domeni.
R1(config)#
Tani sistemi nuk lejon krijimin e çelësave RSA, për shkak të mungesës së emrit të domenit. Vetëm pas vendosjes së emrit të domenit do të mund të krijoni çelësat RSA. Gjatsia e çelësave RSA duhet të jetë të paktën 768 bit për funksionimin e SSH version 2:
R1(config)#ip domain-name wsrvuz19.ru
R1(config)#crypto key generate rsa
Sa shumë bit në modulus [512]: 1024
% Po gjenerohen çelësat RSA me 1024 bit, çelësat do të jenë jo-eksportues...[OK]
Si përfundim, është e nevojshme që për funksionimin e SSHv2:
- Të ndryshoni hostname;
- Të ndryshoni emrin e domenit;
- Të gjeneroni çelësat RSA.
Në artikullin e kaluar u dha konfigurimi i ndryshimit të hostname dhe emrit të domenit në të gjitha pajisjet, kështu që, duke vazhduar konfigurimin e pajisjeve aktuale, është e nevojshme vetëm të gjeneroni çelësat RSA:
RTR1(config)#crypto key generate rsa
Sa shumë bit në modulus [512]: 1024
% Po gjenerohen çelësat RSA me 1024 bit, çelësat do të jenë jo-eksportues...[OK]
SSH version 2 është aktiv, por pajisjet ende nuk janë plotësisht të konfiguruara. Hapi përfundimtar do të jetë konfigurimi i konsolave virtuale:
// Переход к настройке виртуальных консолей
R1(config)#line vty 0 4
// Разрешение удаленного подключения только по протоколу SSH
RTR1(config-line)#transport input ssh
RTR1(config-line)#exit
Në artikullin e kaluar u konfigurua modeli AAA, ku në konsolat virtuale u caktua autentifikimi me përdorimin e bazës së të dhënave lokale, dhe përdoruesi pas autentifikimit duhet të përfundonte menjëherë në modin privilegjuar. Kontrolli më i thjeshtë i funksionimit të SSH është përpjekja për t'u lidhur me pajisjet tuaja. Në RTR1 ka një loopback me adresën ip 1.1.1.1, mund të provoni të lidhni në këtë adresë:
//Подключение по ssh
RTR1(config)#do ssh -l wsrvuz19 1.1.1.1
Password:
RTR1#
Pas çelësit --selector shkruhet emri i përdoruesit ekzistues, pastaj fjalëkalimi. Pas autentifikimit, kaloni menjëherë në modin privilegjuar, dhe kjo do të thotë se SSH është konfiguruar saktë.
Burimi: habr.com
