

Më quajnë Sergey, jam nga kompania ITSumma, dhe dua t'ju tregoj si ne e qasemi rezervimit në Kubernetes. Kohët e fundit kam punuar shumë në këshillimin për zbatimin e zgjidhjeve të ndryshme devops për ekipe të ndryshme, dhe, veçanërisht, kam punuar ngushtësisht në projekte që përdorin K8s. Në konferencën Uptime day 4, e cila ishte e fokusuar në rezervimin në arkitektura komplekse, kam mbajtur një ligjëratë mbi rezervimin e "kubikës", dhe ja një përmbledhje e lirë e saj. Por më parë dëshiroj të paralajmëroj se ky nuk është një udhëzues i drejtpërdrejtë për veprim, por më tepër një përmbledhje e mendimeve mbi temën e përmendur.
Në parim, monitorimi dhe rezervimi janë dy mjetet kryesore për rritjen e qëndrueshmërisë së çdo projekti. Por, ndoshta do të thoni, në kuber gjithçka balancohet vetë, gjithçka shkallëzohet vetë, dhe nëse ndodh diçka - ajo ngrihet vetë... Kështu që, gjatë një hulumtimi të shkurtër të temës, përgjigjja në internet për pyetjen se si qasemi në rezervimin K8s ishte "pse?" Shumica mendojnë se kuber është një gjë magjike që heq çdo problem infrastruktural dhe bën që projekti të mos bjerë kurrë. Por... bota nuk është ashtu siç duket.
Si e qasëm ne procesin e rezervimit më parë? Kishim platforma identike për akomodim - ose ishin virtuale, ose ishin të metalit serverët, të cilave u aplikonim tri praktika bazë:
- sinkronizimi i kodit dhe statikës
- sinkronizimi i konfigurimeve
- replikimi i bazave të dhënash
Dhe vuala: në çdo moment ne kalojmë në platformën rezervë, të gjithë janë të lumtur, ne qëndrojmë dhe shpërndaheni.
Çfarë na ofrojnë për të rritur disponueshmërinë e vazhdueshme të aplikacionit tonë kubernetes? E para, për të cilën flet dokumentacioni jozyrtar — është vendosja e shumë makinerive, të bësh shumë mastera — numri i tyre duhet të plotësojë kushtet për të arritur kuorum brenda klasterit, dhe që në çdo master të jetë ngritur etcd, api, MC, scheduler… Dhe, duket sikur gjithçka është e mrekullueshme: në rast se disa node të punës ose masterat shkojnë jashtë funksionit, klasteri ynë përshtatet, dhe aplikacioni vazhdon të punojë. Përsëri duket si magji! Por shpesh klasteri ynë ndodhet brenda një qendre të vetme të përpunimit të të dhënave dhe kjo mund të shkaktojë disa pyetje. Çfarë ndodh nëse një ekskavator mbërrin dhe gërmon kabllin, godet një rrufe, ndodh një përmbytje universale? Gjithçka është shkatërruar, klasteri ynë nuk ekziston më. Si të qasemi ndaj rezervimit duke marrë parasysh këtë aspekt të problemit?
Së pari, ju duhet të keni një klaster tjetër në rezervë aktive, pra një klaster, në të cilin mund të kaloni në çdo moment. Në të njëjtën kohë, nga pikëpamja e kubernetes, infrastruktura duhet të jetë plotësisht identike. Kështu që nëse ka ndonjë plugin jostandarde për punën me sistemin e skedarëve, zgjidhje të personalizuara për ingress, ato duhet të jenë plotësisht identike në dy (apo tre, ose dhjetë, këtu deri në sa para dhe forcë e administratës) klasterët tuaj. Është e nevojshme të përcaktoni qartë dy grupe aplikacionesh (implementimesh, statefulset, daemonset, cronjob, etj): cilat prej tyre mund të punojnë vazhdimisht në rezervë dhe cilat është më mirë të mos i aktivizoni deri në kalimin e drejtpërdrejtë.
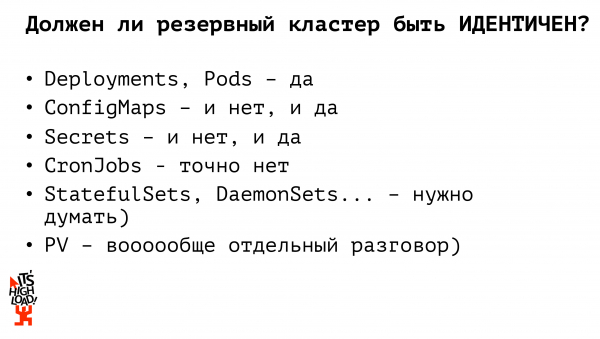
Pra, a duhet që klasteri ynë i rezervës të jetë plotësisht identik me klasterin tonë aktiv? Jo. Nëse më parë, në kuadër të punës me projekte monolitike dhe infrastrukturë harduerike, mbanim një ambient praktikisht identik, në kuadër të kubernetes, unë besoj se kjo nuk duhet të ndodhë. Le të shqyrtojmë se pse.
Për shembull, le të fillojmë me entitetet bazë të Kubernetes — deployments — ato duhet të jenë identike. Aplikacionet duhet të jenë aktive, të cilat në çdo moment mund të kapercejnë trafikun dhe të lejojnë projektin tonë të vazhdojë të ekzistojë. Kur flasim për skedat e konfigurimit, duhet të shohim nëse ato duhet të jenë identike apo jo. Pra, nëse ne, njerëzit inteligjentë, nuk përdorim substanca të ndaluara dhe nuk mbajmë bazën në K8s, atëherë në configmaps duhet të kemi konfigurime për qasjen në bazën kryesore (procesi i rezervimit të së cilës është ndërtuar veçmas). Prandaj, për të siguruar aksesin në versionin rezervë të bazës së të dhënave duhet të kemi një skedë konfigurimi (configmap) të veçantë. Po ashtu, ne punojmë me secret’ët: fjalëkalimet për qasje në bazë, çelësat e API; në çdo moment, mund të kemi ose secret-in aktiv, ose atë rezervë. Pra, kemi tashmë dy entitete Kubernetes, versionet rezervë të të cilave nuk duhet të jenë identike me ato aktive. Entiteti tjetër mbi të cilin duhet të fokusohemi është cronjob. Cronjob’ët në rezervë kurrsesi nuk duhet të jenë identike me setin e cronjob’ëve të klasterit prodhues! Nëse ngremë një klaster rezervë dhe e ngremë plotësisht me të gjitha cronjob’ët e aktivizuar — atëherë, për shembull, njerëzit do të marrin dy letra gjithsej, në vend të një doreze. Ose ndonjë sinkronizim të të dhënave me burimet e jashtme do të ndodhte dy herë, për pasojë ne fillojmë të sëmuremi, të qajmë, të bërtasim dhe të grindim.
Por si na propozojnë të organizojmë klasterin rezervë njerëzit nga interneti? Një përgjigje e dytë më e njohur pas "pse?" — përdorimi i Federatës Kubernetes.
Çfarë është kjo? Është, le të themi, një metakluster i madh. Nëse e imagjinojmë arkitekturën e kubës — ku kemi një master, disa node — atëherë, nga pikëpamja e federatës, gjithashtu kemi një master dhe disa node, vetëm se çdo node është një kluster i veçantë. Pra, punojmë me entitetet e njëjta, me primitivat e njëjtë, si me një kubë të vetme, vetëm se manipulojmë jo me makinat tona fizike, por me të gjithë klasterët. Në kuadër të federatës, kemi një sinkronizim të plotë të resurset federative nga prindërit te pasardhësit. Për shembull, nëse kemi nisur një deploy nëpërmjet federatës — ai do të implementohet në çdo kluster dytësor. Nëse marrim ndonjë configmap, sekret, e shpërndajmë atë nëpërmjet federatës — ai do të shpërndahet në të gjithë klasterët tanë dytësorë; në të njëjtën kohë, federata lejon personalizimin e resurseve tona te fëmijët. Pra, morëm një configmap, e implementuam atë nëpërmjet federatës dhe pastaj, nëse na nevojitet të bëjmë ndonjë rregullim në klasterët specifikë, shkojmë dhe e rregullojmë në një kluster të veçantë, dhe ky ndryshim nuk do të sinkronizohet askund.
Federata Kubernetes — një mjet që është krijuar jo shumë kohë më parë, dhe nuk mbështet të gjithë grupin e burimeve që ofron K8s vetë: në momentin e publikimit të një nga versionet e para të dokumentacionit, thuhej që mbështetja ishte e disponueshme vetëm për config-maps, deployment nën replica-set, ingress. Sekretet nuk përkrahen, as puna me volume. Një grup shumë i kufizuar burimesh. Sidomos nëse jemi të apasionuar pas inovacionit, — për shembull, përmes custom resource definition për të kaluar burimet tona në Kubernetes, — nuk do t'i përfshijmë ato në federatë. Pra, siç duket… një zgjidhje shumë afër së vërtetës, por na detyron të qëllojmë shpesh vetveten. Nga ana tjetër, federata na jep mundësinë të menaxhojmë fleksibilisht replica-setin tonë. Për shembull, nëse duam të kemi 10 replika të aplikacionit tonë, federata, sipas parazgjedhjes, do ta ndajë këtë numër proporcionalisht midis klasterëve. Dhe gjithçka mund të konfigurohet! Pra, mund të specifikoni se në klasterin kryesor duhet të mbahen 6 replika të aplikacionit tonë, ndërsa në klasterin rezervë, për të kursyer burime ose për arsyet tona të tjera — vetëm 4 replika të aplikacionit tonë. Kjo është gjithashtu mjaft e përshtatshme. Por me federatën na duhet të përdorim disa zgjidhje të reja, të shtojmë diçka në mënyrë dinamike, të detyrojmë veten të mendojmë pak më shumë…
A mund të afrohemi në procesin e rezervimit të Kubernetesit ndonjëherë më thjesht? Çfarë mjete kemi në dispozicion për ne?
Së pari, gjithmonë kemi një sistem ci/cd, që do të thotë se ne nuk shkojmë dorazi dhe nuk shkruajmë në serverë create/apply. Sistemi gjeneron yaml’ët për kontejnerët tanë.
Së dyti, ekzistojnë disa klasterë, kemi një ose disa (nëse jemi të zgjuar) registries, që gjithashtu i kemi rezervuar. Dhe ka një utilitar të jashtëzakonshëm, kubectl, i cili mund të punojë me disa klasterë njëkohësisht.
Pra ndiheni: sipas mendimit tim, zgjidhja më e thjeshtë dhe e saktë për ndërtimin e një klasteri rezervë është një implementim paralel primitiv. Ka një pipëline në sistemin ci/cd; së pari ndërlidhim kontejnerët tanë, i testojmë dhe i vendosim aplikacionet përmes kubectl në disa klasterë të pavarur. Mund të ndërtojmë shpërndarje paralelisht në disa klasterë. Në përputhje, ne gjithashtu e zgjidhim dërgimin e konfigurimeve në këtë fazë. Mund të përcaktojmë paraprakisht një grup konfigurimesh për klasterin tonë në prodhim, një grup konfigurimesh për klasterin rezervë dhe në nivelin e sistemit ci/cd të shpërndajmë mjedisin e prodhimit në klasterin e prodhimit, mjedisin rezervë - në klasterin rezervë. Në krahasim me federatën, nuk na duhet të shkojmë pas përcaktimit të burimit federal në çdo klaster të bijë dhe të rinegocjojmë ndonjë gjë. Ne e kemi bërë këtë paraprakisht. Sa mirë jemi.
Por… ka… unë kisha shkruar, ka «rrënjën e të gjitha të këqijave», por në të vërtetë janë dy. E para, sistemi i skedarëve. Ka ndonjë PV, ose ne përdorim një ruajtje të jashtme. Nëse i ruajmë skedaret brenda klasterit, ateherë duhet të veprojmë sipas praktikave të vjetra që kanë mbetur nga kohët e infrastrukturave fizike: për shembull, të sinkronizojmë me lsync. Ose me ndonjë tjetër mjet të preferuar nga ju. E shpërndajmë gjithçka në makina të tjera dhe jetojmë.
E dyta, dhe, në të vërtetë, një pikë më e rëndësishme pengese - baza e të dhënave. Nëse jemi njerëz të mençur dhe nuk e mbajmë bazën e të dhënave në kuber, atëherë procesi i rezervimit të të dhënave sipas të njëjtës skemë të vjetër - replikimi master-slave, pastaj kalimi, ne do ta arrijmë replikën dhe do të jetojmë mirë. Por nëse do të mbajmë DB-në tonë brenda klasterit, atëherë në parim ka shumë zgjidhje të gatshme për organizimin e të njëjtës replikë master-slave, shumë zgjidhje për ngritjen e DB-së brenda kuberit.
Për rezervimin e bazave të të dhënave janë lexuar një miliard raporte, janë shkruar një miliard artikuj, nuk ka asgjë të re këtu, në thelb. Në përgjithësi, ndiqni ëndrrën tuaj, jetoni si të doni, shpikni ndonjë përfitim të ndërlikuar, por patjetër mendoni për mënyrën se si do të rezervoni gjithçka këtë.
Tani tani, si si do të ndodhë procesi i kalimit në platformën rezervë në rast zjarri. Në radhë të parë, deploym stateless-aplikacionet paralelisht. Ato nuk ndikojnë në logjikën e biznesit të aplikacioneve tona, të projektit tonë; ne mund të mbajmë vazhdimisht dy grupe të hapura aplikacionesh, dhe ato mund të fillojnë të pranojnë trafik. Është shumë e rëndësishme që, gjatë procesit të kalimit në platformën rezervë, të shohim nëse nevojitet të ri-konfigurojmë? Për shembull, kemi klasterin e prodhimit Kubernetes, një klaster rezervë Kubernetes, një bazë të dhënash master të jashtme dhe një bazë të dhënash master rezervë. Kemi katër opsione se si këto aplikacione në prodhim mund të fillojnë të ndërveprojnë mes tyre. Mund të kalojmë në një bazë, dhe mund të ndodhë që duhet të kalojmë trafik në klasterin e prodhimit në bazën e re, ose mund të ndodhë që klasteri të dështojë — dhe kalojmë në rezervë, por vazhdojmë të punojmë me bazën e prodhimit, dhe ka një variant të tretë, kur e njejta ndodh me njëra ose tjetrën, dhe ne kalojmë të dy aplikacionet, kemi ri-konfiguruar rregullat tona, për të siguruar që aplikacionet e reja të punojnë me bazën e re të të dhënave.
Pra, çfarë përfundimesh mund të nxjerrim nga e gjithë kjo?
Përfundimi i parë: të jetosh me rezervën është mirë. Por është e shtrenjtë. Idealisht, nuk duhet të kesh vetëm një rezervë. Idealisht, duhet të kesh disa rezerva. Në radhë të parë, rezervat duhet të jenë minimumi, jo në një qendër të dhënash, dhe, në radhë të dytë, minimumi, te një hoster tjetër. Ka ndodhur shpesh — dhe kjo është përvoja ime. Nuk mund të citoj projekte, por për fat të keq, ndodhi një zjarr në një qendër të dhënash... Unë thashë: kalojmë në rezervë! Por serverët rezervë ndodheshin po në të njëjtin raft...
Ose imagjinoni se Amazon u ndalua në Rusi (dhe kjo ka ndodhur). Dhe gjithçka: çfarë dobie ka që rezervat tona ndodhen në një Amazon tjetër? Ai është gjithashtu i papërdorshëm. Pra, e them sërish: mbajmë rezervat, minimumi, në një qendër të dhënash tjetër, dhe sa më mirë — te një hoster tjetër.
Shqyrtimi i dytë: nëse keni një aplikacion në Kubernetes që komunikon me disa burime të jashtme (mund të jetë një bazë të dhënash apo një API i jashtëm), sigurohuni ta përcaktoni atë si shërbim me Endpoint të jashtëm, në mënyrë që kur të kaloni, të mos depozitoni 15 aplikacionet tuaja që lidhen me të njëjtën bazë të dhënash. Përcaktoni bazën si një shërbim të veçantë, lidheni me të siç do të bënit brenda klasterit: nëse ndodh një problem me bazën, ju në një vend ndryshoni IP-në dhe vazhdoni ta jetoni lumturisht.
Dhe përfundimisht: unë e dashuroj "kubikun", ashtu si edhe eksperimentet me të. Po ashtu më pëlqen të ndaja rezultatet e këtyre eksperimentëve dhe përvojën time personale. Prandaj regjistrova një seri webinarësh mbi K8s, mirë se vini në për detaje.
Burimi: habr.com
