

Përshëndetje të gjithëve. Në prag të lansimit të kursit jemi përgatitur për ju një përkthim të një artikulli interesant.
Udhëzimi i sotëm do t'ju njohë me bazat për të filluar të punoni me paketën aircrack-ng. Sigurisht, nuk është e mundur të ofrohet të gjitha informacionet e nevojshme dhe të përfshihen çdo skenar. Prandaj, jetësojeni për t'u përgatitur të bëni detyra shtëpie dhe të bëni hulumtime vetë. Në dhe në ka shumë tutoriale të tjera dhe informacione të dobishme.
Pavarësisht se nuk mbulon të gjitha hapat nga fillimi në fund, udhëzimi shkruan më shumë mbi punën me aircrack-ng.
Konfigurimi i pajisjes, instalimi i Aircrack-ng
Hapi i parë për të siguruar funksionimin e saktë aircrack-ng në sistemin tuaj Linux është patchimi dhe instalimi i drejtuesit të duhur për kartën tuaj rrjet. Shumë karta funksionojnë me disa drejtues, disa prej të cilëve ofrojnë funksionalitetin e nevojshëm për përdorimin e aircrack-ng, të tjerat jo.
Mendoj se është e tepruar të them se keni nevojë për një kartë rrjeti që është e përputhshme me paketën aircrack-ng. Pra, ajo pajisje që është plotësisht e përputhshme dhe mund të inkorporojë injeksionin e paketave. Me një kartë rrjeti të përputhshme, mund të thyej një pikë aksesi wireless për më pak se një orë.
Për të përcaktuar se në cilën kategori i përket karta juaj, shikoni faqen . Lexoni , nëse nuk e dini se si të sillni tabelën. Megjithatë, kjo nuk do të pengojë në leximin e udhëzimit, i cili do t'ju ndihmojë të mësoni diçka të re dhe të siguroheni për disa nga karakteristikat e kartës suaj.
Për të filluar, duhet të dini se cili chipset përdoret në kartën tuaj rrjetore dhe cili drejtues do t'ju nevojitet për të. Duhet ta përcaktoni këtë me informacionin nga paragrafi më sipër. Në seksionin do të mësoni se cilët drejtues ju nevojiten.
Instalimi i aircrack-ng
Versionin më të fundit të aircrack-ng mund ta merrni duke , ose mund të përdorni një distribucion për teste të depërtimit, si Kali Linux ose Pentoo, ku gjendet versioni më i fundit. aircrack-ng.
Për të instaluar aircrack-ng referojuni .
Themellet e IEEE 802.11
Mirë, tani që gjithçka është gati, është koha të bëjmë një ndalesë para se të fillojmë veprimin dhe të mësojmë diçka rreth mënyrës së funksionimit të rrjeteve wireless.
Pjesa e ardhshme është e rëndësishme të kuptohet për t'u aftësuar të merret vesh në rast se diçka nuk funksionon siç pritet. Kuptimi i mënyrës se si funksionon gjithçka do t'ju ndihmojë të gjeni problemin ose, të paktën, ta përshkruani atë siç duhet që dikush tjetër të mund t'ju ndihmojë. Kjo është pak sa e ndërlikuar dhe ndoshta do të dëshironit ta kaloni këtë pjesë. Megjithatë, për të hakuar rrjetet wireless, nevojitet disi njohuri, prandaj haku është pak më shumë se thjesht të shkruani një komandë dhe të lejoni që aircrack të bëjë gjithçka për ju.
Si të gjeni një rrjet wireless
Kjo pjesë është një hyrje e shkurtër në rrjetet e menaxhuara që punojnë me pika qasjeje (Access Point, AP). Çdo pikë qasje dërgon rreth 10 qumësht-frekuencash (beacon frames) në sekondë. Këto paketa përmbajnë informacionin e mëposhtëm:
- Emri i rrjetit (ESSID);
- A përdoret kriptimi (dhe cili kriptim përdoret, por mbani parasysh se kjo informacion mund të mos jetë e saktë, thjesht për shkak të asaj që pikë qasje e raporton);
- Cilat shpejtësi transmetimi mbështeten (në MBit);
- Në cilin kanal ndodhet rrjeti.
Ky informacion shfaqet në mjetin që lidhet specifikisht me këtë rrjet. Ai shfaqet kur ju lejoni që karta të skanojë rrjetet përmes iwlist <interface> scan
Çdo pikë qasje ka një adresë MAC unike (48 bit, 6 çiftë numrash hexadecial). Ajo duket përafërsisht kështu: 00:01:23:4A:BC:DE. Çdo pajisje rrjetë ka një adresë të tillë, dhe pajisjet rrjetë komunikojnë me njëra-tjetrën përmes saj. Kështu që është diçka si një emër unik. Adresat MAC janë unike dhe nuk ka dy pajisje me të njëjtat adresa MAC.
Lidhja me rrjetin
Ka disa mundësi për t'u lidhur me një rrjet wireless. Në shumicën e rasteve përdoret Autentifikimi i Sistemit të Hapur. (Sipas dëshirës: nëse dëshironi të mësoni më shumë rreth autentifikimit, .)
Autentifikimi i Sistemit të Hapur:
- Kërkon autentifikimin e pikës së qasjes;
- Pika e qasjes përgjigjet: OK, ju jeni autentifikuar.
- Kërkon asocimin me pikën e qasjes;
- Pika e qasjes përgjigjet: OK, ju jeni lidhur.
Kjo është rastin më i thjeshtë, por çështjet ndodhin kur nuk keni të drejta qasjeje, sepse:
- Dëshirohet WPA/WPA2, dhe ju nevojitet autentifikimi APOL. Pikë qasjeje do të përgjigjet me refuzim në hapin e dytë.
- Pika e qasjes ka një listë klientësh të lejuar (adresash MAC) dhe nuk do të lejojë t'u qaset askujt tjetër. Kjo quhet filtrimi sipas MAC.
- Pika e qasjes përdor Autentifikimin me Çelës të Ndashëm, që do të thotë se ju duhet të ofroni çelësin e duhur WEP për t'u lidhur. (Shihni seksionin për të mësuar më shumë rreth kësaj)
Sniffing dhe hackim i thjeshtë
Zbulimi i rrjeteve
E para që duhet të bëni është të gjeni një objektiv të mundshëm. Në paketën aircrack-ng ka një , por mund të përdorni edhe programe të tjera si, për shembull, .
Para se të kërkoni rrjete, ju duhet të kaloni kartën tuaj të rrjetit në atë që quhet «modalitet monitorimi». Modaliteti i monitorimit është një modalitet special që lejon kompjuterin tuaj të dëgjojë paketa rrjetesh. Ky modalitet gjithashtu lejon që të kryhen injeksione. Për injeksionet do të flasim herën tjetër.
Për të kaluar kartën e rrjetit në modalitetin e monitorimit, përdorni :
airmon-ng start wlan0Kështu do të krijoni një ndërfaqe tjetër dhe do t'i shtoni «mon». Pra, wlan0 do të bëhet wlan0mon. Për të verifikuar nëse karta e rrjetit është vërtet në modalitetin e monitorimit, ekzekutoni iwconfig dhe sigurohuni për këtë vetë.
Pastaj, nisni për të kërkuar rrjete:
airodump-ng wlan0monNëse airodump-ng nëse nuk do të mund të lidheshit me pajisjen WLAN, do të shihni diçka të tillë:
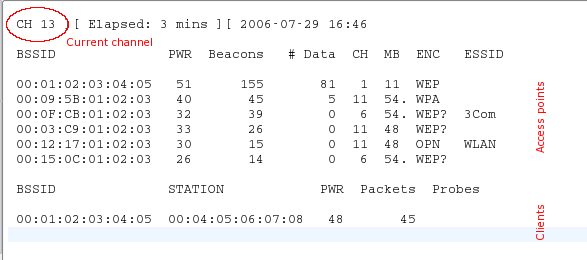
kaluar nga kanali në kanalin dhe duke treguar të gjitha pikat e qasjes nga të cilat merr sinjalet e bikonit. Kanalet nga 1 në 14 përdoren për standardet 802.11 b dhe g (në SHBA lejohet vetëm nga 1 në 11; në Evropë nga 1 në 13 me disa përjashtime; në Japoni nga 1 në 14). 802.11a funcionar në bandën 5 GHz, dhe disponueshmëria e tij ndryshon në vende të ndryshme më shumë se në bandën 2.4 GHz. Në përgjithësi, kanalet e njohura fillojnë nga 36 (32 në disa vende) deri në 64 (68 në disa vende) dhe nga 96 deri në 165. Në Wikipedia mund të gjeni informacione më të detajuara rreth disponueshmërisë së kanaleve. Në Linux, për lejen/ndalimin e transmetimit në kanale të caktuara për vendin tuaj kujdeset ; megjithatë, ai duhet të jetë i konfiguruar siç duhet.
Kanali aktual tregohet në cepin e majtë të sipërm.
Pas disa kohësh do të shfaqen pikëqëndrimi dhe (shpresoj) disa klientë të lidhur me to.
Bloku i sipërm tregon pikëqëndrimet e zbuluara:
bssid
adresa mac e pikëqëndrimit
pwr
cilësia e sinjalit kur kanali është i zgjedhur
pwr
forca e sinjalit. disa drejtues nuk e raportojnë atë.
beacons
numri i beacon-ve të marra. nëse ju mungon treguesi i forcës së sinjalit, mund ta maten në beacons: sa më shumë beacons, aq më i mirë është sinjali.
data
numri i frame-ve të marra të dhënash
ch
kanali në të cilin punon pikëqëndrimi
mb
shpejtësia ose moda e pikëqëndrimit. 11 është pastër 802.11b, 54 është pastër 802.11g. vlerat midis këtyre dy janë një përzierje.
enc
kriptimi: opn: pa kriptim, wep: kriptimi wep, wpa: wpa ose wpa2, wep?: wep ose wpa (ende e paqartë)
essid
emri i rrjetit, ndonjëherë e fshehur
Bloku i poshtëm tregon klientët e zbuluar:
bssid
adresa mac me të cilën klienti është lidhur me këtë pikëqëndrim
station
adresa mac e klientit të vet
pwr
forca e sinjalit. disa drejtues nuk e raportojnë atë.
packets
numri i frame-ve të marra të dhënash
probes
emrat e rrjetit (essid), që ky klient i ka provuar tashmë
Tani duhet të monitoroni rrjetin e synuar. Duhet të ketë të paktën një klient të lidhur, pasi thyerja e rrjetit pa klientë është një temë më e komplikuar (shih seksionin ). Duhet të përdorë kriptimin WEP dhe të ketë një sinjal të mirë. Ndoshta mund të ndryshoni pozitën e antenës për të përmirësuar marrjen e sinjalit. Ndonjëherë, disa centimetra mund të jenë vendimtarë për forcën e sinjalit.
Në shembullin e mësipërm ka një rrjet 00:01:02:03:04:05. Ajo doli të ishte e vetmja që mund të synohej, pasi vetëm asaj i ishte lidhur një klient. Dhe gjithashtu ka një sinjal të mirë, prandaj është një qëllim i përshtatshëm për praktikë.
Snifimi i Vektorëve të Initalizimit
Për shkak të kalimeve midis kanaleve, nuk do të kapni të gjithë paketat nga rrjeti i synuar. Prandaj dëshirojmë të dëgjojmë vetëm në një kanal dhe në të njëjtën kohë të regjistrojmë të dhënat në disk, për t'i përdorur më vonë për thyerjen:
airodump-ng -c 11 --bssid 00:01:02:03:04:05 -w dump wlan0mon Me parametrin -c zgjedhni kanalin, dhe parametri pas -w është prefiksi i dump-eve të rrjetit të regjistruar në disk. Flagi --bssid bashkë me adresën MAC të pikëqëndrimit e kufizon marrjen e paketave në një pikëqëndrim. Flagi --bssid është në dispozicion vetëm në versionet e reja airodump-ng.
Para të zhvishni WEP-in, do t'ju nevojiten nga 40,000 deri në 85,000 vektorë të ndryshëm inicializimi (Initialization Vector, IV). Çdo paketë të dhënash përmban një vektor inicializimi. Ato mund të rishfrytëzohen, prandaj numri i vektorëve është zakonisht pak më i vogël se numri i paketave të kapura.
Pra, do t'ju duhet të prisni që të kapni nga 40k deri në 85k paketa të dhënash (me IV). Nëse rrjeti nuk është i zënë, do të marrë shumë kohë. Mund ta përshpejtoni këtë proces duke përdorur një sulm aktiv (ose sulm ripërsëritës). Këto do t’i diskutojmë në pjesën tjetër.
Haking
Nëse tashmë keni mjaft vektorë inicializimi të kapur, të ruajtur në një apo disa skedarë, mund të provoni të zhvishni WEP-çelësin:
aircrack-ng -b 00:01:02:03:04:05 dump-01.cap MAC-adresa pas flamurit -b – është BSSID-i i objektivit, ndërsa dump-01.cap – është skedari që përmban paketat e kapura. Mund të përdorni disa skedarë, thjesht shtoni në komandë të gjitha emrat ose përdorni simbolin e zëvendësimit, për shembull dump*.cap.
Më shumë informacion rreth parametrave , daljes dhe përdorimit mund të merrni nga .
Numri i vektorëve të inicializimit të nevojshëm për të zhvishur çelësin nuk është i kufizuar. Kjo ndodh sepse disa vektorë janë më të dobët dhe humbin më shumë informacion në lidhje me çelësin se të tjerët. Zakonisht, këta vektorë inicializimi përzihen me më të fortët. Pra, nëse e keni fatin, mund të zhvishni çelësin vetëm me 20,000 vektorë inicializimi. Megjithatë, shpesh edhe kjo është e pamjaftueshme, aircrack-ng mund të zgjasë shumë (një javë ose më shumë në rast të saktësisë së lartë), e pastaj të ju thotë se çelësi nuk mund të zhvishte. Sa më shumë vektorë inicializimi të keni, aq më shpejt mund të ndodhi zhvishja dhe zakonisht ndodh për disa minuta ose madje sekonda. Eksperienca tregon se për të zhvishur janë të mjaftueshme 40,000 – 85,000 vektorë.
Ka pika të qasjes më të avancuara që përdorin algoritim të veçantë për të filtruar vektorët e dobët të inicializimit. Si rezultat, nuk do të jeni në gjendje të merrni më shumë se N vektorë nga pika e qasjes, ose do t'ju nevojiten miliona vektorë (p.sh., 5-7 miliona) për të zhvishur çelësin. Mund të , çfarë duhet të bëni në këto raste.
Sulmet aktive
Shumica e pajisjeve nuk mbështesin injeksionet, të paktën pa drjverë të patchuar. Disa mbështesin vetëm sulme të caktuara. Referojuni dhe shikoni në kolonën aireplay. Ndonjëherë kjo tabelë nuk ofron informacion të saktë, prandaj nëse shihni fjalën “NO” përballë drjverit tuaj, mos u shqetësoni, por shikoni faqen kryesore të drjverit, në listën e dërgimeve të drjverëve në . Nëse keni arritur të përfitoni përsëritjen me një drjver që nuk ishte përfshirë në listën e mbështetur, mos hezitoni të sugjeroni ndryshime në faqen e tabelës së përputhshmërisë dhe të shtoni një lidhje në udhëzuesin e shkurtër. (Për këtë, duhet të kërkoni një llogari wiki në IRC.)
Për të filluar, duhet të siguroheni që injeksioni i paketave funksionon me kartën tuaj rrjet dhe drjverin. Mënyra më e lehtë për ta verifikuar këtë është të kryeni një sulm testues për injeksion. Para se të vazhdoni, sigurohuni që keni përfunduar këtë test. Kartela juaj duhet të jetë në gjendje të injektojë, në mënyrë që të mund të vazhdoni me hapat e tjerë.
Do t'ju nevojitet BSSID (MAC-adreça e pikës së qasjes) dhe ESSID (emri i rrjetit) të pikës së qasjes, e cila nuk kryen filtrimin e adresave MAC (p.sh., e juaja), dhe ndodhet brenda një distance të arritshme.
Provoni të lidheni me pikën e qasjes me :
aireplay-ng --fakeauth 0 -e "emri juaj i rrjetit ESSID" -a 00:01:02:03:04:05 wlan0mon Vlera pas -a do të jetë BSSID i pikës suaj të qasjes.
Injeksioni ka funksionuar, nëse shihni diçka si kjo:
12:14:06  Dërgimi i Kërkesës për Autentifikim
12:14:06  Autentifikimi i suksesshëm
12:14:06  Dërgimi i Kërkesës për Asociim
12:14:07  Asociimi i suksesshëm :-)
Nëse jo:
- Kontrolloni saktësinë e ESSID dhe BSSID;
- Sigurohuni që filtrimi i adresave MAC të jetë i çaktivizuar në pikën tuaj të qasjes;
- Provoni këtë në një pikë tjetër qasje;
- Sigurohuni që drjveri juaj të jetë i konfiguruar siç duhet dhe të mbështetet;
- Në vend të "0", provoni "6000 -o 1 -q 10".
Riprodhim ARP
Tani që dimë se injeksioni i paketave funksionon, mund të bëjmë diçka që do të përshpejtojë ndjeshëm kapjen e vektorëve të iniciativës: sulmi i injeksioneve .
Ideja kryesore
Në terma të thjeshtë, ARP funksionon duke dërguar një kërkesë të shpallur për një adresë IP, dhe pajisja me atë adresë IP kthen një përgjigje. Duke qenë se WEP nuk mbron nga riprodhimi, mund të kapësh paketat dhe t'i dërgosh ato përsëri dhe përsëri derisa të jenë të vlefshme. Pra, duhet thjesht të kapësh dhe të riprodhosh kërkesën ARP të dërguar nga pika e aksesit për të krijuar trafik (dhe për të marrë vektorët e inicializimit).
Mënyra lenese
Së pari hapni dritaren me airodump-ng, e cila kap trafik (shih më sipër). Aireplay-ng dhe airodump-ng mund të punojnë njëkohësisht. Prishni me ardhjen e klientit në rrjetin e synuar dhe filloni sulmin:
aireplay-ng --arpreplay -b 00:01:02:03:04:05 -h 00:04:05:06:07:08 wlan0mon-b shënon BSSID-në e synuar, -h në adresën MAC të klientit të lidhur.
Tani duhet të prisni për të marrë një paketë ARP. Zakonisht duhet të prisni disa minuta (ose të lexoni artikullin më tej).
Nëse keni fat, do të shihni diçka të tillë:
Saving ARP requests in replay_arp-0627-121526.cap
You must also start airodump to capture replies.
Read 2493 packets (got 1 ARP requests), sent 1305 packets...
Nëse duhet të ndaloni riprodhimin, nuk është e nevojshme të prisni për ardhjen e paketës tjetër ARP, mund të përdorni thjesht paketat e kapura më parë me parametrin -r <filename>
Duke përdorur injeksionet ARP, mund të përdorni metodën PTW për të thyer çelësin WEP. Kjo e redukton ndjeshëm numrin e paketave të nevojshme, dhe kështu edhe kohën e thyerjes. Ju duhet të kapni paketën e plotë me airodump-ng, dmth. mos përdorni opsionin "--ivs" kur ekzekutoni komandën. Për aircrack-ng përdorni "aircrack -z <file name>"
Nëse numri i paketave të dhënash që merrni airodump-ng ndalon së rrituri, ndoshta duhet të zvogëloni shpejtësinë e riprodhimit. Bëni këtë me parametrin -x <packets per second>.
Mënyra agresive
Shumica e sistemeve operative pastrojnë cache-në ARP kur çaktivizohen. Nëse duhet të dërgoni paketën tjetër pas riç aktivizimit (ose thjesht të përdorni DHCP), ata dërgojnë një kërkesë ARP. Si pasojë, mund të kapni ESSID-në dhe ndoshta keystream-in gjatë riç aktivizimit. Kjo është e dobishme nëse ESSID-ja e objektivit tuaj është e fshehur ose përdor autentikimin me çelës të ndarë.
Lëreni airodump-ng dhe aireplay-ng të punojnë. Hapni një dritare tjetër dhe nisni :
Këtu -a – ky është BSSID i pikës së qasjes, -c adresa MAC e klientit të zgjedhur.
Prisni disa sekonda dhe ARP replay do të funksionojë.
Shumica e klientëve përpiqen të rrisin lidhjen automatikisht. Por rreziku që dikush ta njohë këtë sulm, ose së paku të tregojë vëmendjen ndaj asaj që po ndodh në WLAN, është më i lartë se në sulmet e tjera.
Më shumë mjete dhe informacion rreth tyre, ju .
Burimi: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish